Umfassender Leitfaden zur Anwendungssicherheit: Tools und Best Practices
Dieser Leitfaden zur Anwendungssicherheit vermittelt Ihnen alles, was Sie wissen müssen, um 2025 sicher zu bleiben
Artikel von

0 Min. Lesezeit
Was ist Anwendungssicherheit (AppSec)?
Anwendungssicherheit, auch AppSec genannt, ist ein entscheidender Aspekt der Softwareentwicklung. Ziel ist es, Sicherheitslücken in Anwendungen zu erkennen, zu beheben und zu verhindern. Dazu gehört die Einführung eines sicheren Softwareentwicklungslebenszyklus, um die Sicherheitspraktiken zu verbessern und die Integrität, Vertraulichkeit und Verfügbarkeit von Daten zu gewährleisten.
Anwendungssicherheit (AppSec) ist eine zentrale Praxis. Sie erkennt, verhindert und behebt Sicherheitslücken in Softwareanwendungen – von Anfang bis Ende. Dabei geht es nicht nur um den Code, sondern auch um Systemeinstellungen, Design, Datenbanken, APIs und die Netzwerke, in denen sie betrieben werden. Das Hauptziel von AppSec besteht darin, die Sicherheit zu verbessern und dafür zu sorgen, dass die von Apps verarbeiteten Daten geschützt, vertraulich und verfügbar bleiben. So werden sie vor neuen Online-Bedrohungen geschützt.
Warum ist Anwendungssicherheit wichtig?
Anwendungssicherheit ist entscheidend, denn Anwendungen – insbesondere cloud-native Anwendungen – dienen als Zugang zu Servern und Netzwerken und bieten Angreifern einen idealen Angriffsvektor. Dadurch sind sie ein beliebtes Ziel böswilliger Akteure. Wird Sicherheit von Anfang an in die Entwicklung integriert, kann AppSec Schwachstellen erkennen, bevor sie ausgenutzt werden.
Da böswillige Akteure ihre Methoden zum Eindringen in Software ständig weiterentwickeln, muss Sicherheit eine kontinuierliche Aufgabe sein, die tief im Entwicklungsprozess verankert ist.
Best Practices für Anwendungssicherheit helfen dabei, Schwachstellen aufzudecken, bevor Angreifer sie ausnutzen können, um in Netzwerke und Daten einzudringen. Wichtig ist auch, die Anwendungssicherheit von Daten zu berücksichtigen, damit vertrauliche Daten wie Kundeninformationen geschützt sind.
Schwachstellen können durch einen einfachen Konfigurationsfehler oder die Verwendung einer Softwarekomponente mit einer bekannten Schwachstelle entstehen. Das Problem ist weit verbreitet: Laut Snyks Bericht „State of Cloud Native Application Security“ aus dem Jahr 2021 waren über 56 % der Unternehmen von einem Vorfall mit einer Fehlkonfiguration oder einer bekannten, nicht gepatchten Schwachstelle in ihren cloud-nativen Anwendungen betroffen. Zwar stellen nicht alle diese Schwachstellen ein erhebliches Sicherheitsrisiko dar, doch Hacker prüfen Schwachstellen darauf, ob sie einen plausiblen Angriffsweg bieten.

Die häufigsten Probleme sind Fehlkonfigurationen sowie bekannte, nicht behobene Sicherheitslücken.
Unternehmen jeder Größe sollten sich auch der Risiken durch Fehlkonfigurationen bewusst sein – insbesondere, wenn sie mit hochsensiblen Daten arbeiten (etwa Finanzinstituten).
Wie lässt sich die Anwendungssicherheit verbessern?
Um die Anwendungssicherheit zu verbessern, müssen Unternehmen einen zweigleisigen Ansatz verfolgen:
Prozessoptimierung
Shift-Left-Sicherheitskultur. Integrieren Sie Sicherheit in Design, Planung und Programmierung, statt sie auf spätere Phasen zu verschieben.
Sicherer SDLC + Threat Modeling. Legen Sie Sicherheitsanforderungen frühzeitig fest, führen Sie Threat Modeling durch, setzen Sie Standards für sicheres Programmieren durch, integrieren Sie Tests und überwachen und patchen Sie Anwendungen kontinuierlich.
Schulungen und Sensibilisierung für Entwickler. Bieten Sie regelmäßig praxisnahe Sicherheitsschulungen an, stärken Sie das Bewusstsein für die OWASP Top 10-Risiken und fördern Sie die Verantwortlichkeit von Entwicklern – von der Planung bis zur Bereitstellung.
Tools und Automatisierung
In die Entwicklung integrierte SAST-, DAST- und RASP-Tools. Nutzen Sie Static AppSec Testing (SAST), Dynamic AppSec Testing (DAST) und Software Composition Analysis (SCA). Integrieren Sie diese in IDEs, Pull Requests und CI/CD-Pipelines, um Schwachstellen frühzeitig zu erkennen.
WAFs, Dependency-Scanning und CI/CD-Prüfungen. Setzen Sie WAFs ein, um schädlichen Datenverkehr zu filtern und zu blockieren, bevor er Ihre Anwendung erreicht. So bilden sie die erste Verteidigungslinie gegen gängige Web-Angriffe.
Laufende Maßnahmen
Sicheres Design und Programmieren. Schützen Sie sich vor Injection, XSS, Buffer Overflows, fehlerhafter Zugriffskontrolle und Fehlkonfigurationen, indem Sie Eingaben validieren, Ausgaben bereinigen und sichere Bibliotheken verwenden.
Patch-Management und Konfigurationshygiene. Patchen Sie regelmäßig Software von Drittanbietern, Bibliotheken, Betriebssysteme und Infrastruktur, um Risiken durch bekannte Schwachstellen und Fehlkonfigurationen zu mindern.
Sicherheitstests, Protokollierung und Überwachung. Führen Sie während der Entwicklung und nach der Bereitstellung kontinuierliche Prüfungen durch – SAST, DAST, Penetrationstests und Audits –, um neu auftretende Probleme zu erkennen.
Cloud und Community
Härten Sie cloud-native Pipelines. Fehlkonfigurationen und nicht gepatchte Schwachstellen sind die häufigsten Ursachen für cloud-native Sicherheitsverletzungen. Nutzen Sie automatisierte Scans, um Ihre Infrastruktur, IaC und Secrets kontinuierlich zu überprüfen.
Nutzen Sie OWASP und Snyk als Orientierung und zum Benchmarking. Besuchen Sie Snyk Labs, um aktuelle Informationen zu Schwachstellen, AppSec-Experimenten und Forschung zu erhalten.
Snyk AI Security Platform bietet Tools wie Snyk Code, Snyk Open Source und Snyk IaC, um Sicherheitsprobleme zu überwachen und zu beheben. Diese Tools fügen sich in den bestehenden Arbeitsablauf von Entwicklern ein und automatisieren Sicherheitsaufgaben so weit wie möglich, um die Anwendungssicherheit zu verbessern.
So führen Sie eine Gap-Analyse für die Anwendungssicherheit durch
In diesem Leitfaden führen wir Sie durch die Schritte einer Gap-Analyse für die Anwendungssicherheit, mit der Sie die Transparenz über Ihre Assets, die AppSec-Abdeckung und die Priorisierung bewerten.
Häufige Risiken und Folgen für die Anwendungssicherheit?
Anwendungssicherheit ist ein weitreichendes und komplexes Thema. Wir haben es auf fünf zentrale Herausforderungen heruntergebrochen, mit denen Unternehmen häufig konfrontiert sind:
Kategorie | Zugehörige OWASP-Risiken und -Probleme |
Geerbte Schwachstellen | Fehlerhafte Zugriffskontrolle, Injection, unsicheres Design, Fehlkonfigurationen, Authentifizierungsfehler, Integritätsverletzungen |
Risiken durch Drittanbieter und Open Source | Verwundbare und veraltete Komponenten; OSS-spezifische Supply-Chain-Risiken |
DevSecOps-Ansatz | Unsicheres Design, Integritätsverletzungen, Pipeline-Sicherheit, Tools zur Früherkennung |
Qualifizierte Fachkräfte finden | Qualifikationslücken und Personalmangel beeinträchtigen die Wirksamkeit der Sicherheitsmaßnahmen. |
Fehlende zentralisierte Tools | Unverbundene Abläufe, geringe Transparenz und ineffiziente Abdeckung über Teams hinweg |
Sehen wir uns die einzelnen Herausforderungen genauer an:
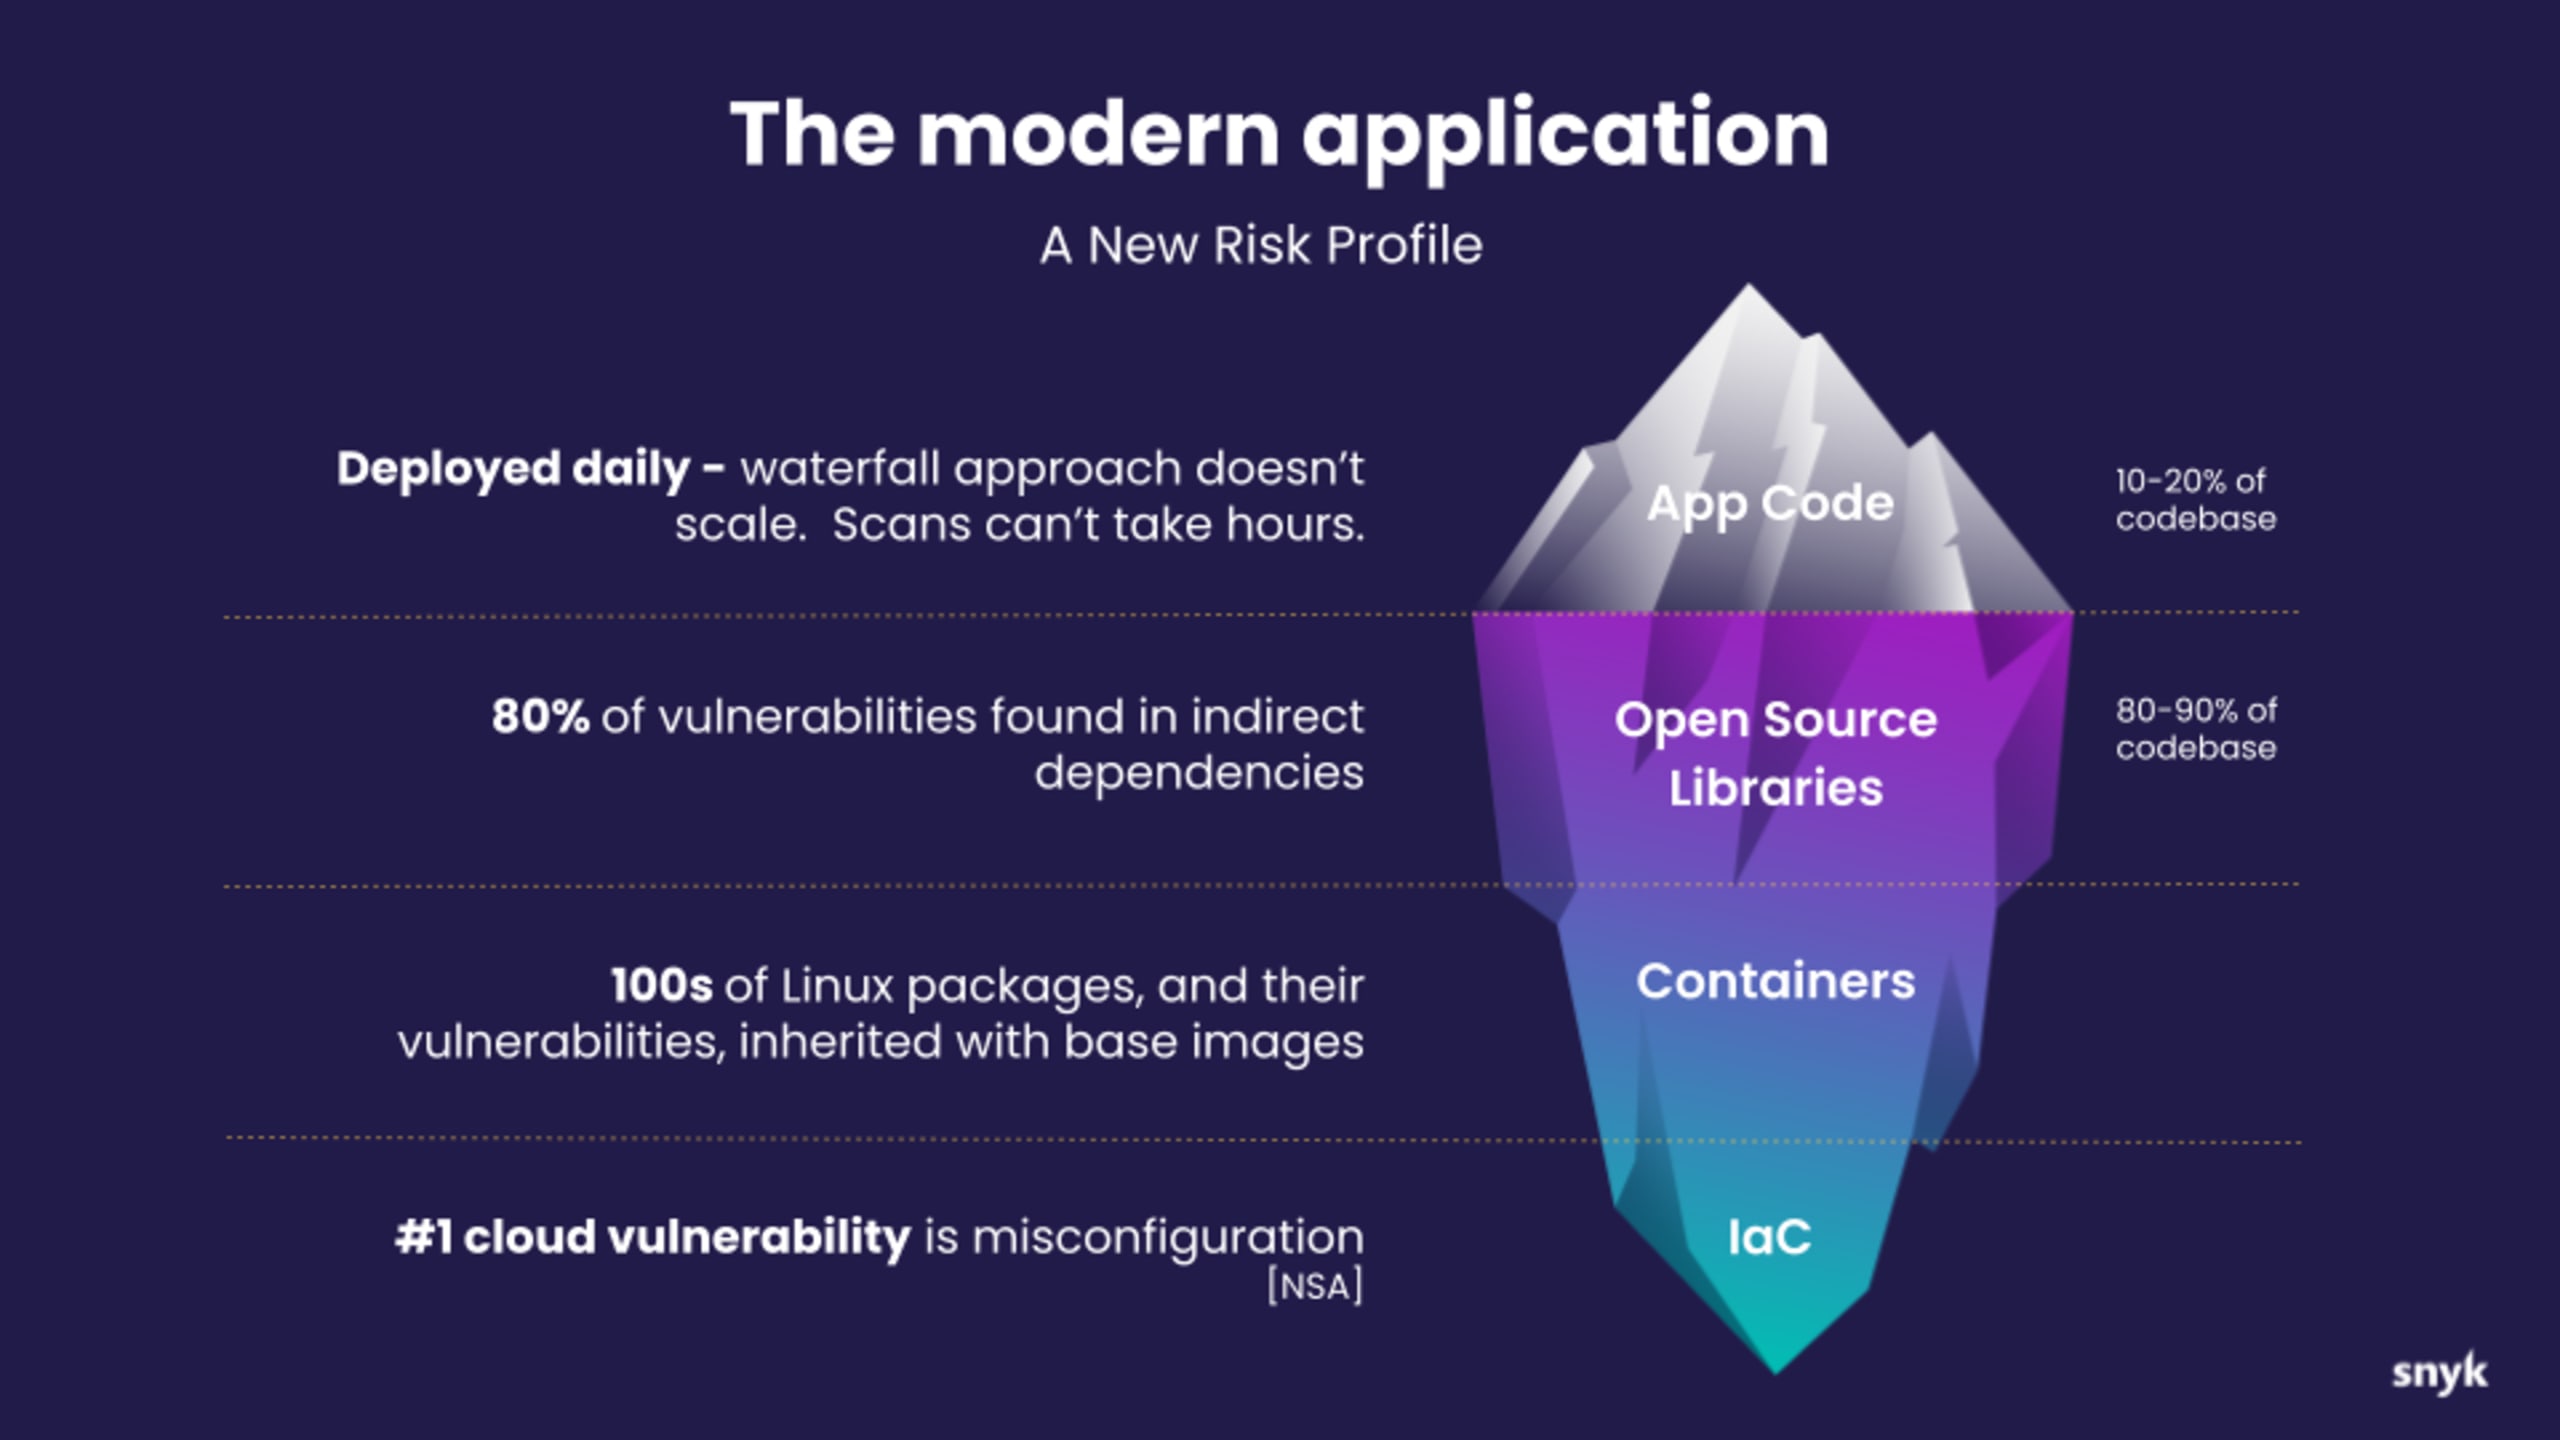
Geerbte Schwachstellen
Dabei handelt es sich um Fehler, die auf Entscheidungen beim Design oder bei der Implementierung der eigenen Codebasis zurückzuführen sind.
Softwaresysteme unterliegen der Entropie: Sie verändern sich ständig, werden komplexer und müssen aktualisiert und verbessert werden.
Schwachstellen zu priorisieren und zu entscheiden, welche Korrekturen, Updates und Wartungsarbeiten am wichtigsten sind, ist eine zentrale und kontinuierliche Aufgabe.
Legacy-Code spielt in den Umgebungen vieler Unternehmen weiterhin eine wichtige Rolle. Sicherheitsteams müssen diesen Code scannen und die wichtigsten Korrekturen priorisieren. Älterer Code ist weniger spannend als glänzender neuer Anwendungscode, weshalb weniger Menschen daran arbeiten möchten. Dennoch muss seine Sicherheit sorgfältig berücksichtigt werden.
Die neuesten Sicherheitstools sind oft nicht für den Umgang mit Legacy-Code lizenziert. Wird der Code nicht gewartet und abgesichert, häufen sich mit der Zeit die Probleme.
Schwachstellen in Drittanbieter- und Open-Source-Software
Diese entstehen durch externe Bibliotheken oder Komponenten, die nicht Ihrer direkten Kontrolle unterliegen.
Die weitverbreitete Nutzung von Bibliotheken von Drittanbietern und Open-Source-Bibliotheken macht sie zu einem attraktiven Angriffsvektor. Transitive (oder indirekte) Abhängigkeiten sind besonders besorgniserregend, da Entwickler möglicherweise verwundbare Pakete einsetzen, ohne es zu wissen.
Doch externe Angreifer sind nicht das einzige Risiko bei Open-Source-Abhängigkeiten. Auch Maintainer selbst könnten Pakete mit schädlichem Code oder Schwachstellen veröffentlichen.
Es ist unmöglich, all diese Schwachstellen manuell zu erkennen. Um Open-Source-Abhängigkeiten zu schützen, benötigen Sie daher Tools, die Sie darüber informieren, was wann aktualisiert werden muss, und neue Schwachstellen erkennen, sobald sie auftreten. Neben Scan-Tools kann die Durchsetzung von Richtlinien dazu beitragen, Sicherheit von Anfang an in Projekte einzubauen. Teams sollten Richtlinien nach Best Practices entwickeln und Tools auswählen, die diese Richtlinien durchsetzen. Das OpenSSF-Framework legt beispielsweise Regeln fest, die Open-Source-Softwareprojekte einhalten müssen. Würden alle dieses Framework nutzen, wären Sicherheitstools möglicherweise weniger notwendig – doch dazu wird es wohl so bald nicht kommen.
Einen DevSecOps-Ansatz für AppSec einführen
Zusätzlich zu Sicherheitstools ist es entscheidend, einen Shift-Left-Ansatz zu verfolgen und Sicherheit im gesamten Entwicklungsprozess zu berücksichtigen. Traditionell fanden Scans erst spät im Softwareentwicklungszyklus statt. Die Ergebnisse wurden an die Entwicklungsteams zurückgegeben, damit diese Korrekturen vornehmen konnten. Dadurch wurden Sicherheitsteams zum Engpass für andere Geschäftsbereiche. Die Tools selbst verschärften den Engpass und verursachten zusätzliche Probleme für Entwickler: Die hohe Zahl falsch positiver Ergebnisse kostete Teammitgliedern Zeit bei der Triage.
Dieser traditionelle Ansatz funktionierte für Unternehmen mit Wasserfallmodell bei Software-Releases ausreichend gut. Die moderne Softwareentwicklung erfordert jedoch eine engere, agilere Integration von Sicherheit und Entwicklung. Probleme früher in der Entwicklung zu erkennen und zu beheben, macht den Prozess für Sicherheitsteams und alle anderen Beteiligten effizienter.

Shift-Left-Testing integriert Best Practices für Tests so früh wie möglich in die CI/CD-Pipeline.
Shift-Left-Tests integrieren Best Practices für Tests so früh wie möglich in die CI/CD-Pipeline.
Qualifizierte Fachkräfte finden
Neben dem Shift-Left-Ansatz ist auch die menschliche Seite der Sicherheit wichtig. Qualifizierte Sicherheitsexperten zu finden, hat höchste Priorität. Auch Sicherheitsteams selbst müssen ihre Schulungen verbessern, effiziente Prozesse entwickeln und ihre Tools analysieren. So können sie einen stärker integrierten Sicherheitsansatz umsetzen, bei dem Scans parallel zu CI/CD-Pipelines laufen und Entwickler Korrekturen einfach vornehmen können. Unternehmen haben Schwierigkeiten, erfahrene Cybersecurity-Fachkräfte einzustellen: Auf eine Sicherheitsexpertin oder einen Sicherheitsexperten kommen etwa 100 Entwickler. Deshalb setzen immer mehr Unternehmen auf die Sicherheitskompetenz von Entwicklern, unterstützt durch Schulungen und Automatisierung.
Fehlendes zentralisiertes Management-Tool
Sicherheitsfachkräfte müssen die Risiken verwalten, denen sich ein Unternehmen auszusetzen bereit ist. Die Vorstellung, dieses Risiko auf null senken zu können, ist bestenfalls naiv und schlimmstenfalls kontraproduktiv. Ein wesentlicher Bestandteil des Risikomanagements besteht darin, die Schwachstellen in Anwendungen zu bewerten und zu priorisieren, welche davon wann und wie behoben werden sollen.
Teams für Anwendungssicherheit benötigen unterstützende Tools. Sie müssen die Sicherheitslage einer Anwendung fortlaufend überwachen und bewerten und sicherstellen, dass sie die richtigen Metriken zur Anwendungssicherheit verwenden, um die Wirkung ihrer Arbeit nachzuverfolgen. Die Sicherheitslage umfasst das Sicherheitswissen auf allen Ebenen der Anwendung. Auf dieser Grundlage müssen Sicherheitsteams Probleme triagieren und einen Backlog mit den zu bearbeitenden Punkten erstellen, der Teil des Anwendungssicherheitsprozesses ist.
Schließlich muss das Sicherheitsteam überwachen und sicherstellen, dass Probleme aus dem Backlog korrekt und rechtzeitig behoben werden. Die besten Tools können all diese erforderlichen Berichte zentralisieren und Stakeholdern in einem einzigen Dashboard präsentieren.
Die drei Ebenen der Anwendungssicherheitsarchitektur
Die Architektur einer modernen Anwendung umfasst drei Ebenen. Jede Ebene birgt eigene Risiken, die berücksichtigt werden müssen. Hier erfahren Sie mehr über die einzelnen Ebenen, ihren Aufbau und ihr mögliches Risikoprofil.
1. Die oberste Ebene: Clients
Auf dieser obersten Ebene, die ein Web-Frontend, ein Frontend für das Internet der Dinge (IoT) oder ein mobiles Frontend sein kann, interagieren Nutzer mit einer Anwendung. Frontend-Entwickler legen Wert auf eine leistungsstarke und hochwertige Nutzererfahrung. Doch jede Art von Frontend hat ihr eigenes Bedrohungsprofil, weshalb Sicherheit nicht vernachlässigt werden sollte. Es gibt zahlreiche Möglichkeiten, das Frontend anzugreifen, darunter Injection und Denial-of-Service-Angriffe.
2. Die mittlere Ebene: die Anwendung
Auf dieser Ebene werden die von Nutzern erfassten Daten verarbeitet. Die mehrschichtige Architektur trägt selbst dazu bei, vor Exploits zu schützen, indem sie eine Art Firewall zwischen Endnutzern und Daten bildet. Weitere Tools wie fein abgestimmte Zugriffskontrollen können diese mittlere Ebene zusätzlich absichern.
3. Die unterste Ebene: das Back-End
Dazu gehören Betriebssysteme, Cloud-Infrastruktur, Container – alles, was zum Ausführen von Anwendungen und Speichern von Daten verwendet wird. Die meisten Angriffe zielen darauf ab, in diese Ebene einzudringen. Deshalb ist es wichtig, das Back-End mit sicheren Konfigurationen, korrekt konfigurierten Netzwerken und robuster Datenverschlüsselung abzusichern.
Diagramm der Architektur einer modernen Anwendung
Im folgenden Diagramm sehen Sie die Architektur einer modernen Anwendung. Das Front-End wird von einer Geschäftslogik- und Datenschicht unterstützt, die eine API für das Front-End bereitstellt und in der Cloud ausgeführt wird (z. B. in AWS, Azure oder Google Cloud).
Auf der linken Seite definiert der Quellcode den Client und die Logik, Pakete für Ihre Abhängigkeiten, Cloud-Spezifikationen (mit IaC) sowie Container-Dateien, die die Konfiguration der Container festlegen, in denen Ihre Anwendung ausgeführt wird.
Auf der rechten Seite steht die aktive Produktionsverwaltung. Die Cloud-Verwaltungskonsolen für die Produktion sind besonders wertvolle Ziele für Hacker: Erlangt jemand die Kontrolle über Ihre Cloud-Verwaltungskonsole, kann er sie unter anderem dazu nutzen, die Kontrolle über Maschinen zum Bitcoin-Mining zu übernehmen.
Es ist wichtig, die Sicherheit über alle Ebenen hinweg zu koordinieren, damit sie verwaltet und in den Betrieb integriert werden kann. Das kann zusätzliche Vorteile mit sich bringen, etwa die Möglichkeit, Klickbetrug zu erkennen, der zu einer übermäßigen Nutzung von Cloud-Ressourcen führen kann.
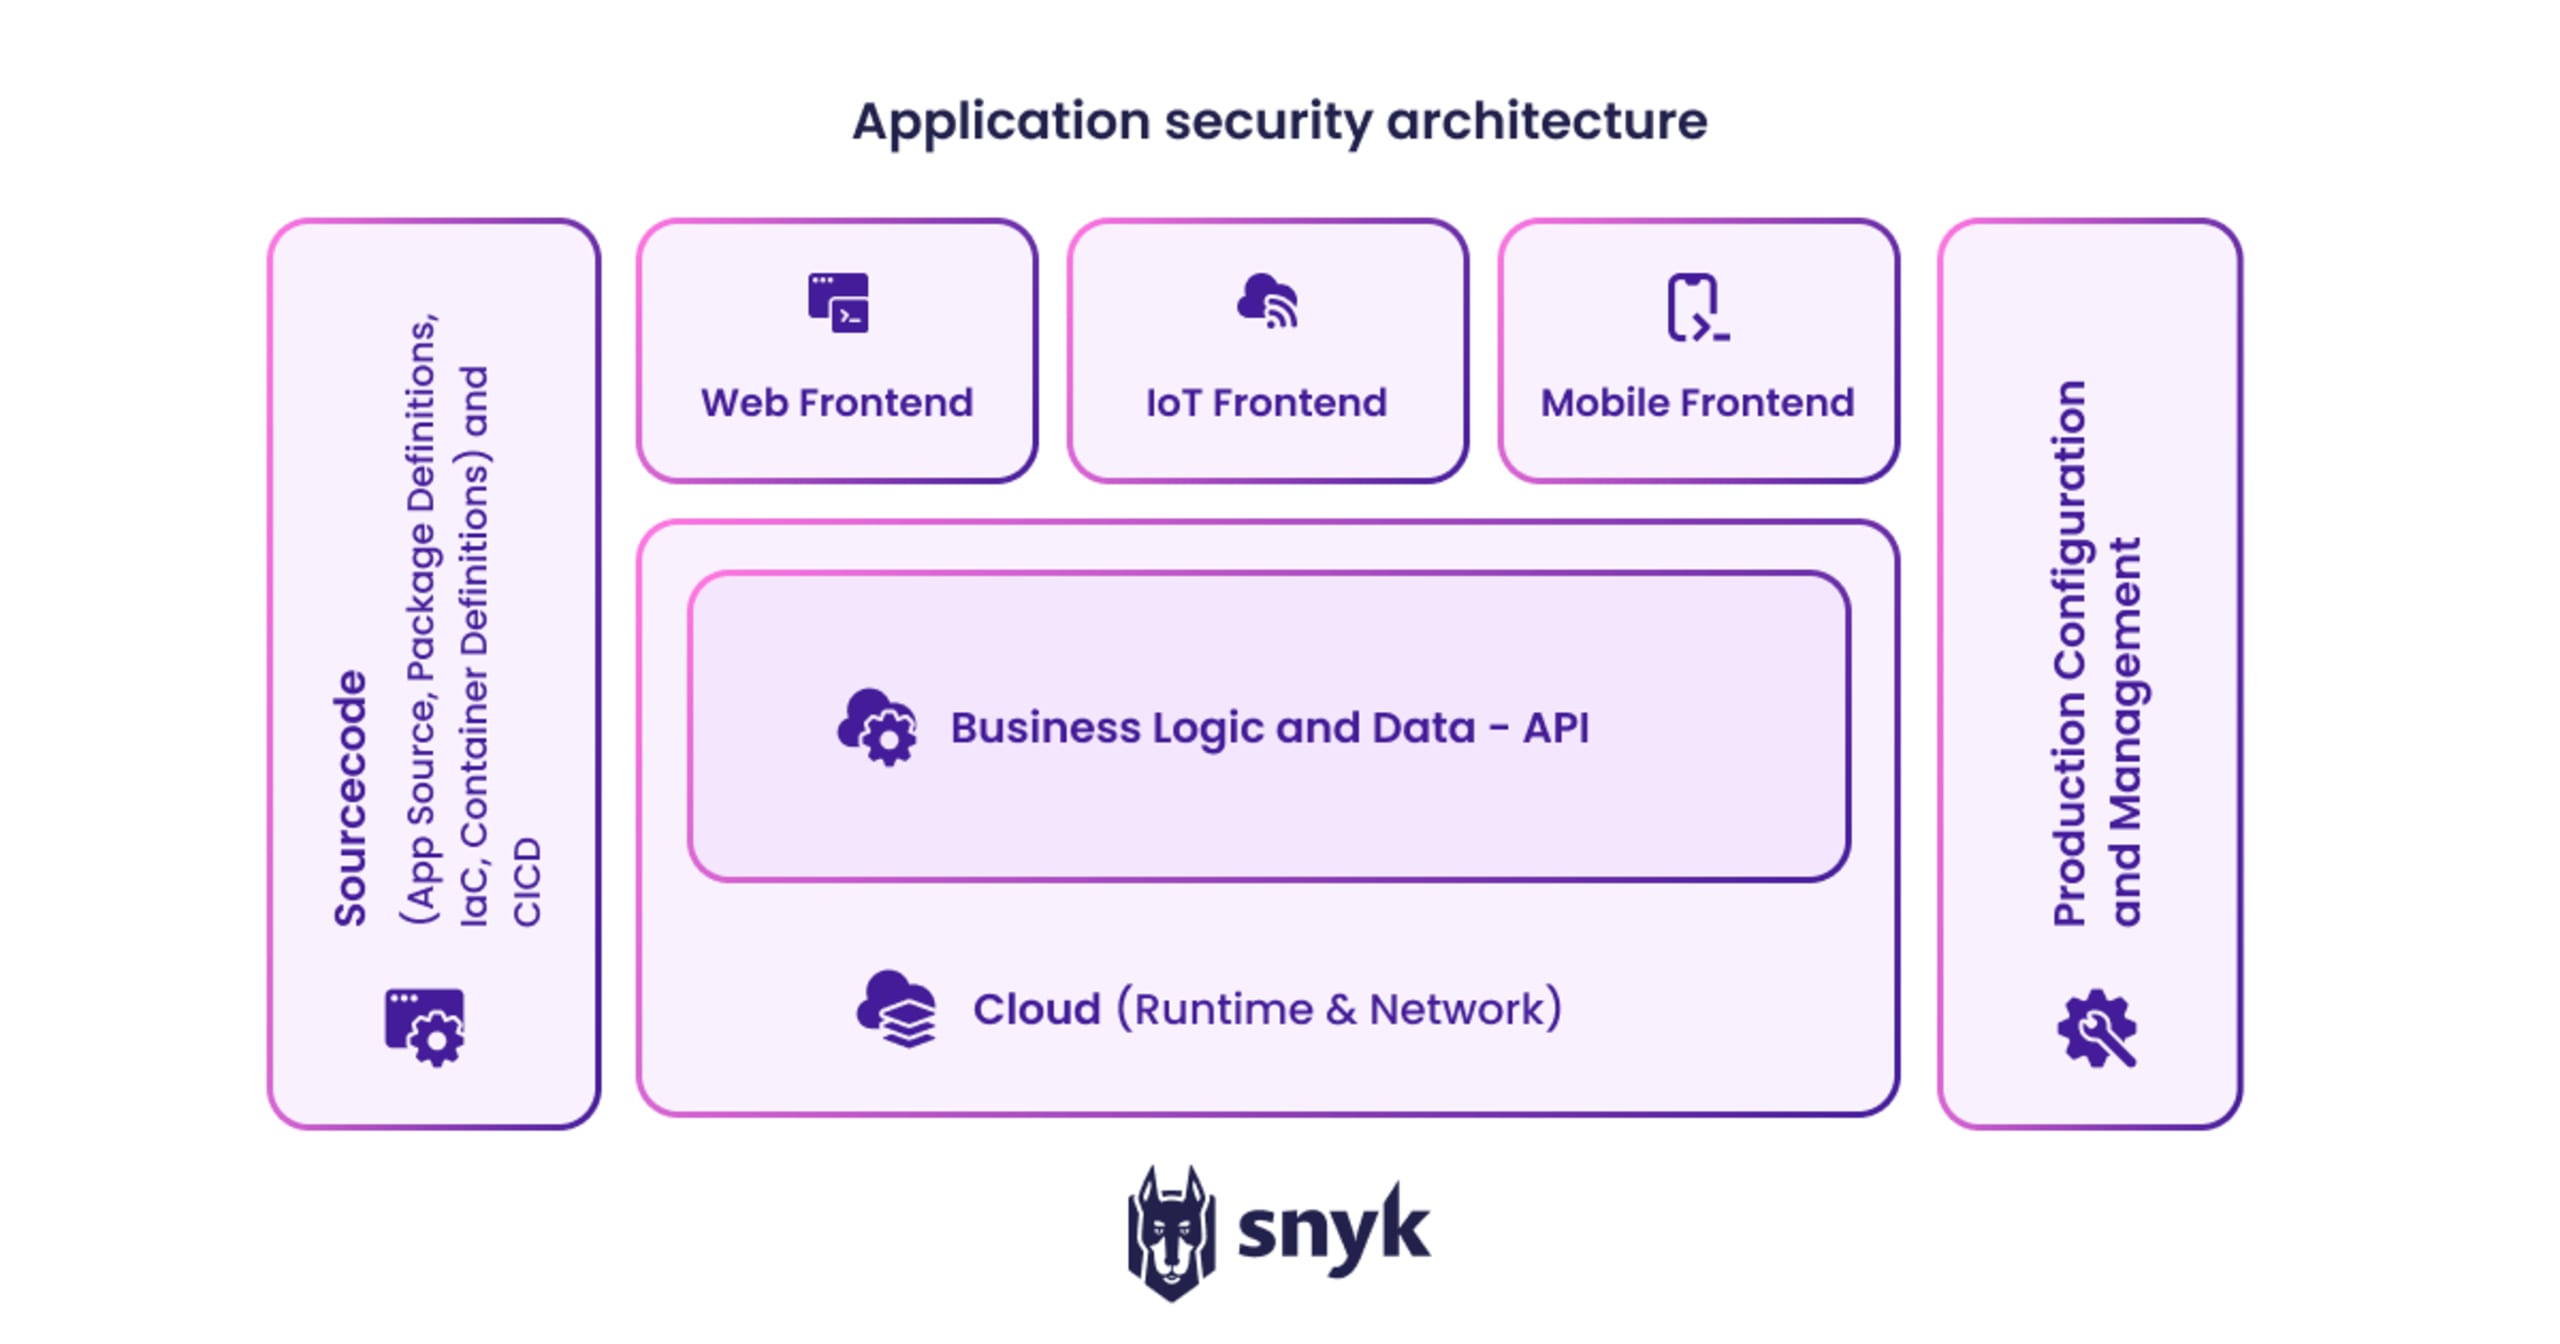
Diagramm zur Architektur der Anwendungssicherheit
Best Practices für Anwendungssicherheit
3 zentrale Säulen der Anwendungssicherheit
Wirksame Anwendungssicherheit beruht auf drei zentralen Säulen:
Technologie, einschließlich Tools für Prozesse und Schulungen
Prozesse, einschließlich Richtlinien, Grundsätzen und Kontrollen
Menschen, die Schulungen und Weiterbildungen zu Sicherheit benötigen (z. B. zur Vermeidung von Phishing)
Hier sind die wichtigsten Best Practices für Anwendungssicherheit:
Technologie: Überprüfen Sie Ihre Tools
Legen Sie zunächst einen umfassenden Tool-Satz fest, dessen Tools sich miteinander integrieren lassen und zu Ihren verfügbaren Ressourcen und Ihrem Budget passen. Denken Sie daran: Die besten Tools geben Empfehlungen – damit diese den größten Nutzen bringen, müssen Menschen sie umsetzen.
Informieren Sie sich über neue verfügbare Tools und prüfen Sie deren Funktionen.
Planen Sie Ihre Tool-Roadmap. Wohin entwickeln sich Ihre Tools? Welche Vision verfolgen Sie beim Einsatz von Tools? Können die Tools mit den Anforderungen Ihres Unternehmens Schritt halten?
Prozesse: Sorgen Sie für Klarheit
Legen Sie zunächst Ihre Prozesse für Anwendungssicherheit fest. Halten Sie sie schriftlich fest, um Klarheit zu schaffen.
Testen Sie Ihre Prozesse. Funktionieren sie tatsächlich? Probleme lassen sich besser beim Testen als in einem Notfall erkennen.
Pflegen Sie ein Prozess-Repository. Bewahren Sie Ihre Prozesse an einem zentralen Ort auf. Das erleichtert das Onboarding und hilft Ihnen, Überschneidungen zwischen Prozessen zu erkennen.
Menschen: Nehmen Sie ihre Rolle an
Sicherheitsteams und Entwickler sind Wissensarbeiter. Sie müssen „weiterentwickelt“ werden – ähnlich wie Software selbst regelmäßig aktualisiert werden muss. Das Sicherheitsumfeld verändert sich ständig, doch die Entwickler-Community bietet zahlreiche Informationen, Schulungen und Veranstaltungen. Bilden Sie Ihre Mitarbeitenden weiter und investieren Sie in sie, damit sie wissen, wie sich Bedrohungen und Abwehrmaßnahmen weiterentwickeln.
Investieren Sie in alle Sicherheitsebenen. Alle sollten über die Bedeutung und die Regeln der Sicherheit informiert sein – von Reinigungskräften bis hin zu CEOs.
Fördern Sie eine offene Kultur, auch bei Kleinigkeiten. „SEHEN, ANSPRECHEN, LÖSEN“ sollte das Motto sein. Ein Problem lässt sich nicht beheben, wenn niemand es anspricht.
Welche Tools und Technologien werden am häufigsten für Anwendungssicherheit eingesetzt?
Scanning-Tools sind für die Anwendungssicherheit zentral, denn mit ihnen können Entwickler Anwendungen testen, bevor sie in einer Produktionsumgebung ausgeführt werden. Es gibt viele verschiedene Arten von Tools: Einige scannen den Quellcode direkt, andere bewerten eine Anwendung, indem sie Eingaben an sie übermitteln. Hier sind sechs gängige Arten von Scanning-Tools:
Statisches Testen der Anwendungssicherheit (SAST): SAST ist eine White-Box-Testmethode, die Zugriff auf den ruhenden Quellcode hat. Sie erkennt Schwachstellen, die zu einer Sicherheitslücke führen könnten, und erstellt anschließend einen Bericht.
Interaktives Testen der Anwendungssicherheit (IAST): Diese Form des Tests der Anwendungssicherheit scannt den Quellcode während der Ausführung der Anwendung auf Sicherheitslücken und simuliert, wie ein Benutzer üblicherweise mit ihr interagiert.
Software Composition Analysis (SCA): Diese Methode, auch als Ursprungsanalyse bekannt, dient der Analyse aller bezogenen Softwarekomponenten und Bibliotheken. Mit diesen Tools lassen sich bekannte Sicherheitslücken erkennen und Benutzer über verfügbare Patches oder Updates informieren.
Dynamisches Testen der Anwendungssicherheit (DAST): DAST prüft die Sicherheitslage einer Anwendung, indem verschiedene Angriffstypen auf die laufende Anwendung angewendet werden. Da kein Zugriff auf den Quellcode der Anwendung erforderlich ist, handelt es sich um eine Black-Box-Testmethode.
Anwendungssicherheitstests als Service (ASTaaS): In diesem Fall beauftragt das Unternehmen ein externes Unternehmen mit der Durchführung sämtlicher Tests für seine Anwendungen. ASTaaS kombiniert üblicherweise statische und dynamische Sicherheitsmethoden, darunter Penetrationstests und die Bewertung von Programmierschnittstellen (APIs).
Fuzzing: Beim Fuzzing werden einer Anwendung zufällige Daten als Eingabe übermittelt, um mögliche Fehler aufzudecken. Fuzzing ergänzt IAST, DAST, SAST und andere Testverfahren.
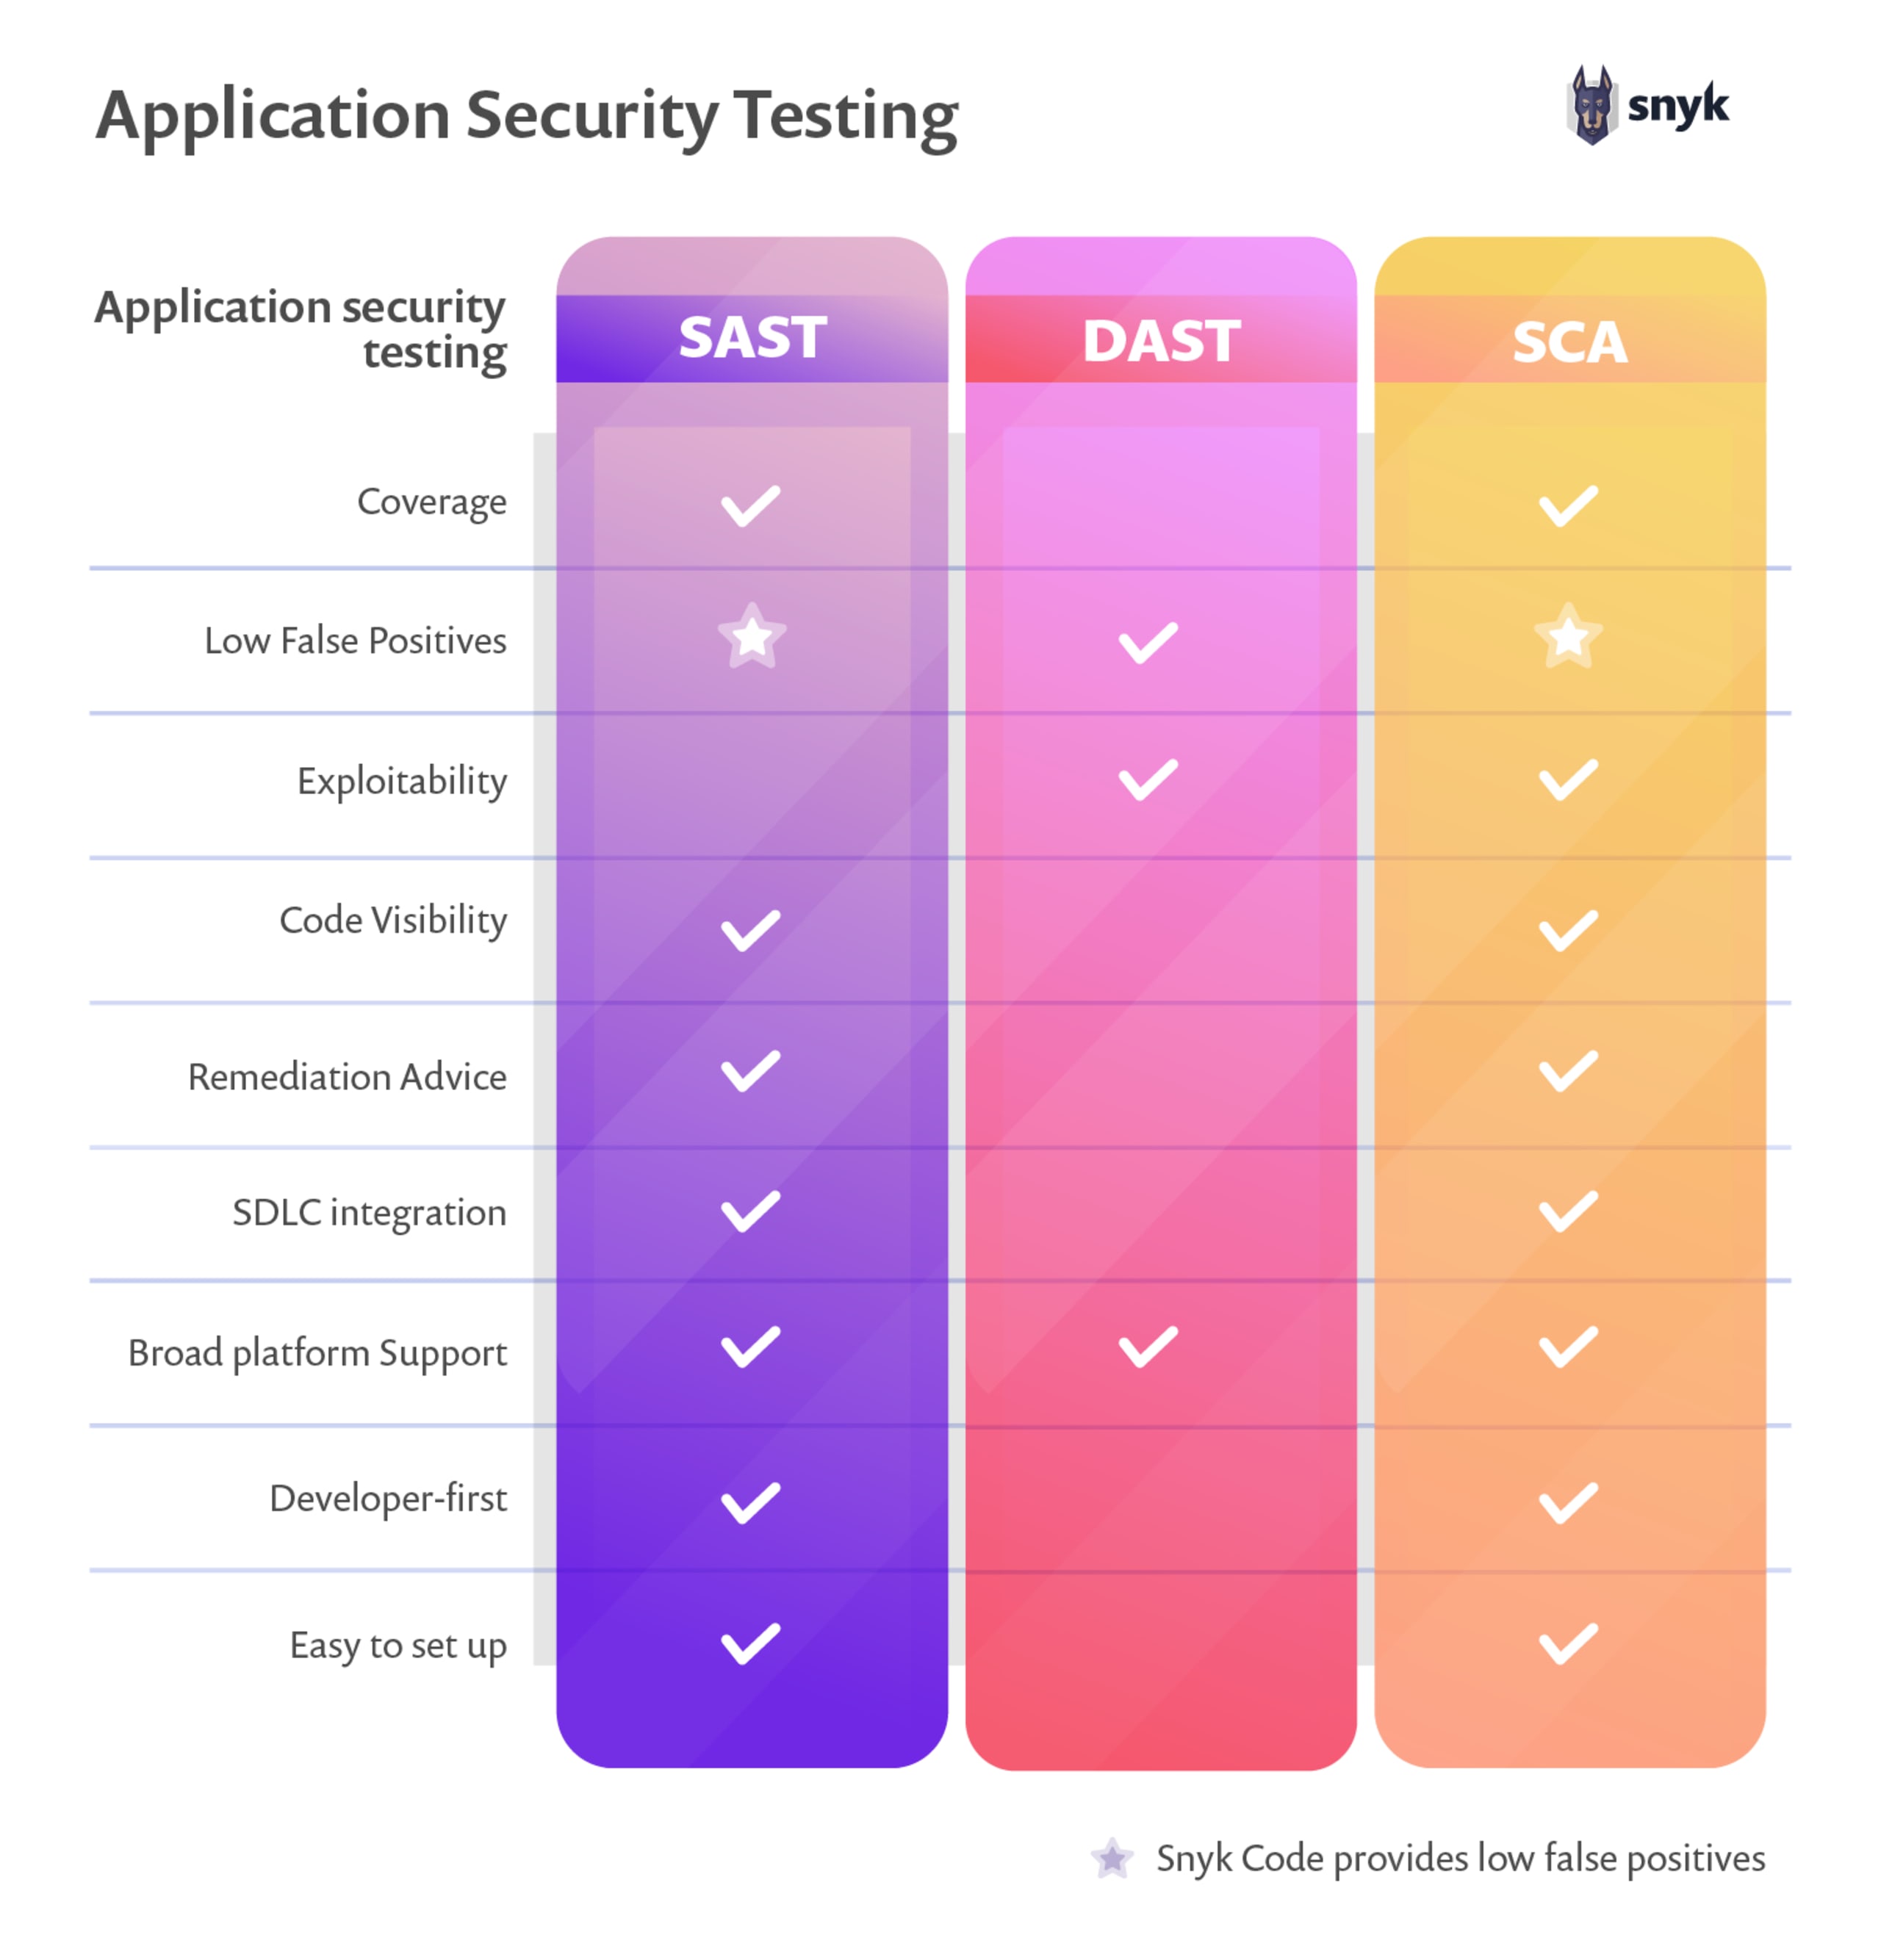
SAST vs. DAST vs. SCA
Anwendungssicherheit mit Snyk
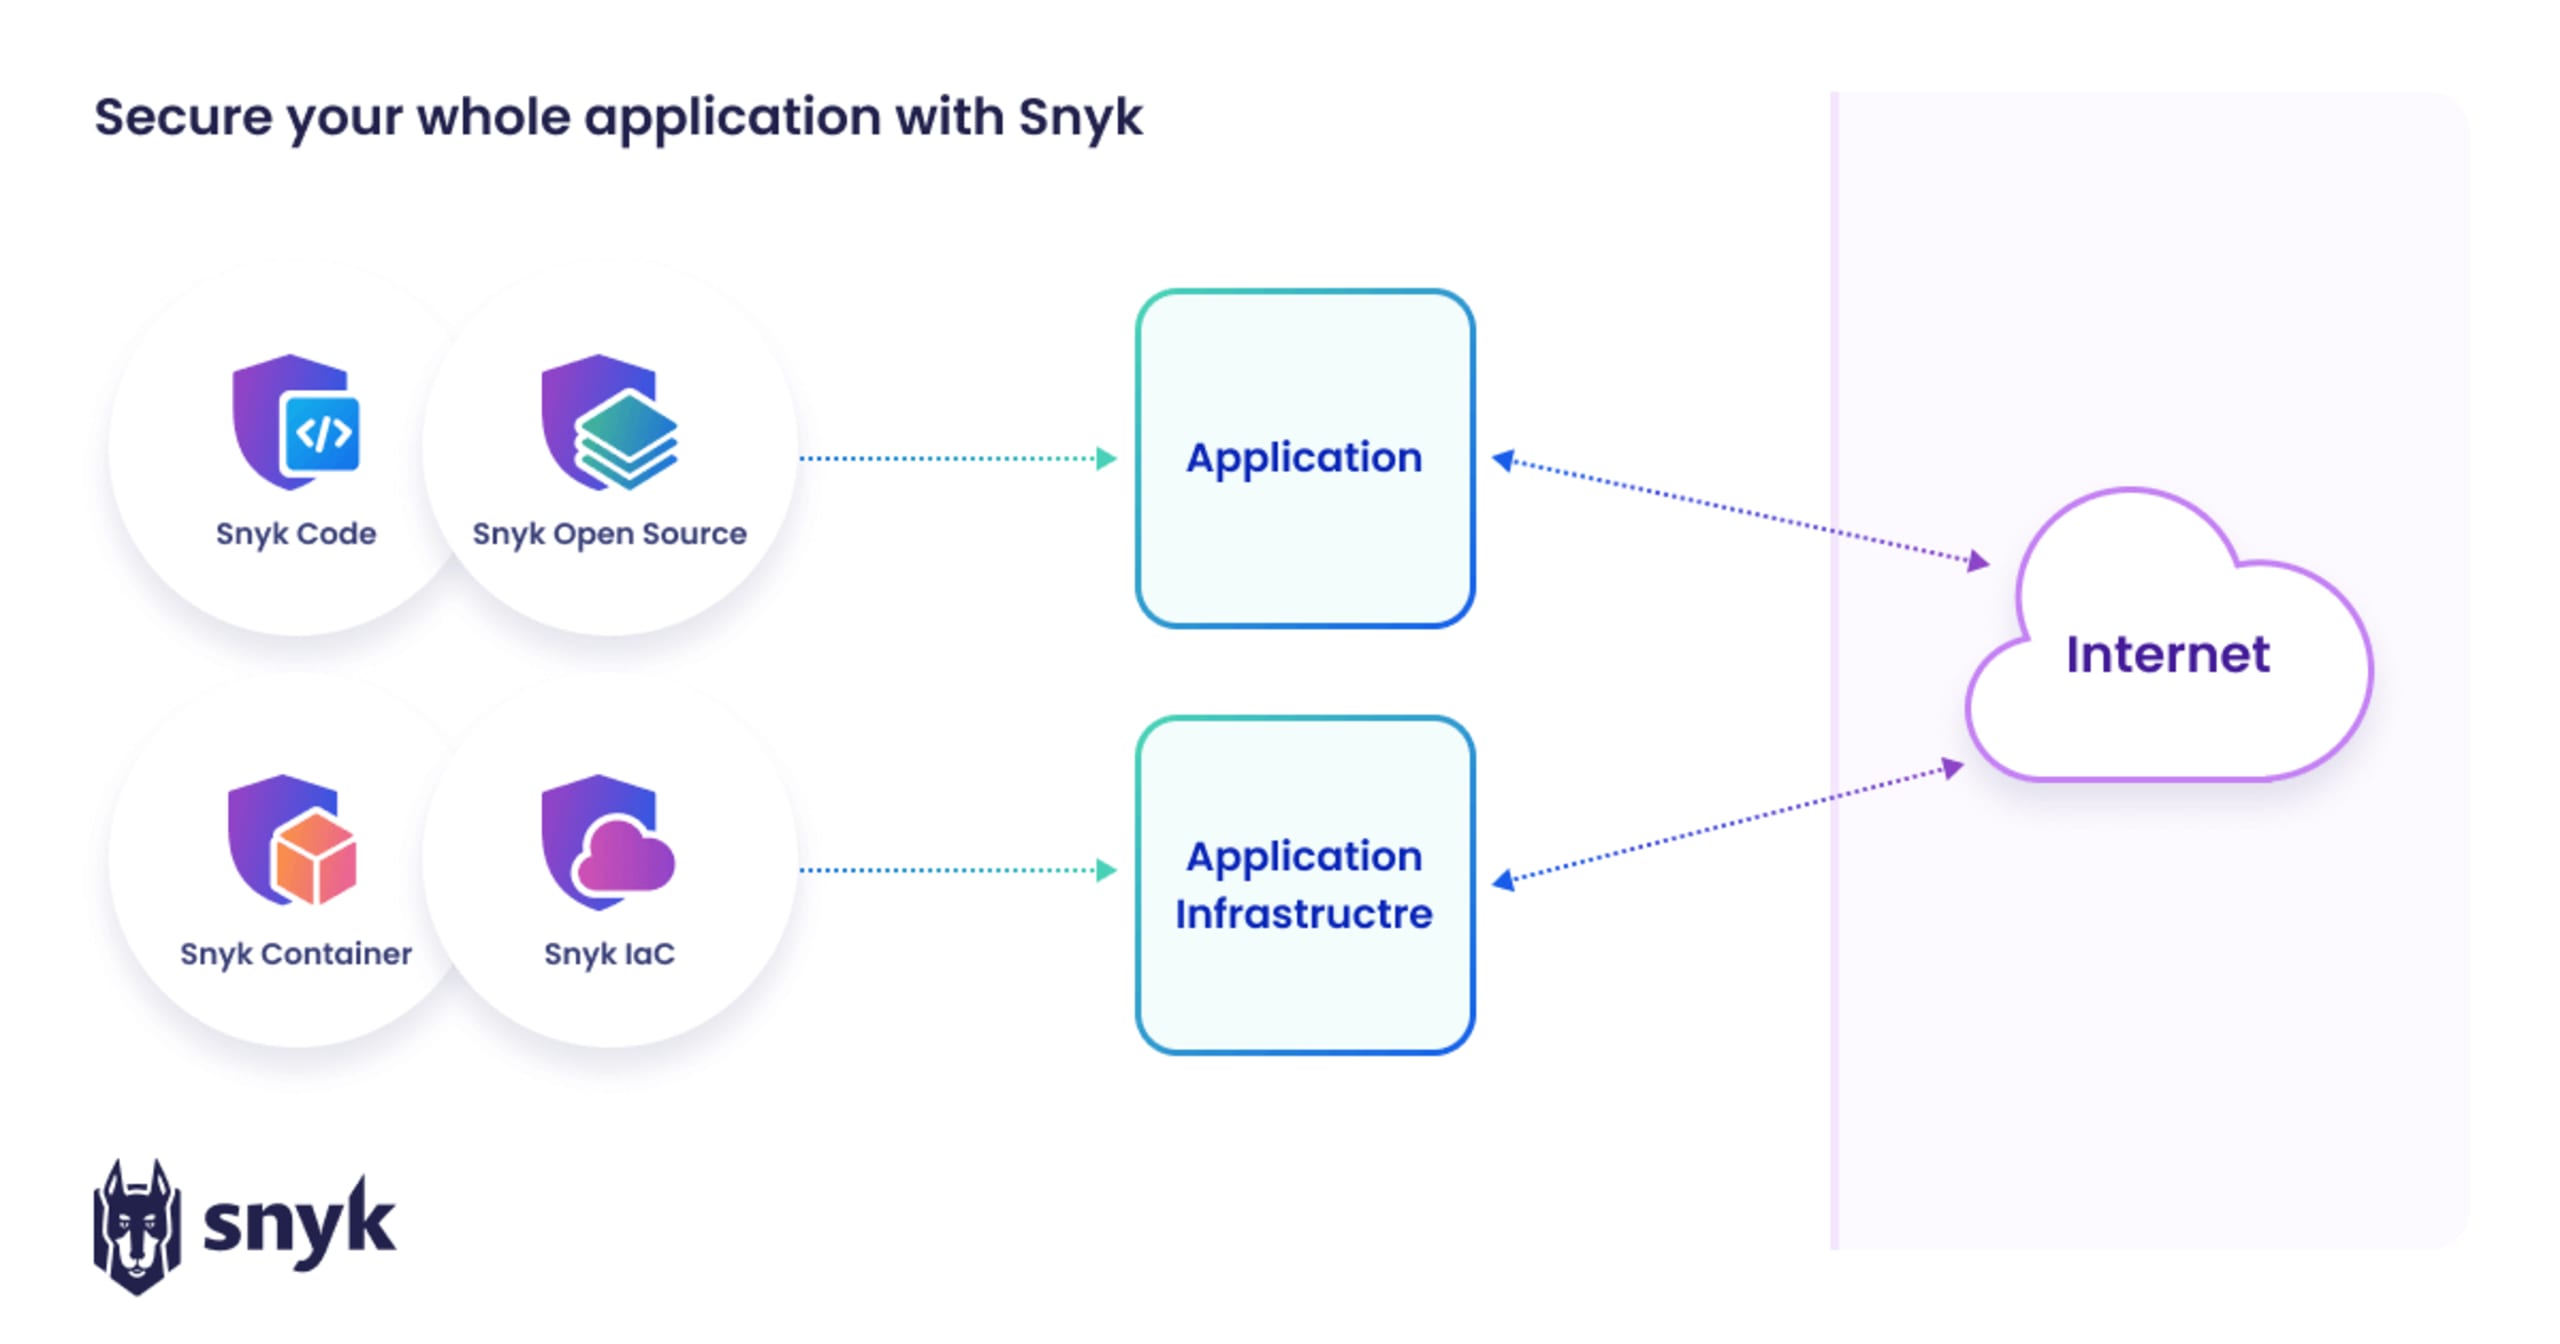
Snyk ist eine zentrale Technologie für Anwendungssicherheit, denn die Lösung bietet durchgängige Überwachung und Maßnahmen zur Risikominderung, die sich in bestehende Entwickler-Workflows integrieren lassen. Zu den Tools gehören:
Snyk Code: Ein SAST-Tool mit Entwicklerfokus, das Korrekturen einfach und effizient macht.
Snyk Open Source: Ein Tool für die Software Composition Analysis (SCA), das Sicherheitslücken in Open-Source-Software aufdeckt und priorisiert.
Snyk Container: Ein Tool, mit dem Sie Container vom Basis-Image bis zur Laufzeit absichern können.
Snyk IaC: Ein Tool, das Entwicklern hilft, sichere IaC-Konfigurationen zu erstellen.
Snyk AppRisk: Ein ASPM-Tool, mit dem Sie Assets ermitteln und sicherstellen können, dass sie von Sicherheitstools abgedeckt und frei von Sicherheitslücken sind.
Die folgende Grafik zeigt, wie das Snyk-Toolkit in die Anwendungssicherheit eingebunden ist:
Die Tools von Snyk sind der nächste logische Schritt, um die Sicherheit für Entwickler so weit wie möglich zu automatisieren. Snyk entwickelt seine Lösungen kontinuierlich weiter, um Anwendungen auch zur Laufzeit abzusichern – durch die Partnerschaft mit Sysdig und die kürzlich erfolgte Übernahme von Fugue. Zusammen helfen diese Tools Entwicklern, die Anwendungssicherheit über den gesamten Lebenszyklus der Anwendung hinweg zu gewährleisten.
Beispiele für Anwendungssicherheit
In unseren Fallstudien finden Sie Beispiele von Unternehmen, die mit Snyk ihre Prozesse und Sicherheitslage im Bereich Anwendungssicherheit durch entwicklerfreundliche Workflows verbessert haben.
„Das Sicherheitsteam von Glovo verzeichnete mithilfe von Snyk einen Rückgang kritischer Sicherheitslücken in Abhängigkeiten und Code um 78 %. Außerdem konnte das Team die durchschnittliche Zeit bis zur Behebung um 40 % reduzieren. Das zeigt insgesamt, dass es nun schneller sichereren Code bereitstellen kann.“
Glovo
Häufig gestellte Fragen zu AppSec
Was ist der Application-Security-Lifecycle?
Der Application-Security-Lifecycle verläuft parallel zum Software Development Life Cycle (SDLC). Bei herkömmlichen Sicherheitsmethoden wartet man mit der Absicherung einer Anwendung, bis sie sich in einer späten Entwicklungsphase befindet – oder sogar bereits in der Produktionsumgebung läuft. Moderne Entwicklungspraktiken verlagern diese Maßnahmen an den Anfang des Prozesses. Deshalb müssen Sicherheits- und Entwicklungsteams die Sicherheit von den frühesten Phasen des SDLC bis hin zur Laufzeitumgebung berücksichtigen.
Wie sichern Sie eine Anwendung ab?
Anwendungssicherheit beginnt bereits in den frühesten Planungsphasen. Threat Modeling und Secure-by-Design-Prinzipien sorgen dafür, dass Sicherheit von Anfang an in die Anwendung integriert wird. Sie begleitet auch die Entwicklungs- und Testphasen, in denen sich Scan-Tools in Entwickler-Workflows integrieren lassen, um Sicherheitstests zu automatisieren. Da Entwickler zunehmend auch für die Container und die Infrastruktur verantwortlich sind, auf denen die Anwendung ausgeführt wird, muss auch diese Umgebung abgesichert werden.
Was sind Anwendungssicherheitskontrollen?
Kontrollen der Anwendungssicherheit sind konkrete Maßnahmen zur Umsetzung von Sicherheitsstandards. In der Sicherheitshierarchie legen Richtlinien unternehmensweite Rahmenbedingungen fest, während Standards konkrete Regeln auf Grundlage dieser Richtlinien definieren. Kontrollen setzen diese Standards dann in die Praxis um. Eine Unternehmensrichtlinie könnte beispielsweise vorgeben, nur bestimmte Verschlüsselungsalgorithmen auf Basis elliptischer Kurven zu verwenden. Standards würden anschließend festlegen, wo diese Richtlinie in Anwendungen anzuwenden ist, und Kontrollen würden ihre Umsetzung idealerweise automatisieren.
Was bedeutet Datensicherheit bei Anwendungen?
Anwendung-Datensicherheit bezeichnet den Schutz sensibler Geschäftsinformationen und Kundendaten, die von Softwareanwendungen verarbeitet und gespeichert werden, vor Bedrohungen wie unbefugtem Zugriff, Änderungen oder Löschung. Sie ist ein wichtiger Bestandteil Ihrer umfassenden Anwendungssicherheitsstrategie.
Was ist der Unterschied zwischen Anwendungssicherheit, Cloud-Sicherheit und Netzwerksicherheit?
Anwendungssicherheit schützt die Software selbst – ihren Code, ihre Logik, Schnittstellen und die von ihr verarbeiteten Daten – vor Schwachstellen und Angriffen. Dazu gehören Maßnahmen wie sicheres Programmieren, statische und dynamische Tests, Laufzeitschutz und die Prüfung der Sicherheit von Abhängigkeiten von Drittanbietern. Netzwerksicherheit schützt dagegen die Infrastrukturebene – Ihre Daten während der Übertragung, Perimeterschutz, Netzwerksegmentierung, Firewalls, VPNs und Systeme zur Angriffserkennung –, um unbefugten Zugriff auf Systeme und Daten zu verhindern.
Cloud-Sicherheit umfasst beide Bereiche, legt den Schwerpunkt jedoch auf den Schutz cloudbasierter Umgebungen, einschließlich Infrastruktur, Konfigurationen, Identitäts- und Zugriffsverwaltung sowie Compliance. Sie begegnet Risiken, die speziell bei mandantenfähigen Umgebungen, Fehlkonfigurationen und cloudnativen APIs auftreten. Anwendungssicherheit in der Cloud schützt die Anwendungsebene, während Netzwerksicherheit in der Cloud auch den Schutz virtueller Netzwerke oder die Durchsetzung sicherer Kommunikation zwischen Servicekomponenten umfassen kann.
Was sind die Grundprinzipien einer Security-by-Design-Architektur?
Security by Design ist eine Engineering-Philosophie, bei der Sicherheit von den frühesten Entwurfsphasen an als grundlegende Systemeigenschaft verankert wird, anstatt sie nachträglich zu ergänzen. Im Mittelpunkt stehen die Antizipation von Angriffen und die Architektur von Systemen, die die Auswirkungen einer Kompromittierung begrenzen. Dazu gehören Prinzipien wie das Prinzip der geringsten Berechtigung, die Minimierung der Angriffsfläche, Defense in Depth und kontinuierliche Absicherung. Ergänzende Praktiken wie Einfachheit (KISS), offenes Design (Verzicht auf Security by Obscurity), Funktionstrennung und sichere Standardwerte stärken die Robustheit des Systems, indem sie die Komplexität verringern und die Kontrolle verbessern.
Welche Rolle spielt Zero Trust für die Anwendungssicherheit?
Zero Trust ist ein Sicherheitsmodell, das auf dem Prinzip „Niemals vertrauen, immer überprüfen“ beruht. Es erfordert die kontinuierliche Authentifizierung und Autorisierung jeder Interaktion von Benutzern, Geräten und Anwendungen – unabhängig vom Standort oder der Netzwerkgrenze. Auf die Anwendungssicherheit angewendet, stellt Zero Trust sicher, dass der Zugriff auf Anwendungen und APIs nur durch strenge, kontextbezogene Kontrollen gewährt wird. Dabei werden Least-Privilege-Richtlinien durchgesetzt und Verhaltensauffälligkeiten in Echtzeit erkannt.
Dieses Modell geht außerdem davon aus, dass Sicherheitsverletzungen auftreten können. Daher unterstützt es Architekturstrategien wie Mikrosegmentierung, verschlüsselte Kommunikation, IAM und kontinuierliche Verhaltensanalysen. Diese begrenzen die Verweildauer von Angreifern und deren laterale Bewegung innerhalb von Systemen, stärken so die Resilienz von Anwendungen und reduzieren die potenziellen Auswirkungen eines Angriffs.
Wie sichern Sie Container und Kubernetes-Workloads aus Sicht der Anwendungssicherheit?
Die Absicherung containerisierter Anwendungen und Kubernetes-Workloads erfordert einen mehrschichtigen Ansatz. Scannen Sie zunächst Container-Images vor der Bereitstellung auf bekannte Schwachstellen, setzen Sie die Signierung von Images durch und integrieren Sie IaC-Sicherheitsprüfungen (Infrastructure as Code) frühzeitig in die CI/CD-Pipeline. Nutzen Sie Kubernetes-native Kontrollen wie Admission Controller, rollenbasierte Zugriffskontrolle (RBAC) und Netzwerkrichtlinien, um Workloads zu validieren, Zugriffe zu kontrollieren und die Kommunikation zwischen Pods und Services abzusichern.
Setzen Sie außerdem bewährte Sicherheitspraktiken um: Verwenden Sie gehärtete Host-Betriebssysteme, führen Sie Container mit den geringstmöglichen Berechtigungen aus und überprüfen Sie die Cluster-Konfiguration kontinuierlich, um Fehlkonfigurationen wie öffentlich zugängliche Namespaces oder übermäßig privilegierte Rollen zu vermeiden.
Welche KPIs und Kennzahlen sollten CISOs zur Messung des Reifegrads der Anwendungssicherheit verfolgen?
CISOs sollten Kennzahlen überwachen, die sowohl Fortschritte bei der Risikominderung als auch den Grad der Integration von AppSec in den Teams aufzeigen. Zu den wertvollen AppSec-KPIs zählen die Anzahl ausnutzbarer Schwachstellen, die durchschnittliche Zeit bis zur Behebung (MTTR) und die Übereinstimmung mit Compliance-Frameworks – all dies lässt sich mit der Snyk-Plattform nachverfolgen und visualisieren. Ebenso wichtig sind Kennzahlen, die das Engagement der Teams und die Abdeckung widerspiegeln, etwa der Anteil der Projekte mit integrierten SAST-/DAST-Lösungen, die Behebungsrate von Schwachstellen und die Akzeptanz von AppSec-Tools durch Entwickler.
DevSecOps mit Snyk voranbringen
Meistern Sie die Komplexität von Anwendungen und KI-Halluzinationen und fördern Sie die Zusammenarbeit zwischen Entwicklungs- und Sicherheitsteams – mit Erkenntnissen von Snyk und Accenture.