Gemeinsam mit Sysdig für Kubernetes-Sicherheit in Entwicklung und Laufzeit

16. Februar 2022
0 Min. LesezeitHeute freuen wir uns, unsere Partnerschaft mit Sysdig bekannt zu geben. Gemeinsam bieten wir Container- und Kubernetes-Sicherheit – vom Code bis zum Cluster. Snyk und Sysdig helfen Entwicklerinnen und Entwicklern, Code und Container während der Entwicklung abzusichern, die Kubernetes-Laufzeitumgebung zu schützen und Feedback sowie Einblicke aus der Produktion an die Entwicklungsteams zurückzugeben. So wird das Rauschen durch Container-Schwachstellen reduziert. Container sind eine grundlegende Technologie der DevOps-Bewegung. Kubernetes hat Skalierbarkeit und Flexibilität in den Prozess gebracht, mehrere containerisierte Workloads in jeder Cloud bereitzustellen. Nun gibt es erstmals eine Sicherheitslösung, die den gesamten DevOps-Zyklus für Container-Workloads abdeckt. Sie ermöglicht es Entwicklerinnen und Entwicklern, sicherere Container für ihre Anwendungen zu erstellen. Das sorgt für eine sicherere Produktionsumgebung und einen kontinuierlichen Feedback-Kreislauf, um kritische Probleme zu beheben und Verbesserungen umzusetzen.
Entwicklungs- und Laufzeitsicherheit kombinieren, um das Rauschen durch Schwachstellen zu reduzieren
Entwicklerinnen und Entwickler müssen sich bereits mit immer mehr Sicherheitsaufgaben rund um verschiedene Aspekte einer Anwendung befassen: dem Code und seinen Abhängigkeiten, der Bereitstellungskonfiguration sowie den Containern, in denen Code ausgeliefert und ausgeführt wird. Gleichzeitig müssen Security- und Betriebsteams in Live-Umgebungen diese Schwachstellen und Probleme in großem Umfang verwalten: Hunderte Schwachstellen in Tausenden von Containern und vielen Clustern. Sie sind darauf angewiesen, dass Entwicklerinnen und Entwickler Sicherheitsprobleme beheben. Doch Container-Schwachstellen sind besonders hartnäckig – wegen fehlender Systemkenntnisse in Dev-Teams und der umständlichen Nutzung älterer Schwachstellen-Tools. Deshalb kann es bis zu sechs Monate dauern, manche Schwachstellen zu beheben. Das verlängert den Sicherheitsrückstand der Entwicklungsteams und erschwert Security- und Betriebsteams die Einschätzung der Risiken.
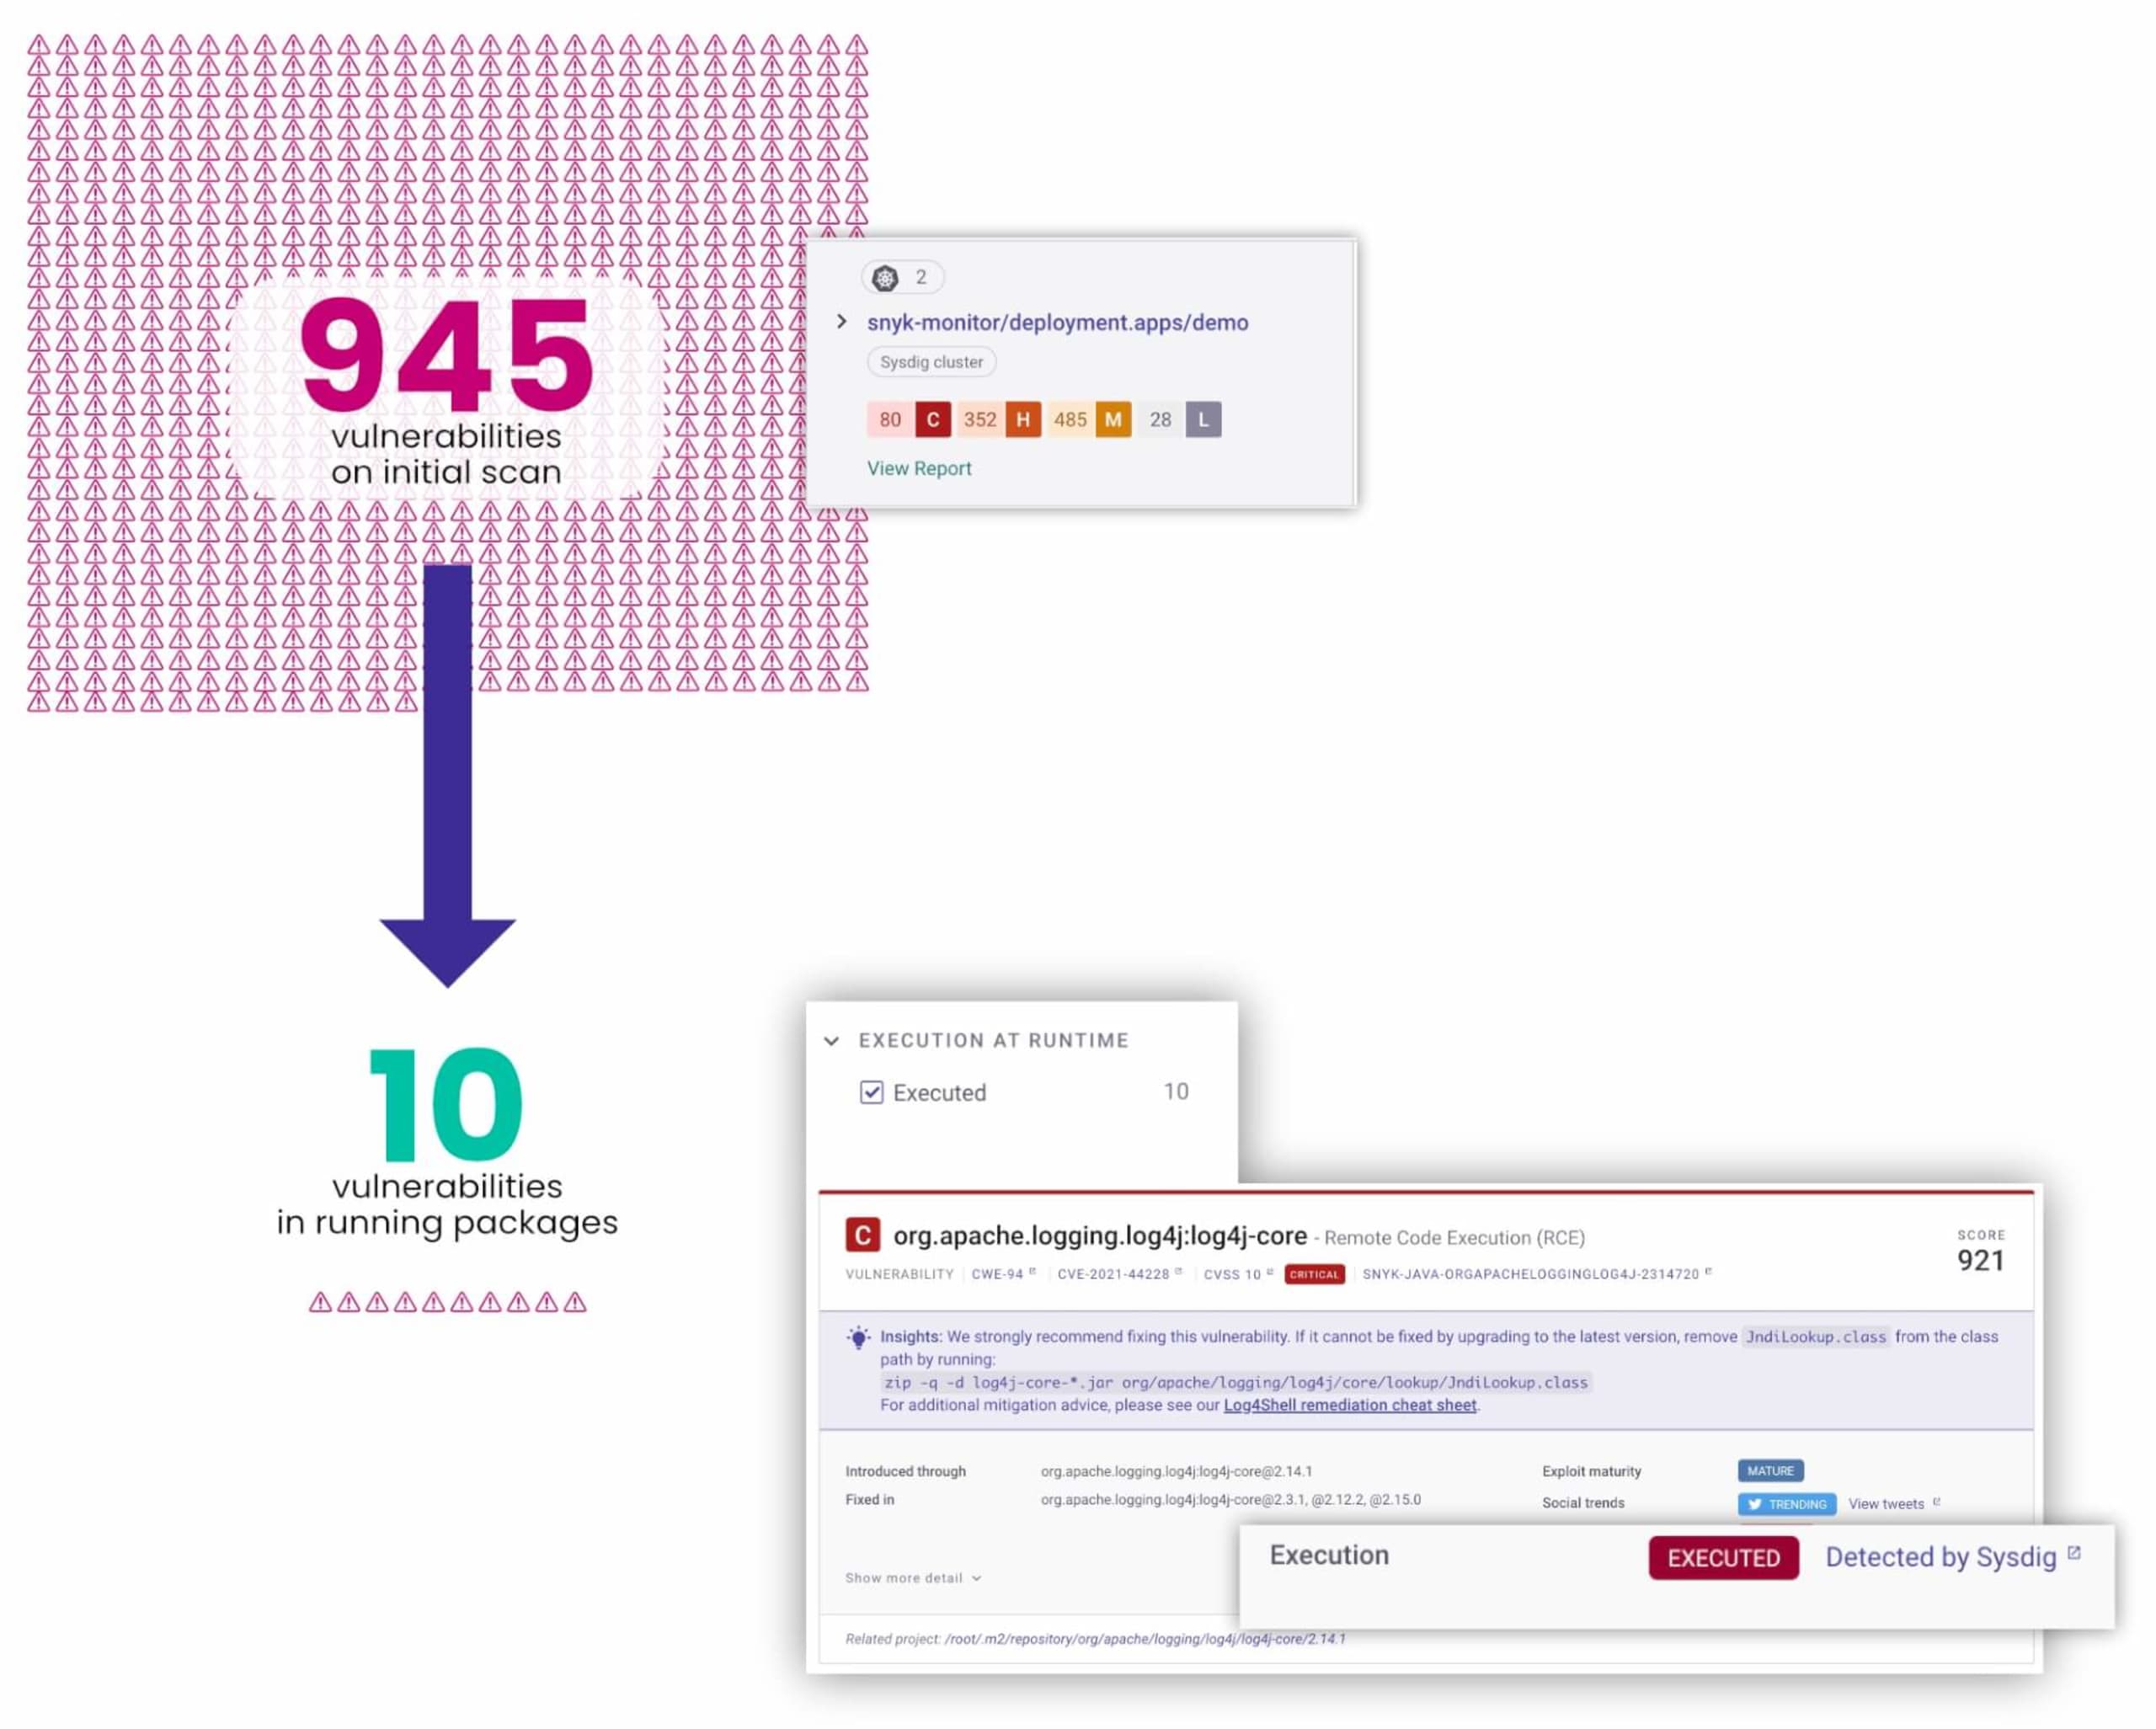
Snyk Container gibt bereits früh im Entwicklungsprozess Feedback und weist Container-Nutzende auf bessere verfügbare Basis-Images hin. Diese Alternativen sind sicherer, aktueller und oft schlanker. Allein dieser Schritt kann mindestens 70 % der anfänglichen Schwachstellen beseitigen. Doch 30 % bleiben weiterhin bestehen. Bei Hunderten von Schwachstellen in manchen Container-Images kann es für Entwicklerinnen und Entwickler eine große Herausforderung sein, diese 30 % zu bewältigen.
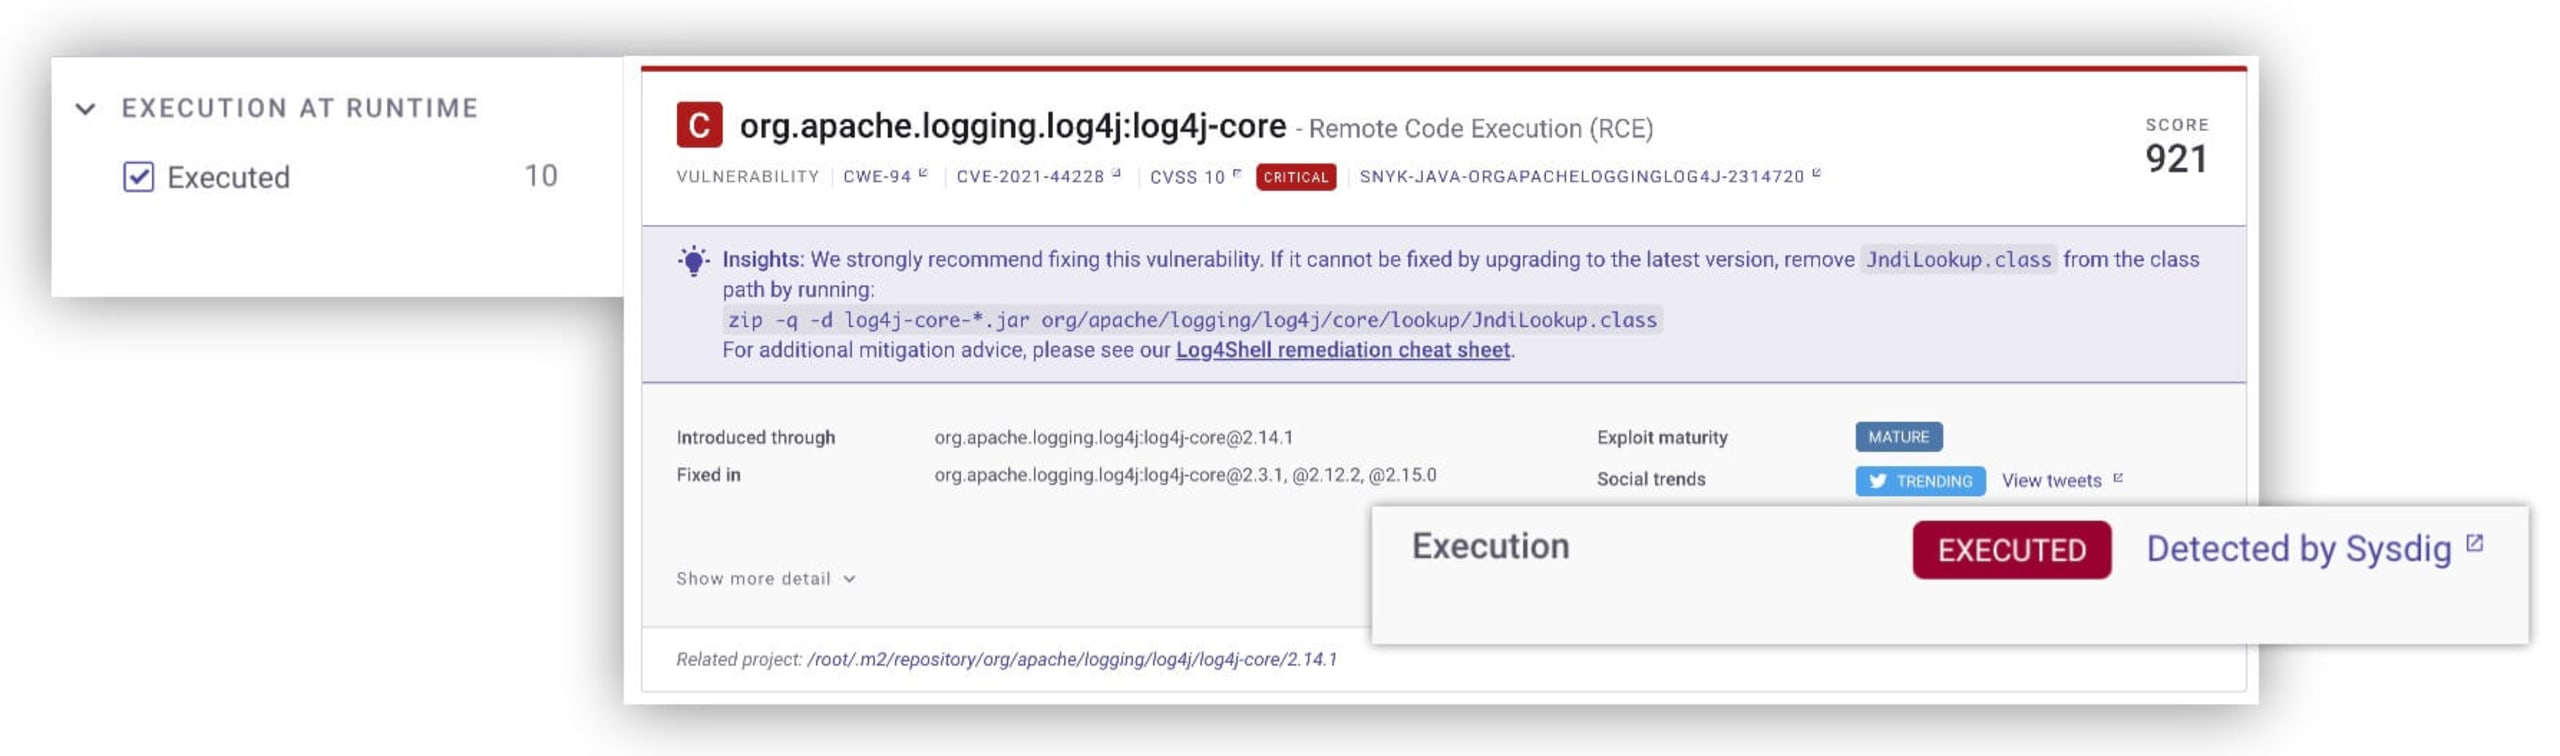
Dank der Laufzeit-Insights von Sysdig können wir Container-Schwachstellen jetzt noch gezielter priorisieren. Container sind keine undurchsichtige, unübersichtliche Ansammlung von Paketen und Schwachstellen mehr. Entwicklerinnen und Entwickler sehen genau, welche Pakete während der Laufzeit ihres Containers verwendet werden und welche Schwachstellen diese ausgeführten Pakete betreffen. So können sie klar erkennen, welche Probleme am dringendsten behoben werden müssen, und kritische Probleme dank dieses zusätzlichen Feedbacks schneller beheben. Security- und Betriebsteams können sich dadurch auf Echtzeitbedrohungen und die Reaktion auf Sicherheitsvorfälle konzentrieren, statt auf mühsame Aufgaben im Schwachstellen-Management.
Warum wir mit Sysdig zusammenarbeiten
Wir freuen uns über die Partnerschaft mit Sysdig, denn wir teilen eine gemeinsame Vision: Unternehmen, die DevSecOps einführen, sollen einen umfassenden Überblick über Sicherheit und Performance erhalten – über den gesamten Lebenszyklus von Anwendungen und Cloud-nativen Stacks hinweg. Unsere technische Integration konzentriert sich zwar auf Container und Kubernetes, doch die Kombination der vollständigen Snyk- und Sysdig-Plattformen schützt alles: vom Code, den Entwicklerinnen und Entwickler in ihrer IDE schreiben, bis hin zur gesamten Infrastruktur, auf der der Kubernetes-Cluster läuft. Sie bietet Entwicklerteams, Security-Teams und Betriebsteams die nötigen Tools für Schwachstellen, die Reaktion auf Echtzeitbedrohungen und deren Analyse sowie für die Überwachung und Fehlerbehebung von Clustern und Anwendungen. Wie die integrierte Priorisierung Entwicklerteams und SecOps zusammenbringt und gezielte Behebungen ermöglicht, erfahren Sie im Blogbeitrag von Sysdig.
Weitere Ressourcen
Damit Sie loslegen und die Integration in Aktion erleben können, haben wir zwei Webinare geplant.
Nehmen Sie am 2. März um 15 Uhr teil – bei einem von Expertinnen und Experten von Snyk, Sysdig und AWS geleiteten Demo-Webinar von Security Boulevard.
Am 10. März arbeiten Sysdig und Snyk erneut zusammen, um zu zeigen, wie Sie mit der neuen Integration das Rauschen vom Code bis zur Produktion reduzieren können.
Wir freuen uns darauf, dass Sie die Integration testen und uns Ihre Meinung mitteilen. Wir planen bereits die nächsten Funktionen für unsere Integration mit Sysdig und möchten gern erfahren, was wir noch tun können, damit Sie weiterhin Container und Kubernetes nutzen und dabei sicher bleiben.


