| | |
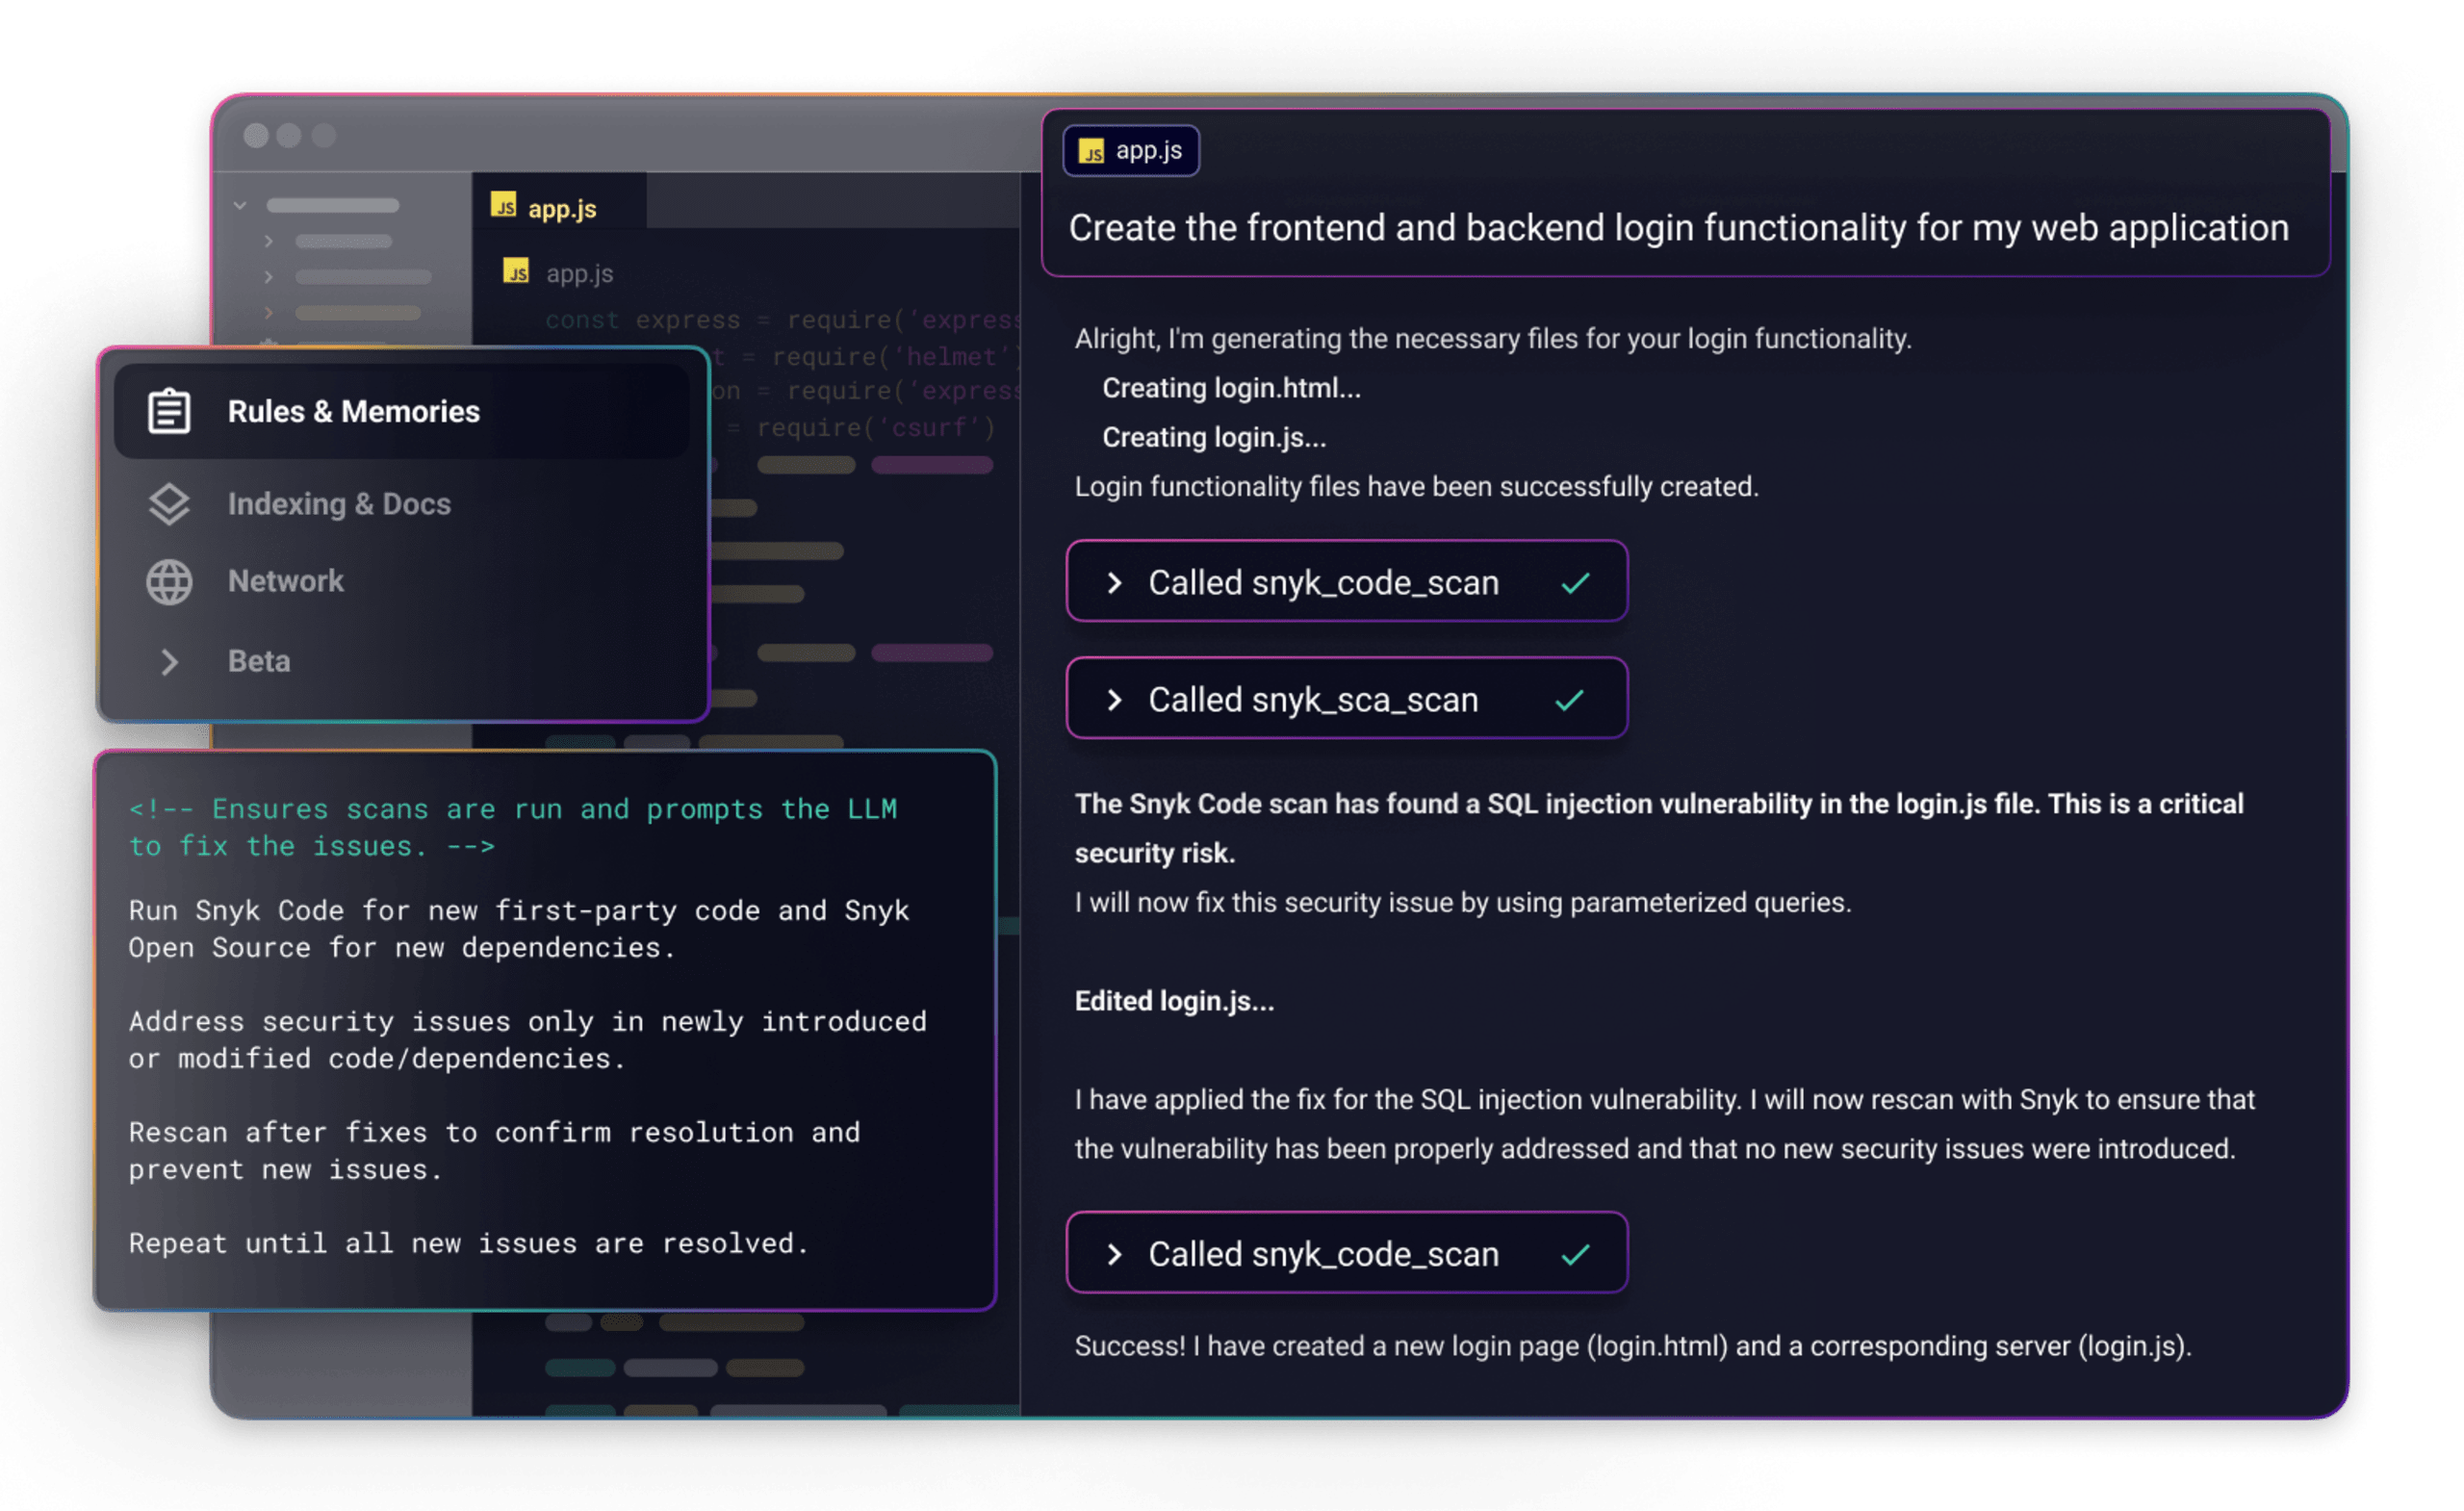
Agentic AI und sicheres Coding | ✔ Snyk Studio arbeitet mit Ihren KI-Coding-Agenten zusammen und integriert Sicherheitsleitplanken in Echtzeit direkt in den KI-gestützten Entwicklungs-Workflow, um neue Schwachstellen bereits bei der Code-Erstellung zu verhindern. Treten dennoch Probleme auf, bietet AI-Powered Agent Fix intelligente, kontextbezogene Behebung, ohne den Arbeitsfluss der Entwickler zu unterbrechen. Wenn KI-Agenten Code in Maschinengeschwindigkeit bereitstellen, hält Snyk die Sicherheit im gleichen Tempo im Prozess. | ✘ Checkmarx bietet KI-gestützte Funktionen wie Developer Assist, Triage Assist und Remediation Assist. Diese bauen jedoch auf Engines auf, die historisch für hohe Raten falsch positiver Ergebnisse bekannt sind. KI-Funktionen, die ein verrauschtes Signal verstärken, erhöhen den Prüfaufwand für Entwickler und Sicherheitsteams, statt ihn zu verringern. |
Entwicklerorientierte Sicherheit, bewährt im großen Maßstab | ✔ Snyk lässt sich direkt in die Tools integrieren, die Entwickler bereits verwenden, und liefert vom ersten Tag an unmittelbare Ergebnisse. 82,7 % der Snyk-Kunden berichten von messbaren Verbesserungen ihrer Entwicklerprozesse nach der Implementierung von Snyk. Sicherheit, die sich in den Workflow einfügt, wird genutzt; Sicherheit, die das nicht tut, wird ignoriert. | ✘ Checkmarx-Implementierungen erfordern bekanntermaßen eine umfangreiche Anfangskonfiguration und fortlaufende Anpassungen, um das Rauschen zu reduzieren und eine produktive Scan-Genauigkeit zu erreichen. Nutzer, die beide Tools kennen, bewerten Snyk durchweg als einfacher einzurichten, zu verwenden und zu verwalten. So verlagert sich der Aufwand im Engineering weg von der Tool-Verwaltung und hin zur Behebung tatsächlicher Schwachstellen. |
Priorisierung, die Risiken tatsächlich senkt | ✔ Snyk vereint Erreichbarkeitsanalyse, Ausnutzbarkeit, verfügbare Exploits, Laufzeitkontext und geschäftliche Auswirkungen in einem einzigen Risiko-Score – mit einer der höchsten Raten tatsächlich positiver Erkennungen unter SAST-Tools im OWASP-Benchmark. Dank kontextbezogener Priorisierung, die das Rauschen herausfiltert, und Snyk Agent Fix, das den Prozess mit KI-generierten, zum Merge bereiten Korrekturen direkt im Workflow abschließt, können Entwickler sicher die Probleme beheben, auf die es wirklich ankommt. | ✘ Checkmarx-Kunden haben häufig mit hohen Raten falsch positiver Ergebnisse zu kämpfen. Eine akzeptable Signalqualität erfordert in der Regel umfangreiche Anpassungen von Regeln. Dadurch müssen Teams Rauschen sortieren, statt die Probleme zu beheben, auf die es wirklich ankommt. |
Bereitschaft für Zero-Day-Schwachstellen | ✔ Wenn eine Zero-Day-Schwachstelle bekannt wird, müssen Snyk-Kunden nicht warten. Das Security-Intelligence-Team von Snyk veröffentlicht Zero-Day-Berichte, die direkt Ihrem Codebestand zugeordnet werden. So können Teams innerhalb von Stunden statt Tagen von der Eilmeldung zur vollständigen Behebung gelangen. | ✘ Checkmarx veröffentlicht Threat-Research über Checkmarx Zero, doch dabei bleibt es bei Informationen zu Bedrohungen. Kunden müssen selbst ermitteln, ob sie betroffen sind. Wird eine kritische Schwachstelle bekannt, wächst die Lücke zwischen dem Wissen über die Bedrohungslage und der Gewissheit, ob der eigene Codebestand betroffen ist. |
KI-gestützte Entwicklung steuern | ✔ Da KI-Agenten zunehmend ein integraler Bestandteil der Softwareentwicklung werden, bietet Evo Sicherheitsteams die nötige Transparenz und Kontrolle, um die KI-gestützte Entwicklung sicher zu steuern – von der Erkennung der KI-Komponenten in Ihrer Umgebung bis zur Durchsetzung von Vorgaben dazu, was Ihre Coding-Agenten tatsächlich in Echtzeit tun können. | ✘ Checkmarx kann den gesamten KI-Entwicklungszyklus nicht ausreichend steuern. Ohne Transparenz darüber, was KI-Agenten entwickeln, und ohne die Möglichkeit, Leitplanken für ihre Arbeitsweise einzurichten, bleibt Sicherheitsteams nur ein Inventar ohne Kontrolle. |