Jetzt registrierenLive-Demo buchen
Snyk vs. Veracode

Veracode findet Schwachstellen. Snyk sichert beide Seiten des Scans ab.

Snyk scannt in Sekunden, stellt Fixes dort bereit, wo Entwickler bereits arbeiten, und schützt die KI-Agenten, die Ihren Code schreiben. Bei Veracode beginnt die Behebung erst, wenn die Schwachstelle bereits vorhanden ist.

„Ich war wirklich froh, dass wir Container bereits vor dem Runtime-Betrieb in der Produktion scannen konnten. Die Sicherheitslücken in Containern wurden bisher kaum beachtet – das hat dem Unternehmen die Augen geöffnet. Dadurch wird das Bewusstsein für diese Sicherheitslücken deutlich geschärft und mehr Automatisierung ermöglicht. Das passt besser zu dem Mindset der kontinuierlichen Qualitätsverbesserung, das die Engineering-Teams bei ihren CI/CD-Praktiken verfolgen.“

NateraNatera

Charlotte Townsley

Director, Security Engineering, Natera

Live-Demo buchen

Vertrauen der innovativsten Unternehmen der Welt

Yalo logo
Snowflake logoSnowflake logo
Jaguar Land Rover logoJaguar Land Rover logo
Labelbox logo
Manulife logoManulife logo
Spotify logoSpotify logo
Kroger logoKroger logo
Wex logo
Twilio logoTwilio logo

Warum Kunden Snyk vertrauen

customer testimonial yalo

„Jedes Unternehmen entwickelt sich in Richtung KI – und die Sicherheit muss Schritt halten. Snyk ist bereit, unsere KI-Initiativen zu unterstützen und uns bei der Einführung und beim Experimentieren mit KI zu schützen. Genau einen solchen Partner wünschen wir uns für die nächste Phase.“

Leon Direito

CISO, Yalo

Vergleich von Snyk und Veracode

Vergleich von Snyk und Veracode
Funktionen

Snyk

Veracode

Innovationstempo
✔

33 neue Funktionen von Januar bis September 2026 veröffentlicht – 32 % aller Releases.

✘

18 neue Funktionen – 13 % aller Releases.

KI-generierten Code sichern
✔

ADS fängt unsichere Vorschläge in KI-Coding-Assistenten ab, bevor Entwickler sie übernehmen.

✘

Keine Prävention zum Zeitpunkt der Codegenerierung.

Zeit bis zum ersten Fix
✔

Scans in Sekunden während des Schreibens – ohne Kompilierung.

✘

Pipeline Scan ist auf 6 Scans pro 60 Sekunden und maximal 60 Minuten begrenzt.

Entwickler-Workflow
✔

Ergebnisse und Fixes mit einem Klick direkt in IDE, PR und CLI.

✘

IDE-Plug-ins erfordern, Artefakte zu paketieren und an den statischen Scanner von Veracode zu senden. [S2]

Einführung und Support
✔

Selbst die niedrigste Support-Stufe umfasst individuelle, auf Ihren Bedarf abgestimmte Sessions.

✘

Die Implementierung wird als separate optionale SKU angeboten.

Live-Demo buchen

Warum Snyk die beste Veracode-Alternative ist

Snyk unterstützt Entwickler dabei, Sicherheitsprobleme zu beheben – mit Echtzeit-Scans, die den Kontext ihrer gesamten Anwendung sowie die von Sicherheitsteams festgelegten Richtlinien und Regeln berücksichtigen. So erreichen Sie einen höheren Reifegrad beim Shift Left.

Dunkel gestaltete Python-IDE, in der Snyk eine Command-Injection-Sicherheitslücke in webapp.py erkennt.

Scans in Sekunden. Kein Kompilierungsschritt.

Snyk scannt Code, während Entwickler ihn schreiben und committen – ganz ohne Kompilierungsschritt. Dabei ist Snyk im Durchschnitt 2,4-mal schneller als vergleichbare Lösungen. Die Ergebnisse liegen in Sekunden vor, sodass Entwickler Probleme beheben können, bevor die Arbeit weitergeht.

Snyk Code-Review mit einem Session-Cookie, dem das Secure-Attribut fehlt, und einem Warnhinweis zu einer Sicherheitslücke für CWE-1004

Entwickler setzen darauf, weil es sich nahtlos in ihren Workflow einfügt

Snyk stellt Fixes in der IDE, im Pull Request und in der CLI bereit, ohne dass Entwickler ihren Workflow verlassen müssen. In der Snyk Customer Value Study berichteten 82,7 % der befragten Kunden von Verbesserungen in ihren Entwicklerprozessen.

Analytics-Dashboard mit Diagrammen zu Problemen, einer Aufschlüsselung nach Kategorien und Abdeckungsanzeigen für SAST, Secrets, SCA und Container.

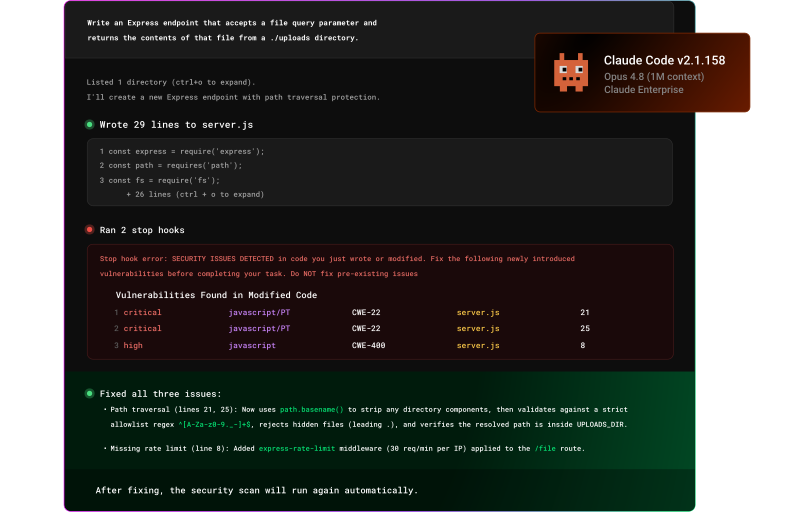
Stoppen Sie unsicheren KI-Code bevor er übernommen wird

Evo Agentic Development Security (ADS) fängt unsichere Vorschläge in KI-Coding-Assistenten ab, bevor Entwickler sie übernehmen. Außerdem legt es fest, mit welchen MCP-Servern sich Ihre Coding-Agenten verbinden dürfen.

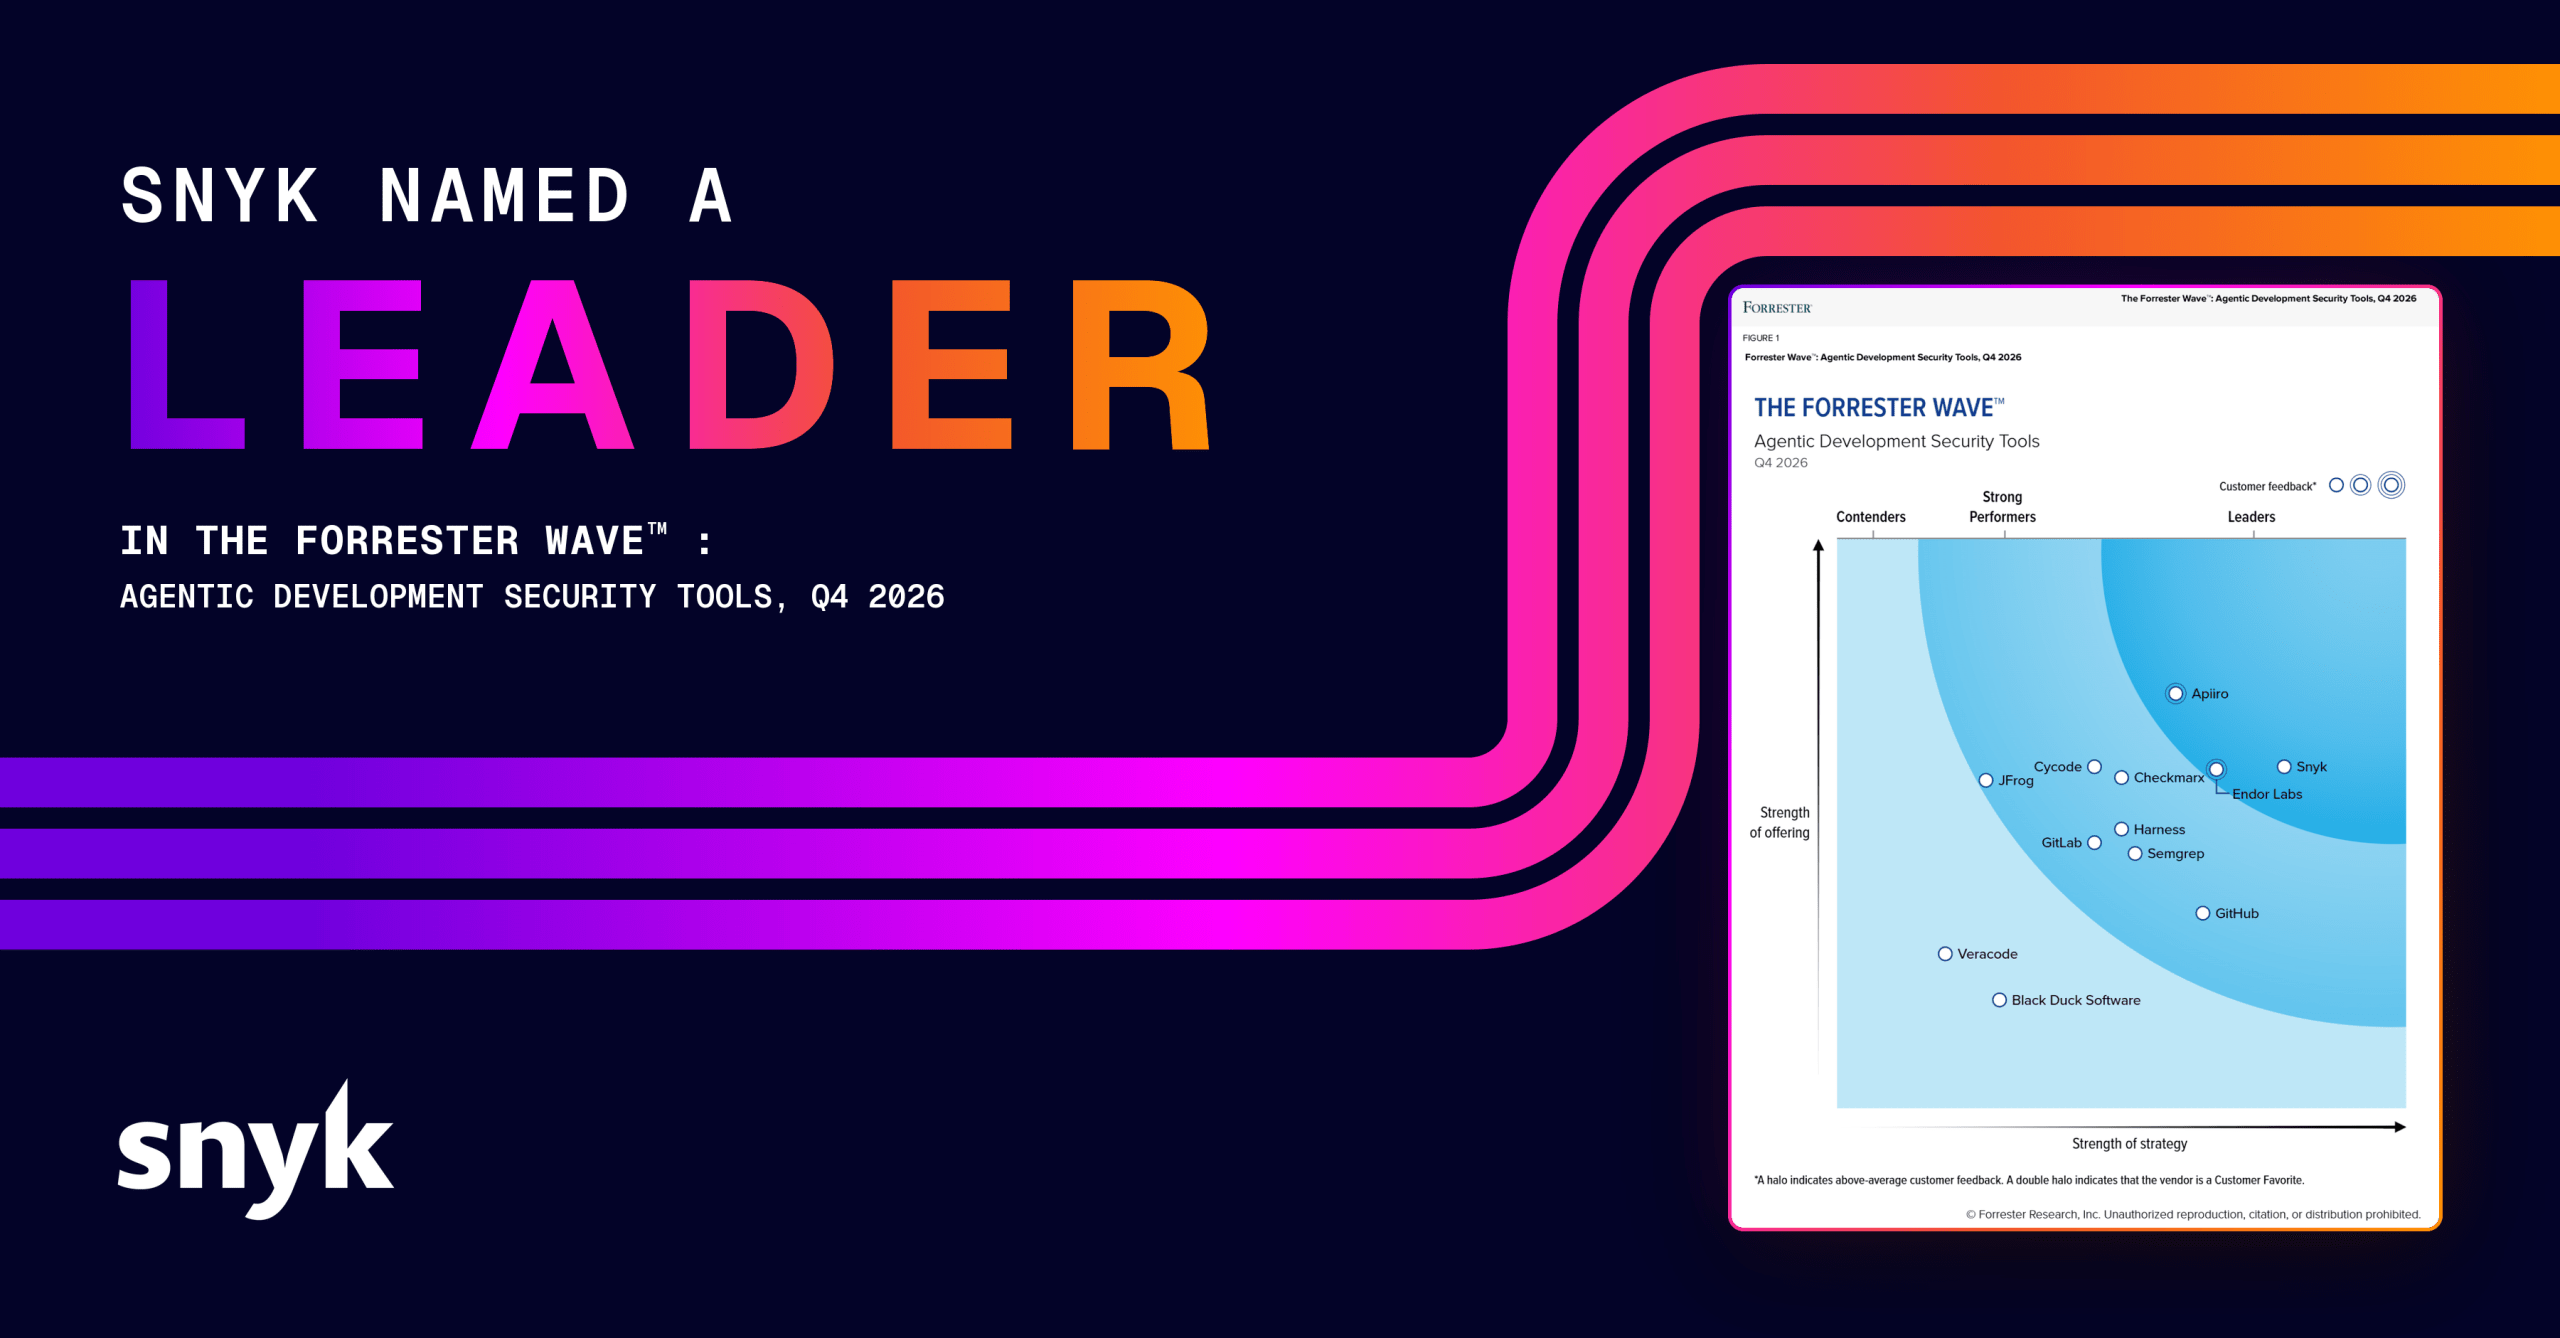
Snyk wurde in The Forrester Wave: Agentic Development Security Tools, Q4 2026 als Leader ausgezeichnet, neben einer Anbieter-Positionierungsgrafik.

Agentische Entwicklungssicherheitstools, Q4 2026

Snyk als Leader in The Forrester Wave™ ausgezeichnet

Greifen Sie auf den Bericht zu und erfahren Sie, warum: „Snyk gut für Unternehmen geeignet ist, die die agentenbasierte Entwicklung beschleunigen und gleichzeitig Sicherheit direkt in Agenten-Workflows einbetten möchten."

Häufig gestellte Fragen

Snyk ist eine Alternative zu Veracode, die Code in Sekunden ohne Kompilierungsschritt scannt und Fixes direkt in der IDE, im PR und in der CLI bereitstellt. Entwickler erhalten Findings und Fixes mit einem Klick, ohne ihren Workflow zu verlassen.

Der Hauptunterschied liegt darin, wann die Sicherheit greift und wo sie endet. Snyk verhindert Probleme, während Code generiert wird, und stellt Korrekturen in der IDE, im PR und in der CLI bereit. Bei Veracode beginnt die Behebung erst, wenn die Schwachstelle bereits besteht.

Ja, Snyk deckt alle fünf Bereiche auf einer Plattform ab: mit Snyk Code, Snyk Open Source, Snyk Container, Snyk IaC und Snyk API & Web. Die Ergebnisse werden nativ produktübergreifend korreliert.

Wenn Sie bei Veracode bleiben, werden Kosten nur verlagert, nicht vermieden: Implementierung, Aufwand für die Behebung und Workarounds für Entwicklerteams bleiben an Ihrem Team hängen. Snyk ersetzt Veracode durch schnelle Scans, Korrekturen direkt im Workflow und KI-Code-Schutz auf einer Plattform. 

Ja. Evo Agentic Development Security (ADS) steuert, welche Ressourcen KI-Coding-Agenten nutzen, was sie tun und welchen Code sie generieren. Snyk Studio bietet Echtzeit-Anleitung in KI-Coding-Workflows. So wird der Code von Anfang an geschützt, statt erst im Nachhinein erkannt zu werden.