CLI
Finden und beheben Sie Schwachstellen in JavaScript-Code, Open-Source-Bibliotheken und Containern – in Ihren Projekten und Pipelines.
AppSec für JS
Von Ihrer ersten Codezeile bis zu Ihrer letzten npm-Abhängigkeit schützt Snyk Ihre JavaScript-Anwendungen direkt in Ihrer IDE, CLI und Ihren Git-Workflows.
Oder registrieren Sie sich mit Bitbucket und weiteren Optionen
Durch die Nutzung von Snyk erklären Sie sich mit unseren Richtlinien einverstanden, einschließlich unserer Nutzungsbedingungen und Datenschutzerklärung.
Snyk schützt Ihren JavaScript-Code und Ihre npm-Bibliotheken vor Schwachstellen – direkt in Ihrer IDE, Ihren Git-Repositories und Ihrer CLI.
Führen Sie Snyk in Ihrer CLI aus oder integrieren Sie es nahtlos in Ihre IDE und Git-Repositories.
Snyk überwacht Ihre Apps kontinuierlich in Echtzeit auf Schwachstellen.
Wenden Sie KI-gestützte Sicherheitskorrekturen direkt in Ihrer IDE an oder führen Sie PRs mit Korrekturen zusammen.
Snyk unterstützt eine Vielzahl von JavaScript-Paketmanagern, Frameworks, Bibliotheken und IDEs.


Wenn Sicherheitsscans und Empfehlungen zur Fehlerbehebung in Ihre CLI, IDE und Git-Repositories integriert sind, können Entwickler schneller arbeiten und Sicherheitsteams verbringen weniger Zeit mit detaillierten Code-Reviews.

Finden und beheben Sie Schwachstellen in JavaScript-Code, Open-Source-Bibliotheken und Containern – in Ihren Projekten und Pipelines.
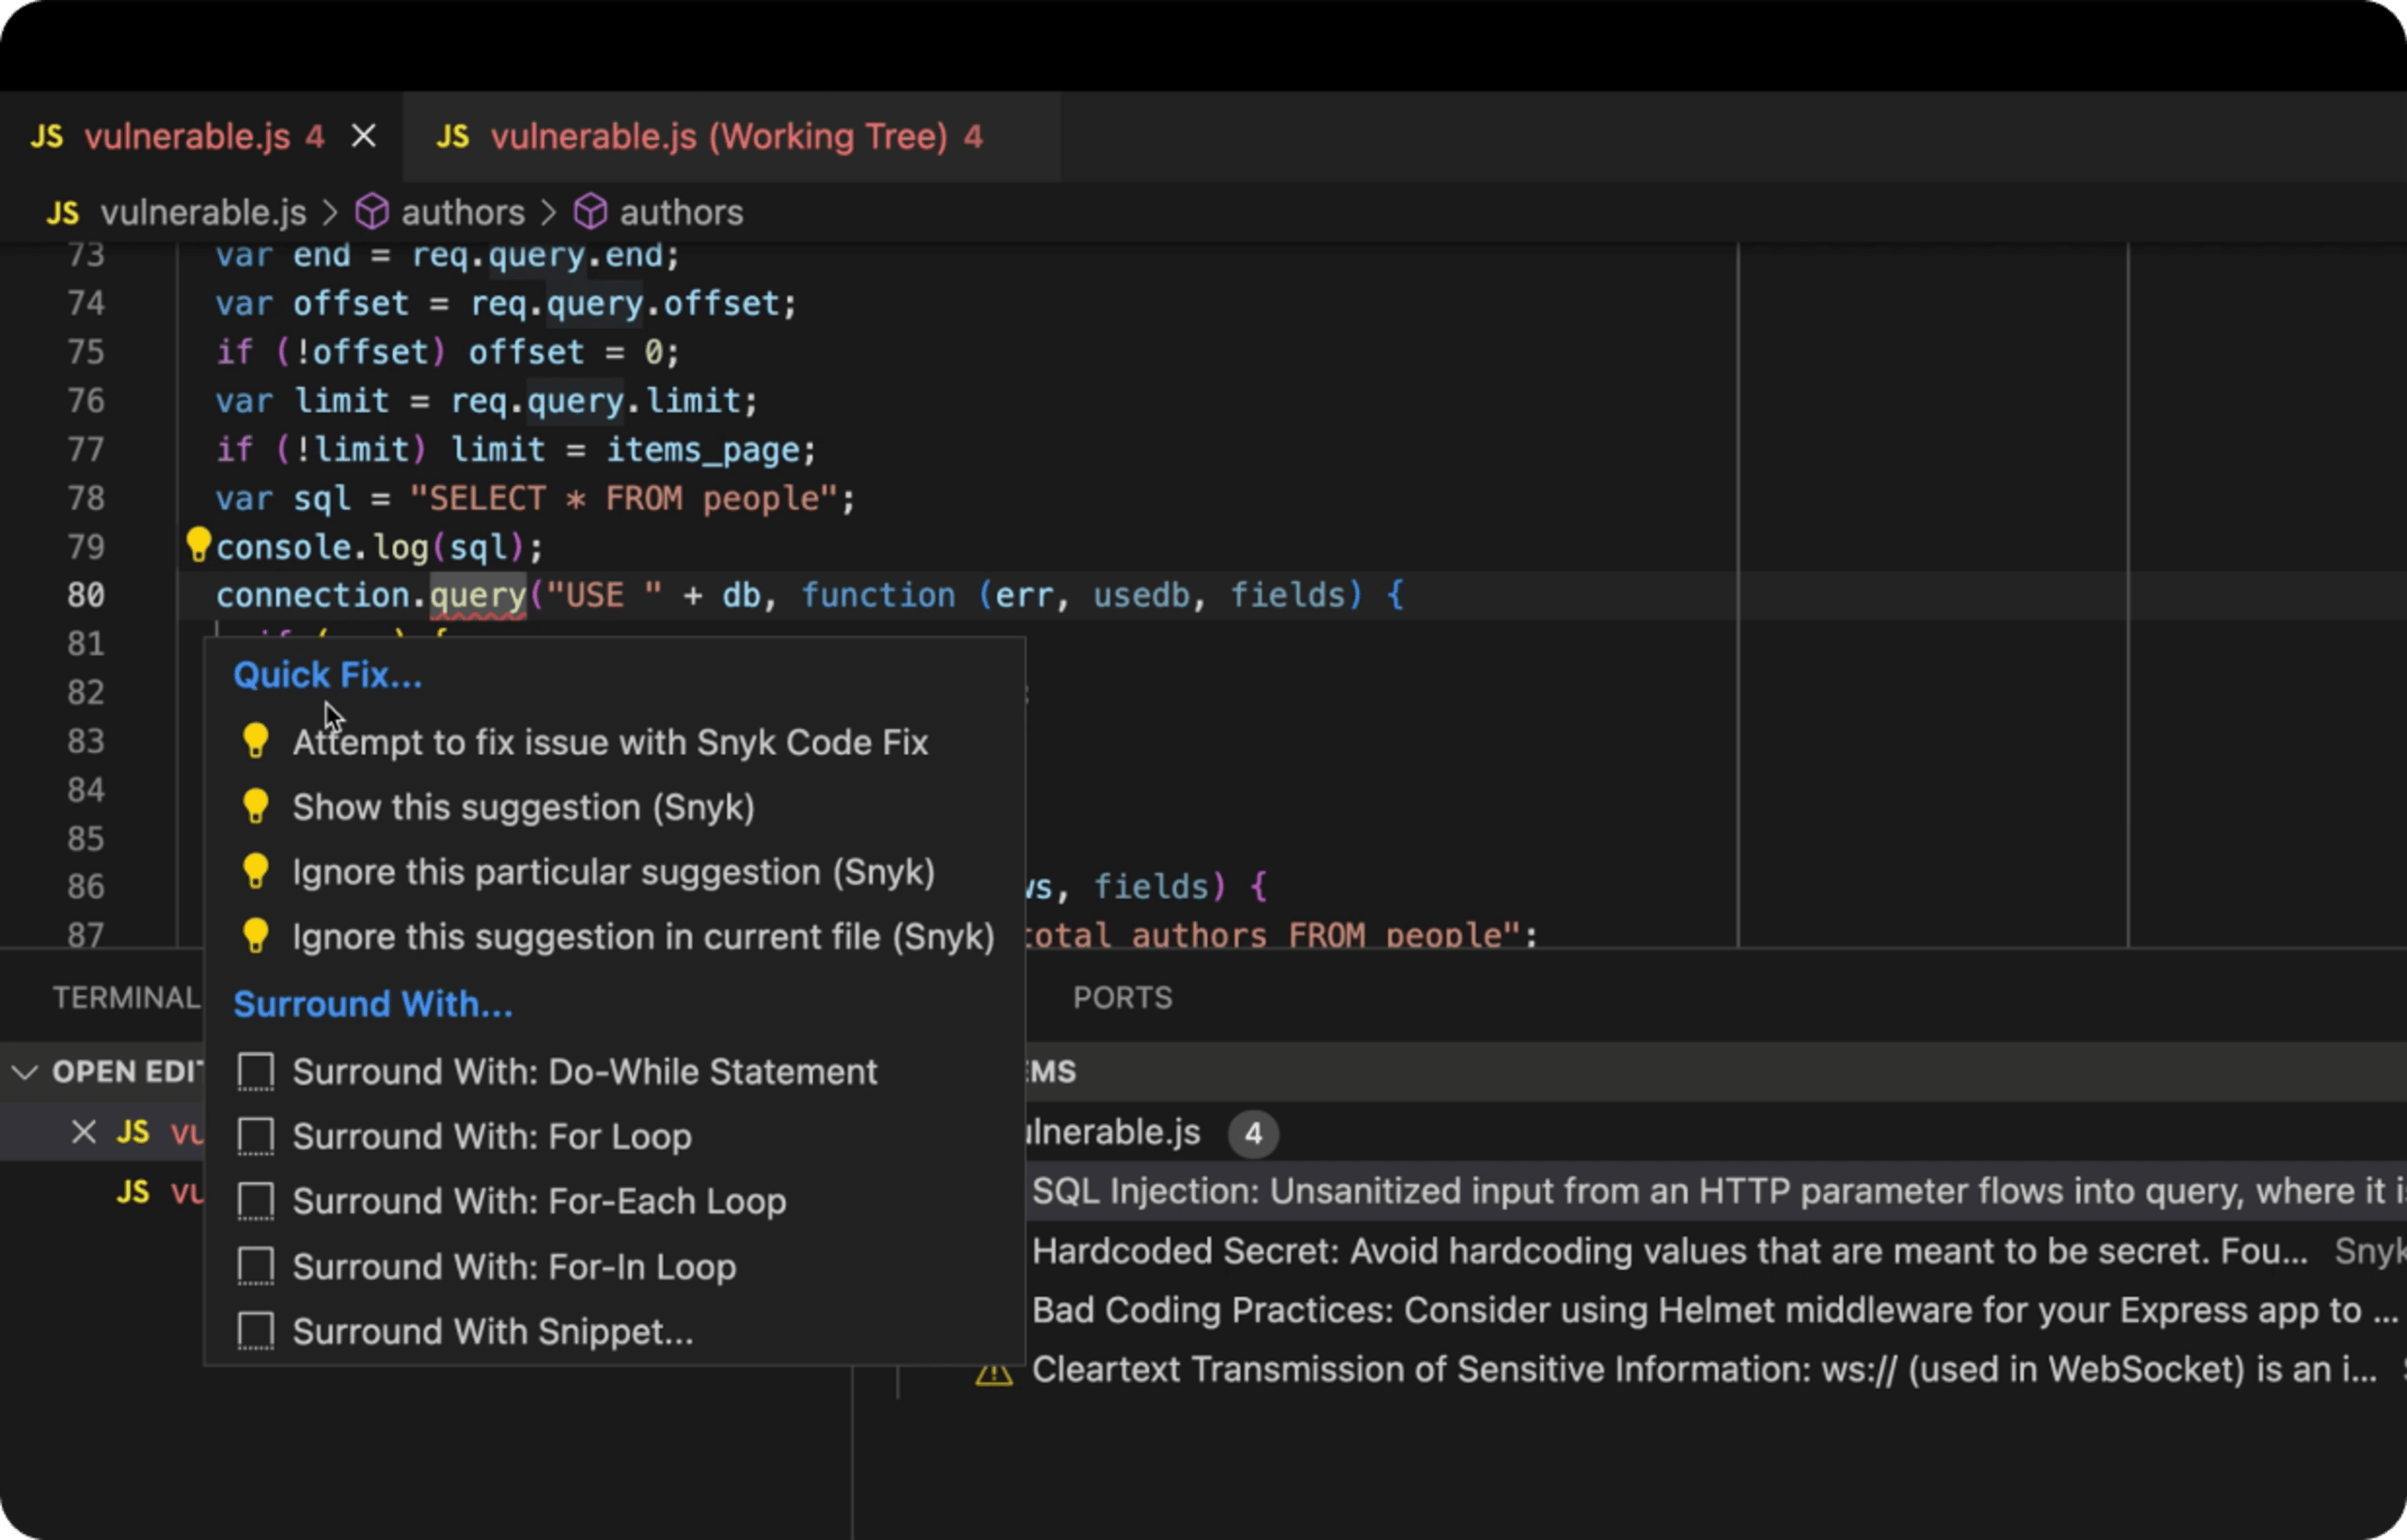
Scannen Sie Ihren JavaScript-Code in Echtzeit und erhalten Sie KI-gestützte Fix-Vorschläge direkt in Ihren bevorzugten IDEs, darunter Visual Studio Code und Eclipse.

Liefern Sie sicheren JavaScript-Code mit den PR-Sicherheitslückenprüfungen von Snyk, Ein-Klick-Fixes und kontinuierlicher Überwachung aus.
Finden und beheben Sie JavaScript-Schwachstellen kostenlos mit Snyk.
Keine Kreditkarte erforderlich.
Oder registrieren Sie sich mit Azure AD Docker ID Bitbucket
Mit der Nutzung von Snyk erklären Sie sich mit unseren Richtlinien einverstanden, einschließlich unserer Nutzungsbedingungen und Datenschutzerklärung.
Laut den Scan-Daten von Snyk weist ein durchschnittliches JavaScript-Projekt 47 Schwachstellen auf. Erfahren Sie mehr über die häufigsten Schwachstellen in JavaScript-Code und Open-Source-Komponenten, die laut Snyk-Scan-Ergebnissen und Sicherheitsforschung am wahrscheinlichsten in Ihren Projekten auftreten.
Die 10 häufigsten JavaScript-Code-Schwachstellen von Snyk
Bericht lesen
Die 10 häufigsten Open-Source-Schwachstellen in JavaScript von Snyk
Bericht lesenLernen Sie in interaktiven Lektionen in Ihrem eigenen Tempo, wie Sie Ihre Anwendungen vor häufigen JavaScript-Schwachstellen schützen.


Entdecken Sie unsere Spickzettel und Blogbeiträge mit Best Practices, um Ihre JavaScript-Projekte zu schützen.
Snyk unterstützt Ihre bevorzugten Programmiersprachen, damit Sie Ihre Anwendungen während des gesamten SDLC absichern können.


Schützen Sie Ihre Anwendungen mit der Schwachstellenanalyse und den Lösungsvorschlägen von Snyk.
Keine Kreditkarte erforderlich.
Oder registrieren Sie sich mit Azure AD Docker ID Bitbucket
Mit der Nutzung von Snyk erklären Sie sich mit unseren Richtlinien einverstanden, einschließlich unserer Nutzungsbedingungen und Datenschutzerklärung.
JavaScript ist nicht grundsätzlich unsicher. Entwickler können jedoch Schwachstellen in ihren JavaScript-Code einführen, wenn sie wenig Erfahrung mit der Sicherheit der Sprache haben oder ohne Sicherheits-Tools wie Snyk arbeiten.
Zu den JavaScript-Schwachstellen zählen XSS, CSRF, Injection-Angriffe, Prototype Pollution und mehr. Weitere Informationen zu JavaScript-Schwachstellen und ihrer Behebung finden Sie auf Snyk Learn.
Snyk scannt Ihre JavaScript-Anwendungen in Echtzeit auf Sicherheitslücken und gibt Empfehlungen für schnelle Behebungen.
Snyk kann Schwachstellen in JavaScript-Code, Open-Source-Bibliotheken und Containern erkennen. Beispiele für JavaScript-Schwachstellen sind DOM-basiertes Cross-Site-Scripting, fehlende Ratenbegrenzung und Directory Traversal.
Snyk lässt sich problemlos in Ihre bestehenden Tools und Workflows während des gesamten SDLC integrieren – darunter CLI, IDE, Git-Repositories und Container-Registries. Snyk unterstützt JavaScript-IDEs wie WebStorm, Visual Studio Code und Eclipse, damit Sie JavaScript-Schwachstellen direkt im Code finden und mit Empfehlungen zur Behebung beheben können. Snyk lässt sich in Ihre bevorzugten SCMs integrieren und ermöglicht so die kontinuierliche Überwachung von Repositories, PR-Scans und PRs mit vorgeschlagenen Korrekturen.