Snyk API & Web

Entwicklerorientiertes DAST, um KI-generierte Risiken mit nahezu null False Positives abzusichern

Entdecken und testen Sie die Sicherheit all Ihrer APIs und Web-Apps – auch solcher, deren Code von KI generiert wurde. Erhalten Sie detaillierte Anweisungen zur Behebung der gefundenen Schwachstellen.

Stilisierter blauer Globus mit Längen- und Breitengraden über einem violetten Zahnrad

On-Demand-Demo zu DAST

Sehen Sie sich unsere aufgezeichnete Demo an und erfahren Sie, wie Sie laufende Webanwendungen schnell scannen, verborgene Schwachstellen aufdecken und konkrete Erkenntnisse gewinnen.

Rauschen reduzieren, Alert-Müdigkeit vermeiden

Profitieren Sie von unserer branchenweit niedrigen Falsch-Positiv-Rate. Der Scanner von Snyk für API- und Webanwendungs-Schwachstellen liefert nahezu keine Falsch-Positiv-Meldungen (0,08 %) und stellt sicher, dass Sie sich nur auf relevante Ergebnisse konzentrieren. Behalten Sie die stetig wachsende, KI-generierte Angriffsfläche mit voller Aufmerksamkeit unter Kontrolle.

0,08 % Falsch-Positiv-Rate

Der API & Web-Scanner von Snyk kann über 30.000 potenzielle Schwachstellen erkennen. Bei einer Falsch-Positiv-Rate von 0,08 % finden Sie die Sicherheitslücken, auf die es ankommt.

Evidenzbasierte Berichterstattung

Zeit ist für Entwicklungs- und Sicherheitsteams äußerst wertvoll. Erhalten Sie Kontext und Belege zu allen relevanten Ergebnissen.

Konkrete Anleitungen

Erhalten Sie detaillierte Anleitungen zur Behebung von Sicherheitslücken – basierend auf den Technologien, die in Ihren Webanwendungen und APIs erkannt wurden.

Schwachstellendatenbank

Snyk pflegt und besitzt eine umfangreiche, proprietäre Liste von Schwachstellen, die von der DAST-Engine gefunden werden können und 115 verschiedene Typen umfasst, die speziell für APIs relevant sind.

Illustration von API-Tools und -Formaten – OpenAPI, Postman, Swagger, Code und Server –, die in einem API-Scanning-Workflow miteinander verbunden sind

Hochmodernes API-Scanning

Die KI-gestützte API-Sicherheitstest-Engine von Snyk API & Web trägt dazu bei, API-Tests zu revolutionieren, die stetig wachsende API-Angriffsfläche besser abzubilden und das Scannen nach Schwachstellen zu automatisieren. Der API-Schwachstellen-Scanner kann zahlreiche potenzielle Schwachstellen erkennen und ermöglicht es Ihren Teams, Sicherheitstests aktiv in den API-Entwicklungsprozess zu integrieren.
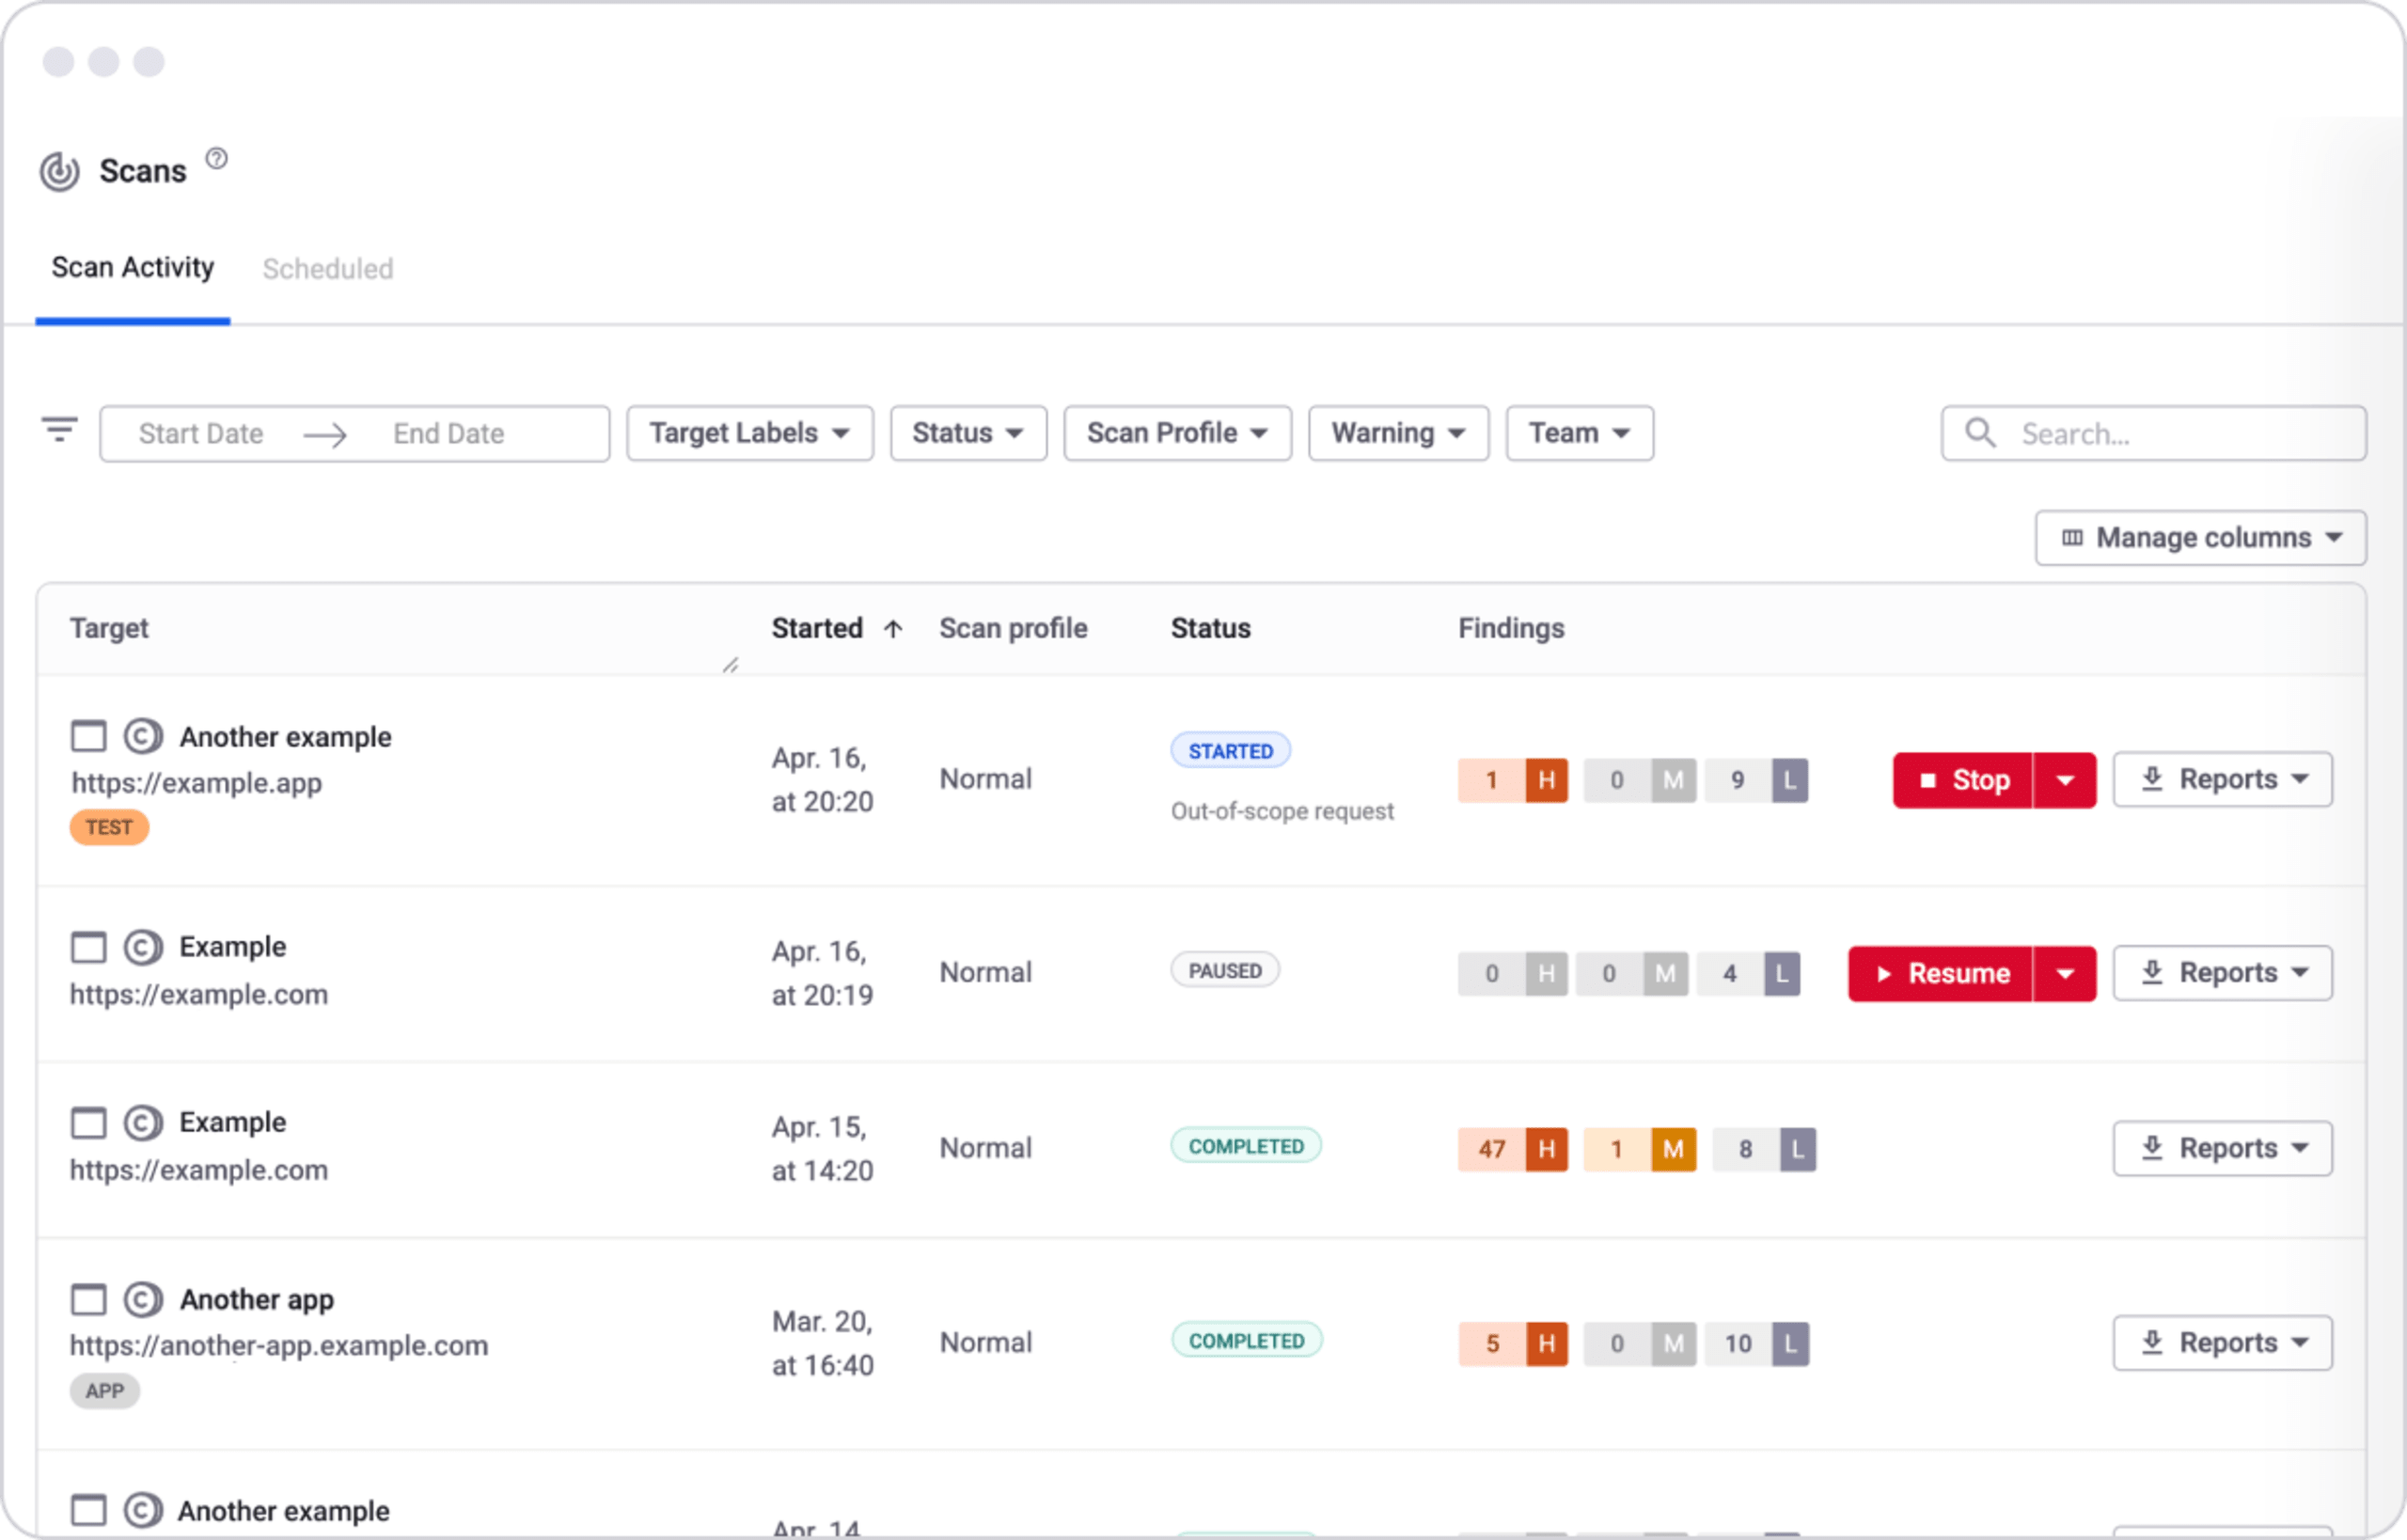
Dashboard zur Scan-Aktivität mit Webzielen, Scan-Profilen, Status, Ergebnissen nach Schweregrad sowie Steuerelementen zum Stoppen und Fortsetzen von Scans oder zum Anzeigen von Berichten.

Leistungsstarkes Scannen von Webanwendungen

Profitieren Sie von Funktionen wie anpassbaren Scan-Konfigurationen, geplanten und partiellen Scans, Scans hinter der Firewall sowie festgelegten Scan-Sperrzeiten. Führen Sie authentifizierte Scans durch, um Anwendungen zu scannen, die SSO oder OpenID Connect verwenden.

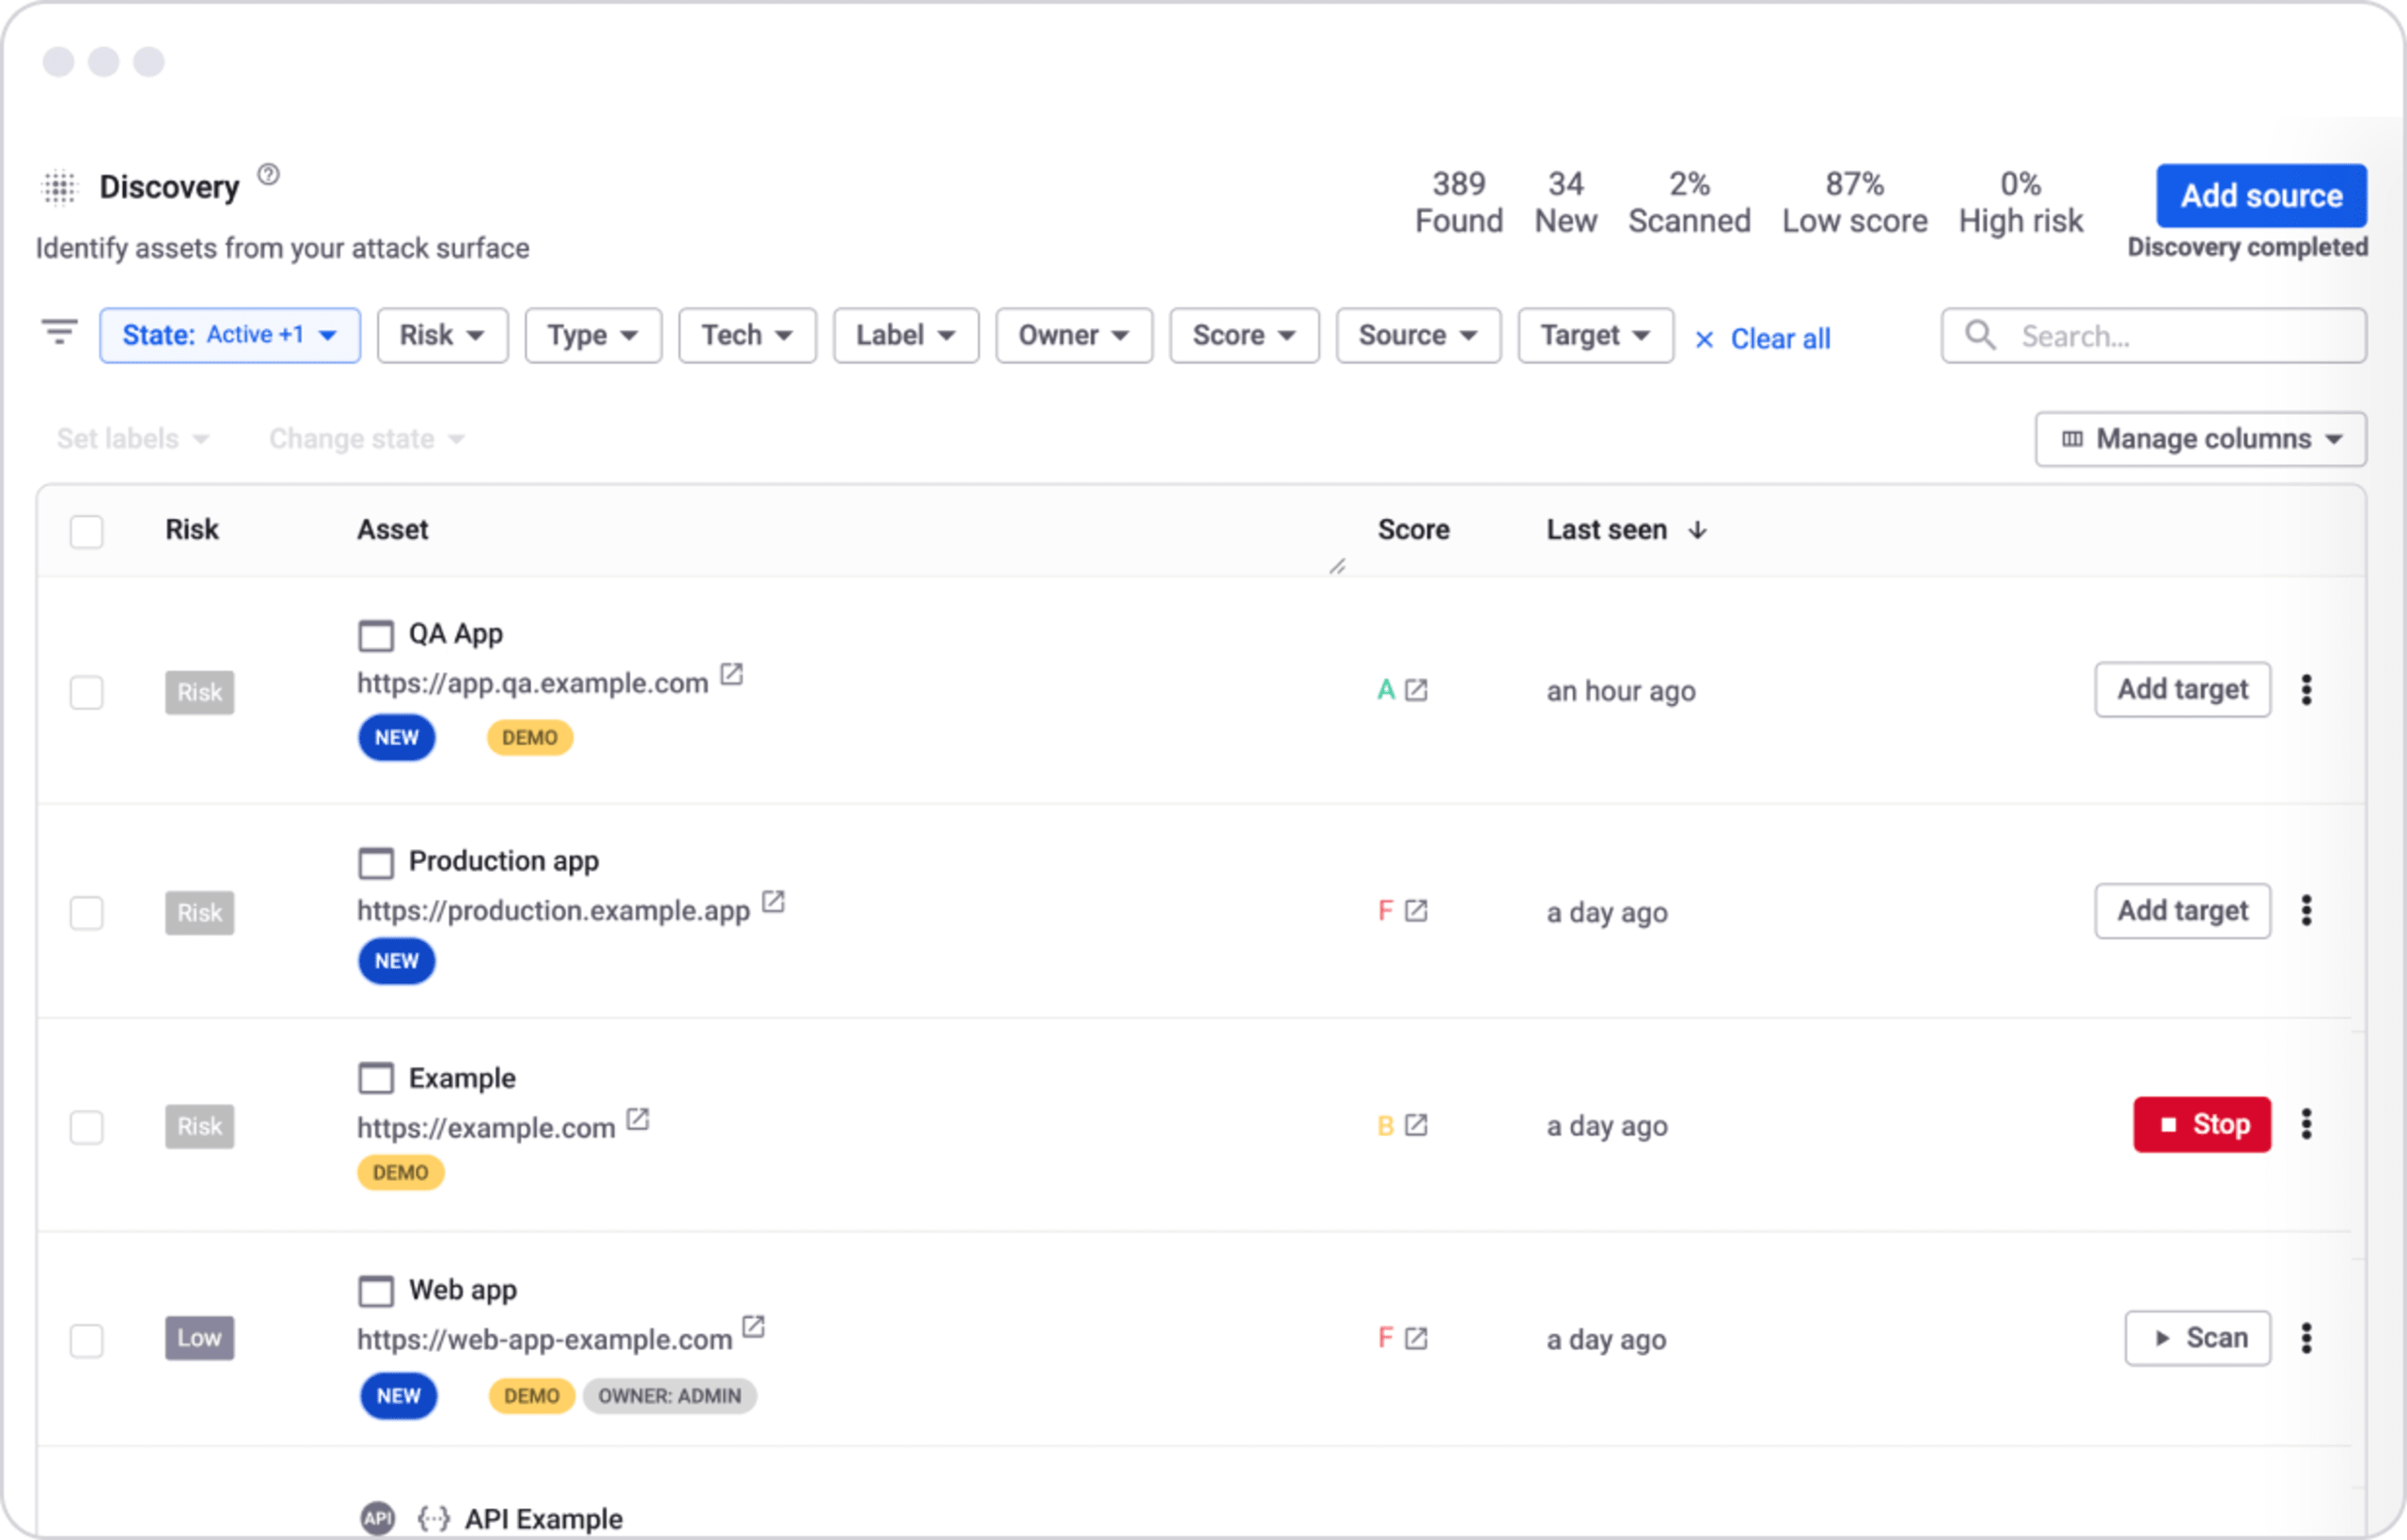
Discovery-Dashboard mit Web-Assets, Risikostufen, Bewertungen, Scan-Status und Optionen zum Hinzufügen von Zielen oder Starten von Scans.

Asset-Erkennung auf Knopfdruck

Was Sie nicht kennen, können Sie nicht schützen. Finden und katalogisieren Sie Ihre APIs und Web-Apps und priorisieren Sie deren Sicherheitstests auf Schwachstellen. Discovery identifiziert FQDNs und Dienste in Ihrer Infrastruktur und führt regelmäßig Discovery-Scans durch, um die Assets Ihrer Angriffsfläche zu ermitteln – damit keine unbekannten Assets zurückbleiben.

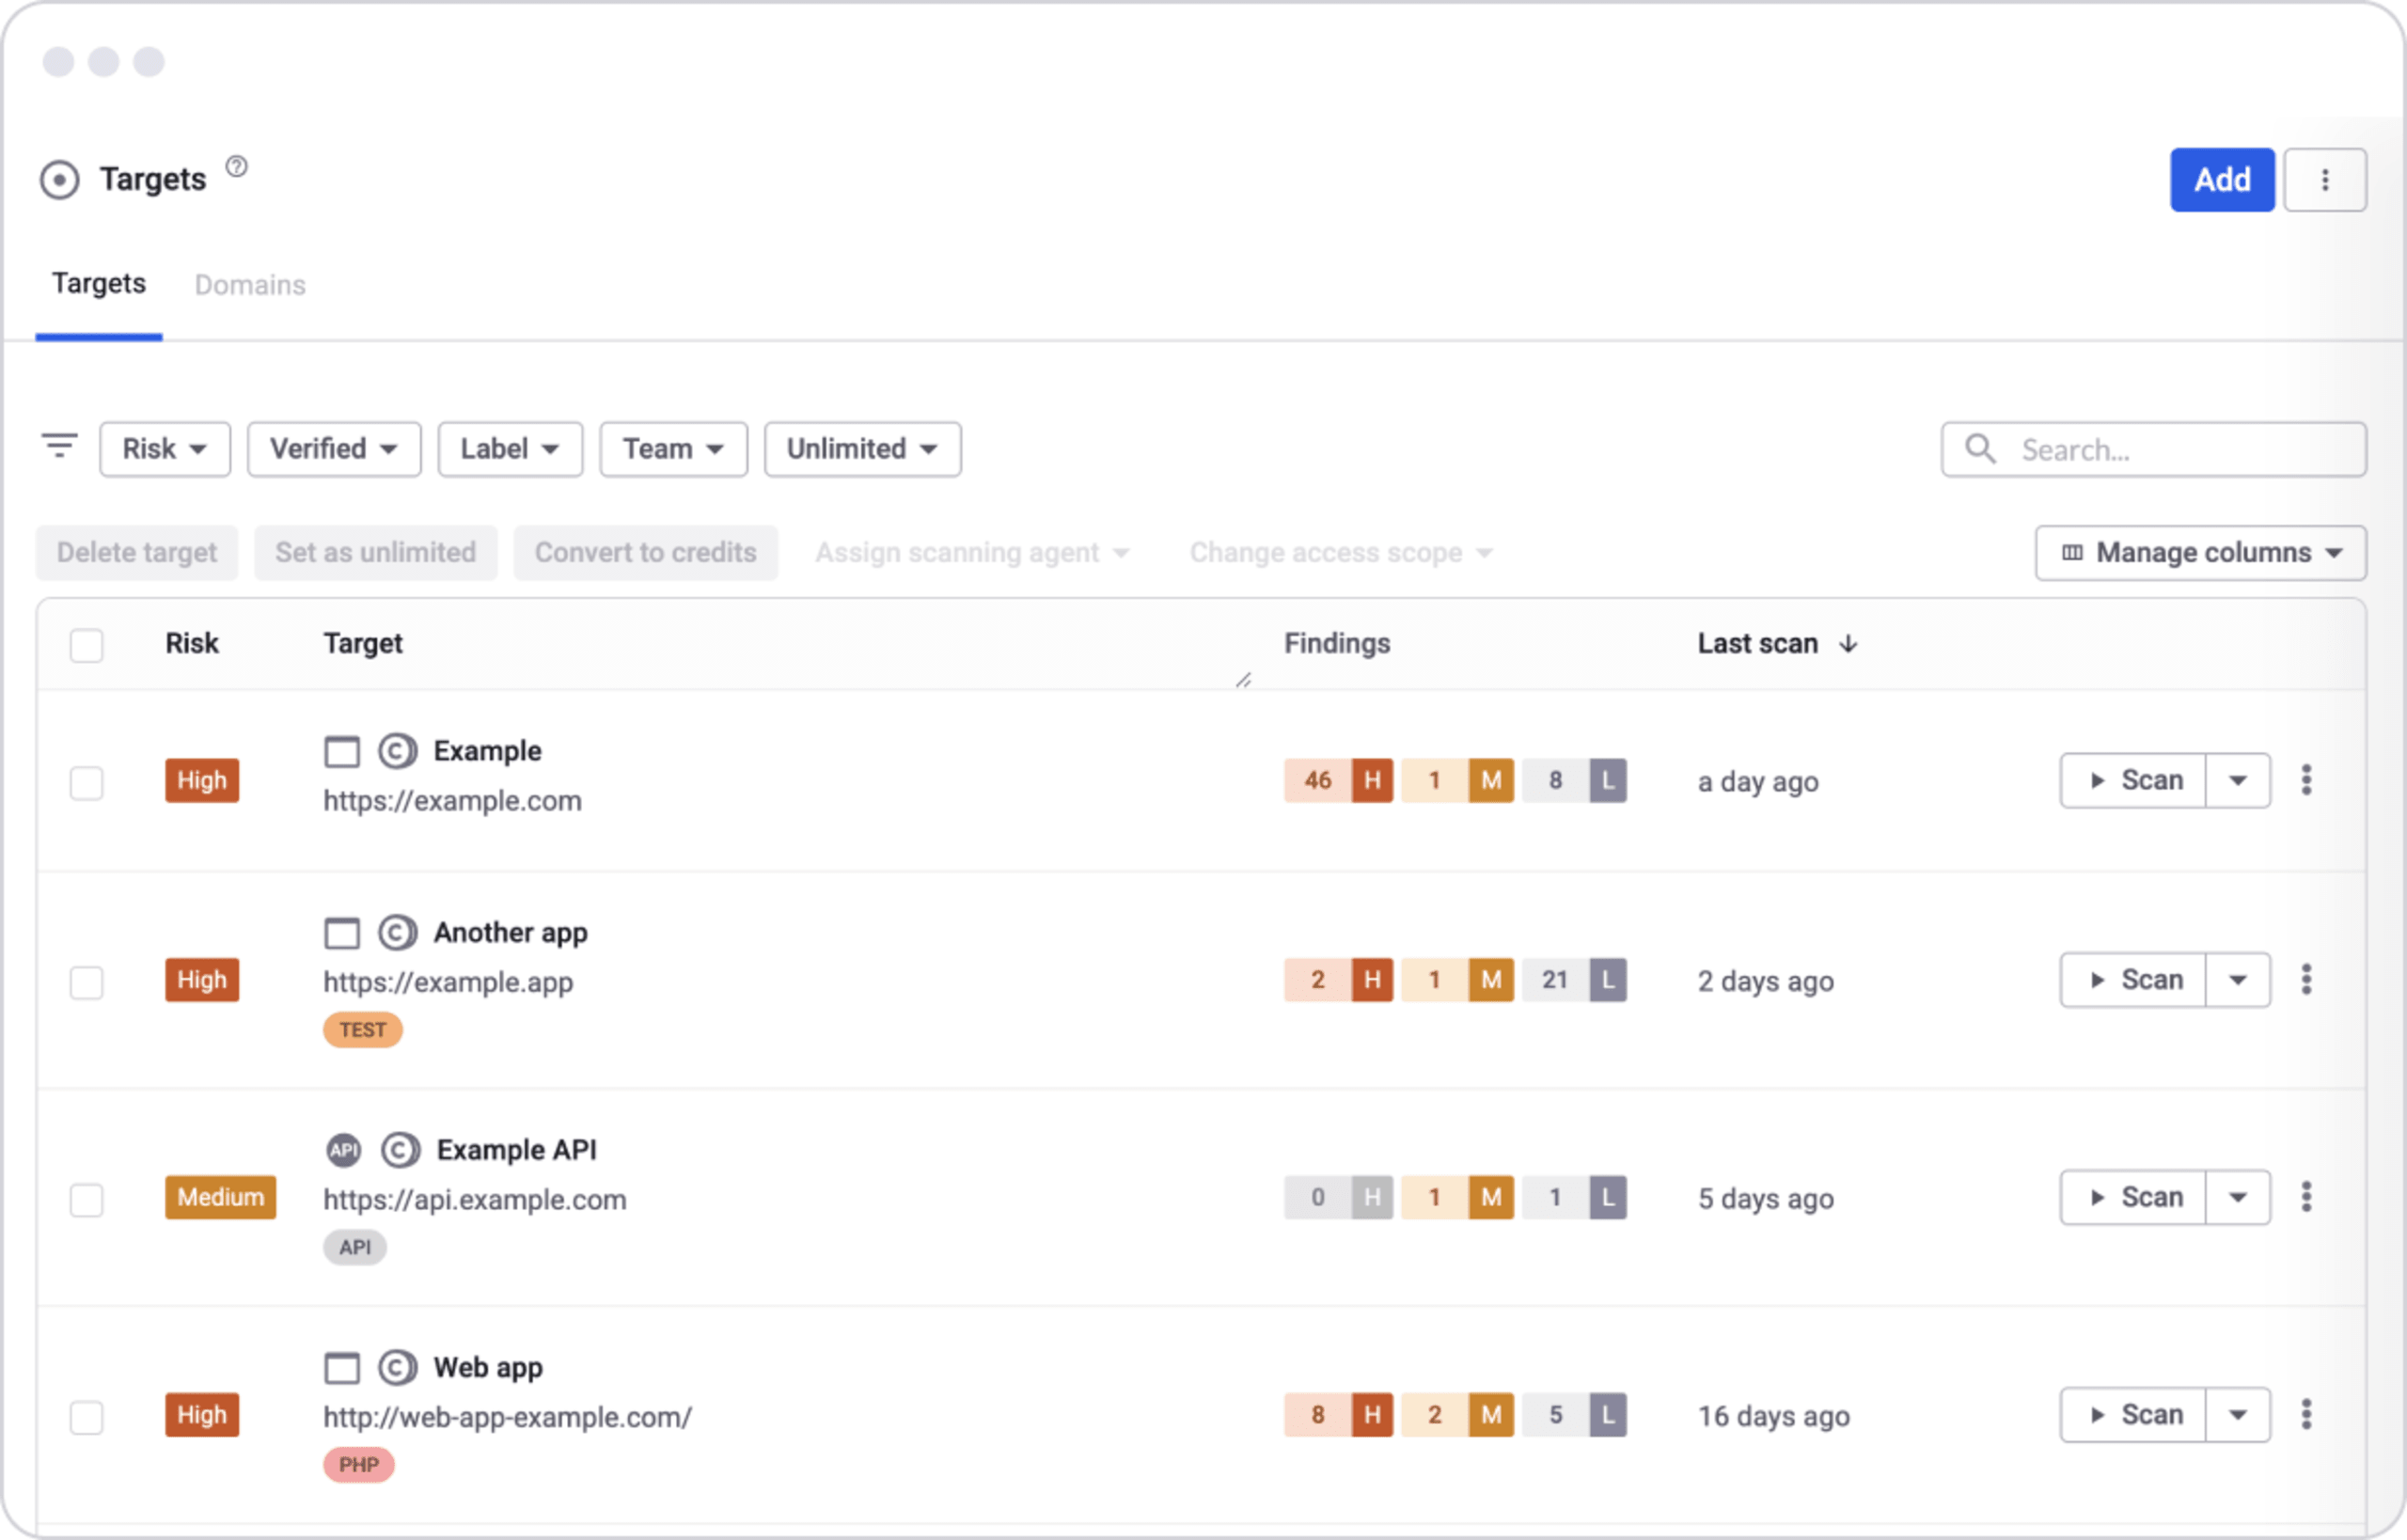
Sicherheits-Dashboard mit einer Zielliste aus Web-Apps und einer API, Risikostufen, der Anzahl der Findings, den Daten der letzten Scans und Scan-Steuerelementen.

Spider der nächsten Generation

Der revolutionäre Spider von Snyk API & Web basiert auf Headless Chrome und crawlt und indexiert Ihre umfangreichen, interaktiven JavaScript-Apps und anspruchsvollen SPAs mühelos.

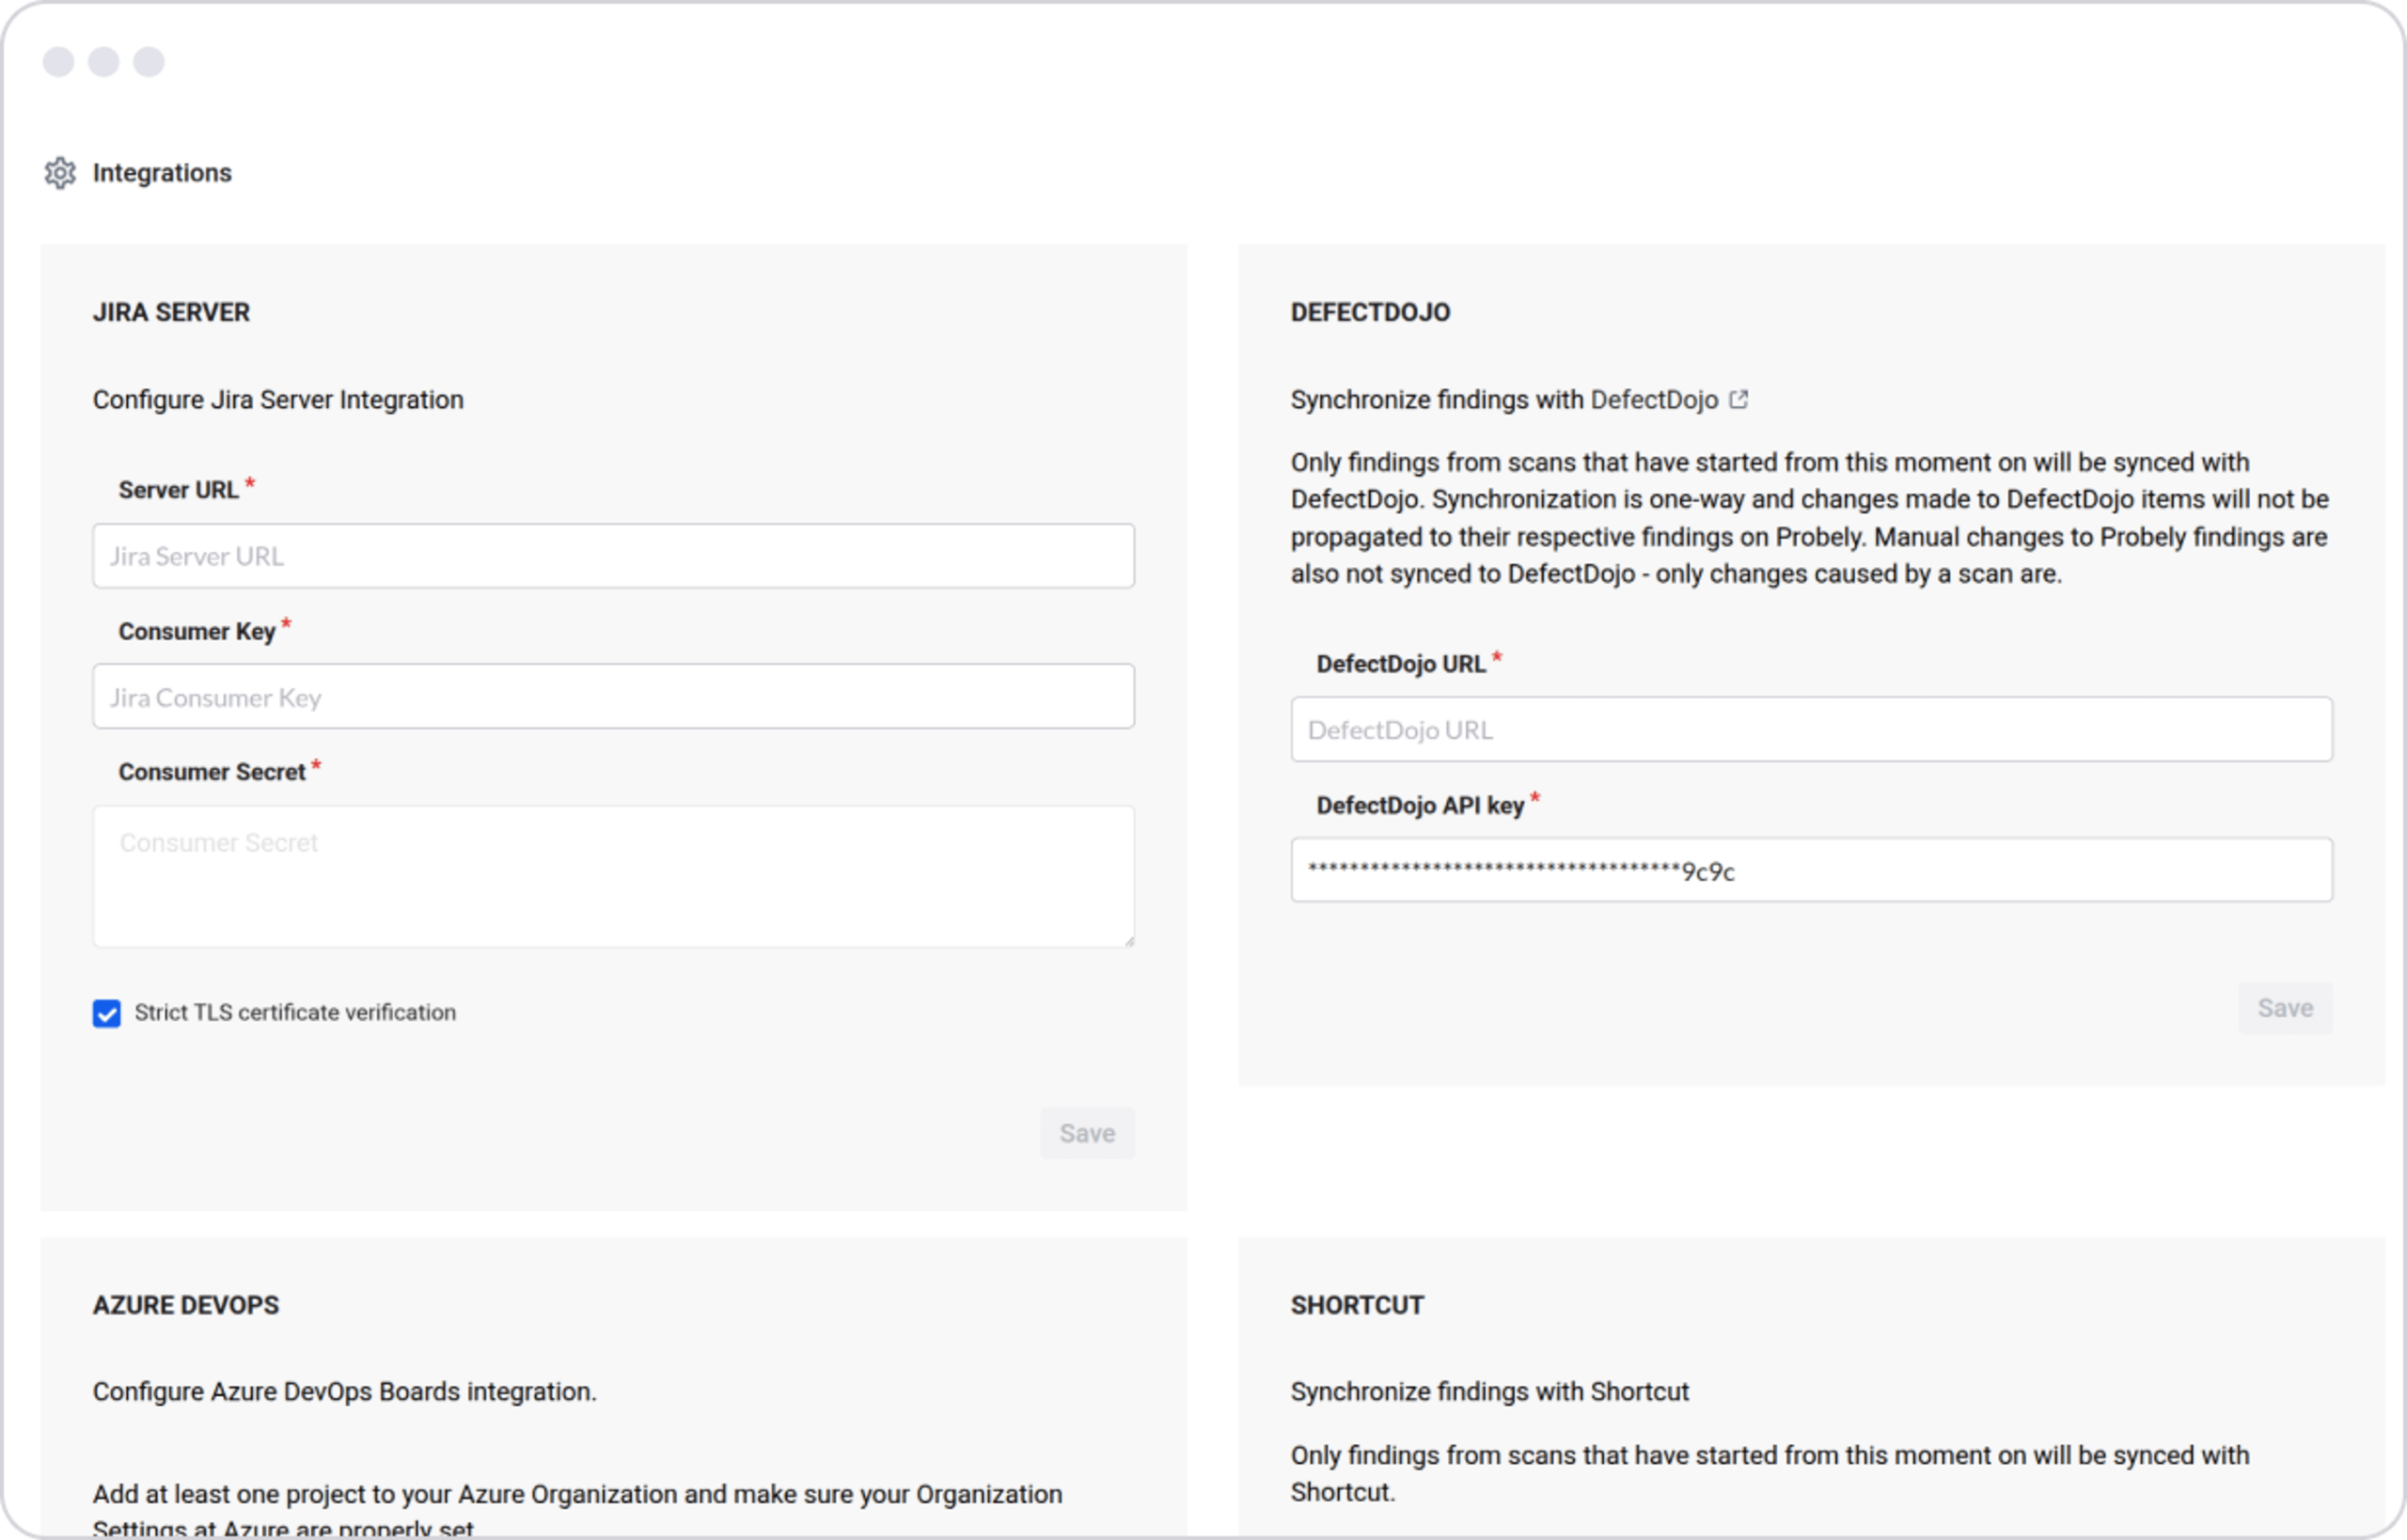
Einstellungsseite für Integrationen mit Konfigurationsbereichen für Jira Server, DefectDojo, Azure DevOps und Shortcut

Integration in Ihren Technologie-Stack

Erhalten Sie Informationen zu Schwachstellen und Anleitungen zur Behebung direkt in Ihren täglichen Tools. Integrieren Sie Snyk API & Web nahtlos in Ihre bevorzugten CI/CD-Tools, Issue-Tracker und Messaging-Apps.

Illustration eines cloudbasierten Dokuments neben Compliance-Logos für OWASP, HIPAA, PCI DSS, ISO 27001, GDPR und SOC II

Compliance-Erfolge mit Sicherheitszertifizierungen

Erfüllen Sie die Anforderungen an Anwendungssicherheitstests gemäß PCI DSS, SOC 2, HIPAA, ISO 27001, DSGVO und weiteren lokalen Datenschutzgesetzen einfach und effektiv. Detaillierte Anforderungsberichte dienen als Nachweis Ihrer Compliance.

Präzise, automatisierte und skalierbare DAST-Sicherheitstests

Von der Erkennung bis zur Behebung: Snyk API & Web hilft Ihnen, Sicherheitstests für Anwendungen zu skalieren und zu verhindern, dass zur Laufzeit erkannte Probleme erneut auftreten.

0,08 % Fehlalarmquote

Fehlalarme können zeitaufwendig sein und unnötig Zeit und Ressourcen kosten. Unser DAST-Scanner erkennt nur Schwachstellen, die eine tatsächliche Bedrohung darstellen und behoben werden müssen.

Wiederkehrende Scans

Bei Snyk steht die Effizienz des Prozesses im Mittelpunkt – unabhängig davon, ob Sie unseren DAST-Scanner in Ihre CI/CD-Pipelines integrieren oder wiederkehrende Scans Ihrer Anwendungen planen.

Häufige Releases

Mit dem Wachstum Ihres Unternehmens steigt auch der Druck, kritische Web-Assets zu schützen. Agile Entwicklung führt zu häufigeren Releases und mehr Automatisierung im Release-Prozess.

Raster mit Logos von Softwareintegrationen, darunter AWS, GitHub, Jenkins, Jira, Slack und weitere Entwicklertools

Integrationen für den gesamten SDLC

Snyk API & Web unterstützt zahlreiche sofort einsatzbereite Integrationen, darunter einige der beliebtesten CI/CD-Tools und Issue-Tracker für eine bidirektionale Integration, die Ihre bestehenden Workflows nicht beeinträchtigt. Für individuelle Integrationen stehen außerdem eine umfassend ausgestattete API und eine CLI-Version zur Verfügung.

Fördern Sie eine kontinuierliche Sicherheitskultur

Von der Entwicklung bis zu DevOps: Wir sind überzeugt, dass Sicherheit alle Teams verbindet. Schaffen Sie in Ihrem Unternehmen ein individuelles Sicherheitserlebnis und eine eigene Sicherheitskultur.

Helfen Sie Ihren AppSec-Teams, Zeit zu sparen

Übertragen Sie automatisierte Sicherheitstests an Entwicklerinnen und Entwickler und geben Sie Ihrem Sicherheitsteam mehr Zeit für gründliche Bewertungen kritischer Projekte und das Management von Schwachstellen.

Geben Sie Entwicklern mehr Unabhängigkeit

Testen Sie die von Ihnen entwickelten Apps früher im Entwicklungsprozess. Richten Sie Scans so ein, dass sie häufig und automatisch ausgeführt werden. Agilität beschleunigt den Entwicklungsprozess und verbessert gleichzeitig Ihre Sicherheitslage.

Wechseln Sie von DevOps zu DevSecOps

Mit Snyk können Sie den Fokus in wenigen Minuten von DevOps auf DevSecOps verlagern. Wenn Sie nach einem Tool zum Scannen von Sicherheitslücken in APIs und Webanwendungen suchen, das sich vollständig über eine API oder CLI bedienen lässt, sind Sie hier richtig.

Compliance-Standards erfüllen

Erfüllen Sie die Anforderungen von SOC 2, PCI DSS, OWASP Top 10, ISO 27001, HIPAA und GDPR – mit detaillierten Management-Berichten, die Checklisten zu Anforderungen und Zusammenfassungen enthalten. 

„Entwicklungs- und Sicherheitsteams können in Sachen Cybersicherheit an einem Strang ziehen! Wir haben eine eigene Lösung entwickelt, um Sicherheitstools zu orchestrieren, Risiken zu bewerten, Prioritäten zu setzen und unsere CI/CD-Pipeline zu verwalten. Snyk API & Web war das fehlende Puzzleteil und ermöglichte uns, über die umfassende API nahtlos den Service zu integrieren. Außerdem fiel weniger Analyseaufwand an, da Snyk API & Web nur tatsächliche Schwachstellen meldet. Und vielen Dank für den großartigen Kundensupport. Gute Arbeit!“

Luís Gomes

CISO, AUTODOC

Starten Sie mit Snyk API & Web

Decken Sie alle unbekannten Risiken auf und prüfen Sie sie auf Schwachstellen. Unabhängig von Ihrer Funktion, Abteilung oder Ihrem Team unterstützt Snyk Sie dabei, Ihr Cybersicherheitsrisiko gezielt, effizient und schnell zu reduzieren.

Für immer kostenlos

Ideal für einen monatlichen Scan einer einzelnen App. Mit allen wichtigen Funktionen:

Web- und API-Scanning

API mit vollem Funktionsumfang

Bis zu 3 Benutzer

Teilweise und inkrementelle Scans

Standard-Berichte

Enterprise

Ideal für Unternehmen mit 5 oder mehr Zielen, denen Effizienz und Flexibilität wichtig sind. Alles aus Free und zusätzlich:

Asset-Erkennung

Unbegrenzte Nutzer

Individuelle Rollen und Berechtigungen

Agent zum Scannen interner Ziele

Integrationen (Slack, Jira, weitere)

Integrierte Rollen und Berechtigungen

Benutzerdefinierte Scanprofile

Scans pausieren und fortsetzen

Teams und Kontingente

Single Sign-on (SSO)

Compliance-Berichte

Dedizierte Ansprechperson für Ihr Konto

Vorrangiger Support