
Sichern Sie KI-generierten Code, während der Agent ihn schreibt
Evo Agentic Development Security (ADS) scannt und behebt Code direkt in der Agentensitzung – in Claude Code, Cursor, GitHub Copilot, Codex und mehr.
Wiz wurde für Cloud-Sicherheit entwickelt. Snyk wurde für Entwickler entwickelt und behebt Probleme direkt in der IDE, in Pull Requests und in Coding-Agent-Sitzungen.
„Snyk hat uns dabei geholfen, bedeutende Fortschritte dabei zu erzielen, Security nach links zu verlagern und die Akzeptanz bei Entwicklern zu steigern. Dafür haben wir Sicherheitstests direkt in die IDEs der Entwickler integriert und Security-Aufgaben weniger umständlich und zeitaufwendig gestaltet.“


Matthieu Nunick
Security Engineering Manager, Mollie


„Jedes Unternehmen entwickelt sich in Richtung KI – und die Sicherheit muss Schritt halten. Snyk ist bereit, unsere KI-Initiativen zu unterstützen und uns bei der Einführung und beim Experimentieren mit KI zu schützen. Genau einen solchen Partner wünschen wir uns für die nächste Phase.“
Leon Direito
CISO, Yalo
„Der größte Vorteil von Snyk ist die einfache Bedienung. Ich würde Snyk auf jeden Fall weiterempfehlen, besonders wenn Sie Probleme mit dem Abhängigkeitsmanagement haben.“
Chitra Dharmarajan
VP, Security & Privacy Engineering, Okta
„Wir möchten unseren Entwicklern alle Metadaten zu den ihnen bekannten CVEs zur Verfügung stellen … und Snyk hilft uns dabei, die Auswirkungen von CVEs in unserer Codebasis systematisch und methodisch zu bewerten.“
Ethan Willer
Senior Information Security Analyst, Seismic
„Im Vergleich zu unseren bisherigen Tools ist das Scanning von Snyk doppelt so schnell und viel besser in die Tools und Prozesse integriert.“
Eric Cheng
Digital Solutions Architect, Komatsu
Komatsu-Fallstudie lesen
„Um mit KI sicher innovativ zu sein, müssen Unternehmen KI durchdacht einsetzen und Aufgaben delegieren, die KI am besten erledigen kann. Ich bin überzeugt, dass Snyk sie dabei unterstützt, indem das Unternehmen branchenführende KI-Modelle bereitstellt und bei Sicherheitsinnovationen stets an der Spitze bleibt.“
Ramon Borunda
Sr. Cloud Platform Engineer, Skechers, USA
| Funktionen | Snyk | Veracode |
|---|---|---|
| Entwicklerorientiertes Nutzererlebnis | ✔ Snyk bietet Echtzeit-Einblicke, mit denen Sie direkt handeln können, sowie Korrekturen per Mausklick, die Sicherheit frühzeitig in den SDLC integrieren. Die nahtlose Integration in Pull-Request-Workflows von Entwicklern liefert zusätzlichen Kontext, damit Sie schneller Entscheidungen treffen können. | ✘ Bei Veracode müssen Sie Artefakte verpacken und an den statischen Scanner von Veracode senden. Dieser gibt die Scan-Ergebnisse anschließend direkt in der IDE aus. |
| Container-Abdeckung | ✔ Snyk Container liefert konkrete Empfehlungen zur Behebung und Korrekturen per Mausklick für Workflows mit Standard- und kuratierten Basis-Images – statt nur eine Liste von Schwachstellen bereitzustellen. | ✘ Die Container-Abdeckung von Veracode ist begrenzt. |
| Echtzeit-Scans | ✔ Snyk scannt Ihren Code schnell während der Entwicklung – im Durchschnitt 2,4-mal schneller als vergleichbare Lösungen. So nutzen Entwickler Scans häufiger. | ✘ Bei Veracode müssen Sie Ihren Code zunächst vollständig kompilieren, bevor Sie Sicherheits-Scans im Kontext Ihrer gesamten Anwendung durchführen können. |
| Fortschrittliche KI | ✔ DeepCode AI ist eine auf Sicherheit spezialisierte hybride KI- und ML-Engine, die von Snyks Sicherheitsforschern trainiert und aktualisiert wird. | ✘ Veracode nutzt Chat-GPT für Code-Korrekturen. Da es sich um ein Allzweckmodell handelt, ist die Wahrscheinlichkeit für Halluzinationen höher. |
Erfolgreiche Application Security hängt davon ab, ob Entwickler die Lösungen annehmen. Andernfalls werden AppSec-Tools zu reaktiven Dashboards für Sicherheitsteams, statt Sicherheitsprobleme von Anfang an zu verhindern.
Snyk integriert Sicherheit direkt in Entwickler-Workflows und ermöglicht so eine schnellere und sicherere Entwicklung. Echtzeit-Einblicke und automatisierte Korrekturen mit nur einem Klick helfen Entwicklern, Probleme direkt beim Programmieren zu beheben. PR-Prüfungen und konkrete Kontextinformationen verhindern zudem, dass neue Schwachstellen überhaupt in die Codebasis gelangen. Das Ergebnis: schnellere Entwicklung, weniger Risiken und ein skalierbarer, sicherer Entwicklungsprozess.
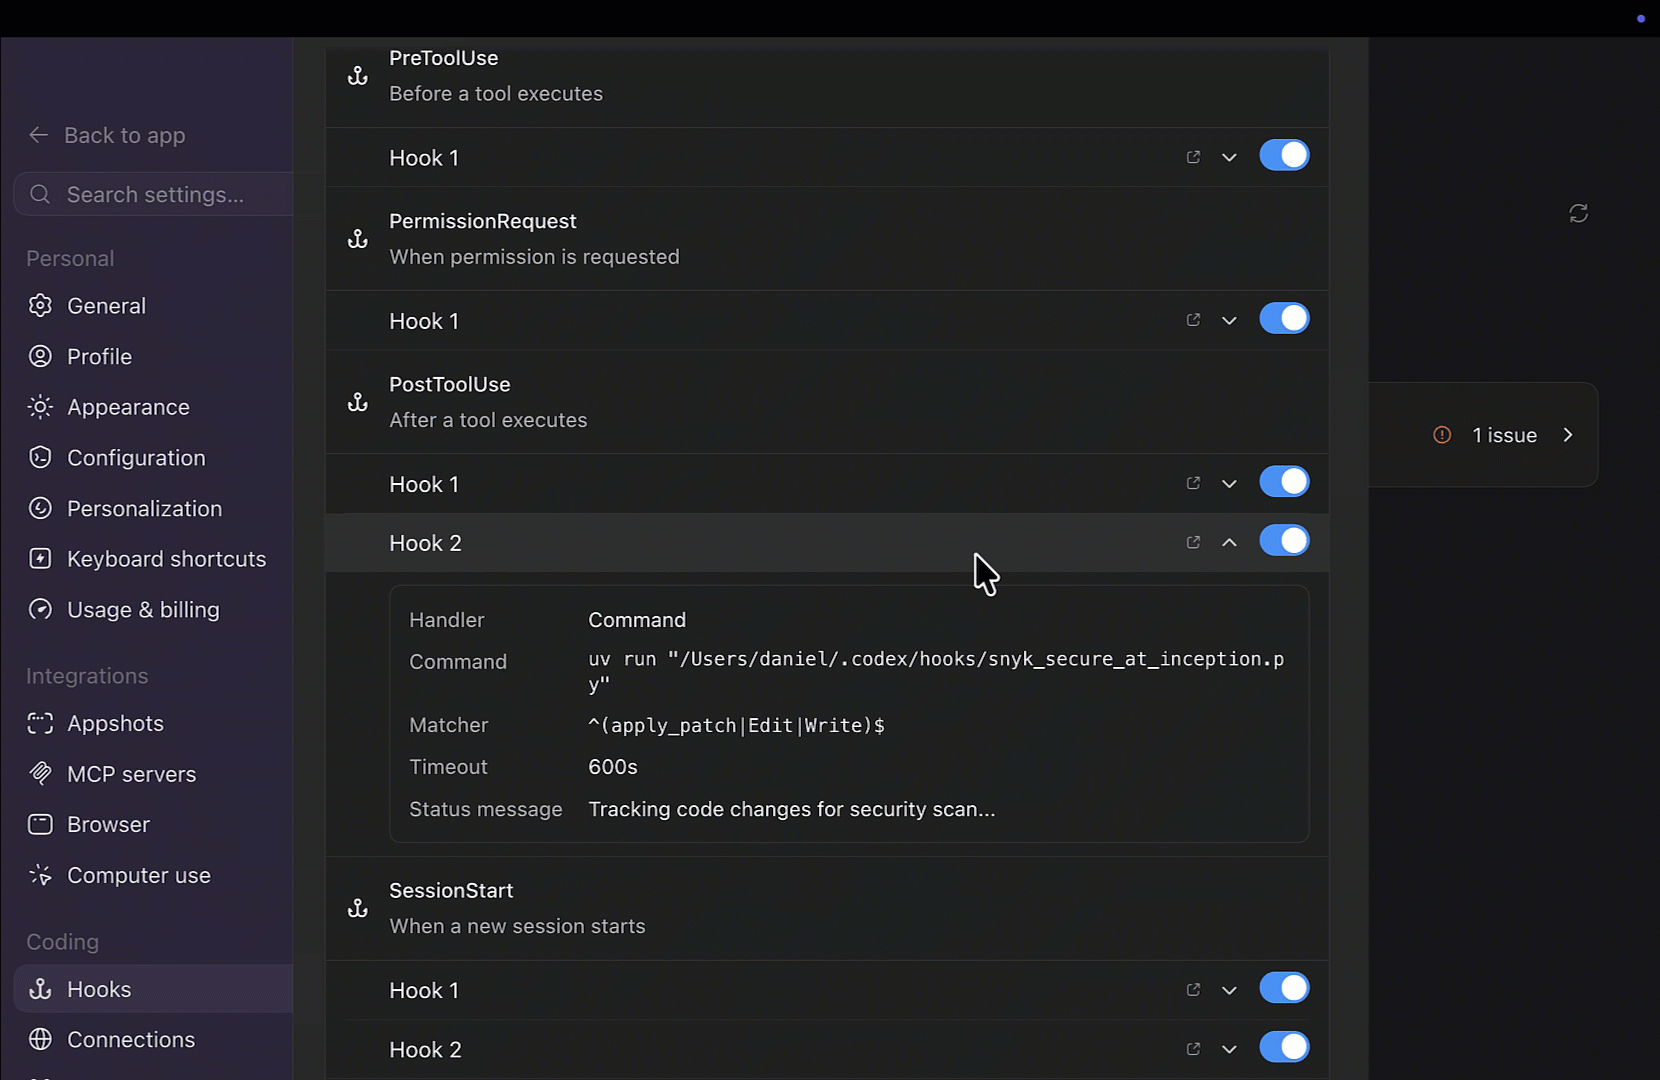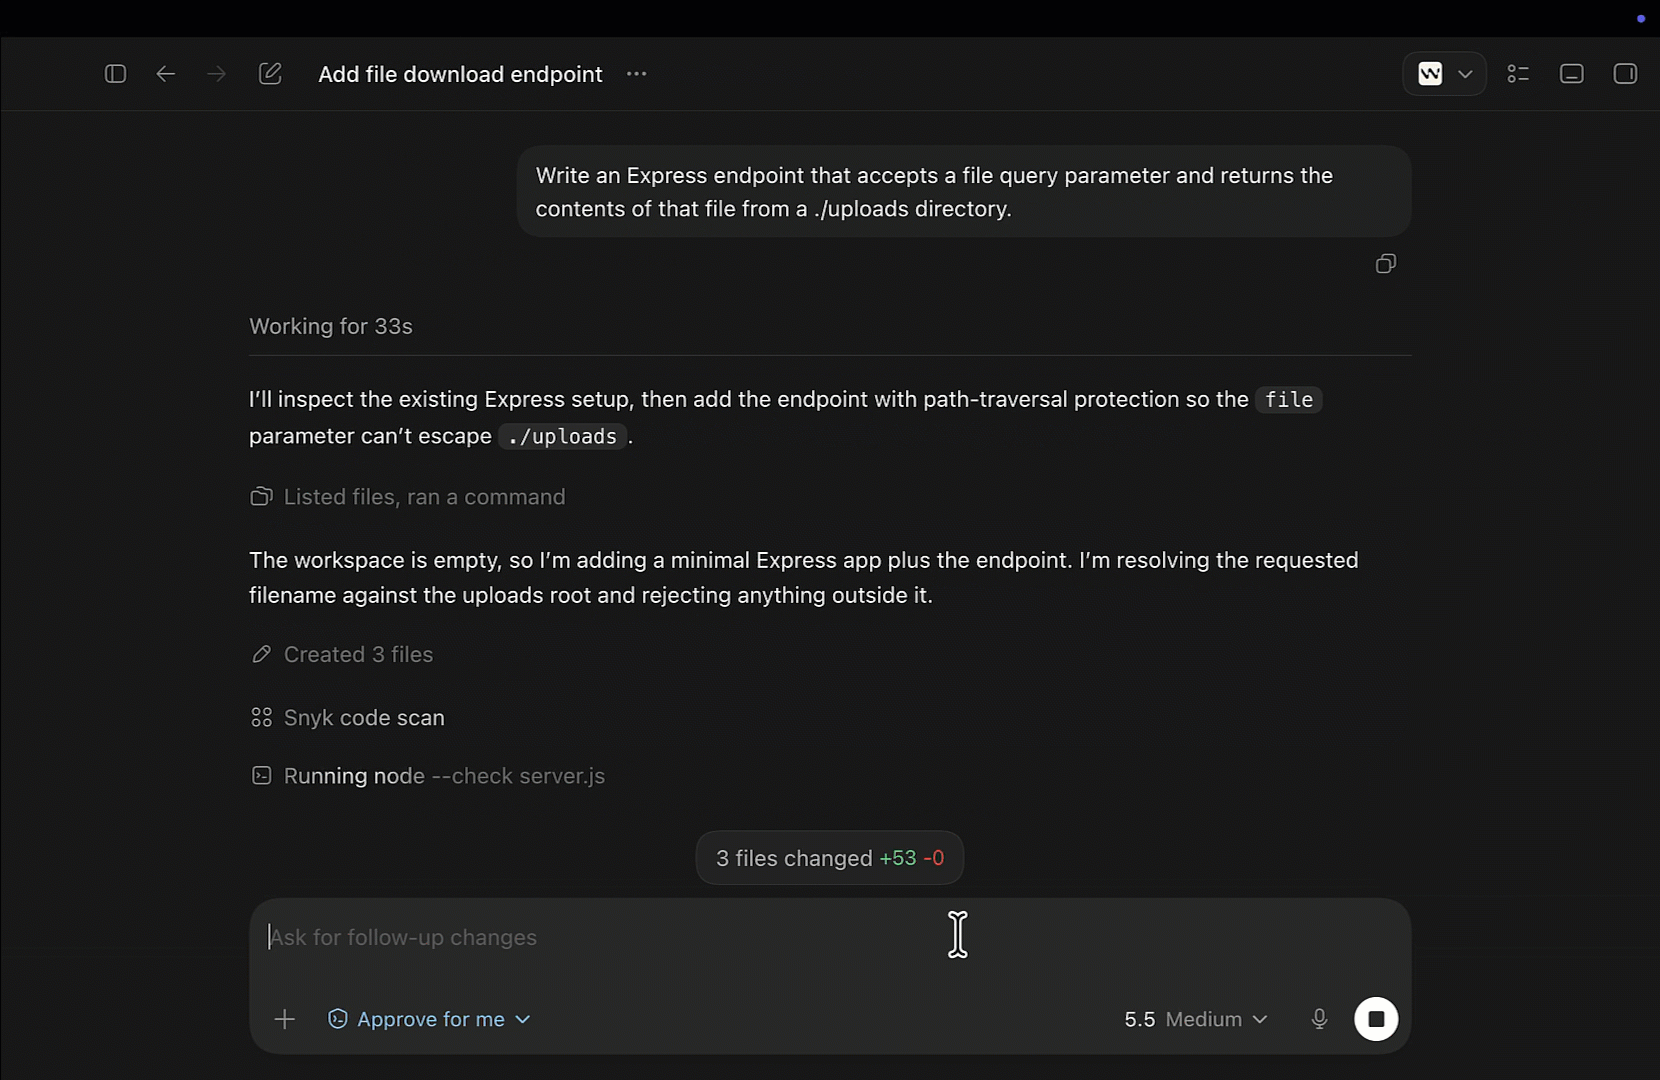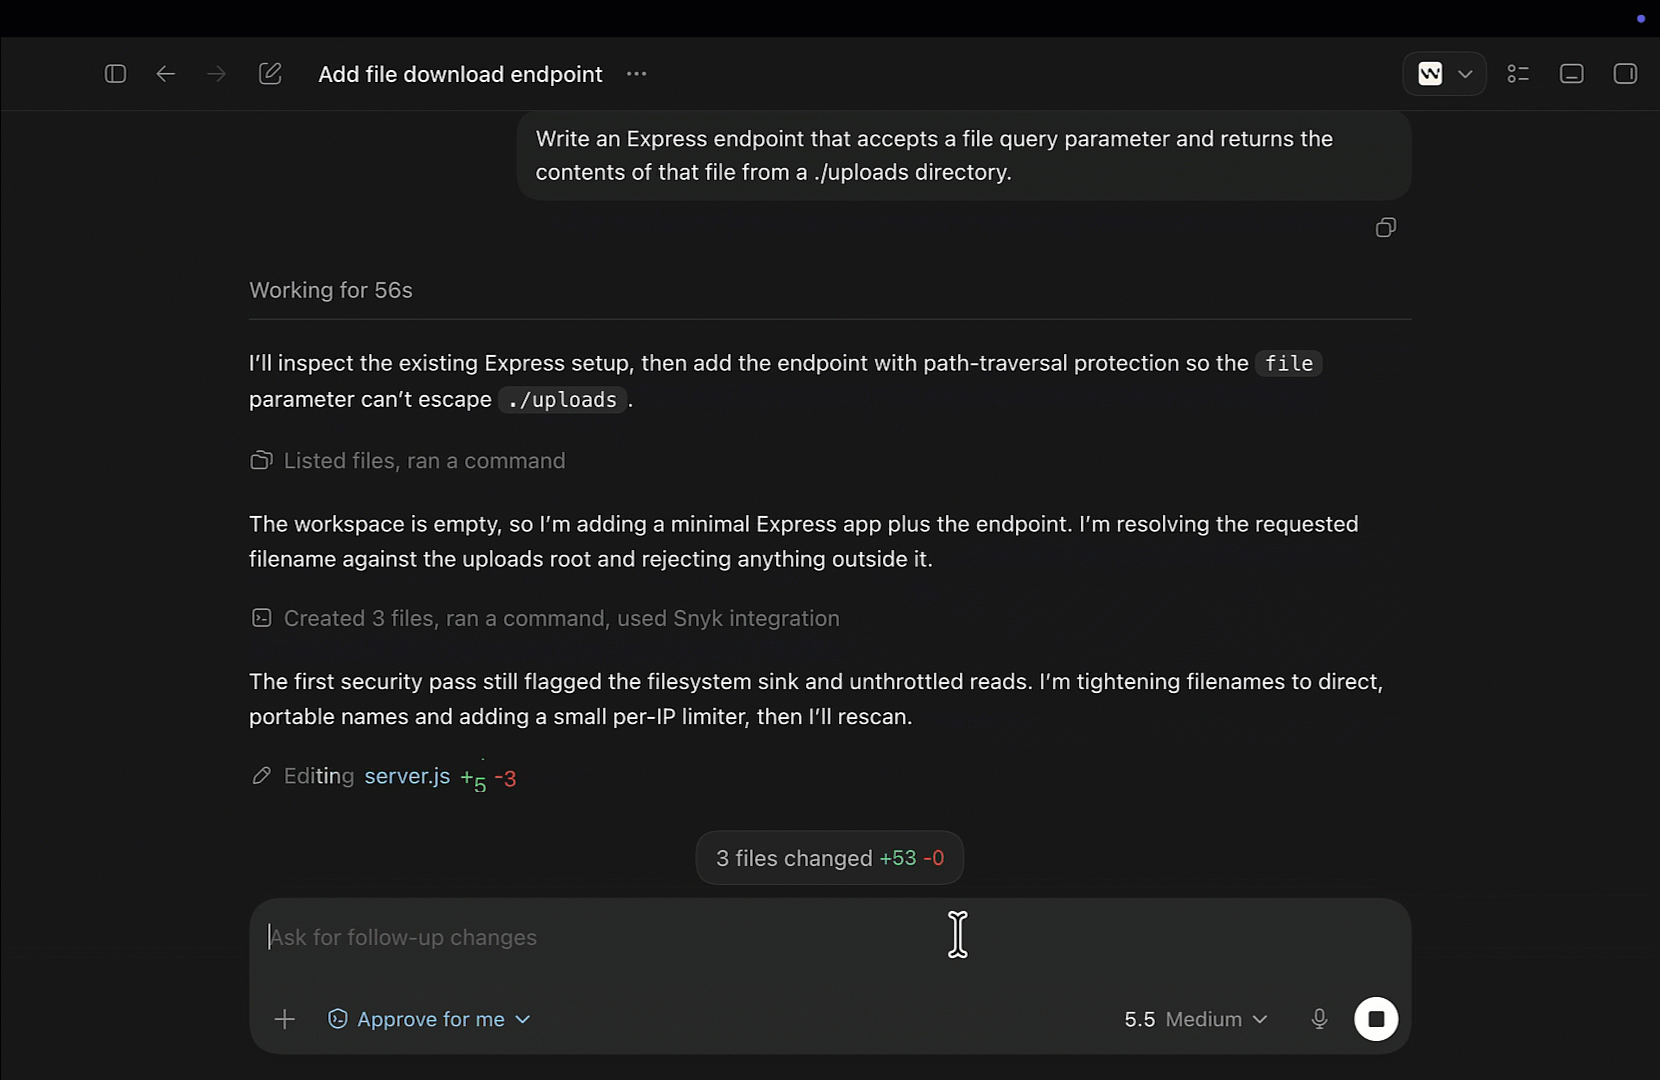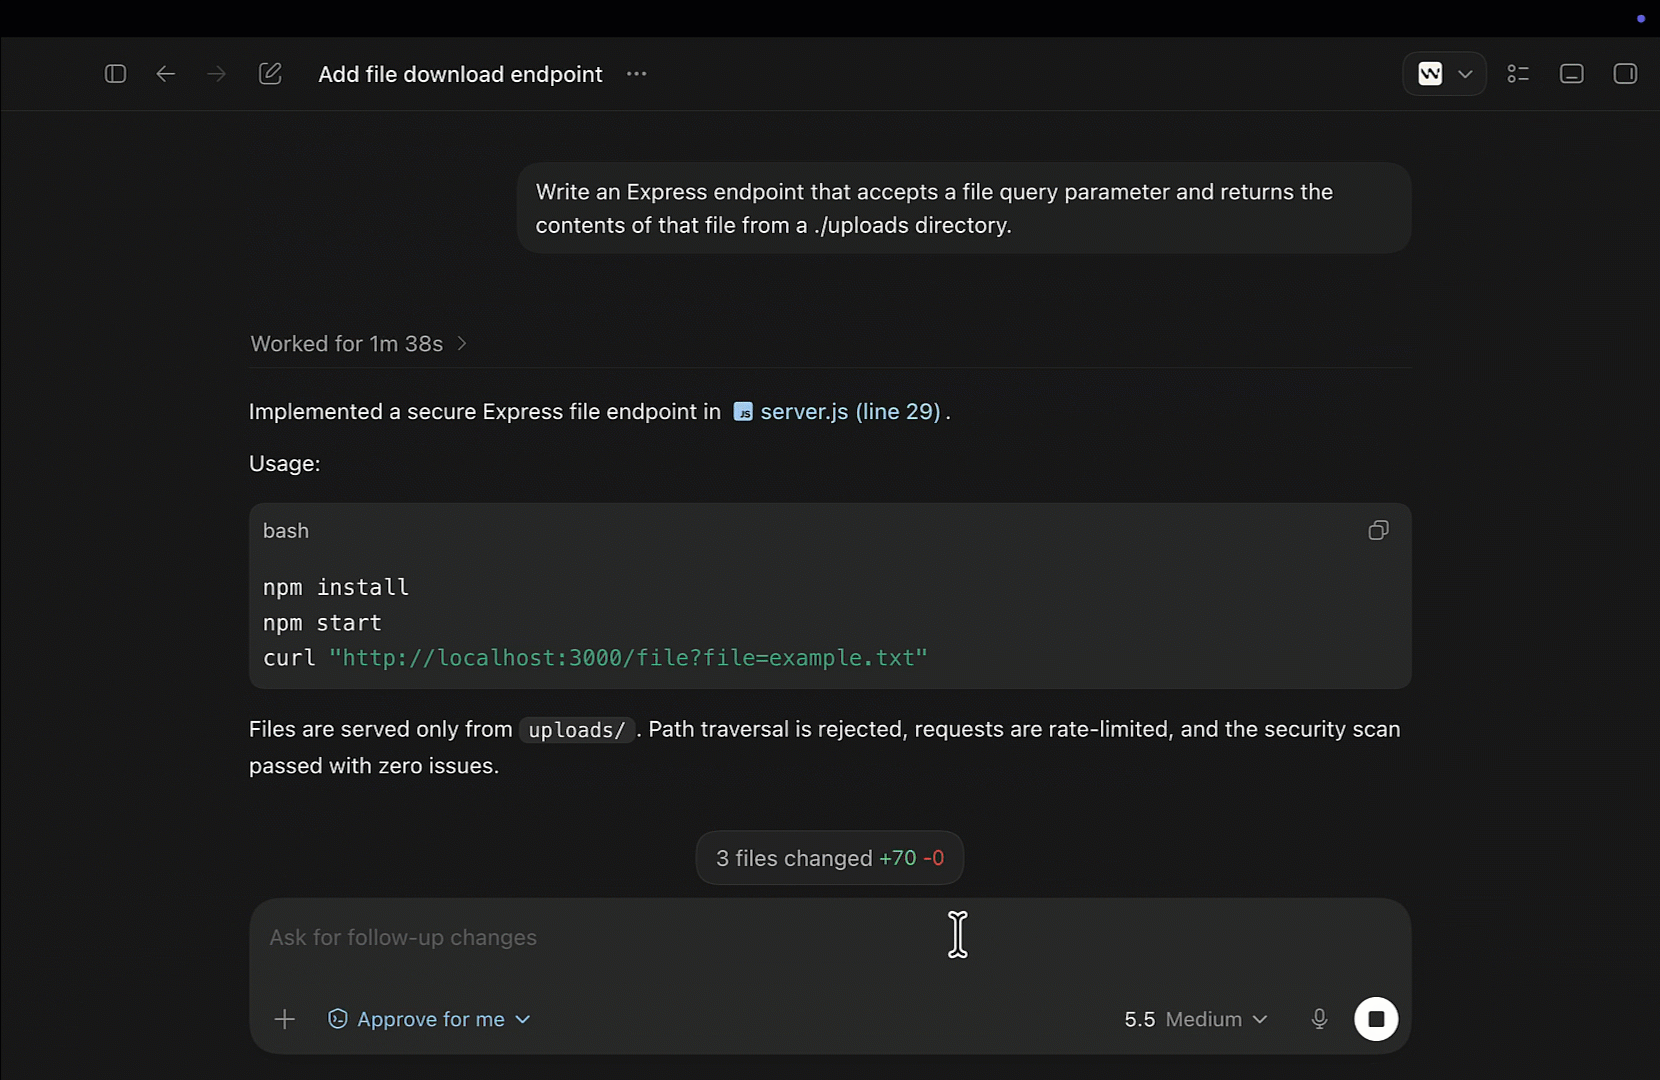
Evo Agentic Development Security (ADS) scannt und behebt Code direkt in der Agentensitzung – in Claude Code, Cursor, GitHub Copilot, Codex und mehr.

Evo Agentic Development Security bewertet MCP-Server, Tools und Skills, bevor Agents sie nutzen, und blockiert Aufrufe nicht genehmigter MCP-Server, bevor das Tool ausgeführt wird.

Ergebnisse und Korrekturen mit einem Klick erscheinen in der IDE, im Pull Request, in der CLI und in CI/CD – dort, wo Entwickler bereits arbeiten. Wiz zeigt Ergebnisse in einer Sicherheitskonsole an und leitet sie an die Entwickler weiter.
Wiz ist eine Cloud-Sicherheitsplattform, Snyk eine für Entwickler entwickelte Anwendungssicherheitsplattform. Snyk stellt Findings und Ein-Klick-Fixes in der IDE, im Pull Request, in der CLI und in CI/CD bereit und schützt Code, während KI-Agenten ihn schreiben.
Snyk deckt SAST, SCA, Container, IaC und DAST mit Snyk Code, Snyk Open Source, Snyk Container, Snyk IaC und Snyk API & Web ab.
Teams wechseln von Wiz zu Snyk, wenn Risiken im Code direkt in den Entwickler-Workflows behoben und nicht nur erkannt werden sollen. Snyk zeigt Ergebnisse und ermöglicht Fixes mit nur einem Klick in der IDE, im Pull Request, in der CLI und in CI/CD. Außerdem schützt Snyk den Code, während KI-Coding-Agents ihn schreiben. Laut Forrester Wave ist Snyk führend im Bereich Agentic Development Security, die den Code, die Tools und die Aktionen von KI-Coding-Agents schützt.
Snyk Studio scannt und behebt KI-generierten Code direkt in der Coding-Agent-Sitzung, während der Agent ihn schreibt. So werden die Fehler behoben, bevor der Code committet wird. Die Wiz Code-Plug-ins scannen beim Speichern von Dateien sowie vor dem Commit und Push. Im dokumentierten Ablauf von Wiz wendet der Entwickler die Korrekturen an. Evo Agentic Development Security blockiert außerdem nicht genehmigte MCP-Aufrufe, bevor das Tool ausgeführt wird.
288 % ROI und 15,5 Mio. $ Kapitalwert über drei Jahre
mit einer um 52 % kürzeren mittleren Behebungszeit. Forrester-Studie „Total Economic Impact“.