Evo Agentic AppSec

Steuern Sie das Programm, nicht den Backlog

Evo Agentic AppSec stellt jedem Engineer ein Team aus Security-Agenten zur Seite, das das gesamte AppSec-Programm von Anfang bis Ende ausführt: verstehen, finden, beheben und verifizieren – in dem Tempo, in dem KI heute Software entwickelt und angreift, während Ihr Team die Standards festlegt.

Dunkles Dashboard zur Behebung von Sicherheitsproblemen mit Kampagnenmetriken und einem Dialog zum Einrichten einer neuen Behebungskampagne.

Traditionelle AppSec wurde für menschliche Geschwindigkeit und menschliches Volumen entwickelt

Probleme zu finden und mit einem Rückstand an Aufgaben konfrontiert zu werden, funktioniert nicht mehr, wenn Code kontinuierlich generiert und Angriffe automatisiert werden.

KI schreibt schneller, als Reviews möglich sind

KI-Agenten erzeugen weit mehr Code, als ein Team lesen kann, und aktuelle Modelle verursachen pro Codezeile ein Vielfaches mehr Sicherheitslücken als menschliche Entwickler. Manuelle Reviews waren schon bisher der Engpass. Jetzt sind sie nicht einmal mehr konkurrenzfähig.

Der Backlog ist jetzt eine Angriffsfläche

Jahrelang blieben Findings unbearbeitet und wurden später bereinigt. Doch auch Angreifer setzen inzwischen auf agentische KI: Sie durchforsten Backlogs und verknüpfen Probleme mit niedriger Schwere zu kritischen Exploits – schneller, als jedes menschliche Team reagieren kann.

Scanner erkennen Schwachstellen dort nicht, wo KI-generierter Code am anfälligsten ist

Die von KI eingeführten Schwachstellen häufen sich in der Geschäftslogik, bei fehlerhafter Zugriffskontrolle und bei der Authentifizierung. Da es keine bekannten schädlichen Muster gibt, mit denen sie abgeglichen werden können, finden musterbasierte Tools nichts.

Relay Network hat die Behebung einer kritischen Schwachstelle von mehr als einer Woche auf unter 24 Stunden verkürzt und hält seine Codebasis frei von kritischen und schwerwiegenden Schwachstellen. „Mit dem MCP-Server und Snyk geht die Behebung jetzt viel schneller. Wir haben sehr viele Repositories. Dass wir schnell hineingehen, Korrekturen vornehmen und weitermachen können, hat die Behebungszeit deutlich verkürzt.

Relay NetworkRelay Network

Esaie Batoula

Security Engineer, Relay Network

Ein Team von Agenten, jeder mit einer Aufgabe, vereint in einem Programm

Agenten führen aus, die Intelligenz von Snyk entscheidet und die deterministischen Engines von Snyk überprüfen unabhängig.

Code-Scanning-Agent

Kombinieren Sie KI-gestütztes Reasoning mit SAST von Snyk, um Fehler zu erkennen, die durch strukturellen Mustervergleich nicht erkannt werden können – etwa komplexe Logikfehler in KI-generiertem Code.

Behebungs-Agent

Der aufrufbare Find-to-Fix-Agent: scannt, behebt und validiert in einer Sandbox. Menschen behalten dabei die Kontrolle über die Merge-Freigabe für neuen Code und den bestehenden Backlog.

Dependency-Firewall

Schutz während der Installation vor schädlichen und nicht richtlinienkonformen Paketen. Der Dependency-Firewall befindet sich zwischen öffentlichen Registries und Ihren eigenen und bietet Caching, Quarantäne und einen Audit-Trail.

Snyk Secrets

Schutz vor offengelegten Secrets während des gesamten agentischen Entwicklungslebenszyklus – von der IDE und Pre-Commit-Prüfungen bis hin zu PR-Checks und CI.

Agentengesteuerte Sicherheitsprüfung

 Eine agentengesteuerte Sicherheitsprüfung Ihres Repositorys: Dabei werden ein Anwendungs- und Bedrohungsmodell erstellt, die Wirksamkeit von Kontrollen gegenüber glaubwürdigen Bedrohungen getestet und evidenzbasierte Ergebnisse mit klaren Empfehlungen zur Behebung bereitgestellt.

So läuft das Programm ab

Evo Agentic AppSec führt den gesamten AppSec-Kreislauf kontinuierlich aus – für neuen Code ebenso wie für alles, was bereits ausgeliefert wurde. Jeder Agent hat eine Aufgabe und einen Auslöser und basiert auf einem gemeinsamen Modell Ihrer Anwendung.

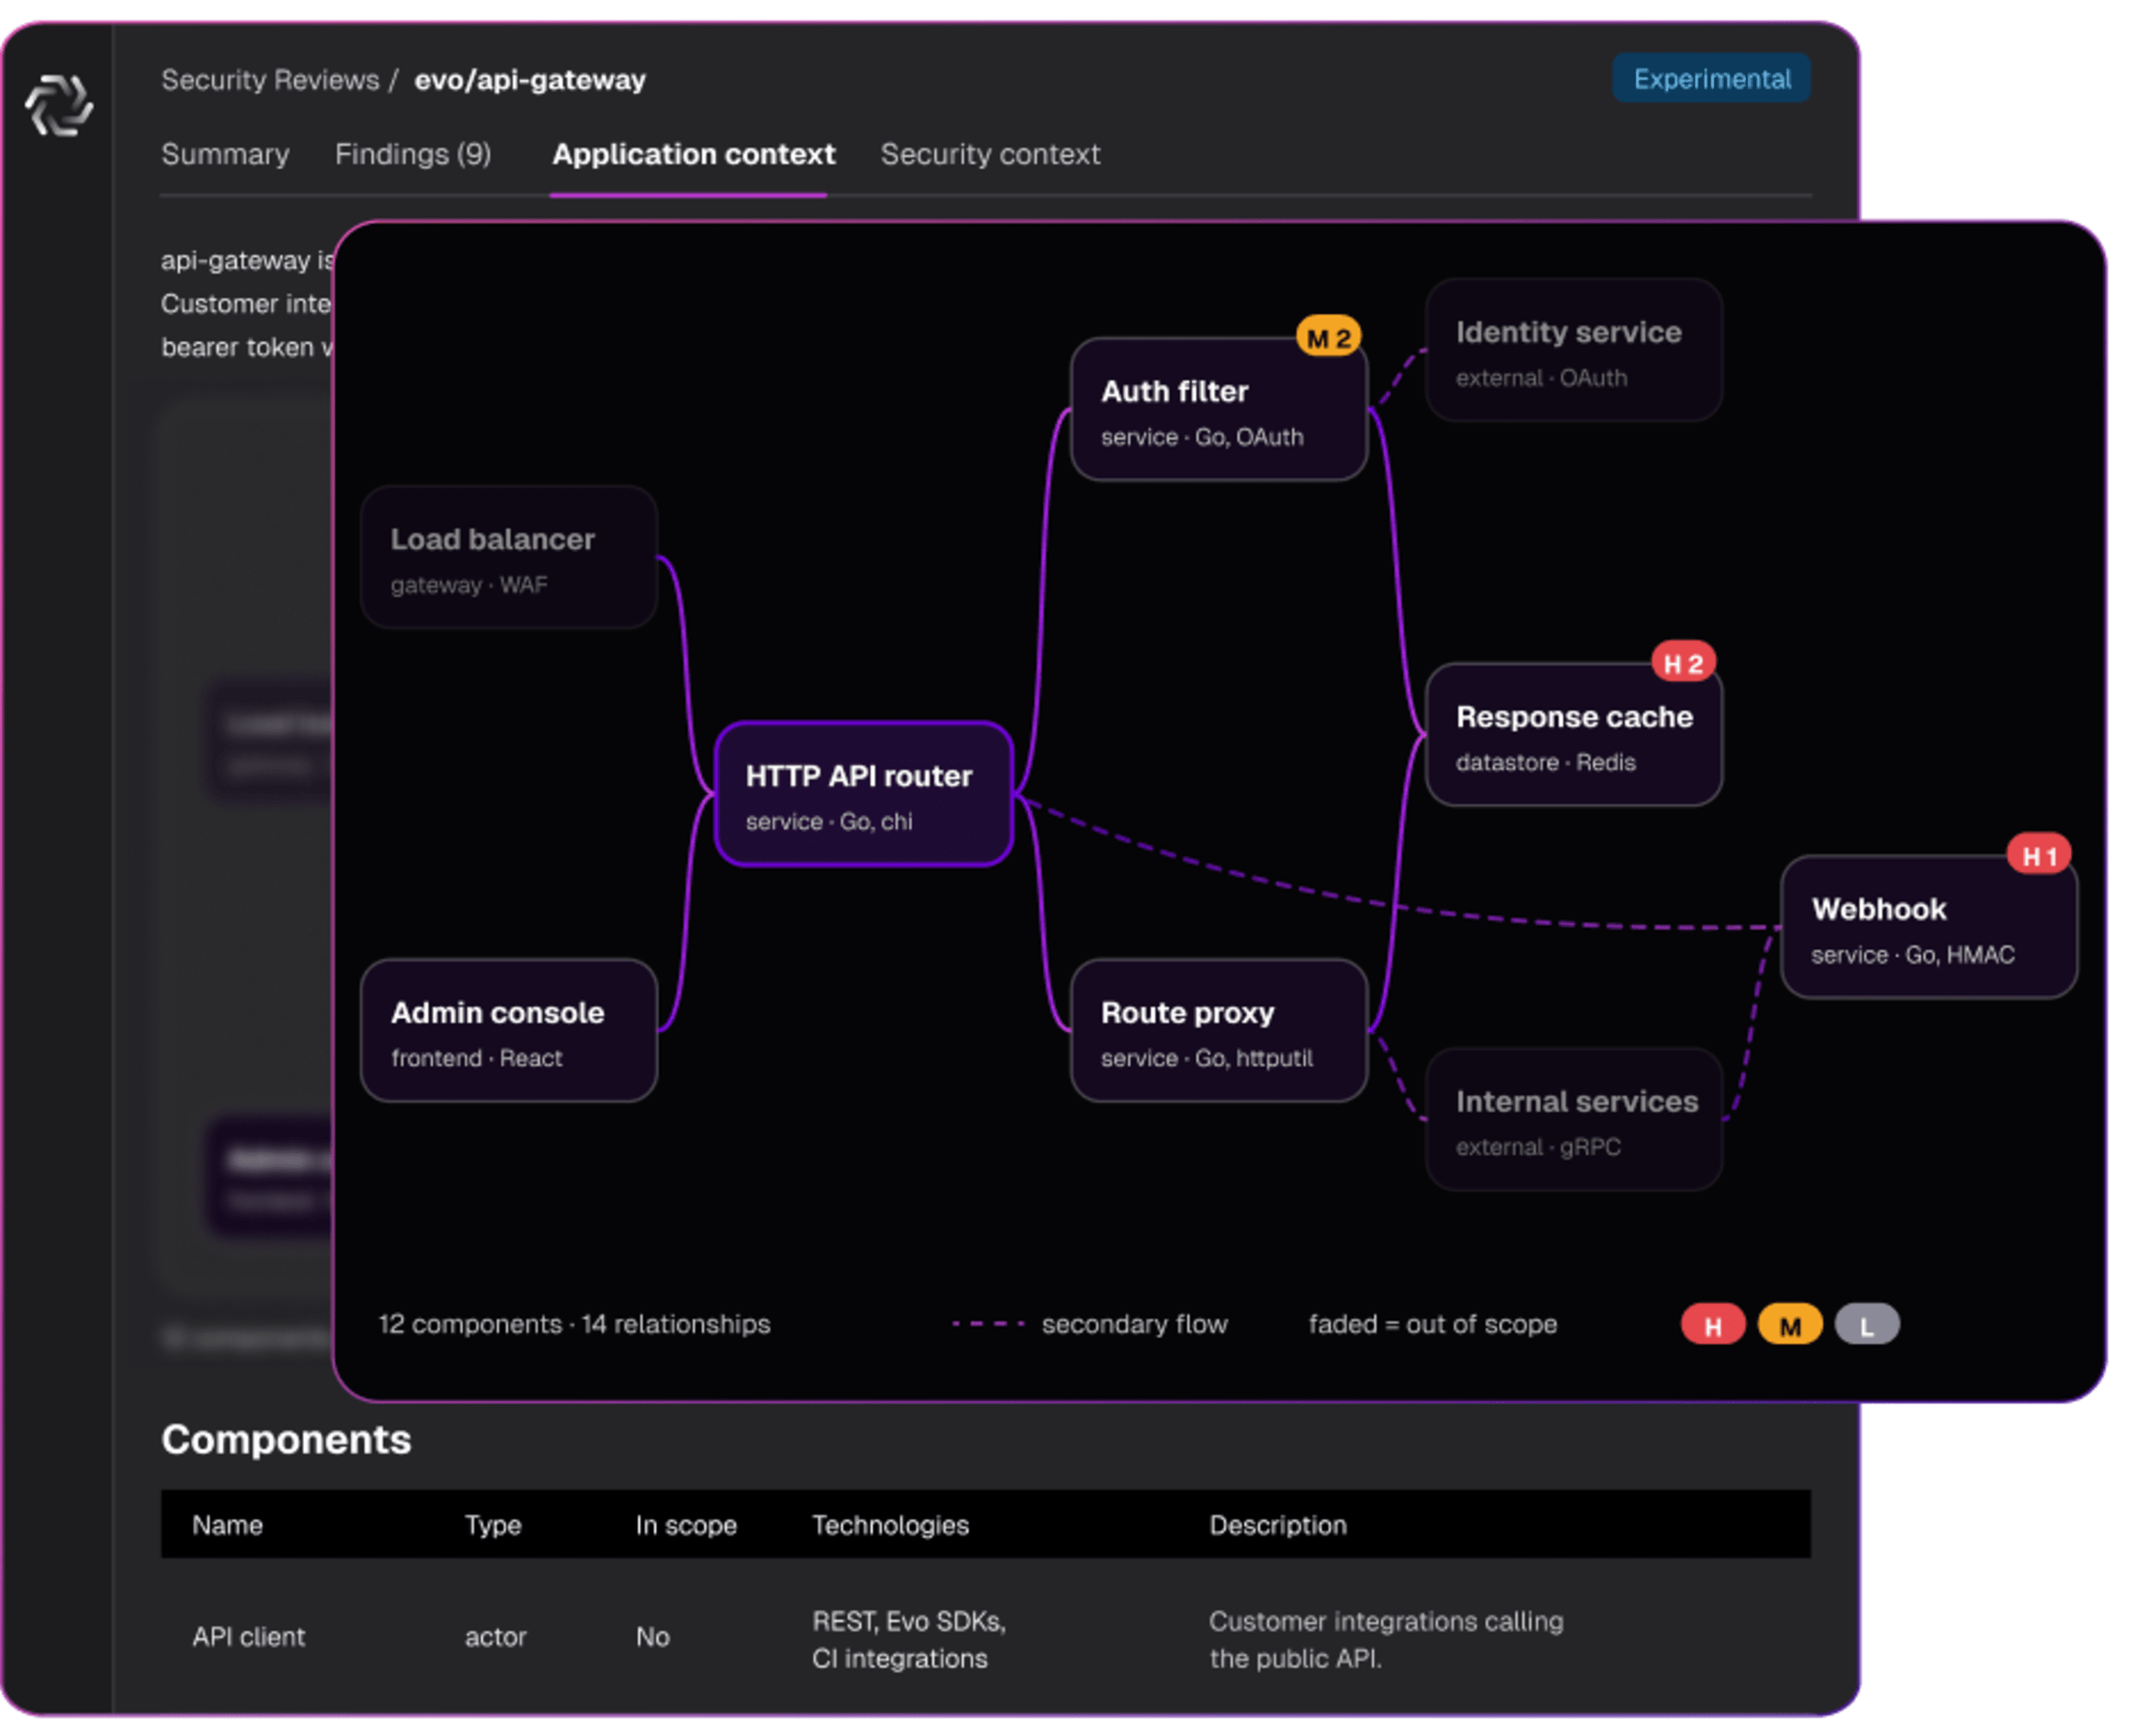
Anwendungs-Kontextdiagramm mit einem HTTP-API-Router, der mit Load-Balancer, Admin-Konsole, Authentifizierungsfilter, Route-Proxy, Cache, Webhook und externen Systemen verbunden ist

Verstehen und modellieren Sie die Anwendung

Agenten erstellen einen lebendigen Kontextgraphen der Anwendung: Architektur, Datenflüsse, Klassifizierungen, Vertrauensgrenzen und das, was tatsächlich in der Produktion läuft. Daraus leiten sie ein Bedrohungsmodell ab, das vorgibt, wo zuerst gesucht werden soll. Einmal erstellt, wird es bei Codeänderungen aktualisiert und von allen anderen Agenten genutzt.

Dashboard mit Ergebnissen einer Sicherheitsprüfung: Es zeigt schwerwiegende Probleme, darunter uneingeschränkten ausgehenden Datenverkehr aus einer Workload, die Webhooks an Kunden sendet.

Finden Sie, worauf es ankommt

Frontier-Reasoning ergänzt die deterministischen Engines von Snyk und erkennt so Schwachstellen in Geschäftslogik und Autorisierung, die Scanner übersehen, sowie offengelegte Secrets. Der Kontextgraph verhindert, dass Agents blind alles scannen und dabei Tokens verbrauchen.

Dashboard der Dependency Firewall mit priorisierten Richtlinien, die bekannte Malware, Versionen in der Abkühlphase und nicht mehr gepflegte Pakete blockieren.

Risiken an der Quelle verhindern

Verhindern Sie neue Risiken, bevor sie entstehen. Blockieren Sie bösartige und nicht richtlinienkonforme Pakete bereits bei der Installation und verhindern Sie, dass Geheimnisse committet werden. Erweitern Sie dies mit Evo Agentic Development Security (ADS), um KI-generierten Code bereits bei seiner Entstehung im Entwicklungsworkflow abzusichern.

Dashboard für Dark-Remediation-Kampagnen mit einem Dialog zum Erstellen einer neuen Remediation-Kampagne, in dem Repositories, Erkennungsregeln und Ausführungseinstellungen ausgewählt werden.

Beheben und verifizieren – mit Menschen, die über den Maßstab entscheiden

Der Remediation Agent durchläuft den gesamten Prozess: scannen, beheben und validieren. Menschen behalten dabei die Kontrolle und entscheiden, ob Änderungen zusammengeführt werden. Snyks Daten aus zehn Jahren zu Erreichbarkeit, Ausnutzbarkeit, Angreifbarkeit und Ergebnissen von Fixes machen aus einem ratenden Modell einen Agenten, der Fixes bereitstellt, die tatsächlich zusammengeführt werden. Bei SCA-Problemen beobachten wir eine um 94 % höhere Rate zusammenführbarer Fixes, bei SAST eine Verbesserung um 14 % und 60 % geringere Token-Kosten im Vergleich zwischen Remediation Agent und einem Standard-LLM.

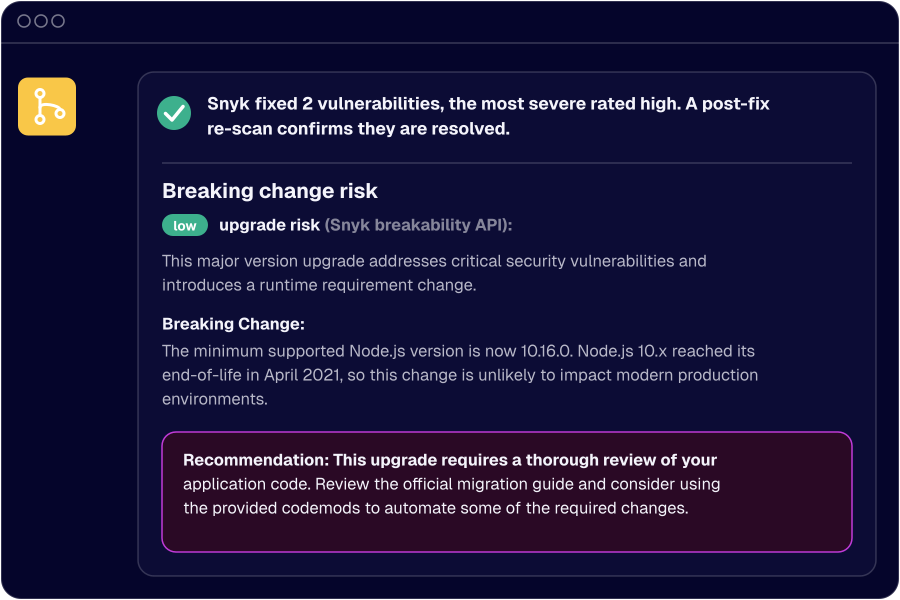
Sicherheitsbericht mit zwei behobenen Sicherheitslücken und einer Änderung mit geringem Risiko, die möglicherweise zu Fehlern führt und eine Überprüfung des Node.js-Versionsupgrades erfordert.

Beweisen Sie, dass die Lösung hält

Dem Agenten, der eine Schwachstelle findet, kann nicht die Validierung seiner eigenen Lösung anvertraut werden. Die deterministischen Engines von Snyk sind sowohl die Tools, die die Agents aufrufen, als auch die unabhängige Instanz, die ihre Funde überprüft. Jede Entscheidung eines Agents wird zudem in einem Audit-Trail festgehalten.

Der einzige Anbieter, der das Programm durchführt – nicht nur den Scan

Wettbewerber verkaufen Tools und überlassen Ihnen die Integration und den Rückstand an Aufgaben. Snyk kombiniert fortschrittlichstes KI-Reasoning mit einer Grundlage, die sonst niemand bietet: einem dynamischen Kontextgraphen Ihrer Anwendung und einer Intelligence-Ebene, die auf zehn Jahren Daten zu Erreichbarkeit, Ausnutzbarkeit, Angreifbarkeit und Ergebnissen von Fixes basiert.

Die deterministischen Engines von Snyk sind sowohl die aufrufbaren Tools der Agenten als auch die unabhängige Instanz, die ihre Ergebnisse überprüft. Das kann ein Wettbewerber strukturell nicht erreichen, wenn er ein Modell sowohl zum Finden als auch zum Bewerten seiner eigenen Fixes verwendet. Außerdem ist Snyk bereits in den Entwickler-Workflow integriert – unabhängig und herstellerneutral.

Für Teams entwickelt, die für Code verantwortlich sind, den sie nicht mehr von Hand schreiben

Leads für AppSec und ProdSec

Steuern Sie das Programm, nicht den Backlog. Ein Team aus Agenten übernimmt den gesamten AppSec-Prozess. Erhalten Sie validierte, mergefähige Fixes in großem Umfang, während der Backlog schrumpft. Frontier-Erkennung macht sichtbar, was Scanner nicht erkennen können. Für jede Agentenentscheidung erhalten Sie einen Prüfpfad.

Entwickler

Liefern Sie schnell aus und lassen Sie Agenten KI-generierten Code von Anfang an absichern – direkt in Ihrer IDE und in Ihrem Agenten. Erhalten Sie validierte, mergefähige Fixes, die Sie freigeben, statt sie selbst zu schreiben. Evo AAS ist dort verfügbar, wo Sie arbeiten: im Repo, in der CLI oder im Code-Agenten.

CISOs und Security-Verantwortliche

Verteidigung im Tempo des Angriffs. Etablieren Sie ein kontinuierliches, adversarial getestetes und auditierbares Programm und reduzieren Sie systemische Risiken, ohne Ihr Team zu vergrößern. Unabhängig und herstellerneutral – für jeden Coding-Agenten.

Führen Sie das Programm aus, nicht den Backlog.

Erfahren Sie, wie ein Team aus Security-Agenten Ihren Backlog abarbeitet und sichert, was die KI als Nächstes schreibt.

Weitere Ressourcen

resource wp run program
White Paper

Das Programm ausführen, nicht den Backlog abarbeiten: Schluss mit dem grundlegenden Kompromiss in AppSec

Jetzt herunterladen