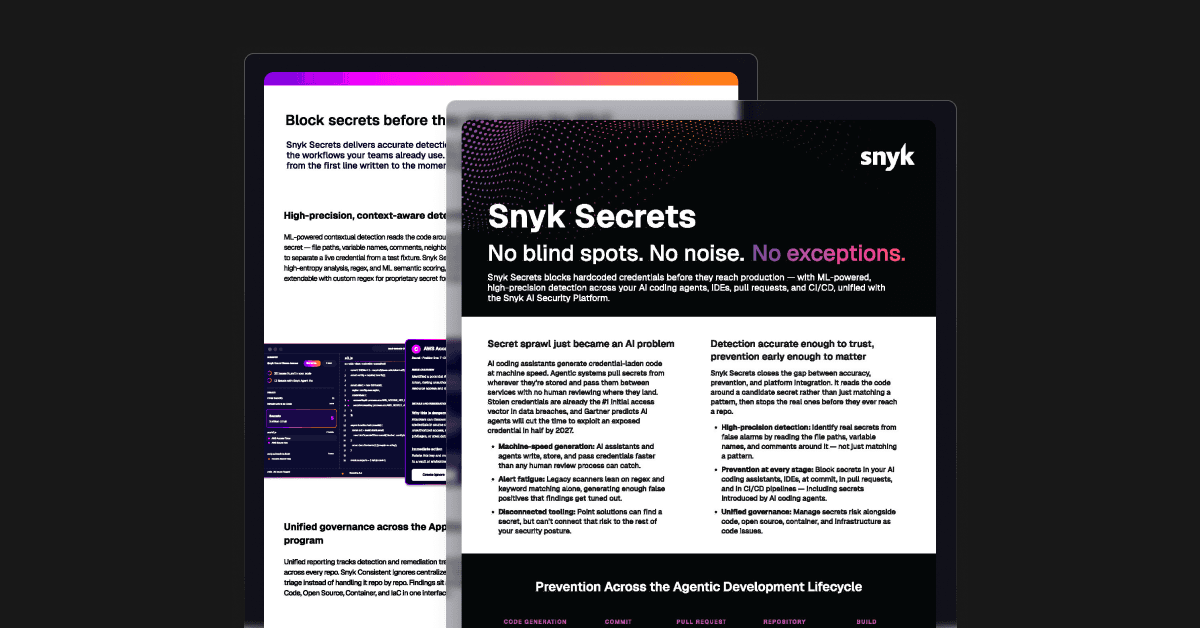
SNYK SECRETS

Stoppen Sie die Ausbreitung, bevor sie beginnt

Verhindern Sie, dass fest codierte Zugangsdaten in die Produktion gelangen – mit hochpräziser, ML-gestützter Erkennung in Ihrer IDE, in Pull Requests und in CI/CD, vereint in der Snyk AI Security Platform.

Farbenfrohe Illustration eines Vorhängeschlosses über violetten Code-Panels, die für die Sicherheit von Software-Secrets steht

Entwickelt für die tatsächliche Arbeitsweise von Entwicklern

KI-Coding-Assistenten erzeugen Code mit eingebetteten Zugangsdaten in Maschinengeschwindigkeit. Autonome Agenten erstellen, übergeben und verwenden Secrets inzwischen zur Laufzeit – oft mit wenig menschlicher Kontrolle. Ein offengelegtes Zugangsmittel kann nicht länger unbedenklich im Backlog liegen: Angreifer nutzen KI zunehmend, um es mit weiteren Schwachstellen zu einer vollständigen Kompromittierung zu verknüpfen.

Snyk Secrets schließt diese Lücke mit einer Erkennung, auf die Entwickler vertrauen können. Sie ist präzise und während des gesamten Entwicklungslebenszyklus integriert, statt erst am Ende nachträglich hinzugefügt zu werden.

Hochpräzise Erkennung

Erkennen Sie ein echtes Secret statt eines Fehlalarms, indem Sie den umgebenden Code lesen, anstatt nur ein Muster abzugleichen.

Prävention über den gesamten ADLC hinweg

Blockieren Sie Secrets in der IDE, in Pull Requests und in CI/CD, bevor sie in ein Repository gelangen – auch Secrets, die von KI-Coding-Agenten eingeführt werden.

Einheitliche Governance

Sehen Sie Secrets-Risiken neben den Findings von Snyk Code, Open Source, Container und IaC in einem einzigen Dashboard.

Snyk-Secrets-Oberfläche, die einen im Quellcode offengelegten AWS Secret Key hervorhebt. Fundstelle und Schaltfläche „Ignorieren“ sind sichtbar.

Kontext erkennt, was Mustern entgeht

Snyk Secrets analysiert den Code rund um ein potenzielles Secret – Dateipfade, Variablennamen, Kommentare und benachbarte Tokens –, um gültige Zugangsdaten von Test-Fixtures zu unterscheiden. Eine Multi-Signal-Engine kombiniert Entropieanalyse, Regex-Abgleich und ML-Bewertung, um Fehlalarme zu reduzieren. Sie lässt sich durch benutzerdefinierte Regex für proprietäre Formate wie interne Datenbankpasswörter und eigens entwickelte Tokens erweitern. Die Abdeckung erstreckt sich über den gesamten Codebestand und umfasst Quellcode, Konfigurations- und Property-Dateien.

Code-Security-Oberfläche mit hervorgehobenen fest codierten AWS-Zugriffstoken und geheimen Schlüsseln sowie Details zum Problem und Anleitungen zur Behebung.

Prävention über den gesamten agentischen Entwicklungslebenszyklus hinweg

Snyk Secrets stoppt Zugangsdaten, bevor sie in ein Repository gelangen – und erkennt sie in Echtzeit beim Schreiben, noch bevor sie für einen Commit vorgemerkt werden. Git-Pre-Commit-Hooks blockieren Commits mit fest codierten Zugangsdaten vorläufig, PR-Prüfungen verhindern das Zusammenführen in geschützte Branches, und geplante Scans in GitHub, Bitbucket und Azure Repos finden alles, was durchrutscht.

Dunkles Dashboard mit Issue-Details: 53 Issues insgesamt, Schweregradangaben und eine Tabelle mit Secrets-bezogenen Schwachstellen.

Einheitliche Governance für das gesamte AppSec-Programm

Das Risiko durch Secrets wird gemeinsam mit den anderen Risiken verwaltet, die Snyk bereits erfasst, statt in einem separaten Silo. Teams können Secrets-Funde neben den Ergebnissen von Snyk Code, Open Source, Container und IaC in einem einzigen Dashboard anzeigen, Trends bei Erkennung und Behebung über alle Repositories hinweg für die Berichterstattung an die Führungsebene verfolgen und die Prüfung falsch positiver Ergebnisse mit Snyk Consistent Ignores zentralisieren.

Mehrschichtige Erkennung von Secrets über den gesamten SDLC hinweg

In Ihrem agentischen Workflow

Erkennen Sie Secrets genau in dem Moment, in dem sie geschrieben werden – bevor sie von einem Entwickler oder einem KI-Coding-Agent gestaged, committet oder gepusht werden.

Beim Commit und im PR

Pre-Commit-Hooks und PR-Prüfungen verhindern, dass ein Geheimnis jemals in einen geschützten Branch übernommen wird.

In CI/CD und Ihrem SCM

Geplante Scans über GitHub, Bitbucket und Azure Repos dienen als Sicherheitsnetz und erkennen alles, was sonst durchrutscht.

Starten Sie mit Snyk Secrets

Verhindern Sie, dass hartcodierte Zugangsdaten in die Produktion gelangen – mit Erkennung in Echtzeit und Hinweisen zur Behebung direkt in Ihrer IDE und in Pull Requests.

Weitere Ressourcen

Blog

Sicherheit fest in jedem Commit verankern

Sicherheit fest in jedem Commit verankern: Die Zukunft von Snyk Secrets

Den vollständigen Blog lesen
resource ds secrets
Buyer's Guide

Snyk Secrets: Keine blinden Flecken, kein Rauschen, keine Ausnahmen

Erfahren Sie mehr über Snyk Secrets

Jetzt herunterladen