Snyk als Leader in The Forrester Wave™: Agentic Development Security Tools, Q4 2026 ausgezeichnet


4. November 2026
0 Min. Lesezeit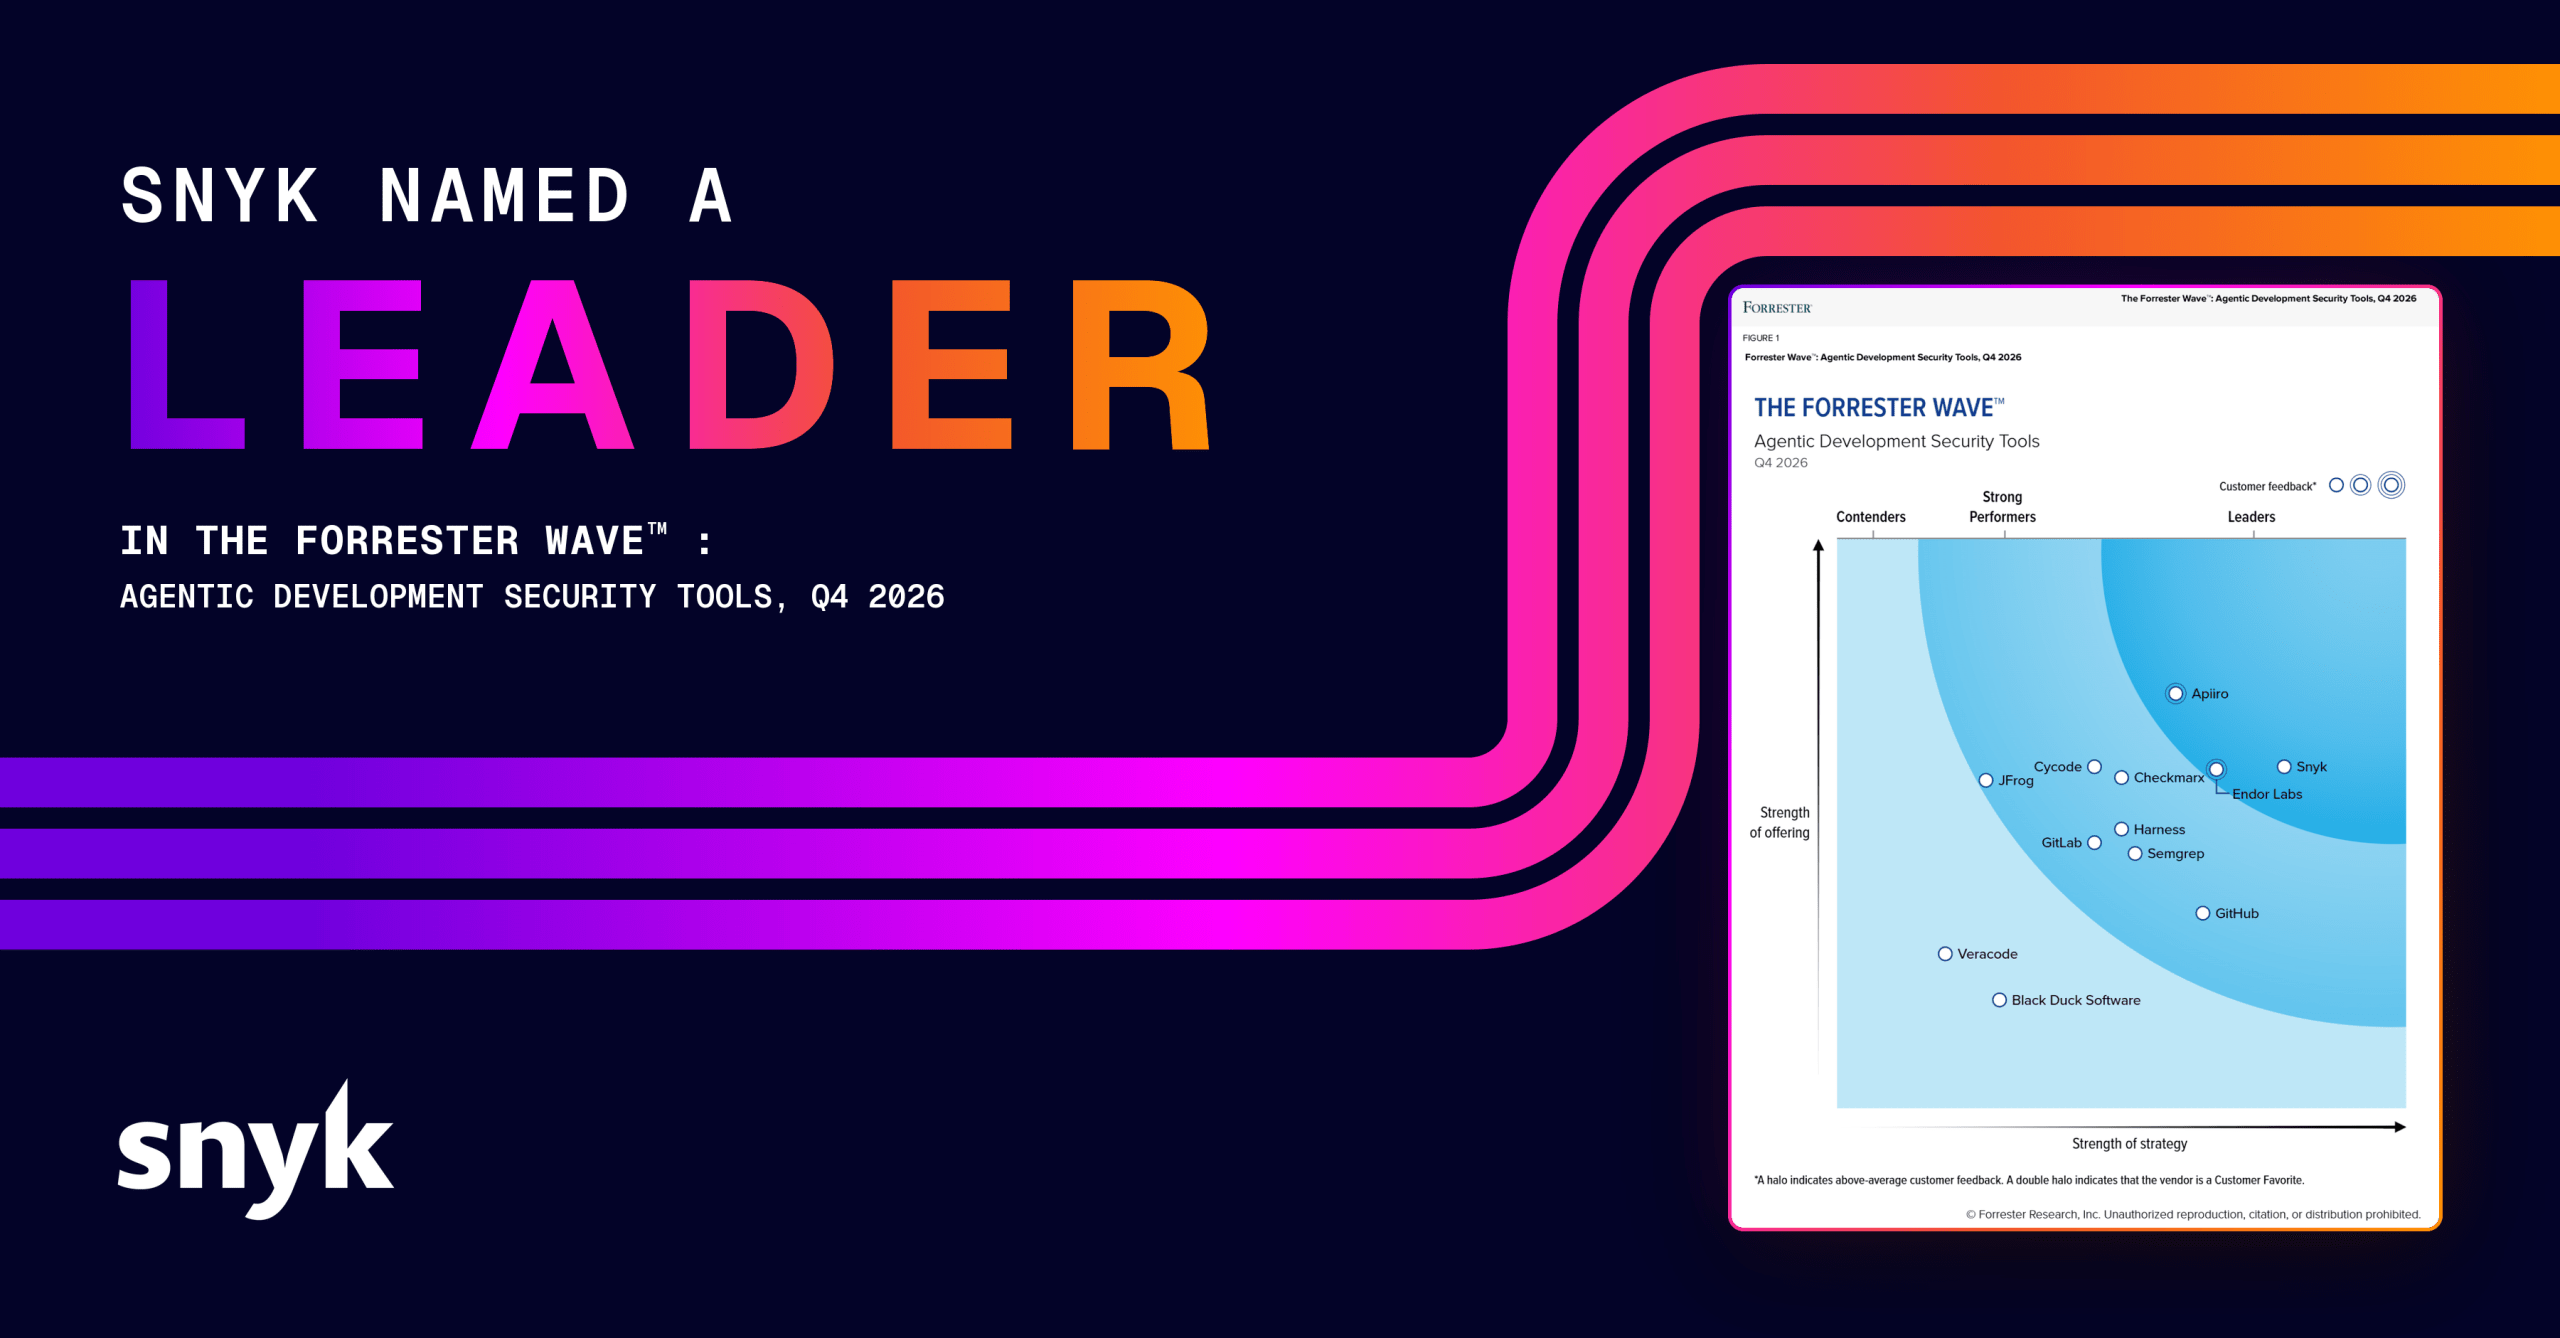
Wir freuen uns, bekannt geben zu können, dass Snyk im The Forrester Wave™: Agentic Development Security Tools, Q4 2026 als Leader ausgezeichnet wurde. Snyk erzielte die höchste Bewertung in der Kategorie Strategy sowie die bestmöglichen Bewertungen in den folgenden Kriterien:
Strategy: Vision, Roadmap und Partner-Ökosystem
Current offering: dynamische KI-Tests, Leitplanken für KI-Coding, autonome Behebung proprietären Codes und Developer Experience
Softwareentwicklung: Wer die Arbeit erledigt, hat sich verändert
Zwei Jahrzehnte lang verlief die Softwareentwicklung im menschlichen Tempo: Entwicklerinnen und Entwickler schrieben Code, Kolleginnen und Kollegen überprüften ihn und Sicherheitsteams testeten ihn nach einem festen Zeitplan. KI-Coding-Assistenten verkürzten diesen Zyklus, und Coding-Agenten verändern nun, wer die Arbeit erledigt. Forrester beschreibt diesen Wandel so: „KI-Coding-Agenten verändern die Art und Weise, wie Software entwickelt wird, und entwickeln sich von Entwicklerassistenten zu aktiven Teilnehmern an Entwicklungs-Workflows.“
Der Einsatz ist längst über die Pilotphase hinaus. In der Stack Overflow Developer Survey 2026 geben 66 % der Entwicklerinnen und Entwickler, die KI nutzen, an, mit Coding-Agenten zu arbeiten. 73 % derjenigen, die KI-Coding-Assistenten oder -Agenten nutzen, verwenden sie täglich. Dadurch verlagert sich die Rolle von Entwicklerinnen und Entwicklern: Statt jede Zeile selbst zu schreiben, koordinieren sie nun die Agenten, die den Code schreiben.
Jeder dieser Agenten bringt seine eigene Supply-Chain mit: Er installiert Pakete, verbindet sich mit MCP-Servern, lädt Skills und ruft Tools auf, die das Sicherheitsteam möglicherweise nie überprüft hat. Da Agenten außerdem Befehle ausführen, Dateien bearbeiten und auf sensible Daten zugreifen können, müssen ihre Aktionen ebenso streng kontrolliert werden wie ihr Code getestet werden muss. Wir sind der Ansicht, dass Sicherheitsmodelle, die Code erst nach seiner Erstellung scannen, nicht dafür ausgelegt sind, die Systeme zu steuern, die ihn erzeugen.
Auch Angreifer agieren mit Maschinengeschwindigkeit
2025 vereitelte das Threat-Intelligence-Team von Anthropic eine Spionagekampagne, bei der KI schätzungsweise 80 bis 90 % der taktischen Operationen ausführte und Menschen die Aufsicht übernahmen. Der CrowdStrike Global Threat Report 2026 beziffert die durchschnittliche Zeit bis zum Ausbruch bei eCrime-Angriffen – vom Erstzugriff bis zur lateralen Bewegung – auf 29 Minuten. Der schnellste beobachtete Fall dauerte nur 27 Sekunden.
Diese Zeiträume verändern, wie Teams ihren Vulnerability-Backlog betrachten sollten. Warteschlangen für Pull Requests, die Triage von Tickets und vierteljährliche Pentests wurden für Angreifer konzipiert, die langsamer vorgingen als die Behebung. Die meisten Backlogs bestehen aus Befunden mit niedriger oder mittlerer Kritikalität, die einzeln zurückgestellt werden. KI macht es einfach, mehrere dieser kleineren Probleme zu einem kritischen Exploit-Pfad zu verknüpfen. Dadurch wird der Backlog zur Angriffsfläche statt zu aufgeschobener Bereinigung.
Auch innerhalb der Codebasis wächst der Druck: Laut Snyks Produktdaten hat sich die Zahl neu erkannter kritischer und schwerwiegender Probleme im vergangenen Jahr verzehnfacht. Auf jedes behobene Problem kommen etwa acht neue. Wenn Risiken schneller entstehen, als sie behoben werden, braucht es ein anderes Betriebsmodell: Sicherheitsagenten, die kontinuierlich Fehler beheben, Leitplanken innerhalb des Agenten-Workflows und adversative Tests, die belegen, dass die Kontrollen greifen.
KI-Anwendungen erreichen die Produktion schneller als die Governance Schritt halten kann
Teams bringen KI-Anwendungen und -Agenten schneller in die Produktion, als Governance-Prozesse mithalten können. Viele Security-Verantwortliche versuchen noch immer, grundlegende Fragen zu ihrer KI-Landschaft zu beantworten:
Welche Modelle, Agenten und MCP-Server sind im Einsatz, und auf welche Daten können sie zugreifen?
Welche Skills wurden aus öffentlichen Registries bezogen, und wer hat sie genehmigt?
Könnten Sie nachvollziehen, was ein bestimmter Agent letzte Woche getan hat?
Das ist Shadow AI im Unternehmensmaßstab. Die damit verbundenen Risiken – etwa Prompt Injection, übermäßige Autonomie und Datenlecks – sind verhaltensbedingt: Sie liegen sowohl in den Entscheidungen eines Agenten als auch in seinem Code. Deshalb lassen sie sich nicht allein durch Code-Scanning erkennen. Auch die Wahl des Modells ist Teil dieses Risikos. In Snyks State of Agentic AI Adoption 2026, Volume III erreichten die Modelle mit den geringsten Fähigkeiten beim Überschreiben von Entscheidungen durchschnittlich 501 Punkte auf einer Skala von 0 bis 1.000, während die leistungsfähigsten Modelle im Schnitt 45 Punkte erzielten – ein Unterschied von mehr als dem Zehnfachen. Rund ein Drittel der bewerteten Modellreferenzen in US-Umgebungen entfällt auf diese niedrigste Gruppe. Ihre Steuerung beginnt mit einem aktuellen Inventar der KI-Landschaft, einschließlich der eingesetzten Modelle, und Richtlinien, die greifen, bevor ein Agent handelt.
Warum diese Bewertung wichtig ist
Wir sind der Ansicht, dass Forresters Bewertung diese Veränderungen im Betriebsmodell widerspiegelt. Untersucht wurde Agentic Development Security über das gesamte Spektrum KI-gestützter Entwicklung hinweg: den von Agenten erzeugten Code, die Agenten und Komponenten, die sie einbinden, sowie die KI-Anwendungen, die Teams entwickeln. Forrester empfiehlt Käufern, drei Aspekte zu berücksichtigen:
Transparenz und Governance für agentische Entwicklung
Verifizierung von KI-generiertem Code und KI-Anwendungen
KI-Risikoreduzierung mit agentischer Geschwindigkeit
Teams benötigen heute Schutz über alle drei Bereiche hinweg – auf einer Plattform, die den Kontext zwischen ihnen teilt. Auf diesen Standard arbeiten wir hin.
Eine Überzeugung, die seit einem Jahrzehnt den Ort in den Blick nimmt, an dem Software heute entsteht
Seit mehr als einem Jahrzehnt folgt Snyk einer zentralen Überzeugung: Sicherheit gehört dorthin, wo Software entsteht. Wir sind überzeugt, dass agentische Entwicklung diesen Entstehungsort in den Agenten-Workflow verlagert – genau dort setzt die Snyk AI Security Platform an. Im Bericht von Forrester heißt es: „Snyk verfolgt eine vorausschauende Vision, um KI-generierten Code, die dafür eingesetzten Agenten und die von ihnen entwickelten Anwendungen zu schützen und gleichzeitig sichere Entwicklung von Anfang an und Governance voranzutreiben.“
Zu den Funktionen heißt es im Bericht: „Snyk integriert Sicherheit in Entwickler-Workflows und KI-Coding-Agenten-Workflows. Autofix und Coding-Leitplanken schützen KI-generierten und von Menschen geschriebenen Code und blockieren riskante Aktionen von Agenten.“ Außerdem wird hervorgehoben, dass Snyks „leistungsstarke dynamische KI-Tests Fehler in der Geschäftslogik und Schwachstellenketten aufdecken und Befunde mit funktionierenden Exploits validieren.“
Wie Evo by Snyk jede Ebene der KI-gestützten Entwicklung absichert
Im vergangenen Jahr erweiterte Snyk die Snyk AI Security Platform um Evo by Snyk – eine Suite agentennativer Sicherheitslösungen, die KI-gestützte Entwicklung in drei Loops absichert, schützt und steuert: das Code-Artefakt, die KI-Belegschaft und die KI-Anwendungen, die Teams entwickeln. Eine Validierungsebene testet alle drei.
Evo Agentic AppSec: Schützt das Code-Artefakt. KI-Sicherheitsagenten finden, beheben und blockieren Schwachstellen mit der Geschwindigkeit, mit der Agenten Code schreiben. Jedes Ergebnis wird unabhängig verifiziert. Dazu gehört Snyk Secrets, das das Durchsickern von Zugangsdaten verhindert.
Evo Agentic Development Security (ADS): Schützt die KI-Belegschaft. Steuert, welche Ressourcen KI-Coding-Agenten nutzen, was sie tun und was sie erzeugen – von den eingebundenen MCP-Servern und Skills bis zum geschriebenen Code. Dazu gehört Snyk Studio für Echtzeit-Anleitungen in KI-Coding-Workflows.
Evo AI-SPM: Steuert jede KI-Anwendung, die Sie entwickeln. Erkennt die in Ihrer Software eingesetzten Modelle, Agenten, Skills und MCP-Server und bewertet deren Risiken. Die Lösung erstellt eine aktuelle AI-BOM und setzt KI-Richtlinien in durchsetzbare Kontrollen um.
Evo Continuous Offensive Security (COS): Validiert jeden Loop. Testet Anwendungen und KI-Agenten kontinuierlich mithilfe von Agent Red Teaming und liefert validierte Nachweise dafür, was ein Angreifer tatsächlich ausnutzen könnte – damit kein Loop seine eigene Arbeit bewertet.
Da KI immer mehr Aufgaben bei der Softwareentwicklung übernimmt, muss ihre Ausgabe unserer Ansicht nach durch eine separate, deterministische Ebene verifiziert werden. Deshalb kombiniert Snyk modernste KI-Reasoning-Fähigkeiten mit unseren deterministischen Engines und zehn Jahren Sicherheitsexpertise. So können Unternehmen KI mit voller Geschwindigkeit einführen und zugleich die Verantwortung für die ausgelieferte Software übernehmen.
Was das für Teams bedeutet, die mit KI-Agenten entwickeln
Forresters Einschätzung: „Snyk eignet sich gut für Unternehmen, die agentische Entwicklung beschleunigen und Sicherheit direkt in Agenten-Workflows integrieren möchten.“ Teams, die diesen Markt bewerten, können mit drei Fragen Tools für agentische Entwicklung von nachgerüsteten Lösungen unterscheiden:
Governance: Können Sie nachvollziehen und steuern, welche Ressourcen Ihre Agenten nutzen, was sie tun und was sie erzeugen, bevor es ausgeliefert wird?
Behebung: Hält Ihre Behebungsrate mit dem Tempo neuer Risiken Schritt – sowohl bei neuem Code als auch beim bestehenden Backlog?
Nachweise: Welche unabhängigen Belege zeigen, dass Ihre Kontrollen einem echten Angreifer standhalten?
Wir danken unseren Kunden, Partnern und der Entwickler-Community, deren Feedback die Plattform jeden Tag prägt. Wir werden weiter in den Agenten-Loop investieren – dort, wo Software heute entsteht. Unsere Mission bleibt unverändert: KI-Innovatoren sicher zu befähigen.
Möchten Sie erfahren, wie Forrester diesen Markt bewertet hat? Laden Sie Ihr kostenloses Exemplar des Berichts herunter.
Möchten Sie erfahren, wie Snyk Code, Agenten und KI-Anwendungen in Ihrer Umgebung schützt? Sprechen Sie mit einem Experten und erleben Sie die Plattform in Aktion.
EVO IN AKTION ERLEBEN
Sichern Sie die KI-Einführung im großen Maßstab mit Evo
Mit einer Suite agentenbasierter Sicherheitslösungen sichern, schützen und steuern Sie die KI-gestützte Entwicklung in drei Bereichen: Code-Artefakte, KI-Agenten und KI-Anwendungen, die Ihre Teams entwickeln.
Über Forrester
Forrester unterstützt keine Unternehmen, Produkte, Marken oder Dienstleistungen, die in seinen Forschungspublikationen aufgeführt sind, und empfiehlt niemandem, auf Grundlage der dort enthaltenen Bewertungen Produkte oder Dienstleistungen eines Unternehmens oder einer Marke auszuwählen. Die Informationen basieren auf den bestmöglichen verfügbaren Quellen. Die Einschätzungen spiegeln den Stand zum Zeitpunkt der Veröffentlichung wider und können sich ändern. Dieser Bericht ist Teil einer umfassenderen Sammlung von Forrester-Ressourcen, darunter interaktive Modelle, Frameworks, Tools, Daten und Zugang zu Analystenberatung. Weitere Informationen zur Objektivität von Forrester finden Sie hier.