Umfassender Schutz
Verwalten Sie alle Anwendungselemente effizient und effektiv über eine einzige Plattform. Snyk schützt Ihren Code, Open-Source-Abhängigkeiten, Container und Cloud-Infrastruktur – vom Code bis zur Cloud und zurück.
Governance und Sicherheit
Snyk bietet die flexiblen Kontrollmöglichkeiten und die Transparenz, die Sie benötigen, um die Sicherheit zu standardisieren und Best Practices in Ihren Anwendungen durchzusetzen, ohne die Entwicklung auszubremsen.

Mit zunehmender Skalierung wird es noch wichtiger, akzeptierte Sicherheitsgrenzen zu entwickeln und alle Stakeholder darauf auszurichten. Snyk stellt Ihnen die Tools zur Verfügung, mit denen Sie diese Grenzen organisationsweit definieren und durchsetzen können, ohne die Entwicklung zu verlangsamen.
Befähigen Sie Entwickler mit einer Plattform, die Sicherheit und Compliance ab der ersten Codezeile integriert und Governance-Ziele für jedes Team in Ihrem SDLC klar und zugänglich macht.
Nutzen Sie die Sicherheitsdaten von Snyk, um die Einhaltung Ihres Sicherheitsframeworks sicherzustellen und Risiken mit der jeweils benötigten Detailtiefe sichtbar zu machen.
Legen Sie mit benutzerdefinierten Sicherheits- und Lizenzrichtlinien fest, welche Sicherheits- und Rechtsgrenzen akzeptabel sind, und wenden Sie diese automatisch im gesamten SDLC an, um die Priorisierung und Priorisierung effizienter zu gestalten.

Verwalten Sie alle Anwendungselemente effizient und effektiv über eine einzige Plattform. Snyk schützt Ihren Code, Open-Source-Abhängigkeiten, Container und Cloud-Infrastruktur – vom Code bis zur Cloud und zurück.

Ob Sie in Ihrer IDE, CLI, Ihrem Source-Code-Management-System (Git) oder Ihren Build-Pipelines testen: Snyk verschafft Ihnen Einblick und Kontrolle über den gesamten SDLC hinweg – in den Tools, die Sie bereits nutzen.
Verschiedene Teams nutzen Sicherheitsprozesse und Tools, die auf ihre jeweiligen Workflows zugeschnitten sind. Dadurch wird es schwierig, die Compliance sicherzustellen. Snyk vereinfacht die Einhaltung von Vorgaben mit einer einheitlichen Developer-Security-Plattform.
Stellen Sie Entwicklerinnen und Entwicklern von Anfang an die Tools zur Verfügung, mit denen sie das passende Open-Source-Paket für ihre Anwendungen auswählen können.
Mit rollenbasierter Zugriffskontrolle (RBAC) steuern Sie, wer auf welche Ressourcen zugreifen kann. Audit-Protokolle helfen Ihnen, Aktivitäten auf der Snyk-Plattform zu überwachen.
Weisen Sie die Einhaltung Ihrer spezifischen Compliance-Frameworks mit dem anpassbaren, dynamischen Reporting-Hub von Snyk nach.
Ermöglichen Sie Entwicklern den Zugang zu On-Demand- und interaktiven Sicherheitsschulungen, damit sie selbst zu Sicherheitsexperten werden können.
„Snyk wurde eingeführt, um Transparenz über Sicherheitslücken und die Verbreitung von Lizenzen in den Open-Source-Frameworks zu schaffen, die im gesamten Unternehmen eingesetzt werden. Der Service war wirklich wegweisend: Wir nutzen ihn von Anfang an, sowohl zur Erkennung von Risiken als auch, um Wege zur Behebung aufzuzeigen. Ich bin fest davon überzeugt, dass das Tool gezielt für Entwickler konzipiert wurde, um die funktionsübergreifende Zusammenarbeit zu fördern und Transparenz über Abhängigkeiten und die darin enthaltenen Schwachstellen zu schaffen.“


Shawn McLean
Sr. Software Engineer, Auth0
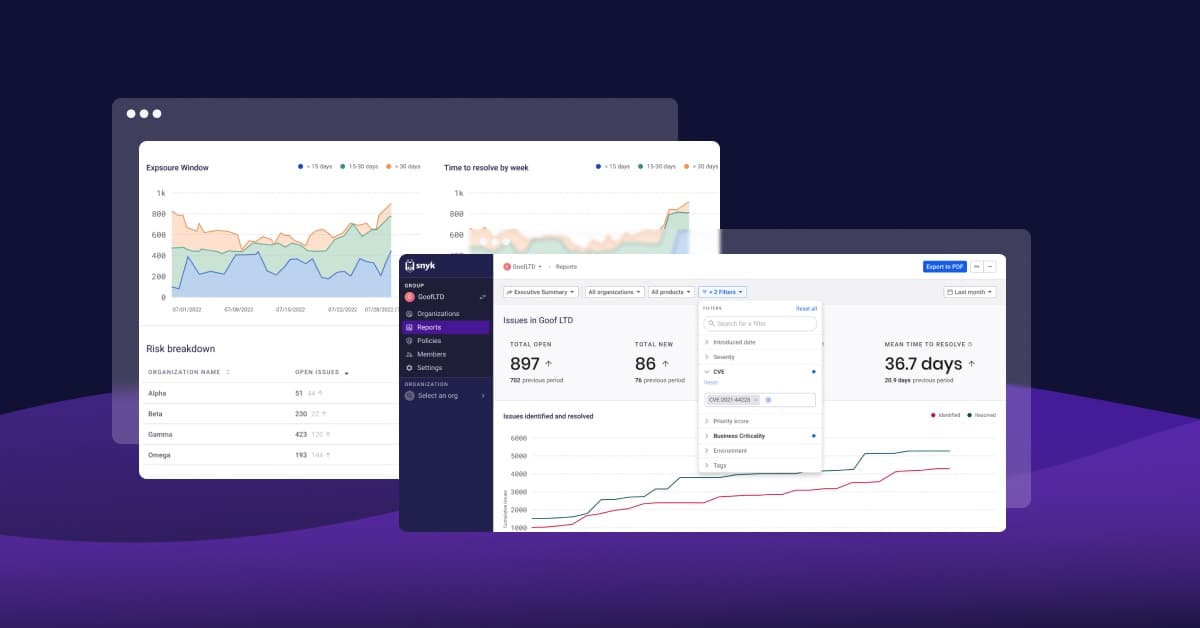
Ankündigung der offenen Beta des überarbeiteten Sicherheitsreportings von Snyk
Heute kündigen wir die offene Beta der neuen Reporting-Funktionen von Snyk an, die ab sofort für Snyk-Kunden verfügbar sind. Die neuen Reporting-Funktionen sorgen für einen besseren Überblick über Anwendungssicherheitsrisiken.