Ankündigung der offenen Beta des überarbeiteten Sicherheitsreportings von Snyk

9. November 2022
0 Min. LesezeitWir freuen uns, die offene Beta der neuen und überarbeiteten Reporting-Funktionen von Snyk anzukündigen. Sie bieten Entwicklungs- und Sicherheitsteams einen einfachen, umfassenden und detaillierten Überblick über Risiken in ihren Anwendungen.
Dies ist die erste Phase einer mehrstufigen Initiative, mit der wir die Datendienste von Snyk grundlegend überarbeiten und kontinuierlich verbessern wollen. Zu Beginn dieses Jahres hat Snyk das Datenanalyseunternehmen TopCoat übernommen, um diese Initiative voranzutreiben. Die heute angekündigten neuen Funktionen für Sicherheitsreporting sind der erste – und ganz sicher nicht der letzte – Schritt, um Datenanalysen zu einem zentralen Bestandteil der Snyk-Plattform zu machen. In naher Zukunft werden wir weitere neue Möglichkeiten vorstellen, den Wert der Sicherheitsdaten von Snyk zu erschließen.
Snyk-Kunden mit einem Business- oder Enterprise-Tarif können ab sofort über die Snyk-Benutzeroberfläche auf diese neuen Funktionen zugreifen. Klicken Sie zum Aktivieren auf Settings und anschließend auf Snyk Preview.
Warum ein guter Überblick wichtig ist
In einer DevSecOps-Kultur tragen alle Teams, die an der Entwicklung einer Anwendung beteiligt sind, gemeinsam Verantwortung für deren Sicherheit. Ohne einen angemessenen Überblick über Risiken lässt sich eine solche Kultur nur schwer entwickeln und langfristig aufrechterhalten. Fehlt dieser Überblick, können Sicherheitsteams und -verantwortliche die Gesamtrisikolage eines Unternehmens nicht präzise erfassen und bewerten. Außerdem können sie Entwicklungs-Teams nicht wirksam dabei unterstützen, Maßnahmen zur Behebung von Problemen zu priorisieren. Diese müssen dann Probleme beheben, die gar nicht an erster Stelle hätten stehen sollen, und verlieren dadurch wertvolle Entwicklungszeit. Das kann das Vertrauen in Sicherheitsprozesse beeinträchtigen.
Einen guten Überblick zu erhalten, ist jedoch keine leichte Aufgabe. Moderne Cloud-native Anwendungen bergen Risiken in vielen verschiedenen Komponenten. Dazu gehört natürlich der von Entwicklern intern geschriebene eigene Code, zunehmend aber auch Open-Source-Pakete, Container und Infrastructure as Code. Herkömmliche Sicherheitstools, die diese Komponenten auf Schwachstellen untersuchen, werden oft uneinheitlich eingesetzt. So entstehen Lücken im Überblick oder voneinander abweichende Reporting-Daten. Darüber hinaus sind die von diesen Tools erzeugten Sicherheitsdaten oft unübersichtlich, schwer nutzbar und bieten kaum umsetzbare Erkenntnisse.
Das überarbeitete Reporting von Snyk
Das überarbeitete Reporting von Snyk bietet Entwicklungs- und Sicherheitsteams den nötigen Überblick, um datengestützte Gespräche zu führen, die gemeinsame Verantwortung, Rechenschaftspflicht und eine effektive Behebung von Problemen im gesamten Unternehmen fördern.
Das überarbeitete Reporting von Snyk setzt erstklassige Datenverarbeitungstools ein, um optimale Leistung und Zuverlässigkeit sicherzustellen. Die Reporting-Funktion deckt außerdem alle Komponenten moderner Anwendungen umfassend an einem zentralen Ort ab und ermöglicht Nutzern im gesamten Unternehmen einen rollenbasierten Datenzugriff. Und sie ist einfach zu bedienen!
Mit den neuen Reporting-Funktionen von Snyk können Sie:
Die größten Risiken erkennen und darüber berichten sowie Maßnahmen zur Behebung priorisieren.
Art, Umfang und Kritikalität erkannter Schwachstellen sowie die betroffenen Anwendungen beschreiben.
Tempo und Fortschritt bei der Behebung verfolgen.
Langfristige Kennzahlen und übergeordnete Metriken anzeigen.
Trends aufzeigen und Führungskräfte, Vorstände, Kunden und Partner über Prioritäten, Fortschritte und Risiken informieren.
Werfen wir einen genaueren Blick auf einige der wichtigsten neuen Funktionen der offenen Beta.
Auf Sicherheitsreporting-Daten einfach zugreifen, sie analysieren und teilen
Snyk setzt seit jeher darauf, Nutzern eine schnelle und sichere Entwicklung zu ermöglichen. Benutzerfreundlichkeit und nahtlose Workflows sind entscheidend, wenn es darum geht, einen Überblick über Risiken zu erhalten. Bei der Entwicklung unserer überarbeiteten Reporting-Funktionen haben wir genau darauf geachtet.
Filtern und Sortieren
Die Berichte von Snyk lassen sich flexibel anpassen, damit Sie genau die Ansicht erhalten, die Sie für Ihre Sicherheitsfragen benötigen.
Tabellen lassen sich sortieren und so anpassen, dass die für Sie wichtigsten Spalten angezeigt werden. Neue Filter helfen Ihnen außerdem dabei, die für Sie relevanten Daten gezielter aufzuschlüsseln.
Sie können nach Snyk-Produkt filtern (einschließlich Snyk Code – dazu später mehr!). So können Sie sich schnell auf eine bestimmte Art von Problem konzentrieren. Sie können beispielsweise nur Probleme in Ihren Open-Source-Abhängigkeiten oder nur Probleme in Ihrer Infrastructure-as-Code-Konfiguration anzeigen.
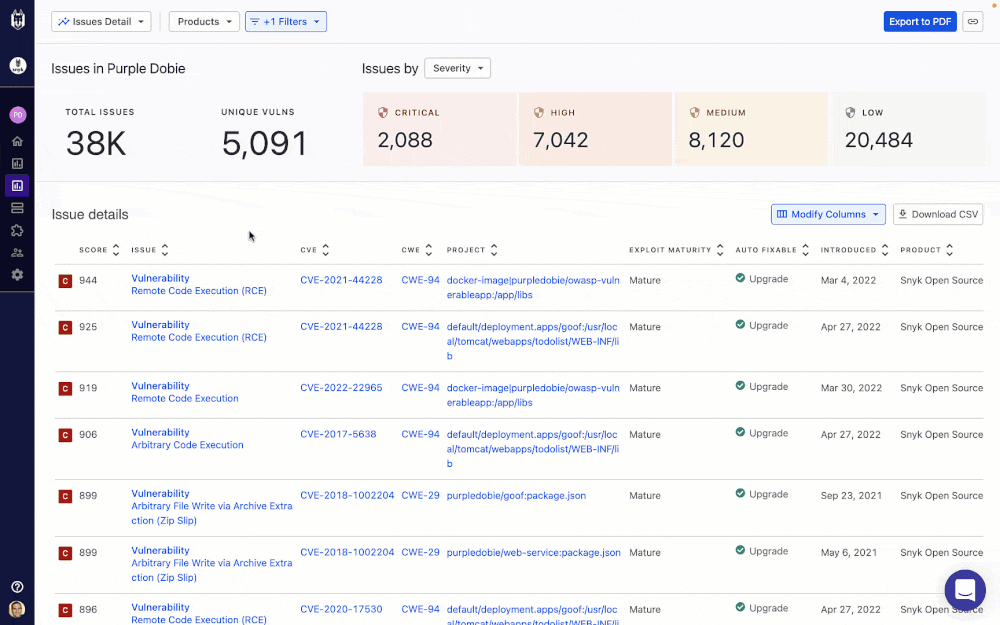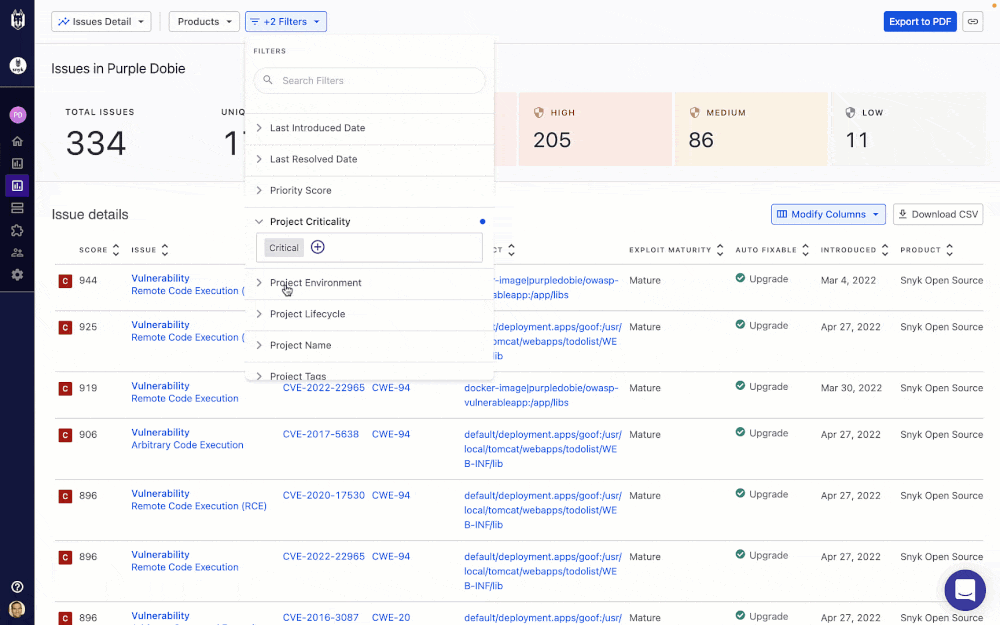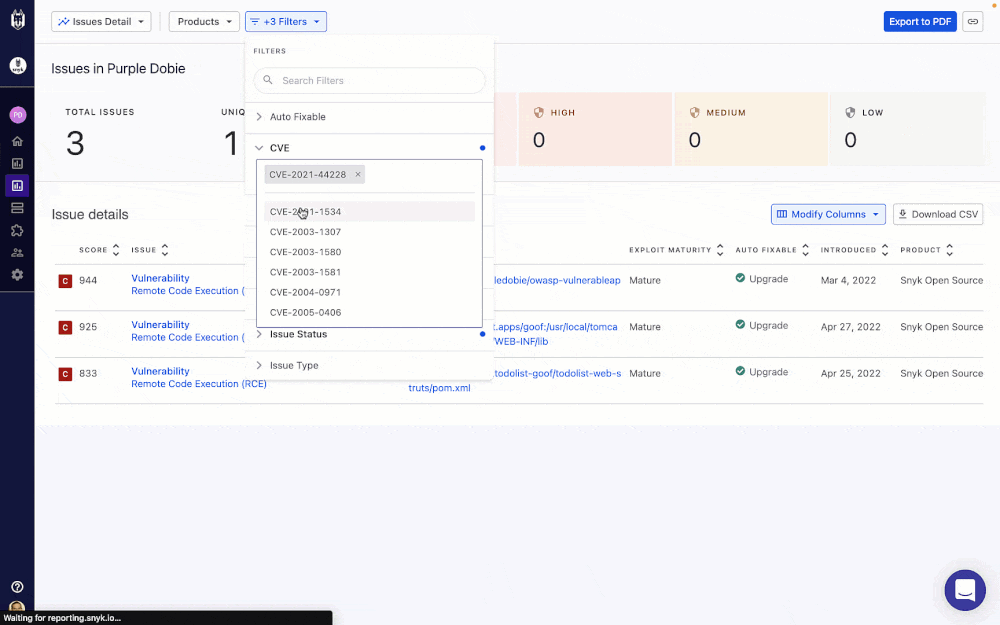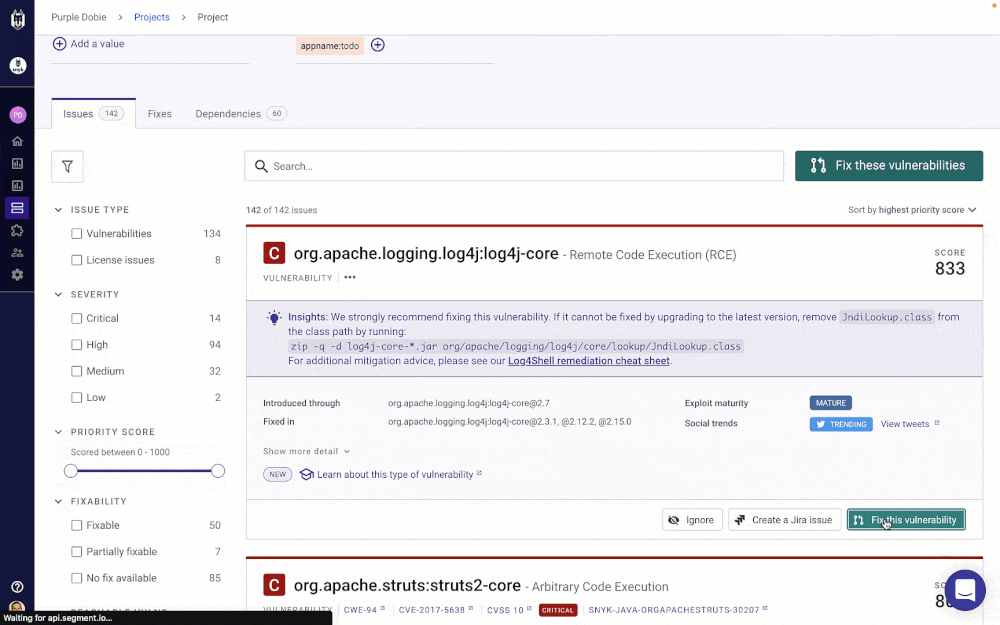
Zu den neuen Filtern gehören Paketname, CVE, CWE, Datum der letzten Einführung, Datum der letzten Behebung, Projekt-Tags und Projektattribute sowie weitere.
Das ist besonders nützlich, wenn Sie bestimmte Problemarten in einzelnen Projekten schnell erkennen möchten. Im folgenden Beispiel haben wir die Log4Shell-Schwachstelle in drei kritischen Projekten gefunden:
Daten teilen
Auch das Teilen von Daten wurde verbessert. Filter bleiben nun in der URL erhalten. Über die Schaltfläche Copy URL oben rechts auf der Seite können Sie die URL der Ansicht ganz einfach mit Ihren Teammitgliedern teilen. Außerdem lassen sich Berichte jetzt als formatiertes PDF oder als CSV-Datei exportieren, damit sie sich einfacher mit Stakeholdern aus dem Geschäftsbereich teilen lassen.
Ein einheitlicher Überblick über Risiken in Ihren Anwendungen
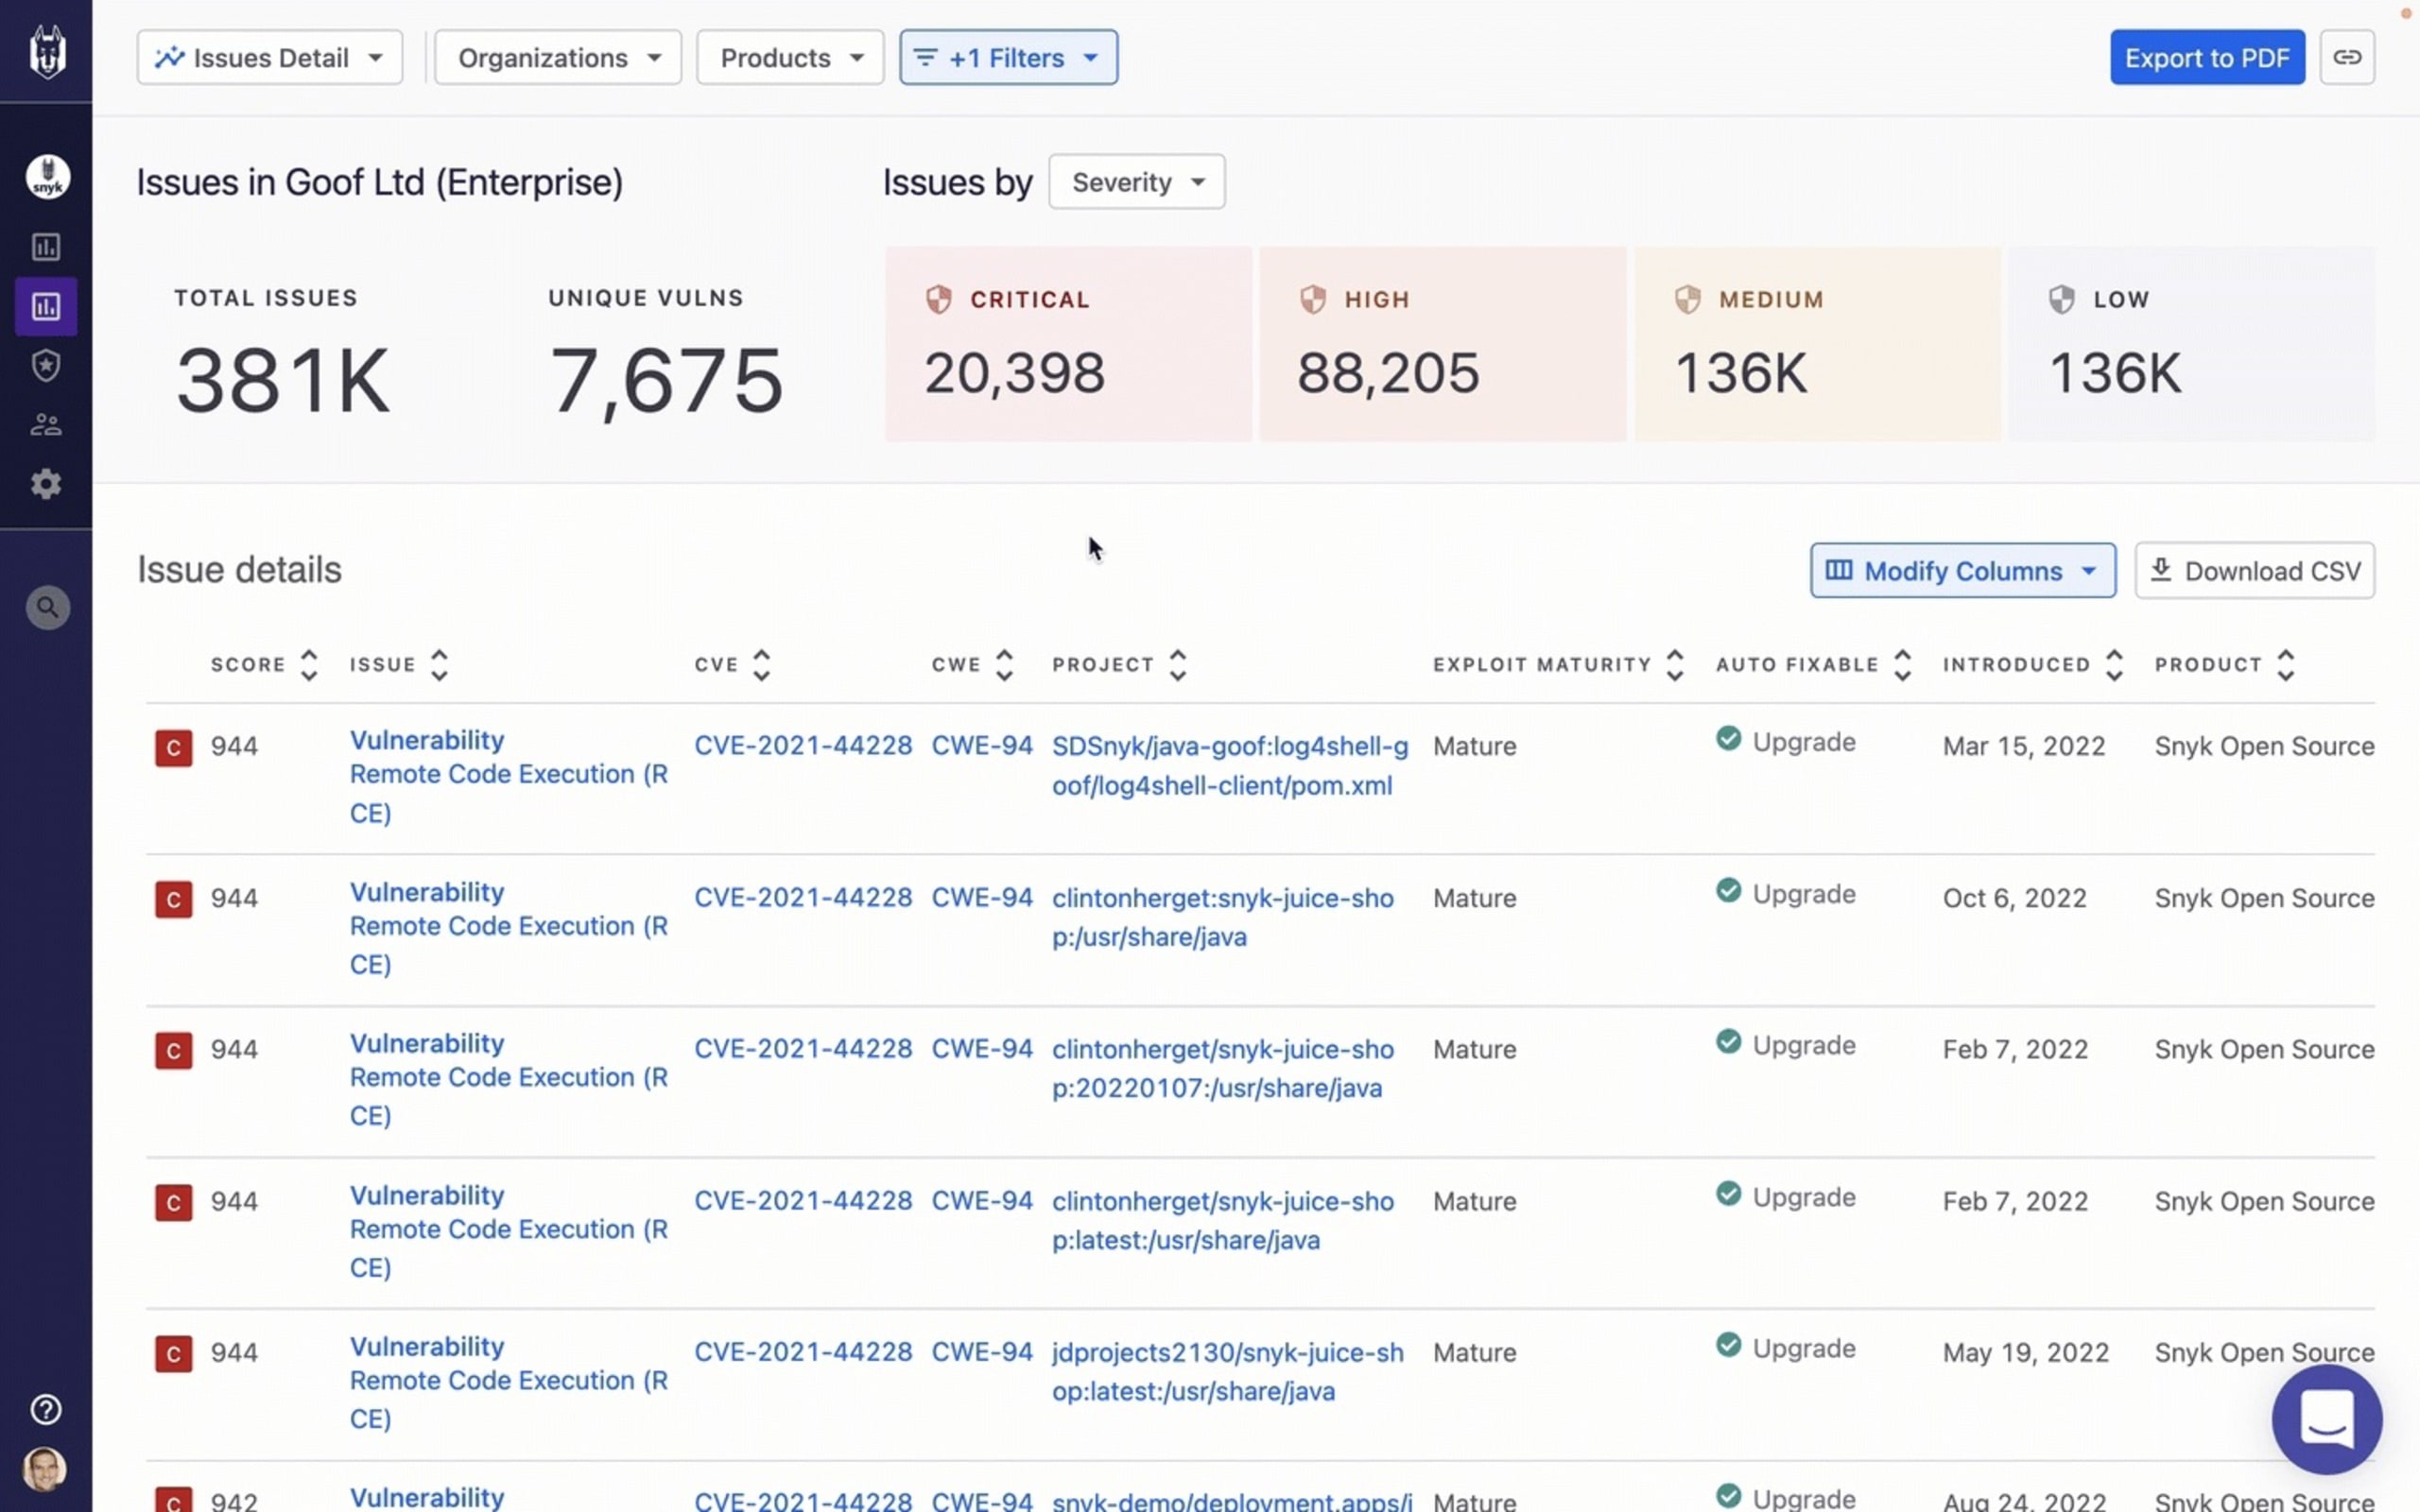
Wie bereits erwähnt, können Risiken in jeder der Komponenten entstehen, aus denen sich der Quellcode einer Anwendung zusammensetzt. Das Reporting von Snyk umfasst auch Snyk Code. Damit können Sie jetzt neben Problemen in Ihren Open-Source-Abhängigkeiten, Containern und Infrastructure-as-Code-Konfigurationen auch Sicherheitsprobleme verfolgen und melden, die durch intern entwickelten Code entstehen. So erhalten Sie an einem zentralen Ort einen umfassenden Überblick über Risiken in Ihren Anwendungen – und vereinfachen Ihre Reporting-Workflows erheblich.
Antworten auf verschiedene Sicherheitsfragen erhalten
Ganz gleich, ob Sie die Behebungsmaßnahmen verschiedener Teams vergleichen, die Einhaltung der OWASP Top 10 überprüfen, auf eine kritische Zero-Day-Schwachstelle reagieren oder dem Vorstand eine Zusammenfassung präsentieren möchten – das überarbeitete Reporting von Snyk liefert Antworten auf Ihre konkreten Fragen. Dafür erhalten Sie die benötigten Daten und Tools, um diese zu analysieren.
Das überarbeitete Reporting enthält außerdem integrierte Berichte für eine Vielzahl unterschiedlicher Anwendungsfälle.
Details zu Problemen
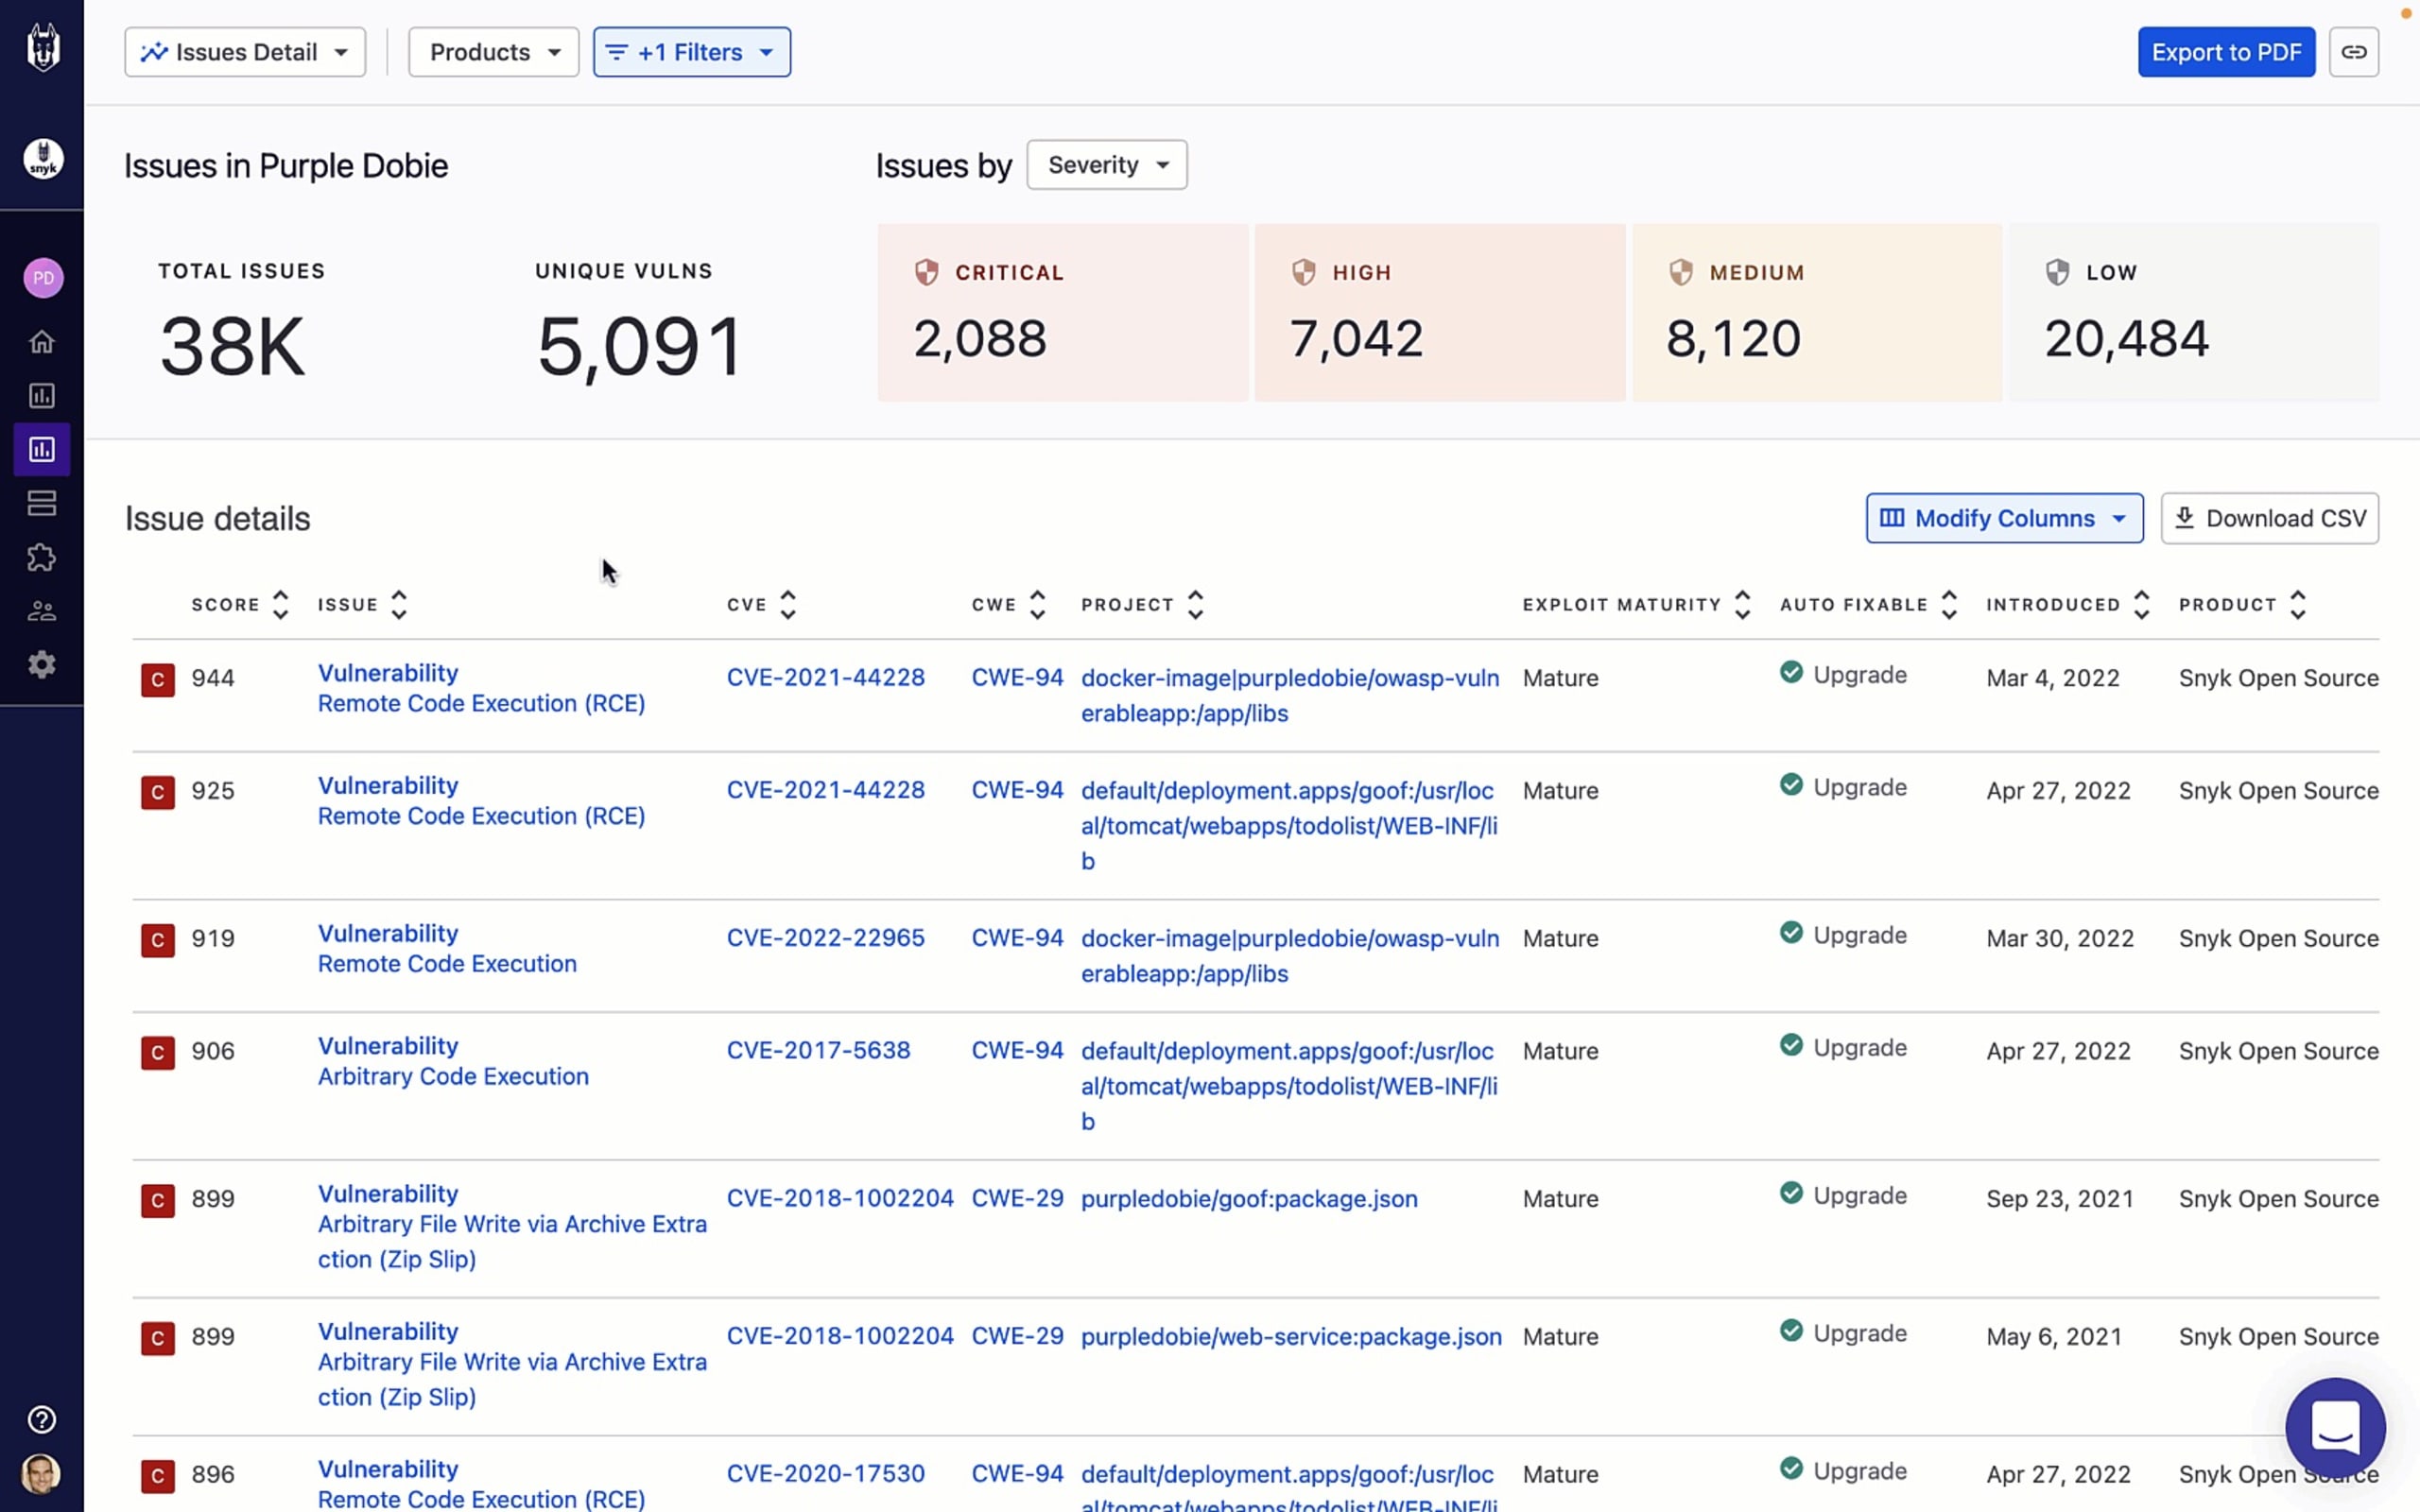
Dieser Bericht enthält eine umfassende und detaillierte Liste aller von Snyk in Ihren Anwendungen erkannten Probleme. Er unterstützt Teams dabei, die Behebung zu priorisieren – basierend auf der angewandten Strategie für das Problemmanagement, beispielsweise nach Schweregrad, Kritikalität oder Typ des Projekts sowie nach bestimmten CVEs/CWEs. Außerdem können Sie damit überprüfen, ob Sie bestimmte Branchenstandards wie die OWASP Top 10 einhalten.
Details zu Schwachstellen
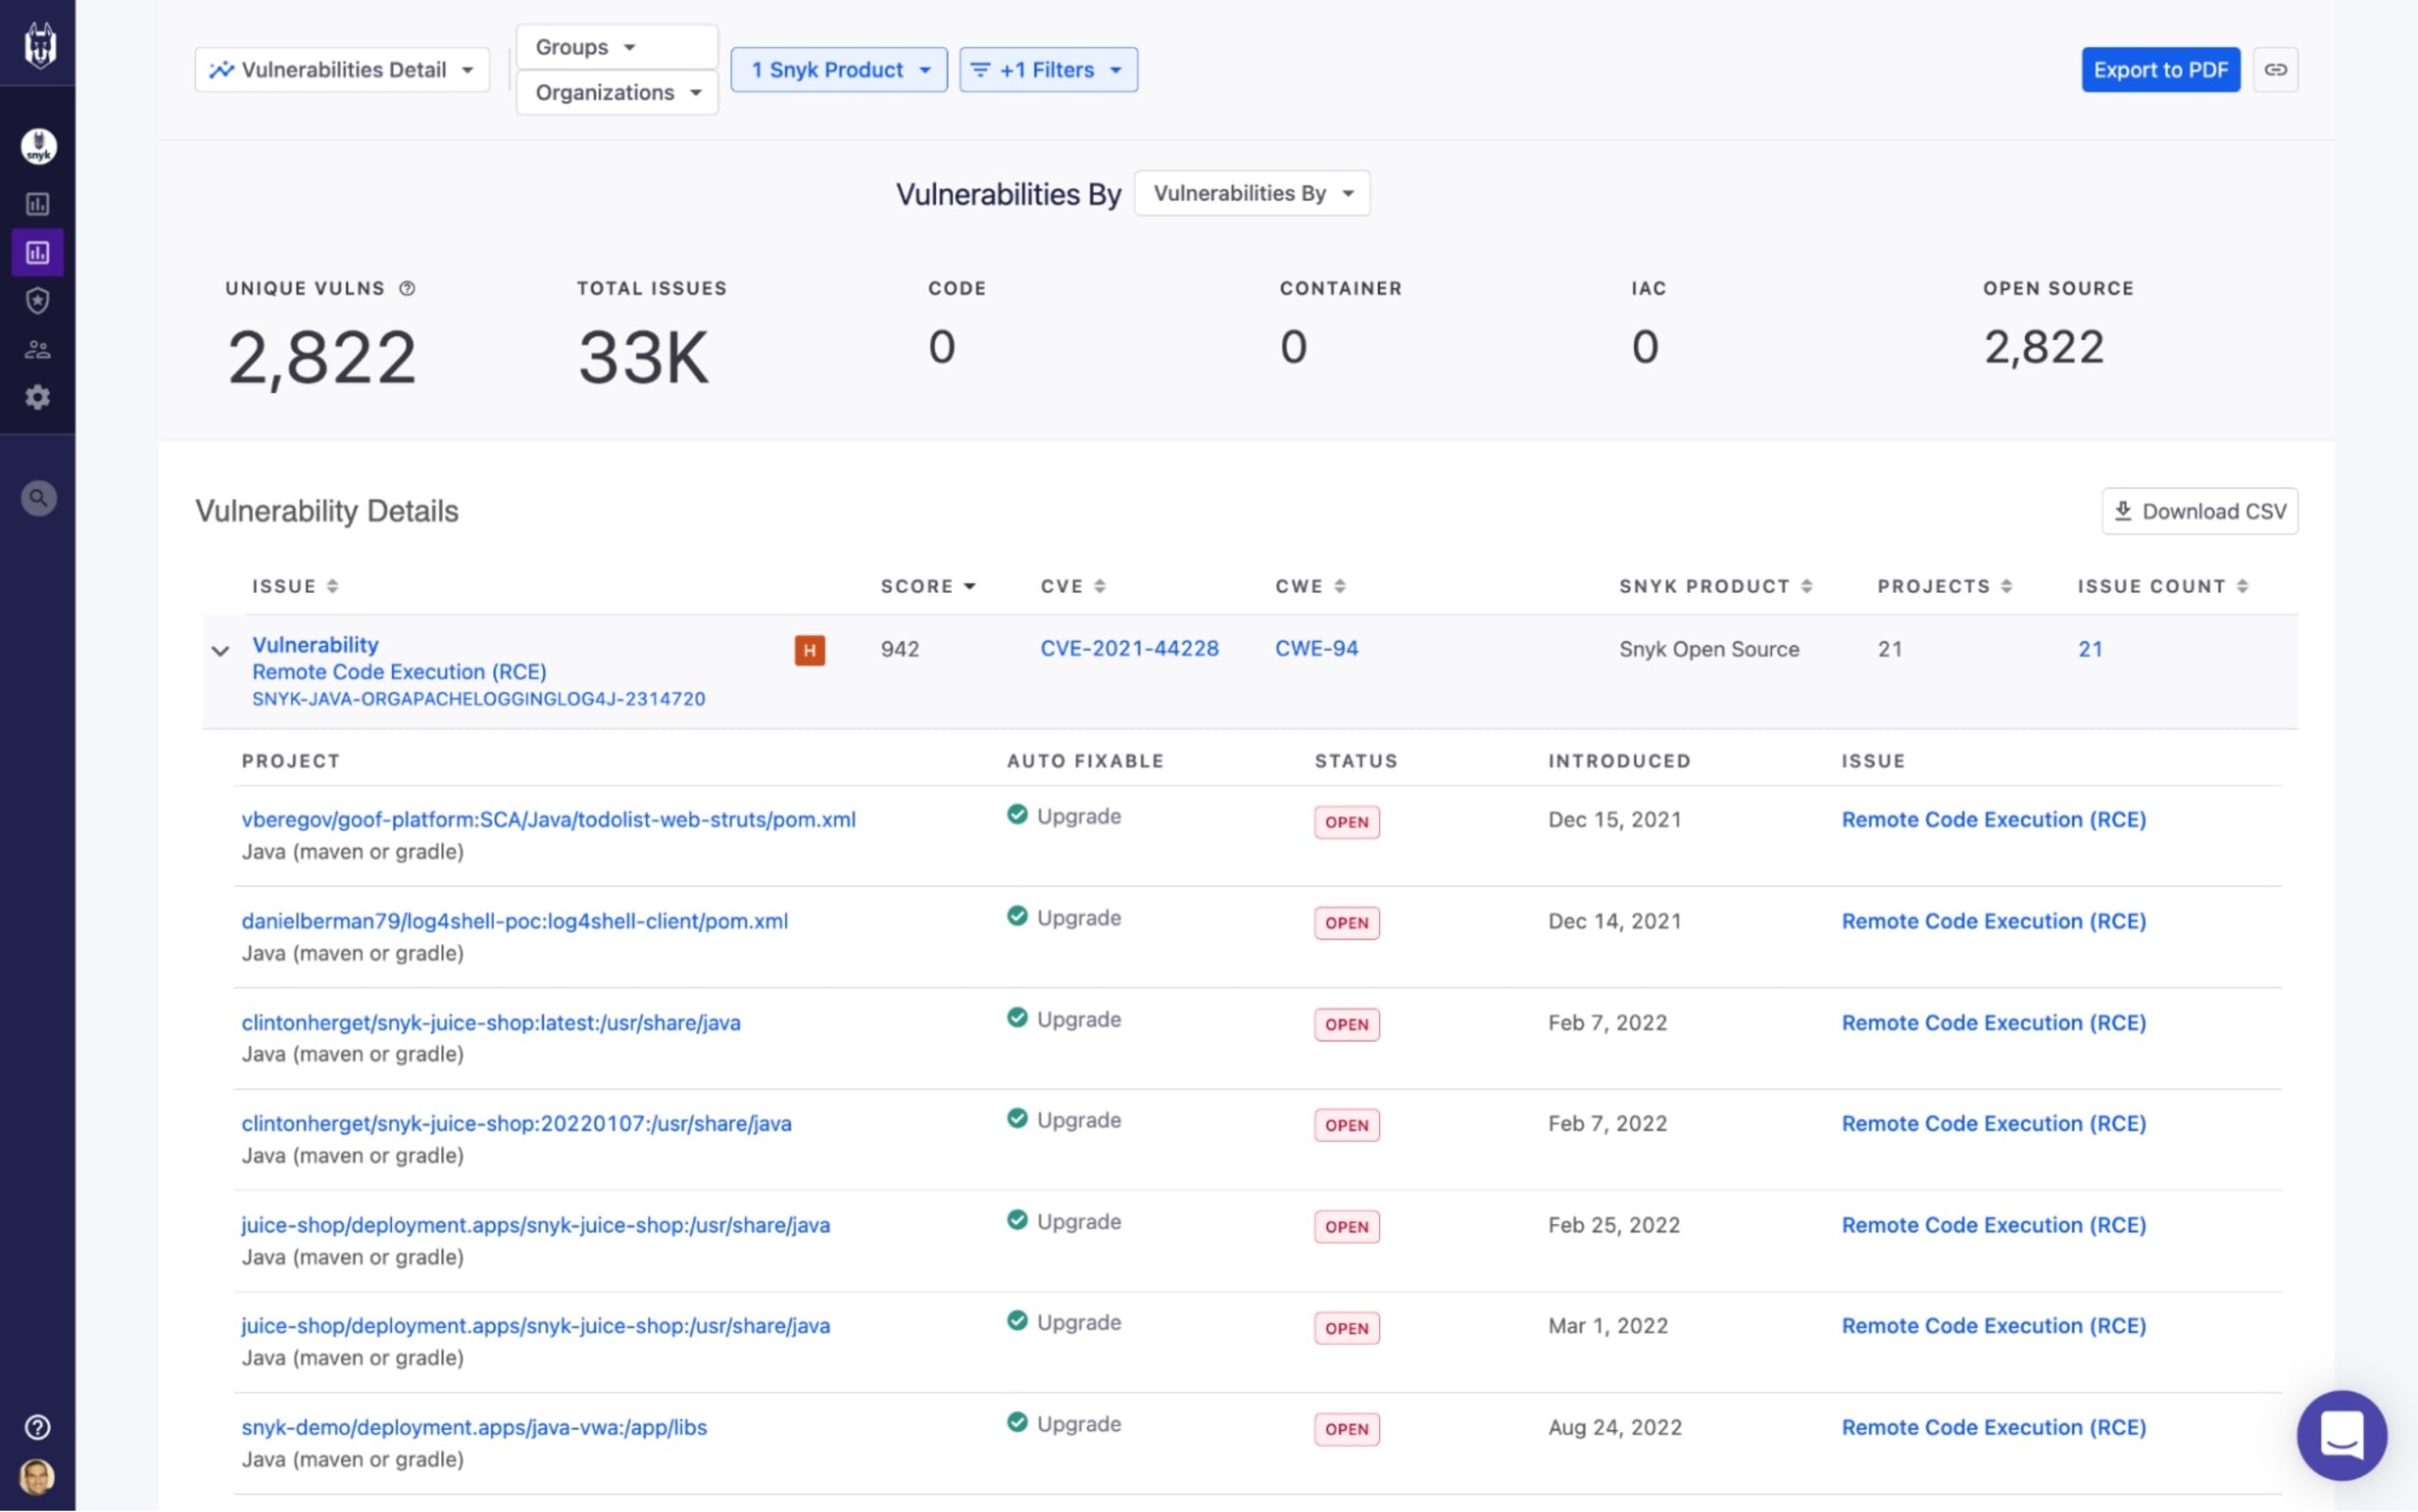
Dieser Bericht enthält eine umfassende und detaillierte Liste aller von Snyk in Ihren Anwendungen erkannten einzigartigen Schwachstellen. Ähnlich wie der Bericht „Details zu Problemen“ unterstützt er Teams dabei, Maßnahmen zur Behebung zu priorisieren. Außerdem hilft er Ihnen dabei, Ihre Anwendungen zu überprüfen und Ihre Gefährdung durch bestimmte Schwachstellen zu ermitteln.
Im folgenden Beispiel haben wir den Bericht gefiltert, um alle Vorkommen der Log4Shell-Schwachstelle (CVE-2021-44228) in all unseren Open-Source-Projekten zu ermitteln.
Zusammenfassung der Probleme
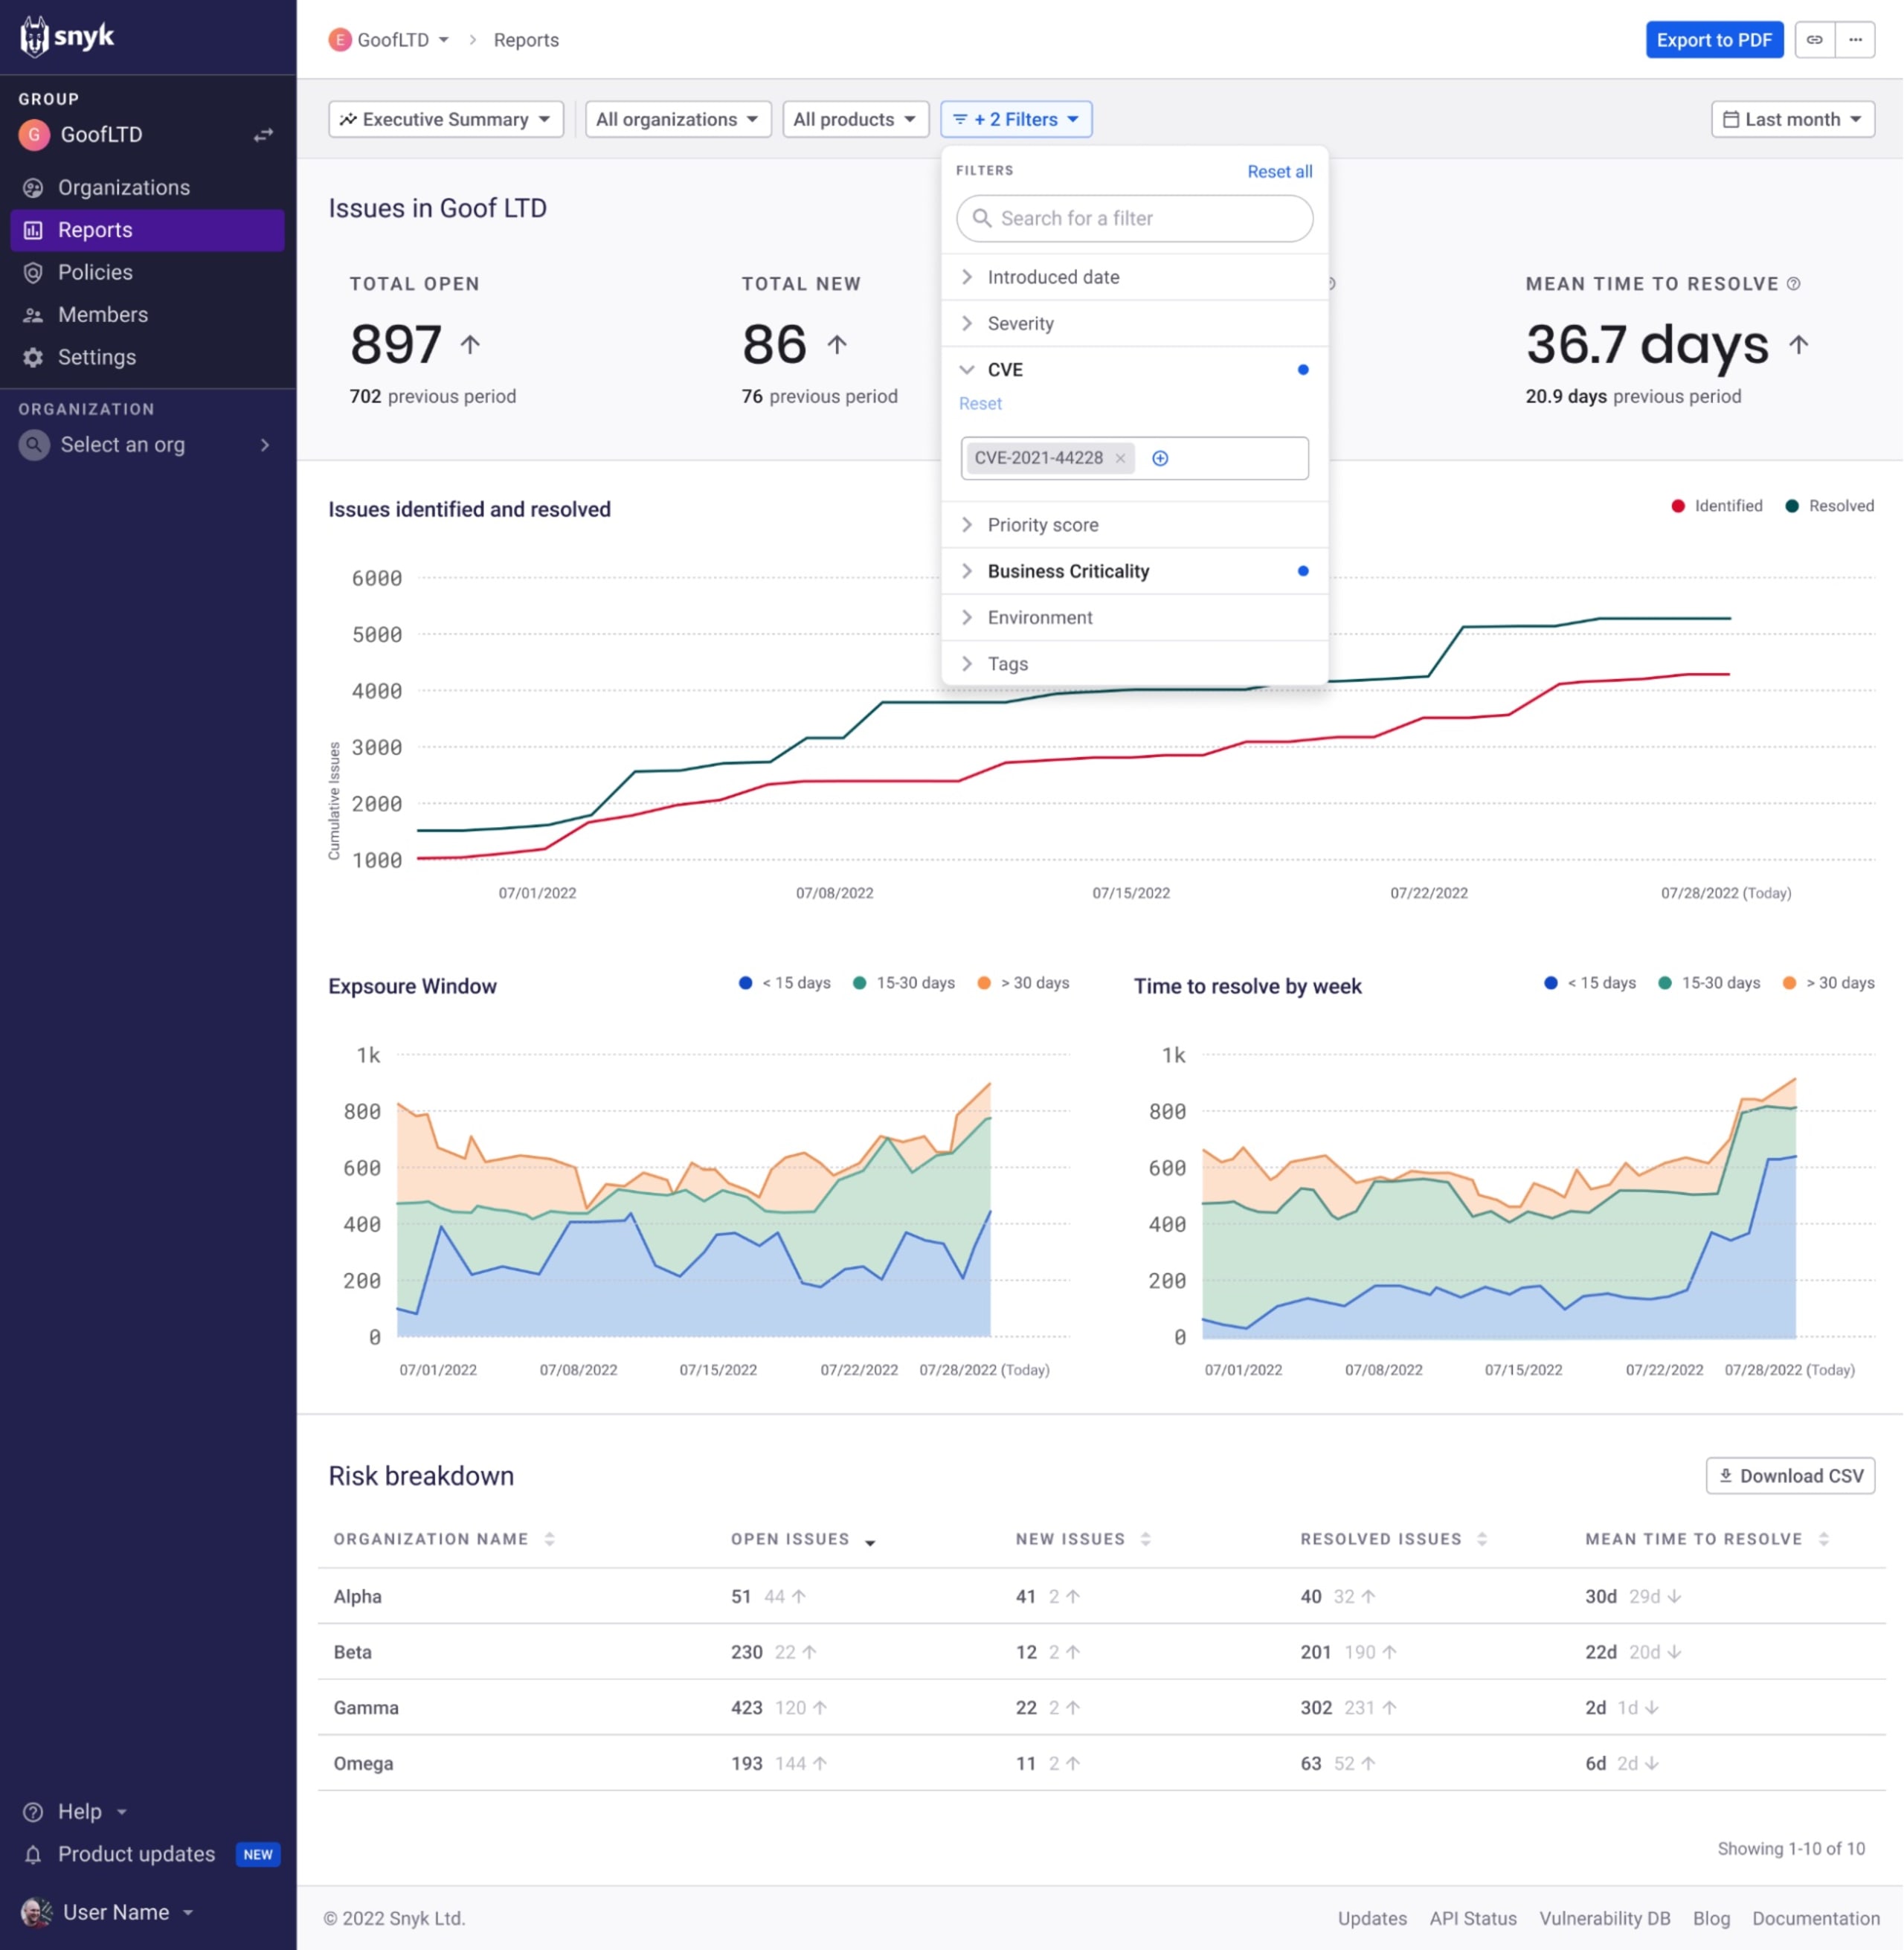
Dieser Bericht bietet einen aggregierten Überblick über Risiken in Ihren Anwendungen und zeigt Kennzahlen wie die Anzahl erkannter und behobener Probleme sowie die durchschnittliche Zeit bis zur Behebung. Diagramme veranschaulichen zudem Zeiträume, in denen Anwendungen Risiken ausgesetzt waren, die Behebungsdauer über einen bestimmten Zeitraum und die Aufschlüsselung der Risiken in einer Tabelle. Der Bericht eignet sich ideal, um Erfolge zu messen und Führungskräfte sowie Stakeholder aus dem Geschäftsbereich zu informieren.
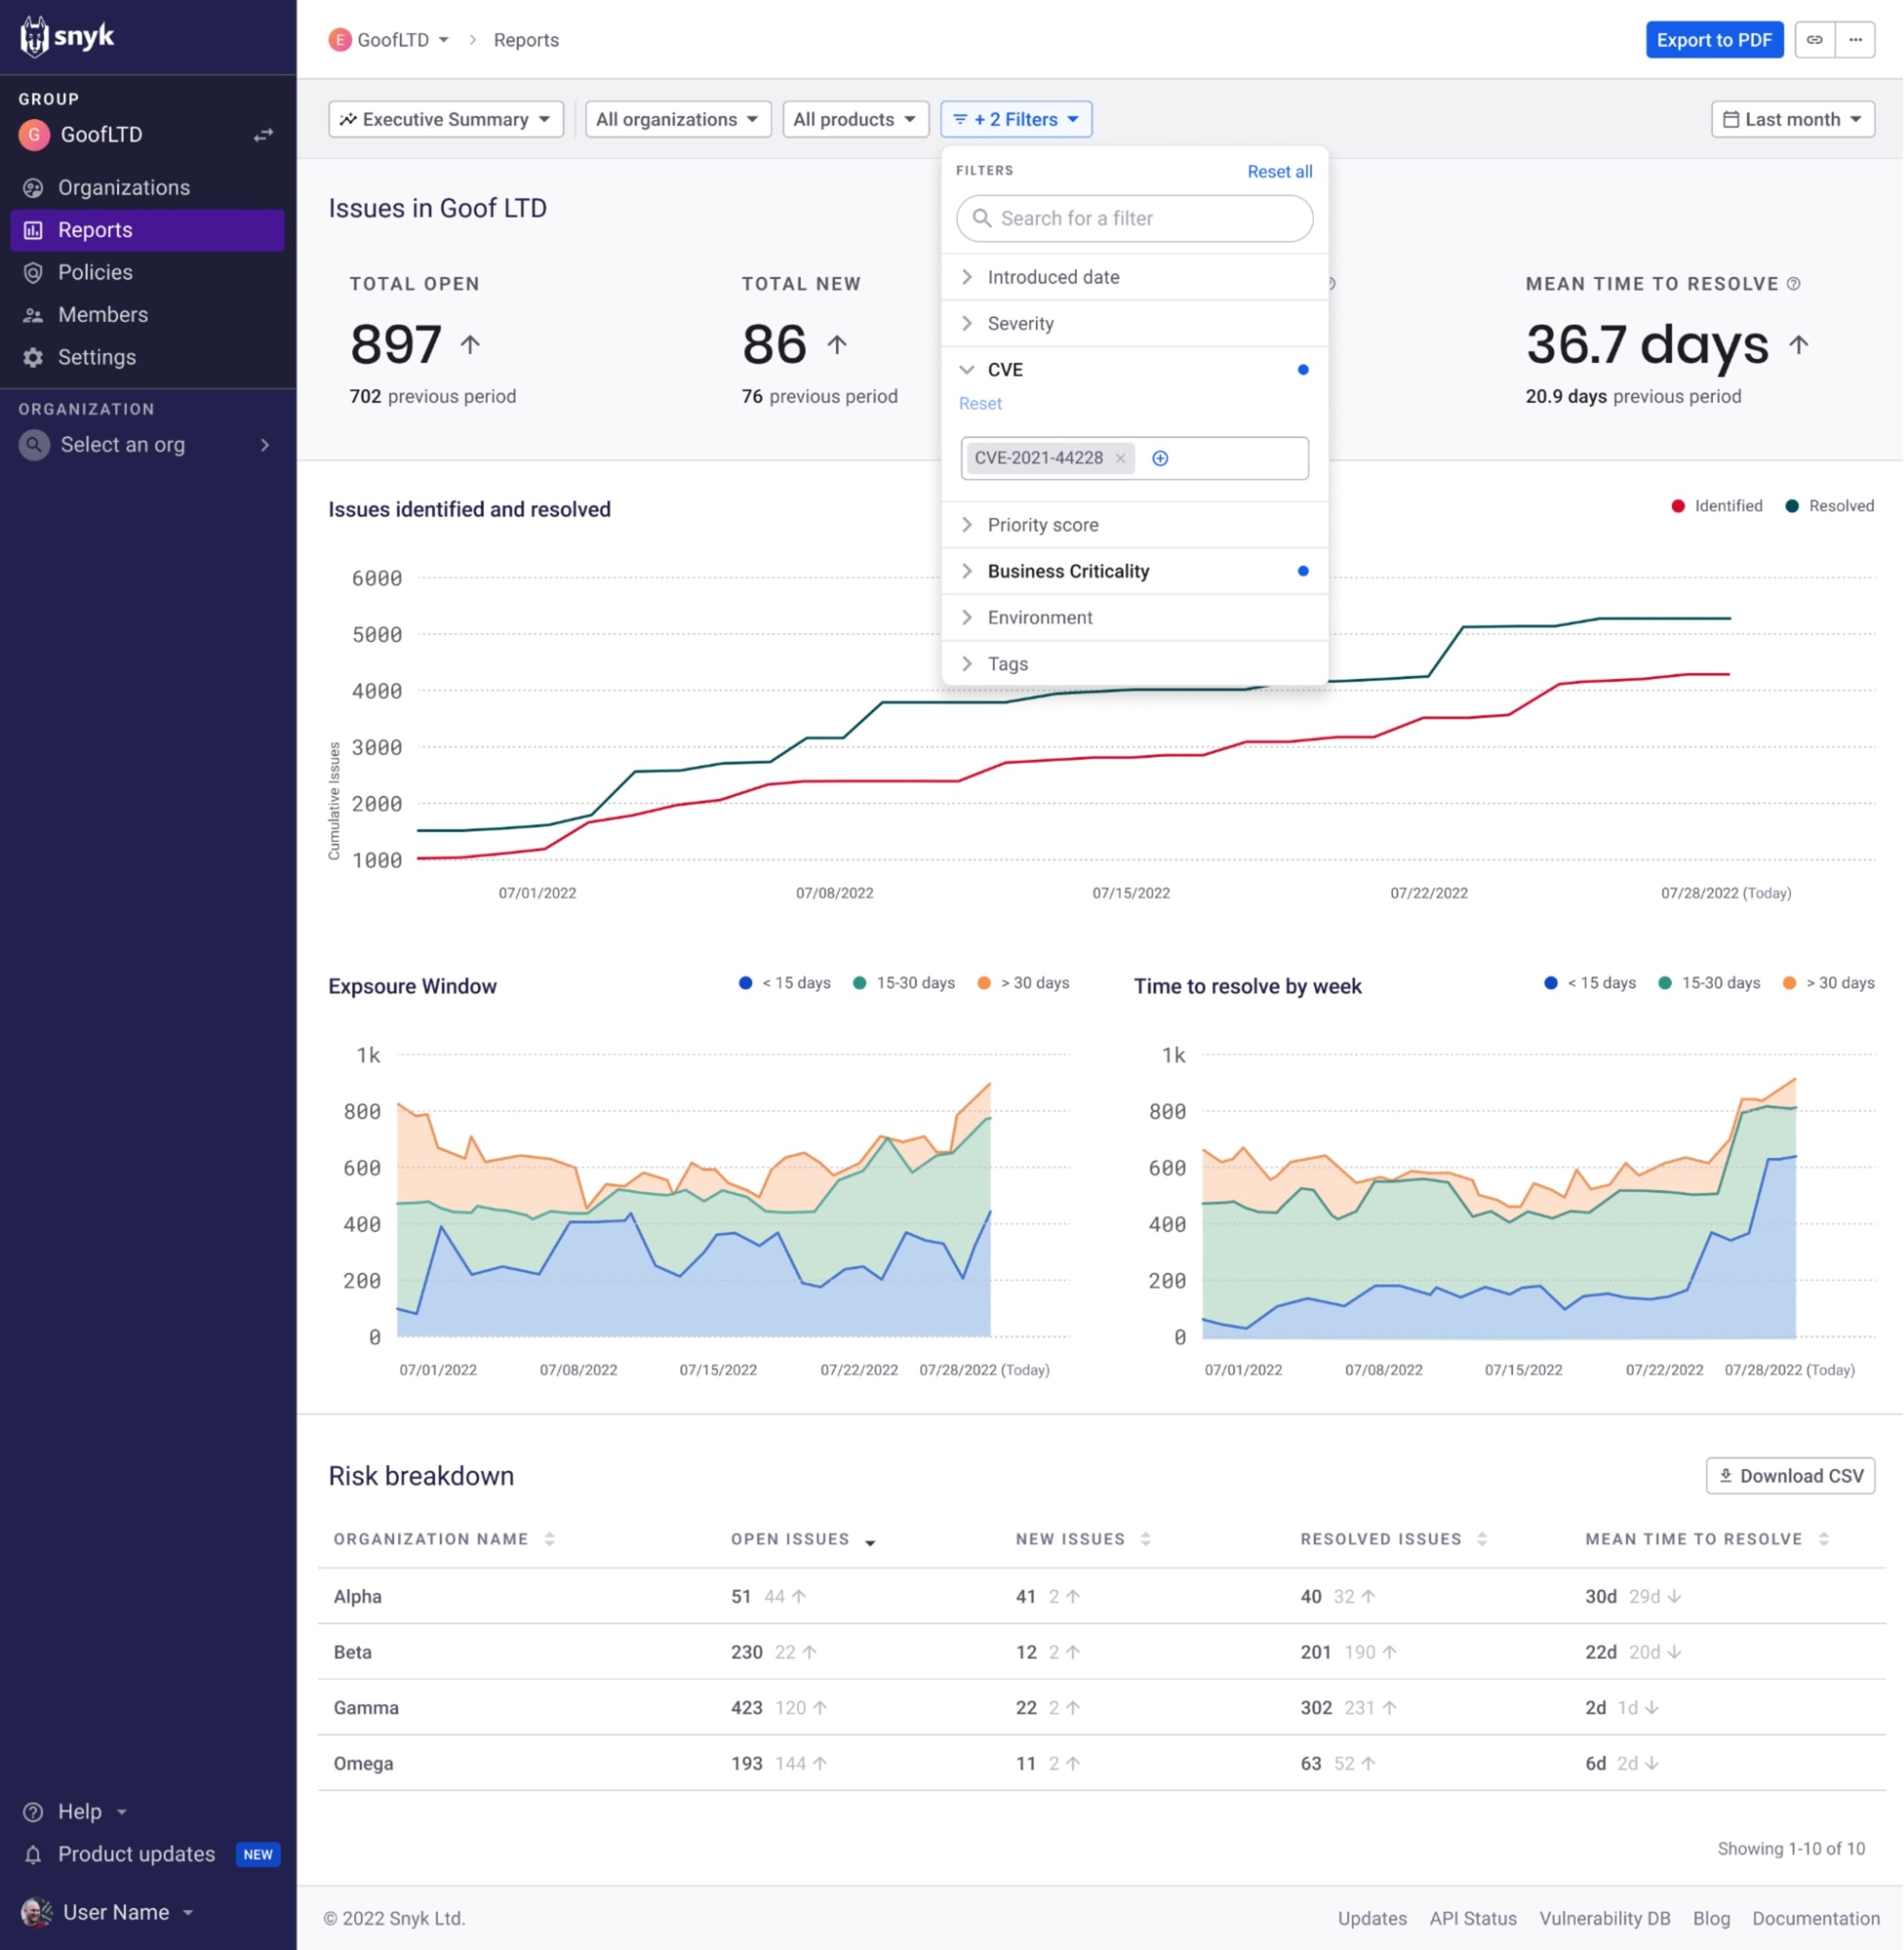
Mit den oben erwähnten neuen Sortier- und Filteroptionen können Sie die Daten in diesen Berichten gezielt aufschlüsseln und so den Detailgrad wählen, den Sie für Ihre konkreten Sicherheitsfragen benötigen.
Snyks Engagement für bessere Datendienste
Der Zugriff auf Sicherheitsdaten und die Möglichkeit, diese zu analysieren und darüber zu berichten, sind entscheidend, um den nötigen Überblick für ein effektives Sicherheitsprogramm zu erhalten – auf Grundlage des Vertrauens zwischen Entwicklungs- und Sicherheitsteams.
Diese jüngsten Verbesserungen bieten unseren Kunden einen wichtigen Überblick, sind aber keineswegs der letzte Schritt in der Weiterentwicklung des Reportings und der Datendienste von Snyk insgesamt. Wir planen, nach und nach weitere Verbesserungen einzuführen. Dazu gehören neue Möglichkeiten, Daten gezielt aufzuschlüsseln, sowie neue integrierte Berichte für individuelle Anwendungsfälle. Bleiben Sie dran!
Die oben beschriebenen Funktionen sind in der offenen Beta für alle Snyk-Kunden mit einem Snyk Business- oder Snyk Enterprise-Tarif verfügbar. Um sie zu nutzen, aktivieren Sie sie einfach auf der Seite „Snyk Preview“ in der Snyk-Benutzeroberfläche (klicken Sie auf Settings und anschließend auf Snyk Preview).
Der offenen Beta gingen eine geschlossene Beta und eine gründliche Testphase voraus. Sollten Sie dennoch auf Probleme stoßen, freuen wir uns über Ihr Feedback.
Von Entwicklern geschätzt. Von der Security vertraut.
Die Developer-first-Tools von Snyk bieten integrierte und automatisierte Security, die Ihren Governance- und Compliance-Anforderungen gerecht wird.