Spickzettel: Sicherheitsstandards erfüllen

15. September 2022
0 Min. LesezeitSicherheit und Compliance spielen in jedem Unternehmen eine wichtige Rolle. Unternehmen sind auf das Vertrauen und die Loyalität ihrer Kundinnen und Kunden angewiesen. Für viele – von Start-ups in der Frühphase bis hin zu multinationalen Konzernen – beginnt der Aufbau dieses Vertrauens mit dem Nachweis, dass die richtigen Sicherheitskontrollen vorhanden sind.
International anerkannte Compliance-Standards wie ISO 27001, PCI-DSS und SOC 2 bilden branchenübliche Ziele, die die meisten Unternehmen und Organisationen anstreben. Dieser Spickzettel gibt Ihnen eine Orientierung für den Einstieg in Ihr Compliance-Programm und informiert Sie über Kontrollen, die bestimmten Compliance-Standards entsprechen.
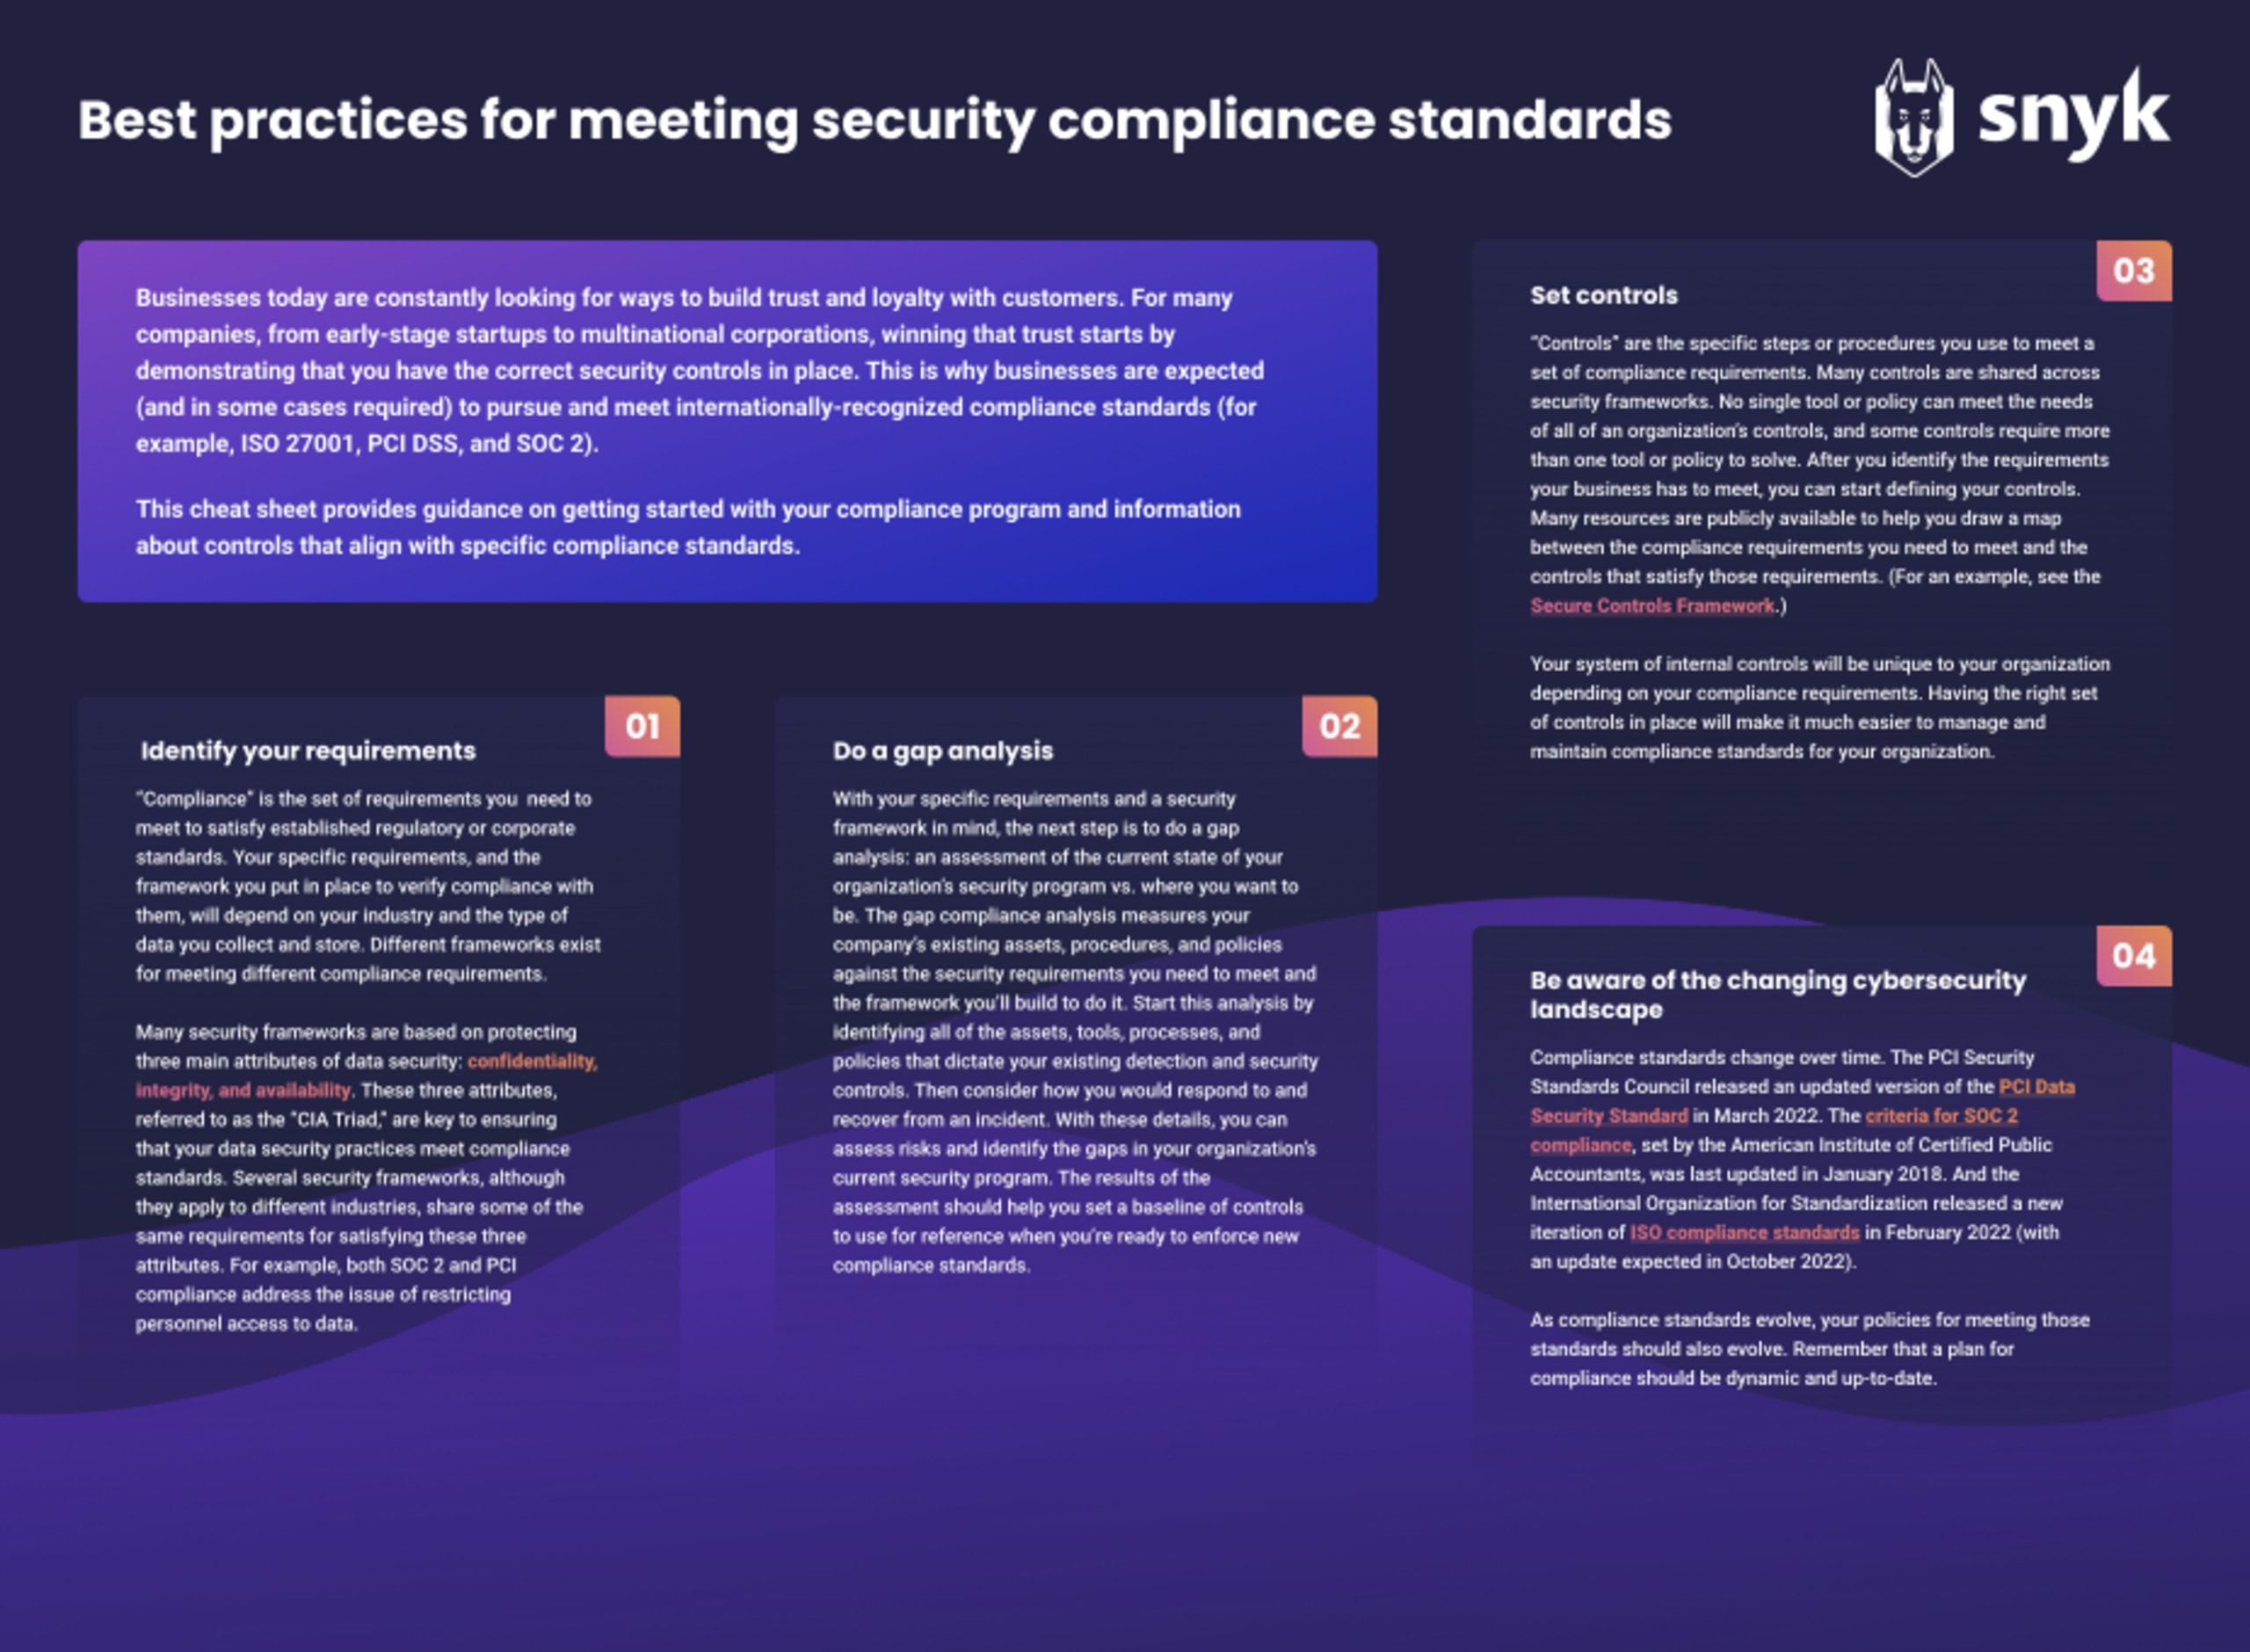
Nutzen Sie die folgenden Schritte als Leitfaden für den Aufbau Ihres eigenen Compliance-Programms. Weitere Informationen dazu, wie Snyk Sie beim Einrichten von Kontrollen zur Erfüllung der SOC-2-, ISO- und PCI-Compliance-Anforderungen unterstützt, finden Sie im oben verlinkten Spickzettel.
1) Anforderungen ermitteln
Sicherheits-Compliance beginnt damit, die Anforderungen zu ermitteln, die Ihre Organisation erfüllen muss, um geltende regulatorische oder unternehmensinterne Standards einzuhalten. Welche Anforderungen gelten und wie Sie sie umsetzen, hängt von Ihrer Branche, den Prioritäten Ihrer Organisation, der Art der erfassten Daten und ihrer Speicherung ab. Bei der Sicherheits-Compliance gibt es keine Lösung, die für alle passt – deshalb existieren verschiedene Frameworks.
Auch wenn es keine allgemeingültige Formel für ein Security-Framework gibt, sind die drei zentralen Merkmale der Datensicherheit – Vertraulichkeit, Integrität und Verfügbarkeit – ein guter Ausgangspunkt. Diese drei Merkmale, bekannt als „CIA-Triade“, sind entscheidend dafür, dass Ihre Datensicherheitspraktiken die Compliance-Standards erfüllen. Gängige Security-Frameworks enthalten oft ähnliche Anforderungen zur Gewährleistung von Vertraulichkeit, Integrität und Verfügbarkeit. So behandeln sowohl SOC 2 als auch PCI-Compliance beispielsweise die Beschränkung des Zugriffs von Mitarbeitenden auf Daten.
2) Gap-Analyse durchführen
Nachdem Sie Ihre konkreten Anforderungen kennen und ein Security-Framework ausgewählt haben, auf das Sie hinarbeiten möchten, ist es Zeit für eine Gap-Analyse. Dabei wird der aktuelle Stand Ihres Sicherheitsprogramms mit dem angestrebten Zustand verglichen. Die Compliance-Gap-Analyse vergleicht die vorhandenen Ressourcen, Verfahren und Richtlinien Ihres Unternehmens mit den Sicherheitsanforderungen, die Sie erfüllen müssen, und dem Framework, das Sie dafür aufbauen. So können Sie feststellen, welche Schritte Sie bereits umgesetzt haben und was noch fehlt.
Ermitteln Sie zunächst alle Ressourcen, Tools, Prozesse und Richtlinien, die Ihre bestehende Erkennung von Schwachstellen und Ihre Sicherheitskontrollen bestimmen. Nutzen Sie diese Informationen anschließend, um einzuschätzen, wie Ihre Organisation auf einen hypothetischen Sicherheitsvorfall reagieren würde. Das hilft Ihnen, eine präzise Risikobewertung durchzuführen und Lücken im aktuellen Sicherheitsprogramm Ihrer Organisation zu erkennen. Diese Ausgangsbasis dient als Referenz, um neue Compliance-Standards umzusetzen und ihre Einhaltung zu bewerten.
3) Kontrollen festlegen
Kontrollen sind konkrete Schritte oder Verfahren, mit denen Sie eine Reihe von Compliance-Anforderungen erfüllen. Viele gängige Kontrollen, etwa die Beschränkung des Zugriffs auf personenbezogene Daten, kommen in den wichtigsten Security-Frameworks vor. Beachten Sie, dass kein einzelnes Tool und keine einzelne Richtlinie sämtliche Kontrollanforderungen einer Organisation erfüllen kann – zumal für manche Kontrollen mehrere Tools oder Richtlinien erforderlich sind.
Nachdem Sie Ihre Anforderungen ermittelt und die Gap-Analyse abgeschlossen haben, können Sie mit der Definition von Kontrollen für die erforderlichen Bereiche beginnen. Zum Glück gibt es zahlreiche Ressourcen, die Ihnen helfen, die zu erfüllenden Compliance-Anforderungen den passenden Kontrollen zuzuordnen. Wir empfehlen das Secure Controls Framework.
4) Veränderungen in der Cybersicherheitslandschaft im Blick behalten
Wie in den meisten Bereichen der Cybersicherheit und Softwareentwicklung entwickeln sich auch die Compliance-Standards ständig weiter. Der PCI Security Standards Council veröffentlichte im März 2022 eine aktualisierte Version des PCI Data Security Standard. Die vom American Institute of Certified Public Accountants festgelegten Kriterien für die SOC-2-Compliance wurden zuletzt im Januar 2018 aktualisiert. Und die International Organization for Standardization veröffentlichte im Februar 2022 eine neue Fassung der ISO-Compliance-Standards (eine Aktualisierung war für Oktober 2022 vorgesehen).
Wenn sich Compliance-Standards weiterentwickeln, sollten sich auch Ihre Richtlinien zu ihrer Einhaltung weiterentwickeln. Denken Sie daran: Ein Compliance-Plan sollte dynamisch und auf dem neuesten Stand sein.
Sicherheits- und Compliance-Standards mit Snyk etablieren
Wir hoffen, dieser Leitfaden hat Ihnen den Aufbau eines Compliance-Programms erleichtert. Compliance-Prüferinnen und -Prüfer möchten Nachweise für das Risikomanagement in Ihrem SDLC sehen. Weitere Informationen dazu, wie Snyk-Funktionen Sie beim Einrichten von Kontrollen zur Erfüllung der SOC-2-, ISO- und PCI-Compliance-Anforderungen unterstützen, erhalten Sie, wenn Sie noch heute den Compliance-Spickzettel herunterladen und eine Demo buchen, um Snyk in Aktion zu erleben.
Von Entwicklern geschätzt. Von der Security vertraut.
Die Developer-first-Tools von Snyk bieten integrierte und automatisierte Security, die Ihren Governance- und Compliance-Anforderungen gerecht wird.