Shift-Left-Security effektiv implementieren
Artikel von

0 Min. Lesezeit
Was bedeutet Shift-Left-Security?
Bei Shift-Left-Security werden Sicherheitsprüfungen im Rahmen eines DevSecOps-Wandels so früh und so häufig wie möglich in den Softwareentwicklungszyklus (SDLC) verlagert. Schwachstellen, die früher im Entwicklungsprozess entdeckt werden, lassen sich viel einfacher und kostengünstiger beheben.
In einer Zeit, in der die meisten Unternehmen Technologie und Software nutzen, um sich am Markt von der Konkurrenz abzuheben, war die Entwicklungsgeschwindigkeit noch nie so wichtig. Wer Schwachstellen in der Softwaresicherheit erst behebt, wenn es zu spät ist, riskiert hohe Kosten und setzt sein Unternehmen unnötigen Gefahren aus. Deshalb ist es wichtig, von Anfang an sicher zu entwickeln – ein Ansatz, der als Shift-Left-Security bezeichnet wird.
Für eine erfolgreiche Verlagerung der Sicherheit nach links reicht es jedoch nicht aus, Entwicklern einfach eine Liste mit zu behebenden Problemen auszuhändigen oder ihnen ein Tool bereitzustellen, das für das Sicherheitsteam konzipiert wurde. Entwickler benötigen entwicklerfreundliche Tools und fortlaufende Unterstützung durch das Sicherheitsteam.
Sehen wir uns Shift-Left-Security, die Risiken einer spät integrierten Sicherheit sowie bewährte Vorgehensweisen und Tools für den Einstieg genauer an.
Die Bedeutung von Shift-Left-Security
Shift-Left-Security ermöglicht es dem Sicherheitsteam, mit agilen Entwicklungsmethoden Schritt zu halten und gleichzeitig neue Risiken durch Cloud-Technologien zu bewältigen.
Agile Methoden und DevOps-Praktiken haben die Entwicklung und Bereitstellung von Software verändert. Der Zyklus aus Code schreiben, Kundennutzen schaffen, Erkenntnisse aus dem Markt gewinnen und Anpassungen vornehmen ist schneller geworden. Selbstbestimmte Entwicklungsteams stellen kontinuierlich und schneller denn je Software bereit und treffen Technologie- und Implementierungsentscheidungen eigenständig und ohne Zwischeninstanzen.
Während sich der Rest des Unternehmens weiterentwickelt hat, stehen Sicherheitsteams vor höheren Anforderungen und werden in schnelllebigen Entwicklungszyklen häufig zum Engpass. Herkömmliche Anwendungssicherheitstools und -praktiken wurden für die langsamere Zeit vor der Cloud entwickelt und bringen Sicherheitsteams in den kritischen Pfad bei der Bereitstellung hochwertiger Anwendungen. Deshalb liegt es zunehmend an den Entwicklern, geeignete Sicherheitsleitplanken für ihre Prozesse zu identifizieren und umzusetzen.
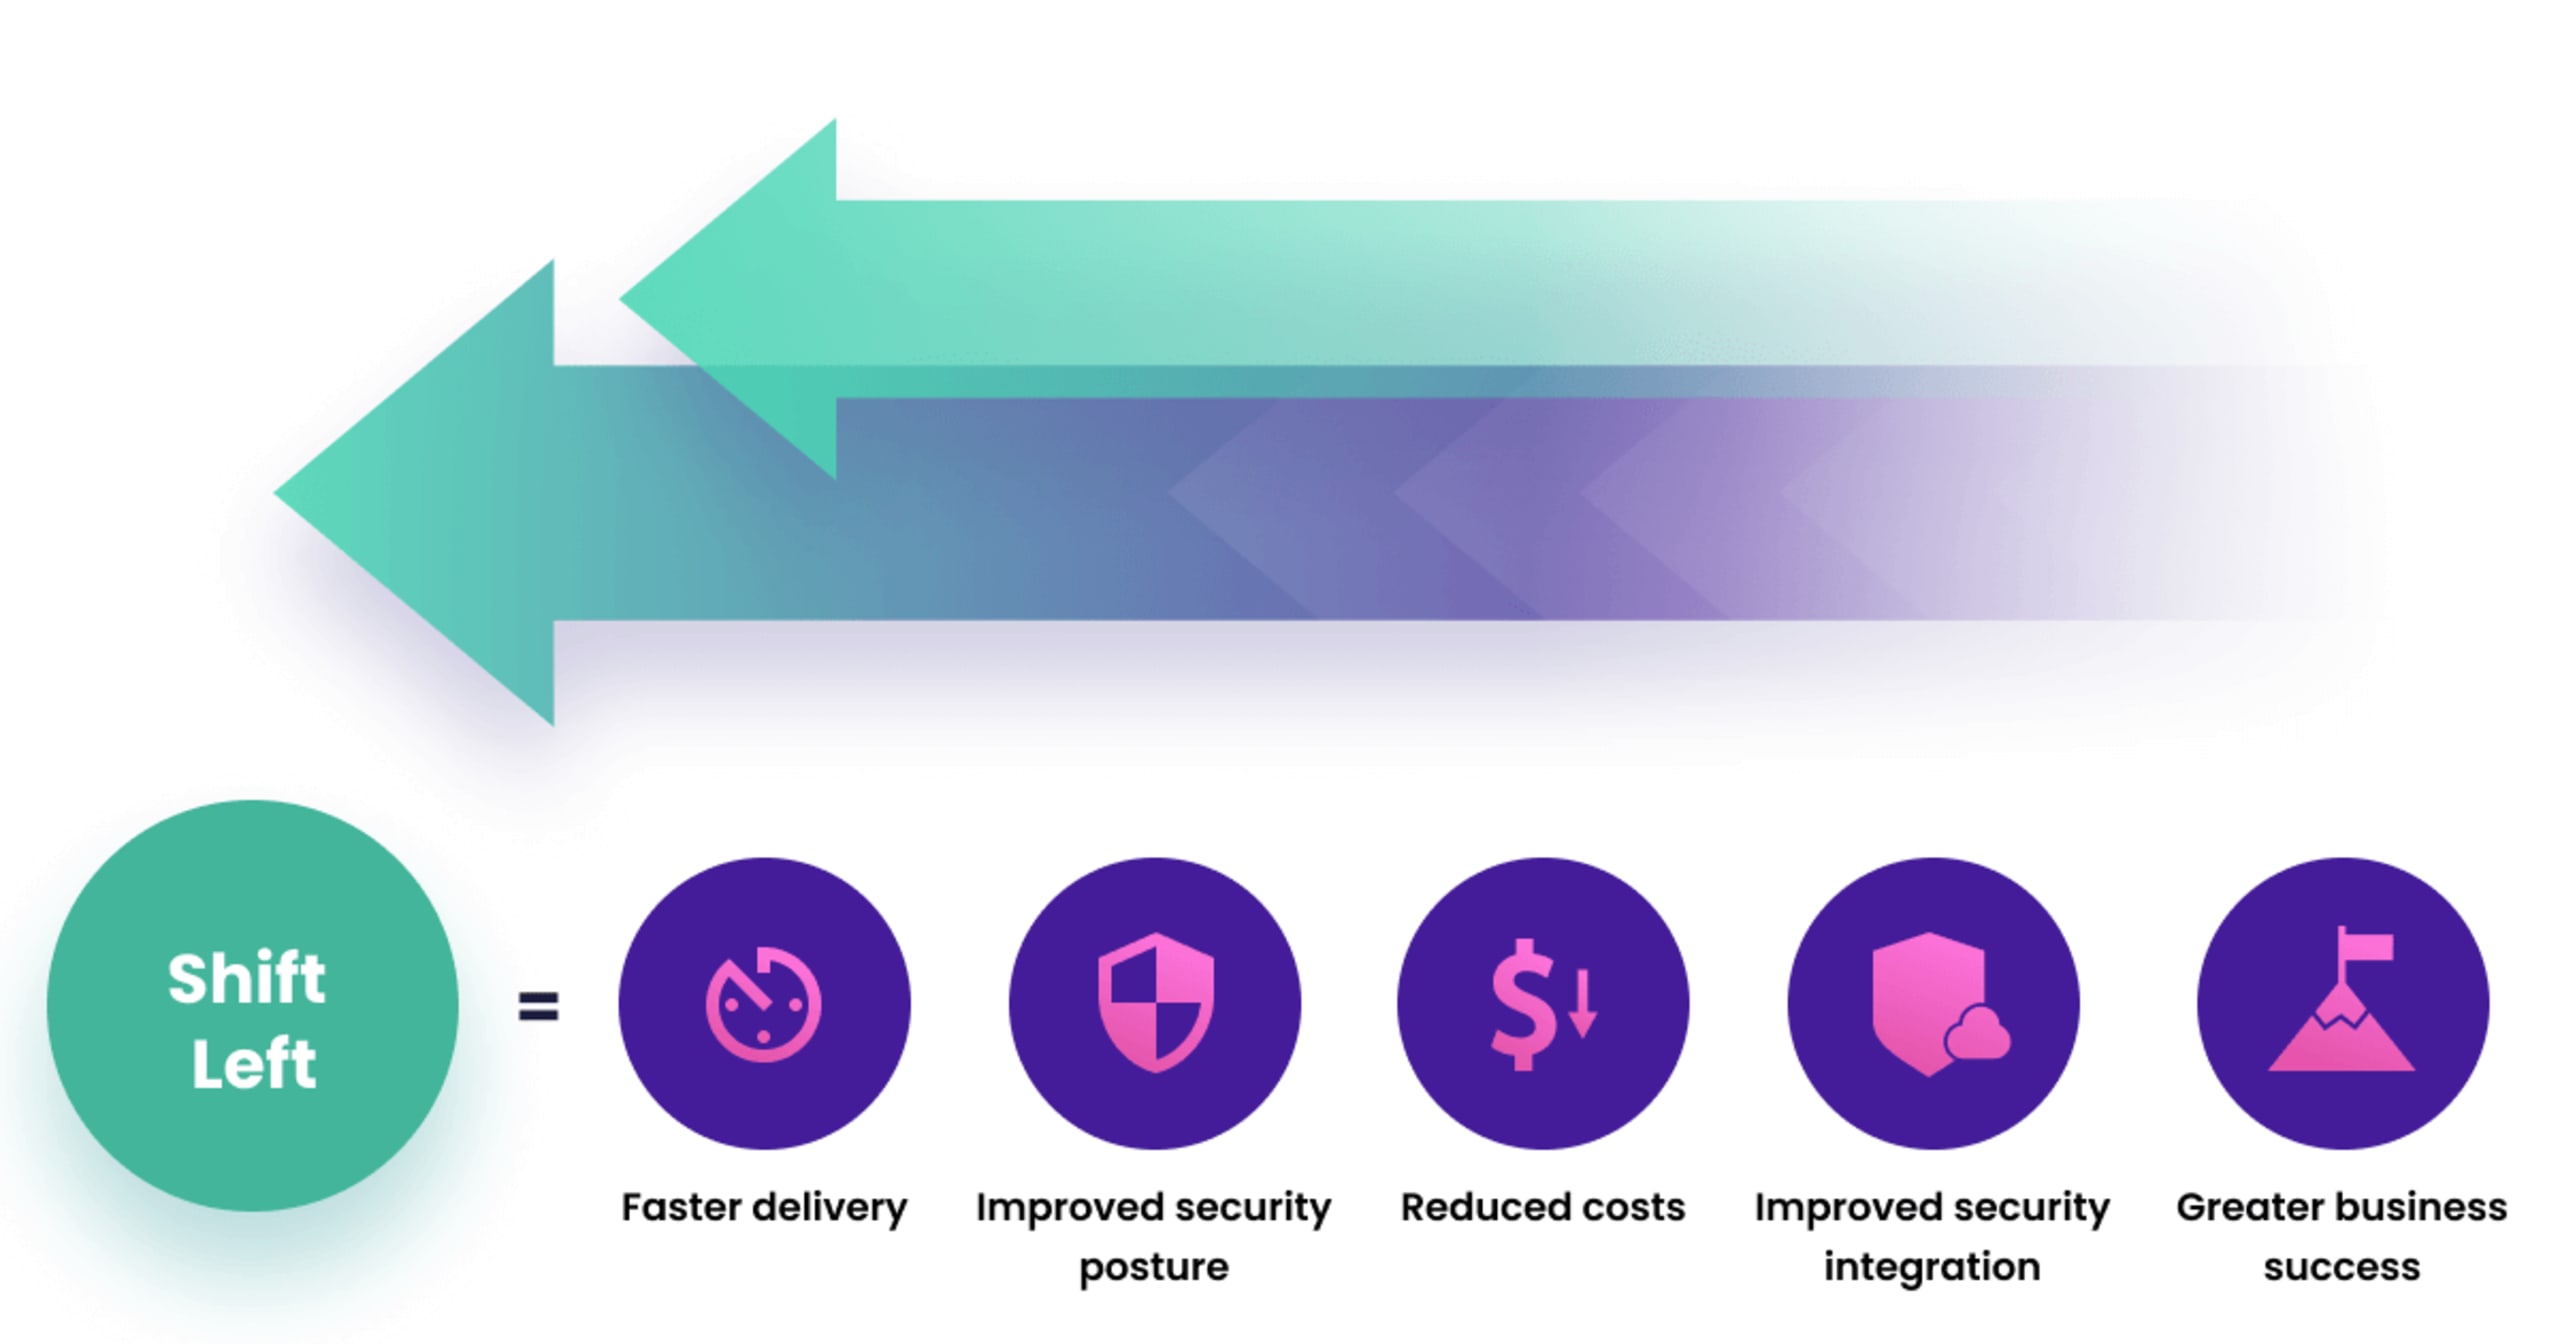
Die Vorteile von Shift-Left-Sicherheit
Die Risiken, wenn Sicherheit erst spät berücksichtigt wird
Open-Source-Software ist in der Softwareentwicklung allgegenwärtig. Entwicklungsökosysteme sind zunehmend auf Bibliotheken und Pakete von Drittanbietern angewiesen, um die Entwicklung zu vereinfachen. Diese Open-Source-Abhängigkeiten können Schwachstellen enthalten, die unentdeckt den Build-Prozess durchlaufen. Immer mehr Unternehmen erkennen, wie sich Open-Source-Software auf ihre allgemeine Sicherheitslage auswirkt.
Natürlich bringen Container und Infrastructure as Code (IaC) wie alle Technologien auch ganz eigene Herausforderungen und Bedrohungen für die Sicherheit mit sich. Wenn die Open-Source-Community Container-Images und Kubernetes-Konfigurationen erstellt und weitergibt, werden darin vorhandene Schwachstellen Teil der Betriebsumgebungen.
Sicherheit bedeutet nicht mehr nur, Schwachstellen aus proprietärem Code fernzuhalten. Bei modernen Cloud-Native-Anwendungen geht es um Code, Abhängigkeiten, transitive Abhängigkeiten, Container-Images und IaC-Konfigurationen. Sicherheit erst spät zu berücksichtigen, ist keine Option mehr: Wird eine Sicherheitsprüfung bis zur Bereitstellungsreife einer Anwendung aufgeschoben, führt das entweder zu erheblichen Verzögerungen oder dazu, dass Schwachstellen übersehen werden.
Was bedeutet Shift-Left-Testing?
Beim Shift-Left-Testing werden Softwaretests, einschließlich Sicherheitstests, so früh wie möglich in den SDLC integriert. Entwicklungs- und Betriebsteams erhalten dadurch Prozesse und Tools, mit denen sie gemeinsam Verantwortung für die Bereitstellung sicherer, hochwertiger Software übernehmen können. Shift-Left-Testing und Shift-Left-Tools helfen Unternehmen, Software häufiger zu veröffentlichen, indem sie häufige Fehler und Engpässe durch Sicherheitsprobleme verhindern.

3 Schritte für den Einstieg in Shift-Left-Testing
Was sind Shift-Left-Security-Tools?
Shift-Left-Security-Tools suchen nach bekannten Schwachstellen und klassifizieren die Ergebnisse. Sie helfen dabei, Trends und Muster zu erkennen. Da Angriffe häufig die Anwendungsschicht ausnutzen, um auf Systeme zuzugreifen, sind Shift-Left-Security-Tools entscheidend für eine bessere Sicherheit auf Anwendungsebene. Sie unterstützen Entwickler dabei, während der Build- und Release-Phasen nach bekannten Schwachstellen (oder Codefehlern) zu suchen. Da ständig neue Schwachstellen auftreten, bieten Shift-Left-Security-Tools zahlreiche Vorteile.
Shift-Left-Security-Tools
Sehen wir uns fünf der beliebtesten Shift-Left-Security-Tools an:
Static Application Security Testing (SAST): SAST ist eine statische Analyse des Quellcodes. Sie identifiziert Schwachstellen, die zu Sicherheitslücken führen können, und erstellt anschließend einen Bericht.
Dynamic Application Security Testing (DAST): DAST testet eine laufende Anwendung auf Grundlage ihrer Spezifikation, ohne dass detaillierte Kenntnisse über die internen Abläufe des Systems erforderlich sind. DAST-Tools analysieren den ausgeführten Code und identifizieren mithilfe von Fuzzing Probleme bei Anfragen, Antworten, Schnittstellen, Skripten, Injection-Angriffen, Authentifizierung und Sitzungen.
Software Composition Analysis (SCA): Bei dieser Methode, auch als Herkunftsanalyse bezeichnet, werden alle bezogenen Softwarekomponenten und Bibliotheken untersucht. Die Tools identifizieren bekannte Schwachstellen und informieren über verfügbare Patches oder Updates.
Interactive Application Security Testing (IAST): Hybride IAST-Tools kombinieren statische und dynamische Ansätze und testen Anwendungen und Datenflüsse anhand vordefinierter Testfälle. Auf Grundlage der Ergebnisse kann das Tool zusätzliche Testfälle vorschlagen.
Application Security Testing as a Service (ASTaaS): In diesem Modell beauftragt ein Unternehmen ein externes Unternehmen mit der Durchführung aller Anwendungstests. ASTaaS kombiniert üblicherweise statische und dynamische Sicherheitsmethoden, darunter Penetrationstests und die Bewertung von Application Programming Interfaces (APIs).
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.
Best Practices für Shift-Left-Security
Mit den folgenden Maßnahmen lässt sich Sicherheit nach links verlagern:
Richtlinien für Shift-Left-Security festlegen: Sicherheitsrichtlinien sind ein guter erster Schritt. Sie können automatisch und einheitlich Grenzen festlegen, bevor die Arbeit beginnt, und wichtige Informationen für effiziente Entwicklungsprozesse einschließlich der Sicherheit bereitstellen.
Untersuchen, wo und wie Software entsteht: Wenn Ihre Entwickler sich zunehmend mit sicherem Programmieren vertraut machen, empfiehlt es sich, Ihren SDLC erneut zu prüfen. Wenn Sie wissen, wo und wie Ihre Software entsteht, können Sie kleine Schritte identifizieren, mit denen sich Tests im Lebenszyklus vorziehen lassen. Außerdem können Sie herausfinden, welche Tools für Ihre Codebasis infrage kommen.
Sicherheitsautomatisierung nutzen: Entwicklungsteams sollten Tools zur Sicherheitsautomatisierung einsetzen. Dabei kommen softwarebasierte Prozesse zum Einsatz, um externe Bedrohungen für Anwendungen und Systeme programmatisch zu erkennen, zu untersuchen und zu beheben. Automatisierung beschleunigt so den Entwicklungszyklus und verkürzt die Zeit bis zur Markteinführung.
Sicherheitskorrekturen direkt beim Erstellen des Codes umsetzen: Idealerweise integrieren Sie Sicherheit parallel zum Entwicklungsprozess und geben möglichst schnell Feedback. So erhalten Entwickler Rückmeldungen zu dem Code, an dem sie gerade arbeiten, und können Korrekturen umgehend umsetzen.
Transparenz in der Unternehmenskultur verankern: Ein wichtiges Ziel von Shift-Left-Security ist, den Code während und nach der Veröffentlichung sicher zu halten. Dafür benötigen Teams kontinuierliche Einblicke in die Anwendungssicherheit. So können sie Probleme bei Bedarf durch Software-Updates beheben.
Shift-Left-Security implementieren
Shift-Left-Security ist eine zentrale Voraussetzung für die erfolgreiche Umsetzung einer DevSecOps-Strategie, muss jedoch verantwortungsvoll erfolgen. Dazu sollten Entwickler in die Lage versetzt werden, Sicherheit reibungslos und ohne Hindernisse in bestehende Entwicklungsworkflows zu integrieren – mit dem richtigen Maß an Kontrolle. Wenn Entwickler mehr Verantwortung für Cloud-Native-Security-Herausforderungen übernehmen, müssen wir jedoch berücksichtigen, dass ihre Tools anders aussehen als die der vorherigen Generation, die auf den Betrieb ausgerichtet waren.
Erfahren Sie, wie Snyk Ihnen hilft, Schwachstellen zu finden und zu beheben
Erfahren Sie mehr über die Developer-First-Sicherheitsplattform von Snyk, mit der Entwickler Schwachstellen während des gesamten SDLC finden und beheben können.