Cloud-Sicherheit verstehen – unverzichtbar für Ihre Cybersicherheit
Artikel von

0 Min. Lesezeit
Was ist Cloud-Sicherheit?
Cloud Computing ist dank seiner Skalierbarkeit, Flexibilität und schnellen Bereitstellung in Unternehmen jeder Größe weit verbreitet. Über öffentliche und/oder private Clouds können Unternehmen Software – einschließlich cloudnativer Anwendungen – bereitstellen, ohne die Kosten und die Komplexität einer lokalen IT-Infrastruktur in Kauf nehmen zu müssen.
Public-Cloud-Anbieter räumen Sicherheit hohe Priorität ein, denn ihr Geschäftsmodell hängt vom Vertrauen der Öffentlichkeit ab. In der Cloud verschwinden jedoch die Grenzen, die herkömmliche lokale IT-Infrastrukturen schützen. Cloud-Umgebungen sind miteinander vernetzt und bieten Angreifern dadurch zahlreiche potenzielle Einstiegspunkte, über die sie in Netzwerke eindringen und sich darin ausbreiten können. Außerdem ist es aufgrund der schnellen Entwicklung und verteilten Struktur von Cloud-Umgebungen schwierig, den Überblick und die Kontrolle über cloudnative Anwendungen und Daten zu behalten.
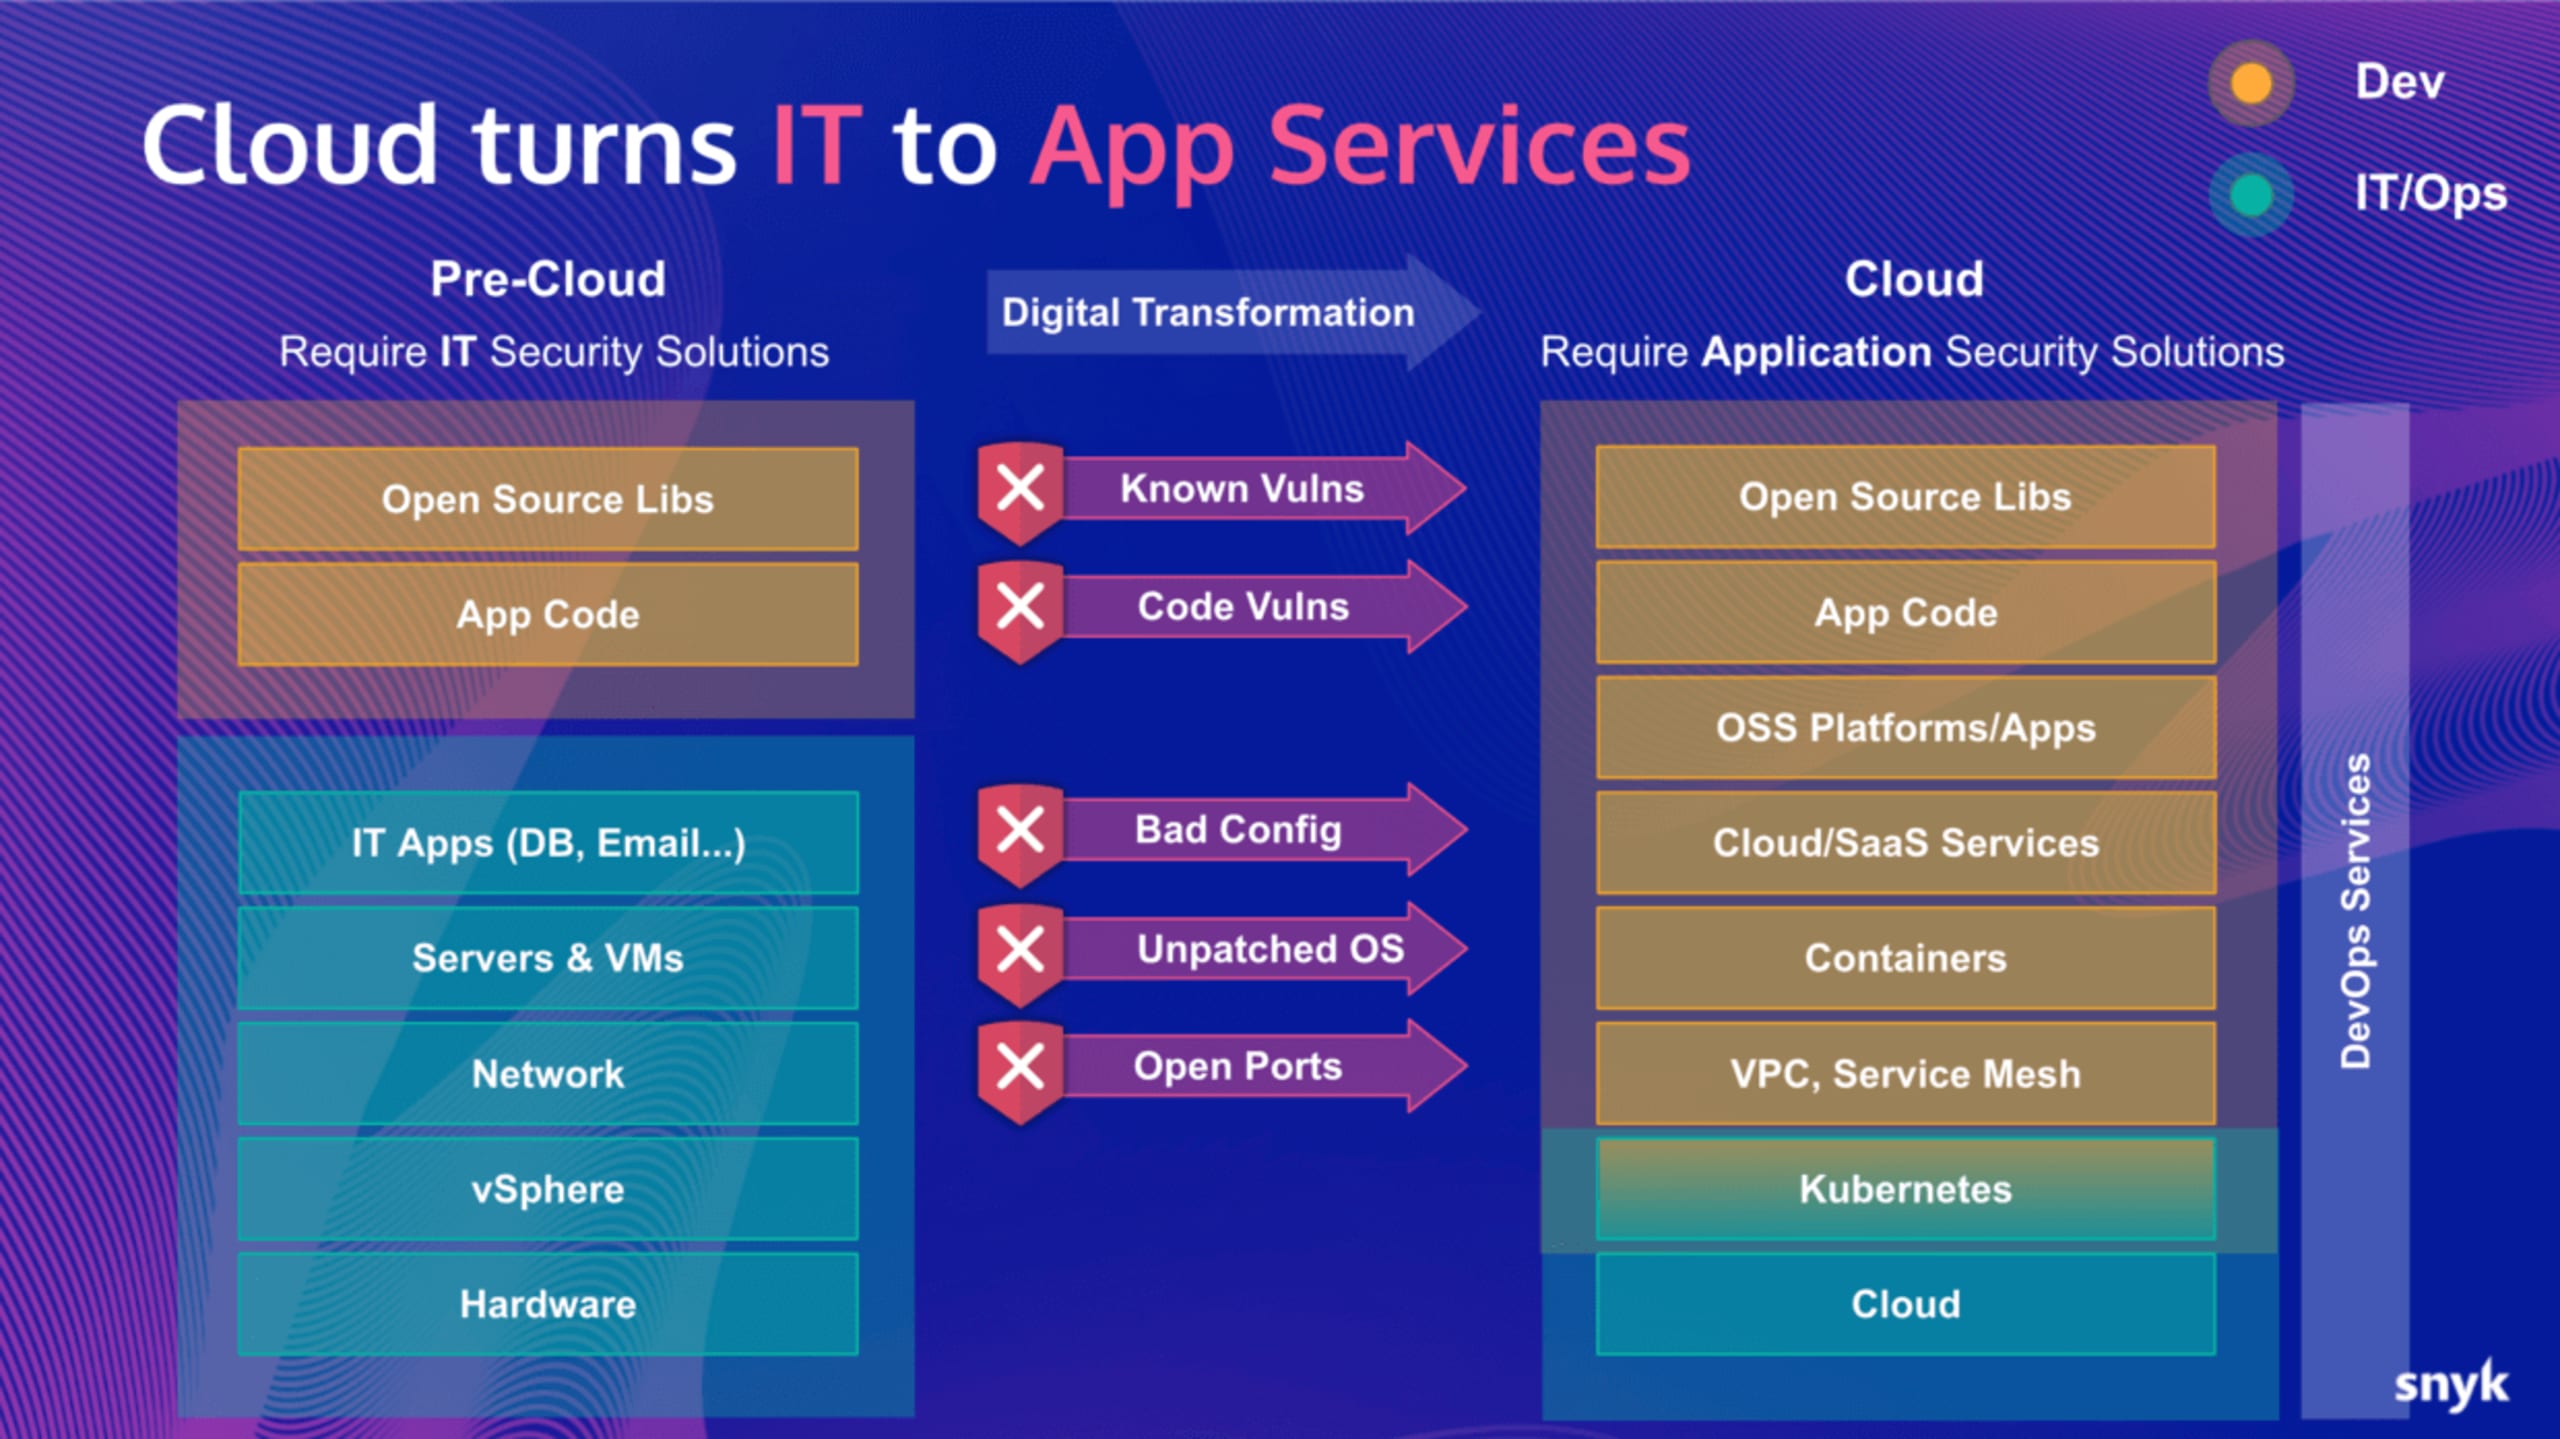
Für die Absicherung cloudnativer Anwendungen, die mit modernen Ansätzen wie CI/CD, serverlosen Anwendungen und Containern entwickelt werden, benötigen Entwickler neue Methoden. Es ist nicht mehr praktikabel, Anwendungen erst nach ihrer Bereitstellung abzusichern.
Was bedeutet Cloud-Sicherheit?
Cloud-Sicherheit umfasst die Techniken und Tools, mit denen Cloud-Infrastruktur, Anwendungen und Daten geschützt werden. Herkömmliche Sicherheitsansätze konzentrierten sich darauf, interne Netzwerke vor externen Bedrohungen zu schützen. Doch in der Cloud sind die Grenzen weniger klar definiert, und die Cloud-Infrastruktur unterscheidet sich in vielerlei Hinsicht von der Infrastruktur in Rechenzentren. Mit Cloud-Sicherheit können Unternehmen den Datenschutz gewährleisten, den Zugriff auf Netzwerke und Ressourcen kontrollieren, Compliance sicherstellen und IT-Teams Freiraum für andere Aufgaben schaffen.
Laut Kubernetes gehören die 4 C’s der cloudnativen Sicherheit zu den folgenden Ebenen:
Cloud
Cluster
Container
Code
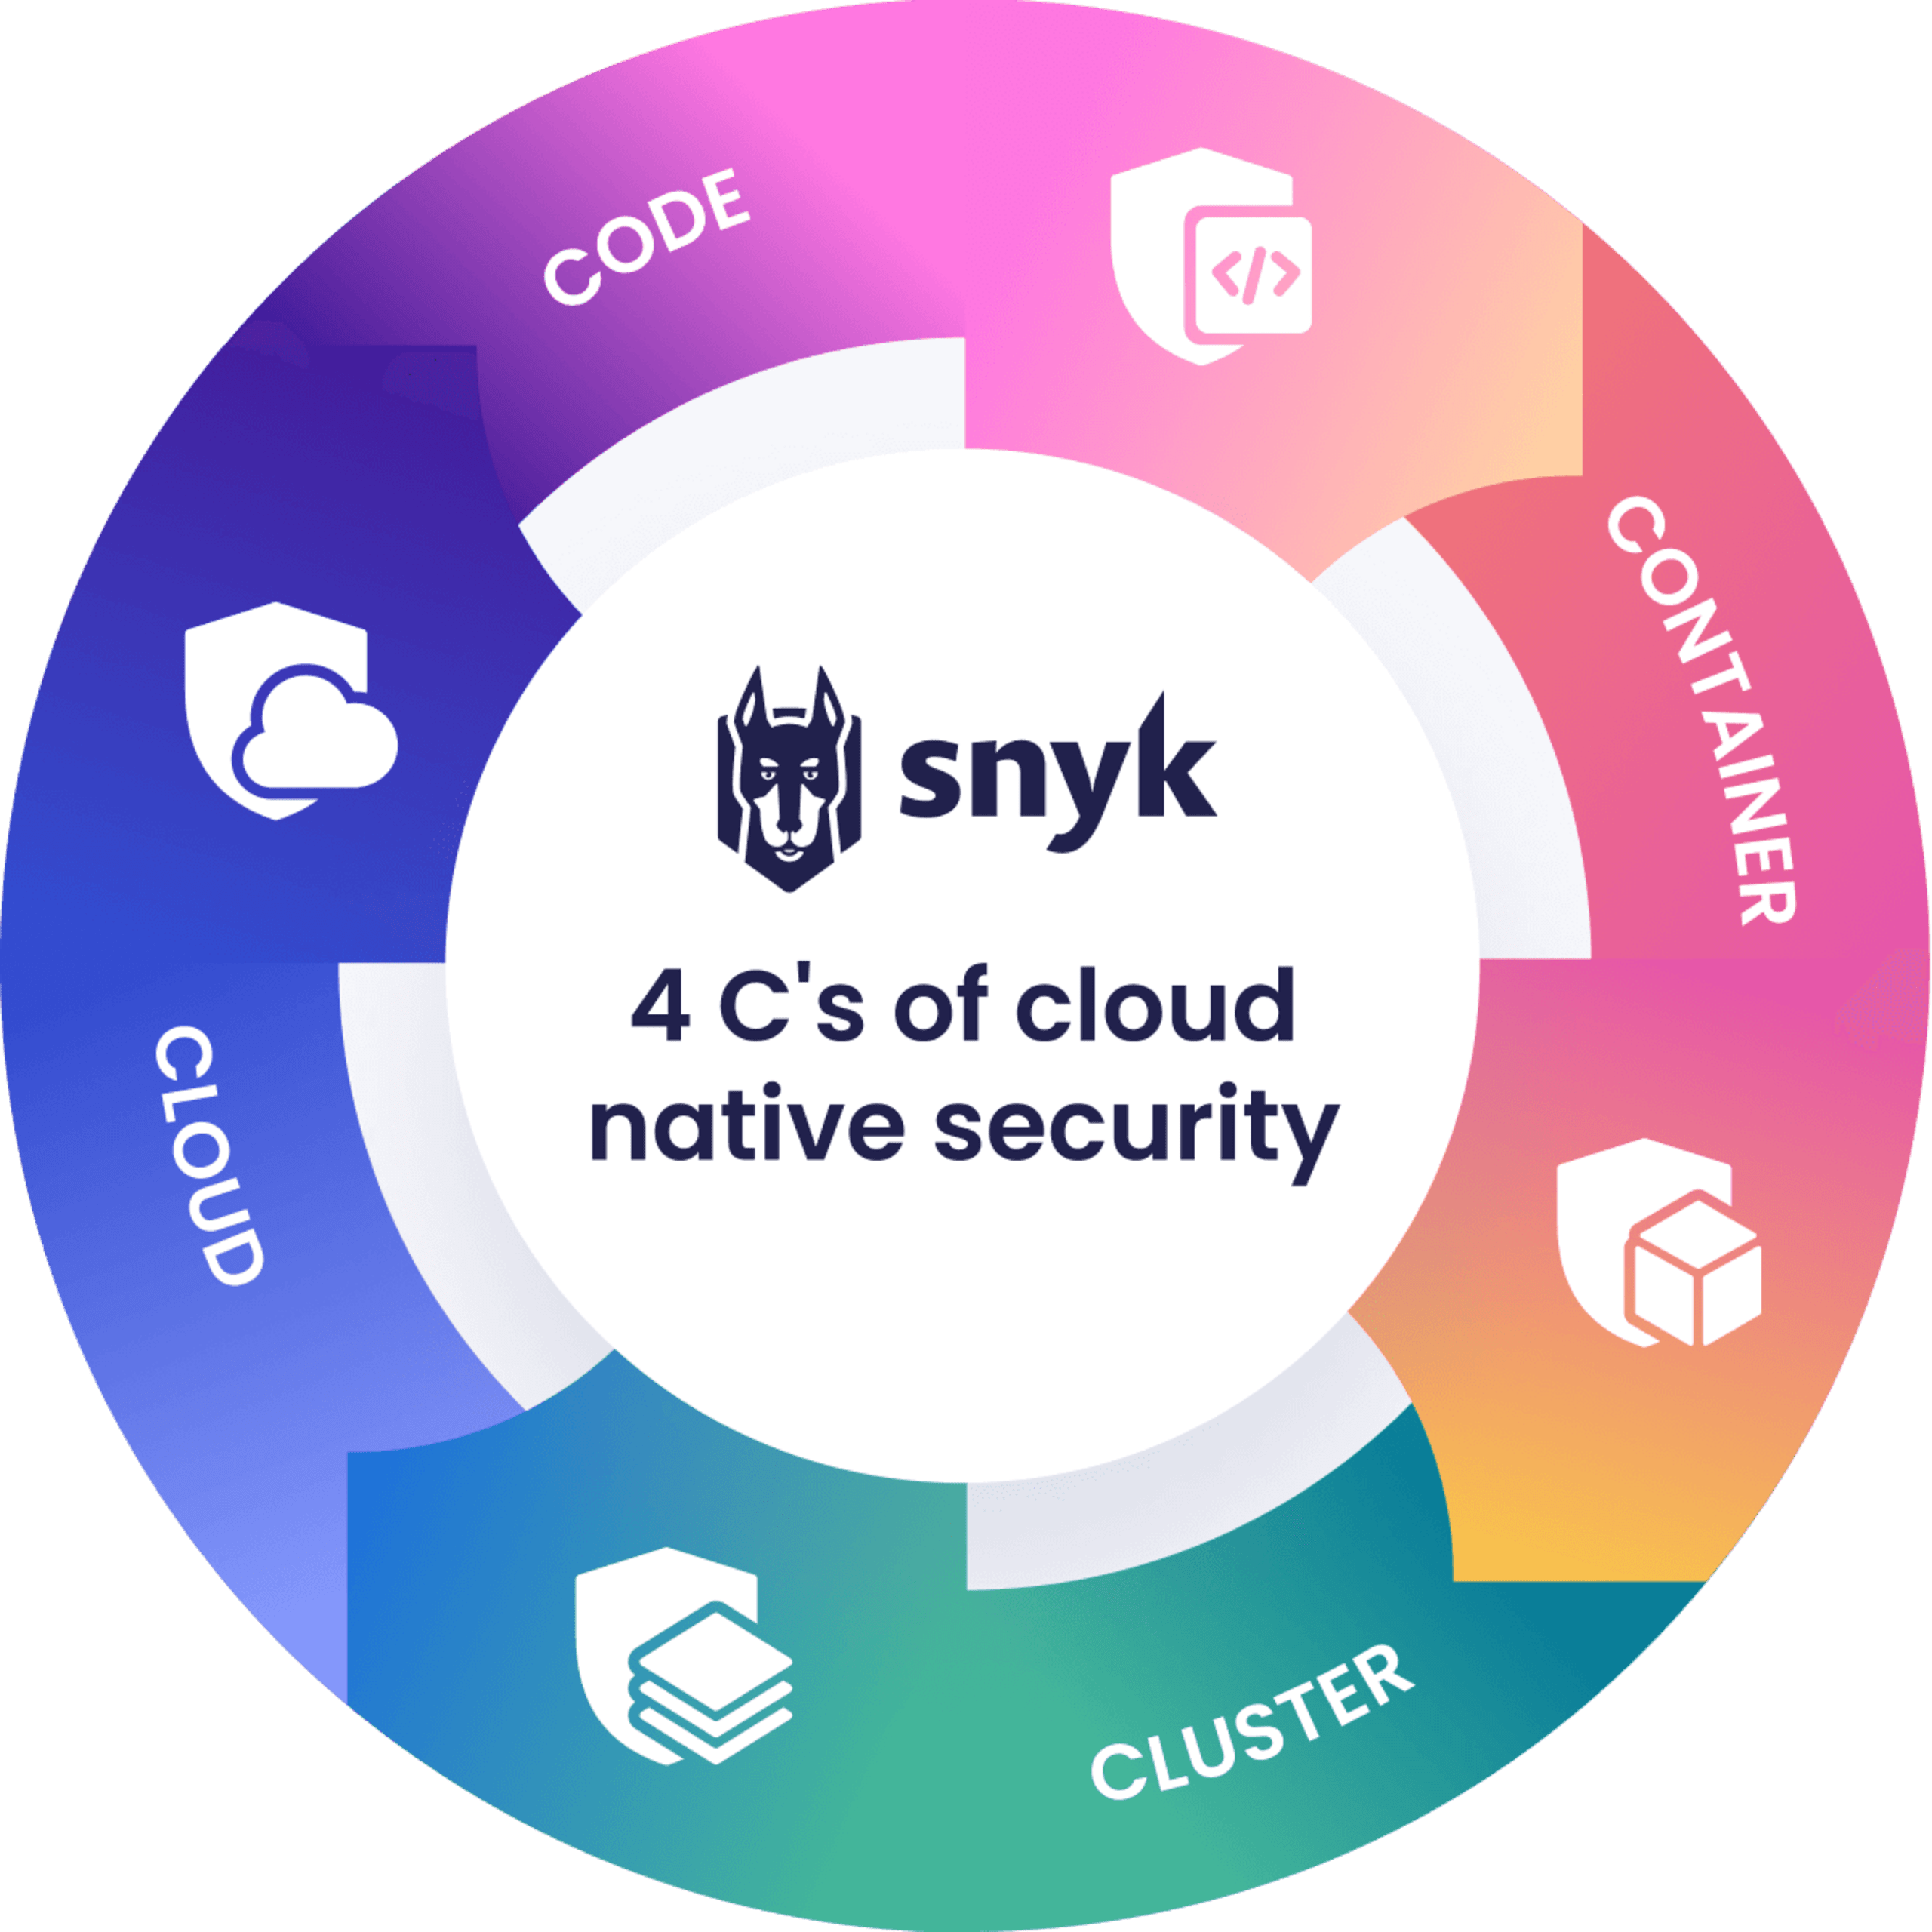
Die 4 Cs der Cloud-Native-Sicherheit
Warum ist Cloud-Sicherheit wichtig?
Cloud-Sicherheit ist aufgrund der vernetzten Architektur von Clouds wichtig. Cloud-Anbieter verfügen zwar über umfassende Sicherheitsprogramme – ihr Geschäftsmodell hängt davon ab –, doch Hacker können Sicherheitsprüfungen umgehen, oft indem sie Identitäten kompromittieren. So geschah es beispielsweise bei einem Angriff auf US-Unternehmen und Bundesbehörden, die Microsoft-Cloud-Dienste nutzten.
Ohne robuste Cloud-Sicherheit reicht es, wenn ein Angreifer ein einziges unzureichend geschütztes Gerät oder eine falsch konfigurierte Cloud-Ressource kompromittiert. Anschließend kann er sich über Schnittstellen mit anderen Cloud-Systemen verbinden, Daten aufspüren und in sein eigenes Cloud-Konto oder auf eigene Server kopieren.
Deshalb müssen Cloud-Anbieter und -Nutzer den Zugriff an jeder Schnittstelle zwischen Endgeräten, Anwendungen, Cloud-Ressourcen und Netzwerken absichern.
Cloud-Sicherheit schützt nicht nur vor Cyberbedrohungen, sondern gewährleistet auch die Kontinuität bei einem Netzwerkausfall oder einem Stromausfall in einem Rechenzentrum. Solche Unterbrechungen können kurzfristige Folgen haben, etwa wenn benötigte Daten nicht zugänglich sind, oder langfristige Konsequenzen wie einen dauerhaften Datenverlust. Ein Cloud-Sicherheitsprogramm sollte Pläne für Anwendungs- und Datensicherungen sowie für Netzwerkausfälle umfassen.
Fünf Vorteile von Cloud-Sicherheit
Kundenvertrauen erhalten
Verwaltung vereinfachen
Einheitliche Sicherheit
Datenschutz und Compliance
Resilienz
Cloud-Modelle bieten eine effiziente Möglichkeit, Anwendungen auszuführen und Daten zu speichern – ohne die Kosten und langen Zeiträume, die mit der Bereitstellung und Wartung lokaler Systeme verbunden sind. Gleichzeitig können sie den Überblick und die Kontrolle über wichtige Prozesse einschränken. Ein robustes Cloud-Sicherheitsprogramm bietet Unternehmen unter anderem folgende Vorteile:
Kundenvertrauen erhalten: Nutzer können von jedem Gerät und überall auf Daten und Anwendungen zugreifen und sich darauf verlassen, dass ihre Daten vor Cyberbedrohungen und versehentlichem Löschen geschützt sind.
Vereinfachte Verwaltung: Bei der IT-Sicherheit mit Legacy-Systemen waren manuelle Konfigurationen und häufige Sicherheitsupdates erforderlich. Cloud-Sicherheit verfolgt einen proaktiven Ansatz und bietet rund um die Uhr Schutz – nach der Einrichtung ist dafür kaum oder gar kein manueller Eingriff nötig.
Einheitliche Sicherheit: Cloud Computing ermöglicht den Zugriff auf Workflows von jedem Gerät oder Endpunkt aus. Mit herkömmlichen Ansätzen lässt sich das nur schwer verwalten. Cloud-Sicherheit zentralisiert die Netzwerküberwachung und vereinfacht die Aktualisierung von Software und Richtlinien. Die gesamte Sicherheitsverwaltung erfolgt an einem Ort.
Datenschutz und Compliance: Mit Cloud-Sicherheit können Entwickler Richtlinien erstellen und automatisch durchsetzen, um den Datenschutz und die Einhaltung gesetzlicher Vorschriften sicherzustellen.
Resilienz: Cloud-Sicherheit erleichtert die Umsetzung von Notfallwiederherstellungsplänen, da die Verwaltung zentral erfolgt.
Welche Arten von Cloud-Sicherheit gibt es?
Cloud-Sicherheit umfasst mehrere Bereiche:
Datensicherheit schützt ruhende und übertragene Daten.
Identity and Access Management (IAM) kontrolliert den Datenverkehr zwischen den einzelnen Zonen einer Cloud-Architektur mithilfe von Identitäts- und Zugriffskontrollen.
Governance und Compliance stellen sicher, dass die Cloud-Architektur den Vorschriften von Unternehmen oder Behörden entspricht.
Daten- und Geschäftskontinuität schafft Redundanzen, damit Systeme bei einem Netzwerkausfall oder Datenverlust wiederhergestellt werden können.
Sehen wir uns vor diesem Hintergrund die einzelnen Bereiche der Cloud-Sicherheit genauer an:
Datensicherheit
Sensible Daten müssen sowohl im Ruhezustand in öffentlichen Cloud-Ressourcen als auch bei der Übertragung geschützt werden, um unbefugten Zugriff oder Datenlecks zu verhindern. Da Nutzer über das Internet von jedem Standort und Gerät auf Cloud-Daten zugreifen können, benötigen IT-Teams neue Methoden zum Schutz dieser Daten.
Für den Schutz von Cloud-Daten stehen verschiedene Tools und Techniken zur Verfügung:
Verschlüsselung: Dabei werden Informationen im Ruhezustand und bei der Übertragung mithilfe eines Algorithmus codiert. Selbst wenn Angreifer Schutzbarrieren überwinden und auf Daten zugreifen, müssen sie diese entschlüsseln, um sie im ursprünglichen Format lesen zu können. Dafür ist eine Rechenleistung erforderlich, die sich für die meisten Angreifer wirtschaftlich nicht lohnt. Verschlüsselung ist daher ein wichtiges Mittel zum Schutz von Daten.
VPNs: Virtuelle private Netzwerke (VPNs) ermöglichen Ihnen, Daten sicher über potenziell unsichere Verbindungen zu senden. Dazu werden die Daten verschlüsselt und über einen vom VPN-Anbieter betriebenen Remote-Server geleitet. So werden Ihre Daten geschützt und Ihre Identität sowie Ihr Standort verschleiert.
Cloud-Sicherheitsarchitektur: Bei cloudnativen Sicherheitsverletzungen werden häufig Fehler oder Schwachstellen in Cloud-Bereitstellungen ausgenutzt. Angreifer greifen über schlecht konfigurierte oder unsichere Schnittstellen auf Daten zu und schleusen diese dann in ihr eigenes Netzwerk. Daher empfiehlt es sich, Komponenten der Cloud-Architektur wie Anwendungen, Container, virtuelle Maschinen und Daten voneinander zu isolieren. Tools wie virtuelle private Clouds und Azure VNet erreichen dies, indem sie Workloads in Subnetze aufteilen. Anschließend lassen sich detaillierte Sicherheitsrichtlinien, IAM-Konfigurationen, Firewalls und Routing-Konfigurationen einrichten, um den Zugriff zu kontrollieren.
Überwachung von Cloud-Diensten: Da Cloud-Dienste außerhalb interner Netzwerke und Geräte betrieben werden, benötigen IT-Teams Einblick in die Dienste selbst, um Daten überwachen zu können. Das entspricht den herkömmlichen Methoden zur Überwachung des internen Netzwerkverkehrs. Beim Multi-Cloud-Management müssen jedoch verschiedene Cloud-Anbieter eingebunden und die höhere Komplexität von Cloud-Bereitstellungen berücksichtigt werden. Auch Kunden, die nur einen Cloud-Anbieter nutzen, müssen den Überblick über ihren Netzwerkverkehr herstellen und wahren, um die Sicherheit zu gewährleisten.
Diese Tools und Techniken schützen nicht nur vor böswilligen Angreifern, sondern auch vor menschlichen Fehlern, die zu Datenlecks oder Datenbeschädigungen führen können. Ihre Implementierung ist der erste Schritt, um die Auswirkungen einer Kompromittierung zu begrenzen.
Identity and Access Management (IAM)
Cloud-Computing-Modelle umfassen eine Vielzahl von Technologien: Datenbank- und Objektspeicherdienste, Software wie Betriebssysteme und virtuelle Maschinen sowie die Hardware auf Nutzerseite, häufig private Geräte, die im Rahmen von Bring Your Own Device (BYOD) verwendet werden. Die Kontrolle des Datenverkehrs zwischen diesen Zonen ist ein zentraler Aspekt der Cloud-Sicherheit. Mit IAM erhalten Sie einen Überblick über alle Nutzer und Endpunkte und können diese kontrollieren.
IAM umfasst:
Authentifizierung und Autorisierung: Zugriffskontrollen sind ein wichtiges Mittel, um zu verhindern, dass Nutzer – ob berechtigt oder böswillig – Informationen und Systeme potenziell kompromittieren. Eine sichere Passwortverwaltung und Multi-Faktor-Authentifizierung sind zwei Beispiele für wirksame Authentifizierungs- und Autorisierungsmethoden.
Rollenbasierte Zugriffskontrollen: Statt individuellen Zugriffskontrollen kommen rollenbasierte Kontrollen zum Einsatz. Sie lassen sich leichter ändern, wenn Nutzer ihre Rolle wechseln. Berechtigungen sollten stets nach dem Prinzip der geringsten Rechte vergeben werden. Umfangreichere Berechtigungen erfordern eine stärkere Authentifizierung. Mit dem Prinzip der geringsten Rechte stellen Sie sicher, dass Angreifer, die Zugriff auf ein Konto erlangen, nicht weiter ins System vordringen oder auf wichtige Daten wie API-Schlüssel zugreifen können.
Sicherheit zwischen Zonen: Dazu gehören das Sperren von Ports, die Anforderung von Berechtigungen, eine detaillierte Durchsetzung von Sicherheitsrichtlinien und weitere Maßnahmen.
Im Idealfall würden Sicherheitsteams jede Identifizierung und Authentifizierung überwachen. Da die Ressourcen dafür jedoch begrenzt sind, benötigen auch einzelne Nutzer grundlegende Kenntnisse darüber, wie sie das Risiko einer Kompromittierung ihrer Zugangsdaten verringern können. Dazu gehört eine Schulung zu sicheren Passwörtern und Multi-Faktor-Authentifizierung. IAM-Prinzipien unterstreichen die Bedeutung einer sicheren Cloud-Architektur und einer dafür zuständigen Rolle, etwa eines Cloud-Sicherheitsarchitekten, der für die korrekte Einrichtung und Verwaltung sorgt.
Governance und Compliance
Cloud-Umgebungen erweitern die Anforderungen an die Einhaltung von Vorschriften zum Datenschutz, etwa SOC 2, PCI und HIPAA, sowie von internen Vorgaben. Compliance-Prozesse müssen sowohl die Infrastruktur selbst als auch die Schnittstellen zwischen internen Systemen, Cloud-Infrastruktur und Internet berücksichtigen.
Die Automatisierung von Richtlinien und Kontrollen ist ein Ansatz, um die Einhaltung von Vorschriften in Cloud-Umgebungen sicherzustellen. Dazu gehören Richtlinien zur Erfassung, Priorisierung und Abwehr von Bedrohungen für wichtige Systeme, zum Schutz von Daten, zu rollenbasierten Zugriffskontrollen, zur Verwendung von Verschlüsselung und Protokollierung sowie zum sicheren Verhalten von Nutzern, beispielsweise im Umgang mit Passwörtern.
Automatisieren Sie Cloud-Compliance in den Workflows Ihrer Entwickler
Snyk automatisiert Cloud-Compliance-Prüfungen und erstellt Berichte für Führungskräfte und Auditoren.
Datenresilienz und Geschäftskontinuität
Dieser Bereich der Cloud-Sicherheit umfasst Maßnahmen für Redundanz, damit Daten und Geschäftsabläufe bei einer Katastrophe oder einem unerwarteten Datenverlust verfügbar bleiben. Sicherungskopien von Daten und Systemen tragen dazu bei, einen unterbrechungsfreien Betrieb sicherzustellen. Dazu gehören auch Schritte zum Testen der Backups und Anweisungen zur Wiederherstellung von Daten. Korrekt in der Cloud gesicherte Daten können Sie außerdem vor Ransomware-Angriffen schützen. Verschlüsselt ein Angreifer alle Ihre aktiven Dateien, können Sie sie einfach aus Ihren Backups wiederherstellen, ohne Lösegeld zahlen zu müssen!
Cloud-Sicherheit vs. Anwendungssicherheit vs. Sicherheit cloudnativer Anwendungen
Die Grenzen zwischen Anwendungssicherheit und Cloud-Sicherheit verschwimmen zunehmend, insbesondere bei cloudnativen Architekturen wie serverlosen Umgebungen und Containern. Entwickler nehmen mit Ansätzen wie Policy as Code (PaC) und Infrastructure as Code (IaC) mehr Einfluss auf die Cloud. Manuelle Abläufe werden dabei durch standardisierte, wiederholbare und als Code formulierte Methoden ersetzt.
Das bedeutet, dass Entwickler zunehmend sowohl für die Sicherheit der von ihnen geschriebenen Anwendungen als auch für die Infrastruktur verantwortlich sind, in der diese Anwendungen ausgeführt werden. Entwickler achten immer stärker auf Sicherheitsfragen: 61 % der Entwickler geben an, dass der Wechsel zu cloudnativen Technologien ihre Sicherheitsbedenken verstärkt hat.
Damit stellt sich die Frage, wer für die Cloud-Sicherheit verantwortlich ist, denn daran sind viele Teams beteiligt: Sicherheits-, Betriebs- und Entwicklungsteams sowohl beim Kundenunternehmen als auch beim Cloud-Anbieter.
Cloud-Sicherheit vs. Cybersicherheit
Cloud-Sicherheit ist ein spezialisiertes Teilgebiet der Cybersicherheit, das sich auf den Schutz von Daten, Anwendungen und Services in Cloud-Umgebungen konzentriert. Sie berücksichtigt besondere Risiken wie Fehlkonfigurationen, unsichere APIs und Schwachstellen in gemeinsam genutzter Infrastruktur. Cybersicherheit umfasst dagegen allgemein Maßnahmen zum Schutz von Netzwerken, Geräten und Daten vor Cyberbedrohungen in allen Umgebungen, einschließlich On-Premises-Systemen und Cloud-Plattformen.
Sichern Sie Ihre Konfigurationen – von der IDE bis zur laufenden Cloud.
Befähigen Sie Entwickler, Cloud-Infrastruktur sicher zu entwickeln und Probleme im IaC-Quellcode zu beheben.
Wer ist für die Sicherheit der Cloud verantwortlich?
Public-Cloud-Anbieter folgen in der Regel einem Modell der geteilten Verantwortung für Cloud-Sicherheit. Dabei wird die Verantwortung für die Cloud-Sicherheit der Partei zugewiesen, der der jeweilige Aspekt der Cloud gehört.
Anbieter sind in der Regel für die Sicherheit der Netzwerke, der Cloud-Infrastruktur und der Server verantwortlich, auf denen Daten und Workloads physisch gehostet werden. Kunden sind dafür verantwortlich, einen sicheren Anbieter auszuwählen, den Benutzerzugriff zu verwalten, die Einhaltung von Vorschriften sicherzustellen und Systeme gemäß organisatorischen und behördlichen Vorgaben sicher zu konfigurieren und zu warten.
Sicherheitsverantwortung je nach Cloud-Service-Typ
Die Sicherheitsanforderungen können je nach Art des genutzten Cloud-Services variieren. Zu diesen Cloud-Service-Typen gehören:
Software as a Service (SaaS)
Die wichtigste Verantwortung von SaaS-Kunden besteht darin, sichere Zugriffsprotokolle zu verwenden. Anbieter sind für die Sicherheit des Backends verantwortlich. Viele Angriffe nutzen Integrationen von SaaS-Anwendungen mit anderen Plattformen aus. Daher ist es wichtig, Einblick in Benutzer-Workflows und Daten zu haben.
Platform as a Service (PaaS)
PaaS-Unternehmen stellen eine „Sandbox“ bereit, die Kunden mieten können, um Anwendungen auf der Infrastruktur des Anbieters zu entwickeln. Anbieter sind für die Sicherheit des Betriebssystems, der Middleware und der Laufzeitumgebung verantwortlich. Kunden hingegen sind für Endbenutzergeräte und Netzwerke, Anwendungen, Daten und Benutzerzugriffe zuständig. Die Entwicklung von Anwendungen in PaaS-Umgebungen geht mit einem Verlust an Transparenz einher. Dadurch lassen sich Bewegungen oder eine unbefugte Nutzung durch Angreifer in einer Cloud-Umgebung schwerer erkennen. Systematische Sicherheitskontrollen und Transparenztools sind erforderlich, um verdächtige Aktivitäten zu erkennen und zu verhindern.
Infrastructure as a Service (IaaS)
IaaS-Anbieter bieten eine Alternative zum Aufbau kostspieliger On-Premises-Infrastruktur. Kunden können Hardware und Computing-Infrastruktur nach Bedarf mieten. Anbieter sind für die Sicherheit ihrer physischen Server, Netzwerke und Daten verantwortlich. Kunden hingegen sind für alles zuständig, was auf der Infrastruktur des Anbieters läuft – einschließlich Betriebssystem, Anwendungen und Middleware sowie Benutzerzugriff, Ressourcenkonfigurationen, Endbenutzergeräte und Netzwerke.
Cloud-Sicherheitsumgebungen
Die „Cloud“ wird oft als Ort bezeichnet. Sinnvoller ist es jedoch, sie als Modell zum Speichern von Daten und Ausführen von Workloads in einer verteilten Umgebung zu betrachten. Es gibt verschiedene Arten von Cloud-Umgebungen, darunter:
Public Clouds
Dabei handelt es sich um Services von Drittanbietern, bei denen Kunden die Ressourcen des Anbieters mit anderen Kunden teilen. In der Regel greifen Kunden über einen Webbrowser auf Public Clouds zu. Public-Cloud-Anbieter investieren stark in Sicherheit, und die meisten Sicherheitsvorfälle in Public Clouds gehen auf Fehlkonfigurationen oder andere Fehler der Kunden zurück. Laut Gartner werden bis 2025 99 Prozent der Cloud-Sicherheitsvorfälle auf Fehler der Kunden zurückzuführen sein.
Private Clouds
Private Clouds bieten Kunden eine exklusive Umgebung. Sie wird entweder extern von einem Drittanbieter verwaltet oder intern als moderne Variante des traditionellen Rechenzentrums betrieben. Sie können als sicherer als Public Clouds gelten, da sie durch die Firewall des Benutzers abgeschirmt sind. Allerdings sind auch sie anfällig für Sicherheitsprobleme wie identitätsbasierte Angriffe.
Gov Clouds
Gov Clouds wurden speziell für isolierte Cloud-Umgebungen für Behörden entwickelt, die mit sensiblen oder geheimen Daten arbeiten und strenge Sicherheitsvorschriften einhalten müssen.
Multi-Cloud
Hierbei werden mehrere Cloud-Services desselben Typs von verschiedenen Anbietern kombiniert, zum Beispiel Public Clouds oder Private Clouds. Multi-Cloud-Setups entstehen häufig in Unternehmen mit verteilten Teams, die an unterschiedlichen Projekten mit eigenen Zeitplänen und technischen Anforderungen arbeiten. Diese Teams wählen möglicherweise je nach Projektbedarf verschiedene Cloud-Anbieter aus. Auch nach Fusionen und Übernahmen kann es dazu kommen, wenn die beteiligten Unternehmen unterschiedliche Cloud-Anbieter nutzen. Die Nutzung mehrerer Clouds erhöht die Komplexität der Sicherheit, da für jede verwendete Cloud spezifisches Fachwissen und passende Tools erforderlich sind.
Hybrid Cloud
Hybrid Clouds kombinieren private Rechenzentren von Drittanbietern oder vor Ort mit Public Clouds. Manche Unternehmen nutzen das von Gartner als „bi-modal“ bezeichnete Modell, bei dem Workloads sowohl in der Cloud als auch im Rechenzentrum ausgeführt werden – insbesondere während Migrationen und Initiativen zur digitalen Transformation.
Clouds vor Ort und außerhalb des Unternehmens
Kunden können auf Cloud-Umgebungen zugreifen, die außerhalb des Unternehmens von einem externen Anbieter verwaltet werden, oder eine interne Cloud vor Ort nutzen, in der sich alle Ressourcen individuell konfigurieren lassen. Offsite-Cloud-Services werden remote bereitgestellt und entlasten Kunden von den Kosten für Hardware, Wartung und Sicherheit. Bei Clouds vor Ort muss der Kunde hingegen die Netzwerke, den Speicher, die Server und die Sicherheit der Cloud-Umgebung selbst verwalten.
Sichern Sie Ihre Cloud-Umgebungen mit Snyk
Der Softwareentwicklungsprozess hat sich verändert. Deshalb muss Sicherheit in jeder Phase des Softwareentwicklungslebenszyklus integriert sein, statt erst nach der Bereitstellung der Anwendung berücksichtigt zu werden. Traditionelle Infrastruktur wurde durch Code ersetzt, der Infrastruktur, Services und Anwendungscontainer definiert. Anwendungen bestehen heute zu einem großen Teil aus Open-Source-Code. Sie werden für den Einsatz in Containern, virtuellen Maschinen und serverlosen Architekturen entwickelt und enthalten Anweisungen zur Bereitstellung und Konfiguration der Infrastruktur, auf der sie mit Tools wie Kubernetes und Terraform laufen.
Cloud-Sicherheit muss Entwickler dabei unterstützen, Cloud-native Anwendungen zu entwerfen und zu programmieren – über die gesamte CI/CD-Pipeline hinweg. Snyk bietet verschiedene Tools, mit denen Entwickler Cloud-Sicherheit in ihre Anwendungen und Workflows integrieren können:
Sicherheit mit Fokus auf Entwickler
Die Developer-Security-Tools von Snyk ermöglichen es Entwicklern, Sicherheit von den ersten Codezeilen an einzubeziehen. Die Plattform von Snyk umfasst Scanner für Open-Source-Abhängigkeiten sowie Lösungen für Container-Sicherheit und Infrastruktur-Sicherheit.
Infrastructure-as-Code-Sicherheit (IaC)
IaC-Vorlagen definieren den gewünschten Zustand der Cloud-Infrastruktur. Sie funktionieren wie automatisierte Runbooks: Sie erfassen die Feinheiten manueller Bereitstellungen und übertragen sie in wiederholbare Schritte, die vor der Ausführung getestet werden können. Mit IaC lassen sich Best Practices aus der Softwareentwicklung in Infrastrukturdefinitionen übernehmen.
Snyk IaC vereinfacht Compliance-Tests für Sicherheits- und Architektur-Richtlinien bei jeder Codeänderung. Die Lösung unterstützt AWS-, Azure- und GCP-Infrastruktur sowie die IaC-Tools Kubernetes und Terraform. Snyk IaC bündelt Transparenz und Governance über Entwickler-Workflows, Pipelines und Cloud-Umgebungen hinweg – mit einer einzigen Policy-Engine und einem zentralen Regelsatz. Außerdem können Teams Cloud-Probleme schnell beheben, indem die Lösung sie in Git-Workflows automatisch mit dem relevanten IaC-Quellcode verknüpft. So können die zuständigen Entwickler Probleme schneller beheben. Einfach korrigieren, erneut testen und bereitstellen.
Container-Sicherheit – einschließlich Laufzeitschutz mit Sysdig
Snyk Container hilft Entwicklern, Anwendungen und Container gleichzeitig zu schützen. Mit den Tools für Basis-Images lassen sich Schwachstellen schnell beheben, indem Sie auf sicherere Basis-Images umsteigen. Die Scan-Funktionen erkennen und beheben Schwachstellen in Containern automatisch – sowohl in der IDE als auch in der Laufzeitumgebung. Die Partnerschaft von Snyk mit Sysdig erweitert Snyk Container um den Schutz der Kubernetes-Laufzeitumgebung und stellt Entwicklern Feedback und Transparenz bereit.
Shift-Left- und DevSecOps-Prinzipien
Bei der traditionellen Anwendungssicherheit liegt der Fokus auf dem Scannen und Beheben von Schwachstellen in der Produktionsumgebung. Angesichts der Komplexität moderner Cloud-Umgebungen und der schnellen Release-Zyklen von Anwendungen funktioniert dieser Ansatz nicht mehr. Der moderne DevSecOps-Ansatz integriert Sicherheit von Anfang an in den Entwicklungsprozess. Dieser Shift-Left-Ansatz ist ein grundlegender Bestandteil der Cloud-Native-Anwendungsentwicklung und der dazugehörigen Tools.
Sichern Sie Ihre Konfigurationen – von der IDE bis zur laufenden Cloud.
Befähigen Sie Entwickler, Cloud-Infrastruktur sicher zu entwickeln und Probleme im IaC-Quellcode zu beheben.