Intelligent finden, automatisch beheben und priorisieren – mit den KI-gestützten Code-Sicherheitstools von Snyk

24. Oktober 2024
0 Min. LesezeitBeim lang erwarteten Snyk Launch 2024 kündigten wir die spannende allgemeine Verfügbarkeit der Funktion zur automatischen Fehlerbehebung in Snyk Code, Snyk AgentFix, an, die von unserer KI-Engine DeepCode AI unterstützt wird! Anlässlich dieses Meilensteins wollen wir untersuchen, wodurch sich der Ansatz von Snyk für Anwendungssicherheit von anderen unterscheidet.
KI ist in aller Munde – ebenso wie ihre unzähligen Anwendungsmöglichkeiten, die eine große Bandbreite an Lösungen (und Problemen) bieten. Auch die Anwendungssicherheit ist von dieser KI-Revolution betroffen, und das Problem unsicheren Codes bleibt zentral. Neue und zunehmende KI-bezogene Risiken, etwa die massenhafte Erstellung von anfälligem, KI-generiertem Code, machen die Codesicherheit noch wichtiger.
Moderne Anwendungssicherheit für die KI-gestützte Softwareentwicklung
In der heutigen KI-Welt erfordern beschleunigte Entwicklung, rascher Wandel und ein beispielloser Anstieg der Sicherheitsherausforderungen einen neuen Ansatz für die Anwendungssicherheit. Um die Anwendungssicherheit wirksam zu skalieren und mit der Entwicklung von KI Schritt zu halten, müssen wir dringend früher im Entwicklungsprozess ansetzen und Sicherheitsprobleme intelligenter priorisieren. Dazu brauchen wir KI-Sicherheitstools, die uns dabei unterstützen:
Erstens: Probleme frühzeitig in Ihrer IDE beheben
Um mit KI-generierten Schwachstellen Schritt zu halten, sind Schnelligkeit und frühzeitiges Handeln gefragt. Früher im Entwicklungsprozess anzusetzen und Sicherheitsscans direkt in der IDE auszuführen, ermöglicht ein Eingreifen zum frühestmöglichen Zeitpunkt. Das beschleunigt die Entwicklung, da der Code vor dem Scan nicht erst erstellt werden muss, ermöglicht sofortiges Handeln bei Problemen und bietet eine nahtlose Umgebung für die Fehlerbehebung, ohne dass Sie den Kontext wechseln müssen.
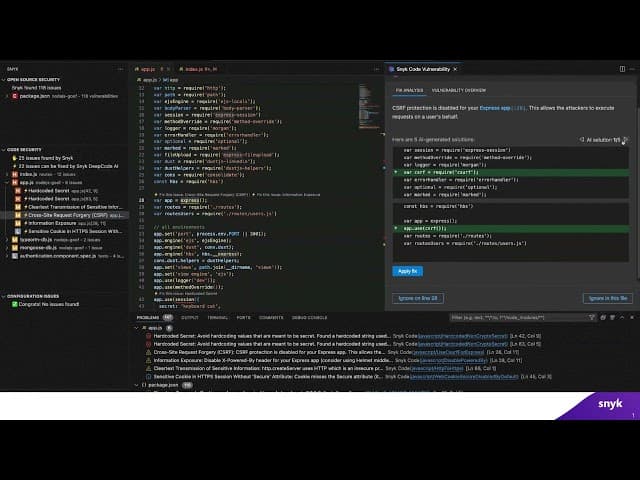
Snyk Code, ein entwicklerorientiertes SAST-Tool mit unserer proprietären KI DeepCode AI, bietet eine schnelle, proaktive Lösung. Da es in Ihrer IDE läuft, können Entwickler mit Snyk Code Probleme beseitigen, lange bevor sie sich in der Pipeline ausbreiten und ihre Behebung kostspielig und komplex wird.
Zweitens: Erkennung und Behebung automatisieren, damit Scans und automatische Fehlerbehebungen schnell, skalierbar und präzise erfolgen
Sicherheitsprobleme im Code zu finden, reicht nicht aus – die Arbeit ist erst erledigt, wenn Sie diese Probleme behoben haben. Damit das effizient und korrekt gelingt, brauchen Sie zuverlässige Scan-Ergebnisse. Ein gutes Erkennungstool genügt nicht, wenn keine vertrauenswürdige Komponente für automatische Fehlerbehebungen mithalten kann. Umgekehrt ist ein gutes System zur automatischen Fehlerbehebung nur so leistungsfähig wie das Erkennungstool, mit dem es zusammenarbeitet. Beide Komponenten müssen nahtlos ineinandergreifen.
KI-gestützte Tools können die Erkennung und Behebung von Schwachstellen in KI-Codierungstools und LLM-generiertem Code erheblich beschleunigen. Um den Geschwindigkeits- und Skalierungsvorteil dieser Tools voll auszuschöpfen, benötigen Sie jedoch auch Präzision. Ein Tool mit zuverlässigen Ergebnissen hilft Ihnen, bereits erledigte Arbeit nicht wiederholen zu müssen und den Nutzen schneller Scans nicht zu schmälern.
Snyk Code, die führende DevSecOps-Plattform, bietet Snyk Agent Fix, eine LLM-gestützte Funktion zur automatischen Behebung von Schwachstellen. Dieses Tool unterstützt Entwickler dabei, generative KI-Tools sicher einzusetzen, indem es unsicheren Code erkennt und automatisch behebt, ohne ihren Arbeitsfluss zu unterbrechen. Ein Fortune-100-Unternehmen konnte mit Snyk Code die durchschnittliche Behebungszeit um 84 % senken und die Codesicherheit im gesamten Team mithilfe des IDE-Plugins von Snyk Code schnell und konsistent skalieren.
Finden: KI-gestütztes SAST-Scanning
Die spezialisierte KI von Snyk Code wurde ausschließlich für die Sicherheit entwickelt, trainiert und feinabgestimmt. Die Präzision der Ergebnisse (dank gezielt ausgewählter Trainingsdaten und der schnellen Analyse) belegt diese tiefgehende Spezialisierung. Snyk Code führt SAST-Scans 50-mal schneller als herkömmliche Tools und 2,4-mal schneller als andere moderne SAST-Tools aus. Außerdem erzielt Snyk Code beim OWASP Benchmark eine Präzision, die fast 20 Prozentpunkte über der SAST-Lösung einer bekannten Entwicklermarke für KI-generierten Code liegt. Dadurch verringert die KI von Snyk Code störende falsch-positive und gefährliche falsch-negative Ergebnisse, liefert übersichtlichere Scan-Ergebnisse und spart Entwicklern letztlich wertvolle Zeit.
Beheben: KI-gestützte automatische Fehlerbehebung im Code
Damit Entwickler von der Erkennungsgeschwindigkeit von Snyk Code voll profitieren, muss auch die Behebung Schritt halten. Die Erkennung von Schwachstellen wird immer effizienter, doch die Behebung solcher Sicherheitsrisiken ist nach wie vor mühsam und zeitaufwendig. Und da KI-generierter Code heute schneller und in größerem Umfang als je zuvor Schwachstellen einführt, dauert die Behebung noch länger. Wenn Entwickler Sicherheitsprobleme erkennen und herausfinden müssen, wie sie diese effizient beheben, wird ihr Arbeitsfluss unterbrochen. Die Behebungsraten sinken, die Sicherheitsrückstände wachsen und unsichere, überhastete Umgehungslösungen entstehen.
Gestalten Sie mit Snyk die Zukunft von Coding-Assistenten
Erfahren Sie mehr über Coding-Assistenten und wie Sie diese Tools in Entwicklungs-Workflows integrieren.
Um Code-Schwachstellen zu beheben, Sicherheitsrückstände abzubauen und den zunehmend zeitaufwendigen Behebungsaufwand zu reduzieren, benötigen Sie ein KI-gestütztes SAST-Tool, das die Behebung einfach und schnell automatisiert und sich nahtlos in Entwickler-Workflows integriert. Genau das leistet die Funktion zur automatischen Fehlerbehebung von Snyk Code. Snyk Agent Fix ist derzeit im Early Access verfügbar und wird am 29. Oktober 2024 allgemein verfügbar sein.

Aktivieren Sie Snyk Code Fix am 29. Oktober wie oben abgebildet in Ihren Snyk-Einstellungen. Falls Sie Snyk Code noch nicht nutzen, registrieren Sie sich für ein Snyk-Konto, erfahren Sie, wie Sie Snyk in Ihrer IDE verwenden, und beginnen Sie, Fehler zuverlässig und mit KI-Geschwindigkeit automatisch zu beheben.
Sicherere automatische Fehlerbehebung

Snyk Agent Fix schlägt für ein von Snyk Code gemeldetes Problem bis zu fünf Korrekturen vor. Der Nutzer wählt die für seinen jeweiligen Kontext am besten geeignete Korrektur aus und wendet sie anschließend mit einem Klick an. Dabei kann er sich darauf verlassen, dass die Korrektur keine zusätzlichen Sicherheitsprobleme verursacht. Und genau hier unterscheidet sich Snyk Agent Fix von anderen Lösungen: Es verlässt sich nicht einfach auf generative KI, um Entwicklern Korrekturvorschläge zu liefern.
Als Sicherheitsexperten kennen wir die grundsätzlichen Grenzen generativer KI. Um diese Herausforderungen zu bewältigen, haben wir unsere proprietäre Multi-Model-KI entwickelt. Sie kombiniert verschiedene KI-Methoden, um deren Stärken zu nutzen und potenzielle Schwächen abzumildern. Dadurch ist Snyk Agent Fix zuverlässiger als Lösungen zur automatischen Fehlerbehebung beim Code-Scanning, die sich ausschließlich auf LLMs oder einzelne KI-Modelle stützen.
Außerdem werden bei Snyk Agent Fix für Snyk Code alle vorgeschlagenen Korrekturen automatisch auf Sicherheitsrisiken geprüft – und zwar durch die regelbasierte symbolische KI von Snyk Code, bevor die Vorschläge dem Entwickler angezeigt werden. Anders gesagt: Snyk Agent Fix läuft in der IDE, und Snyk Code prüft die Korrekturvorschläge von Snyk Agent Fix automatisch auf Sicherheitsrisiken. Daher müssen Sie den Code nicht erst erstellen und nach einer automatischen Fehlerbehebung erneut manuell scannen. Entwickler können die Korrekturvorschläge von Anfang an ansehen und die gewünschte Korrektur mit einem Klick anwenden.
Und schließlich das Sahnehäubchen: Das LLM von Snyk Agent Fix wird wie der Rest der KI-Engine von Snyk von unseren Sicherheitsexperten ständig verbessert, trainiert und umfassend feinabgestimmt und von Snyk gehostet. Beim Training von DeepCode AI stellt Snyk sicher, dass ausschließlich Open-Source-Code mit behobenen Schwachstellen und freizügigen Lizenzen verwendet wird. Außerdem trainieren wir unsere KI niemals mit Kundencode. Das bedeutet, dass alle Sicherheitskorrekturen äußerst zuverlässig sind, weil sie ausschließlich auf Codesicherheit ausgerichtet sind (wie Sie inzwischen wissen, sind funktionaler und sicherer Code zwei sehr unterschiedliche Dinge) und keine geistigen Eigentumsrechte verletzen. Da Snyk die eigene KI-Engine hostet, werden Ihre Daten außerdem nicht an die Server Dritter (z. B. OpenAI) übermittelt, wo Sie die Kontrolle über Ihr geistiges Eigentum und das Ihrer Kunden aus der Hand geben würden. Snyk speichert keine Kundendaten.

Schnellere und präzisere automatische Fehlerbehebung
Dank der kontinuierlichen Verbesserung des LLM von Snyk Agent Fix ist Snyk Agent Fix auch bei Geschwindigkeit und Präzision führend im Bereich der automatischen Fehlerbehebung.
Die jüngste Verbesserung des LLM-Modells von Snyk Agent Fix und die Erweiterung der unterstützten Programmiersprachen für OWASP Top 10-Bedrohungen auf acht Sprachen (und es werden mehr!) haben zu einem deutlichen Sprung bei Geschwindigkeit und Präzision geführt. Diese Verbesserungen bieten zudem umfangreiche neue Funktionen. Snyk Agent Fix unterstützt derzeit die folgenden Programmiersprachen:
JavaScript
TypeScript
Java
Python
C/C++ (eingeschränkte Unterstützung)
C# (eingeschränkte Unterstützung)
Go (eingeschränkte Unterstützung)
APEX (eingeschränkte Unterstützung)
„Eingeschränkte Unterstützung“ bedeutet, dass derzeit weniger als 10 Regeln für die OWASP Top 10 abgedeckt werden. Von diesen acht Sprachen werden Java, JavaScript, TypeScript und Python ab dem 29. Oktober allgemein verfügbar sein; die übrigen Sprachen sind zunächst im Early Access erhältlich. Die neue Version von Snyk Agent Fix wird in VS Code und JetBrains-IDEs verfügbar sein. Eine breitere Unterstützung weiterer IDEs folgt.
Darüber hinaus macht unsere umfangreiche Investition in Innovation die Snyk-DevSecOps-Plattform zukunftssicher und hat jüngst zu CodeReduce geführt – einer zum Patent angemeldeten Technologie, die die Leistung jedes getesteten großen KI-Modells deutlich verbessert hat, darunter auch des äußerst beliebten GPT-4-Modells von OpenAI.
CodeReduce analysiert zunächst relevanten Code, um festzustellen, welche Abschnitte von dem gemeldeten Fehler betroffen sind und welche Abschnitte Kontext dazu liefern. Anschließend priorisiert die Technologie die für die Fehlerbehebung benötigten relevanten Codeabschnitte und richtet den Aufmerksamkeitsmechanismus von Snyk Agent Fix darauf aus. Dadurch muss Snyk Agent Fix deutlich weniger Code verarbeiten. Das bewirkt zwei entscheidende Dinge: 1) Die Qualität der Korrekturvorschläge verbessert sich und Halluzinationen werden reduziert. 2) Die Verarbeitung durch Snyk Agent Fix wird beschleunigt.
Diese zukunftsweisende, intelligente Priorisierung hat die Präzision von GPT-4 um bis zu 20 % verbessert. Sie ist der Grund für die branchenführende automatische Fehlerbehebung von Snyk Agent Fix in wenigen Sekunden und die zuverlässige Behebung von Schwachstellen, ohne zusätzliche Sicherheitsprobleme zu verursachen.
Genauigkeitsvergleich:

Drittens: Intelligent priorisieren
Der letzte entscheidende Bereich, den moderne Tools für Codesicherheit abdecken sollten, ist die intelligente Priorisierung. Die zunehmende Zahl von Sicherheitslücken bei gleichzeitig hohem Entwicklungstempo erfordert einen gezielteren Fokus. Ein Tool kann zwar leicht eine Vielzahl von Sicherheitsbefunden anzeigen, doch das bringt Sicherheitsteams wenig und kann bei Entwicklern zu Ermüdung führen. Um wirklich hilfreich zu sein, müssen diese Tools die Befunde nach Priorität ordnen.
Unternehmen haben unterschiedliche Prioritäten, Arbeitsweisen, Konfigurationen und Risikoprofile. Ein Risiko, das für 70 % anderer Unternehmen wichtig ist, muss für Ihr Unternehmen nicht unbedingt relevant sein. Snyk hat sich diesem vielschichtigen Thema angenommen, damit Teams mit möglichst geringem Aufwand die größtmögliche Wirkung erzielen können. Bei Snyk wissen wir: Nur etwa 7 % aller Sicherheitsprobleme sind kritisch. Deshalb sind wir überzeugt, dass Teams in kürzerer Zeit mehr erreichen können, wenn wir ihnen helfen, diese 7 % zu priorisieren.
Unser einzigartiger Ansatz zur Filterung irrelevanter Meldungen beruht auf zwei Maßnahmen: Wir konzentrieren uns darauf, in Snyk Code-Scans die wesentlichen Risiken zu melden und die Ergebnisse von Anfang an übersichtlicher zu gestalten. Außerdem priorisieren wir Risikobefunde mithilfe des Snyk Risk Score in Snyk Open Source und Snyk Container und setzen dabei auf einen ganzheitlichen Ansatz für maximale Präzision.
Der Snyk Risk Score kombiniert binäre und probabilistische Modelle, um die Wahrscheinlichkeit auszuwerten, dass eine Schwachstelle ausgenutzt wird, und deren mögliche Auswirkungen einzuschätzen. Außerdem berücksichtigt er verschiedene objektive und kontextbezogene Risikofaktoren wie Erreichbarkeit, Exploit-Reife, EPSS, CVSS-Metriken und geschäftliche Kritikalität.
Die von DeepCode AI unterstützte Analyse erreichbarer Schwachstellen von Snyk erkennt, ob ein Problem Funktionen betrifft, die von der Anwendung aufgerufen werden. Dadurch steigt das Risiko, dass das Problem ausgenutzt wird. Die KI-gestützte Erreichbarkeitsanalyse von Snyk kann unsere Vulnerability Database schnell analysieren, um relevante Funktionen zu untersuchen und einen Aufrufgraphen zu erstellen. So lässt sich feststellen, ob Ihre Anwendung eine anfällige Funktion aus einem Open-Source-Paket verwendet. Dies hilft dabei, potenzielle Sicherheitsrisiken zu erkennen.
Der auf Erreichbarkeit basierende Snyk Risk Score ist derzeit als öffentliche Betaversion für Snyk Open Source und Snyk Container verfügbar. Weitere Informationen zur Erreichbarkeitsanalyse von Snyk finden Sie hier.
Abschließend
In einem zunehmend komplexen und umkämpften Bereich der Anwendungssicherheit erkennt Snyk, dass es sich nicht um ein Gefecht von Straße zu Straße handelt, das mit zahlreichen eng umrissenen Einzellösungen geführt wird. Vielmehr geht es um einen organisierten, strukturierten Kampf, der einen konsolidierten, koordinierten und priorisierten Ansatz erfordert. Dieser führt alle unterschiedlichen Elemente auf einer Plattform zusammen und stellt die riesigen Datenmengen so dar, dass sie für Teams aussagekräftig und relevant sind.
Wir nutzen die Leistungsfähigkeit von KI nicht nur, um bisherige Aufgaben schneller und besser zu erledigen, sondern auch, um Teams eine moderne Arbeitsweise zu ermöglichen – mit Erkenntnissen und Effizienz durch Priorisierung.
Die Funktion zur automatischen Codekorrektur in Snyk Code, Snyk Agent Fix, wird später in diesem Monat, am 29. Oktober, allgemein verfügbar sein und ist für begrenzte Zeit kostenlos. Aktivieren Sie die Funktion in Ihren Einstellungen: Wählen Sie im Menü links Snyk Agent Fix aus und schalten Sie die Option wie in der Abbildung unten ein:
Wenn Sie bereits Snyk Code nutzen, nehmen Sie Ende Oktober an unserem Webinar zu Produktneuigkeiten für Kunden teil und erleben Sie Snyk Agent Fix in Aktion. Dabei zeigen wir unter anderem, wie schnell, präzise und benutzerfreundlich das Tool ist. Wenn Sie Snyk noch nicht kennen, sich erst einmal umsehen oder Ihr Wissen auffrischen möchten, finden Sie in unserer neuen Lektion in Snyk Learn heraus, wie Sie Probleme in der IDE schnell erkennen und automatisch beheben können – ohne den Kontext wechseln zu müssen.
Möchten Sie erfahren, wie Snyk als Leader im Gartner® Magic Quadrant™ 2023 für Application Security Testing Unternehmen dabei unterstützt, KI sicher einzusetzen, und die KI-gestützte intelligente Erkennung, Priorisierung und Behebung selbst erleben? Registrieren Sie sich hier für ein Snyk-Konto und profitieren Sie noch heute von einem proaktiveren, einfacheren und reibungsloseren Workflow.
Schwachstellen in KI-generiertem Code beheben
Erfahren Sie, wie DeepCode AI Fix die Behebung von Sicherheitsproblemen automatisiert und sich nahtlos in Entwickler-Workflows integriert – für höhere Behebungsraten und weniger technische Sicherheitsschulden.