Wie Snyk eine sichere Einführung von KI gewährleistet
27. März 2024
0 Min. LesezeitDie KI-Revolution verändert Branchen, Prozesse und die gesamte Welt der Softwareentwicklung. In dieser Umbruchphase ist es entscheidend, nicht nur die Entwicklung und Anwendung von KI in der Softwareentwicklung zu verstehen, sondern auch, wie Snyk, die branchenführende Plattform für Entwicklersicherheit, KI innovativ einsetzt, um die Sicherheit zu verbessern.
Die Entwicklung von KI in der Softwareentwicklung
Die Geschichte der KI reicht bis in die 1950er-Jahre zurück und ist von ambitionierten Zielen und bedeutenden Meilensteinen geprägt. Anfangs konzentrierte sich die KI-Forschung auf symbolische KI (auch „Good Old-Fashioned AI“ genannt). Dieser KI-Ansatz verwendet für Menschen lesbare Symbole, um Probleme darzustellen, und Logik, um sie zu lösen. Diese frühe KI basierte auf Regeln und legte den Grundstein für regelbasierte Systeme und Expertensysteme. Sie gab einen Einblick in das Potenzial von Maschinen, menschliches Denken nachzuahmen.
Gegen Ende des 20. Jahrhunderts vollzog sich mit dem Übergang von der Ära der symbolischen KI ein grundlegender Wandel: Die KI übernahm die Prinzipien des maschinellen Lernens. Dieser entscheidende Schritt ermöglichte es KI-Systemen, sich weiterzuentwickeln, indem sie direkt aus Daten lernten. Heute befinden wir uns in der spannenden Ära des Deep Learning und neuronaler Netze. KI-Systeme können riesige Datenmengen verarbeiten und analysieren, indem sie die komplexen neuronalen Muster des menschlichen Gehirns nachahmen.
Die weitere Entwicklung des Deep Learning führte zum Aufkommen der generativen KI (genAI) und markierte einen entscheidenden Wandel hin zu Modellen, die aus Daten lernen, neue Inhalte generieren und sogar Code schreiben können. Tools wie GPT (generative pre-trained transformer) haben beeindruckende Fähigkeiten bewiesen: Sie können menschenähnliche Inhalte – Texte, Bilder und Videos – verstehen, vorhersagen und generieren. Damit eröffnen sich neue Möglichkeiten für den Einsatz von KI in der Softwareentwicklung. Aufgrund der Funktionsweise dieser Technologie können alle genAI-Tools jedoch gelegentlich auch falsche oder völlig erfundene, aber glaubwürdig wirkende Ergebnisse liefern. Letztere werden als „Halluzinationen“ bezeichnet.
KI in der modernen Softwareentwicklung: Anwendungen und Beispiele
Heute setzen Entwicklerinnen und Entwickler KI in vielen Bereichen der Softwareentwicklung ein – von der Automatisierung alltäglicher Aufgaben bis hin zur Förderung von Kreativität und Effizienz. Zu den häufigsten Anwendungsfällen zählen:
Code generieren
Pair Programming
Code refaktorieren
Vorlagen bereitstellen
Kommentare hinzufügen
Code zusammenfassen
„Readme“-Dateien schreiben
Fehler und Probleme beheben
Von diesen Aufgaben bergen die drei häufigsten Anwendungsfälle die größten Risiken für Unternehmen und die Codesicherheit. Sie ermöglichen das Hinzufügen, Ändern und Löschen von Quellcode. Dadurch können unbeabsichtigt Schwachstellen in der Software entstehen, die schwerwiegende Folgen für Unternehmen haben.
Untersuchungen von McKinsey zeigen, dass Entwicklerinnen und Entwickler Programmieraufgaben mit genAI-Coding-Assistenten doppelt so schnell erledigen können. Andererseits haben der Snyk-Bericht zur Sicherheit von KI-generiertem Code aus dem Jahr 2023 und andere Studien wie diese der Stanford University ebenfalls gezeigt, dass KI-gestützte Assistenten den Code auch weniger sicher machen.
Ein zweischneidiges Schwert: Vorteile und Risiken
GenAI-Coding-Assistenten steigern zwar die Produktivität von Entwicklerinnen und Entwicklern, generieren und fügen Anwendungen aber auch exponentiell mehr Code hinzu. Das führt zu verschiedenen Risiken im Zusammenhang mit KI-generiertem Code:
Qualität und Zuverlässigkeit: Qualität und Zuverlässigkeit von KI-generiertem Code können variieren, da die Modelle mit unvollständigen oder voreingenommenen Datensätzen trainiert werden. Dies kann zu Halluzinationen und Fehlern führen und dazu, dass nicht existierende Pakete vorgeschlagen werden, die Supply-Chain-Angriffe ermöglichen.
Blindes Vertrauen: KI-generierter Code kann Entwicklerinnen und Entwicklern ein falsches Gefühl von Sicherheit und Zuversicht vermitteln. Sich jedoch unkritisch auf KI-generierten Code zu verlassen, unterscheidet sich kaum davon, Code blind von Stack Overflow zu kopieren und einzufügen. KI-generierter Code sollte wie jeder andere neu eingeführte Code behandelt und vor dem Commit auf Sicherheitsprobleme geprüft werden.
Sicherheitslücken: Aufgrund von Fehlern in KI-Modellen oder voreingenommenen Trainingsdaten kann KI-generierter Code Sicherheitslücken enthalten. Wir haben beispielsweise gezeigt, dass Copilot Probleme in unsicheren Codebasen verstärken und Sicherheitslücken einführen kann.
Lizenz- und IP-Verstöße: KI-generierter Code folgt einem „Black-Box“-Ansatz, bei dem Code aus unterschiedlichen Quellen und mit verschiedenen Lizenztypen in Ihre Anwendungen gelangen kann. Dadurch besteht für Ihr Unternehmen das Risiko von Lizenz- und IP-Verstößen. Wird ein GPT hingegen aktiv mit den erhaltenen Anfragen trainiert, können IP-Inhalte versehentlich als Trainingsmaterial weitergegeben werden.
Wie Snyk Entwicklerinnen und Entwickler dabei unterstützt, KI sicher einzusetzen
Die Risiken und Vorteile von KI haben zu einer neuen Form des Shift Left im Software Development Life Cycle (SDLC) geführt. Zugleich müssen Entwicklerinnen und Entwickler KI-Coding-Assistenten sicher nutzen können, ohne dabei ausgebremst zu werden. Dafür lassen sich KI-Coding-Tools mit einer branchenführenden Sicherheitsplattform wie Snyk kombinieren, die Folgendes bietet:
Sicherheit mit der Geschwindigkeit der KI-Entwicklung: Quellcode direkt in der IDE direkt aus der IDE mit Echtzeitanalyse scannen.
Präzise Ergebnisse mit weniger False Positives und False Negatives dank eines proprietären hybriden KI-Ansatzes, der eine umfassende Analyse über mehrere Dateien hinweg, dateiübergreifende Analyse und Datenflussanalyse umfasst und durchgängig mit umfassender Feinabstimmung durch menschliche Expertinnen und Experten kombiniert wird.
Enge Integration in die Git-Workflows von Entwicklerinnen und Entwicklern, Entwicklungstools und CI/CD sorgt für vollständige Transparenz bei Problemen – frühzeitig und während des gesamten SDLC.
DeepCode AI: Die hybride KI von Snyk für die statische Analyse
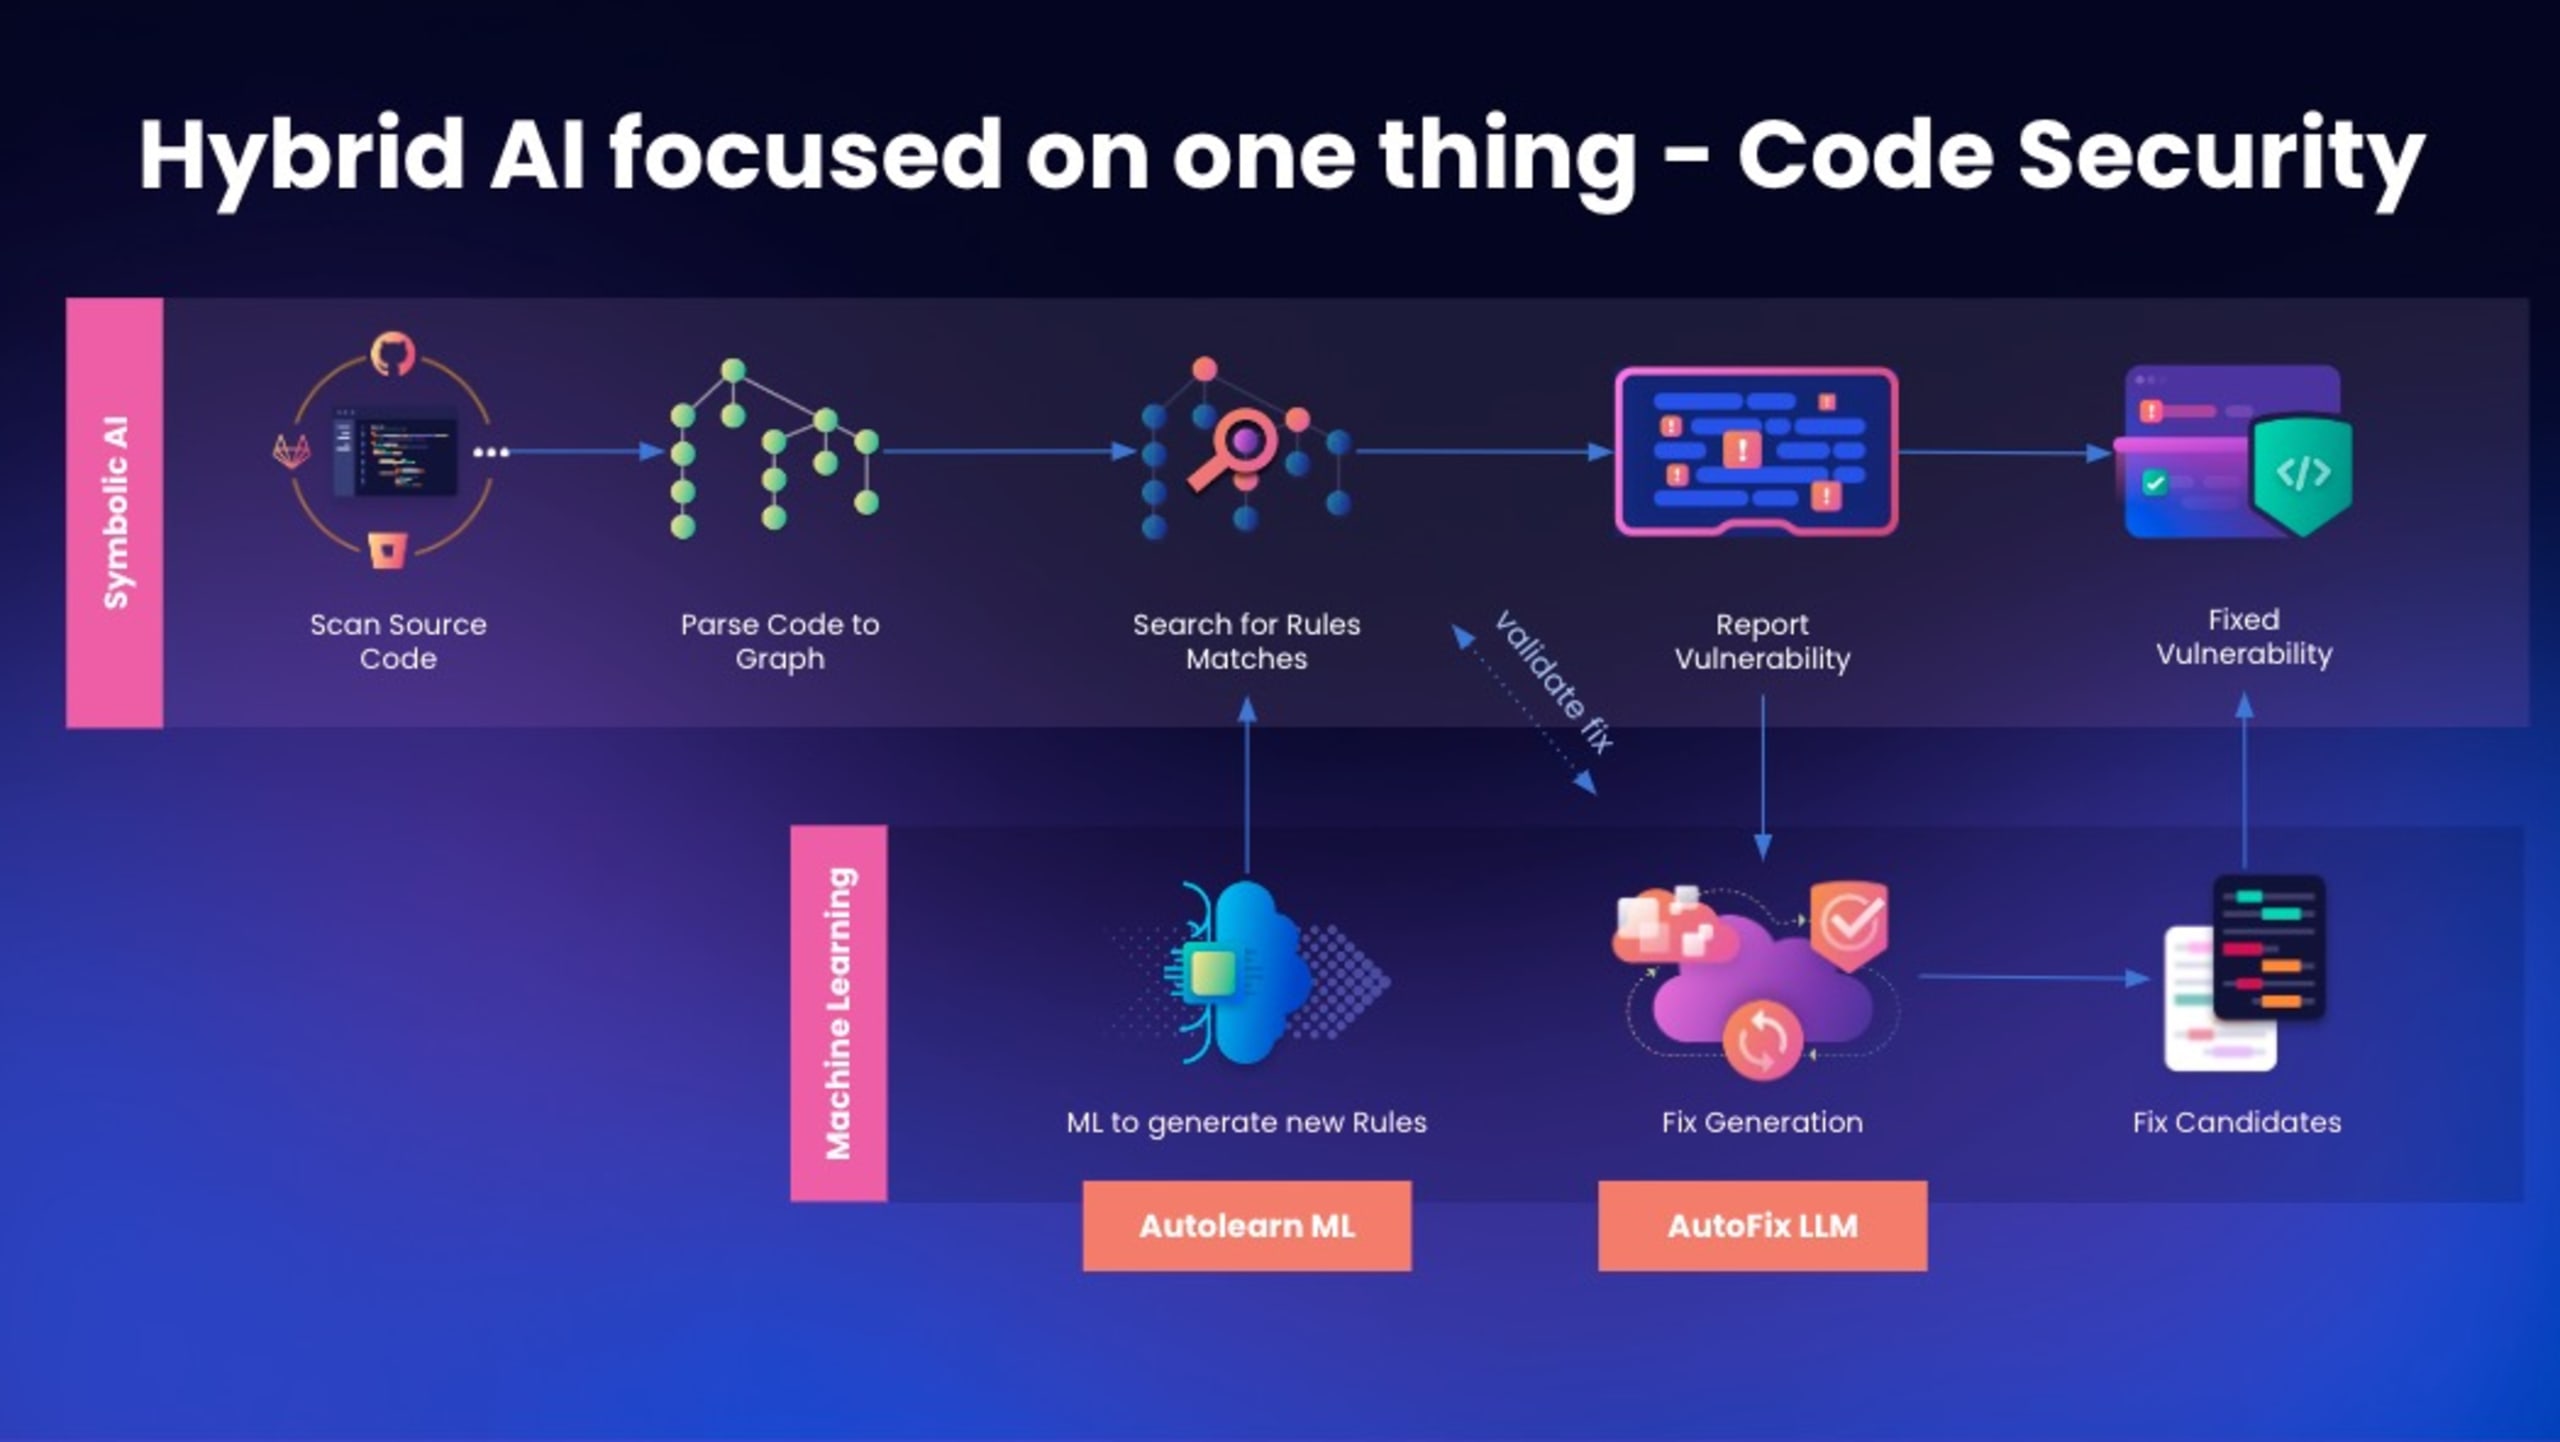
DeepCode AI ist unsere proprietäre KI-Technologie, die Snyk unterstützt und die beiden führenden KI-Ansätze kombiniert: regelbasierte symbolische KI und neuronale beziehungsweise ML-basierte genAI. Wenn Snyk den Quellcode scannt, wird er analysiert und in Ereignisgraphen umgewandelt. Diese Ereignisgraphen bieten eine abstrahierte Sicht auf den Datenfluss, Sanitizer und Sink und werden an die symbolische, regelbasierte KI-Engine von Snyk übergeben, um Sicherheitsprobleme im Code zu erkennen. Wird ein Sicherheitsproblem erkannt, meldet Snyk die Schwachstelle zusammen mit dem Datenfluss sowie Quelle und Sink an die Nutzerinnen und Nutzer. DeepCode AI lernt kontinuierlich mithilfe von ML aus Open-Source-Repositories mit genau festgelegten Lizenzen, die eine kommerzielle Nutzung erlauben. So werden neue Regeln erkannt und erstellt, die nach sorgfältiger Prüfung und Auswahl durch Sicherheitsanalystinnen und -analysten in die symbolische KI-Engine aufgenommen werden.
Wird eine Schwachstelle erkannt, generiert das neue Snyk Agent Fix-Feature von Snyk mögliche Lösungen für das Sicherheitsproblem. Bevor DeepCode die Lösung den Nutzerinnen und Nutzern empfiehlt, prüft es die Codeversion mit der Korrektur, indem es sie für einen Sicherheitsscan erneut an die symbolische KI-Engine sendet. So wird sichergestellt, dass der vorgeschlagene Code das Problem behebt und keine neuen Sicherheitsprobleme verursacht.
Dieser hybride KI-Ansatz von Snyk sorgt für mehr Robustheit, Präzision und Geschwindigkeit. So können Entwicklerinnen und Entwickler in Echtzeit in ihren IDEs scannen, ihre Produktivität deutlich steigern und Kontextwechsel reduzieren.
KI-Funktionen von Snyk im Einsatz
KI steht erst seit kurzer Zeit im Rampenlicht, doch Snyk nutzt ihre Möglichkeiten schon seit Jahren. Tatsächlich ist KI ein wichtiger Grund dafür, dass wir Entwicklerinnen und Entwicklern sowie Unternehmen branchenführende Geschwindigkeit und Präzision bieten können. Mehrere Komponenten der Snyk-Plattform nutzen KI:
Snyk Vulnerability Database (VulnDB): Snyk überwacht verschiedene Sicherheitsdatenbanken, soziale Netzwerke und Community-Kanäle, um potenzielle Hinweise für unser Sicherheitsforschungsteam zu finden. Mithilfe unterschiedlicher KI-Techniken können unsere Teams bestehende und neue Exploits für Open-Source-Bibliotheken und -Frameworks aufdecken. Diese Schwachstellendatenbank wird sowohl von Snyk Open Source als auch von Snyk Container genutzt.
Snyk Code nutzt KI, um Sicherheitsprobleme im Code schnell und in Echtzeit zu analysieren. Die von Snyk durchgeführte SAST-Analyse basiert auf symbolischer KI. Dadurch ist sie präziser (Snyk erreichte eine Genauigkeit von 72 % beim OWASP-Benchmark, verglichen mit 53 % bei einer anderen renommierten Marke) und stellt Entwicklerinnen und Entwicklern eine Datenflussanalyse bereit.
Neue Snyk Code-Regeln: Snyk verwendet Machine-Learning-Algorithmen, um seine SAST-Regelsätze zu erstellen und zu pflegen. Dafür lernt das System kontinuierlich aus Hunderten sorgfältig ausgewählter Open-Source-Projekte. Unsere Sicherheitsexpertinnen und -experten prüfen die Regeln anschließend, damit Snyk Code aktuell, dynamisch und zuverlässig bleibt.
Snyk Agent Fix mit Snyk Code: Snyk nutzt Snyk Agent Fix, um Entwicklerinnen und Entwicklern in ihren IDEs Korrekturen bereitzustellen. Unser hybrider KI-Ansatz stellt sicher, dass Entwicklerinnen und Entwickler Probleme nicht nur schnell finden, sondern sie auch wirksam und frühzeitig – direkt in ihren IDEs – beheben können. Untersuchungen zeigen, dass Snyk Agent Fix verschiedene Baseline-Modelle dank effizienter Programmanalyse übertrifft.
Benutzerdefinierte Snyk Code-Regeln: Mit KI-gestützten Vorschlägen können Teams eigene Regeln für ihre SAST-Scans erstellen und die Snyk-Code-Regeln so an ihre individuellen Geschäftsanforderungen anpassen.
Analyse erreichbarer Schwachstellen: DeepCode AI von Snyk kann die Snyk Vulnerability Database schnell durchsuchen, um relevante Funktionen zu analysieren und einen Aufrufgraphen zu erstellen. Damit lässt sich feststellen, ob eine bestimmte anfällige Funktion eines Open-Source-Pakets von Ihrer Anwendung aufgerufen wird und dadurch einem höheren Ausnutzungsrisiko ausgesetzt ist. Dieses Feature befindet sich derzeit in einer geschlossenen Beta-Version und unterstützt beliebte Programmiersprachen wie Java, JavaScript und TypeScript.
KI sicher mit Snyk einsetzen
KI-gestützte Tools und Lösungen können die Produktivität von Entwicklerinnen und Entwicklern deutlich steigern und die Markteinführungszeit für Unternehmen verkürzen. Wie Sie gesehen haben, braucht es jedoch geeignete Leitplanken, um das Gesamtrisikoprofil von Anwendungen umsichtig zu steuern und Unternehmen in diesem dynamischen Umfeld zu schützen. Mit wegweisender Technologie und führender Sicherheitsexpertise steht Snyk Ihnen als Sicherheitspartner zur Seite und unterstützt Sie dabei, sicher und selbstbewusst mit KI Innovationen voranzutreiben.
Sichern Sie KI-generierten Code ab
Erstellen Sie Ihr kostenloses Snyk-Konto und sichern Sie KI-generierten Code in wenigen Minuten ab. Oder buchen Sie eine Demo mit unseren Experten und erfahren Sie, wie Snyk Ihre Anwendungsfälle für Entwicklersicherheit unterstützt.