So wählen Sie ein Sicherheitstool für Ihren KI-generierten Code aus

9. Januar 2024
0 Min. Lesezeit„Nicht noch ein KI-Tool!“ Ja, wir hören Sie. Dennoch ist KI gekommen, um zu bleiben, und insbesondere generative KI-Coding-Tools bereiten Security-Verantwortlichen Kopfzerbrechen. Warum, haben wir kürzlich in unserem Beitrag Warum Sie einen Sicherheitsbegleiter für KI-generierten Code brauchen erläutert.
Der Kauf eines neuen Sicherheitstools zum Schutz von generativem KI-Code will gut überlegt sein. Es muss sowohl den Anforderungen Ihres Security-Teams als auch denen Ihrer Entwickler gerecht werden und eine Roadmap haben, damit es nicht veraltet. Wie gehen Sie also vor, um das richtige Sicherheitstool auszuwählen, das Ihren generativen Code zuverlässig schützt und Ihre Entwickler zufriedenstellt – und das angesichts der überall aus dem Boden schießenden KI-Tools?
Snyk bietet seit acht Jahren Sicherheitslösungen an, die im Softwareentwicklungszyklus weiter links ansetzen als andere Sicherheitslösungen auf dem Markt. Heute möchten wir unsere Erfahrung nutzen und unsere Einschätzung zu den fünf wichtigsten Aspekten beim Kauf eines Sicherheitstools mit Ihnen teilen.
KI-CODE-SICHERHEIT
Käuferleitfaden zur Code-Sicherheit bei generativer KI
Erfahren Sie in Snyks Käuferleitfaden zur Code-Sicherheit bei generativer KI, wie Sie Ihren KI-generierten Code schützen.
1. Echtzeitanalyse in Ihrer IDE
Entwickler konzentrieren sich auf das Entwickeln. Ein gutes Sicherheitstool sollte ihnen genau das ermöglichen, indem es Anwendungen zuverlässig schützt, ohne Entwicklungsabläufe zu unterbrechen. Das ist besonders wichtig für die langfristige, erfolgreiche Einführung eines Sicherheitstools. Deshalb muss Ihr ausgewähltes Sicherheitstool mit dem neuen KI-gestützten Tempo der Entwickler Schritt halten und ihre Arbeit nicht stören.
Unsere proprietäre DeepCode-AI-Technologie ist die treibende Kraft hinter Snyk Code. Dank dieser zugrunde liegenden Technologie ist Snyk schneller: Code wird in Sekunden statt Minuten oder Stunden überprüft, und Korrekturen werden in Echtzeit vorgeschlagen. Dabei wird Ihr Quellcode analysiert und unauffällig in der IDE ausgeführt – für eine nahtlose Integration in den gewohnten Arbeitsablauf Ihrer Entwickler.
Anstatt Entwickler bei der Arbeit zu unterbrechen und sie warten zu lassen, während der Code außerhalb ihrer Arbeitsumgebung getestet wird, läuft Snyk parallel zu ihrer Arbeit und erkennt Fehler direkt beim Auftreten. So erhalten sie Feedback in Echtzeit und konkrete Handlungsempfehlungen. Außerdem scannt Snyk Code im Durchschnitt 2,4-mal schneller als andere Lösungen und kann so mit KI-Codegeneratoren Schritt halten.
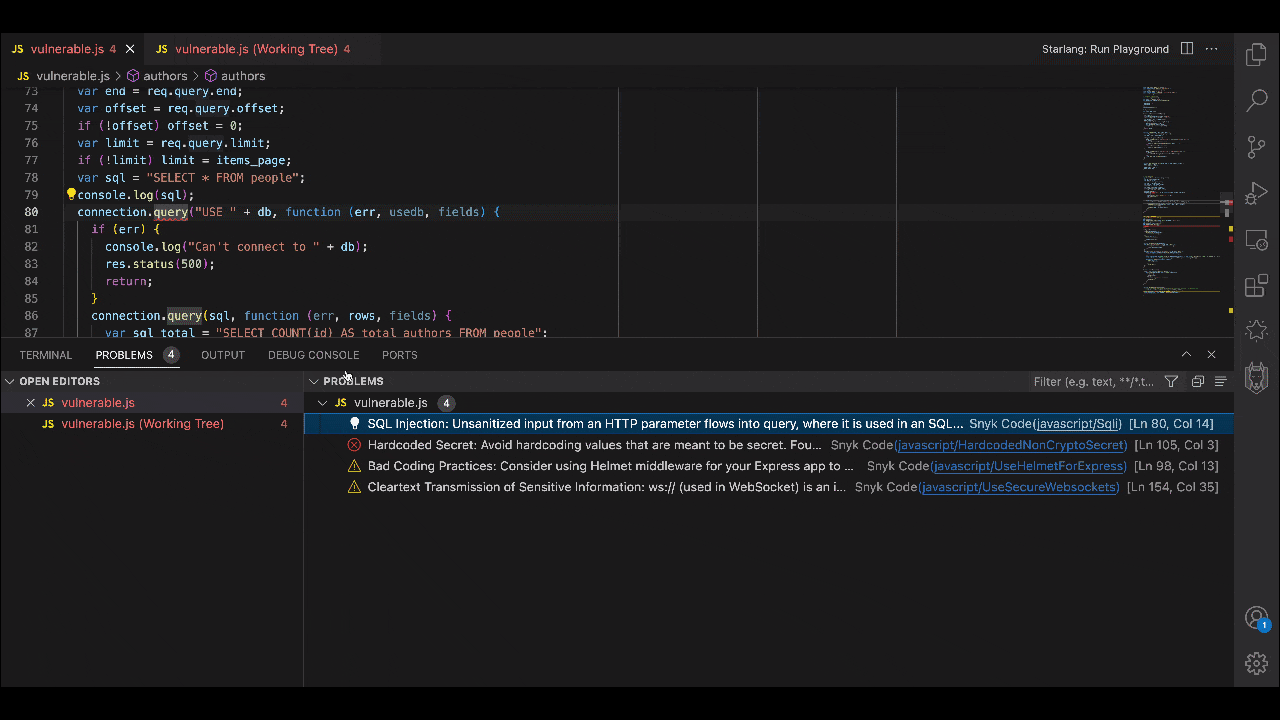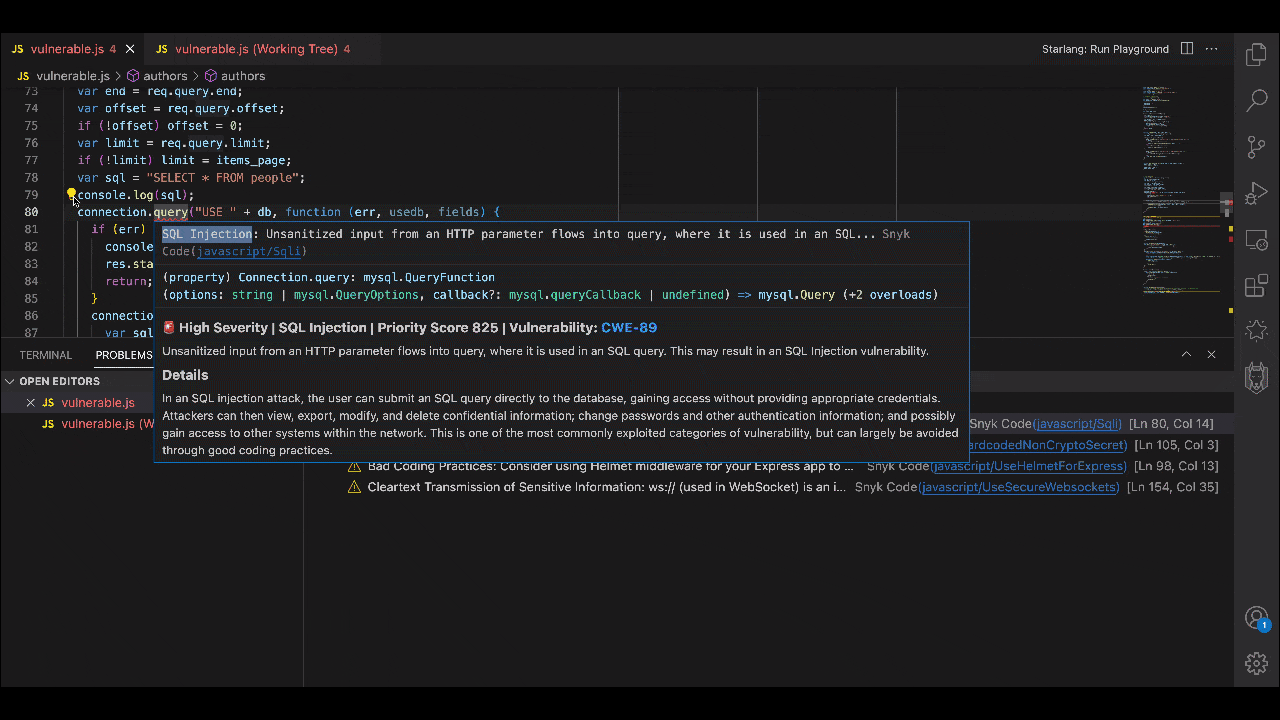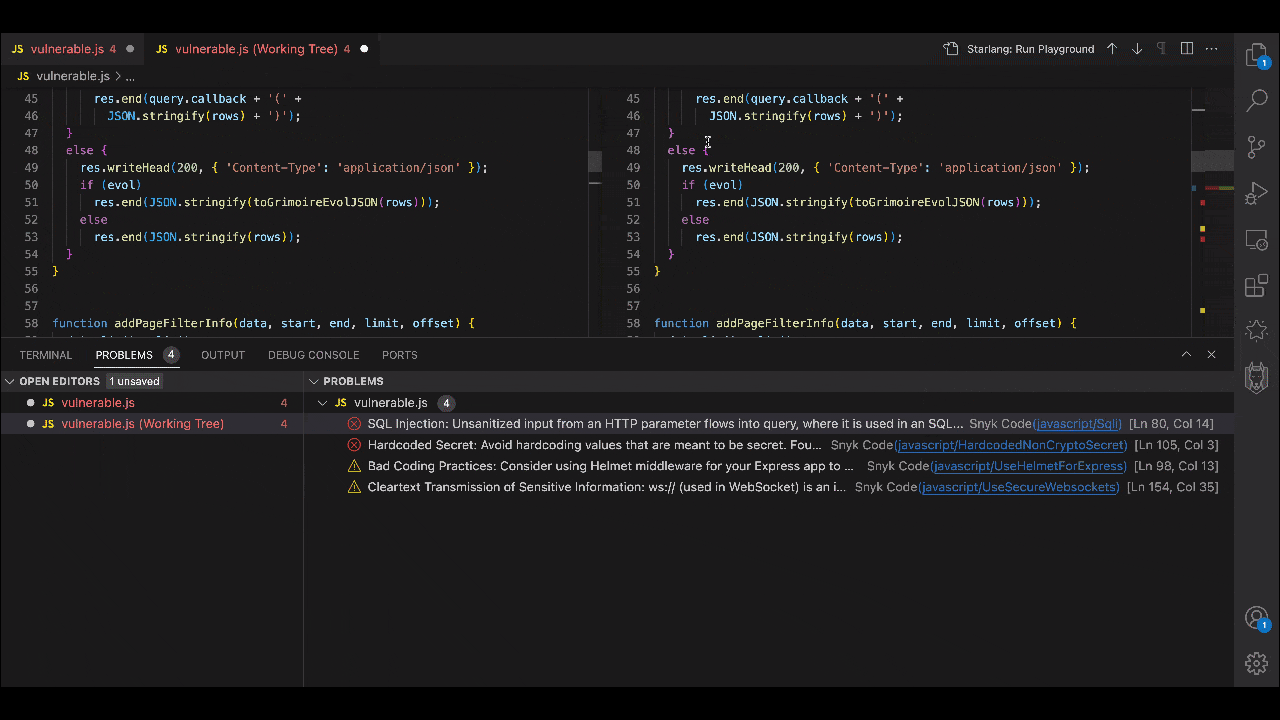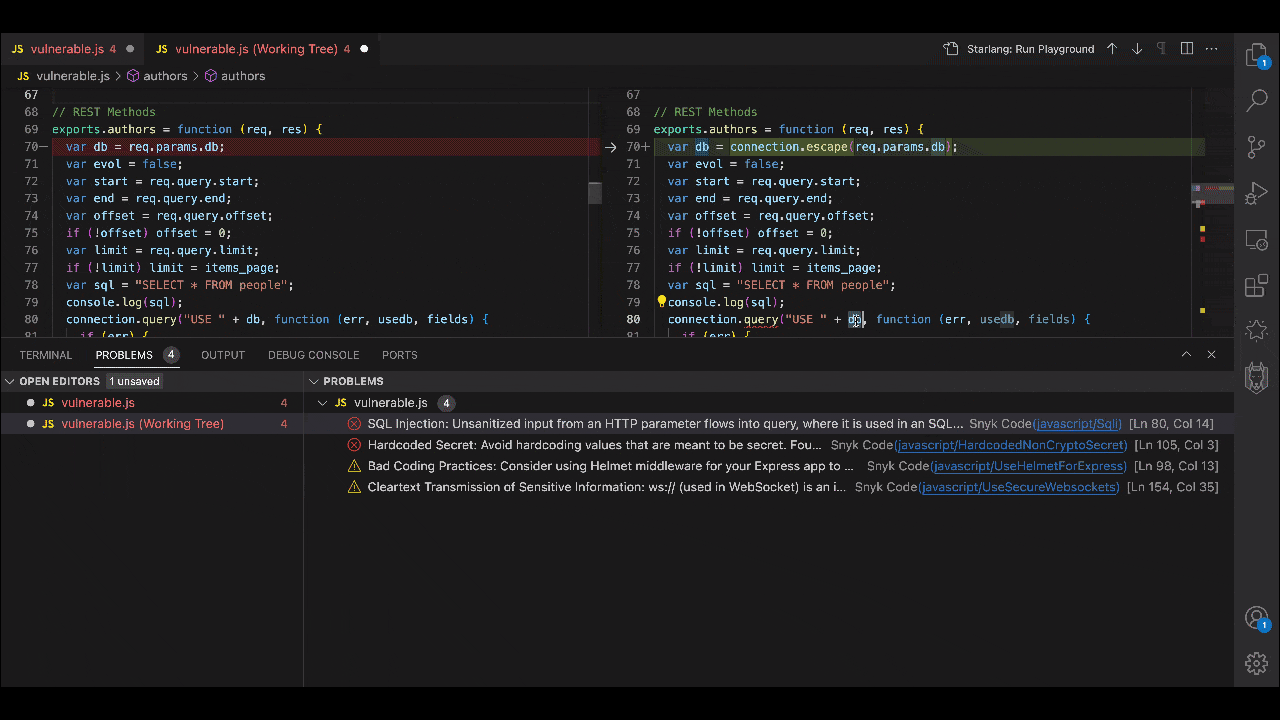
2. Präzise Ergebnisse und Schutz vor KI-Halluzinationen
Wie wir in einem kürzlich erschienenen Blogbeitrag erläutert haben, liegt es in der Natur dieser Technologie, dass generative KI Halluzinationen erzeugt. Deshalb ist ein Sicherheitstool hilfreich, das speziell für das Risikomanagement entwickelt wurde – von einem Team aus Sicherheitsexperten. KI-erfahrene Sicherheitsexperten wissen, dass generative KI nicht automatisch sichere Ergebnisse liefert. Deshalb braucht es Sicherheitsprüfungen, die mit ihrer Geschwindigkeit Schritt halten.
Snyk kennt diese Schwäche generativer KI, sieht aber auch ihre enormen Vorteile. Dank unserer umfassenden Sicherheitserfahrung haben wir einen robusten Ansatz für das Risikomanagement entwickelt, der auf jahrelangen Praxistests unserer Software beruht. Snyk wurde speziell für die Code-Sicherheit entwickelt und bietet Prüfungen auf verschiedenen Ebenen sowie eine der größten und zuverlässigsten Datenbanken mit Mustern für anfälligen Code und passenden Korrekturen. Sie wächst kontinuierlich, damit wir mit den neuesten Coding-Mustern Schritt halten. Für unsere einzigartige DeepCode AI haben wir gezielt symbolische und generative KI sowie mehrere Methoden des maschinellen Lernens kombiniert und unsere Technologie durch menschliche Aufsicht ergänzt.
Snyk kombiniert den generativen KI-Anteil, der Codekorrekturen erstellt, mit dem streng regulierten symbolischen KI-Anteil, der auf einer erstklassigen Wissensdatenbank und maßgeschneiderten Regeln basiert. Dieser begrenzt und überprüft die Ergebnisse des generativen KI-Anteils. Während DeepCode AI Hunderttausende Open-Source-Repositories überwacht, arbeiten menschliche Sicherheitsexperten mit unserer KI zusammen, um neue unsichere Muster schnell zu erkennen und daraus zu lernen. Sie optimieren und pflegen unsere Datenbank und Regeln, um Fehlalarme zu reduzieren und Sie vor den neuesten Schwachstellen zu schützen – denn Maschinen können nicht denken! Diese Verbindung aus hybrider KI und menschlichem Denkvermögen sorgt für ein hohes Maß an Genauigkeit ohne Halluzinationen – auch bei Unternehmen wie Snowflake, Intuit und Neiman Marcus.
3. Umfassende dateiübergreifende Analyse
Viele KI-Sicherheitstools und -Funktionen scannen lediglich isolierte Codeblöcke, Snippets oder einzelne Quellcodedateien. Wie jeder Security-Experte weiß, reicht das jedoch nicht aus.
Es ist wichtig, eine ganze Anwendung und alle ihre Quellcodedateien zu überprüfen. Denn eine Anwendung besteht aus zahlreichen Quellcodedateien, weit mehr als nur der gerade geöffneten Datei und den davon abhängigen Dateien. Wie Daten durch die Anwendung fließen und mit dem gesamten Quellcode interagieren, ändert sich mit jedem neuen Code. Um zu verstehen, wie ein neuer Codeblock die Anwendung beeinflusst, muss ein Sicherheitstool ihre gesamte Struktur und die darin enthaltenen Funktionen verstehen und feststellen, ob der KI-generierte Code sicher ist.
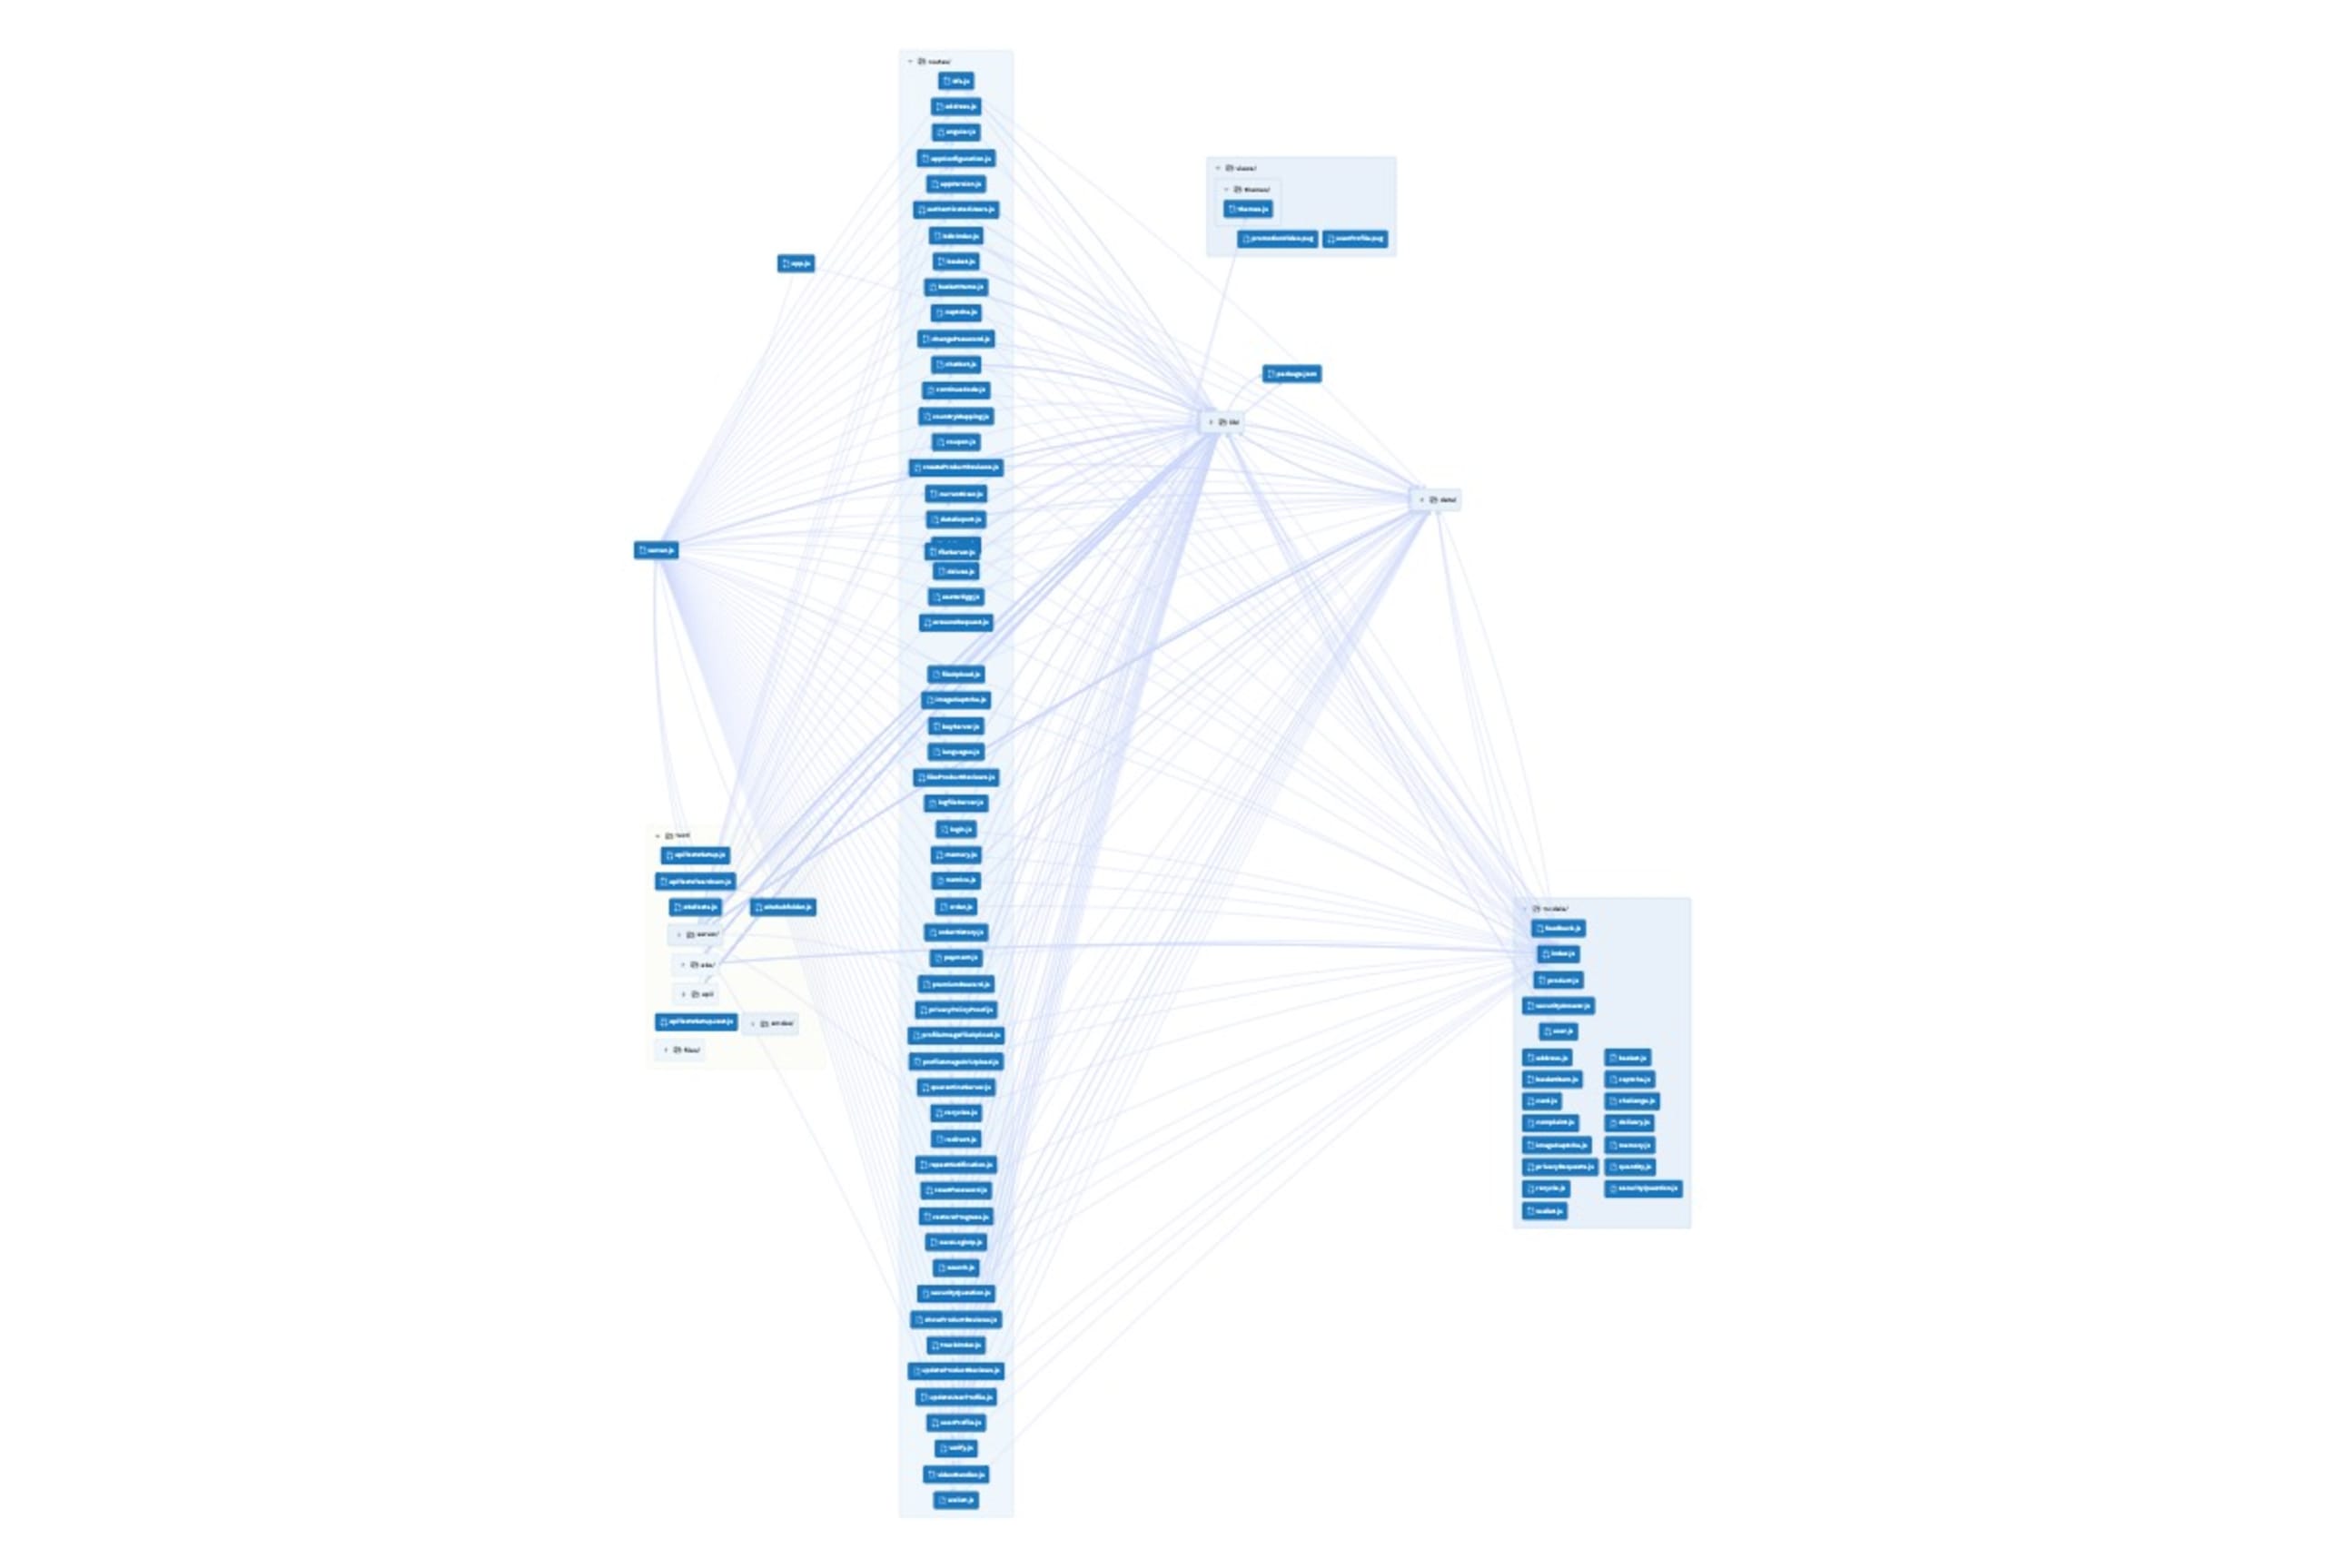
Der in der IDE angezeigte Code stammt aus einer Anwendung. Das obige Diagramm veranschaulicht mithilfe von CodeSee die gesamte Code-Struktur einer Anwendung auf Dateiebene.
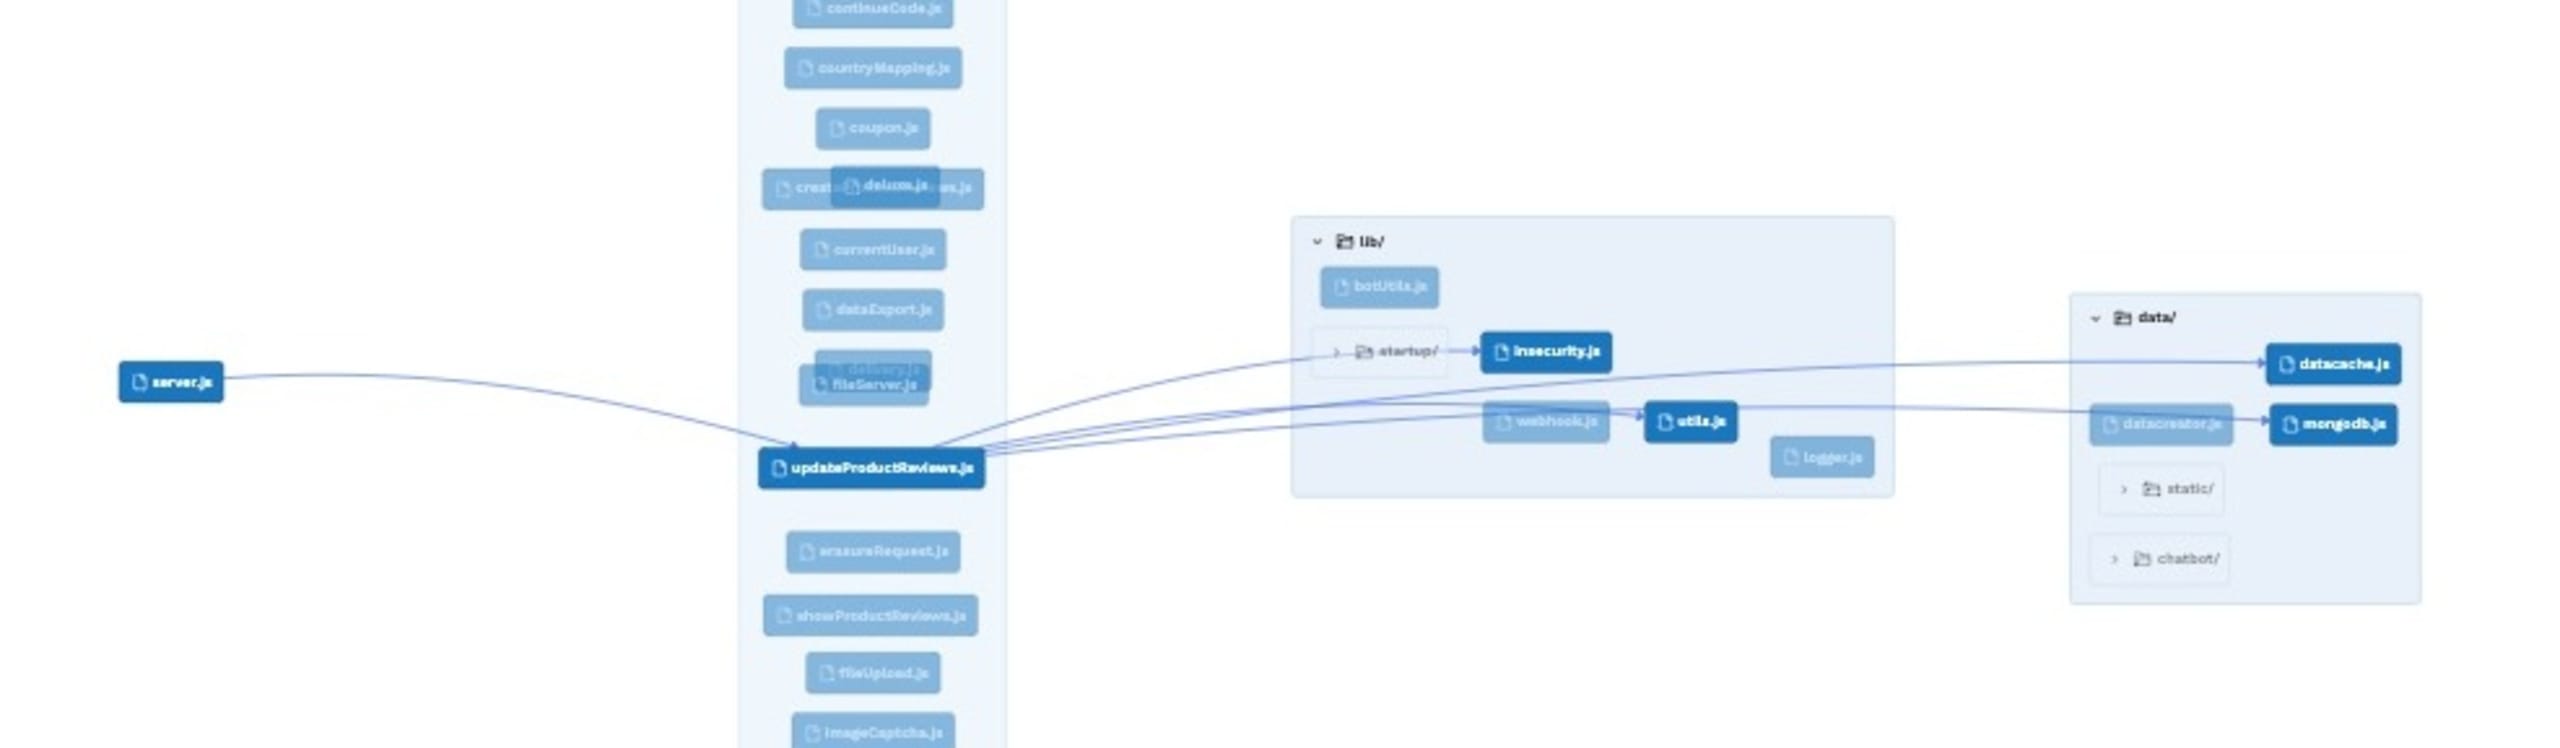
Die meisten SAST-Tools laufen nicht in der IDE, weil sich das nur sehr schwer umsetzen lässt. Und wenn sie doch in der IDE laufen, erhalten sie nur einen begrenzten Blick auf die Anwendung. Im folgenden Beispiel ist die Datei updateProductReviews zur Bearbeitung geöffnet. Die meisten IDE-basierten SAST-Scanner betrachten nur diese eine Datei oder vielleicht die direkt damit verbundenen Dateien. So bleiben über 90 % der Anwendung unberücksichtigt.
Snyk ist darauf spezialisiert, zu verstehen, wie Security-Teams und potenzielle Angreifer denken. Wir bei Snyk wissen, dass reale Anwendungen umfangreich und komplex sind und viel Legacy-Code sowie unterschiedliche Abhängigkeiten enthalten. Snyk überprüft nicht nur isolierte Code-Snippets oder -Blöcke, sondern analysiert die gesamte Anwendung bei jeder Code-Ergänzung. Dabei wird nachvollzogen, wie jeder Codeblock mit dem übrigen Code in der Anwendung interagiert und wie Daten durch die gesamte Anwendung fließen.
Insbesondere deckt die dateiübergreifende Analyse von Snyk Interaktionen zwischen einem Code-Snippet und allen Dateien auf, die davon innerhalb einer Anwendung berührt werden. So filtert sie Störsignale heraus und zeigt alle relevanten Bedrohungen auf. Dadurch liefert Snyk präzisere und aussagekräftigere Ergebnisse und legt seine Analysen transparent dar, damit Ihre Entwickler das Problem und dessen Behebung verstehen. Snyk priorisiert Risiken, minimiert Fehlmeldungen und erstellt anschließend passende Korrekturen, die darauf geprüft wurden, keine neuen Schwachstellen zu verursachen. So können Sie und Ihre Entwickler effizienter und einfacher arbeiten.
4. Automatisierte Berichte direkt auf der Plattform
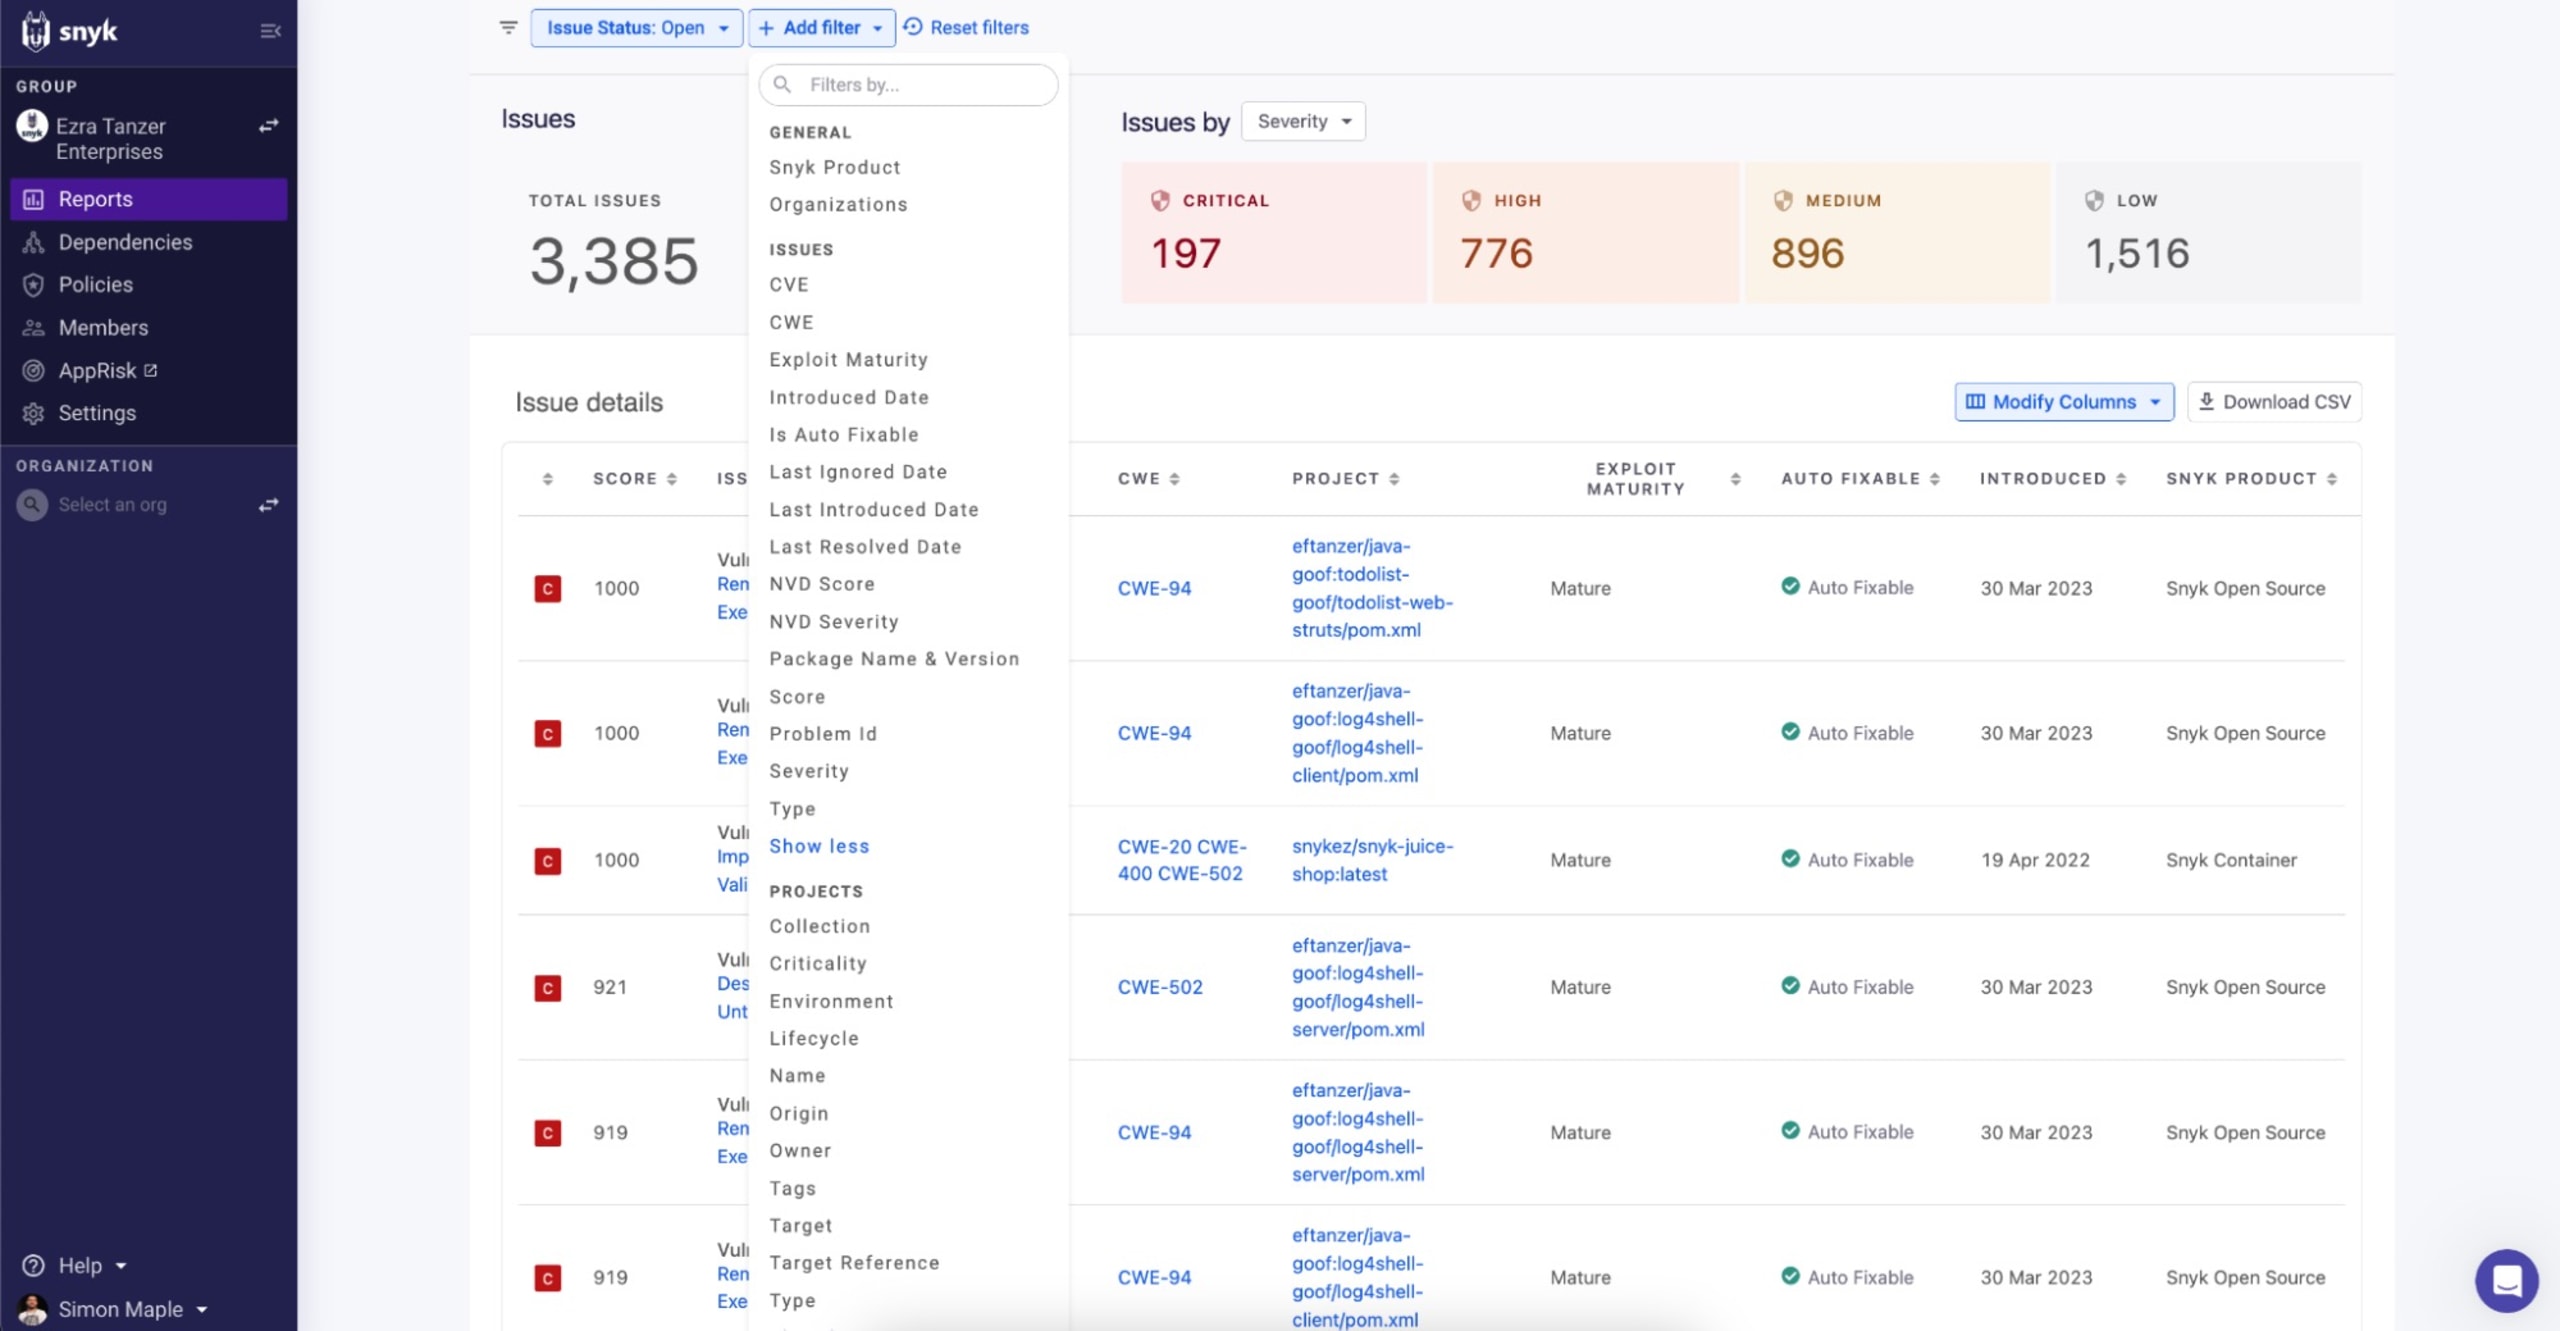
Alle Security-Verantwortlichen müssen sich mit Audit- und Compliance-Anforderungen befassen, und die Erstellung von Berichten kann mühsam sein. Deshalb brauchen Sie ein praxisorientiertes Sicherheitstool, das Risiken priorisiert und eine zentralisierte Übersicht der Risikoergebnisse auf der Plattform bereitstellt. Denn um fundierte strategische Entscheidungen zu treffen, Fortschritte nachzuverfolgen oder Ihr Gesamtrisiko einzuschätzen, benötigen Sie unternehmensweiten Einblick in Sicherheitslücken und Trends. Sie möchten schließlich nicht selbst einzelne Daten zusammenführen müssen.
Die Reporting-Funktion von Snyk ist direkt integriert und bietet Ihnen dadurch umfassende Einblicke in Ihre Sicherheitsdaten. Sie ist über alle Ansichten und Teams hinweg zentralisiert und ermöglicht eine detailliertere Priorisierung mithilfe von Filtern wie Exploit-Reifegrad, Behebbarkeit und Risk Score. Letzterer berücksichtigt unter anderem Erreichbarkeit, Projektkritikalität sowie Produktions- und Entwicklungsprojekte. Diese Optionen erleichtern die Compliance durch automatisierte und benutzerdefinierte Berichte – direkt auf Ihrer Plattform und für ein nahtloses Nutzungserlebnis.
5. Unabhängig und flexibel an Ihre sich ändernden Anforderungen anpassbar
In dieser sich rasant verändernden KI-Landschaft nutzen Sie möglicherweise schon in einem Jahr andere KI-Coding-Assistenten als heute. Daher ist es sinnvoll, sich alle Optionen offenzuhalten und ein Sicherheitstool zu wählen, das Sie nicht an einen bestimmten KI-Coding-Assistenten bindet.
Wir wissen das. Deshalb ist Snyk nicht auf ein bestimmtes KI-Coding-Tool beschränkt – wir können die KI-Tools integrieren, die Ihre Entwickler heute oder in Zukunft bevorzugen.
Und noch ein letzter, entscheidender Aspekt für bewährte Verfahren und Governance: Es empfiehlt sich, darauf zu achten, dass das Unternehmen, das Ihren Code generiert, nicht mit dem Unternehmen verbunden ist, das Ihren Code schützt. Andernfalls fehlen wichtige Kontrollmechanismen. Snyk konzentriert sich ausschließlich auf Sicherheit und ist daher unabhängig von KI-Coding-Tools. Unser Fokus liegt ganz auf Ihrem Risikomanagement.
Gartner Leader für Application Security Testing
Sicherheit ist entscheidend – deshalb dauert es Jahre, Sicherheitsexperten auszubilden. Wie wichtig Sicherheit ist, zeigt auch die Sorgfaltspflicht von Security-Verantwortlichen. Nach schwerwiegenden Sicherheitsverletzungen können gegen sie empfindliche rechtliche Maßnahmen verhängt werden. Deshalb sollten Sie Ihr Sicherheitstool bewusst auswählen, statt sich für die bequemste oder günstigste verfügbare Option zu entscheiden.
Die Plattform von Snyk vereint jahrelange Sicherheitserfahrung, wissenschaftliche Forschung und die kontinuierliche Weiterentwicklung unserer Technologie und Methoden. Wir haben ganz bewusst ein Tool entwickelt, das sowohl die Sicherheitsanforderungen als auch die Bedürfnisse von Entwicklern berücksichtigt.
„Als Security-Verantwortlicher besteht meine wichtigste Aufgabe darin, dafür zu sorgen, dass der gesamte von uns entwickelte Code – ob KI-generiert oder von Menschen geschrieben – von Grund auf sicher ist. Mit der statischen KI-Analyse von Snyk Code und der neuesten Innovation DeepCode AI Fix, die sicherheitsgeprüfte Korrekturen in der IDE zur automatischen Implementierung bereitstellt, können unsere Entwicklungs- und Security-Teams jetzt sicherstellen, dass wir Software sowohl schneller als auch sicherer bereitstellen.“
-Steve Pugh, CISO von NYSE/ICE
Snyk wurde kürzlich außerdem im Gartner Magic Quadrant 2023 für Application Security Testing als „Leader“ ausgezeichnet, ebenso im Forrester Wave 2023 für Software Composition Analysis. Außerdem wurde Snyk 2022 von Gartner Peer Insights als Customers’ Choice für Application Security Testing ausgezeichnet.
Laden Sie den Leitfaden für Käufer zur Sicherheit generativer KI-Code von Snyk herunter
Als Ausgangspunkt für die Auswahl von Sicherheitsleitplanken für KI-Coding-Assistenten sollte Ihr Sicherheitstool Sicherheits-Scans schnell und so weit links wie möglich im Entwicklungsprozess ausführen – vorzugsweise direkt am Quellcode in Ihrer IDE. Es sollte mehrere KI-Modelle nutzen, um präzisere Ergebnisse zu erzielen, gründliche Analysen durchführen und Code im vollständigen Anwendungskontext überprüfen. Außerdem sollte es native Reporting-Funktionen bieten, die für den umfassenden Zugriff auf Ihre Sicherheitsdaten optimiert sind, und toolunabhängig sein, damit Ihre Entwickler bei der Wahl ihrer Tools flexibel bleiben.
Auch angesichts des ganzen KI-Hypes können Sie mit einer Reihe zentraler Merkmale und Kriterien die Auswahl an Sicherheitstools für Ihren KI-generierten Code deutlich eingrenzen.
Weitere Informationen zur Auswahl eines Sicherheitstools für Ihren KI-generierten Code finden Sie in unserem Leitfaden für Käufer zur Sicherheit generativer KI-Code. Oder vereinbaren Sie noch heute eine Expertendemo.