Insights: So konzentrieren Sie sich auf die größten Risiken für Ihr Unternehmen


7. Juni 2023
0 Min. LesezeitModerne Anwendungen werden in zunehmend komplexen und dynamischen Umgebungen entwickelt und bereitgestellt. Wer die durch diese Anwendungen entstehenden Sicherheitsprobleme bewertet und priorisiert, ohne diesen Kontext zu berücksichtigen, konzentriert die Behebungsmaßnahmen zwangsläufig auf die falschen Probleme. Dadurch bleiben nicht nur echte Risiken unentdeckt, sondern Entwickler verlieren auch wertvolle Zeit. Das steigert ihre Frustration und untergräbt ihr Vertrauen in die Sicherheit.
Deshalb freuen wir uns, Insights anzukündigen: eine einzigartige Funktion, die Unternehmen Code-to-Cloud-Anwendungsintelligenz bietet. Damit können Entwicklungs- und Sicherheitsteams ihren Anwendungssicherheitsstatus effektiver verwalten, indem sie Probleme mit dem größten Risiko identifizieren, priorisieren und beheben. Tatsächlich hilft Insights Early Adopters bereits dabei, die Zahl irrelevanter Einträge in ihren Backlogs drastisch zu reduzieren und sich auf die größten Risiken für ihr Unternehmen zu konzentrieren!
„Zu verstehen, worauf wir unsere Behebungsmaßnahmen konzentrieren sollten, war für uns schon immer eine große Herausforderung. Mit Insights liefert Snyk uns den nötigen Kontext, um die Auswahl auf eine Handvoll Schwachstellen einzugrenzen und so viel effektiver zu priorisieren.“
Alessandro Manno, Tech Lead Cloud Engineer bei facile.it
Insights ist ab dem 12. Juli in der offenen Beta verfügbar.
Schwachstellen in Silos priorisieren
Unternehmen haben Tausende – wenn nicht Zehntausende – Sicherheitsprobleme in ihren Backlogs. Da es unmöglich und meist auch unnötig ist, jedes einzelne Problem zu beheben und einen vollständig sicheren Zustand aufrechtzuerhalten, entscheiden Sicherheitsteams immer wieder, welche Probleme dringender sind als andere, und bitten Entwickler, diese zuerst zu beheben.
Heute läuft dieser Prozess in Silos ab.
Tools für die Software Composition Analysis (SCA) werden eingesetzt, um Schwachstellen in Open-Source-Software und Containern zu finden, zu priorisieren und zu beheben. Tools für Static Application Security Testing (SAST) erledigen dasselbe für Code-Probleme und so weiter. CVSS-basierte Schweregrade bieten zwar einen guten Ausgangspunkt für die Priorisierung innerhalb der jeweiligen Kategorien, zeigen aber nur ein isoliertes, statisches und theoretisches Bild des tatsächlichen Risikos eines bestimmten Problems.
Moderne Softwarerisiken erfordern Kontext
Sicherheitsprobleme treten heute jedoch nicht isoliert auf. Sie sind Teil der hochkomplexen und dynamischen Architektur moderner Anwendungen. Dazu gehören nicht nur der Quellcode der Anwendung, sondern auch Container und Kubernetes, die verbundenen Datenbanken, die Cloud-Umgebung, in der die Anwendung ausgeführt wird, und vieles mehr.
Diese Komponenten und die komplexen Beziehungen zwischen ihnen wirken sich direkt auf das praktische Risiko von Sicherheitsproblemen aus. Eine Log4j-Schwachstelle in einem bereitgestellten Container mit öffentlichem Internetzugriff stellt beispielsweise wahrscheinlich ein größeres Risiko dar als dieselbe Schwachstelle in einem Staging-Container ohne direkten Internetzugriff.
Ohne diesen Anwendungskontext ist eine effektive Priorisierung unmöglich. Probleme mit geringem oder gar keinem Geschäftsrisiko können fälschlicherweise höher eingestuft werden als Probleme, die tatsächlich ein größeres Risiko darstellen. Während echte Risiken übersehen werden und Entwickler Zeit mit irrelevanten Problemen verschwenden, wächst die Frustration und schwindet das Vertrauen in die Sicherheit.
Genau hier kommt Insights ins Spiel.
Verstehen Sie Ihre Anwendung, um Risiken gezielt zu priorisieren
Insights liefert Ihnen den Anwendungskontext, den Sie benötigen, um die Risiken von Sicherheitsproblemen besser zu verstehen und schneller und effektiver zu priorisieren.
Dazu werden Daten aus der gesamten Snyk-Plattform zusammengeführt und korreliert, um ein 360°-Bild Ihrer Anwendung zu erstellen. Dieses umfasst alle an ihrer Entwicklung beteiligten Komponenten sowie den Kontext ihrer Bereitstellung in der Produktionsumgebung. So unterstützt Insights Sie dabei, das Risiko eines Sicherheitsproblems besser einzuschätzen und Fragen zu beantworten: Betrifft das Problem Ihre Umgebung? Ist der Code, der das Problem verursacht, bereitgestellt? Und vieles mehr.
Sehen wir uns genauer an, wie Insights diese Informationen bereitstellt und wie Sie sie nutzen können.
Ihre Sicherheitsprobleme erkunden
Nachdem Sie Insights aktiviert haben, beginnt Ihre Reise auf einer neuen Insights-Seite, die Sie über die Hauptnavigation in der Snyk App-Benutzeroberfläche aufrufen können.
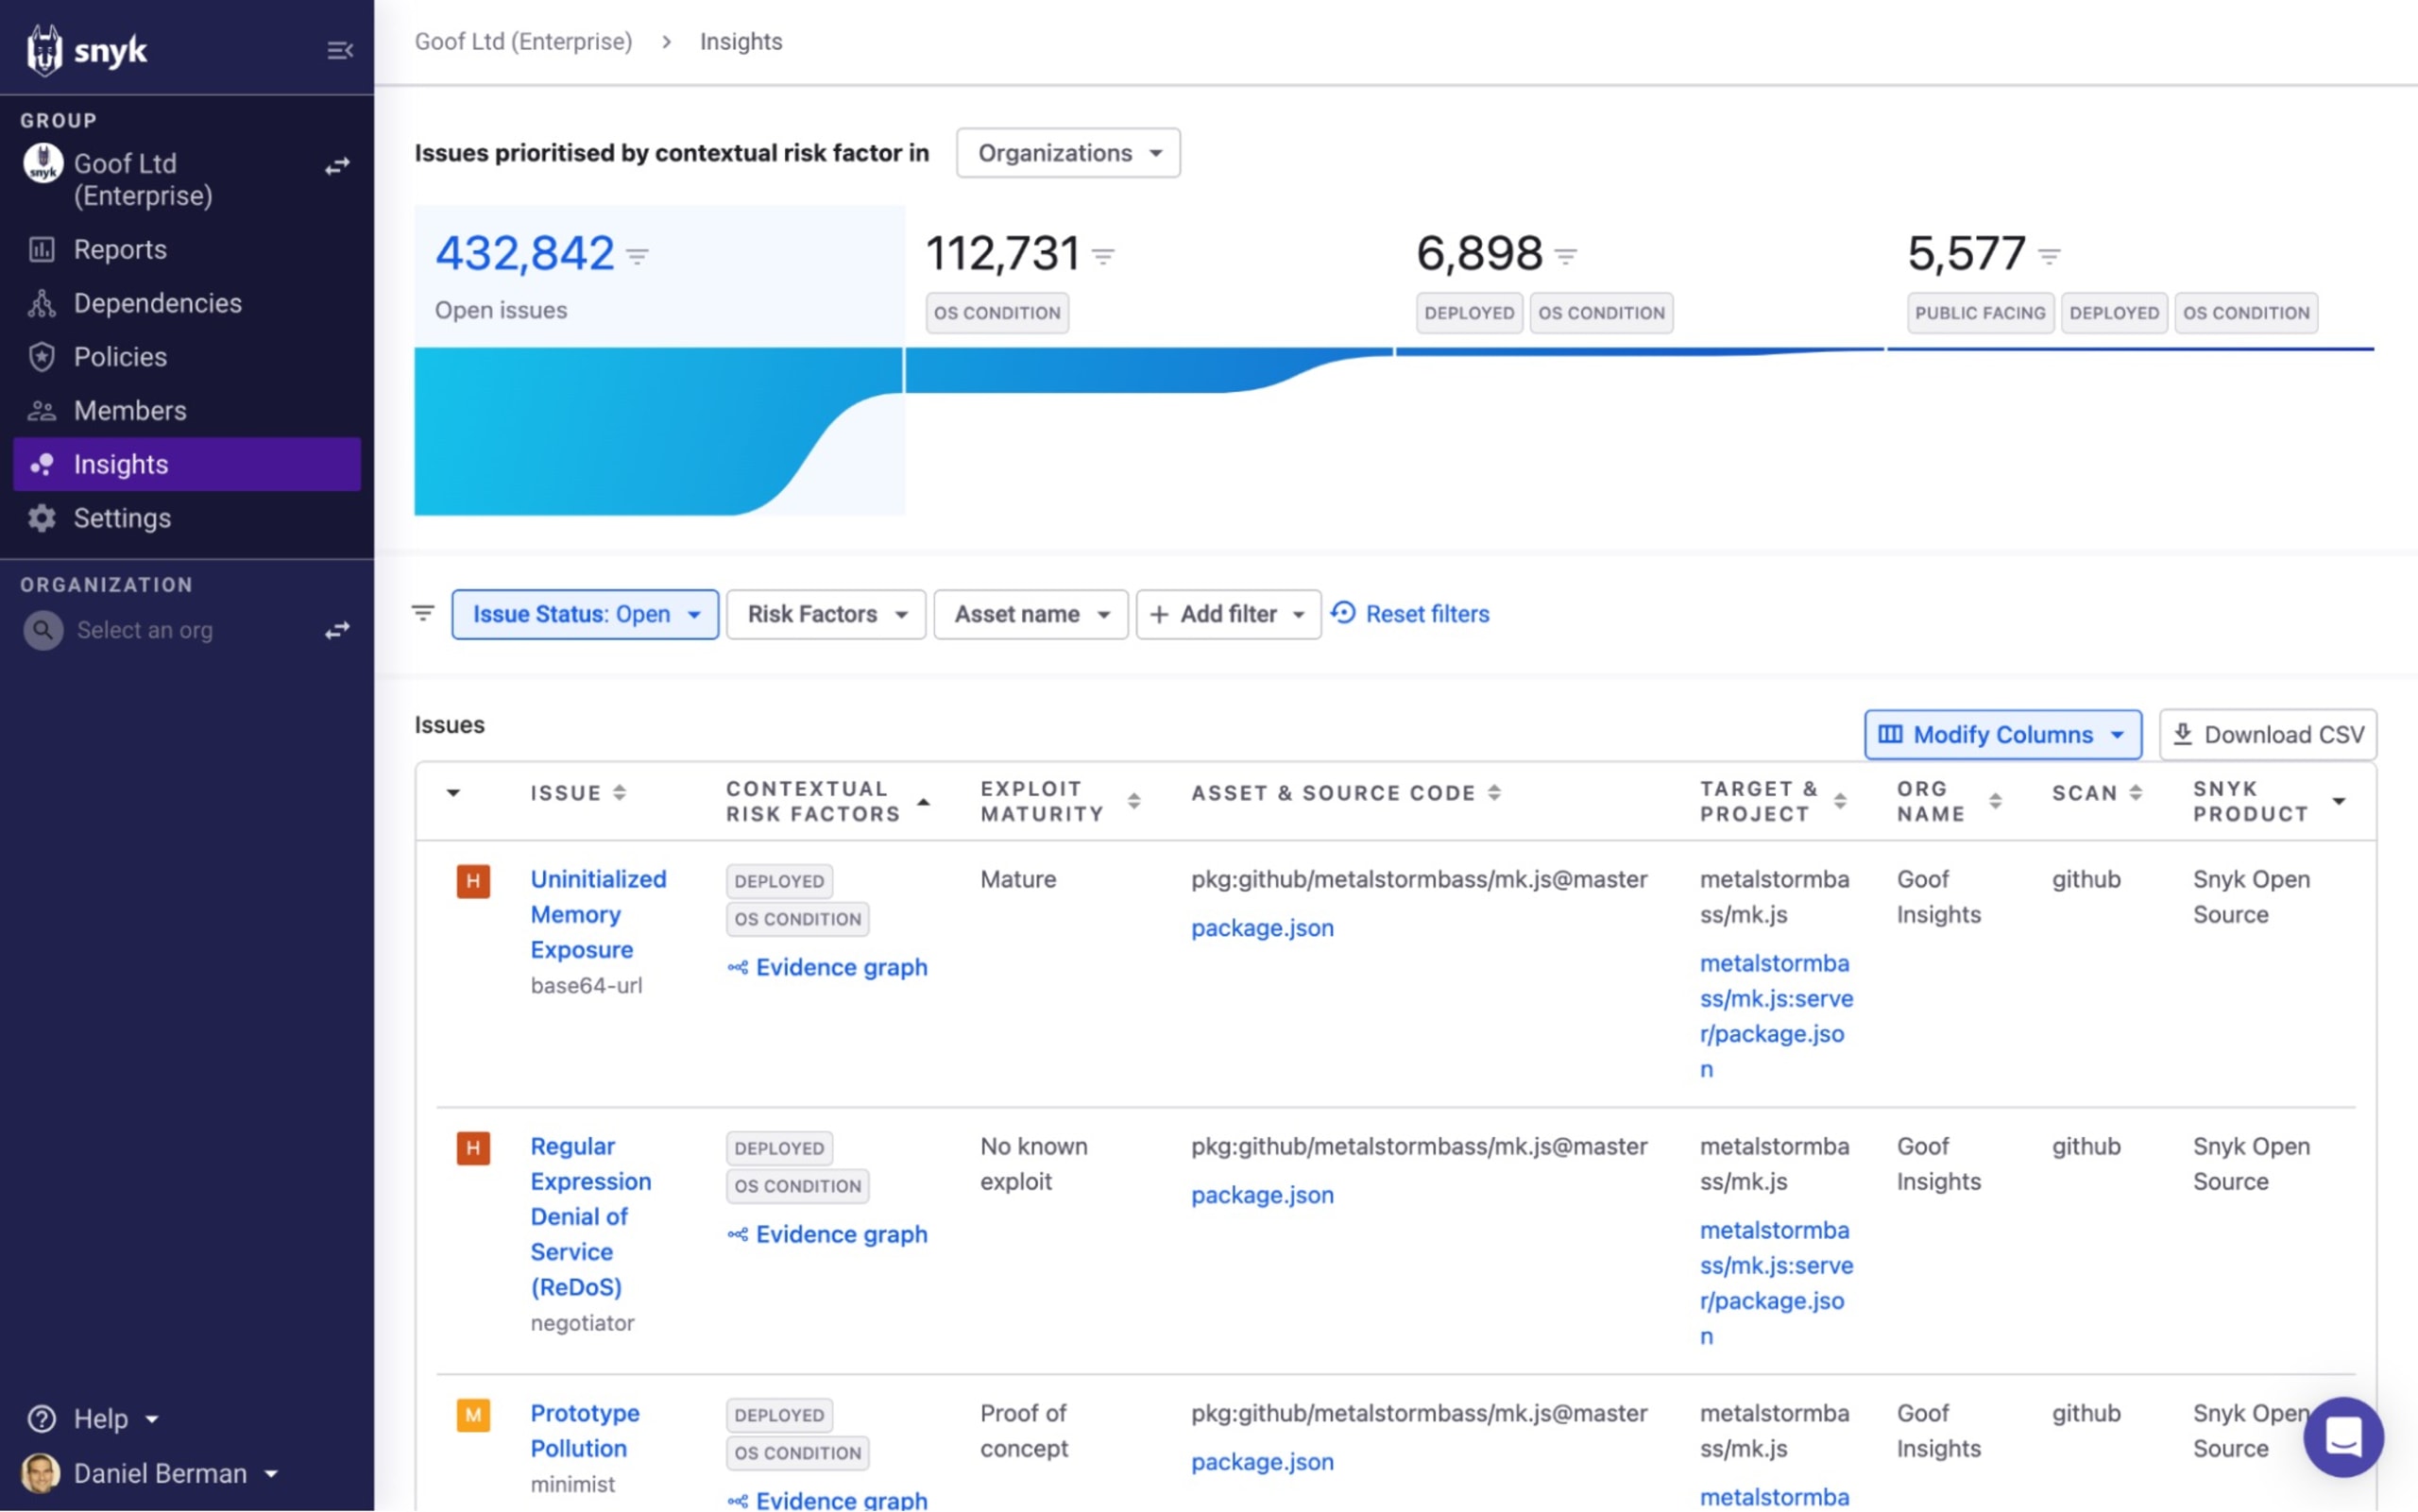
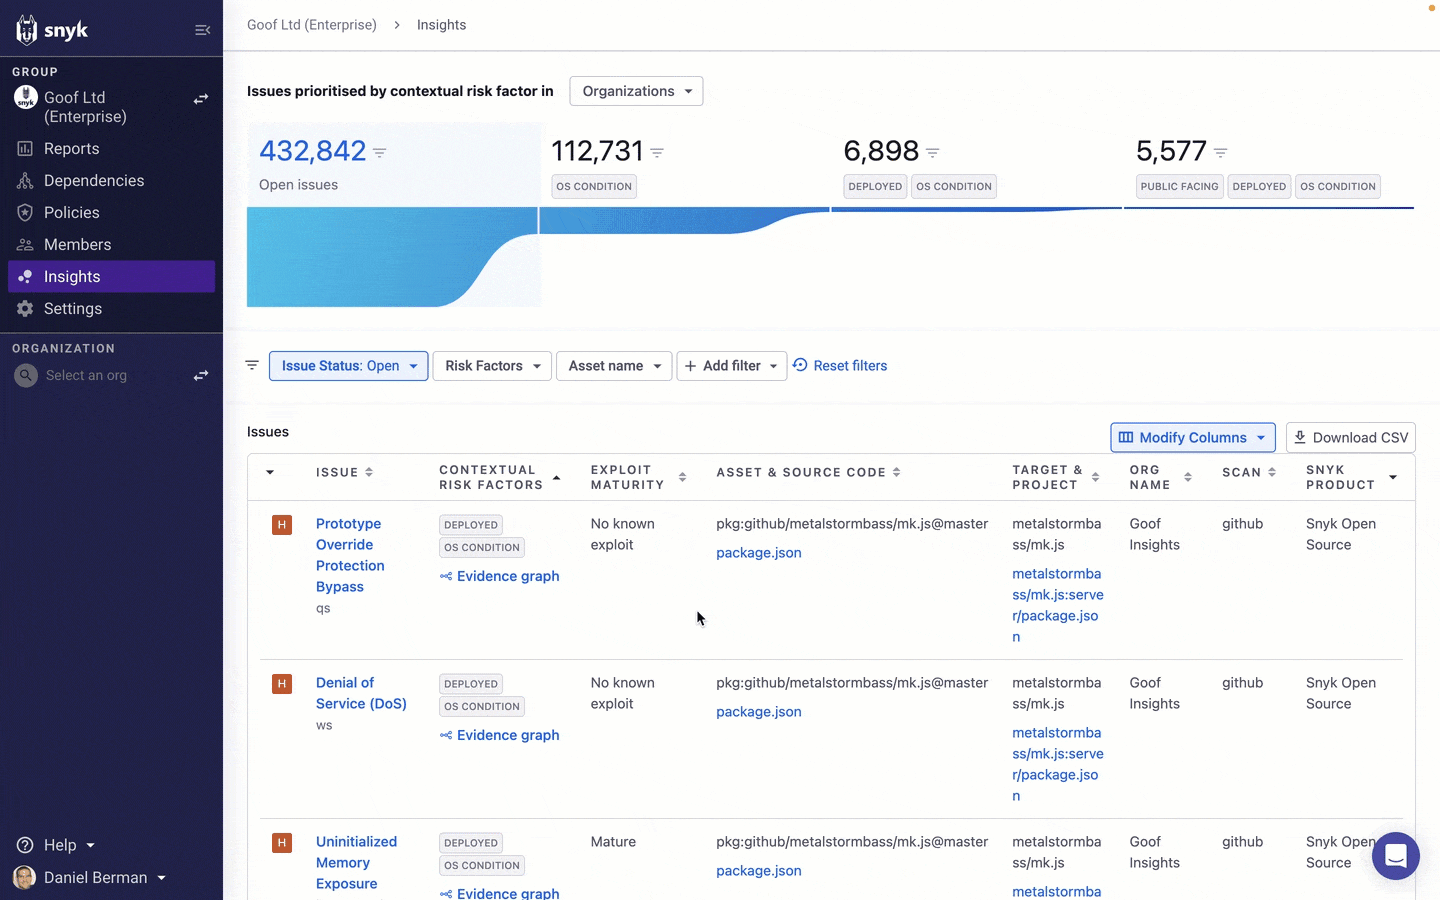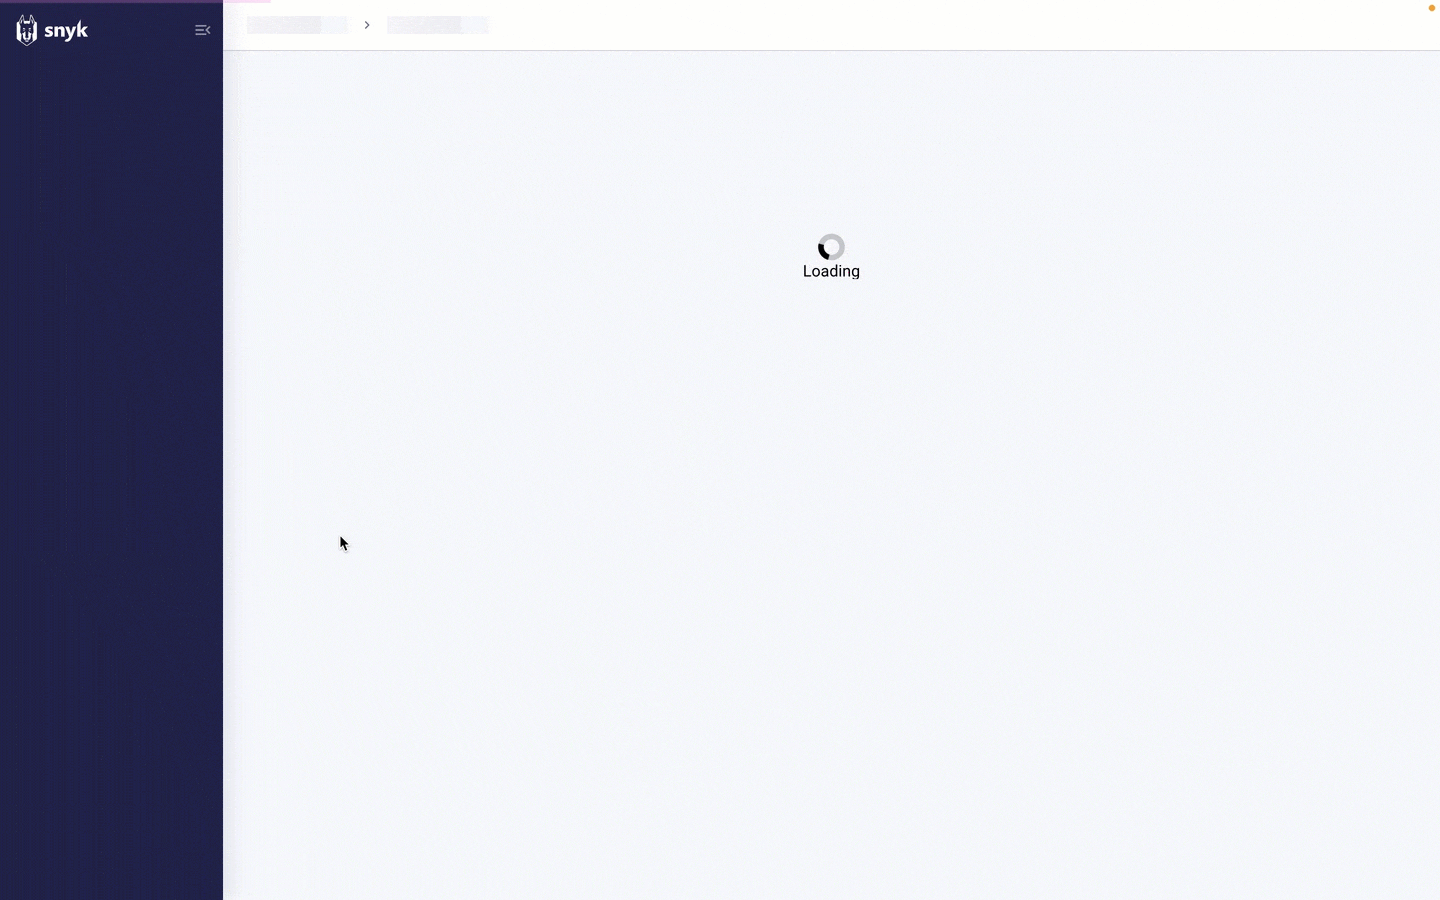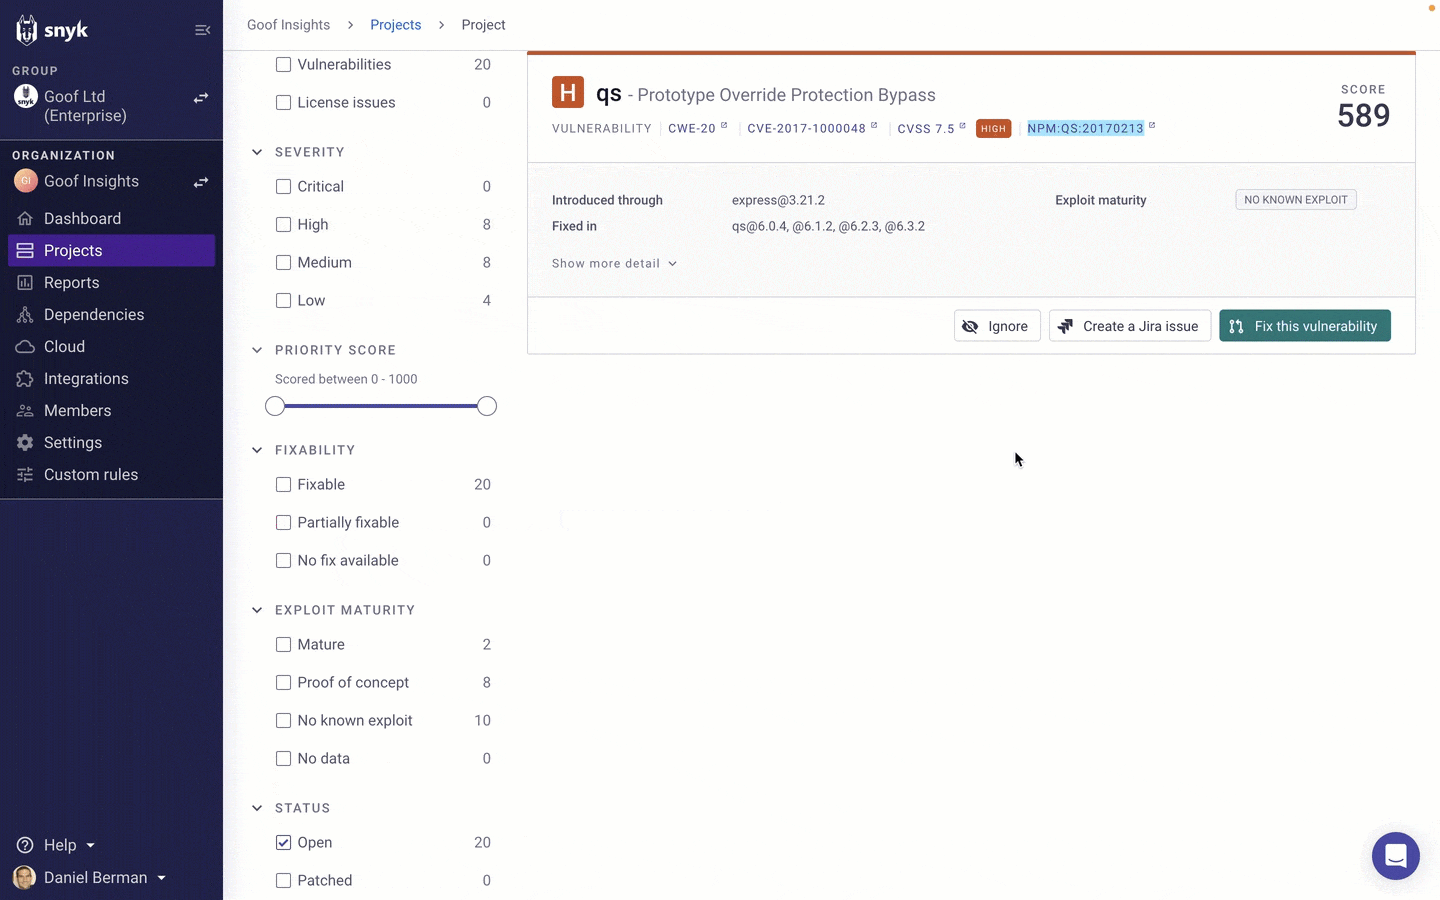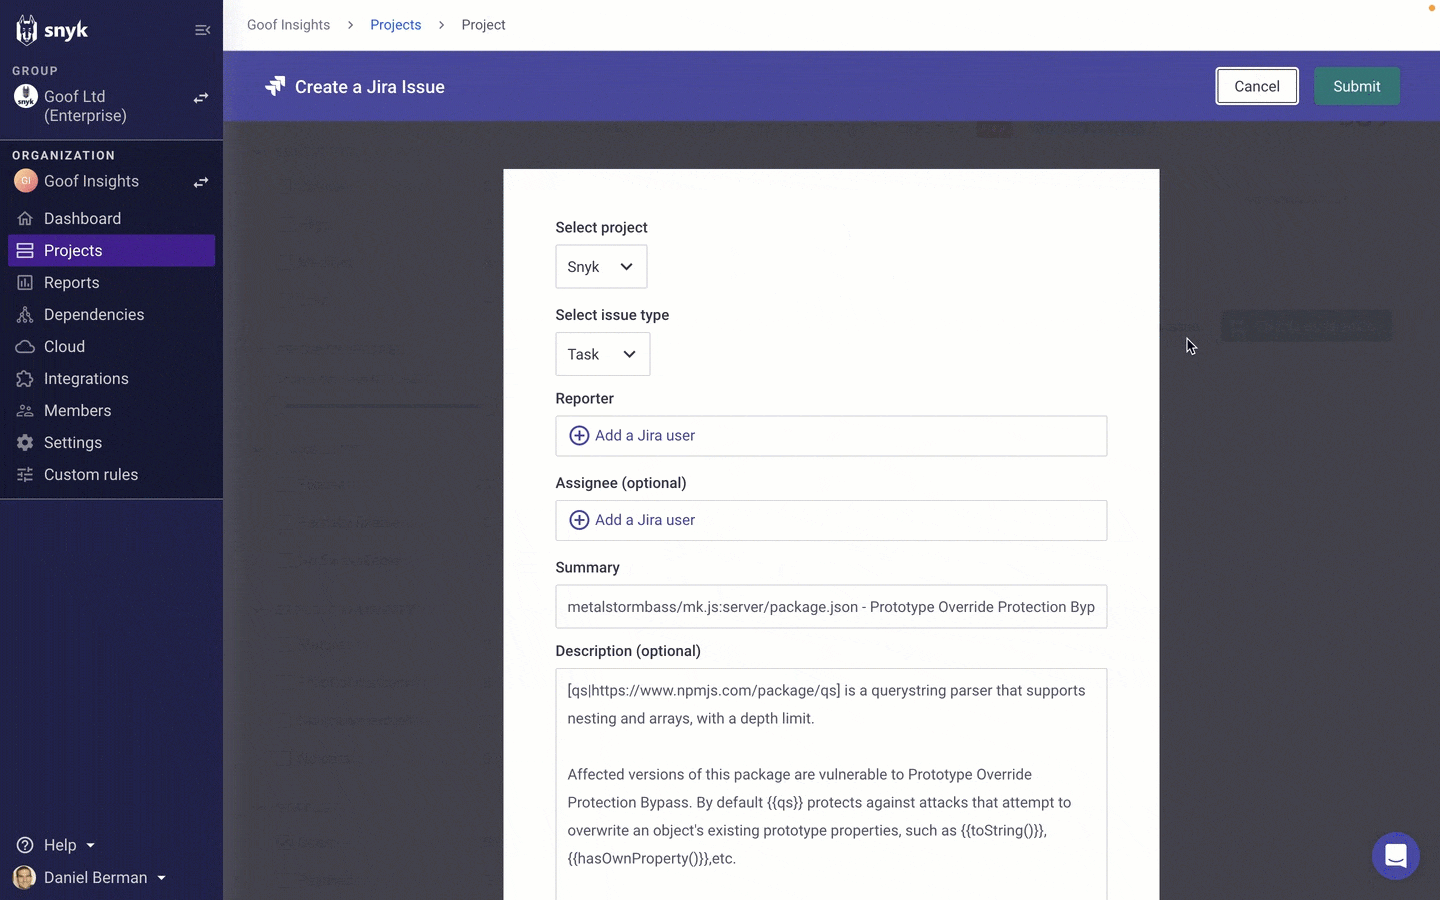
Oben auf der Seite erhalten Sie in einer Trichteransicht einen schnellen Überblick über Ihre Probleme. Dabei wird die Liste anhand der von Insights unterstützten kontextbezogenen Risikofaktoren eingegrenzt. Der Trichter umfasst vier Segmente:
Offene Probleme: Alle offenen, von Snyk ermittelten Probleme.
Betriebssystembedingung: Alle offenen, von Snyk ermittelten Probleme, die das Betriebssystem betreffen.
Betriebssystembedingung und bereitgestellt: Alle offenen, von Snyk ermittelten Probleme, die das Betriebssystem betreffen und einem bereitgestellten Container zugeordnet sind.
Betriebssystembedingung, bereitgestellt und öffentlich zugänglich: Alle offenen, von Snyk ermittelten Probleme, die das Betriebssystem betreffen, einem bereitgestellten Container zugeordnet sind und über einen konfigurierten Pfad mit dem Internet verbunden sind.
Wenn Sie auf ein Segment im Trichter klicken, wird die Problemliste automatisch anhand der entsprechenden Risikofaktoren gefiltert.
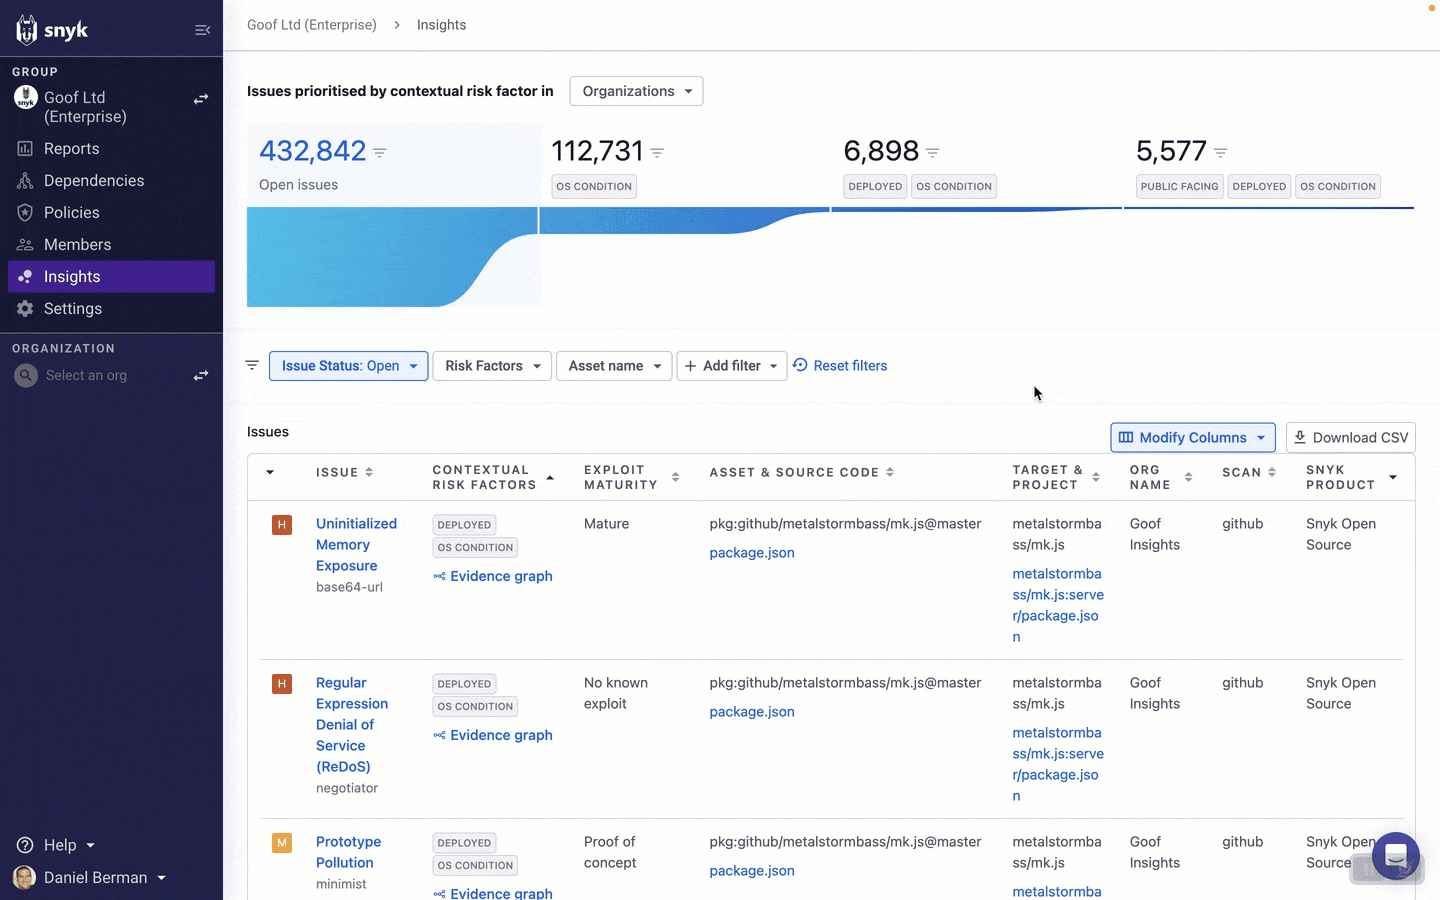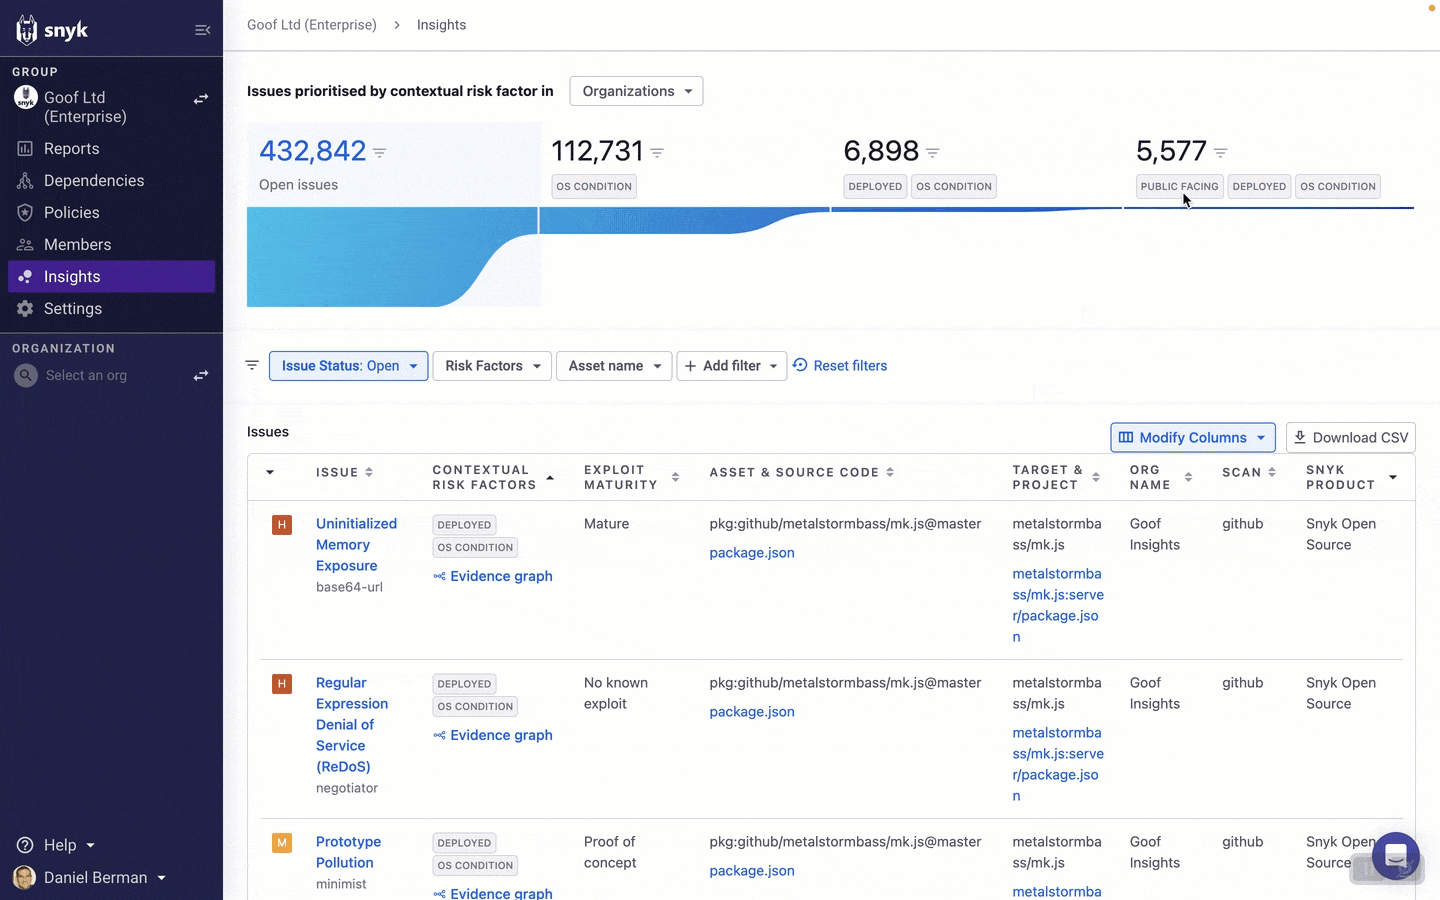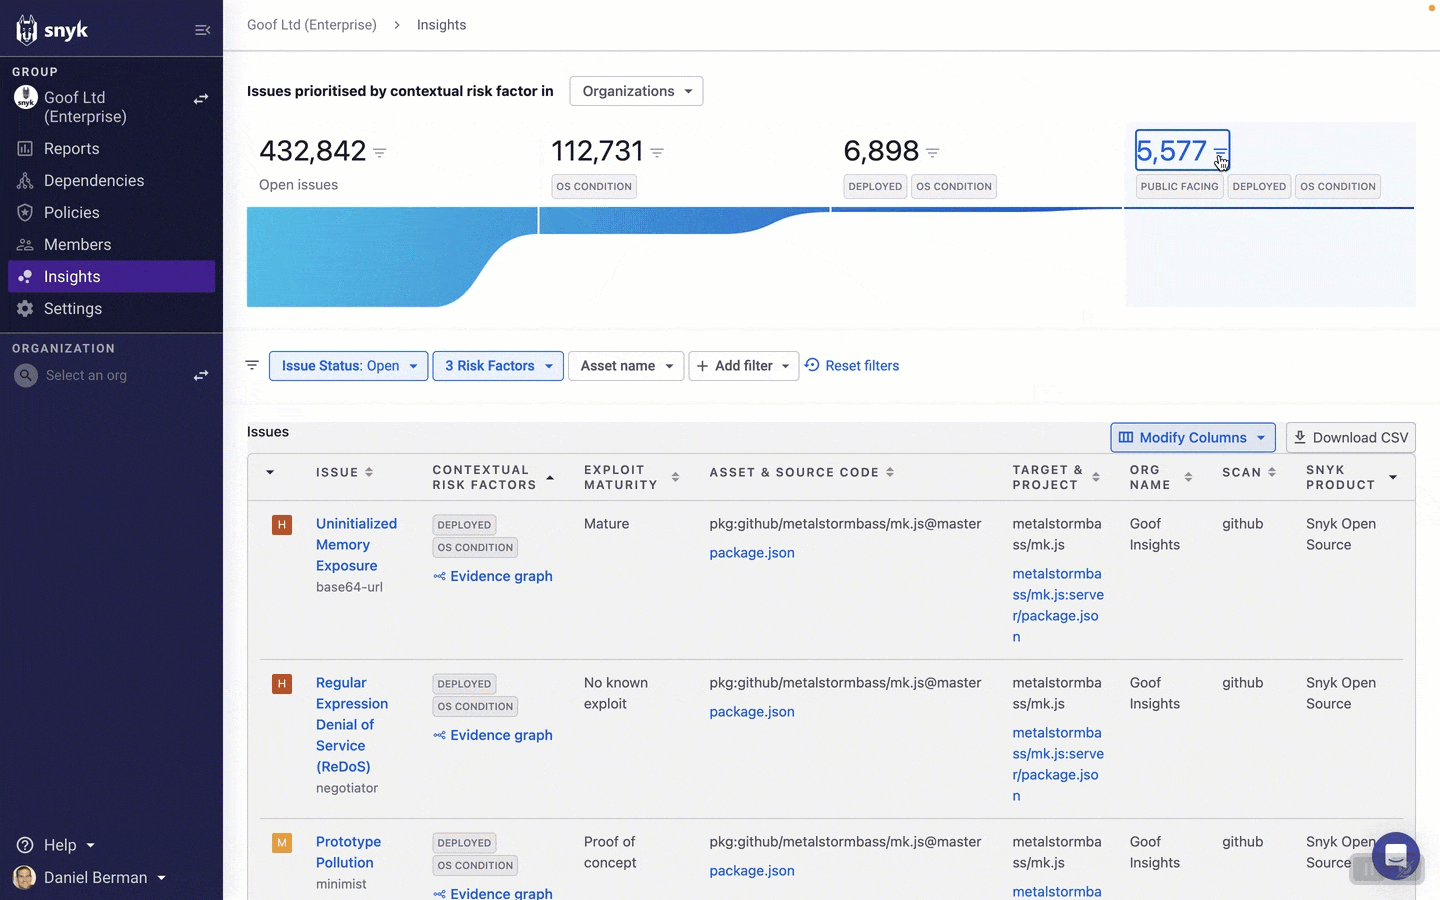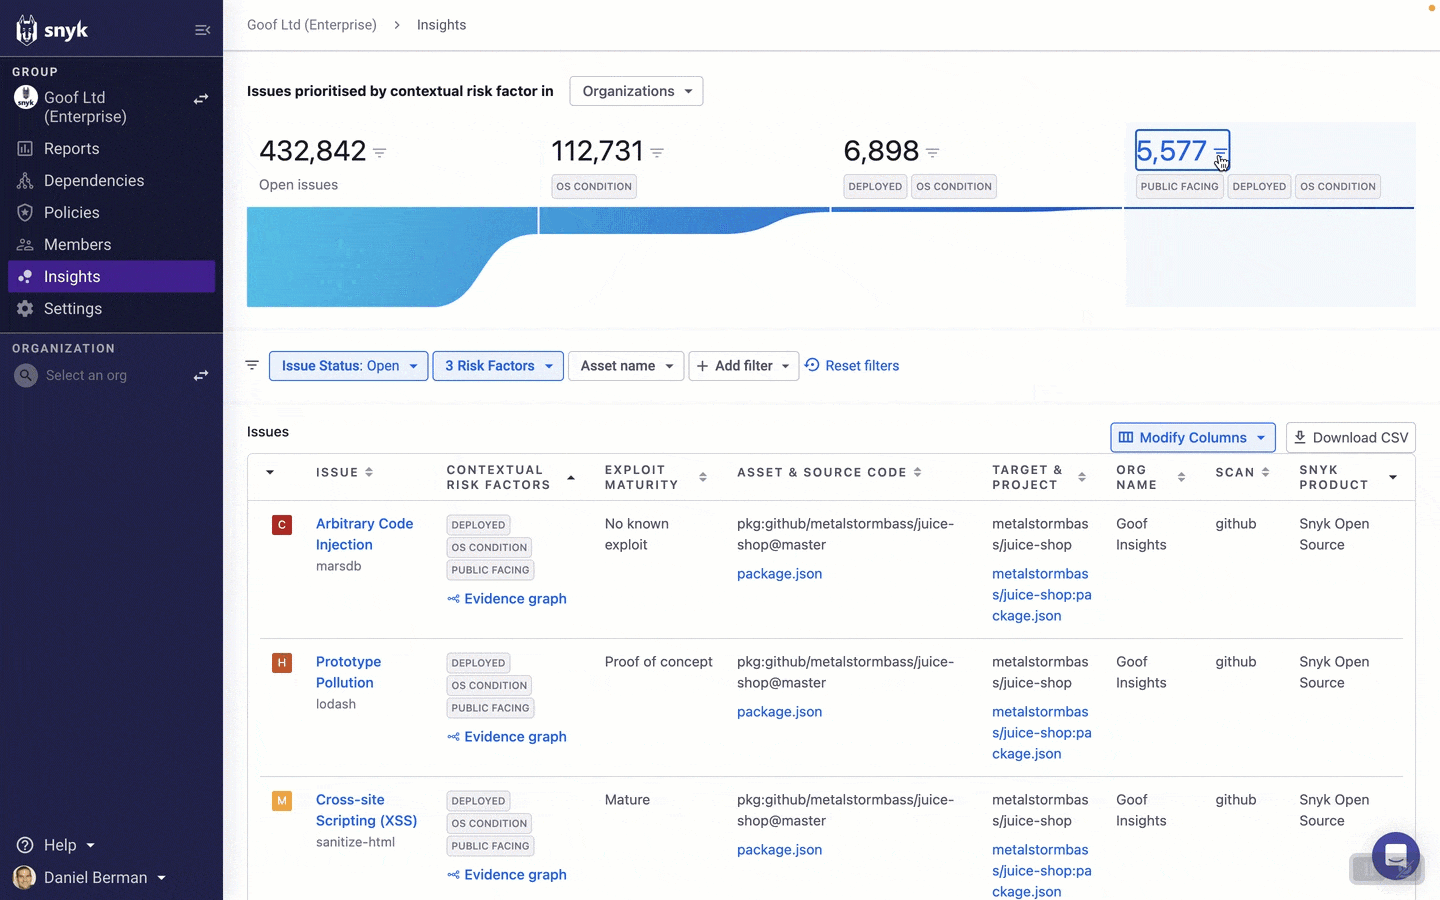
Anschließend können Sie die Probleme mithilfe der umfangreichen Filter auf der Insights-Seite weiter erkunden. So grenzen Sie die Liste weiter ein und können Ihre Behebungsmaßnahmen gezielter ausrichten.
Wie Sie die Problemliste auf der Insights-Seite filtern, hängt von Ihren Vorgehensweisen beim Problemmanagement, internen Richtlinien und den konkreten Umständen ab. Sehen wir uns einige nützliche Beispiele an.
Die wichtigsten Assets priorisieren
Dank des von Insights erstellten Anwendungsmodells hat Snyk jetzt ein besseres Verständnis der verschiedenen Assets, aus denen Ihre Anwendung besteht. Mit dem Filter Asset-Name können Sie die Problemliste auf Probleme eingrenzen, die ein bestimmtes Asset oder eine bestimmte Ressource betreffen. Wenn Sie beispielsweise Entwickler auf einen geschäftskritischen Service konzentrieren möchten, der vertrauliche Informationen verarbeitet, können Sie den entsprechenden Container im Filtermenü auswählen.
Kritische und schwerwiegende Probleme priorisieren
Kritische und schwerwiegende Probleme, die Ihr Betriebssystem betreffen, bereitgestellt und öffentlich zugänglich sind, stellen ein hohes Risiko für Ihr Unternehmen dar. Daher ist es besonders effektiv, diese Probleme mithilfe der von Insights bereitgestellten Risikofaktoren und des Schweregradfilters einzugrenzen. Bei Open-Source-Problemen können Sie Ihre Auswahl weiter verfeinern, indem Sie danach filtern, ob ein ausgereifter Exploit verfügbar ist.
Bestimmte Teams priorisieren
Viele große Snyk-Kunden organisieren ihre verschiedenen Geschäftsbereiche oder Anwendungsentwicklungsteams in separaten Snyk Organizations, um Sicherheit besser im großen Maßstab zu verwalten. Da Insights auf Snyk-Group-Ebene verfügbar ist, können Sie ganz einfach nach Organization filtern – entweder über den Filter oberhalb der Trichteransicht oder über die Filterleiste oberhalb der Liste.
Nachdem Sie die Problemliste mithilfe der verfügbaren Filter eingegrenzt haben, können Sie diese Ansicht mit anderen in Ihrem Unternehmen teilen. Klicken Sie dazu auf die Schaltfläche CSV herunterladen.
Risiken im Kontext verstehen
Wenn Sie die Problemliste anhand der von Insights ermittelten Risikofaktoren eingrenzen, können Sie sich auf die Probleme mit dem größten Risiko konzentrieren.
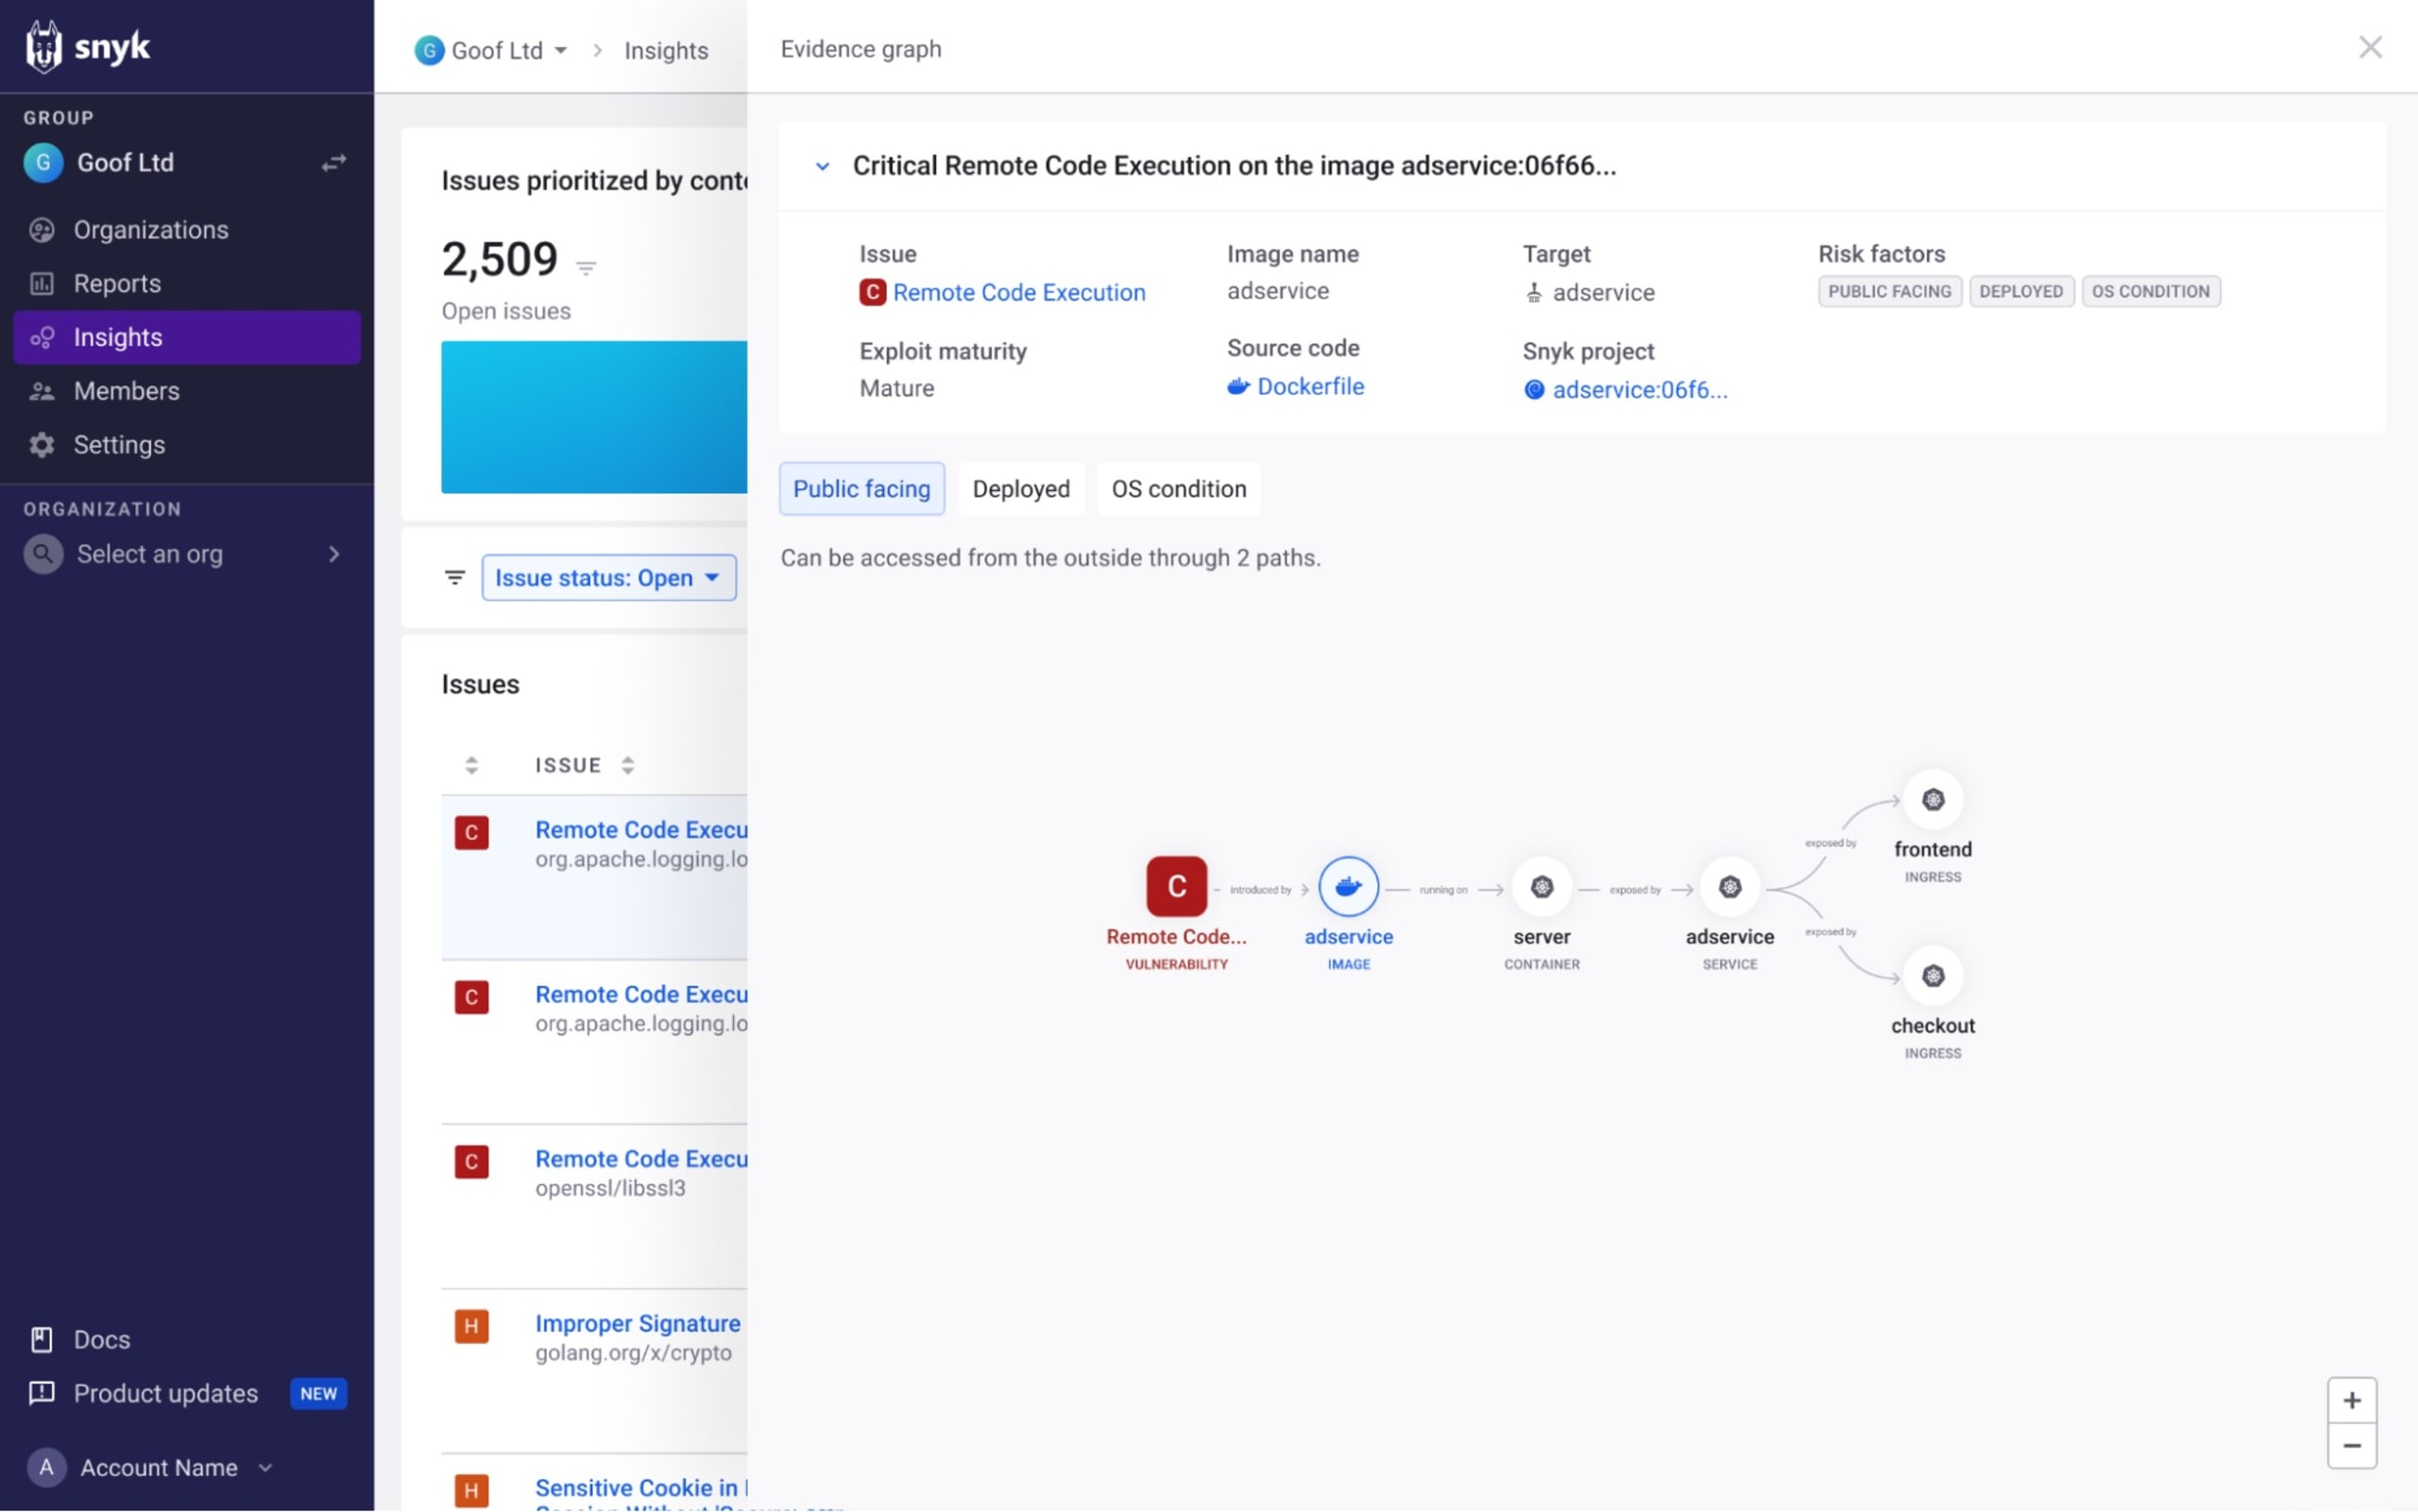
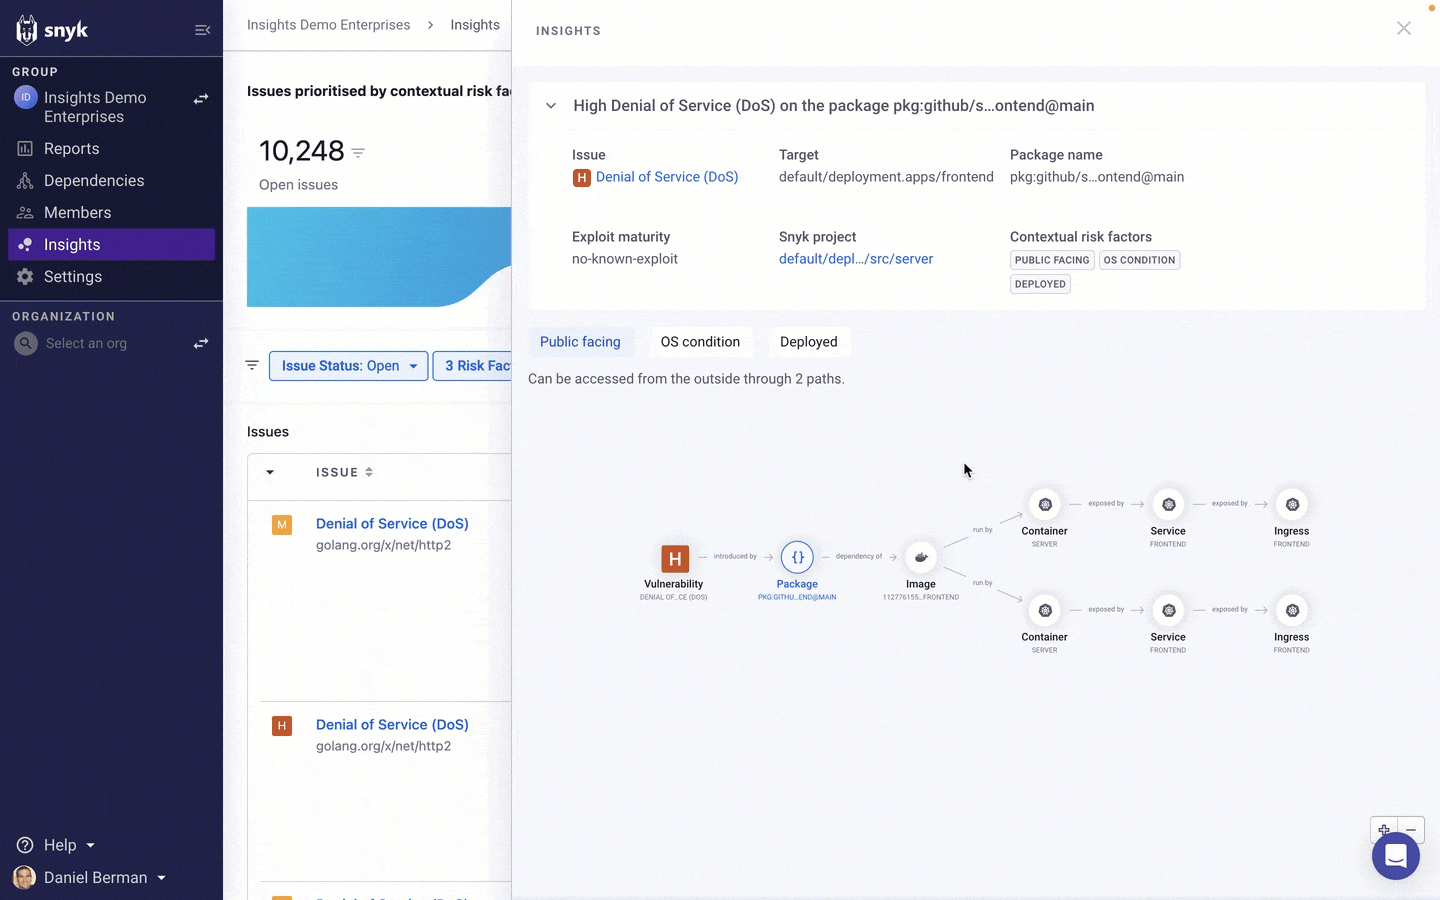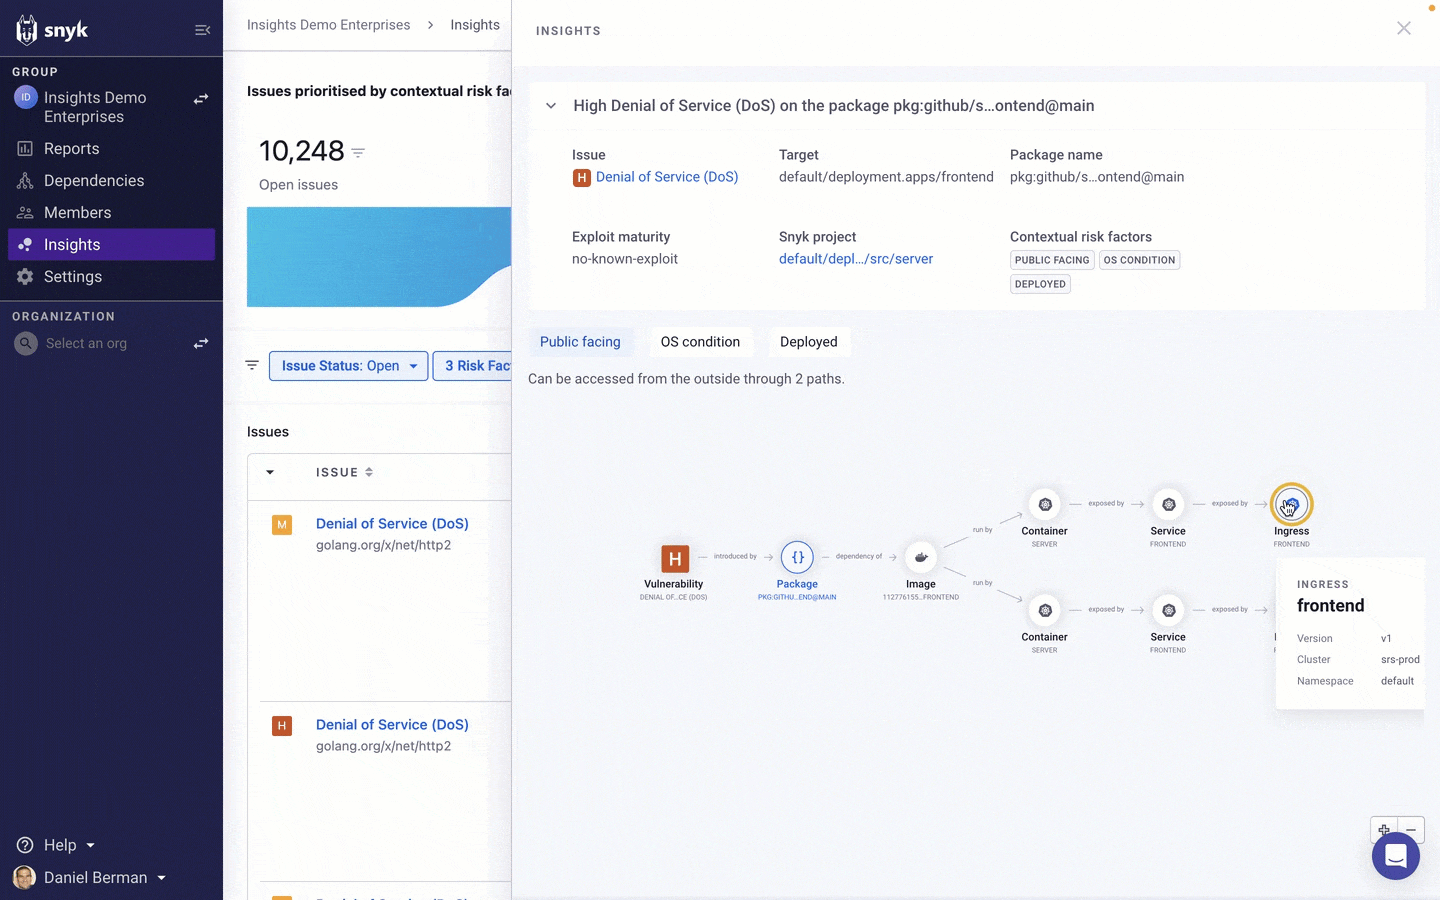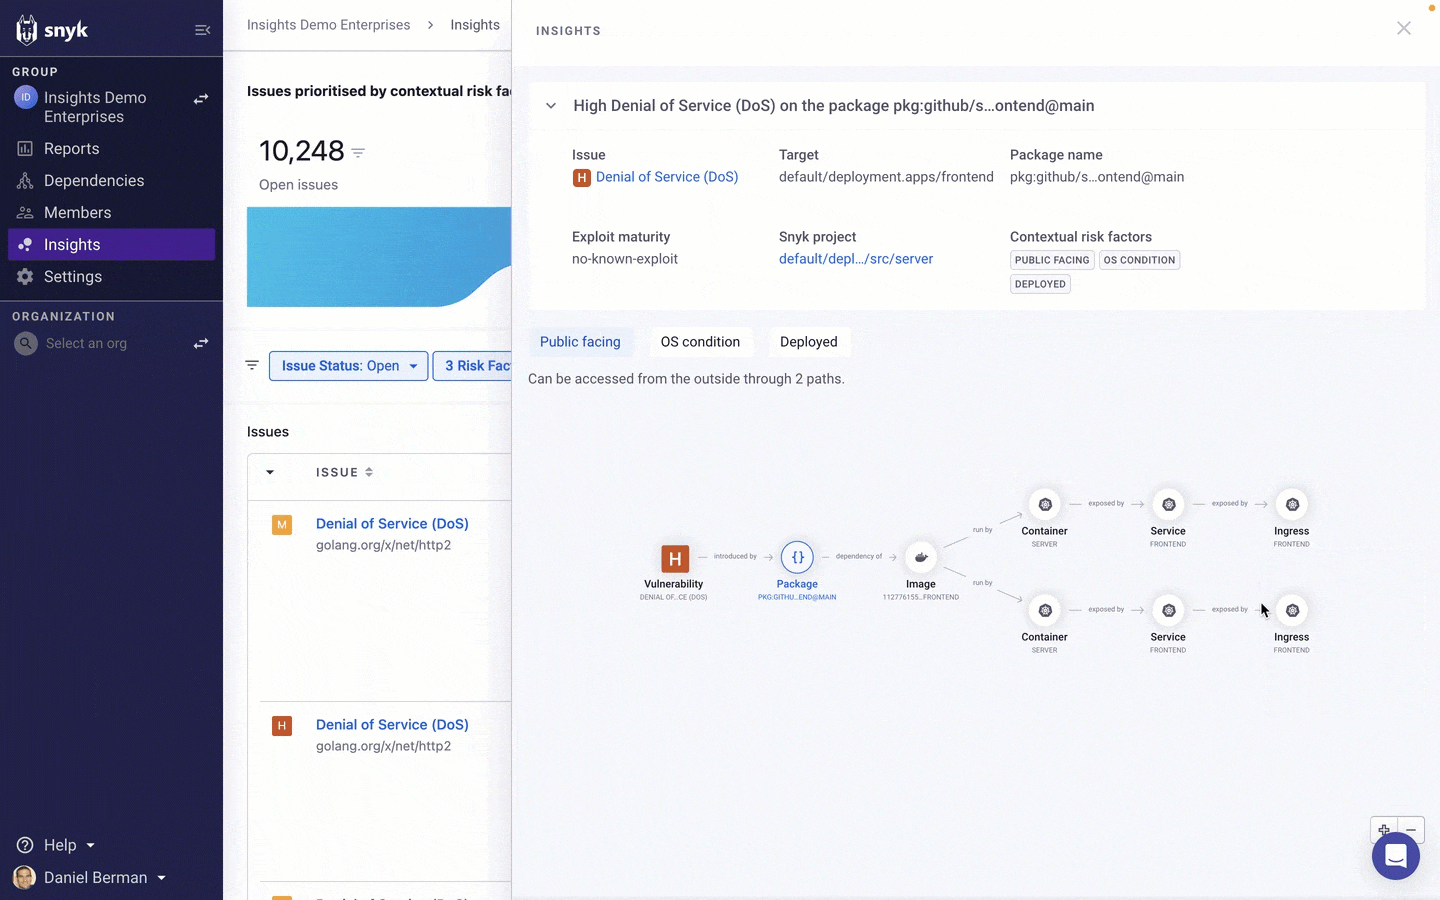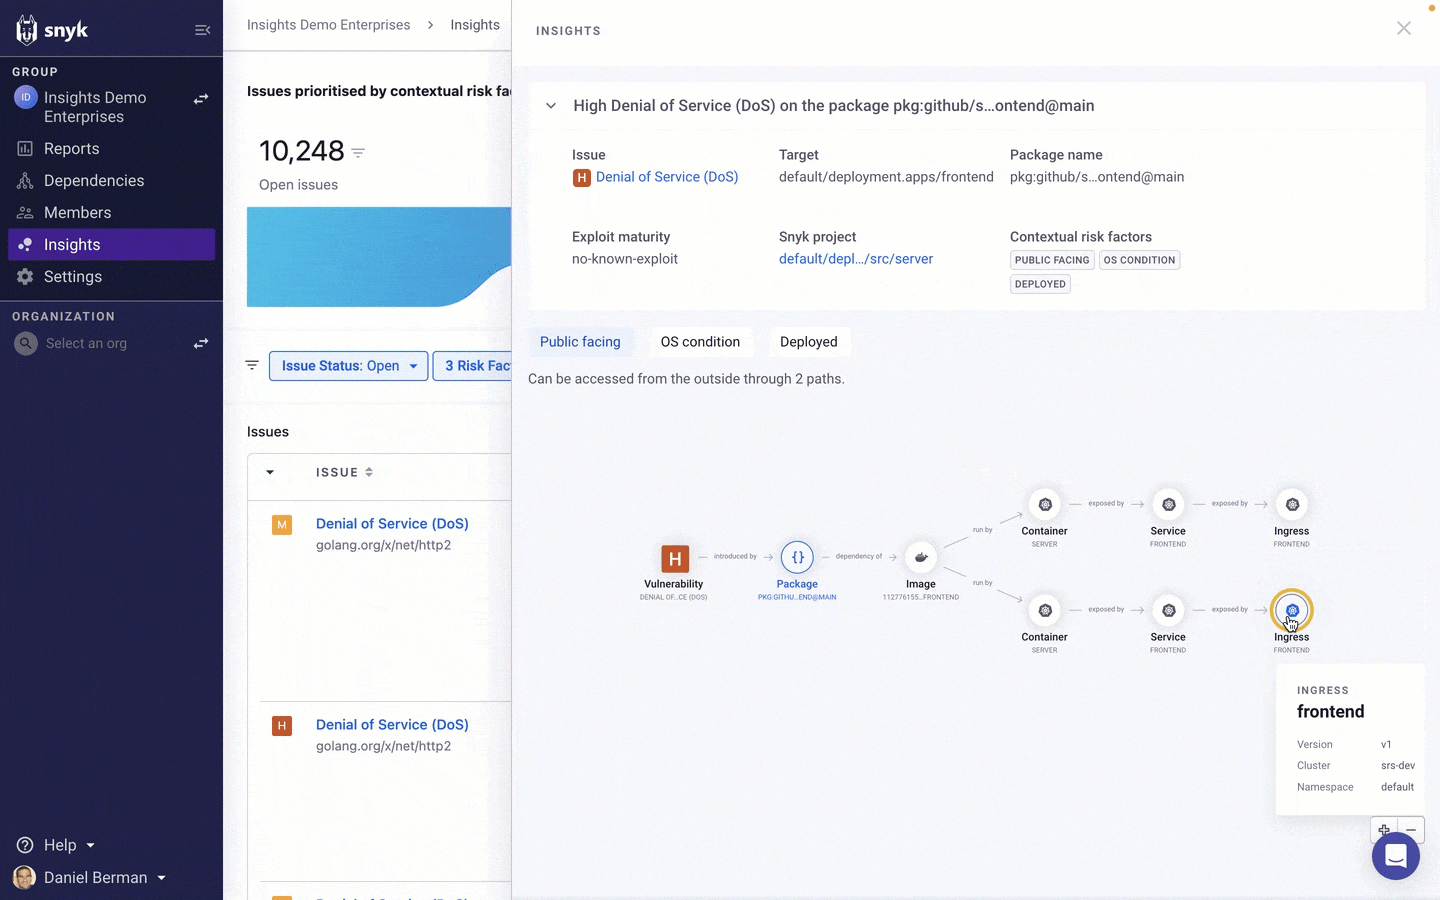
Damit Sie diese Probleme und den Einfluss der Anwendungskonfiguration auf die Wahrscheinlichkeit eines Exploits besser verstehen, stellt Insights ein Beweisdiagramm bereit. Es zeigt die verschiedenen Assets Ihrer Anwendung und deren Zusammenhang mit dem jeweiligen Problem.
Klicken Sie in der Spalte Kontextbezogene Risikofaktoren auf den Link Beweisdiagramm:
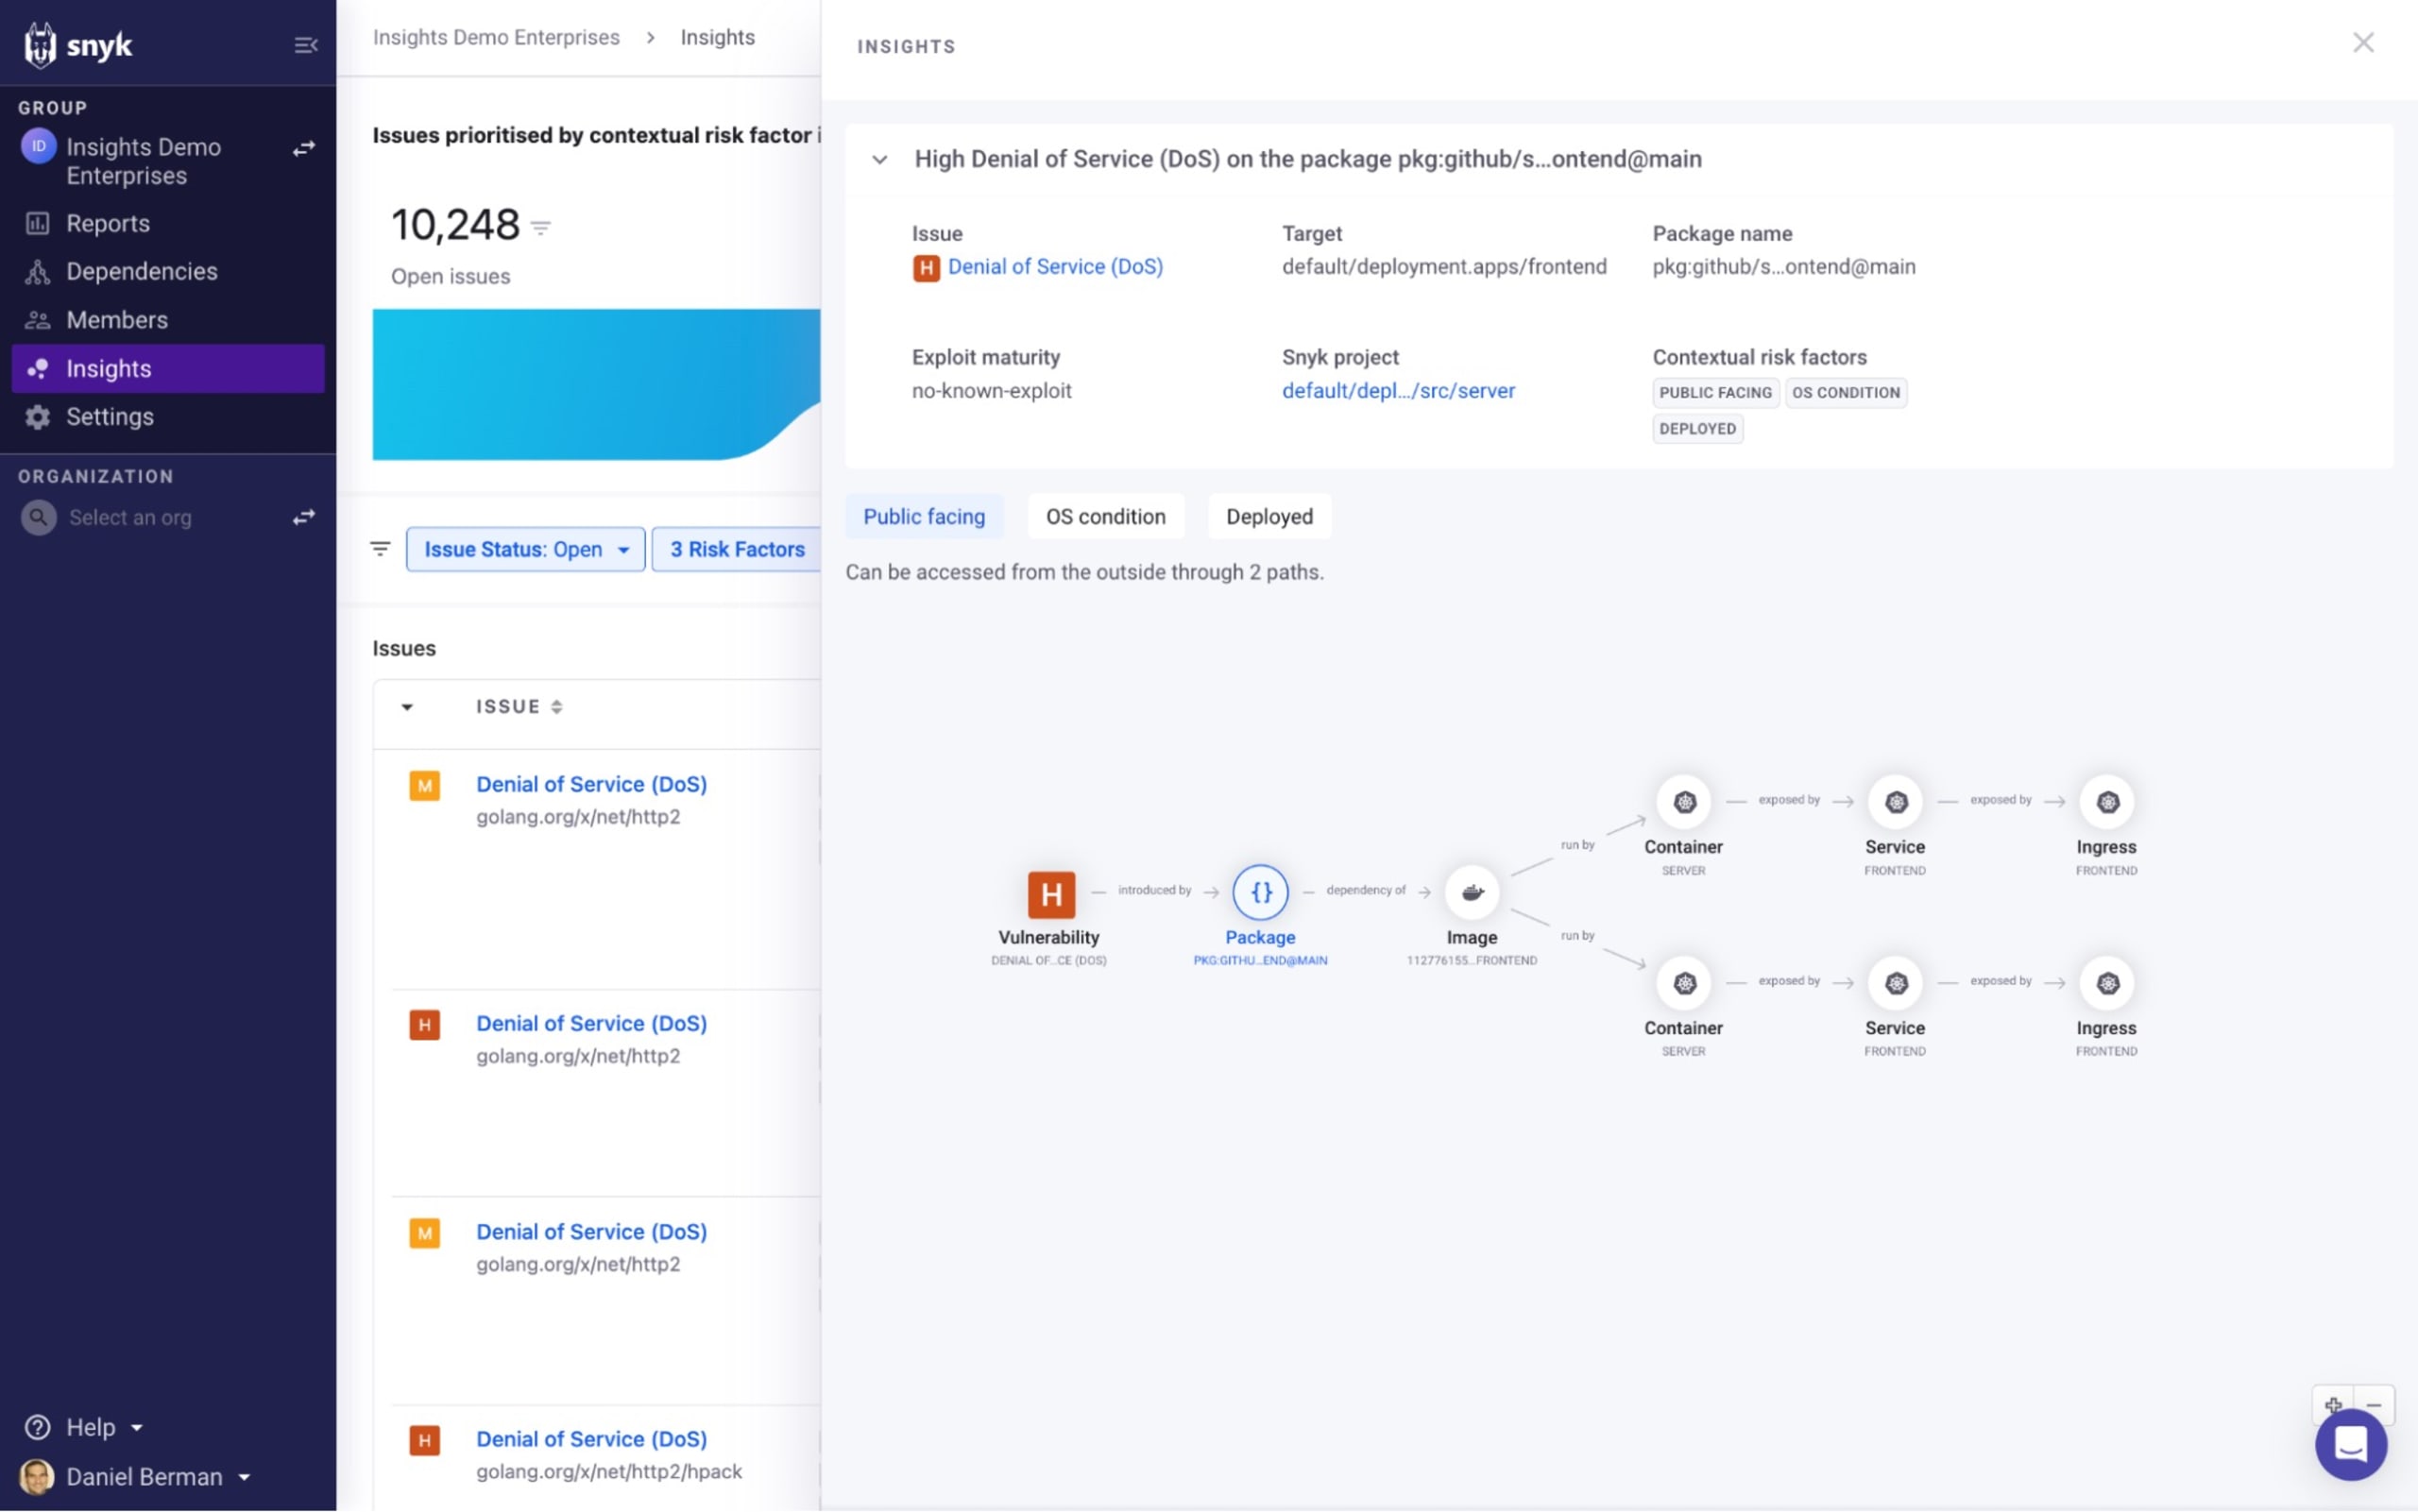
Im obigen Beispiel hat Insights eine Schwachstelle mit hohem Schweregrad in einem Quellpaket gefunden, das zwei bereitgestellten Containern zugeordnet ist. Beide verfügen über einen konfigurierten Ingress-Pfad zum Internet. So lässt sich nachvollziehen, wie die Anwendungskonfiguration die Wahrscheinlichkeit eines Exploits erhöht.
Das Diagramm ist interaktiv: Sie können hinein- und herauszoomen, die Elemente verschieben und neu anordnen sowie durch Auswahl zusätzliche Informationen aufrufen. In diesem Fall sehen wir, dass einer der Container in einem Kubernetes-Entwicklungscluster läuft, während der andere in unserer Produktionsumgebung ausgeführt wird.
Insights stellt auch einen Link zum Quellcode bereit. So können Sie schnell herausfinden, wer für den problematischen Code verantwortlich ist und wie er behoben werden kann.
All dieser Kontext ist ein wertvolles Hilfsmittel, wenn Sie dem Entwicklungsteam erklären möchten, warum das Problem behoben werden muss: Er verdeutlicht das Risiko, wie es entsteht und vor allem, wo und von wem die Korrektur vorgenommen werden muss.
Nachdem Sie das Risiko des Problems verstanden haben, besteht der nächste Schritt darin, es zu beheben. Wenn Sie in der Problemliste auf das Problem klicken, wird es auf der Seite „Projects“ geöffnet. Dort können Sie ein Jira-Ticket erstellen, einen Pull Request mit der Korrektur öffnen oder das Problem ignorieren, wenn der von Insights bereitgestellte Kontext darauf hindeutet, dass es kein ausreichendes Risiko darstellt, um sofortiges Handeln zu erfordern.
Auf dem Weg zu einem einfacheren Management der Anwendungssicherheit
Continuous Delivery und Cloud-native-Technologien ermöglichen es Unternehmen, Software schneller bereitzustellen und ihre Wettbewerbsfähigkeit zu sichern. Gleichzeitig erschweren sie jedoch zunehmend das Management ihres Anwendungssicherheitsstatus.
Dank CI/CD führen Entwickler immer häufiger und schneller neuen Code ein. Anwendungen sind komplexer denn je und bestehen aus immer mehr Komponenten mit komplexen Beziehungen untereinander. Gleichzeitig wächst die Zahl der Sicherheitsprobleme in den Backlogs weiter. Dadurch verlieren Sicherheitsteams den Überblick und Entwickler sind frustriert.
Um diese Herausforderungen erfolgreich zu bewältigen, muss ein Sicherheitsprogramm auf einem automatisierten, kontinuierlichen und ganzheitlichen Verständnis moderner Anwendungen aufbauen. Dazu gehören nicht nur die Sicherheitsprobleme einer Anwendung, sondern auch die verschiedenen Assets, aus denen sie besteht, sowie die beteiligten Entwicklungsprozesse, mit denen sie geschrieben, erstellt und bereitgestellt wird. Mit diesem Verständnis können Entwicklungsteams frühzeitig und während der gesamten Entwicklung fundiertere Entscheidungen für sicheres Design treffen. Sicherheitsteams können die größten Risiken für das Unternehmen besser erkennen und priorisieren.
Insights soll Ihnen dieses Verständnis vermitteln. Weitere Informationen finden Sie in der Aufzeichnung auf Abruf von SnykLaunch.
Insights ist ab dem 12. Juli für Kunden mit Enterprise-Tarif in der offenen Beta verfügbar. Wenn Sie Insights ausprobieren möchten, wenden Sie sich bitte an Ihre Snyk-Ansprechperson, um die Voraussetzungen zu prüfen, und melden Sie sich für die Beta an.


