Snyk-Reports für datengestützte Sicherheit nutzen


9. Dezember 2022
0 Min. LesezeitAnmerkung der Redaktion: 6. Februar 2023
Erhalten Sie mit dem neuen Bericht zu Cloud-Compliance-Problemen von Snyk Cloud einen zentralen Überblick über die Compliance Ihrer Cloud-Umgebungen.
Letzten Monat haben wir die offene Beta des überarbeiteten Reportings von Snyk angekündigt. Seitdem sind wir beeindruckt davon, wie kreativ unsere Kunden diese neuen Funktionen nutzen, um verschiedenste Sicherheitsfragen zu beantworten.
Das überrascht uns nicht. Das neue Reporting wurde entwickelt, um den einfachen Zugriff auf Daten in der gesamten Snyk-Plattform (einschließlich Snyk Code!) zu ermöglichen und Kunden flexible Analysetools an die Hand zu geben, mit denen sie Daten nach ihren Vorstellungen filtern und aufschlüsseln können. Zu den neuen Funktionen gehören Optionen zum Filtern, Sortieren und Teilen von Daten, integrierte Berichte und natürlich Reporting-Daten zu Snyk Code.
Das Wort „Daten“ ist hier entscheidend. Der einfache Zugriff auf genaue Daten (und die Möglichkeit, sie für weitere Untersuchungen heranzuziehen) ist zu einem wichtigen Faktor für den Geschäftsbetrieb geworden. Sicherheitsdaten bilden da keine Ausnahme. Die Sicherheitsdaten von Snyk sind der Schlüssel zum Verständnis, zur Verwaltung und zur wirksamen Risikominderung – und unsere neuen Reporting-Funktionen bieten die Tools, um darauf zuzugreifen und sie zu analysieren.
Also: Was lässt sich mit den Daten und Reporting-Funktionen von Snyk erreichen?
Priorisieren
Die Priorisierung ist wahrscheinlich einer der wichtigsten Anwendungsfälle für die Nutzung der Daten von Snyk. Zwar stehen alle Unternehmen vor derselben Herausforderung – endlose Issue-Backlogs mit begrenzten Ressourcen abzuarbeiten –, doch ihre Strategien unterscheiden sich. Am häufigsten liegt der Schwerpunkt zunächst auf hohen Risiken, meist indem Berichte zu Issues mit kritischem oder hohem Schweregrad erstellt werden. Andere Ansätze des Risikomanagements berücksichtigen jedoch auch andere Kennzahlen, etwa den ROI oder die geschäftlichen Auswirkungen.
Die gute Nachricht: Die Daten von Snyk unterstützen viele verschiedene Strategien – mit einer umfassenden Auswahl an Filtern, die kontinuierlich erweitert wird.
Die niedrig hängenden Früchte ernten
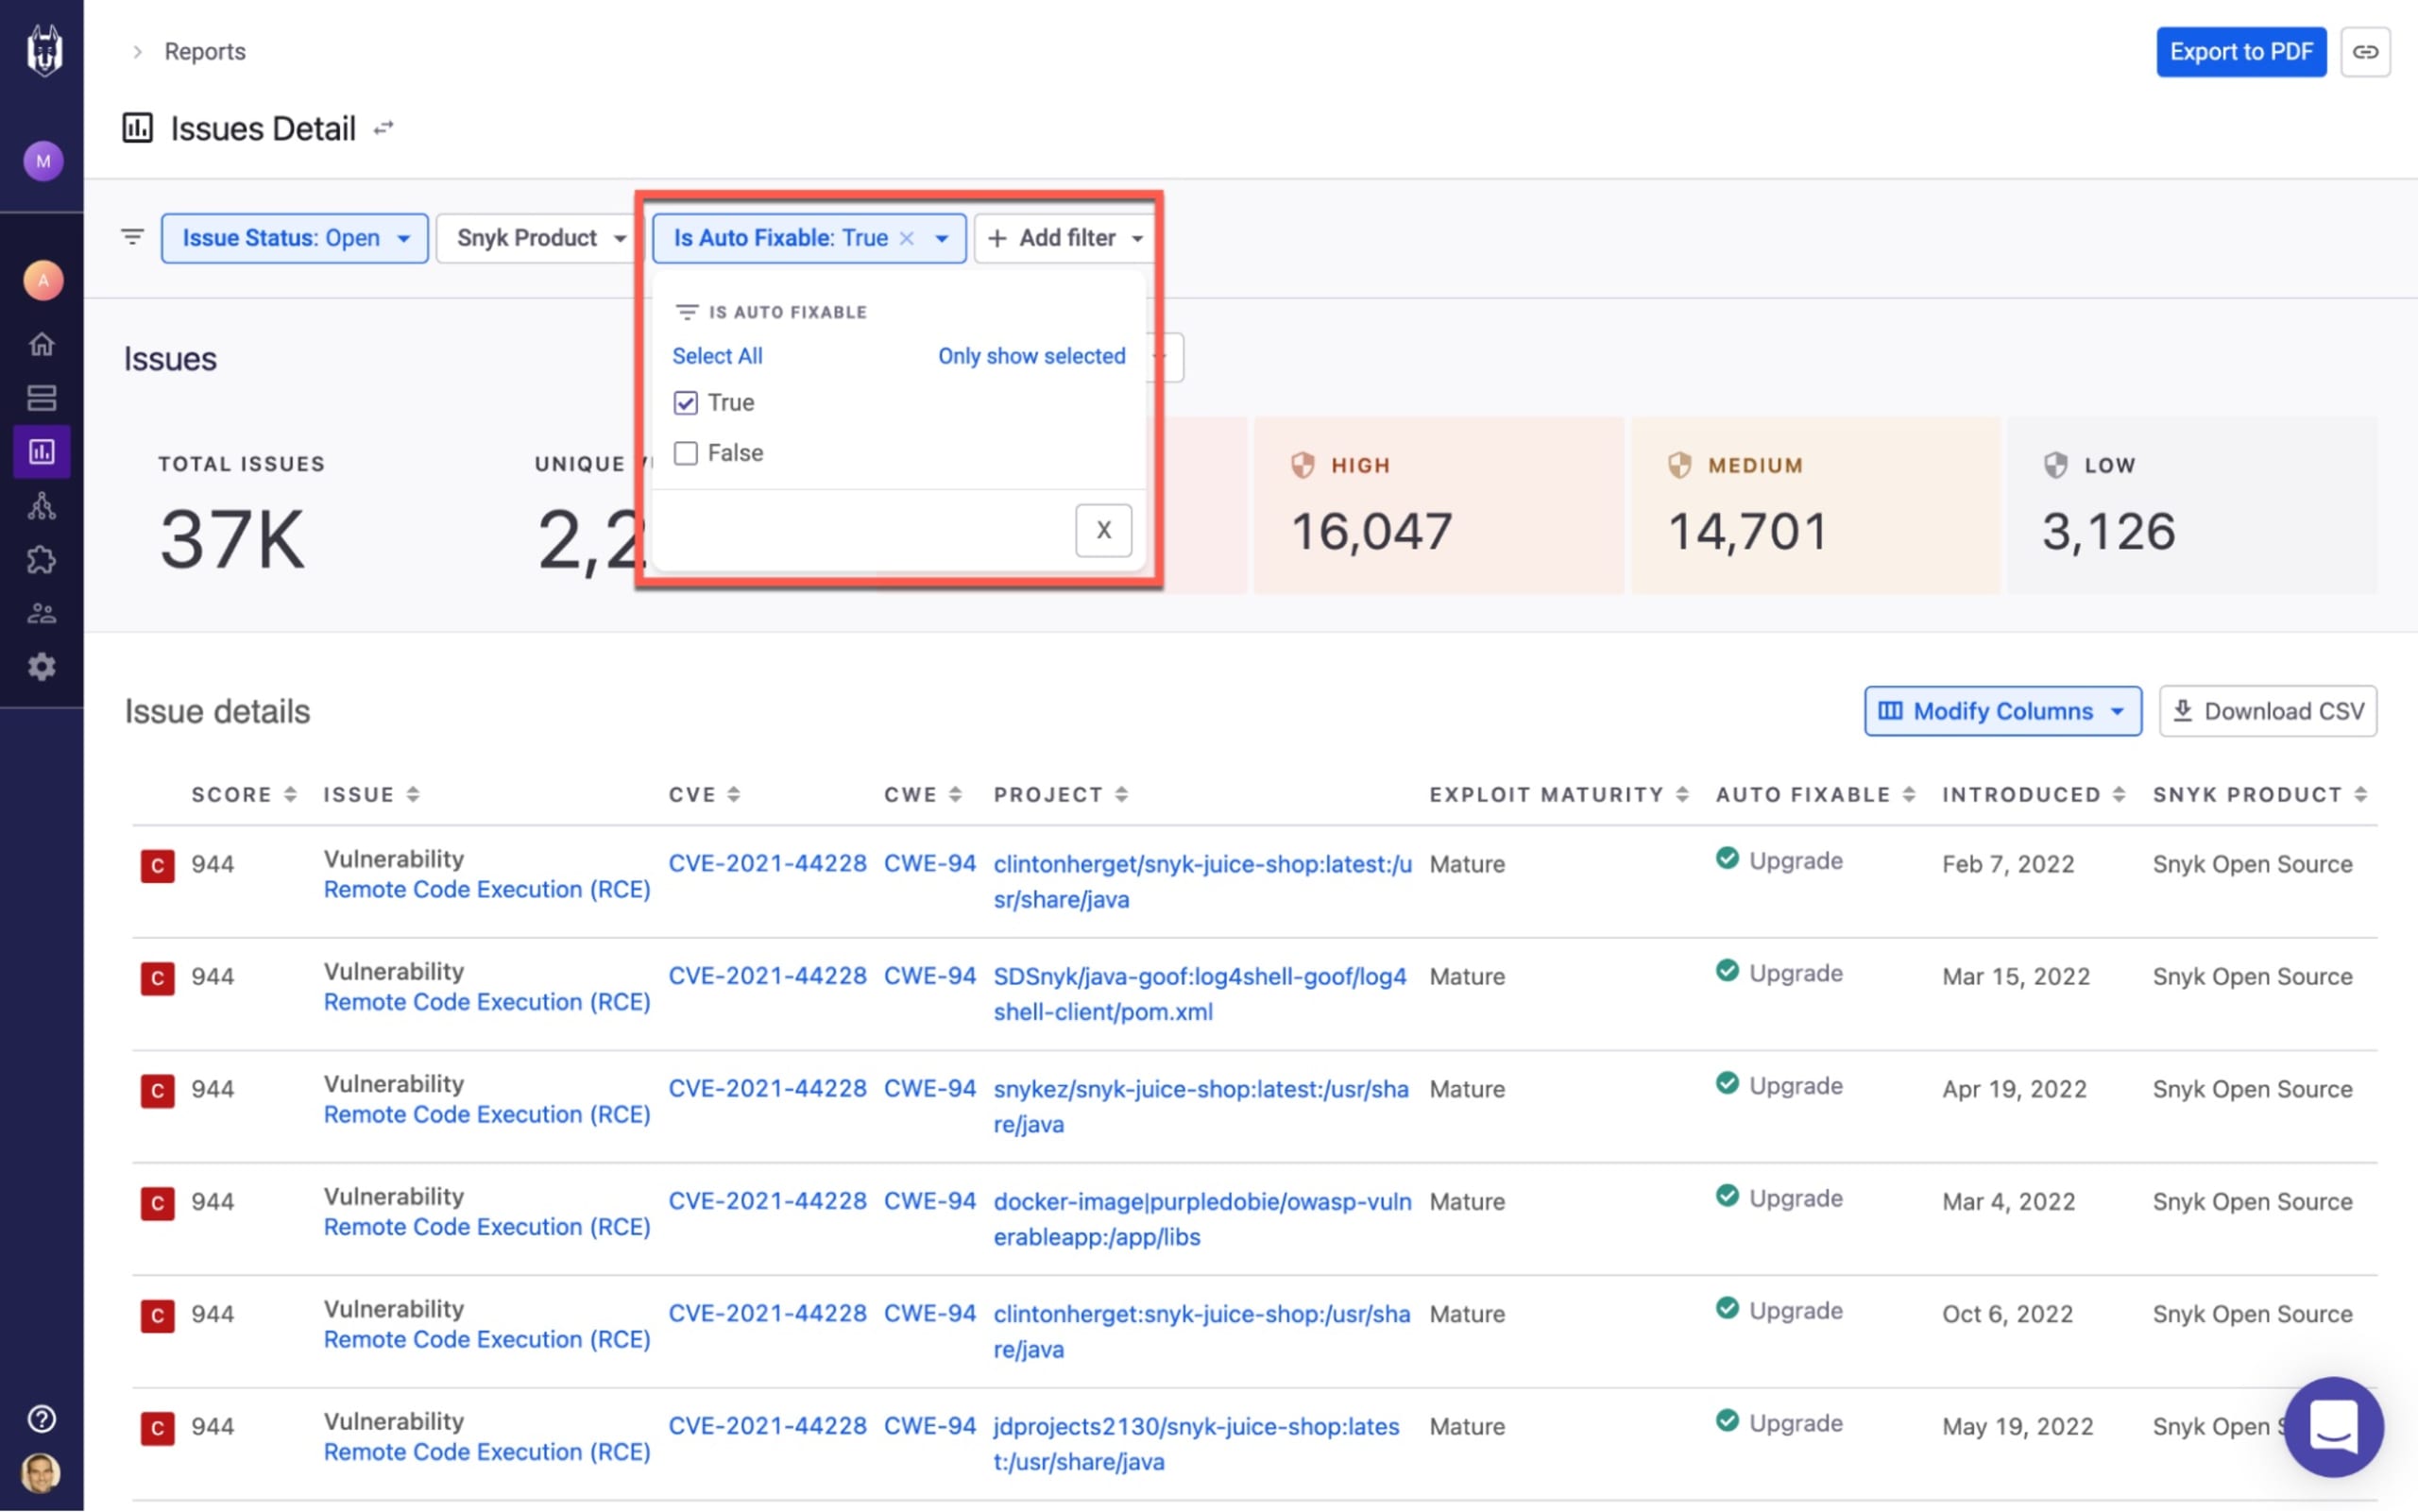
Manche Security-Teams sind stärker auf Ergebnisse fokussiert als andere und suchen nach den schnellsten und einfachsten Möglichkeiten, Risiken zu senken. Kunden von Snyk können den Bericht Issues Detail von Snyk schnell filtern, um Schwachstellen mit kritischem Schweregrad zu identifizieren und anschließend einen PR mit automatischer Fehlerbehebung zu erstellen. So können Sie sich auf die niedrig hängenden Früchte konzentrieren.
Geschäftliche Auswirkungen maximieren
Eine weitere gängige Priorisierungsstrategie besteht darin, sich auf die wichtigsten Ressourcen des Unternehmens zu konzentrieren – also auf bestimmte Anwendungen oder Projekte, die für das Geschäft entscheidend sind. Beispielsweise ist es wahrscheinlich weniger dringlich, eine Schwachstelle in einer internen Sandbox-Anwendung zu beheben als eine in einer kundenorientierten Frontend-Anwendung, oder?
Im Bericht Issues Detail von Snyk können Sie Issues anhand verschiedener Projektattribute und Tags filtern, um Berichte nach Projektkritikalität, Lebenszyklusphase, Anwendung oder Geschäftsbereich zu erstellen.

Den Priority Score von Snyk nutzen
Der Priority Score von Snyk kombiniert wichtige Faktoren, die auf die Dringlichkeit eines bestimmten Issues hinweisen: CVSS-Score, Schweregrad, Verfügbarkeit eines Fixes, Reifegrad des Exploits, aktuelle Trends und Erreichbarkeit (nur für Java-Projekte). Das Filtern von Berichten nach Priority Score ist hilfreich, wenn keine festgelegte Priorisierungsstrategie besteht und Sie sich auf Issues mit hohem Risiko konzentrieren möchten.

Messen
Ein Sicherheitsprogramm in einem Unternehmen einzuführen, ist an sich schon eine anspruchsvolle Aufgabe. Den Fortschritt im Blick zu behalten und zu beurteilen, ob Sie auf dem richtigen Weg zum Erfolg sind, ist ebenso herausfordernd.
Bevor Sie die Leistung einzelner Teams analysieren, sollten Sie verstehen, was Sie messen. Eine Kennzahl zu ermitteln, ist einfach genug – aber woher wissen Sie, ob ein Ergebnis gut oder schlecht ist? Ein erster Schritt ist die Definition klarer KPIs und SLAs. Sobald diese Kennzahlen festgelegt sind, können Sie mit der Nachverfolgung und dem Benchmarking beginnen.
Eine bewährte Methode zur Definition von SLAs ist, sie an realistischen Erwartungen auszurichten. Legen Sie beispielsweise ein SLA fest, das sich zunächst auf die Behebung von Issues mit kritischem und hohem Schweregrad konzentriert. Prüfen Sie, welche Ressourcen Ihnen zur Verfügung stehen, und setzen Sie einen angemessenen Behebungszeitraum fest. Beziehen Sie die verschiedenen beteiligten Teams ein und nutzen Sie das Reporting von Snyk, um eine Ausgangsbasis zu schaffen und Ihre Definitionen zu untermauern.
Im Folgenden finden Sie einige Beispiele für wichtige Kennzahlen, die Sie mit dem Reporting von Snyk nachverfolgen können, sowie Hinweise dazu, wie Sie damit den Erfolg messen.
Mittlere Zeit bis zur Behebung (MTTR)
Im Schwachstellenmanagement zählt jede Minute. Je schneller Sie auf eine Zero-Day-Schwachstelle reagieren, desto geringer ist das Risiko für Ihr Unternehmen. Deshalb gilt die mittlere Zeit bis zur Behebung (MTTR) als wichtige KPI. Sie gibt die durchschnittliche Zeit zwischen der erstmaligen Identifizierung eines Issues und seiner Behebung an.
Mit zunehmender Reife Ihres Sicherheitsprogramms erwarten Sie möglicherweise, dass die MTTR im gesamten Unternehmen sinkt – als Zeichen für Verbesserungen. Welchen konkreten Zielwert Sie anstreben, sollte sich jedoch danach richten, welches Risiko Ihr Unternehmen als akzeptabel eingestuft hat.
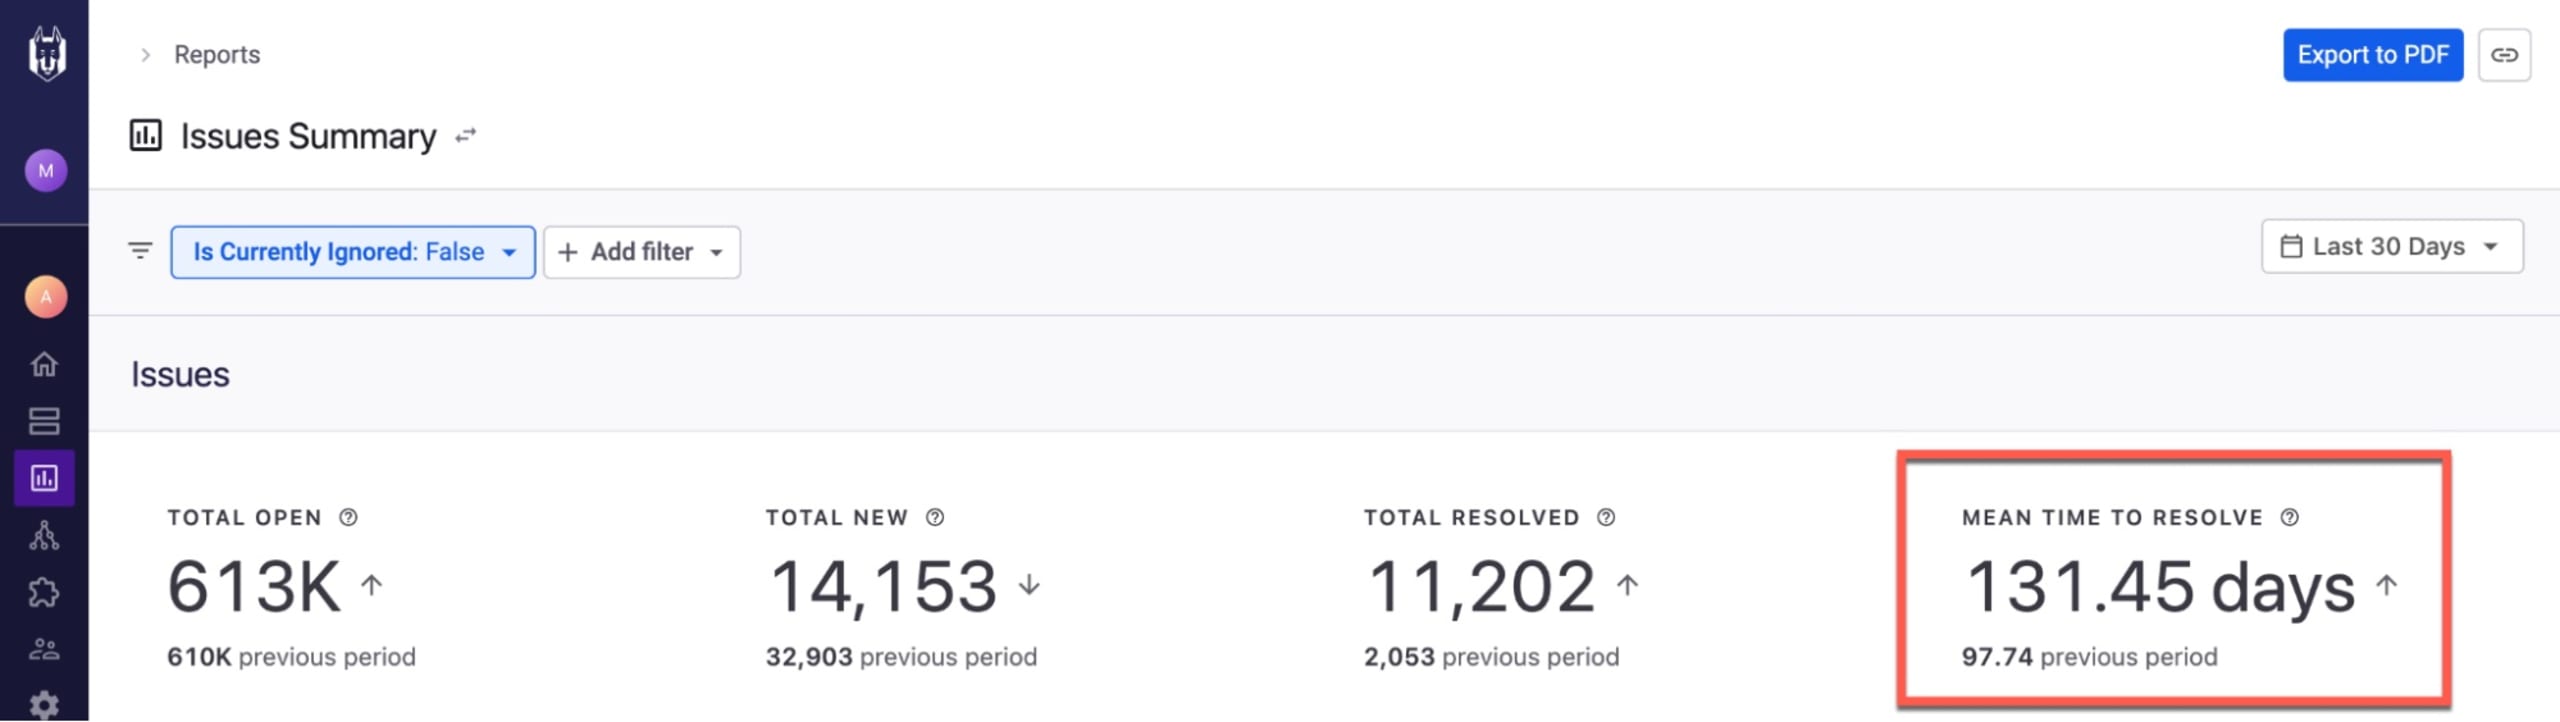
Im Bericht Issues Summary von Snyk können Sie Ihre MTTR nachverfolgen und Trends im Zeitverlauf erkennen. Die Kennzahl „Mean Time To Resolve“ oben im Bericht erleichtert beispielsweise den Vergleich mit anderen im Zeitauswahlmenü ausgewählten Zeiträumen:
Offene Issues im Zeitverlauf
Grundsätzlich ist davon auszugehen, dass die Anzahl der von Snyk identifizierten Issues immer weiter steigt. Das liegt in der Natur der Sache. Wenn Ihr Unternehmen wächst, werden mehr Projekte und Anwendungen gescannt, sodass auch die Gesamtzahl der verschiedenen Issue-Typen zunimmt. Daher ist mit Spitzen zu rechnen, wenn Sie Snyk erstmals einführen oder zusätzliche Anwendungen scannen.
Auch die Zahl der behobenen Issues sollte steigen, wenn Ihr Programm reifer wird und mehr Entwicklungsteams an der Behebung mitwirken.
Die Differenz zwischen diesen beiden Datenpunkten zu einem bestimmten Zeitpunkt entspricht der Anzahl offener Issues, die noch bearbeitet werden müssen (# identifizierte Issues - # behobene Issues = # offene Issues).
Mit dem Diagramm Issues Identified and Resolved im Bericht Issues Summary von Snyk können Sie prüfen, ob dieser Trend tatsächlich in Ihrem Unternehmen zu beobachten ist.
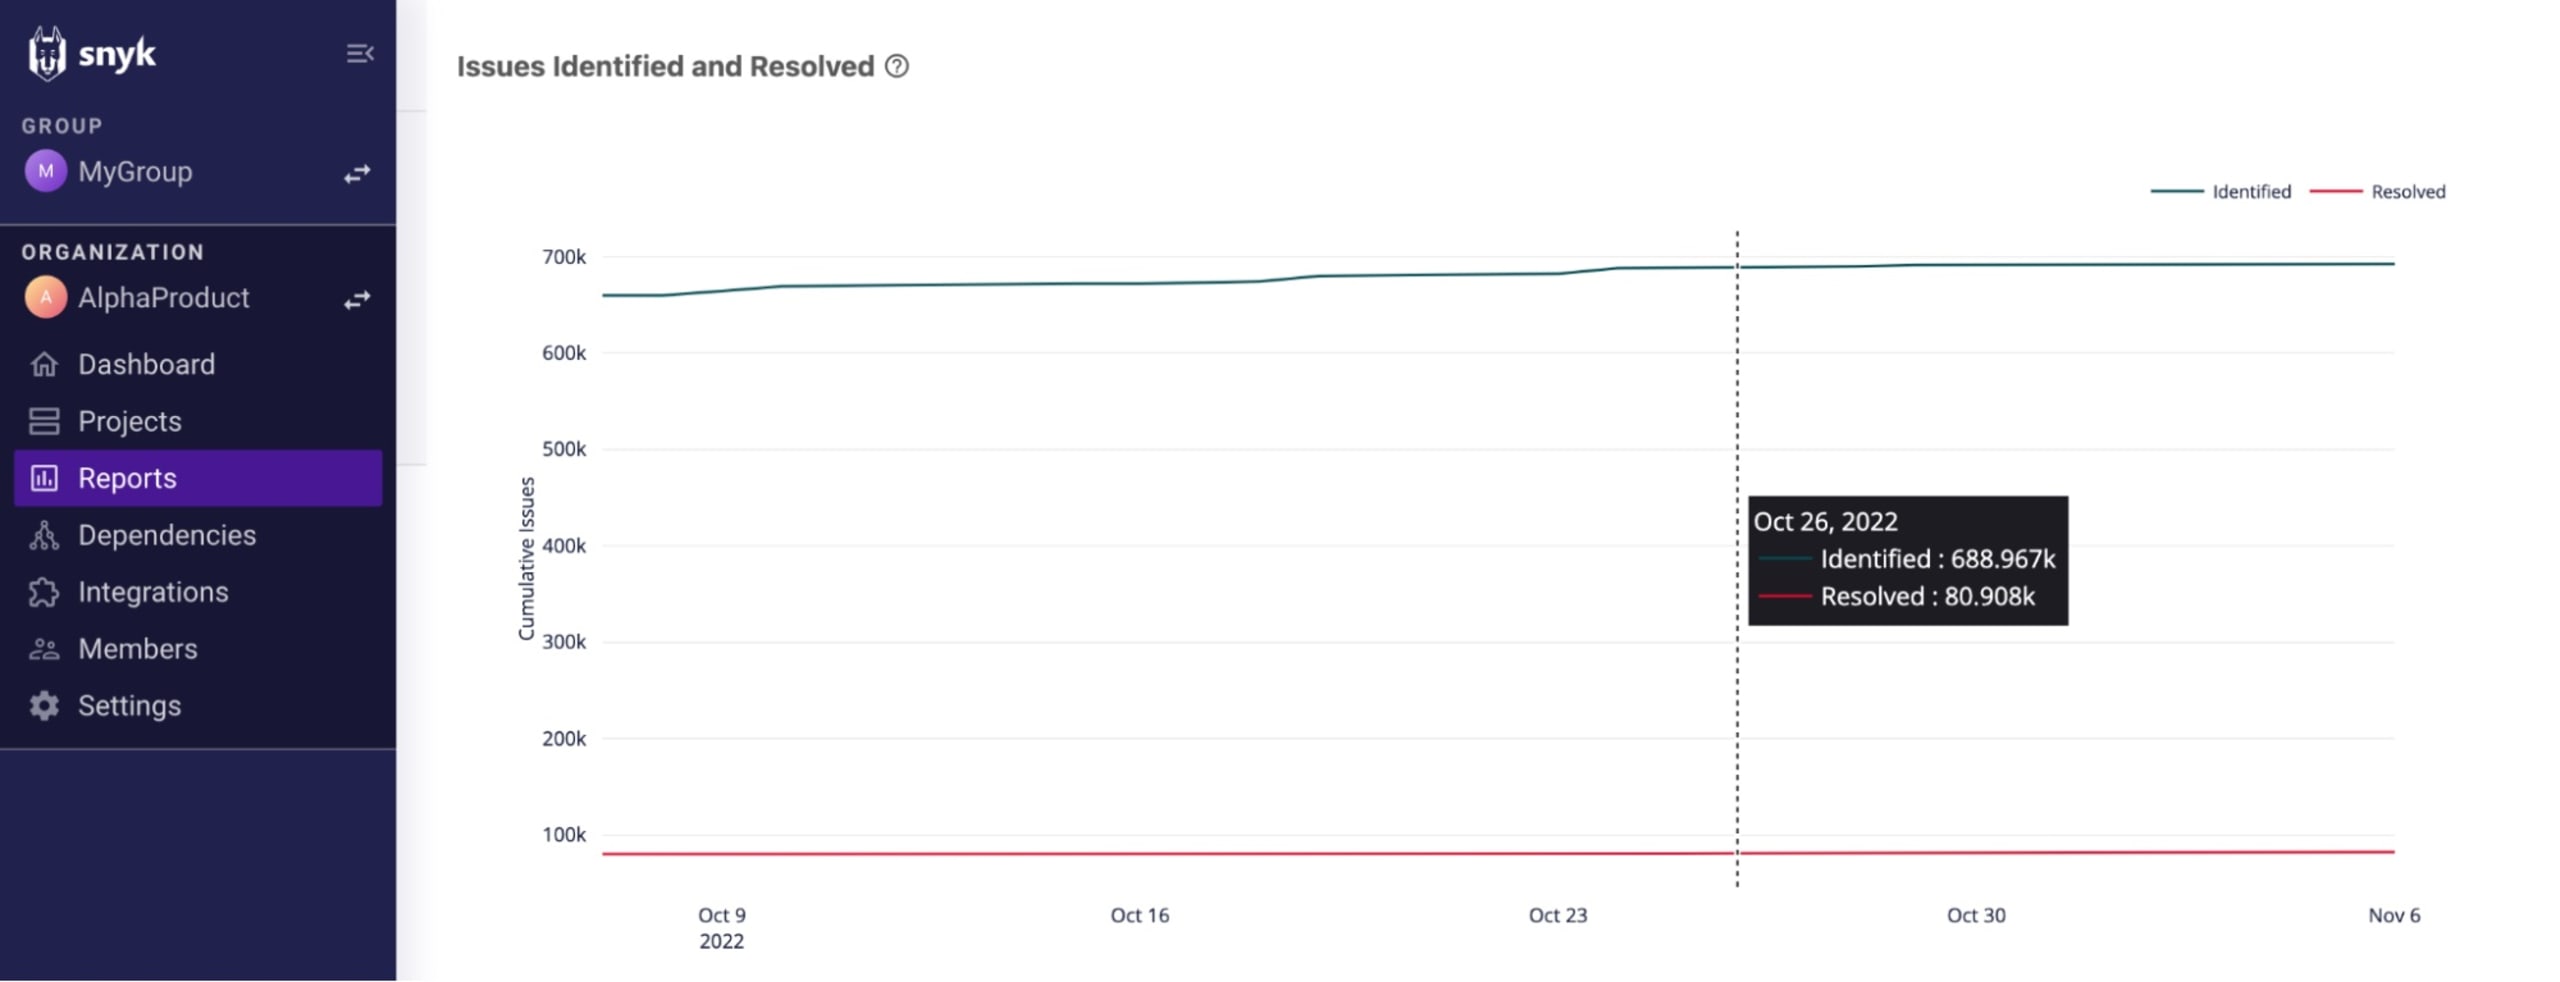
Mit den verfügbaren Filtern können Sie verschiedene Zeiträume vergleichen. Während der Einführung können Sie beispielsweise eine größere Differenz zwischen den beiden Datenpunkten erwarten als einige Monate nach der Implementierung. Mithilfe der Projekt-Tag- und Projektattributfilter können Sie außerdem Teams und Projekte miteinander vergleichen.
Expositionszeiträume und Behebungszeit
Das Reporting von Snyk bietet Ihnen verschiedene Kennzahlen, mit denen Sie Ihre allgemeine Sicherheitslage im Zeitverlauf und den Fortschritt Ihres Sicherheitsprogramms bewerten können.
Zunächst können Sie den Expositionszeitraum zu einem beliebigen Zeitpunkt nachverfolgen.
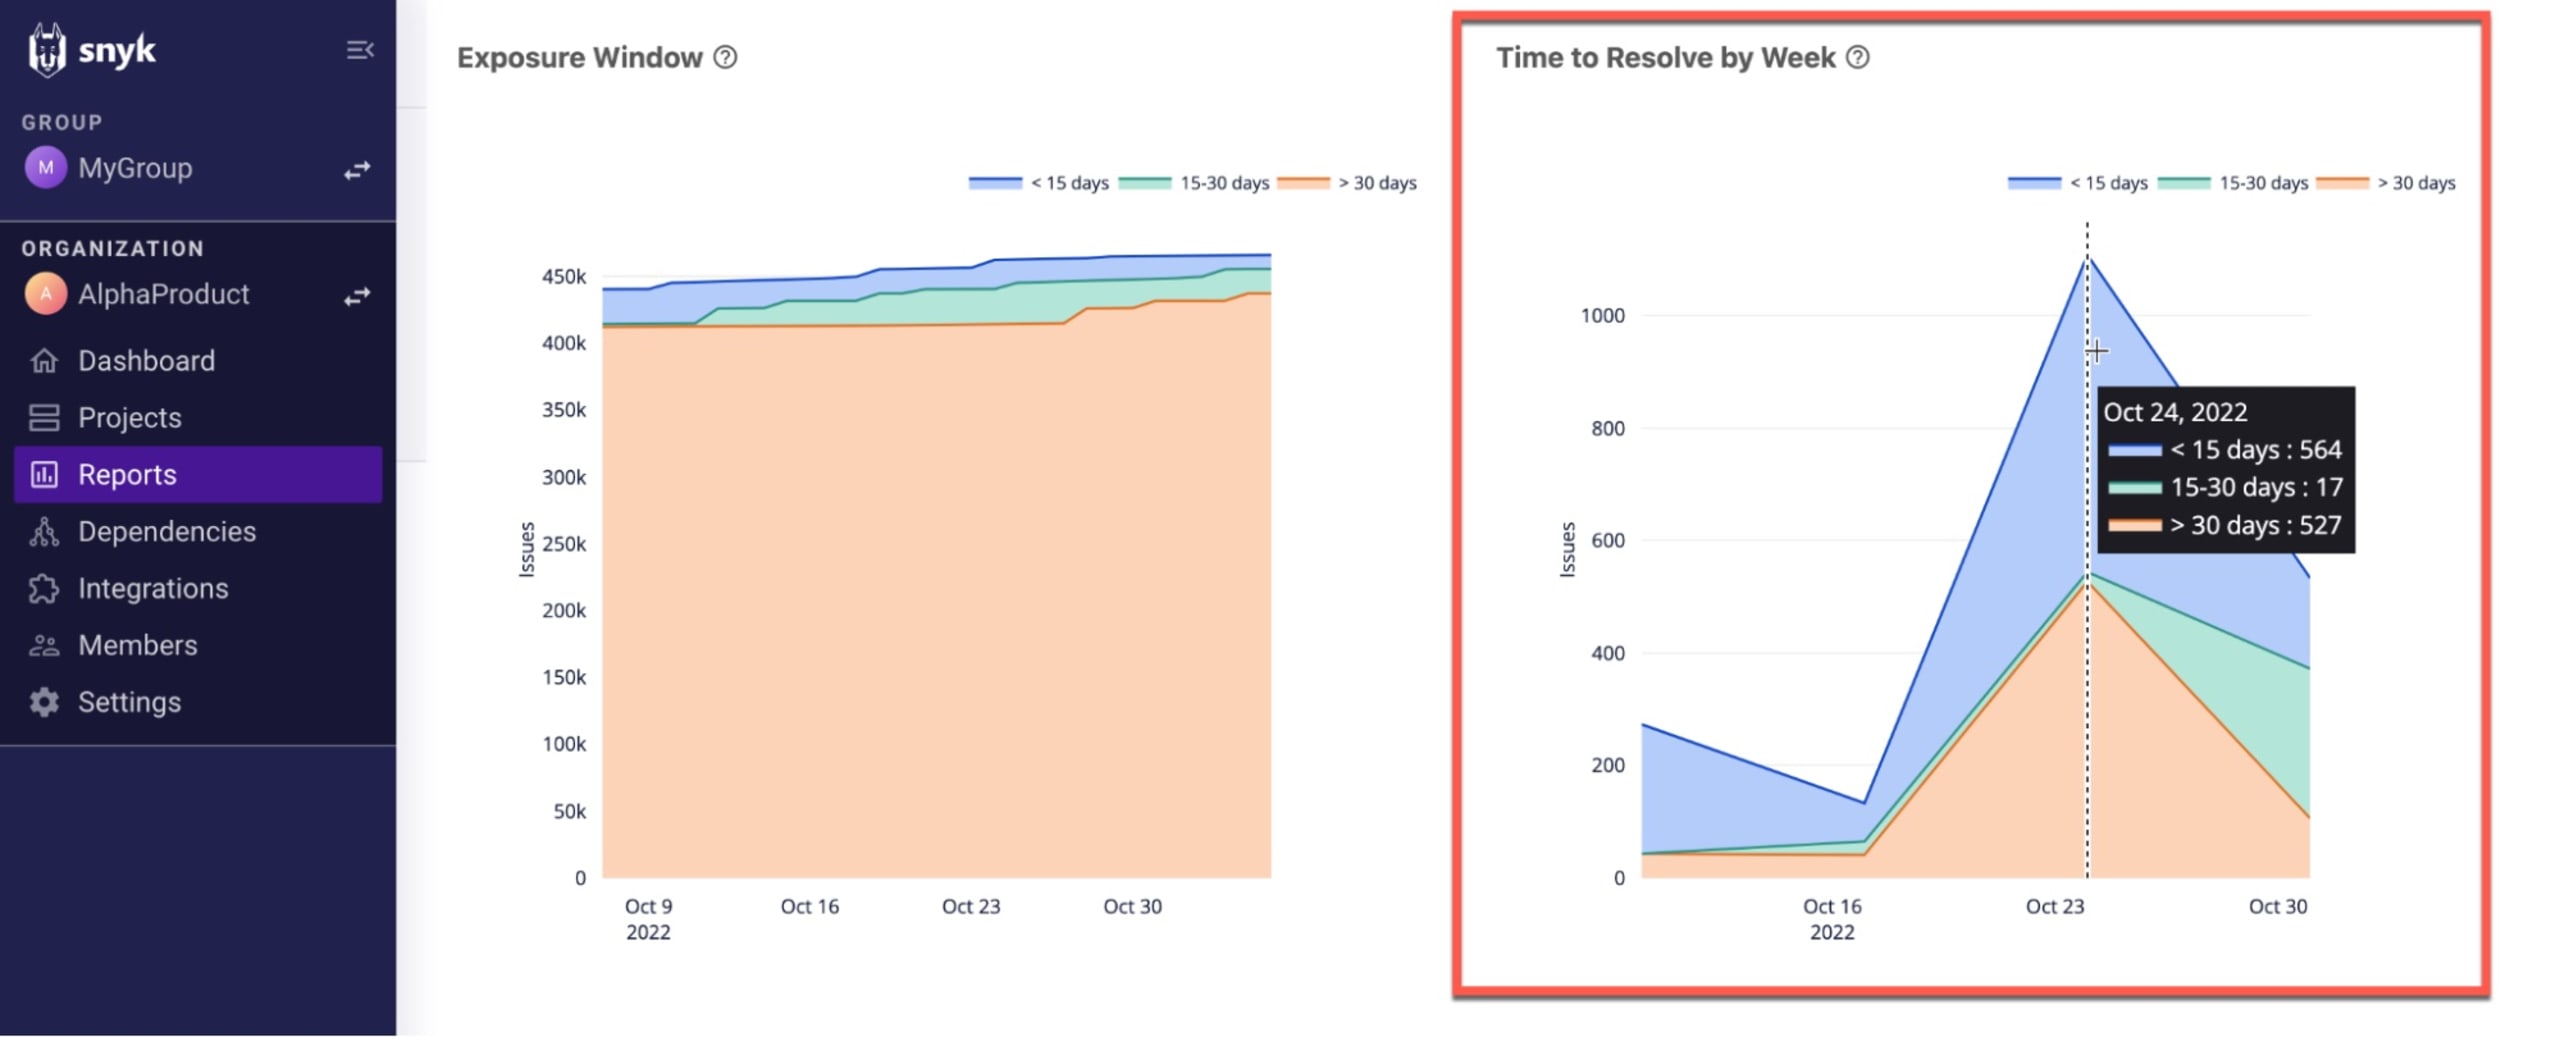
Snyk definiert den Expositionszeitraum als die Dauer, in der Issues offen bleiben, und berechnet diese Kennzahl in drei Altersgruppen: < 15 Tage, 15–30 Tage und > 30 Tage. Im Diagramm Exposure Window im Bericht Issues Summary von Snyk sollten Sie eine steigende Zahl von Issues im blauen Bereich sehen – also bei Issues, die in weniger als 15 Tagen behoben wurden:
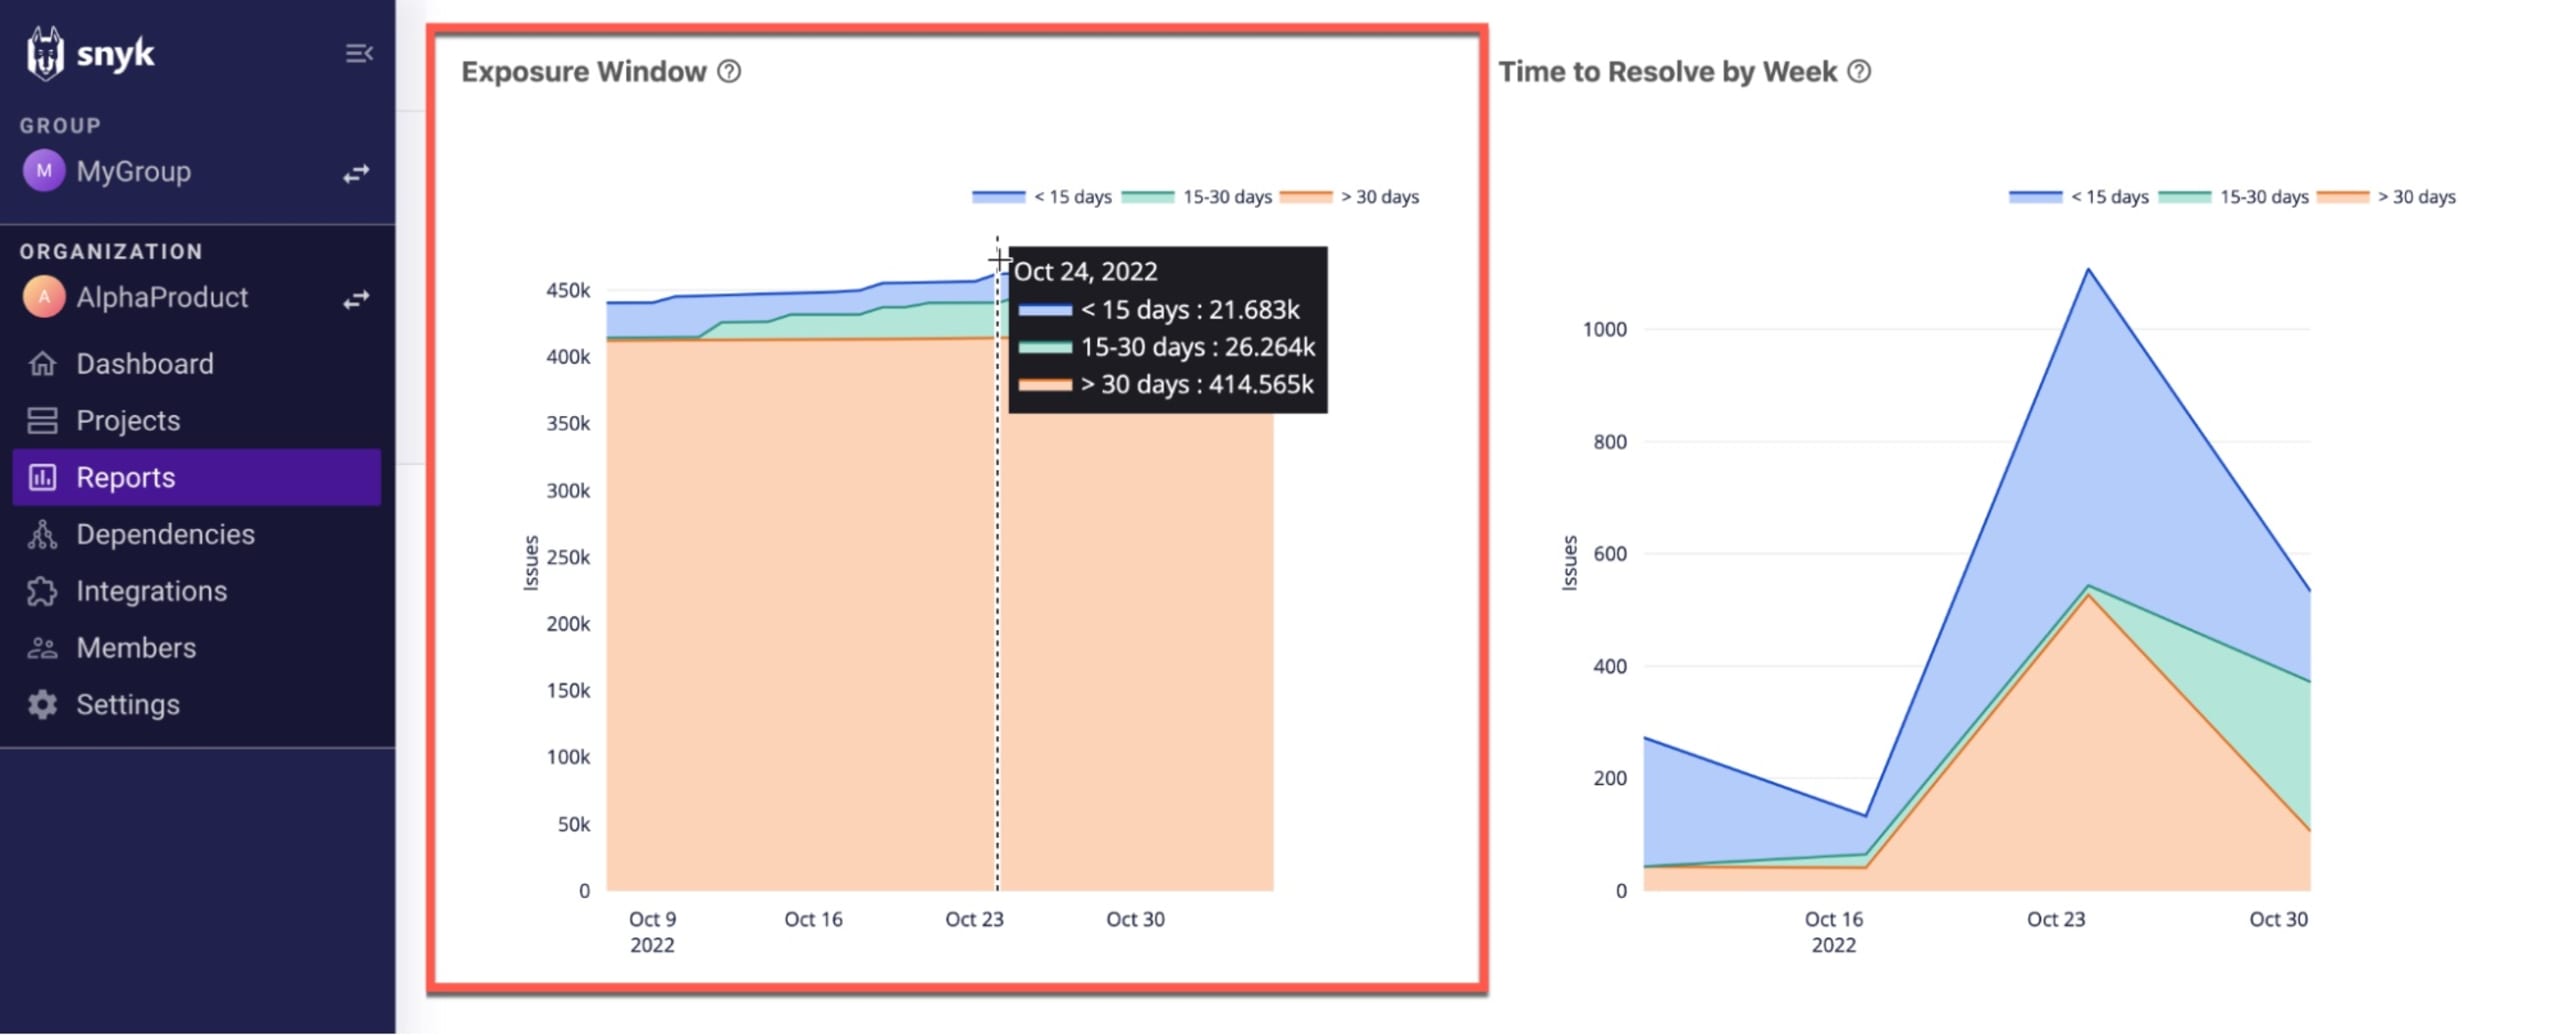
Im danebenliegenden Diagramm Time to Resolve by Week können Sie die Leistung Ihrer Teams genauer und mit zeitlichem Fokus betrachten. Das Diagramm zeigt die Anzahl der pro Woche behobenen Issues in ähnlichen Altersgruppen: < 15 Tage, 15–30 Tage und > 30 Tage. In der unten gezeigten Beispielwoche wurden 564 Issues in weniger als 15 Tagen behoben, für 17 dauerte die Behebung zwischen 15 und 30 Tagen und für 527 mehr als 30 Tage.
Compliance nachweisen
Der Nachweis eines vorhandenen Programms zur Sicherheitsrisikobewertung und zum Schwachstellenmanagement ist eine häufige Anforderung an Unternehmen, die regulatorische oder Compliance-Standards wie PCI DSS und ISO 27001 erfüllen möchten.
So besagt beispielsweise der Health Insurance Portability and Accountability Act (HIPAA):
[Betroffene Einrichtungen müssen] eine genaue und umfassende Bewertung der potenziellen Risiken und Schwachstellen für die Vertraulichkeit, Integrität und Verfügbarkeit elektronischer geschützter Gesundheitsdaten durchführen, die sich im Besitz der betroffenen Einrichtung befinden.
Zu diesem Zweck kann Ihnen das Security-Reporting dabei helfen, Ihrem Auditor Informationen über Ihre aktuellen und historischen Risiken bereitzustellen oder das vorhandene Programm für Sicherheitstests und Schwachstellenmanagement nachzuweisen.
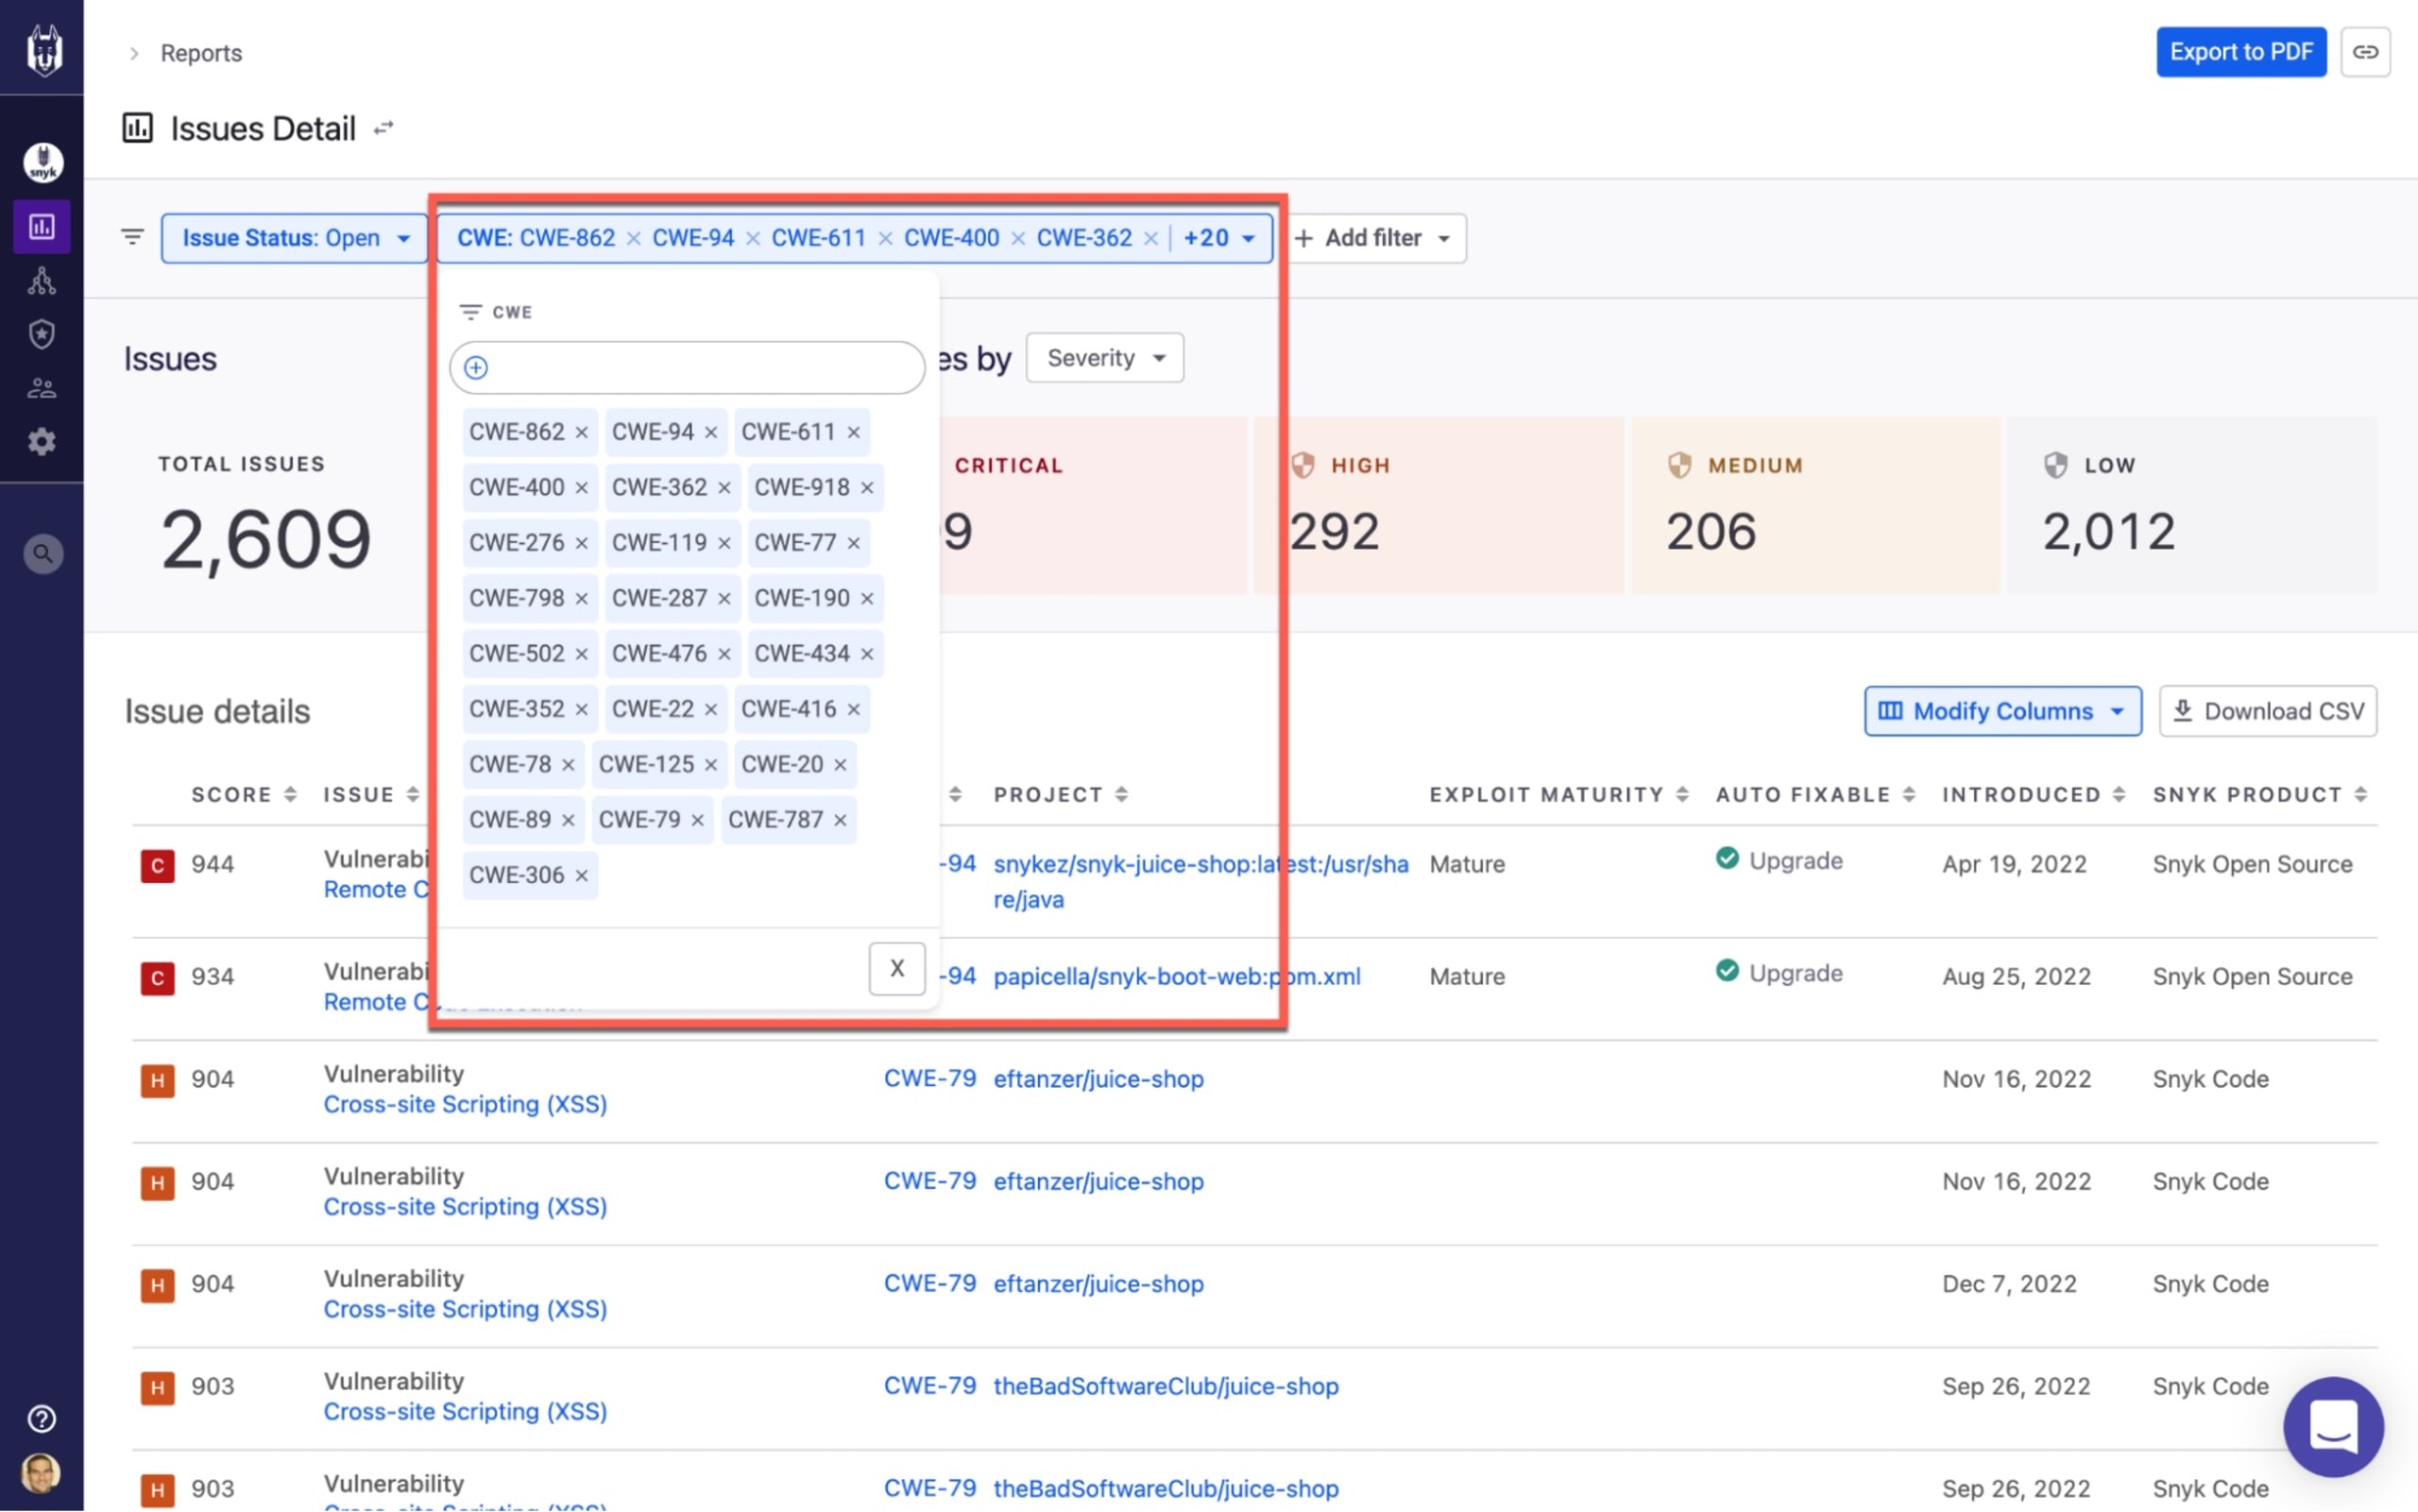
Mit den neuen CWE- und CVE-Filtern im Bericht Issue Details von Snyk können Sie beispielsweise Ihre Compliance mit Frameworks nachweisen, die häufig als Referenz für regulatorische Vorgaben dienen, etwa OWASP Top 10 oder SANS Top 25:
Bericht „Issues Details“, gefiltert nach SANS Top 25
Berichte exportieren und teilen
Der Zugriff auf Sicherheitsdaten und die Möglichkeit, sie zu analysieren, verschaffen Ihnen mehr Einblick in Risiken. Um diese Daten jedoch für bessere Gespräche im Unternehmen zu nutzen, müssen Sie sie problemlos weitergeben können.
Welche Daten Sie wann und mit wem teilen, entscheiden natürlich ganz Sie. Hier sind jedoch einige Beispiele dafür, wie unsere Kunden Daten von Snyk weitergeben:
Leistung – Diese Daten werden häufig von Application-Security- oder Product-Security-Teams verwendet. Sie enthalten Kennzahlen für einzelne Entwicklungsteams oder Projekte und werden monatlich geteilt.
Incident Response – Application-Security- oder Product-Security-Teams erstellen diese Berichte bei Bedarf und anschließend regelmäßig, wenn sie Zero-Day-Schwachstellen projektübergreifend untersuchen.
Risikoverteilung – Diese Daten werden in der Regel monatlich oder vierteljährlich an Leads von Entwicklungsteams berichtet und konzentrieren sich auf die Unternehmen oder Projekte, die das größte Risiko verursachen.
Sicherheitslage – Diese Daten dienen dazu, Führungskräften im Security-Team und anderen Stakeholdern aus dem Unternehmen (z. B. Mitgliedern der Geschäftsführung und des Vorstands) einen Überblick zu geben.
Dies sind einige Beispiele dafür, wie Sie Sicherheitsdaten von Snyk aufbereiten und mit anderen Bereichen Ihres Unternehmens teilen können. Um diese Ansichten zu nutzen, können Sie die integrierten Berichte von Snyk (Issues Details, Vulnerability Details, Issues Summary) mit den erweiterten Filteroptionen kombinieren.
Sehen wir uns an, wie Sie die Daten mit Snyk tatsächlich teilen können.
URLs teilen
Das Reporting von Snyk ermöglicht es, dieselbe Ansicht teamübergreifend über dauerhafte URLs zu teilen. Wenn Sie mithilfe der verfügbaren Filteroptionen in die Datenansicht eintauchen, werden die Filter in die URL aufgenommen. Diese URL können Sie kopieren und mit anderen Nutzern Ihres Snyk-Kontos teilen. Über die Schaltfläche Copy URL oben rechts geht das noch einfacher.
Daten exportieren
Daten von Snyk lassen sich aus verschiedenen integrierten Berichten als CSV- oder PDF-Dateien exportieren. Rufen Sie einfach die gewünschte Detailstufe auf und klicken Sie im jeweiligen Bericht auf Export to PDF oder Download CSV.

Wie geht es weiter?
Priorisierung, teamübergreifendes Reporting, Fortschrittsüberwachung und Compliance sind zwar die häufigsten Anwendungsfälle, doch es gibt noch weitere Möglichkeiten, Sicherheitsdaten von Snyk zu nutzen. Diese beschreiben wir zu einem späteren Zeitpunkt. Bis dahin finden Sie hier einige allgemeine Tipps, wie Sie das neue Reporting von Snyk optimal nutzen.
Schulung. Machen Sie sich mit dem Reporting von Snyk vertraut, bevor Sie Ihren ersten Bericht an den Vorstand senden. Snyk erleichtert es Ihnen, die Funktionen selbst zu erkunden. Außerdem bieten wir zusätzliche Ressourcen, damit Sie und Ihr Team sich damit vertraut machen können: Online-Dokumentation, Selbstlernschulung.
Ziele definieren. Wie bereits erwähnt, sollten Sie verstehen, woran Sie Ihre Sicherheitslage und Fortschritte messen, bevor Sie damit beginnen. Das ist nicht so einfach, wie es klingt. Deshalb empfehlen wir Ihnen, Frameworks wie OWASP Top 10 oder Snyk’s Top 10 als Orientierung zu nutzen.
Berichte speichern. Wenn Sie eine nützliche Ansicht der Sicherheitsdaten von Snyk gefunden haben, speichern Sie sie, indem Sie die URL für später als Lesezeichen speichern. Künftig wird es noch einfacher sein, Berichte zu speichern.
Die oben beschriebenen Funktionen sind als offene Beta für alle Snyk-Kunden mit einem Snyk Business- oder Snyk Enterprise-Plan verfügbar. Um diese Funktionen zu nutzen, aktivieren Sie sie einfach auf der Snyk Preview-Seite in der Snyk-Benutzeroberfläche (klicken Sie auf Einstellungen und dann auf Snyk Preview). Auf die offene Beta folgten eine geschlossene Beta und eine gründliche Testphase. Sollten Sie dennoch auf Probleme stoßen, freuen wir uns über Ihr Feedback!