Statische Anwendungssicherheitstests (SAST): Scans
Vor- und Nachteile, Implementierung und Auswahl der besten SAST-Tools
Artikel von

0 Min. Lesezeit
Wichtigste Erkenntnisse: Warum SAST wichtig ist
Die meisten Sicherheitslücken haben ihren Ursprung im Quellcode.
SAST unterstützt Compliance-Frameworks wie PCI DSS, HIPAA und ISO 27001, die sichere Entwicklungspraktiken voraussetzen.
Mit SAST können Teams Sicherheit direkt in den SDLC integrieren, statt sie erst nachträglich zu berücksichtigen.
Bei der Auswahl des richtigen Static-Application-Security-Testing-Tools (SAST) gilt es, Abdeckung, Genauigkeit und Entwickler-Workflow aufeinander abzustimmen.
Moderne KI-native SAST-Tools wie Snyk nutzen maschinelles Lernen und Large Language Models, um komplexe Sicherheitslücken aufzudecken, die regelbasierte Scanner oft übersehen.
Static Application Security Testing (SAST), auch als statische Codeanalyse oder White-Box-Test bekannt, zählt zu den wirksamsten Methoden, um Sicherheitslücken früh im Softwareentwicklungszyklus zu erkennen. Unsicherer Code trägt jedes Jahr zu Tausenden von Datenschutzverletzungen bei
– doch wenn Teams den Quellcode vor der Bereitstellung scannen, können sie Fehler beheben, bevor daraus kostspielige Sicherheitsvorfälle werden.
Was ist Static Application Security Testing (SAST)?
Static Application Security Testing (SAST) ist eine Form der statischen Codeanalyse und untersucht den Quellcode, um Sicherheitslücken zu erkennen, durch die Anwendungen anfällig für böswillige Angriffe werden könnten. SAST nutzt Scanverfahren, die sich auf Quellcode und Bytecode konzentrieren, um Sicherheitsprobleme wie Injection-Angriffe oder Probleme bei der Speicherverwaltung aufzuspüren. Der Scan erfolgt, bevor der Code ausführbar ist. Deshalb spricht man von White-Box-Tests. Mit SAST-Tools schützen Sie Ihre Anwendungen besser vor potenziellen Sicherheitsbedrohungen.
Warum ist SAST für die Anwendungssicherheit wichtig?
Alle Entwickler möchten ihren Quellcode schützen, ohne sich unnötig viele Gedanken darüber machen zu müssen. Doch Entwickler verfügen häufig nicht über den erforderlichen Sicherheits Hintergrund, um unsichere Programmiermuster zu vermeiden, sichere APIs richtig zu verwenden oder dateiübergreifende Probleme zu erkennen, an denen mehrere Teile einer Anwendung beteiligt sind, die nicht von einem einzigen Team entwickelt wurden.
SAST analysiert Ihren Quellcode auf Sicherheitslücken, damit Sie es nicht selbst tun müssen. Wenn Sie SAST frühzeitig in Ihre Continuous-Integration-(CI-)Pipeline oder mithilfe eines Plugins in die integrierte Entwicklungsumgebung (IDE) integrieren, kann das Tool Ihren Code während der Entwicklung in Echtzeit prüfen und verhindern, dass Sicherheitsprobleme in die Codebasis gelangen.
Im Gegensatz zu dynamischen Tests (DAST), die Probleme in einer laufenden Anwendung aufdecken, erkennt SAST Schwachstellen während der Entwicklung. So können Entwickler Fehler frühzeitig beheben, wenn die Korrektur schneller und kostengünstiger ist.
7 Phasen eines Anwendungssicherheitstests
Die sieben Phasen eines SAST-Scans sind:

7 Phasen des Static Application Security Testing (SAST)
Programmieren Sie weiter und integrieren Sie Sicherheit in den Entwicklungsprozess, damit in künftigem Code keine Sicherheitslücken entstehen. Sicherheit in jeder Phase umfasst Code-Reviews, Merge-Praktiken, Branching-Richtlinien, sichere Programmierleitlinien und Compliance-Kontrollen. Beobachten Sie außerdem neue Bedrohungen, aktualisierte Regelsätze und Tool-Upgrades. Denken Sie daran, nicht nur neuen Code, sondern auch überarbeiteten Legacy-Code kontinuierlich zu scannen.
Scannen Sie Ihren Code bereits während der Entwicklung mit statischer Analyse in Echtzeit oder nahezu in Echtzeit (IDE, Pre-Commit-Hooks oder frühe CI-Pipelines). Dazu gehören die Prüfung der Syntax, von Stilregeln, der Verwendung unsicherer APIs und von bekanntermaßen riskanten Programmiermustern (z. B. nicht bereinigte Eingaben, fest codierte Geheimnisse und schwache Kryptografie).
Priorisieren Sie die Ergebnisse und führen Sie anhand des Schweregrads und der Auswirkungen der gefundenen Sicherheitslücken eine Triage durch. Klassifizieren Sie erkannte Probleme nach Schweregrad (z. B. CVSS oder interne Bewertung), Ausnutzbarkeit, Auswirkungen auf Anwendung und Unternehmen, exponierter Angriffsfläche und Erreichbarkeit. Bei der Triage werden auch Fehlalarme und irrelevante Meldungen herausgefiltert, damit sich der Aufwand auf bedeutsame Risiken konzentriert.
Verstehen Sie die Art der gefundenen Sicherheitslücken, indem Sie die Scan-Daten prüfen und das jeweilige Risikoniveau bewerten. Untersuchen Sie jedes erkannte Problem eingehend, um die Ursache, den Datenfluss, den Kontrollfluss und die Interaktionen mit Abhängigkeiten zu verstehen. Ermitteln Sie, welches Risiko die Sicherheitslücke in der Bereitstellungsumgebung tatsächlich darstellt.
Lernen Sie aus den Scan-Ergebnissen, um ähnliche Sicherheitslücken künftig zu verhindern. Dazu gehören die Integration sicherer Programmierstandards, die Schulung von Entwicklern, die Aktualisierung von Code-Review-Checklisten und die Optimierung von Scan-Regeln. Führen Sie Richtlinien ein, damit häufige Fehler seltener wieder auftreten. Erwägen Sie sichere Peer-Reviews, Programmierworkshops oder Schulungen zu neuen Arten von Sicherheitslücken.
Beheben Sie die beim Scan gefundenen Sicherheitslücken, indem Sie den Code patchen oder andere Maßnahmen zur Risikominderung umsetzen. Dazu können Codeänderungen, das Entfernen oder Ersetzen anfälliger Bibliotheken, Konfigurationsänderungen (z. B. Eingabevalidierung oder Ausgabekodierung) oder sogar eine Neugestaltung von Modulen gehören. Bei manchen Problemen reichen Maßnahmen zur Risikominderung aus, bei anderen ist eine vollständige Behebung erforderlich. Testen Sie alle Änderungen gründlich, um sicherzustellen, dass sie keine Funktionen beeinträchtigen oder neue Probleme verursachen.
Scannen Sie erneut, um zu prüfen, ob die Korrektur funktioniert hat. Führen Sie nach der Behebung einen neuen SAST-Durchlauf aus – entweder für den geänderten Bereich (inkrementell) oder die gesamte Codebasis (Baseline) –, um sicherzustellen, dass die Sicherheitslücken behoben sind und keine unbeabsichtigten Nebenwirkungen oder neuen Probleme auftreten. Vergewissern Sie sich, dass alle Bedrohungspfade geschlossen sind.
7 Phasen von SAST – wichtige technische Aspekte und Best Practices
Phase | Zentrale Herausforderungen | Best Practices |
|---|---|---|
Scannen | Tools müssen teilweise geschriebenen Code oder Code mit Syntaxfehlern unterstützen (z. B. in einer IDE). Unterstützung für mehrere Programmiersprachen, moderne Frameworks, generierten Code, Code-Makros usw. Zu viele Fehlalarme in frühen Entwicklungsphasen vermeiden. | SAST in IDEs, Pre-Commit-Hooks und Pull Requests integrieren, um Probleme frühzeitig zu erkennen. |
Nach Schweregrad und Auswirkungen priorisieren und Triage durchführen | Um die Auswirkungen auf das Unternehmen zu bestimmen, müssen Sie die Sensibilität der Assets, die Exponierung (öffentliche APIs, Benutzereingaben) und den Bereitstellungskontext verstehen. Zu viele Probleme mit geringem Schweregrad oder geringen Auswirkungen können zu einer Alarmmüdigkeit führen. | Ein Triage-Schema erstellen, das Schweregrad, Ausnutzbarkeit, Exponierung und Geschäftskontext berücksichtigt. Eine Vorab-Triage automatisieren (irrelevante Kategorien oder Kategorien mit geringen Auswirkungen herausfiltern). Tags und Metadaten verwenden (CWE, Erreichbarkeit, Umgebung, Kritikalität der Komponente). SLAs festlegen, um Probleme je nach Schweregrad zu beheben oder zu eskalieren. |
Prüfung und Risikobewertung | Tools melden häufig Probleme ohne Informationen zum Laufzeit- oder Anwendungskontext, z. B. zu Erreichbarkeit, Bereinigung und Architekturkontrollen. Die Ursache oder der Datenfluss kann sich über mehrere Module erstrecken oder Drittanbieterbibliotheken einbeziehen, was die Analyse erschwert. Manche Sicherheitslücken sind nur theoretisch, solange bestimmte Laufzeitbedingungen nicht erfüllt sind. Diese Fälle zu unterscheiden, ist nicht einfach. | Aufrufgraphen sowie Kontrollfluss- und Datenflussanalysen verwenden, um Angriffspfade zu validieren. Ergebnisse Bedrohungsmodellen oder Architekturdiagrammen zuordnen. Prüfen, ob sich Sicherheitslücken in externen Bibliotheken oder im eigenen Code befinden; Korrekturen oder Patches für die Bibliotheksversion verifizieren. Erreichbarkeitsanalysen einbeziehen, um tote oder nicht erreichbare Pfade herauszufiltern. |
Aus Sicherheitslücken lernen und sie verhindern | Entwicklern fehlt möglicherweise das Wissen über sichere Programmierpraktiken oder Framework-spezifische Sicherheitslücken. Die Durchsetzung ist schwierig, wenn sichere Praktiken nicht Teil der Entwicklungskultur sind. | Interne Standards und Leitlinien für sicheres Programmieren pflegen und bei neuen Erkenntnissen aktualisieren. Entwickler schulen und sichere Peer-Code-Reviews durchführen. Benutzerdefinierte Regeln und Erkennungsmuster auf Basis wiederkehrender Probleme aktualisieren oder erstellen. |
Behebung | Manche Probleme erfordern Architekturänderungen, Dependency-Upgrades oder den Ersatz unsicherer APIs. Sicherstellen, dass Patches oder Änderungen alle betroffenen Codepfade abdecken. Das richtige Gleichgewicht zwischen schneller und gründlicher Behebung finden, insbesondere unter Zeitdruck. | Für jede Maßnahme zur Behebung Verantwortliche festlegen und die Zusammenarbeit zwischen Sicherheits- und Entwicklungsteams sicherstellen. Automatisierte Tests und Integrationstests für behobene Funktionen schreiben (einschließlich Testfällen für den betroffenen Sicherheitslückenpfad). Bei Abhängigkeiten Korrekturen im Upstream beobachten und Upgrades sorgfältig testen. |
Erneut scannen und Korrekturen überprüfen | Eine einheitliche Scan-Konfiguration (Regeln, Versionen, Scan-Umfang) sicherstellen, damit Korrekturen zuverlässig überprüft werden. Unbeabsichtigte Nebenwirkungen oder Regressionen erkennen, die bei der Behebung entstanden sind. Abweichungen bei Tools: Verschiedene Tool-Versionen oder Regeländerungen können die Scan-Ergebnisse beeinflussen. | Erneute Scans automatisieren, nachdem Korrekturen gemergt wurden (CI/CD, Pull-Request-Merges). Regelmäßig vollständige Baseline-Scans durchführen, nicht nur inkrementelle Scans. Versionierung für Scan-Regeln und Tool-Konfigurationen pflegen. Testabdeckungs- oder Codepfad-Abdeckungsmetriken nutzen, um sicherzustellen, dass der korrigierte Pfad getestet wird. |
Kontinuierliche Integration von Entwicklung und Sicherheit sowie Prävention | Um neue Sicherheitslücken zu verhindern, muss Sicherheit in alle Entwicklungs-Workflows integriert werden (Code-Reviews, Branching-Richtlinien usw.). Sicherheitstools, Regeln und Bedrohungsmodelle müssen mit der Weiterentwicklung von Programmiersprachen und Frameworks aktuell gehalten werden. Technische Schulden und Legacy-Code verwalten, die nicht nach hohen Sicherheitsstandards entwickelt wurden. Die Produktivität der Entwicklungsteams erhalten, ohne sie mit Sicherheitsaufwand zu überlasten. | Shift-Left-Strategie: SAST frühzeitig und regelmäßig integrieren (IDE, CI, PR). In Entwicklungsteams „Security Champions“ einsetzen, die sichere Praktiken fördern. Im Zeitverlauf Kennzahlen wie Sicherheitslückendichte, MTTR und Fehlalarmquote erfassen, um Verbesserungen zu messen. Regelmäßige Bedrohungsmodellierung und Audits durchführen sowie Tools und Standards für sicheres Programmieren aktualisieren. Sicherstellen, dass Regelpakete und Erkennungsmodelle aktuell sind, auch für Abhängigkeiten und Frameworks von Drittanbietern. |
Checkliste mit Best Practices für die SAST-Implementierung
Rollen und Zuständigkeiten festlegen und dokumentieren
Früh und regelmäßig mit dem Scannen beginnen (Shift-Left)
SAST in IDEs oder Pre-Commit-Hooks integrieren, damit Entwickler schon während des Programmierens Feedback erhalten
Scans für Pull Requests und Feature-Branches automatisch ausführen
Regelmäßige vollständige Baseline-Scans einplanen (z. B. jede Nacht oder Woche)
Regelsätze und Konfigurationen optimieren
Regelsätze für Ihre Programmiersprache, Ihr Framework und Ihre Architektur anpassen
Schweregrad-Schwellenwerte (kritisch, hoch, mittel usw.) klar festlegen, damit Richtlinien bei kritischen oder schwerwiegenden Problemen greifen
Ergebnisse intelligent priorisieren und einer Triage unterziehen
Kennzahlen wie Ausnutzbarkeit, geschäftliche Auswirkungen, Exponierung und Erreichbarkeit von Codepfaden berücksichtigen
Einen Triage-Prozess oder ein Bewertungsschema pflegen, damit Probleme einheitlich kategorisiert werden
Sicherstellen, dass Ergebnisse Verantwortlichen zugewiesen werden und SLAs für die Behebung gelten (z. B. müssen kritische Probleme innerhalb von X Tagen behoben werden)
In CI/CD-Pipelines mit Quality Gates integrieren
SAST in Build-Schritte und Pull Requests integrieren, damit verhindert werden kann, dass Code mit bestimmten Sicherheitslücken gemergt oder bereitgestellt wird
Inkrementelles oder differenzielles Scannen geänderter Codebereiche einführen, um Scans zu beschleunigen und die Feedback-Schleife zu verkürzen
Das CI/CD-Tool so konfigurieren, dass Builds bei kritischen Sicherheitslücken oder überschrittenen Schwellenwerten markiert oder abgebrochen werden
Wirksames Feedback und konkrete Hinweise zur Behebung bereitstellen
Berichte mit Dateipfaden, Zeilennummern und Kontext, Angaben zur Ausnutzbarkeit und Lösungsvorschlägen
Feedback in die Entwicklungsumgebungen integrieren
Dokumentation oder eine interne Wissensdatenbank zu häufigen Mustern von Sicherheitslücken und Gegenmaßnahmen pflegen
Fehlalarme und Tool-Wartung verwalten
Fehlalarme und übersehene Sicherheitslücken regelmäßig prüfen
SAST-Tool, Regeldatenbank und Erkennungs-Engine aktuell halten, damit die neuesten Angriffsvektoren abgedeckt werden
Sicherstellen, dass das Tool alle in Ihrem Unternehmen verwendeten Programmiersprachen, Frameworks und Build-Systeme unterstützt
Fortschritt überwachen, messen und kontinuierlich verbessern
KPIs festlegen und verfolgen: Behebungszeit, Sicherheitslückendichte, Fehlalarmquote und Trends nach Schweregrad
Die Scan-Abdeckung und Wirksamkeit der Regeln regelmäßig überprüfen
Scan-Daten für Entwicklerschulungen und die Aktualisierung von Programmierstandards nutzen
Compliance, Bedrohungsmodelle und Risikokontext berücksichtigen
SAST-Ergebnisse den Risikomodellen und Bedrohungsprofilen Ihrer spezifischen Domäne oder Anwendungsumgebung zuordnen
Sicherstellen, dass Scan-Ergebnisse für Compliance-Zwecke genutzt werden können (z. B. Berichte, Nachweise und Rückverfolgbarkeit)
Bei der Auswahl von Regeln und der Festlegung von Richtlinien regulatorische Frameworks und Standardisierungsgremien (z. B. OWASP, CWE und NIST SSDF) berücksichtigen
Performance und Entwicklererfahrung optimieren
Inkrementelle Scans nutzen, um Feedback in PRs und Commits schneller bereitzustellen
Bei Bedarf irrelevanten Code ausschließen (z. B. generierten Code, Testdateien sowie stabile oder gepatchte Anbieter- und Drittanbieterbibliotheken)
Gründlichkeit und Geschwindigkeit in Einklang bringen (z. B. schnelleres Feedback in frühen Phasen, umfassendere Scans in geplanten oder Release-Builds)
5 Vorteile von Static Application Security Testing
SAST bietet zahlreiche Vorteile für den Softwareentwicklungslebenszyklus (SDLC), etwa eine bessere Codequalität und geringere Gesamtkosten und weniger Aufwand, um die Anwendungssicherheit zu gewährleisten.
Hier sind fünf Vorteile der Implementierung von SAST:
Scans bereits in der Entwicklung: Die meisten SAST-Tools arbeiten ausschließlich mit Quellcode und prüfen ihn anhand bewährter Vorgehensweisen. Das bedeutet, dass SAST bereits beim Schreiben Ihres Codes eingesetzt werden kann. IDE-Plugins für SAST-Tools sind weit verbreitet und erkennen Probleme, bevor etwas in die Versionsverwaltung gelangt. Das ist besonders wichtig, wenn Sie KI-Codierungstools verwenden, die aufgrund ihrer Funktionsweise Fehler und Halluzinationen mit bisher ungeahnter Geschwindigkeit in den Code einbringen können.
Zeigt problematische Code-Stellen an und erläutert die gefundenen Probleme: SAST zeigt Ihnen den genauen Ort jeder Schwachstelle und erläutert den Datenfluss. So lassen sich die einzelnen Probleme leicht verstehen und beheben.
Keine Testfälle erforderlich: Bei einigen AppSec-Tools, etwa beim Dynamic Application Security Testing (DAST), müssen Sie festlegen, was getestet werden soll. SAST-Tools wenden dagegen einfach alle ihre Regeln auf Ihre Codebasis an.
Diese Regeln können manuell von den Entwicklern des SAST-Tools oder von der Community erstellt werden. Sie beruhen häufig auf zahlreichen Projekten und langjähriger Programmiererfahrung. Die Entwickler der Regeln müssen daher über Fachkenntnisse in verschiedenen Bereichen verfügen. Mit diesen Regeln können Sie Schwachstellen aufdecken, von denen Sie nicht einmal wussten.Keine Ausführung der Anwendung erforderlich: SAST analysiert den Quellcode, bevor die Anwendung ausgeführt wird. Deshalb sind SAST-Scans deutlich schneller als andere Anwendungstestsuiten.
Leicht zu automatisieren: Quellcodedateien lassen sich jederzeit im SDLC automatisch scannen. So kann SAST an jeder beliebigen Stelle als Sicherheits-Gateway eingesetzt werden.
3 Einschränkungen von SAST (und wie Sie sie überwinden)
Trotz seiner Vorteile hat Static Application Security Testing auch Einschränkungen, darunter die Unfähigkeit, bestimmte Schwachstellen zu erkennen. Weitere wichtige Einschränkungen von SAST sind:
False Positives und False Negatives: SAST-Tools interpretieren den Quellcode und müssen dabei bestimmte Annahmen treffen. Das kann dazu führen, dass sie Probleme erkennen, die nicht tatsächlich vorliegen – sogenannte False Positives oder Fehlalarme. Ältere SAST-Tools konnten eine False-Positive-Rate von 50 bis 80 % aufweisen. Dadurch ist es schwierig, relevante Treffer aus der Menge an Fehlalarmen herauszufiltern, und der ROI von SAST steht infrage. Deshalb ist es wichtig, ein modernes SAST-Tool einzusetzen, das eine höhere Genauigkeit bietet – sowohl durch übersichtliche, priorisierte Ergebnisse als auch durch anpassbare Funktionen.
Fehlender Kontext: Nicht bereinigte Benutzereingaben stellen ein erhebliches Sicherheitsrisiko dar und sollten beim Eintritt in eine Softwarekomponente bereinigt werden. Nicht bereinigte Eingaben im Frontend werden häufig im Backend bereinigt, wodurch das Risiko sinkt. Da sich Frontend- und Backend-Code nicht immer im selben Repository befinden, erkennt ein SAST-Tool die Bereinigung möglicherweise nicht und fordert Entwickler dazu auf, ein Problem zu beheben, das gar nicht besteht.
Abhängigkeit von Programmiersprachen: SAST ist stark vom Code abhängig. Für verbreitete Programmiersprachen wie Java und C# gibt es zahlreiche SAST-Tools, für weniger verbreitete Sprachen wie ReScript und Nim hingegen nur sehr wenige.
SAST im Vergleich zu anderen AppSec-Tools
SAST im Vergleich zu anderen AppSec-Tools
Für die Anwendungssicherheit stehen verschiedene Tools zur Verfügung. Daher ist es entscheidend, die Unterschiede zwischen SAST und anderen Tools für Anwendungssicherheitstests zu kennen, um die passende Lösung für Ihr Unternehmen zu finden. Die richtige Kombination von AppSec-Tools hilft Ihrem Unternehmen, Fehler im Code frühzeitig zu erkennen, Schwachstellen zur Laufzeit später zu validieren und die jeweiligen Stärken zu verbinden, um eine resiliente Sicherheitsstrategie aufzubauen.
Vergleich | Wichtige Unterschiede | Ideale Einsatzbereiche |
|---|---|---|
SAST vs. DAST | Analysepunkt: SAST analysiert Quellcode/Bytecode (White-Box), während DAST eine laufende Anwendung testet (Black-Box). Zeitpunkt im SDLC: SAST kommt früh in der Entwicklung zum Einsatz, DAST später (Staging, Produktion). Sichtbarkeit/Abdeckung: SAST erfasst interne Logik sowie Kontroll- und Datenflüsse; DAST beobachtet das Laufzeitverhalten, Konfigurationsprobleme und exponierte Angriffsflächen. | Für Umgebungen mit ausgereiften CI/CD-Prozessen, in denen Früherkennung wichtig ist; für regulatorische und Compliance-Anforderungen; für große Codebasen, bei denen Programmierpraktiken eine wichtige Rolle spielen (hier ist SAST besonders geeignet). Setzen Sie DAST in Staging-, Vorproduktions- und Produktionsumgebungen ein, um Probleme bei der Bereitstellung und zur Laufzeit aufzudecken, externe Anwendungen zu testen und das sichere Laufzeitverhalten zu überprüfen. Die Kombination beider Verfahren sorgt für eine mehrschichtige Abdeckung. |
SAST vs. IAST | Instrumentierung: IAST wird in die Laufzeitumgebung der Anwendung eingebettet (Agents/Sensoren) und kombiniert statische und dynamische Erkenntnisse; SAST ist rein statisch. Laufzeitkontext: IAST bietet Einblick in Ausführungspfade und Datenflüsse während realer Anfragen und Tests; SAST nicht. Kompromiss zwischen Abdeckung und Geschwindigkeit: SAST kann die gesamte Codebasis scannen, auch nicht ausgeführte Pfade, ist dabei aber möglicherweise langsamer und liefert mehr Fehlalarme. IAST ist in bestimmten Kontexten schneller, erfasst jedoch nur tatsächlich ausgeführte Pfade. | Ideal für Test- und Vorproduktionsumgebungen mit funktionalen und Integrationstests; wenn Sie eine höhere Genauigkeit, mehr Kontext und weniger Fehlalarme wünschen. Setzen Sie IAST in Teams mit guter Testabdeckung ein. Nutzen Sie SAST frühzeitig (in der IDE, vor dem Commit) für eine allgemeine Abdeckung und ergänzen Sie es anschließend durch IAST. |
SAST vs. SCA | Umfang: SAST untersucht Ihren eigenen Code und erkennt Fehler auf Codeebene. SCA analysiert Open-Source-Komponenten, Drittanbieter-Komponenten und Abhängigkeiten auf bekannte Schwachstellen und Lizenzprobleme. Schwachstellentyp: SCA identifiziert Schwachstellen, die bereits in Datenbanken für Komponentenschwachstellen (CVE usw.) gemeldet wurden, sowie Lizenzrisiken. SAST sucht nach Schwachstellen in neuem, eigens entwickeltem Code. Transparenz bei Abhängigkeiten: SCA erfasst häufig auch transitive Abhängigkeiten. SAST übersieht möglicherweise Schwachstellen in Bibliotheken, wenn diese nicht im Scan enthalten oder deren Code nicht einsehbar ist. | SCA ist unverzichtbar, wenn viele Drittanbieter- und Open-Source-Abhängigkeiten verwendet werden, Lizenz-Compliance erforderlich ist oder Risiken in der Supply Chain verwaltet werden müssen. SAST ist in frühen Entwicklungsphasen sowie für die Erkennung von Logikfehlern und die Sicherheit individuellen Codes entscheidend. Verwenden Sie beide gemeinsam: SAST + SCA deckt sowohl individuellen Code als auch Schwachstellen in Drittanbieterkomponenten ab. |
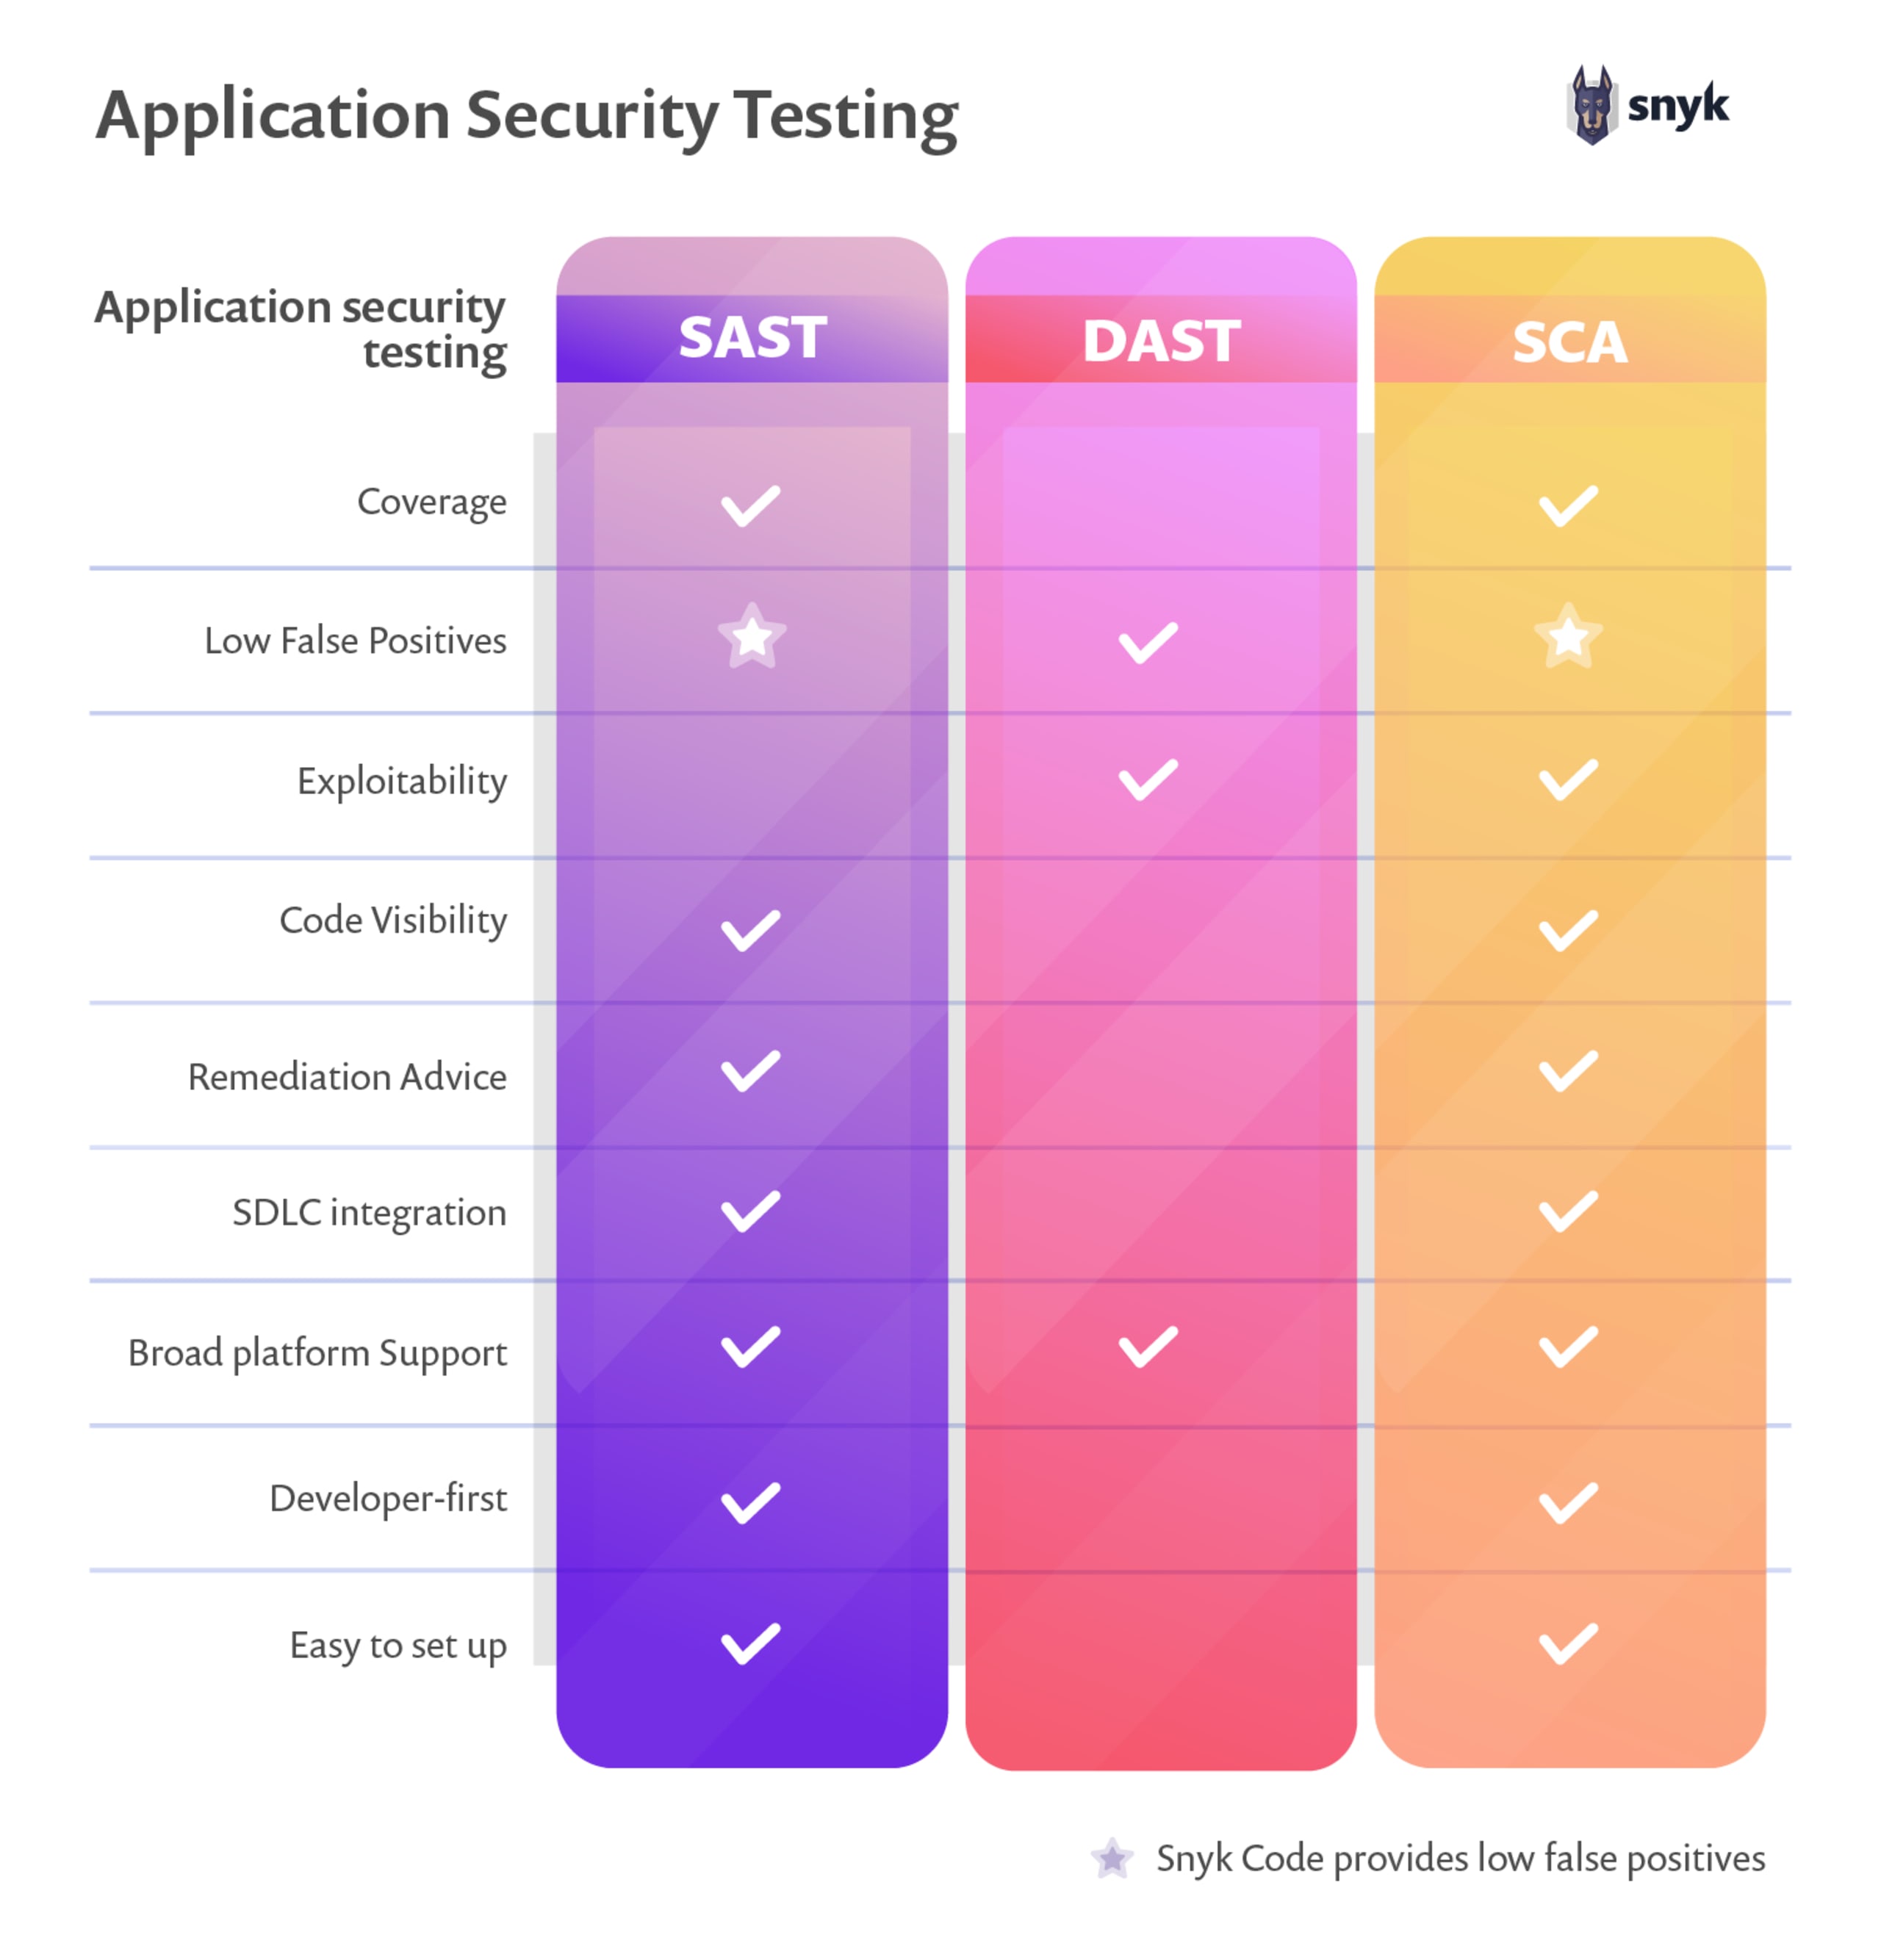
SAST vs. DAST vs. SCA
SAST vs. DAST
Wenn SAST ein White-Box-Testverfahren ist, dann ist DAST ein Black-Box-Testverfahren. DAST testet Anwendungen zur Laufzeit und kommt später in der CI-Pipeline zum Einsatz. DAST eignet sich gut, um Regressionen zu verhindern, und ist im Gegensatz zu SAST nicht an eine bestimmte Programmiersprache gebunden.
Fuzzing ist ein DAST-Verfahren, bei dem eine Anwendung gezielt belastet wird, um unerwartetes Verhalten, Abstürze oder Speicherlecks auszulösen. So können Entwickler das Verhalten und die Schwachstellen der Anwendung umfassend verstehen.
Erfahren Sie mehr über SAST vs. DAST, die Unterschiede und wie Sie beide für optimale Ergebnisse kombinieren.
SAST vs. IAST
Interactive Application Security Testing (IAST) ist ein neuerer Ansatz für Anwendungssicherheitstests, der in Echtzeit Feedback zu potenziellen Schwachstellen in einer Anwendung gibt.
IAST gilt als sehr genau, da es Elemente von SAST und DAST kombiniert und Einblick in den Code sowie die Laufzeitumgebung der Anwendung bietet.
Der interaktive Ansatz von IAST ermöglicht außerdem eine effizientere Behebung von Schwachstellen: Entwickler erhalten konkrete Informationen zum Problem und können es direkt in ihrem Workflow beheben.
SAST vs. SCA
Software Composition Analysis (SCA) konzentriert sich auf Abhängigkeiten von Drittanbietercode in der Anwendung. Sie liefert mehr Informationen über Open-Source-Komponenten als SAST, etwa zu Lizenzdetails und Versionsverlauf. Damit eignet sich SCA besser für die Absicherung von Drittanbieter-Abhängigkeiten.
SCA ist bei Anwendungen mit vielen Open-Source-Bibliotheken sehr effektiv. Da es während der Entwicklung üblich ist, zahlreiche Open-Source-Bibliotheken zu verwenden, gewinnt SCA zunehmend an Bedeutung. Allerdings ist auch dieses Verfahren von der Programmiersprache abhängig.
Erfahren Sie mehr über SAST vs. SCA und wie Sie beide Verfahren kombinieren, um sichere Software bereitzustellen.
SAST und andere AppSec-Tools
SAST, DAST, SCA und IAST sind unverzichtbare Arten von Anwendungssicherheitstests, die unterschiedliche Perspektiven auf die Sicherheitslage im Entwicklungslebenszyklus bieten.
Diese Tools ergänzen einander. Gemeinsam ermöglichen sie eine umfassende Bewertung der Sicherheit Ihrer Anwendung.
Wie funktionieren SAST-Tools und wie wählen Sie das richtige aus?
SAST ist ein Verfahren zur Bewertung von Quellcode, ohne ihn tatsächlich auszuführen. Dabei werden Struktur und Syntax des Programms untersucht, um potenzielle Probleme und Fehler aufzudecken, etwa Programmierfehler, Sicherheitslücken und Leistungsengpässe. Dazu wird der Quellcode geparst, ein abstrakter Syntaxbaum erstellt und mit verschiedenen Analysetechniken nach Problemen gesucht. Durch frühzeitiges Feedback zu potenziellen Problemen im Code kann SAST die Softwarequalität verbessern und die Wahrscheinlichkeit von Fehlern und Sicherheitslücken verringern.

5 Arten der SAST-Analyse
Welche Schwachstellen können SAST-Tools finden?
SAST-Tools erkennen verschiedene Sicherheitsvorfälle und Schwachstellen im Quellcode, darunter:
Probleme im Datenfluss
Semantische Fehler
Falsch konfigurierte Einstellungen
Probleme im Kontrollfluss
Strukturelle Fehler
Speicherprobleme
Wie lässt sich SAST zur Automatisierung von Cloud-Sicherheitstests einsetzen?
SAST kann Cloud-Sicherheitstests automatisieren, indem es direkt in CI/CD-Pipelines integriert wird. So werden Schwachstellen erkannt und behoben, bevor die Bereitstellung erfolgt. Durch kontinuierliche Scans des Quellcodes auf Sicherheitsprobleme trägt SAST dazu bei, die Einhaltung bewährter Cloud-Sicherheitspraktiken zu gewährleisten und Fehlkonfigurationen zu verhindern, die Cloud-Umgebungen Bedrohungen aussetzen könnten. Moderne SAST-Tools wie Snyk Code ermöglichen mit entwicklerfreundlicher Automatisierung Echtzeit-Scans und eine schnelle Behebung von Schwachstellen. So sinkt das Risiko, dass Sicherheitsprobleme die Entwicklung verlangsamen.
So finden Sie das passende SAST-Tool, um den Softwareentwicklungslebenszyklus (SDLC) abzusichern
SAST ist ein wichtiger Bestandteil der Absicherung des Softwareentwicklungslebenszyklus. Deshalb sollten Sie ein Tool mit bestimmten Funktionen wählen, zum Beispiel:
Entwicklerfreundliche Funktionen wie Echtzeit-Scans und automatische Fixes in verschiedenen Umgebungen sowie eine leicht verständliche Benutzeroberfläche, die auch Mitarbeitende ohne Sicherheitskenntnisse nutzen können.
Schnelle Scan-Funktionen, damit der Entwicklungsprozess nicht verlangsamt wird.
Berichtsfunktionen, mit denen Teams schwerwiegende und kritische Probleme priorisieren können, die behoben werden müssen.
Automatische Behebung (oder „Auto-Fixes“), damit Entwickler mit einem Klick präzise Korrekturen für Schwachstellen anwenden können – und sicher sein können, dass dadurch keine neuen Sicherheitsprobleme im Code entstehen.
Eine geringe Rate an False Positives, da Entwickler so weniger Zeit und Aufwand für die manuelle Überprüfung und Verifizierung der Ergebnisse benötigen.
Einfache, schnelle Integration in Ihre bestehende CI/CD-Pipeline.
Mit diesen Funktionen von SAST-Tools können Unternehmen sicherstellen, dass Sicherheit von Anfang an bei der Softwareentwicklung berücksichtigt wird. So sinkt das Risiko von Schwachstellen und die Anwendungssicherheit insgesamt steigt.
Entwicklerorientiertes SAST mit Snyk
SAST-Tools erkennen Sicherheitsprobleme früh im Entwicklungsprozess. Das bedeutet, dass Entwickler auch unter Termindruck nicht ständig darauf achten müssen, beim Programmieren alle bewährten Sicherheitspraktiken zu befolgen. Je später Sie SAST im Softwareentwicklungslebenszyklus einsetzen, desto mehr Aufwand ist jedoch nötig, um das Tool auf den neuesten Stand zu bringen.
Herkömmliche SAST-Tools liefern viele Fehlalarme, die Entwicklerinnen und Entwickler aussortieren müssen. Und wenn ein System in einer Nischen-Programmiersprache geschrieben ist, gibt es möglicherweise gar kein SAST-Tool, das bei den Sicherheitsproblemen helfen kann. Moderne, KI-native SAST-Lösungen mit Fokus auf Entwickler beheben diese Probleme und sorgen für einen reibungsloseren und effizienteren Prozess. Entwicklerinnen und Entwickler, die solche modernen Tools zum Erkennen und Beheben von Sicherheitsproblemen in Echtzeit nutzen, können auch mit KI-Coding-Tools sicher programmieren. Sie wissen, dass Probleme sofort erkannt werden, ohne die Entwicklung zu verlangsamen. Dank dieser Vorteile gehören fortschrittliche SAST-Tools in das Toolkit aller sicherheitsbewussten Entwicklerinnen und Entwickler sowie Unternehmen.
Snyk Code ist eine moderne, entwicklerorientierte SAST-Lösung, die Scans in Echtzeit ermöglicht – 50-mal schneller als ältere Tools. Die automatische Fehlerbehebung dauert im Durchschnitt nur 12 Sekunden und findet direkt in der Arbeitsumgebung der Entwicklerinnen und Entwickler statt. Diese Geschwindigkeit wird durch eine branchenführende Genauigkeit und eine hochmoderne Wissensdatenbank ergänzt, die auf Human-in-the-Loop-KI basiert. Gestalten Sie die Anwendungssicherheit mit KI mühelos und nutzen Sie Snyk Code noch heute kostenlos.
Sichern Sie Ihren Code mit modernsten Erkenntnissen
Lernen Sie in nur 30 Minuten das gesamte Funktionsspektrum von Snyk Code SAST kennen.