Schwachstellen-Scanner: Was ist das und wie funktioniert er?
Artikel von

0 Min. Lesezeit
Was ist ein Schwachstellen-Scanner?
Ein Schwachstellen-Scanner ist ein automatisiertes Tool zum Testen auf Schwachstellen. Es überwacht Systeme auf Fehlkonfigurationen und Programmierfehler, die Cybersicherheitsrisiken darstellen. Schwachstellen-Scanner nutzen entweder eine Datenbank bekannter Schwachstellen oder suchen gezielt nach häufigen Fehlertypen, um unbekannte Schwachstellen aufzudecken. Der Scanner protokolliert erkannte Schwachstellen und weist ihnen manchmal einen Risikowert zu.
Was macht ein Schwachstellen-Scanner?
Ein Schwachstellen-Scanner spielt eine entscheidende Rolle für die Sicherheit Ihrer digitalen Systeme. Durch das Scannen von Netzwerken, Anwendungen und Geräten lassen sich Schwachstellen aufdecken, die Angreifer ausnutzen könnten – etwa nicht gepatchte Software, veraltete Systeme oder Konfigurationsfehler. Diese Tools sind unverzichtbar, um neuen Bedrohungen einen Schritt voraus zu sein.
Nach Abschluss eines Scans erstellt der Scanner detaillierte Berichte, in denen die gefundenen Schwachstellen aufgeführt sind und Empfehlungen zu ihrer Behebung gegeben werden. So können Sie Schwachstellen nach ihren potenziellen Auswirkungen priorisieren und beheben und dadurch das Sicherheitsrisiko verringern.
Welche Arten von Schwachstellen-Scans gibt es?
Schwachstellen-Scans unterscheiden sich je nach Bereitstellung und Scan-Ziel. Sie können intern oder extern, mit oder ohne Zugangsdaten sowie umfassend oder gerätespezifisch sein. Die optimale Scan-Methode hängt davon ab, was gescannt wird: Netzwerke, Webanwendungen während des gesamten sicheren Softwareentwicklungszyklus oder Open-Source-Code und -Bibliotheken.
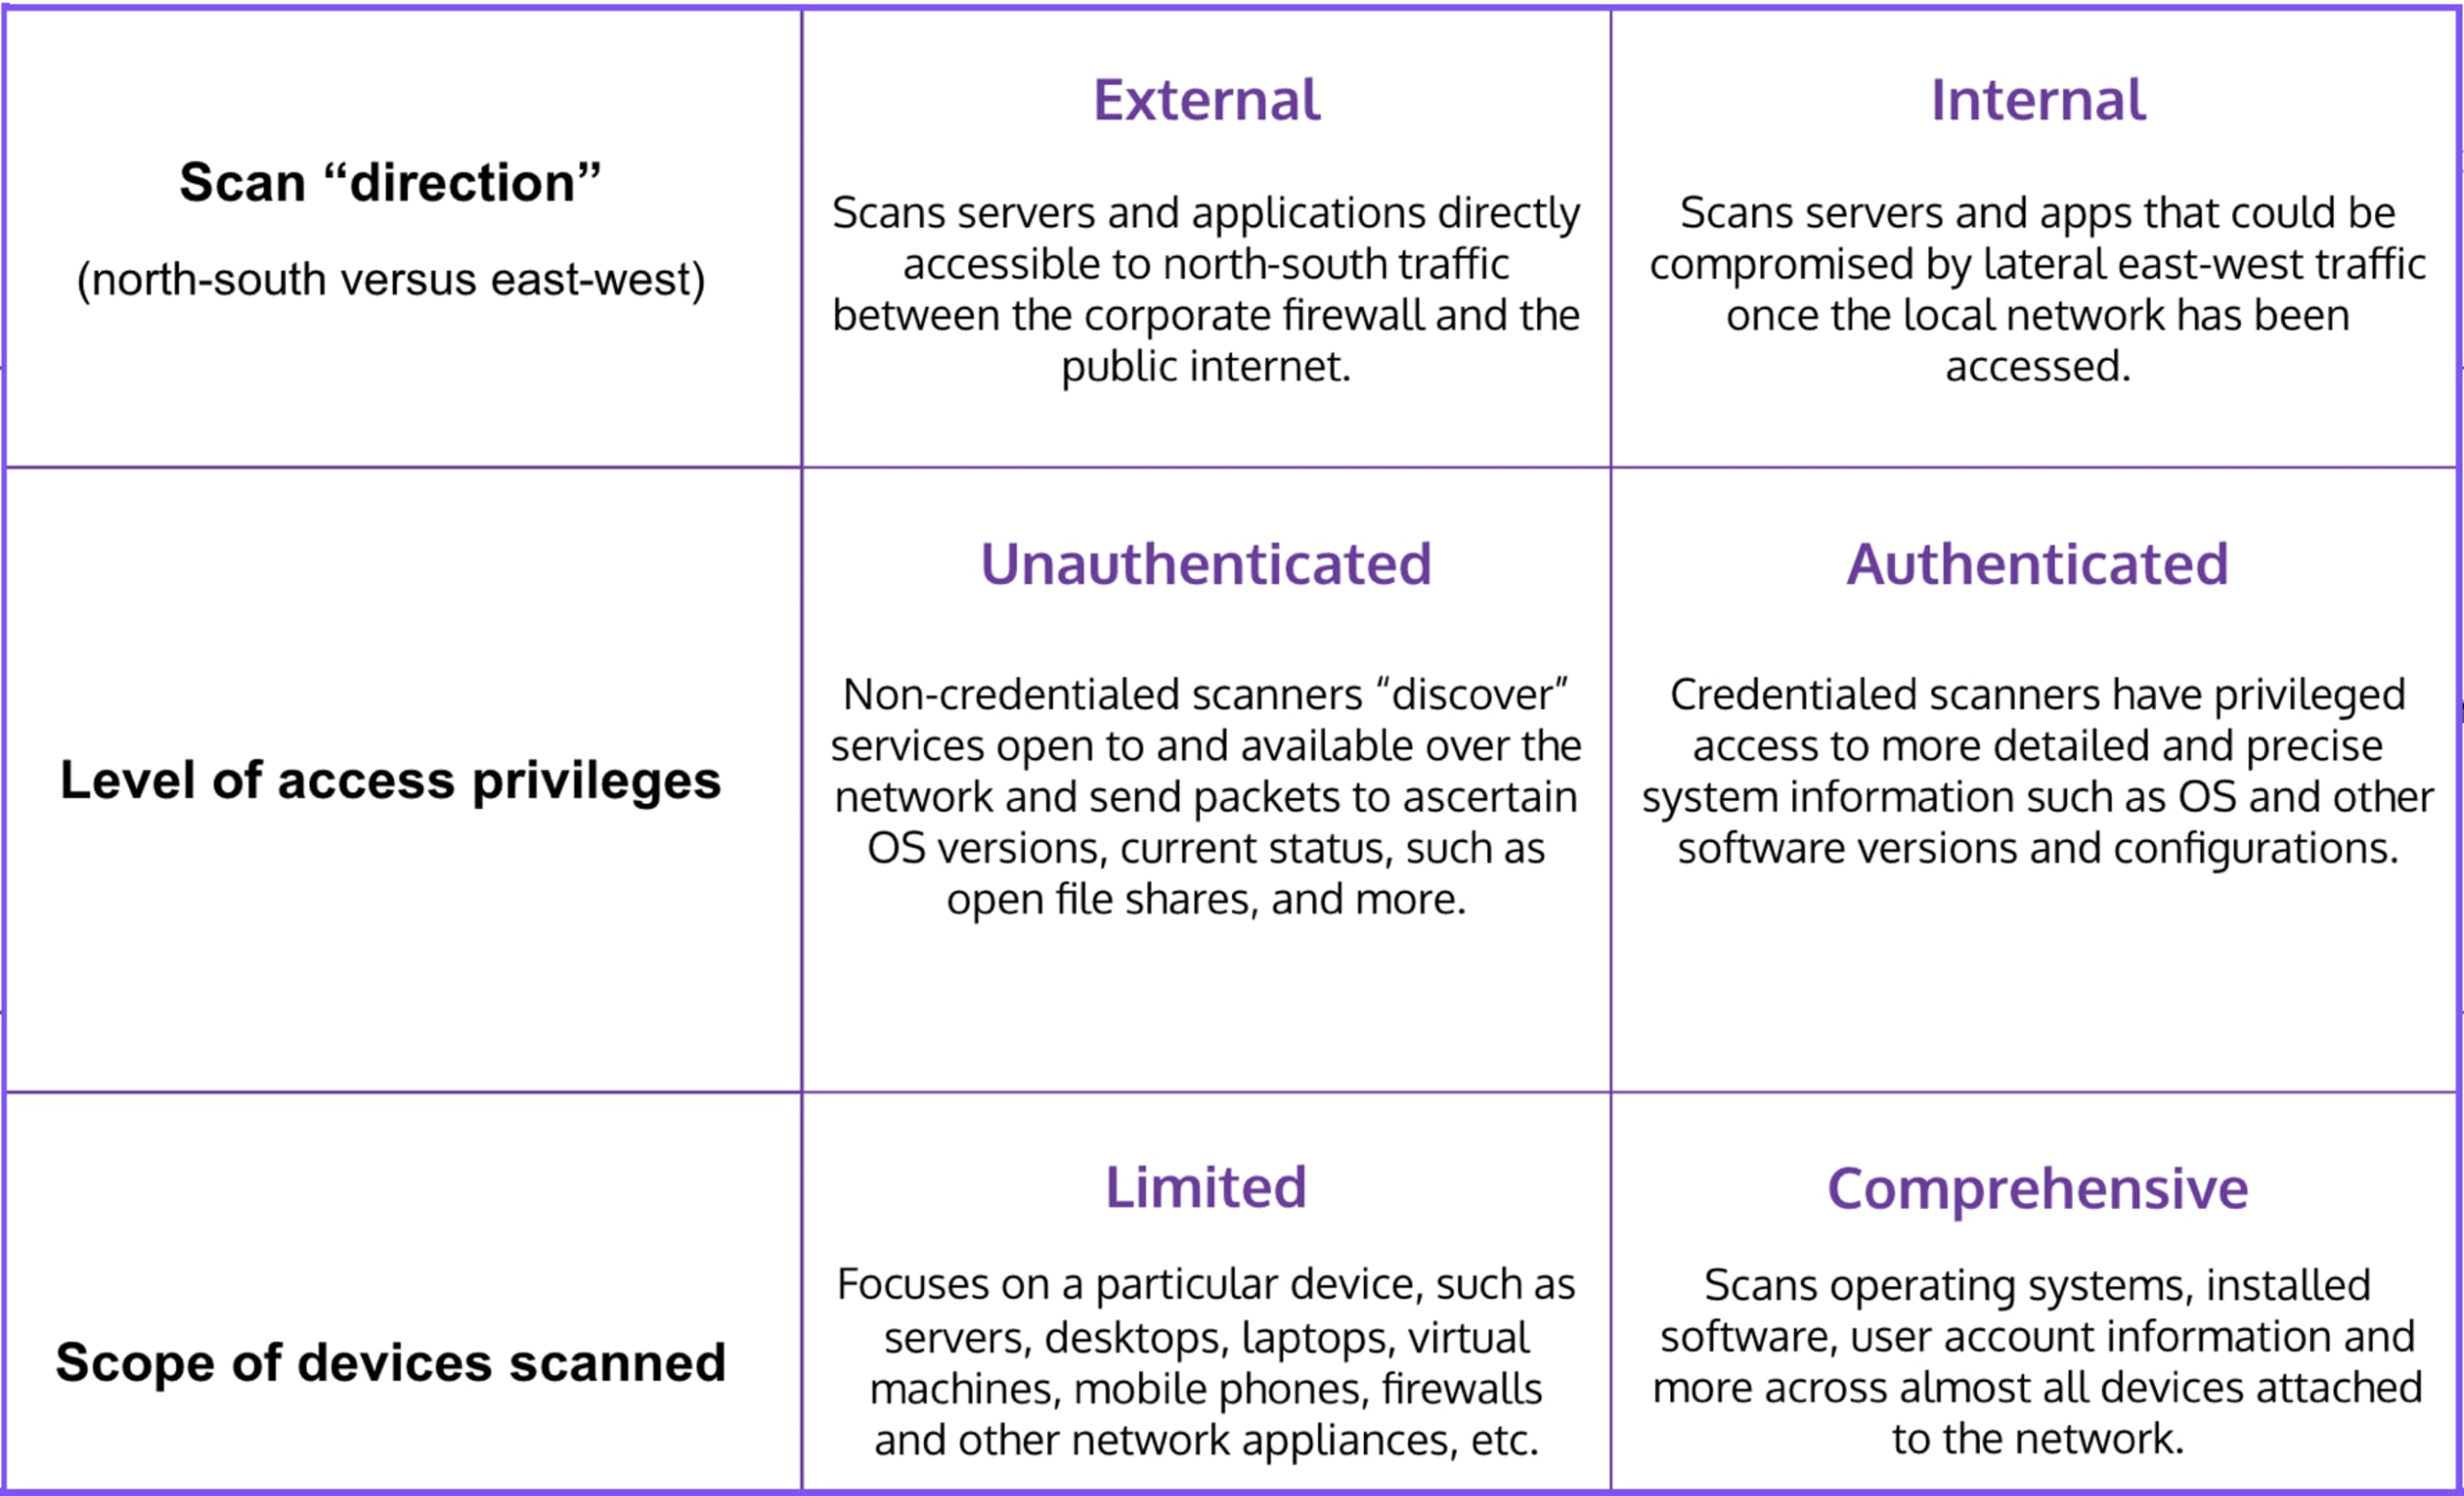
Tabelle 1: Betriebsmodi von Scannern
Was sind Schwachstellen in der Cybersicherheit?
Schwachstellen sind Fehler im Softwarecode oder Fehlkonfigurationen von Systemen, über die Angreifer unbefugten Zugriff mit erweiterten Berechtigungen auf ein System oder Netzwerk erlangen können. Schwachstellen können unterschiedliche Risiken bergen. Schwachstellen, für die bekannte Exploits im Umlauf sind, gelten als hohes Risiko und sollten bei der Behebung priorisiert werden.
Schwachstellen-Scanner bilden die erste Verteidigungslinie des Schwachstellenmanagements. Sie sind unverzichtbar, um Schwachstellen zu erkennen, die Angreifer ausnutzen könnten, um Systeme und Daten zu kompromittieren.
3 gängige Arten von Schwachstellen-Scannern
Netzwerk-Schwachstellen-Scanner
Open-Source-Schwachstellen-Scanner
1. Netzwerk-Schwachstellen-Scanner
Netzwerk-Schwachstellen-Scanner überwachen Webserver, deren Betriebssysteme und Daemons sowie alle weiteren für das Internet zugänglichen Dienste, etwa Datenbankdienste.
Netzwerk-Schwachstellen-Scanner gleichen Systeme mit einer Datenbank bekannter Schwachstellen ab. Viele dieser Datenbanken greifen auf den kostenlosen und umfassenden Katalog bekannter Software- und Firmware-Schwachstellen des Common Vulnerabilities and Exposures (CVE)-Programms zurück. Jeder standardisierte Eintrag enthält eine eindeutige CVE-Kennung, eine kurze Beschreibung und mindestens einen öffentlichen Verweis.
Einen Schritt weiter geht das Common Vulnerability Scoring System (CVSS), das die CVE-Liste um eine numerische Bewertung des technischen Schweregrads einer Schwachstelle ergänzt. Die besten Ergebnisse beim Scannen auf Netzwerk-Schwachstellen liefern jedoch proprietäre Schwachstellendatenbanken, die kontinuierlich Informationen aus verschiedenen Quellen zusammenführen und analysieren. Ein gutes Beispiel ist die Snyk Vulnerability Database, die eng mit Schwachstellendatenbanken, Threat-Intelligence-Systemen, Community-Quellen und der Wissenschaft vernetzt ist. Die von einem spezialisierten Sicherheitsteam kuratierte Snyk Vulnerability Database optimiert Netzwerk-Schwachstellen-Scanner, damit diese präzise, umsetzbare Erkenntnisse liefern.
Diese verbesserte Möglichkeit, möglichst umfassende Erkenntnisse zu Netzwerk-Schwachstellen zu gewinnen, ist auch aus betrieblichen Gründen wichtig. Die gemeinnützige Organisation Center for Internet Security (CIS) pflegt eine Reihe von CIS Controls, die Unternehmen bei der Umsetzung bewährter Cybersicherheitsmaßnahmen unterstützen. Eine der grundlegenden Vorgaben ist, dass das Schwachstellenmanagement – einschließlich des Scannens – kontinuierlich erfolgen soll. Da Netzwerk-Schwachstellen-Scans jedoch zu Überlastungen führen können, werden sie in der Regel nur einmal pro Woche durchgeführt. Deshalb müssen diese Scans mit einer angereicherten Datenbank abgeglichen werden, die bekannte und unbekannte Schwachstellen umfassend abdeckt.
2. Schwachstellen-Scanner für Webanwendungen und Websites
Web-Schwachstellen-Scanner untersuchen den Code von Anwendungen und Websites, um Schwachstellen zu finden, die die Anwendung, die Website oder deren Backend-Dienste gefährden. Sie sind ein wichtiger Bestandteil des Application-Security-Tests.
Diese Scanner gleichen Systeme mit einer bekannten Liste von gängigen Exploits ab, die von OWASP und anderen gepflegt wird. Diese Exploits nutzen Injection- und Umgehungstechniken, um Webanwendungen und Websites zu „kapern“ und Daten abzuschöpfen, Nutzer oder Systeme zur Preisgabe vertraulicher Informationen zu verleiten oder die Anwendungsleistung zu beeinträchtigen. Zu den bekannteren Exploits gehören SQL-Injection, Cross-Site-Scripting (XSS), Man-in-the-Middle-Angriffe (MITM) und schädlicher Code.
Für Webanwendungen besteht die einzig wirksame Strategie für das Schwachstellenmanagement darin, einen Shift-Left-DevSecOps-Ansatz zu verfolgen und Scanner während des gesamten sicheren SDLC (Softwareentwicklungszyklus) einzusetzen. Zu dieser Scanner-Suite gehören Tools für statische Anwendungssicherheitstests (SAST), die nicht kompilierten Code automatisch auf Schwachstellen untersuchen, sowie Tools für dynamische Anwendungssicherheitstests (DAST), die kompilierten Code in allen Umgebungen – von der Test- bis zur Produktionsumgebung – automatisch scannen.
Ein weiteres wichtiges Tool ist das Penetrationstesting. Dabei werden Hackerangriffe simuliert, um herauszufinden, ob eine Webanwendung oder Website für schädliche Exploits anfällig ist. Es gibt sogar Online-Dienste für Website-Schwachstellen-Scanner, die Penetrationstests durch Dritte durchführen.
Die SAST-Lösung von Snyk wurde von Grund auf entwickelt, um die Herausforderungen zu bewältigen, mit denen Entwickler und ethische Hacker bei herkömmlichen SAST-Tools konfrontiert sind: etwa stunden- oder sogar tagelange Scans, viele falsch-positive Ergebnisse und die erforderlichen umfassenden Sicherheitskenntnisse zur Behebung von Problemen. Mit Snyk Code wird SAST nahtlos in den Entwicklungsprozess integriert. Entwickler und Sicherheitsteams erhalten in Echtzeit präzise Einblicke in Schwachstellen im Code und erfahren, wie sie diese beheben können.
3. Open-Source-Schwachstellen-Scanner
Open-Source-Schwachstellen-Scanner sind Tools zur Software-Kompositionsanalyse (SCA), die Anwendungen untersuchen, um alle Open-Source-Frameworks und -Bibliotheken einschließlich sämtlicher direkter und indirekter Abhängigkeiten zu erfassen und Schwachstellen zu identifizieren. Einige Open-Source-Schwachstellen-Scanner helfen Entwicklern außerdem dabei, die oft anspruchsvolle Aufgabe zu bewältigen, den anfälligen Code in der Codebasis genau zu lokalisieren.
Da die Verwendung von Komponenten mit bekannten Schwachstellen zu den OWASP Top 10-Schwachstellen zählt, müssen Unternehmen sicherstellen, dass sie einen modernen Open-Source-Schwachstellen-Scanner einsetzen. Zu den Vorteilen des Open-Source-Schwachstellen-Scanners von Snyk gehören:
Früherkennung von Schwachstellen in Open-Source-Code, bevor Webanwendungen oder Websites kompromittiert werden.
Schnelles Auffinden aller Instanzen, die von einer erkannten Schwachstelle in Open-Source-Code betroffen sind. So lassen sich Angreifer aussperren und Probleme schneller beheben.
Klare Dokumentation aller in Anwendungen verwendeten Open-Source-Frameworks und -Bibliotheken.
Stellt die Einhaltung der Anforderungen von Open-Source-Lizenzen sicher.
So bewerten Sie einen Schwachstellen-Scanner
Die gute Nachricht: Auf dem Markt gibt es heute viele kommerzielle und kostenlose Schwachstellen-Scanner. Die Kehrseite ist, dass die große Auswahl es schwierig machen kann, den optimalen Scanner-Stack für Ihre Anforderungen zu finden.
Informieren Sie sich zunächst über Schwachstellen-Scanner. OWASP führt eine umfassende Liste kommerzieller und kostenloser Scanner, nimmt jedoch keine Rangfolge vor.
Sobald Sie eine engere Auswahl an Schwachstellen-Scannern zusammengestellt haben, können Sie diese ausprobieren. Selbst kommerzielle Schwachstellen-Scanner bieten kostenlose Testversionen an, damit Sie die Tools vor Ihrer endgültigen Entscheidung auf Herz und Nieren prüfen können. Da Sie für eine lückenlose Abdeckung all Ihrer Umgebungen verschiedene Schwachstellen-Scanner einsetzen müssen, sollten Sie auch eine Plattform für das Schwachstellenmanagement in Betracht ziehen, die all Ihre Scanner integrieren und ihre Ergebnisse zu einer zentralen, verlässlichen Informationsquelle für das Schwachstellenmanagement zusammenführen kann.
Warum ist das Scannen auf Schwachstellen wichtig?
Das Scannen auf Schwachstellen ist der unverzichtbare erste Schritt jedes Schwachstellenmanagementprogramms. Schwachstellenmanagement ist heute kein optionaler Zusatz mehr, sondern eine geschäftskritische Anforderung für jedes Unternehmen, das Webanwendungen oder interaktive Websites betreibt. Diese öffentlich zugänglichen Assets sind häufige Angriffsvektoren für Angreifer, die unbefugten Zugriff auf Systeme und Daten erlangen wollen.
In der Ära monolithischer On-Premises-Anwendungen wurden Schwachstellen-Scanner vor allem in Produktionsumgebungen als Infrastrukturwächter eingesetzt, die vor Laufzeitbedrohungen warnten. Mit dem Aufkommen von Cloud-Native-Anwendungen, die die leistungsstarke Skalierbarkeit und Agilität moderner Cloud-Infrastrukturen nutzen, wurde dieses Modell überholt. Da Anwendungen und die zu ihrem Schutz eingesetzten Tools immer komplexer werden, entstehen Lösungen wie ASPM, die verschiedene Datenströme zusammenführen und eine risikobasierte Priorisierung und Behebung ermöglichen.
Die hochgradig automatisierten CI/CD-Pipelines von heute dulden keine Engpässe bei Sicherheitstests. Erkennung und Behebung von Schwachstellen müssen mit dem rasanten Tempo ausgereifter DevOps-Praktiken Schritt halten.
Eine weitere Herausforderung für herkömmliche Sicherheitskonzepte ist die stark verteilte Architektur von Cloud-Native-Anwendungen. Sie basiert auf dynamischen Komponenten wie Open-Source-Bibliotheken, serverlosen Funktionen, Infrastructure as Code (IaC) und Containern. Kurz gesagt: Cloud-Native-Anwendungen erfordern ein neues Konzept für die Cloud-Native-Anwendungssicherheit. Schwachstellen müssen während der Entwicklung erkannt und behoben werden – mit einem ganzheitlichen Ansatz, der Sicherheit zum festen Bestandteil des Softwareentwicklungszyklus (SDLC) macht.
Gibt es einen kostenlosen Schwachstellen-Scanner?
Es gibt Open-Source-Schwachstellen-Scanner, für die keine Lizenzgebühren anfallen. Fast jeder kommerzielle Schwachstellen-Scanner bietet außerdem eine kostenlose Community Edition mit grundlegenden Funktionen zum Scannen auf Schwachstellen. Erfahren Sie mehr über die Developer-First-Lösung Cloud Native Application Security von Snyk.
Scannen auf Schwachstellen mit Snyk
Die Lösungen von Snyk zum Scannen auf Schwachstellen lassen sich nahtlos in Entwicklungsworkflows integrieren. So können Teams Sicherheitsrisiken früh im Softwareentwicklungszyklus erkennen und beheben. Snyk hilft Teams, Schwachstellen im gesamten Anwendungs-Stack aufzudecken, und gibt konkrete Empfehlungen zur Behebung. Dadurch können Teams Probleme effizient lösen, ohne ihre Produktivität zu beeinträchtigen.
Snyk Open Source: Erkennt Schwachstellen in Open-Source-Abhängigkeiten und gibt konkrete Empfehlungen zur Behebung, damit Entwickler sichere Bibliotheken und Frameworks verwenden können.
Snyk Code: Erkennt während der Entwicklung Sicherheitsprobleme und Qualitätsmängel in proprietärem Code und lässt sich direkt in IDEs und CI/CD-Pipelines integrieren.
Snyk Container: Scannt Container-Images auf Schwachstellen in Basis-Images, Paketen und Konfigurationen und sorgt so für sichere containerisierte Anwendungen.
Snyk Infrastructure as Code (IaC): Erkennt Fehlkonfigurationen in Cloud- und Infrastructure-as-Code-Dateien und verhindert potenzielle Sicherheitsrisiken, bevor diese bereitgestellt werden.
Entdecken Sie den Stand der Open-Source-Sicherheit
Erfahren Sie mehr über aktuelle Trends und Ansätze für Open-Source-Software und Supply-Chain-Sicherheit.