Détectez, corrigez automatiquement et hiérarchisez intelligemment avec les outils de sécurité du code de Snyk propulsés par l’IA

24 octobre 2024
0 minutes de lectureLors du très attendu Snyk Launch 2024, nous avons annoncé avec enthousiasme la disponibilité générale de la fonctionnalité de correction automatique de Snyk Code, Snyk AgentFix, propulsée par notre moteur d’IA, DeepCode AI ! Pour célébrer cette étape importante, découvrons ce qui distingue l’approche de Snyk en matière de sécurité des applications grâce à l’IA.
L’IA est au cœur des préoccupations de tous, tout comme ses innombrables applications, qui offrent un large éventail de solutions (et de problèmes). La sécurité des applications n’échappe pas à cette révolution de l’IA, et la question du code non sécurisé reste primordiale. Les risques nouveaux et croissants liés à l’IA, tels que la production à grande échelle de code généré par l’IA contenant des vulnérabilités, rendent la sécurité du code encore plus essentielle.
Une sécurité moderne des applications pour le développement logiciel propulsé par l’IA
Dans le monde de l’IA d’aujourd’hui, l’accélération du développement, les changements rapides et la croissance sans précédent des défis de sécurité exigent une nouvelle approche de la sécurité des applications. Pour la faire évoluer efficacement et suivre le rythme de l’IA, il est urgent de déplacer la sécurité vers la gauche et de hiérarchiser les problèmes avec plus d’intelligence. Il faut pour cela des outils de sécurité de l’IA qui nous donnent les moyens d’agir afin de :
Première étape : corriger les problèmes dès le début, dans votre IDE
Pour suivre le rythme des vulnérabilités générées par l’IA, il faut agir rapidement et sans attendre. Déplacer la sécurité vers la gauche en exécutant les contrôles de sécurité directement dans l’IDE permet d’intervenir le plus tôt possible. Cela accélère le développement en éliminant la nécessité de compiler le code avant de l’analyser, permet d’agir immédiatement sur les problèmes et offre un environnement de correction fluide, sans avoir à changer de contexte.
Snyk Code, un outil SAST conçu pour les développeurs et propulsé par notre IA propriétaire, DeepCode AI, offre une solution rapide et proactive. En s’exécutant dans votre IDE, Snyk Code permet aux développeurs d’éliminer les problèmes bien avant qu’ils ne se multiplient dans le pipeline et ne deviennent coûteux et complexes à résoudre.
Deuxième étape : automatiser la détection et la correction pour analyser et corriger automatiquement avec rapidité, à grande échelle et avec précision
Détecter les problèmes de sécurité du code ne suffit pas : le travail n’est pas terminé tant qu’ils ne sont pas corrigés. Pour y parvenir efficacement et correctement, vous avez besoin de résultats d’analyse fiables. Un bon outil de détection ne suffit pas sans un composant de correction automatique fiable, capable de suivre le rythme. À l’inverse, un bon système de correction automatique ne vaut que par l’outil de détection auquel il est associé. Les deux composants doivent fonctionner parfaitement ensemble.
Les outils basés sur l’IA peuvent accélérer considérablement la détection et la correction des vulnérabilités dans les outils de programmation par IA et le code généré par les LLM. Toutefois, pour tirer pleinement parti de leur rapidité et de leur capacité à passer à l’échelle, il faut aussi de la précision. Un outil qui fournit des résultats fiables vous évite de refaire un travail déjà accompli et de perdre la valeur créée par des analyses rapides.
Snyk Code, la principale plateforme DevSecOps, propose Snyk Agent Fix, une fonctionnalité de correction automatique des vulnérabilités propulsée par un LLM. Elle permet aux développeurs d’utiliser les outils d’IA générative en toute sécurité, en détectant et en corrigeant automatiquement le code non sécurisé sans interrompre leur travail. Une entreprise du Fortune 100 a utilisé Snyk Code avec succès pour réduire de 84 % le délai moyen de correction, tout en s’appuyant sur son plug-in IDE pour déployer rapidement et uniformément la sécurité du code à l’échelle de son équipe.
Détecter : analyse SAST propulsée par l’IA
L’IA spécialisée de Snyk Code est conçue, entraînée et optimisée exclusivement pour la sécurité. La précision de ses résultats (grâce à des données d’entraînement très ciblées et à sa rapidité d’analyse) témoigne de cette expertise approfondie. Snyk Code effectue des analyses SAST 50 fois plus rapidement que les outils traditionnels et 2,4 fois plus rapidement que les autres outils SAST modernes. De plus, le score de précision de Snyk Code au test de référence OWASP est supérieur de près de 20 points de pourcentage à celui de la solution SAST d’une marque de développement bien connue pour le code généré par l’IA. L’IA de Snyk Code réduit ainsi les faux positifs parasites et les dangereux faux négatifs, produit des résultats d’analyse plus clairs et fait gagner un temps précieux aux développeurs.
Corriger : correction automatique du code propulsée par l’IA
Pour que les développeurs tirent pleinement parti de la rapidité de détection de Snyk Code, la correction doit suivre le rythme. La détection des vulnérabilités gagne en efficacité, mais la correction de ces risques de sécurité reste fastidieuse et chronophage. Aujourd’hui, le code généré par l’IA introduit des vulnérabilités plus rapidement et en plus grand nombre que jamais, ce qui allonge encore le délai de correction. Les développeurs doivent identifier les problèmes de sécurité et trouver comment les corriger efficacement. Cela brise leur élan, réduit le taux de correction, accroît la dette de sécurité et favorise les solutions de contournement précipitées et non sécurisées.
Anticipez l’avenir des assistants de programmation avec Snyk
Découvrez les assistants de programmation et comment intégrer ces outils aux workflows de développement.
Pour corriger les vulnérabilités du code, résorber la dette de sécurité et éviter un travail de correction toujours plus chronophage, vous avez besoin d’un outil SAST propulsé par l’IA qui automatise les corrections simplement et rapidement, et s’intègre parfaitement aux workflows des développeurs. La fonctionnalité de correction automatique de Snyk Code fait précisément cela. Snyk Agent Fix est actuellement disponible en accès anticipé, mais sera bientôt disponible pour tous le 29 octobre 2024.

Activez Snyk Code Fix dans vos paramètres Snyk, comme indiqué dans l’image ci-dessus, le 29 octobre. Si vous n’utilisez pas encore Snyk Code, créez un compte Snyk, découvrez comment utiliser Snyk dans votre IDE et commencez à corriger automatiquement avec fiabilité, à la vitesse de l’IA.
Une correction automatique plus sûre

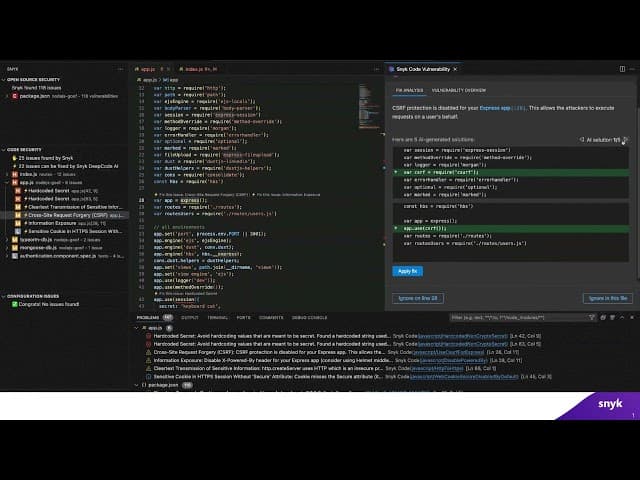
Snyk Agent Fix propose jusqu’à cinq suggestions de correction pour un problème détecté par Snyk Code. L’utilisateur choisit la correction la mieux adaptée à son contexte et l’applique en un seul clic, avec l’assurance qu’elle ne créera pas de nouveaux problèmes de sécurité. C’est ce qui rend Snyk Agent Fix unique : l’outil ne s’appuie pas uniquement sur l’IA générative pour proposer des corrections aux développeurs.
En tant que spécialistes de la sécurité, nous connaissons les limites inhérentes à l’IA générative. Pour y remédier, nous avons créé notre IA multimodèle propriétaire, qui combine différentes méthodes d’IA pour tirer parti de leurs points forts et atténuer leurs faiblesses potentielles. Snyk Agent Fix est ainsi plus fiable que les solutions de correction automatique associées à l’analyse du code qui reposent uniquement sur les LLM ou sur un seul modèle d’IA.
De plus, Snyk Agent Fix de Snyk Code est conçu pour que toutes ses suggestions de correction soient automatiquement soumises à un contrôle de sécurité par l’IA symbolique fondée sur des règles de Snyk Code avant que les suggestions ne soient présentées au développeur. Autrement dit, Snyk Agent Fix s’exécute dans l’IDE et Snyk Code vérifie automatiquement la sécurité des suggestions de correction, sans qu’il soit nécessaire de compiler le code et de l’analyser manuellement après avoir appliqué une correction automatique. Les développeurs peuvent consulter les suggestions dès le départ et appliquer celle de leur choix en un clic.
Et pour couronner le tout, le LLM de Snyk Agent Fix, comme le reste du moteur d’IA de Snyk, est constamment amélioré, entraîné et finement optimisé par nos spécialistes de la sécurité, et hébergé par Snyk. Lors de l’entraînement de DeepCode AI, Snyk veille à n’utiliser que du code open source comportant des vulnérabilités corrigées et distribué sous des licences permissives, et nous n’entraînons jamais notre IA sur le code de nos clients. Vos corrections de sécurité sont donc hautement fiables, car elles sont entièrement axées sur la sécurité du code (comme vous le savez, le code fonctionnel et le code sécurisé sont deux choses bien différentes) et ne portent atteinte à aucun droit de propriété intellectuelle. En hébergeant son propre moteur d’IA, Snyk garantit également que vos données ne sont pas envoyées aux serveurs d’un tiers, comme OpenAI, où vous ne pourriez plus contrôler votre propriété intellectuelle ni celle de vos clients. Snyk ne conserve pas les données de ses clients.

Une correction automatique plus rapide et plus précise
Snyk Agent Fix se distingue également sur le marché de la correction automatique par sa rapidité et sa précision, grâce à l’amélioration constante de son LLM.
Les récentes améliorations du modèle LLM de Snyk Agent Fix et l’ajout de langages pris en charge pour les menaces du Top 10 OWASP — désormais huit, et ce n’est qu’un début ! — ont permis un bond en matière de rapidité et de précision. Ces améliorations ont également apporté de nombreuses fonctionnalités. Snyk Agent Fix prend actuellement en charge les langages suivants :
JavaScript
TypeScript
Java
Python
C/C++ (prise en charge limitée)
C# (prise en charge limitée)
Go (prise en charge limitée)
APEX (prise en charge limitée)
« Prise en charge limitée » signifie que moins de 10 règles couvrant le Top 10 OWASP sont actuellement disponibles. Parmi ces huit langages, Java, JavaScript, TypeScript et Python seront disponibles pour tous le 29 octobre ; les autres seront accessibles en accès anticipé. La nouvelle expérience Snyk Agent Fix sera disponible dans VS Code et les IDE JetBrains. La prise en charge d’autres IDE sera élargie par la suite.
Par ailleurs, nos investissements considérables dans l’innovation assurent la pérennité de la plateforme DevSecOps de Snyk et ont récemment abouti à CodeReduce, une technologie en instance de brevet qui a considérablement amélioré les performances de tous les principaux modèles d’IA testés, y compris le très populaire GPT-4 d’OpenAI.
CodeReduce commence par analyser le code pertinent pour identifier les parties touchées par le défaut détecté et celles qui fournissent le contexte nécessaire. Il hiérarchise ensuite les segments de code nécessaires à la correction et y concentre le mécanisme d’attention de Snyk Agent Fix. Cela réduit considérablement la quantité de code que Snyk Agent Fix doit traiter, avec deux effets majeurs : 1) une meilleure qualité des suggestions de correction et moins d’hallucinations ; 2) un traitement plus rapide par Snyk Agent Fix.
Cette hiérarchisation intelligente et résolument tournée vers l’avenir a permis à CodeReduce d’améliorer jusqu’à 20 % la précision de GPT-4. Elle explique aussi pourquoi Snyk Agent Fix offre une vitesse de correction automatique inégalée dans le secteur, en quelques secondes à peine, et peut corriger les vulnérabilités en toute confiance sans créer de nouveaux problèmes de sécurité.
Comparaison de la précision :

Troisième étape : hiérarchiser intelligemment
Le dernier enjeu essentiel auquel doivent répondre les outils modernes de sécurité du code est la hiérarchisation intelligente. Face à l’augmentation du nombre de vulnérabilités par rapport au rythme de développement, il faut cibler les efforts de manière plus intelligente. Un outil peut facilement présenter une multitude de problèmes de sécurité, mais cela apporte peu de valeur à l’équipe de sécurité et risque de lasser les développeurs. Pour être vraiment utiles, ces outils doivent classer les résultats par ordre de priorité.
Les entreprises ont des priorités, des modes de fonctionnement, des configurations et des profils de risque différents. Un risque important pour 70 % des autres organisations ne l’est peut-être pas pour la vôtre. Snyk a décidé de s’attaquer à cet enjeu complexe afin d’aider les équipes à concentrer leurs efforts là où ils auront le plus d’impact. Chez Snyk, nous savons que seuls 7 % environ des problèmes de sécurité sont critiques. Nous pensons donc que les équipes peuvent accomplir davantage en moins de temps si nous les aidons à se concentrer sur ces 7 %.
Notre approche unique pour filtrer le bruit comporte deux volets : nous concentrons nos efforts sur la remontée des risques les plus importants dans les analyses Snyk Code, afin de clarifier les résultats dès le départ, et nous hiérarchisons les risques détectés avec le Snyk Risk Score dans Snyk Open Source et Snyk Container, grâce à une approche globale qui garantit une précision maximale.
Le Snyk Risk Score combine des modèles binaires et probabilistes pour mesurer la probabilité qu’une vulnérabilité soit exploitée et son impact potentiel. Il prend également en compte plusieurs facteurs de risque objectifs et contextuels, tels que l’accessibilité, la maturité de l’exploitation, l’EPSS, les métriques CVSS, la criticité métier, etc.
L’analyse des vulnérabilités accessibles de Snyk, optimisée par DeepCode AI, détermine si un problème concerne des fonctions appelées par l’application. Le risque d’exploitation est alors plus élevé. L’analyse d’accessibilité de Snyk optimisée par l’IA peut rapidement analyser notre base de données des vulnérabilités pour examiner les fonctions pertinentes et créer un graphe d’appels afin de déterminer si votre application utilise une fonction vulnérable issue d’un package open source. Cela permet d’identifier les risques de sécurité potentiels.
Le Snyk Risk Score tenant compte de l’accessibilité est actuellement disponible en bêta ouverte pour Snyk Open Source et Snyk Container. Pour en savoir plus sur l’analyse d’accessibilité de Snyk, consultez cette page.
Pour conclure
Dans un domaine de la sécurité des applications toujours plus complexe et encombré, Snyk reconnaît qu’il ne s’agit pas d’une série d’escarmouches isolées, menées à coups de solutions ponctuelles étroitement spécialisées. C’est plutôt une bataille structurée et coordonnée, qui exige une approche unifiée, coordonnée et hiérarchisée, réunissant tous les éléments sur une seule plateforme et présentant d’immenses volumes de données de manière utile et pertinente pour les équipes.
Nous exploitons le potentiel de l’IA non seulement pour accomplir plus rapidement et plus efficacement les tâches habituelles, mais aussi pour offrir aux équipes une méthode de travail moderne, fondée sur des informations pertinentes, l’efficacité et la hiérarchisation.
La fonctionnalité de correction automatique du code de Snyk Code, Snyk Agent Fix, sera généralement disponible à partir du 29 octobre et sera gratuite pour une durée limitée. Activez-la dans vos paramètres : repérez Snyk Agent Fix dans le menu de gauche, puis activez l’option comme indiqué dans l’image ci-dessous :
Si vous utilisez déjà Snyk Code, participez à notre webinaire sur les nouveautés produit destiné aux clients, organisé fin octobre, pour découvrir Snyk Agent Fix en action et constater notamment sa rapidité, sa précision et sa simplicité d’utilisation. Si vous découvrez Snyk, que vous l’explorez ou souhaitez simplement vous remettre à niveau, nous proposons également une nouvelle leçon Snyk Learn pour vous montrer comment détecter et corriger automatiquement les problèmes rapidement, sans changer de contexte, avec Snyk Code dans votre IDE.
Vous souhaitez découvrir comment Snyk, Leader du Gartner® Magic Quadrant™ 2023 pour les tests de sécurité des applications, aide les organisations à adopter l’IA en toute sécurité, et tester la détection, la hiérarchisation et la correction intelligentes propulsées par l’IA ? Créez un compte Snyk ici et profitez dès aujourd’hui d’un workflow plus proactif, plus simple et plus fluide.
Surmontez les vulnérabilités du code généré par l’IA
Découvrez comment DeepCode AI Fix automatise la correction des vulnérabilités et s’intègre parfaitement aux workflows des développeurs, pour améliorer le taux de correction et réduire la dette de sécurité.