Ressources

White paper

From First Prompt to Final Fix: How Snyk Secures AI-Driven Development

Lire le rapport

Article

De SKILL.md à l’accès au shell en trois lignes de Markdown : modéliser les menaces liées aux compétences d’agent

Lire le rapport
Type
Thème

Affichage 1 - 14 sur 14 ressources

snyk agentic ai report pr
Report

2026 State of Agentic AI Adoption: Volume II | Snyk

Report

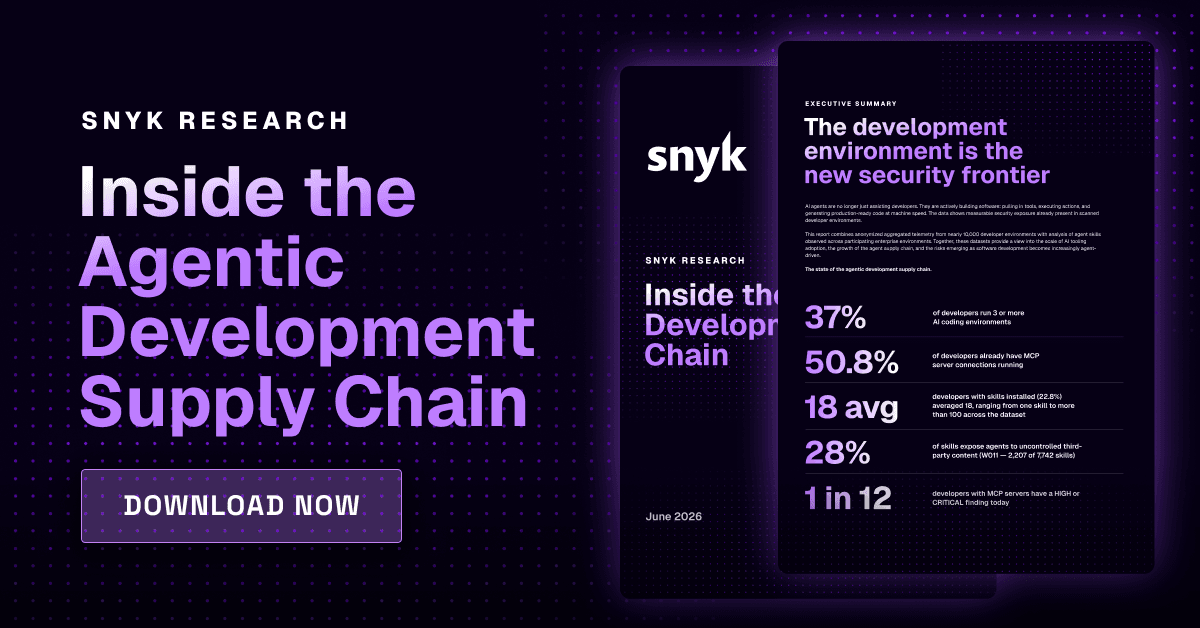
Inside the Agentic Development Supply Chain | Snyk

Report

AppSec Governance Playbook: Building Guardrails for AI-Accelerated Development

State of Agentic AI Adoption
Report

2026 State of Agentic AI Adoption

The End of Human Speed Security
Report

The End of Human-Speed Security: Defense in the Age of AI Agents

Découvrez pourquoi 97 % des responsables de la sécurité réclament des règles de sécurité pour l’IA, et comment combler l’écart entre l’adoption de l’IA autonome et une défense à la vitesse des machines.

Report

Gartner Report: How MCP and the A2A Protocols Impact API Management

Reilly Report
Report

The Secure Path to AI-Powered Development: O'Reilly Report

Mettez en place la gouvernance et les outils nécessaires pour innover de manière responsable et sécurisée à l’ère du code autonome.

State of Cloud Native Application Security
Report

Cloud Native Application Security Report | Snyk

Infrastructure as Code Security Insights
Report

Infrastructure as Code Security Insights | Snyk

Report

2024 State of Open Source Security Report

resource report ai generated code
Report

IA, code, sécurité et confiance dans le développement moderne

resource report secure adoption genai era
Report

Rapport sur l’adoption sécurisée à l’ère de l’IA générative

resource code vulns
Report

Rapport Snyk sur les 10 principales vulnérabilités

resource wp reporting appsec risk to ciso
Report

Reporting AppSec Risk up to Your CISO

Améliorez vos rapports de sécurité grâce à des informations pertinentes sur l’état et la progression de votre programme de sécurité applicative, tout en veillant à ce que les risques les plus menaçants pour l’entreprise soient traités rapidement, sans perturber les workflows des développeurs.