Snyk API & Web

La DAST pensée pour les développeurs sécurise vos applications face aux risques générés par l’IA, avec presque aucun faux positif

Découvrez et testez la sécurité de toutes vos API et applications web, y compris celles dont le code a été généré par l’IA, et obtenez des instructions détaillées pour corriger les problèmes détectés.

Globe bleue stylisée avec des lignes de latitude et de longitude, superposée à un engrenage violet

Démo DAST à la demande

Regardez notre démo enregistrée pour découvrir comment analyser rapidement des applications web en cours d’exécution, détecter les vulnérabilités cachées et obtenir des informations exploitables.

Réduisez le bruit et évitez la fatigue liée aux alertes

Profitez de l’un des taux de faux positifs les plus bas du secteur. Le scanner de vulnérabilités API et web de Snyk affiche un taux de faux positifs quasi nul (0,08 %), pour que vous puissiez vous concentrer uniquement sur les résultats pertinents. Gardez sous contrôle la surface d’attaque, en constante expansion et alimentée par l’IA, en lui accordant toute votre attention.

0,08 % de faux positifs

Le scanner Snyk API & Web peut détecter plus de 30 000 vulnérabilités potentielles. Avec un taux de faux positifs de 0,08 %, identifiez les vulnérabilités qui comptent.

Rapports fondés sur des preuves

Le temps est précieux pour les équipes de développement comme pour les équipes de sécurité. Obtenez le contexte et les preuves pour tous les résultats pertinents.

Conseils pour la correction

Obtenez des instructions détaillées pour corriger les vulnérabilités en fonction des technologies identifiées dans vos applications web et vos API.

Base de données des vulnérabilités

Snyk gère et possède une vaste liste propriétaire de vulnérabilités détectables par son moteur DAST, qui comprend 115 types différents applicables spécifiquement aux API.

Illustration montrant des outils et formats d’API — OpenAPI, Postman, Swagger, code et serveurs — reliés dans un workflow d’analyse d’API

Analyse des API à la pointe de la technologie

Le moteur de test de sécurité des API de Snyk API & Web, optimisé par l’IA, révolutionne les tests d’API afin de mieux cartographier une surface d’attaque des API en constante expansion et d’automatiser la détection des vulnérabilités. Le scanner de vulnérabilités des API peut détecter un grand nombre de vulnérabilités potentielles, permettant à vos équipes d’effectuer activement des tests de sécurité dans le cadre du processus de développement de leurs API.
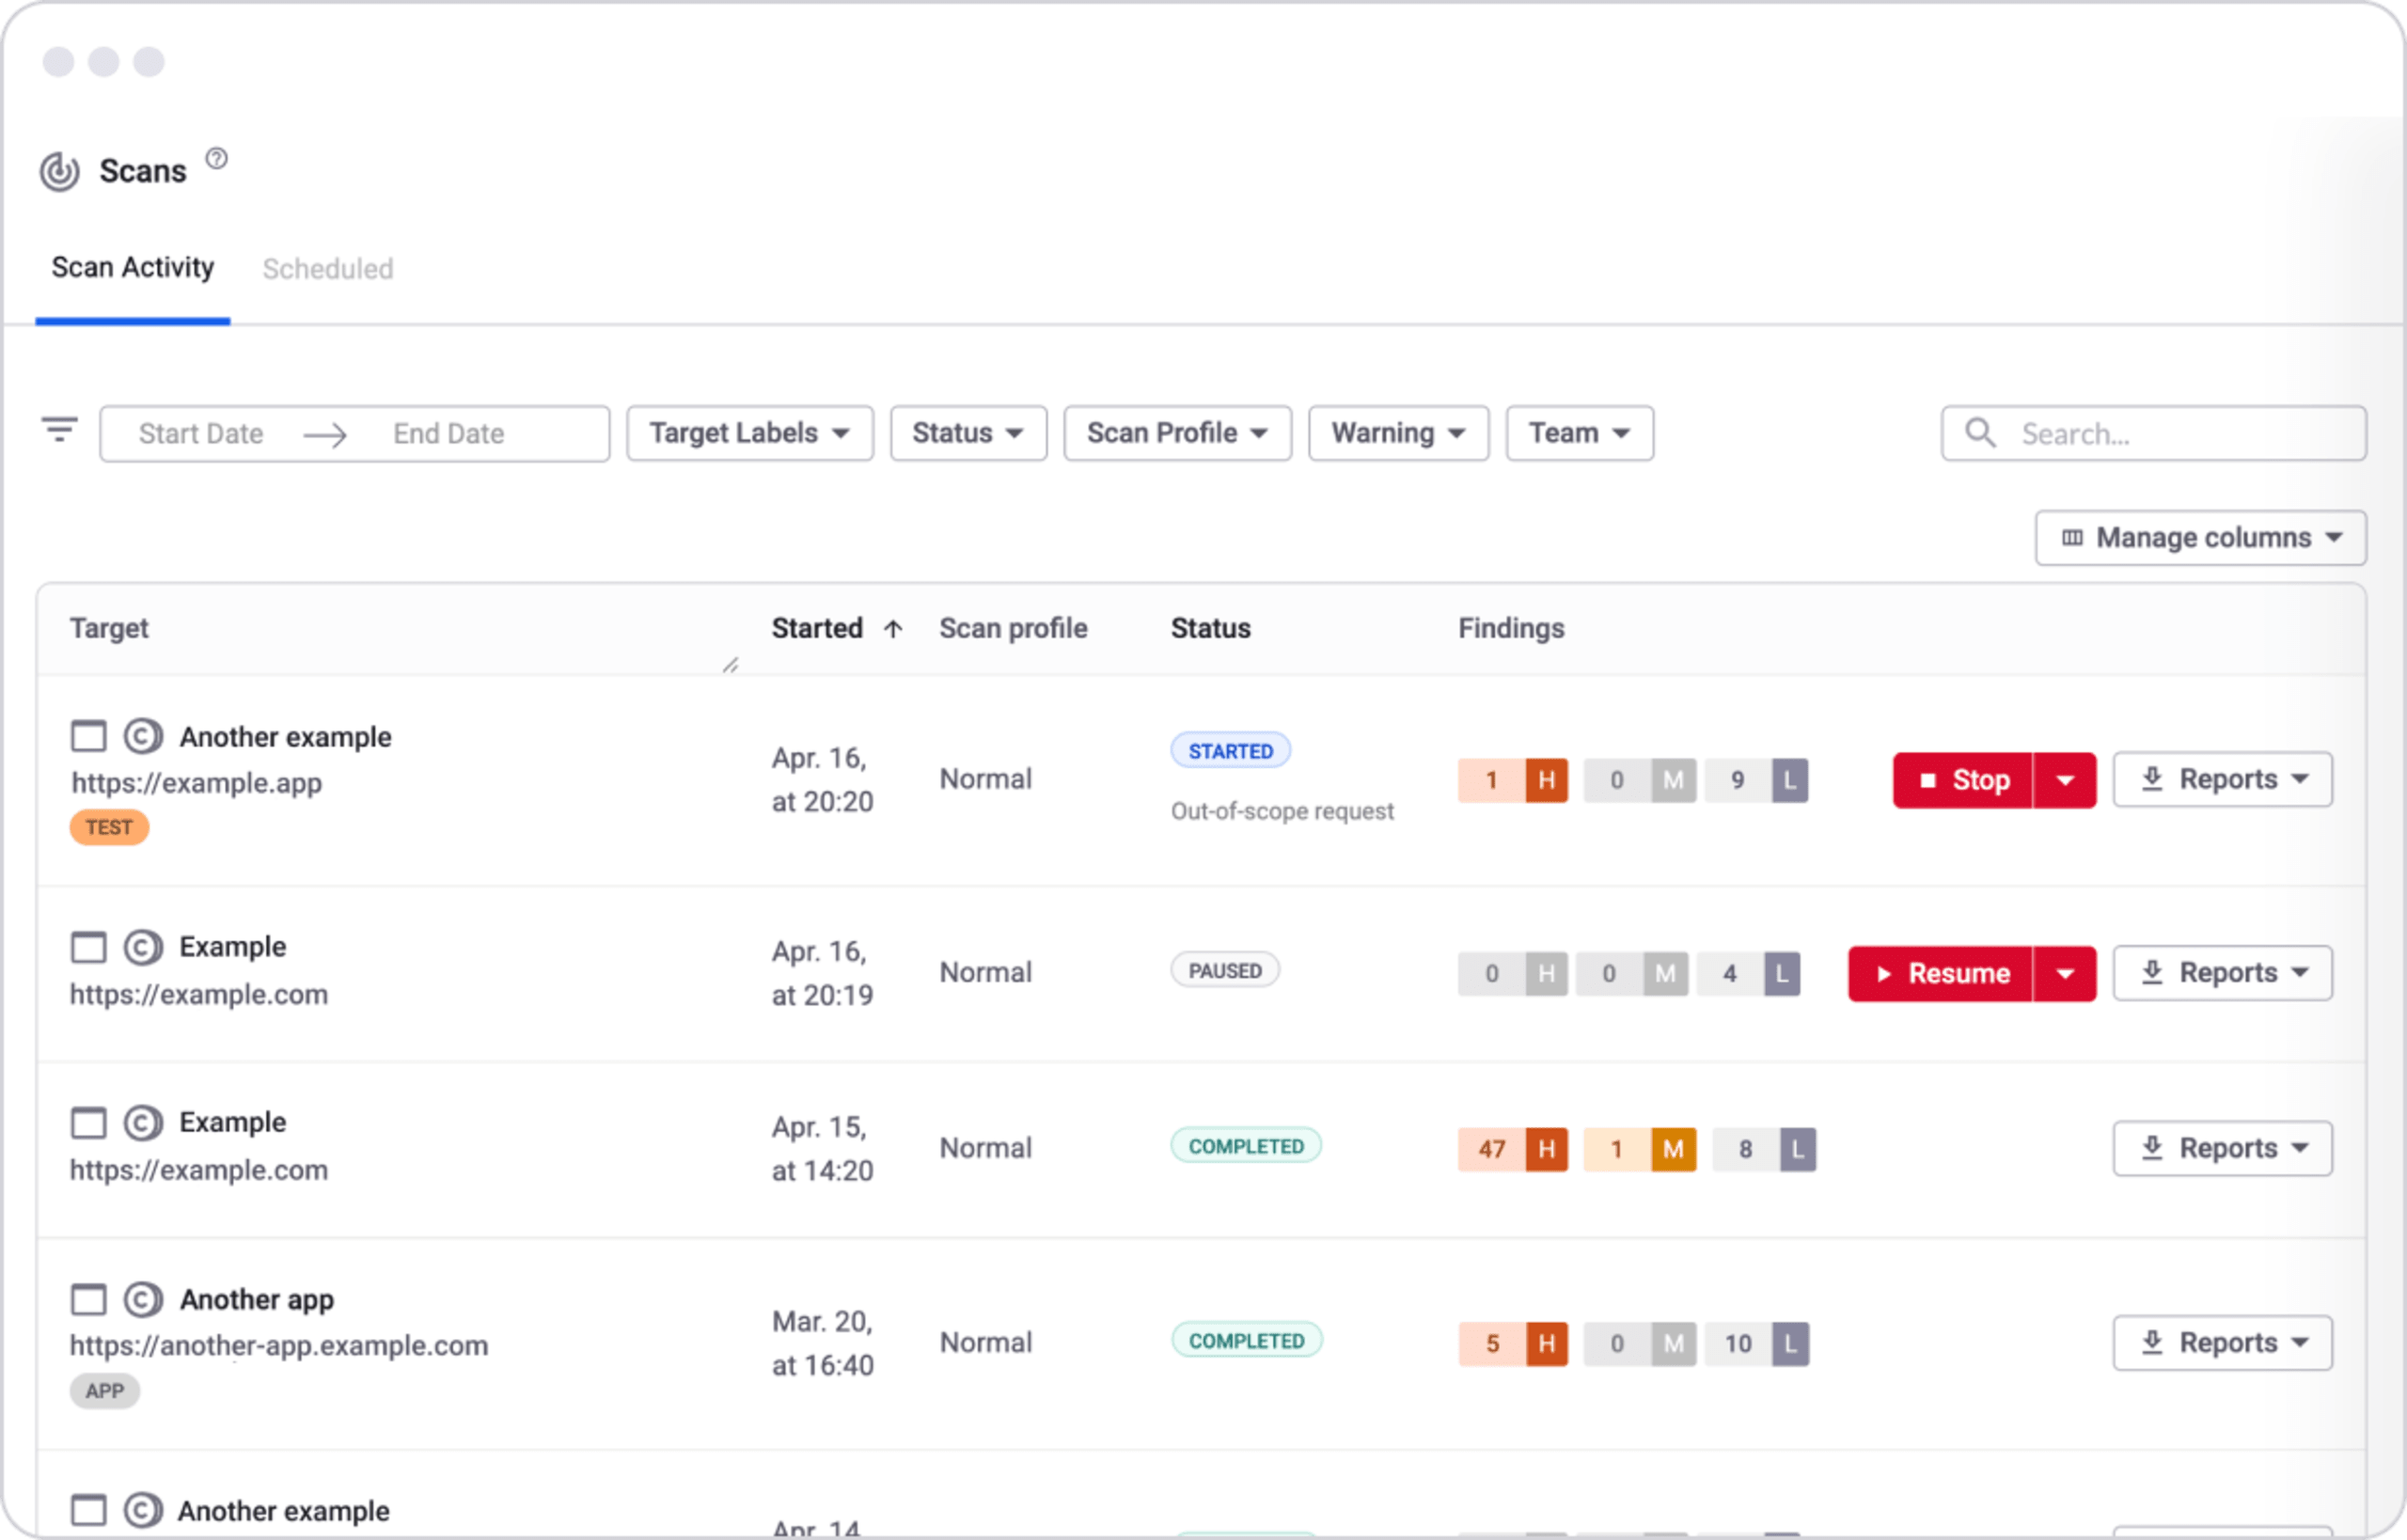
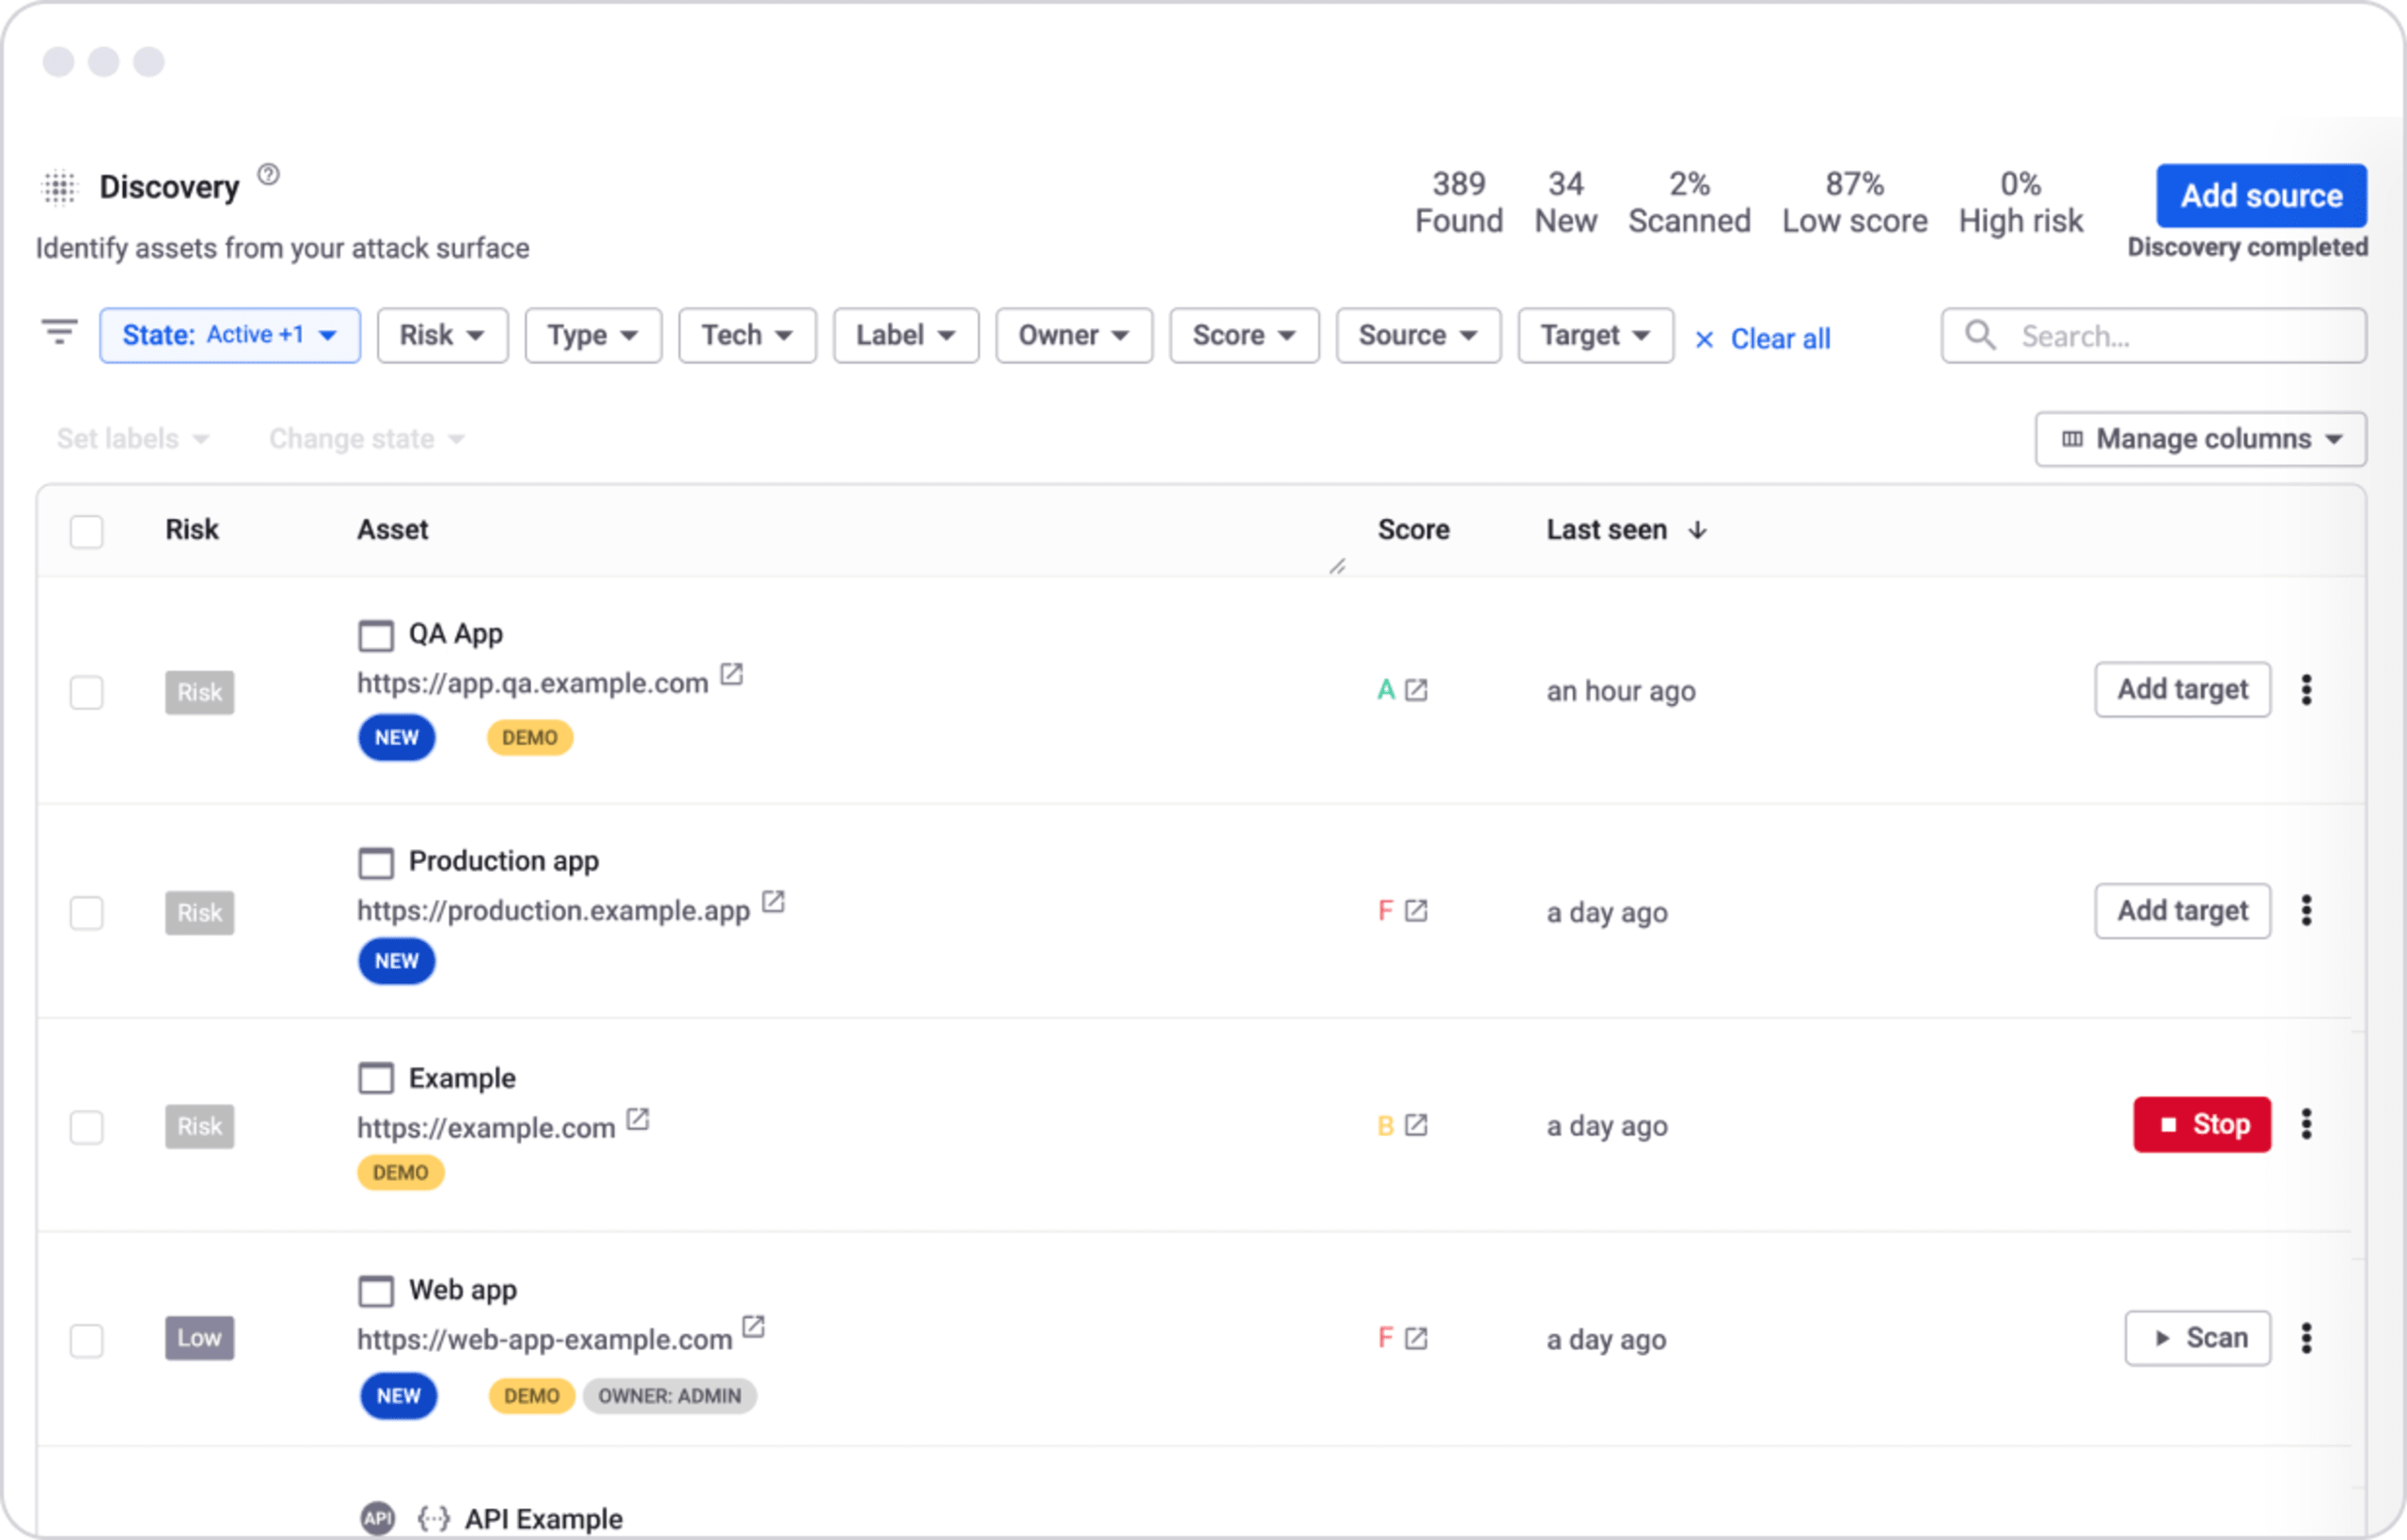
Tableau de bord de l’activité d’analyse affichant les cibles web, les profils d’analyse, les statuts, les résultats par niveau de gravité et les commandes permettant d’arrêter ou de reprendre une analyse, ou d’afficher les rapports.

Analyse puissante des applications web

Profitez de fonctionnalités telles que des configurations d’analyse personnalisables, des analyses planifiées ou partielles, des analyses derrière le pare-feu et la définition de périodes d’interdiction des analyses. Effectuez des analyses authentifiées pour analyser les applications qui utilisent le SSO ou OpenID Connect.

Tableau de bord Discovery présentant les actifs web avec leur niveau de risque, leur score, l’état de l’analyse et des options pour ajouter des cibles ou lancer des analyses.

Découvrez vos actifs en un clic

Impossible de protéger ce que vous ne connaissez pas. Identifiez, répertoriez et hiérarchisez les tests de sécurité de votre inventaire d’API et d’applications web afin d’y détecter les vulnérabilités. Discovery identifie les FQDN et les services exécutés dans vos infrastructures, puis lance des analyses de découverte régulières pour repérer les actifs qui composent votre surface d’attaque. Vous disposez ainsi d’un inventaire complet.

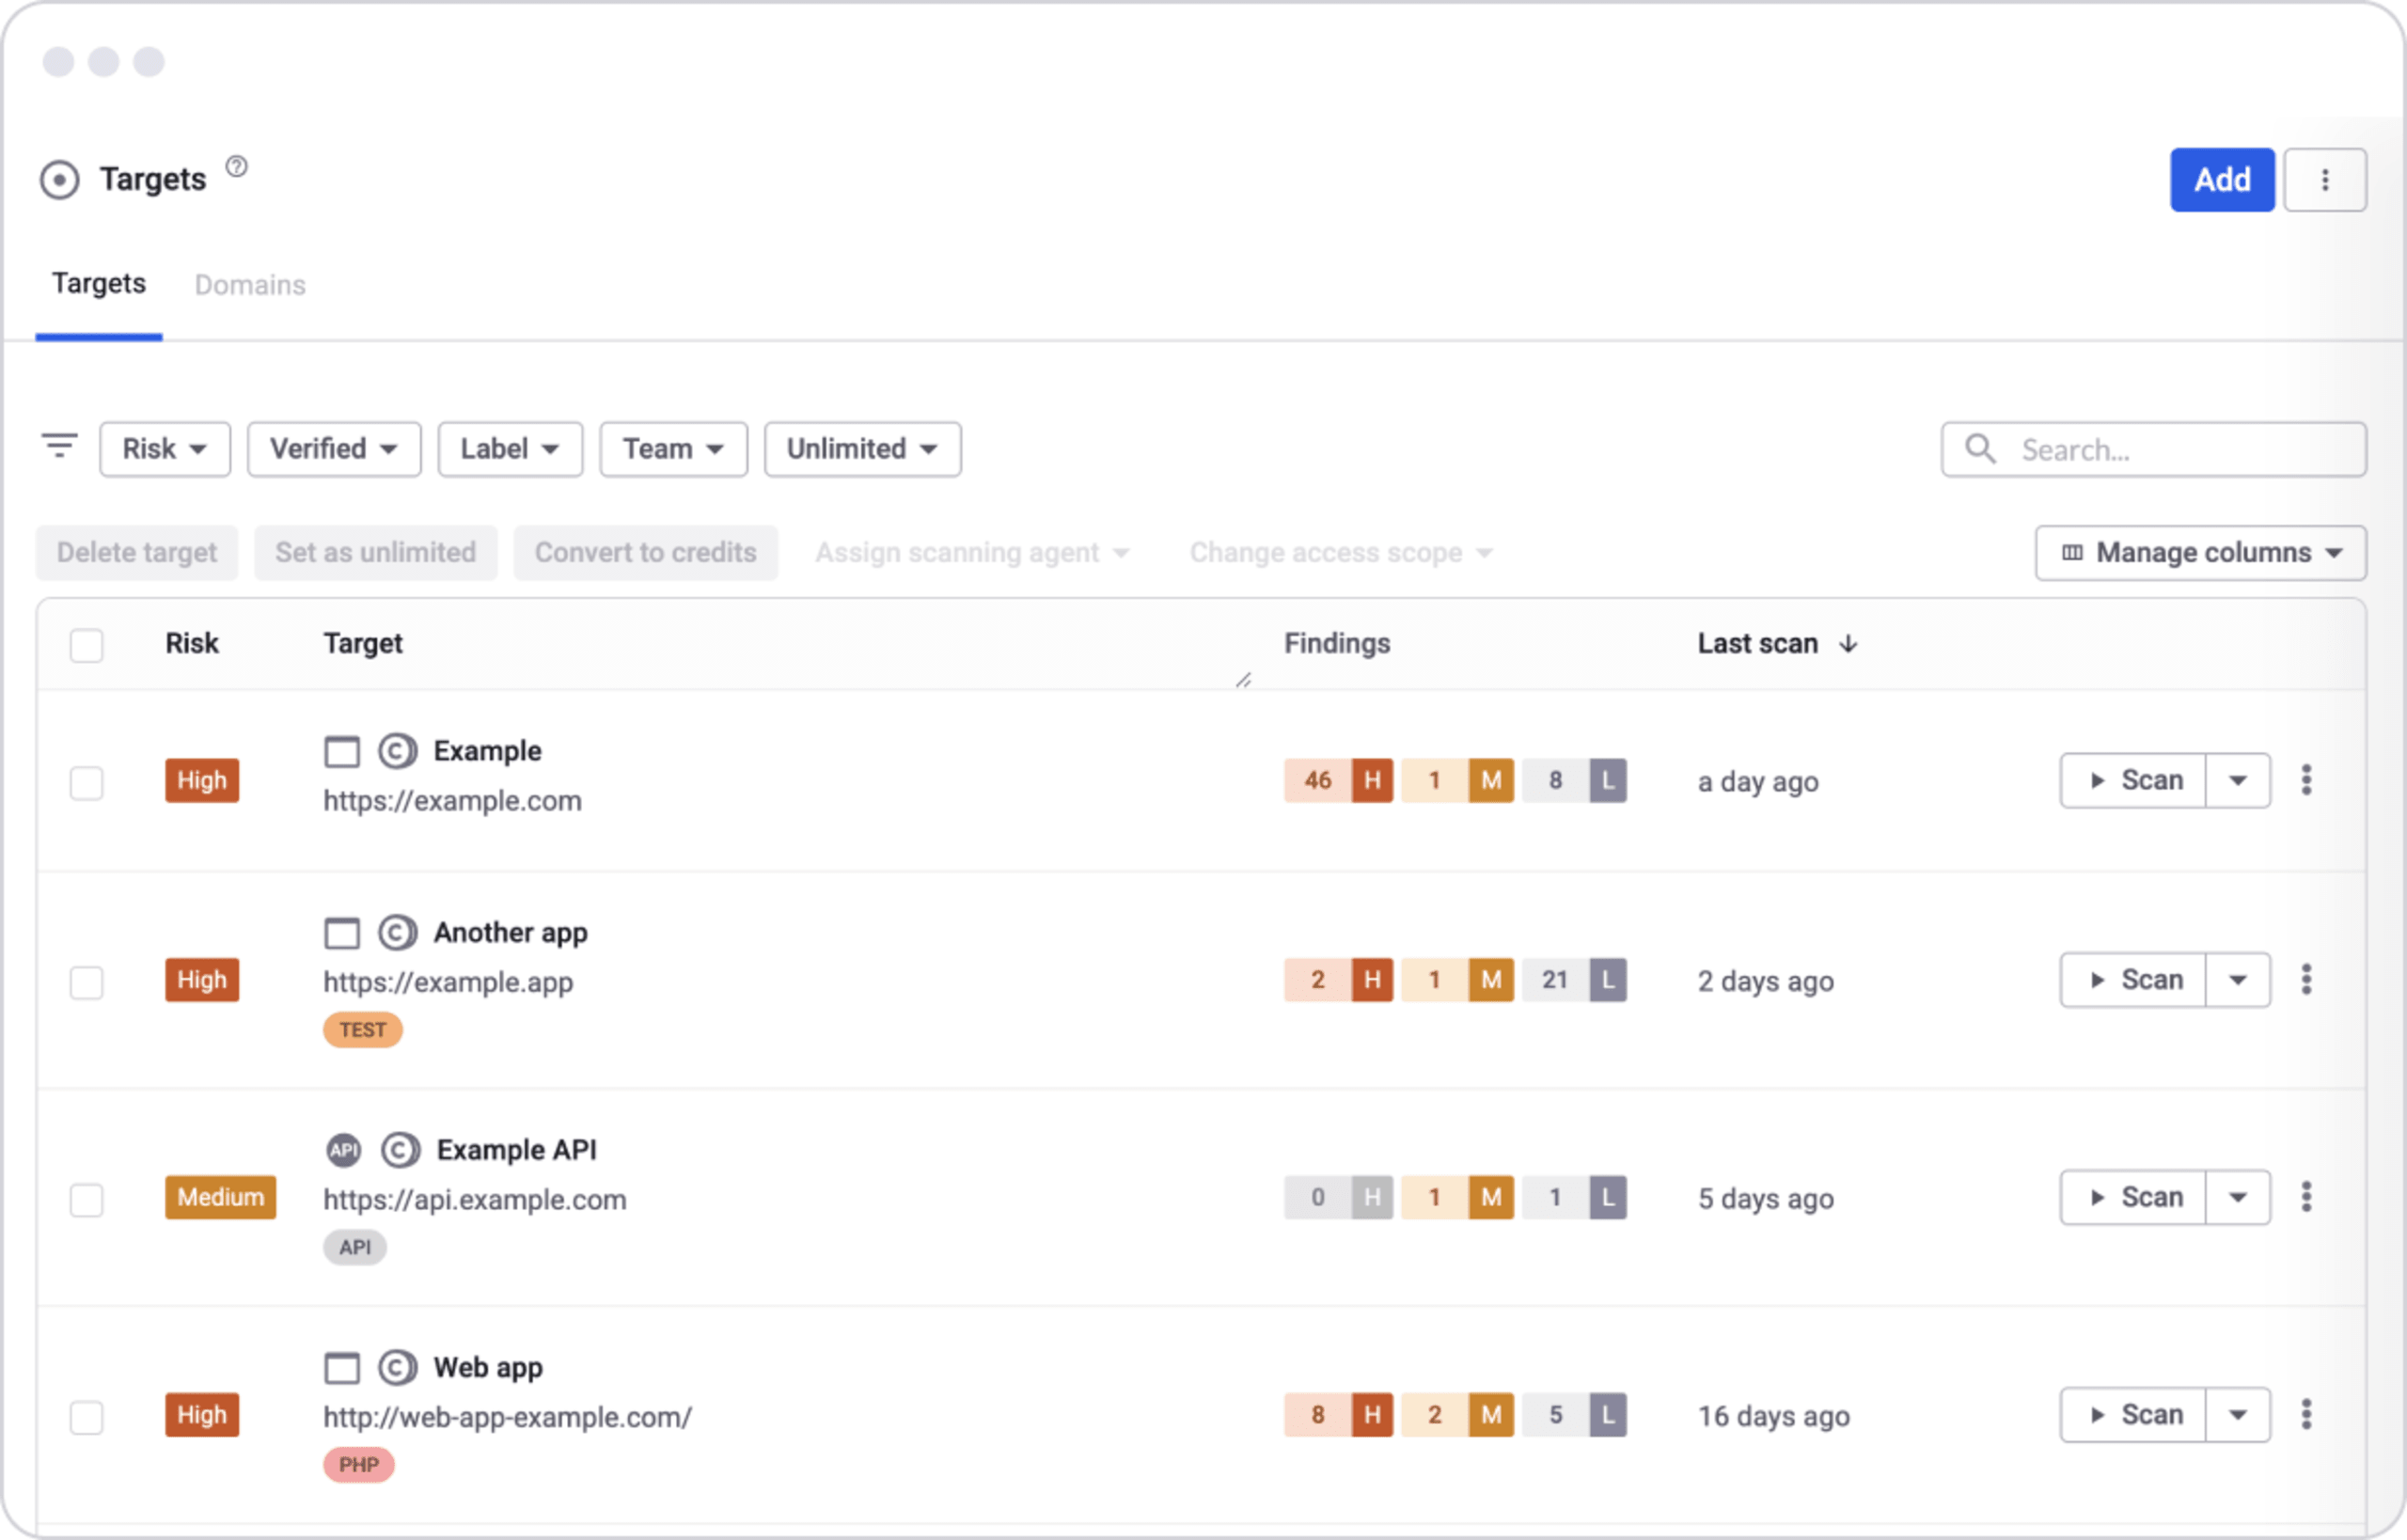
Tableau de bord de sécurité affichant une liste de cibles comprenant des applications web et une API, les niveaux de risque, le nombre de résultats, les dates des derniers scans et les commandes de scan.

Spider nouvelle génération

Le spider révolutionnaire de Snyk API & Web, basé sur Headless-Chrome, explore et indexe facilement vos applications JavaScript riches et interactives, ainsi que vos SPA sophistiquées.

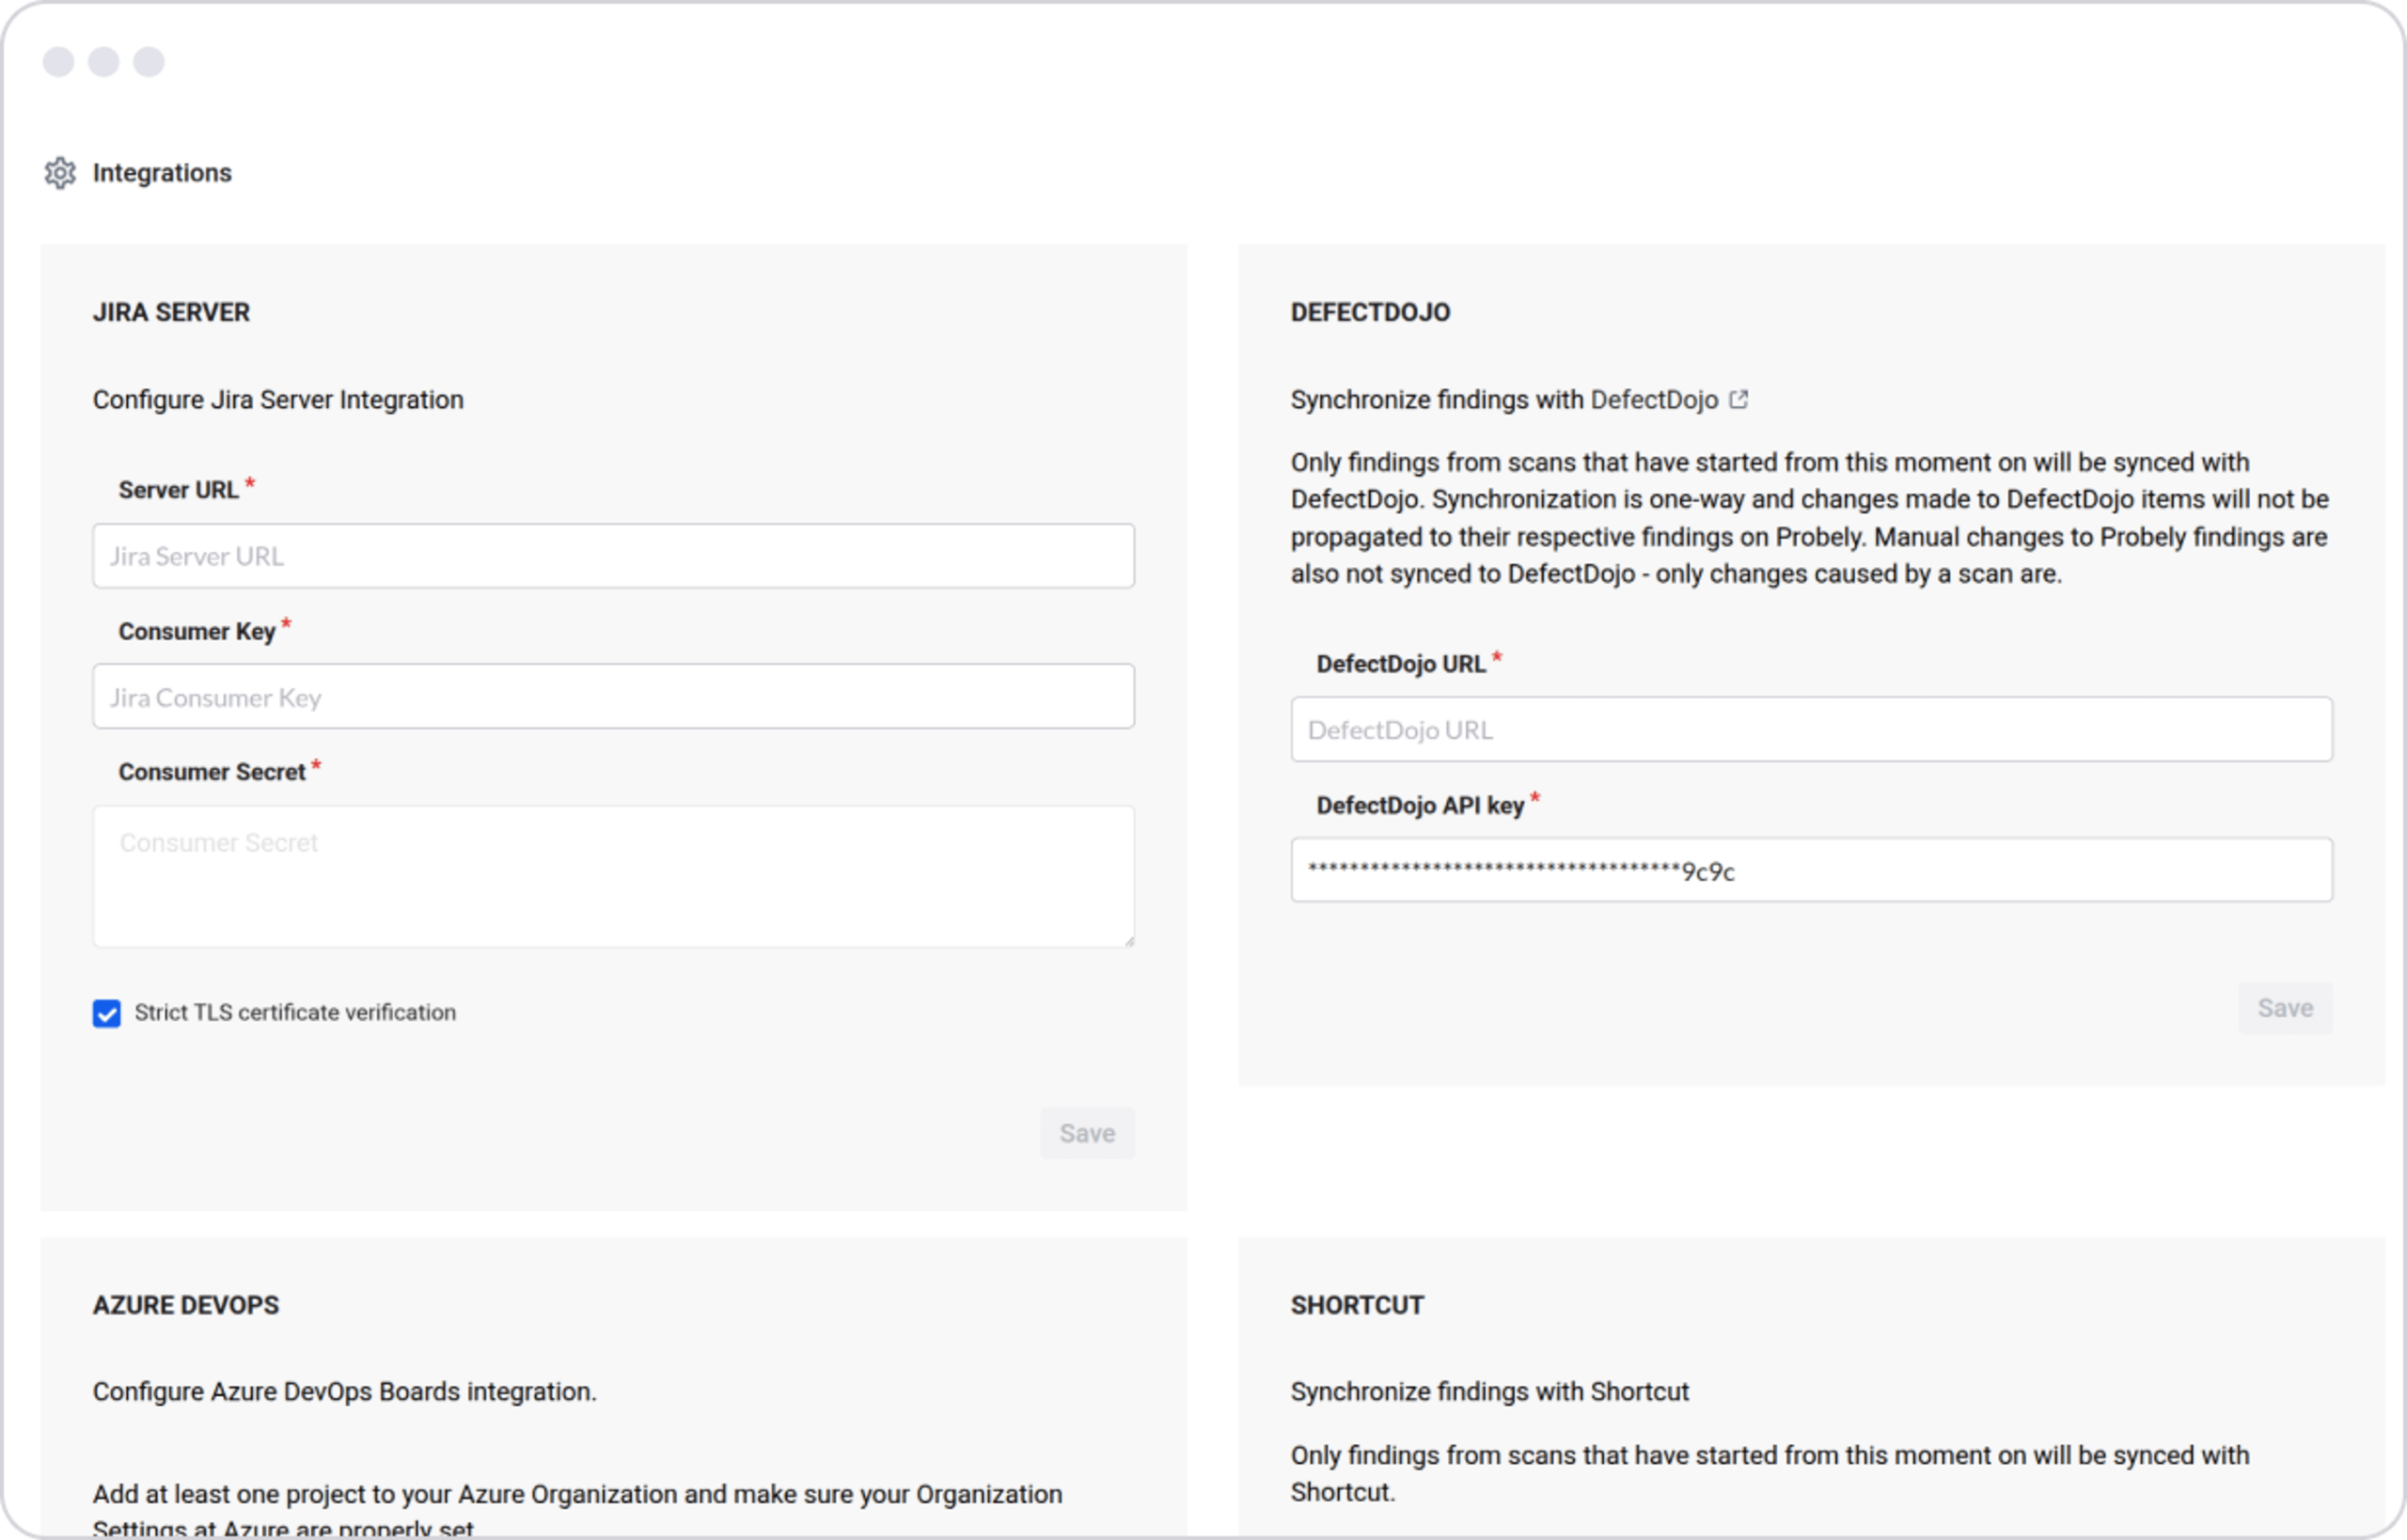
Page des paramètres d’intégration affichant les panneaux de configuration de Jira Server, DefectDojo, Azure DevOps et Shortcut

Intégration à votre stack

Consultez les vulnérabilités et obtenez des conseils pour les corriger dans vos outils du quotidien. Intégrez facilement Snyk API & Web à vos outils CI/CD, à vos gestionnaires de tickets et à vos applications de messagerie préférés.

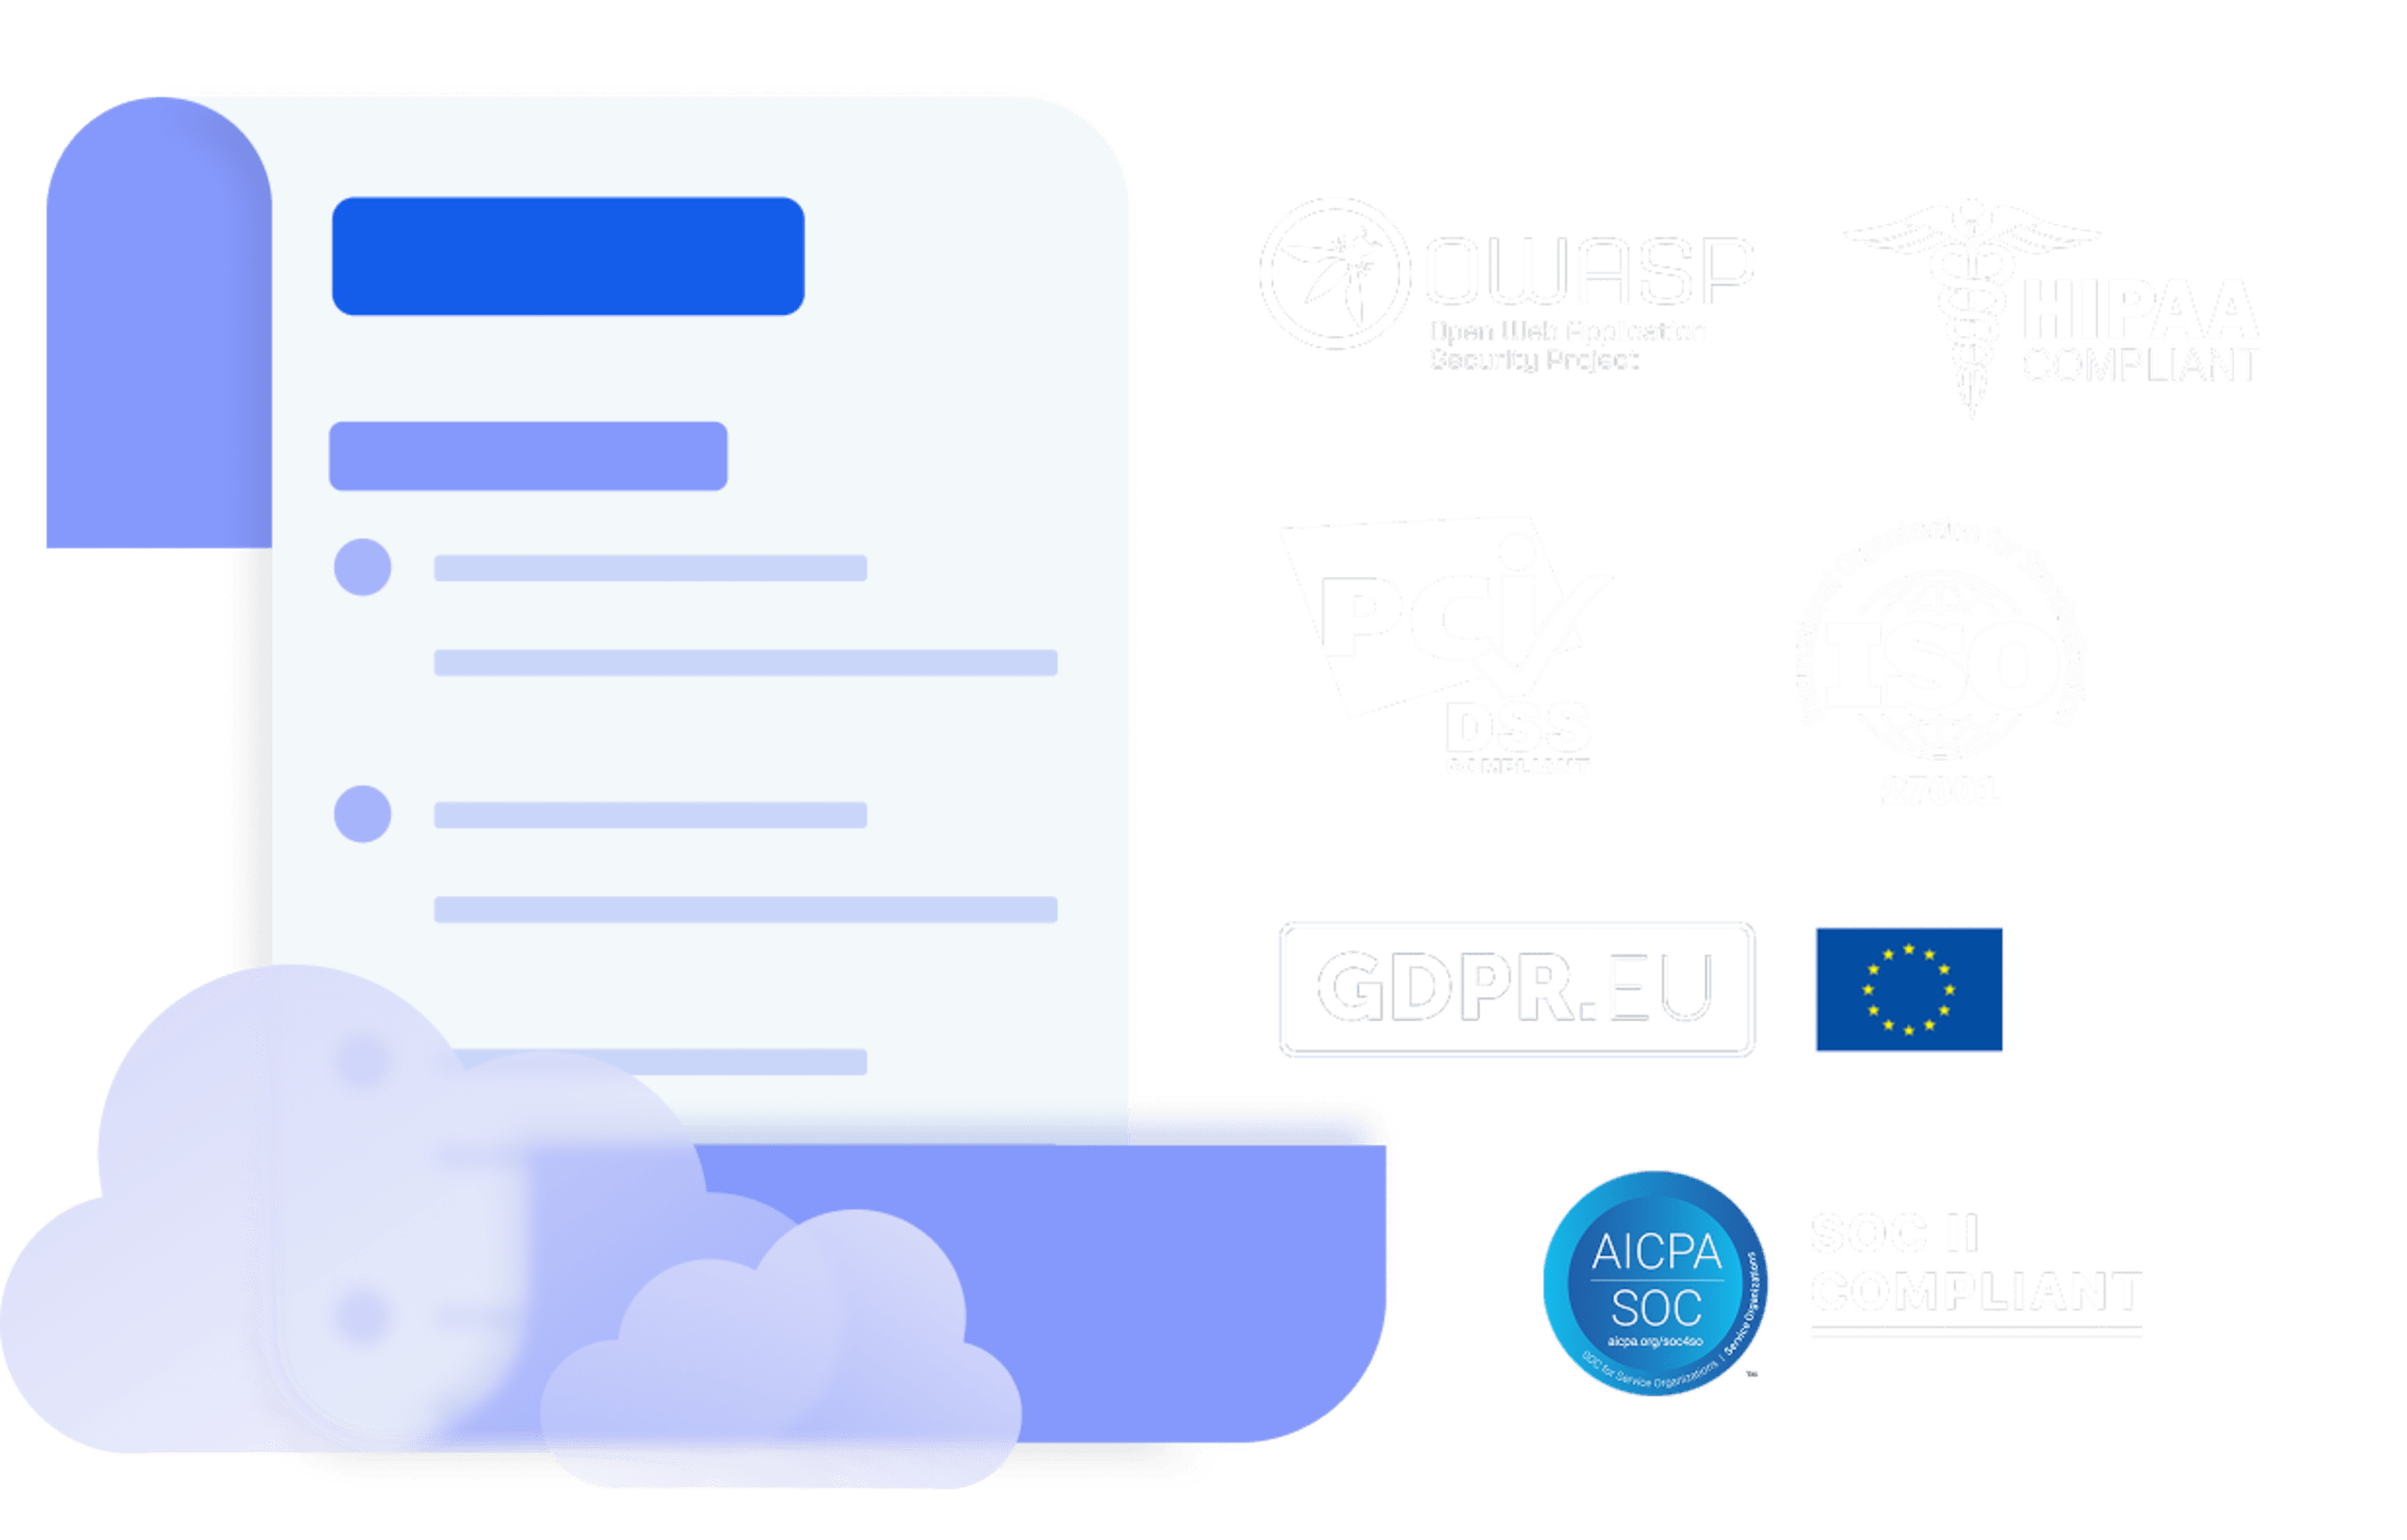
Illustration d’un document dans le cloud à côté des logos de conformité OWASP, HIPAA, PCI DSS, ISO 27001, GDPR et SOC II

Répondez aux exigences de conformité grâce aux certifications de sécurité

Répondez facilement et efficacement aux exigences en matière de tests de sécurité des applications de PCI DSS, SOC 2, HIPAA, ISO 27001, du RGPD et d’autres normes locales de protection de la vie privée, grâce à une série de rapports détaillés sur les exigences, que vous pourrez utiliser comme preuves de conformité.

Des tests de sécurité DAST précis, automatisés et évolutifs

De la détection à la correction, Snyk API & Web vous aide à déployer les tests de sécurité des applications à grande échelle et à éviter que des problèmes repérés en environnement d’exécution ne se reproduisent.

0,08 % de faux positifs

Les faux positifs peuvent prendre beaucoup de temps à traiter et entraîner un gaspillage de temps et de ressources. Notre scanner DAST détecte uniquement les vulnérabilités qui représentent de réelles menaces et doivent être corrigées.

Analyses récurrentes

Chez Snyk, nous mettons l’accent sur l’efficacité du processus, que vous intégriez notre scanner DAST à vos pipelines CI/CD ou que vous planifiiez des analyses récurrentes de vos applications.

Des mises en production fréquentes

À mesure que votre entreprise se développe, la pression pour sécuriser vos ressources web stratégiques s’intensifie. Le développement agile entraîne des mises en production plus fréquentes et une automatisation du processus de mise en production.

Grille de logos d’intégrations logicielles, notamment AWS, GitHub, Jenkins, Jira, Slack et d’autres outils pour développeurs

Intégrations pour l’ensemble du cycle de développement logiciel

Snyk API & Web prend en charge plusieurs intégrations prêtes à l’emploi, notamment avec les outils CI/CD les plus populaires et les gestionnaires de tickets, pour une intégration bidirectionnelle qui ne perturbe pas vos workflows existants. Pour les intégrations personnalisées, vous disposez également d’une API complète et d’une version CLI.

Adoptez une culture de sécurité continue

Du développement au DevOps, nous sommes convaincus que la sécurité est une valeur fédératrice pour toutes les équipes. Créez une expérience et une culture de sécurité uniques au sein de votre organisation.

Aidez vos équipes AppSec à gagner du temps

Confiez les tests de sécurité automatisés aux développeurs et donnez à votre équipe de sécurité plus de temps pour évaluer en profondeur les projets critiques et gérer les vulnérabilités.

Offrez plus d’autonomie aux développeurs

Testez les applications que vous concevez plus tôt dans le processus de développement. Configurez des analyses fréquentes et automatiques. L’agilité accélère le développement tout en renforçant votre posture de sécurité.

Passez du DevOps au DevSecOps

Snyk vous permet de passer du DevOps au DevSecOps en quelques minutes. Vous recherchez un outil d’analyse des vulnérabilités des API et des applications web, entièrement utilisable via une API ou une CLI ? Vous êtes au bon endroit.

Respectez les normes de conformité

Respectez les exigences de conformité SOC 2, PCI DSS, OWASP Top 10, ISO 27001, HIPAA et RGPD grâce à une série de rapports de gestion détaillés comprenant des listes de contrôle des exigences et des synthèses.

« Les équipes de développement et de sécurité peuvent s’aligner sur les enjeux de cybersécurité ! Nous avons développé notre propre solution pour orchestrer les outils de sécurité, évaluer les risques, définir les priorités et gérer notre pipeline CI/CD. Snyk API & Web était la pièce manquante : sa API complète nous a permis de l’intégrer facilement à notre service. Nous avons aussi réduit le temps consacré aux analyses, car Snyk API & Web ne signale que les véritables vulnérabilités. Et merci pour l’excellent accompagnement client. Bravo ! »

Luís Gomes

CISO, AUTODOC

Démarrez avec Snyk API & Web

Identifiez tous vos angles morts et détectez les vulnérabilités. Quel que soit votre rôle, votre service ou votre équipe, Snyk vous aide à réduire les risques de cybersécurité avec une approche ciblée, efficace et rapide.

Gratuit à vie

Idéal pour analyser une seule application chaque mois. Avec toutes les fonctionnalités essentielles :

Analyse des sites web et des API

API avec toutes les fonctionnalités

Jusqu’à 3 utilisateurs

Analyses partielles et incrémentielles

Rapports standard

Entreprise

Idéal pour les organisations qui ont au moins 5 cibles et recherchent efficacité et flexibilité. Toutes les fonctionnalités de l’offre gratuite, plus :

Découverte des actifs

Nombre d’utilisateurs illimité

Rôles et autorisations personnalisés

Agent pour analyser des cibles internes

Intégrations (Slack, Jira, autres)

Rôles et autorisations intégrés

Profils d’analyse personnalisés

Mettre les analyses en pause et les reprendre

Équipes et quotas

Authentification unique (SSO)

Rapports de conformité

Responsable de compte dédié

Assistance prioritaire