Snyk vs Checkmarx

Snyk vs Checkmarx : comparaison des deux plateformes AppSec

À mesure que l’IA accélère le développement et que les risques liés à la chaîne logistique logicielle augmentent, une plateforme AppSec adaptée doit offrir bien plus que de la précision : vos développeurs doivent aussi réellement l’utiliser.

Snyk intègre la sécurité à chaque étape du développement assisté par l’IA et fournit aux développeurs les outils pour avancer rapidement, ainsi qu’aux équipes de sécurité la visibilité et les contrôles nécessaires pour piloter en toute confiance.

« En matière de gains de productivité pour les développeurs, beaucoup ont accueilli avec enthousiasme et soulagement la récente explosion de l’innovation en IA générative. En tant que responsable de la sécurité, ma priorité absolue est toutefois de veiller à ce que tout le code que nous créons, qu’il soit généré par l’IA ou écrit par des humains, soit sécurisé dès sa conception. Grâce à l’analyse statique par IA de Snyk Code et à sa dernière innovation, DeepCode AI Fix, nos équipes de développement et de sécurité peuvent désormais livrer des logiciels plus rapidement et en toute sécurité. »

ICE/NYSEICE/NYSE

Steve Pugh

CISO, ICE/NYSE

Demandez une démo dès aujourd’hui !

Comparatif entre Snyk et Checkmarx

Découvrez pourquoi les équipes AppSec choisissent Snyk plutôt que Checkmarx lorsqu’elles recherchent une plateforme de sécurité.

Fonctionnalités

Snyk

Checkmarx

IA agentique et codage sécurisé

✔ Snyk Studio accompagne vos agents de codage IA en intégrant des garde-fous de sécurité en temps réel directement dans le workflow de développement piloté par l’IA, afin d’éviter l’apparition de nouvelles vulnérabilités dès la création du code. Si des problèmes surviennent, la correction par agent optimisée par l’IA propose une remédiation intelligente et adaptée au contexte, sans interrompre le flux de travail des développeurs. À mesure que les agents IA livrent du code à la vitesse d’une machine, Snyk veille à ce que la sécurité suive le même rythme.

✘ 

Checkmarx propose des fonctionnalités assistées par l’IA — Developer Assist, Triage Assist et Remediation Assist — mais celles-ci s’ajoutent à des moteurs historiquement connus pour leur taux élevé de faux positifs. Des fonctionnalités IA qui amplifient un signal bruité alourdissent le travail de vérification des développeurs et des équipes de sécurité, au lieu de le réduire.

Une sécurité pensée pour les développeurs, éprouvée à grande échelle

✔

Snyk s’intègre directement aux outils que les développeurs utilisent déjà et fournit des résultats immédiats dès le premier jour. 82,7 % des clients Snyk constatent des améliorations mesurables dans les processus de développement après avoir adopté Snyk. Une sécurité intégrée au workflow est utilisée ; une sécurité qui ne l’est pas est ignorée.

✘ 

Les déploiements de Checkmarx nécessitent souvent une configuration initiale importante et des ajustements continus pour réduire le bruit et obtenir des analyses suffisamment précises. Les utilisateurs qui ont expérimenté les deux outils jugent systématiquement Snyk plus facile à configurer, à utiliser et à gérer : les équipes d’ingénierie peuvent ainsi consacrer moins d’efforts à la gestion de l’outil et davantage à la correction des vulnérabilités réelles.

Une priorisation qui réduit réellement les risques

✔

Snyk combine l’analyse d’accessibilité, la possibilité d’exploitation, la disponibilité d’exploits, le contexte d’exécution et l’impact métier en un seul score de risque. Sur le benchmark OWASP, son taux de détection de vrais positifs figure parmi les plus élevés des outils SAST. Grâce à une priorisation contextuelle qui élimine le bruit et à Snyk Agent Fix, qui boucle la boucle en proposant dans le workflow des corrections générées par l’IA et prêtes à être fusionnées, les développeurs peuvent corriger en toute confiance ce qui compte vraiment.

✘

Les clients de Checkmarx doivent souvent composer avec un taux élevé de faux positifs. Pour obtenir une qualité de signal acceptable, il faut généralement personnaliser considérablement les règles, si bien que les équipes passent leur temps à trier le bruit plutôt qu’à corriger ce qui compte vraiment.

Prêt à faire face aux vulnérabilités zero-day

✔

Lorsqu’une vulnérabilité zero-day est découverte, les clients de Snyk n’attendent pas. L’équipe de veille de Snyk publie des rapports sur les vulnérabilités zero-day directement mis en correspondance avec votre base de code. Les équipes peuvent ainsi passer de l’alerte à la remédiation complète en quelques heures, et non en quelques jours.

✘ 

Checkmarx publie des recherches sur les menaces via Checkmarx Zero, mais l’expérience s’arrête à la veille : les clients doivent déterminer eux-mêmes s’ils sont exposés. Lorsqu’une vulnérabilité critique est découverte, l’écart se creuse entre la connaissance de la menace à l’échelle du secteur et la certitude que votre base de code est concernée.

Gouverner le développement piloté par l’IA

✔

À mesure que les agents IA s’intègrent au processus de développement logiciel, Evo donne aux équipes de sécurité la visibilité et les moyens de contrôle nécessaires pour gouverner le développement piloté par l’IA en toute confiance : elles peuvent découvrir les composants IA présents dans leur environnement et définir ce que leurs agents de codage sont réellement autorisés à faire, en temps réel.

✘

Checkmarx ne couvre pas l’ensemble du cycle de développement de l’IA. Sans visibilité sur ce que les agents IA créent ni possibilité d’encadrer leur mode de fonctionnement, les équipes de sécurité se retrouvent avec un inventaire, mais sans contrôle.

Une sécurité au service de vos développeurs

Votre équipe de sécurité doit faire face à un nombre bien plus élevé de développeurs — et, dans un monde porté par l’IA, le code est écrit plus vite que n’importe quelle équipe ne peut l’examiner manuellement. Snyk intègre la sécurité directement dans les outils et les workflows que les développeurs utilisent déjà, en protégeant le code au moment où il est créé, et non après coup. Résultat : une sécurité sans friction, des vulnérabilités détectées plus tôt, des correctifs proposés dans leur contexte et des développeurs qui adoptent réellement les outils au lieu de les contourner.

La sécurité applicative pensée pour les développeurs

Snyk accompagne les développeurs dans leur environnement de travail habituel : dans l’IDE, les pull requests et les pipelines CI/CD. Plutôt que de leur fournir une longue liste de vulnérabilités à trier, Snyk met en évidence les problèmes prioritaires et leur propose des conseils de correction adaptés au contexte, qu’ils peuvent appliquer en un clic. Ils restent ainsi concentrés sur leur travail et sur la création.

La sécurité au rythme du développement de l’IA

À mesure que les agents de codage IA génèrent du code à la vitesse des machines, Evo by Snyk applique des contrôles de sécurité directement dans le pipeline, au fil de la production du code : les vulnérabilités sont détectées à la ligne avant même d’atteindre une pull request. Grâce à ses intégrations natives avec des outils comme Claude Code et Cursor, Snyk est déjà déployé auprès de plus de 300 entreprises comme couche de sécurité qui fonctionne aux côtés de leur environnement de développement IA.

Sécurisez le code généré par l’IA

Snyk Code, propulsé par DeepCode AI, fournit une analyse SAST rapide et précise, avec l’un des taux de vrais positifs les plus élevés du benchmark OWASP. Snyk Agent Fix boucle la boucle en proposant des correctifs générés par l’IA, prêts à être fusionnés, directement dans le flux de travail des développeurs : les vulnérabilités ne sont pas seulement détectées, elles sont corrigées.

Découvrez comment sécuriser le code généré par l’IA

Pourquoi Snyk est la meilleure alternative à Checkmarx

Snyk donne aux développeurs les outils nécessaires pour avancer rapidement et aux équipes de sécurité la visibilité et les contrôles dont elles ont besoin pour gouverner en toute confiance, à chaque étape du développement assisté par l’IA, de la génération à la mise en production.

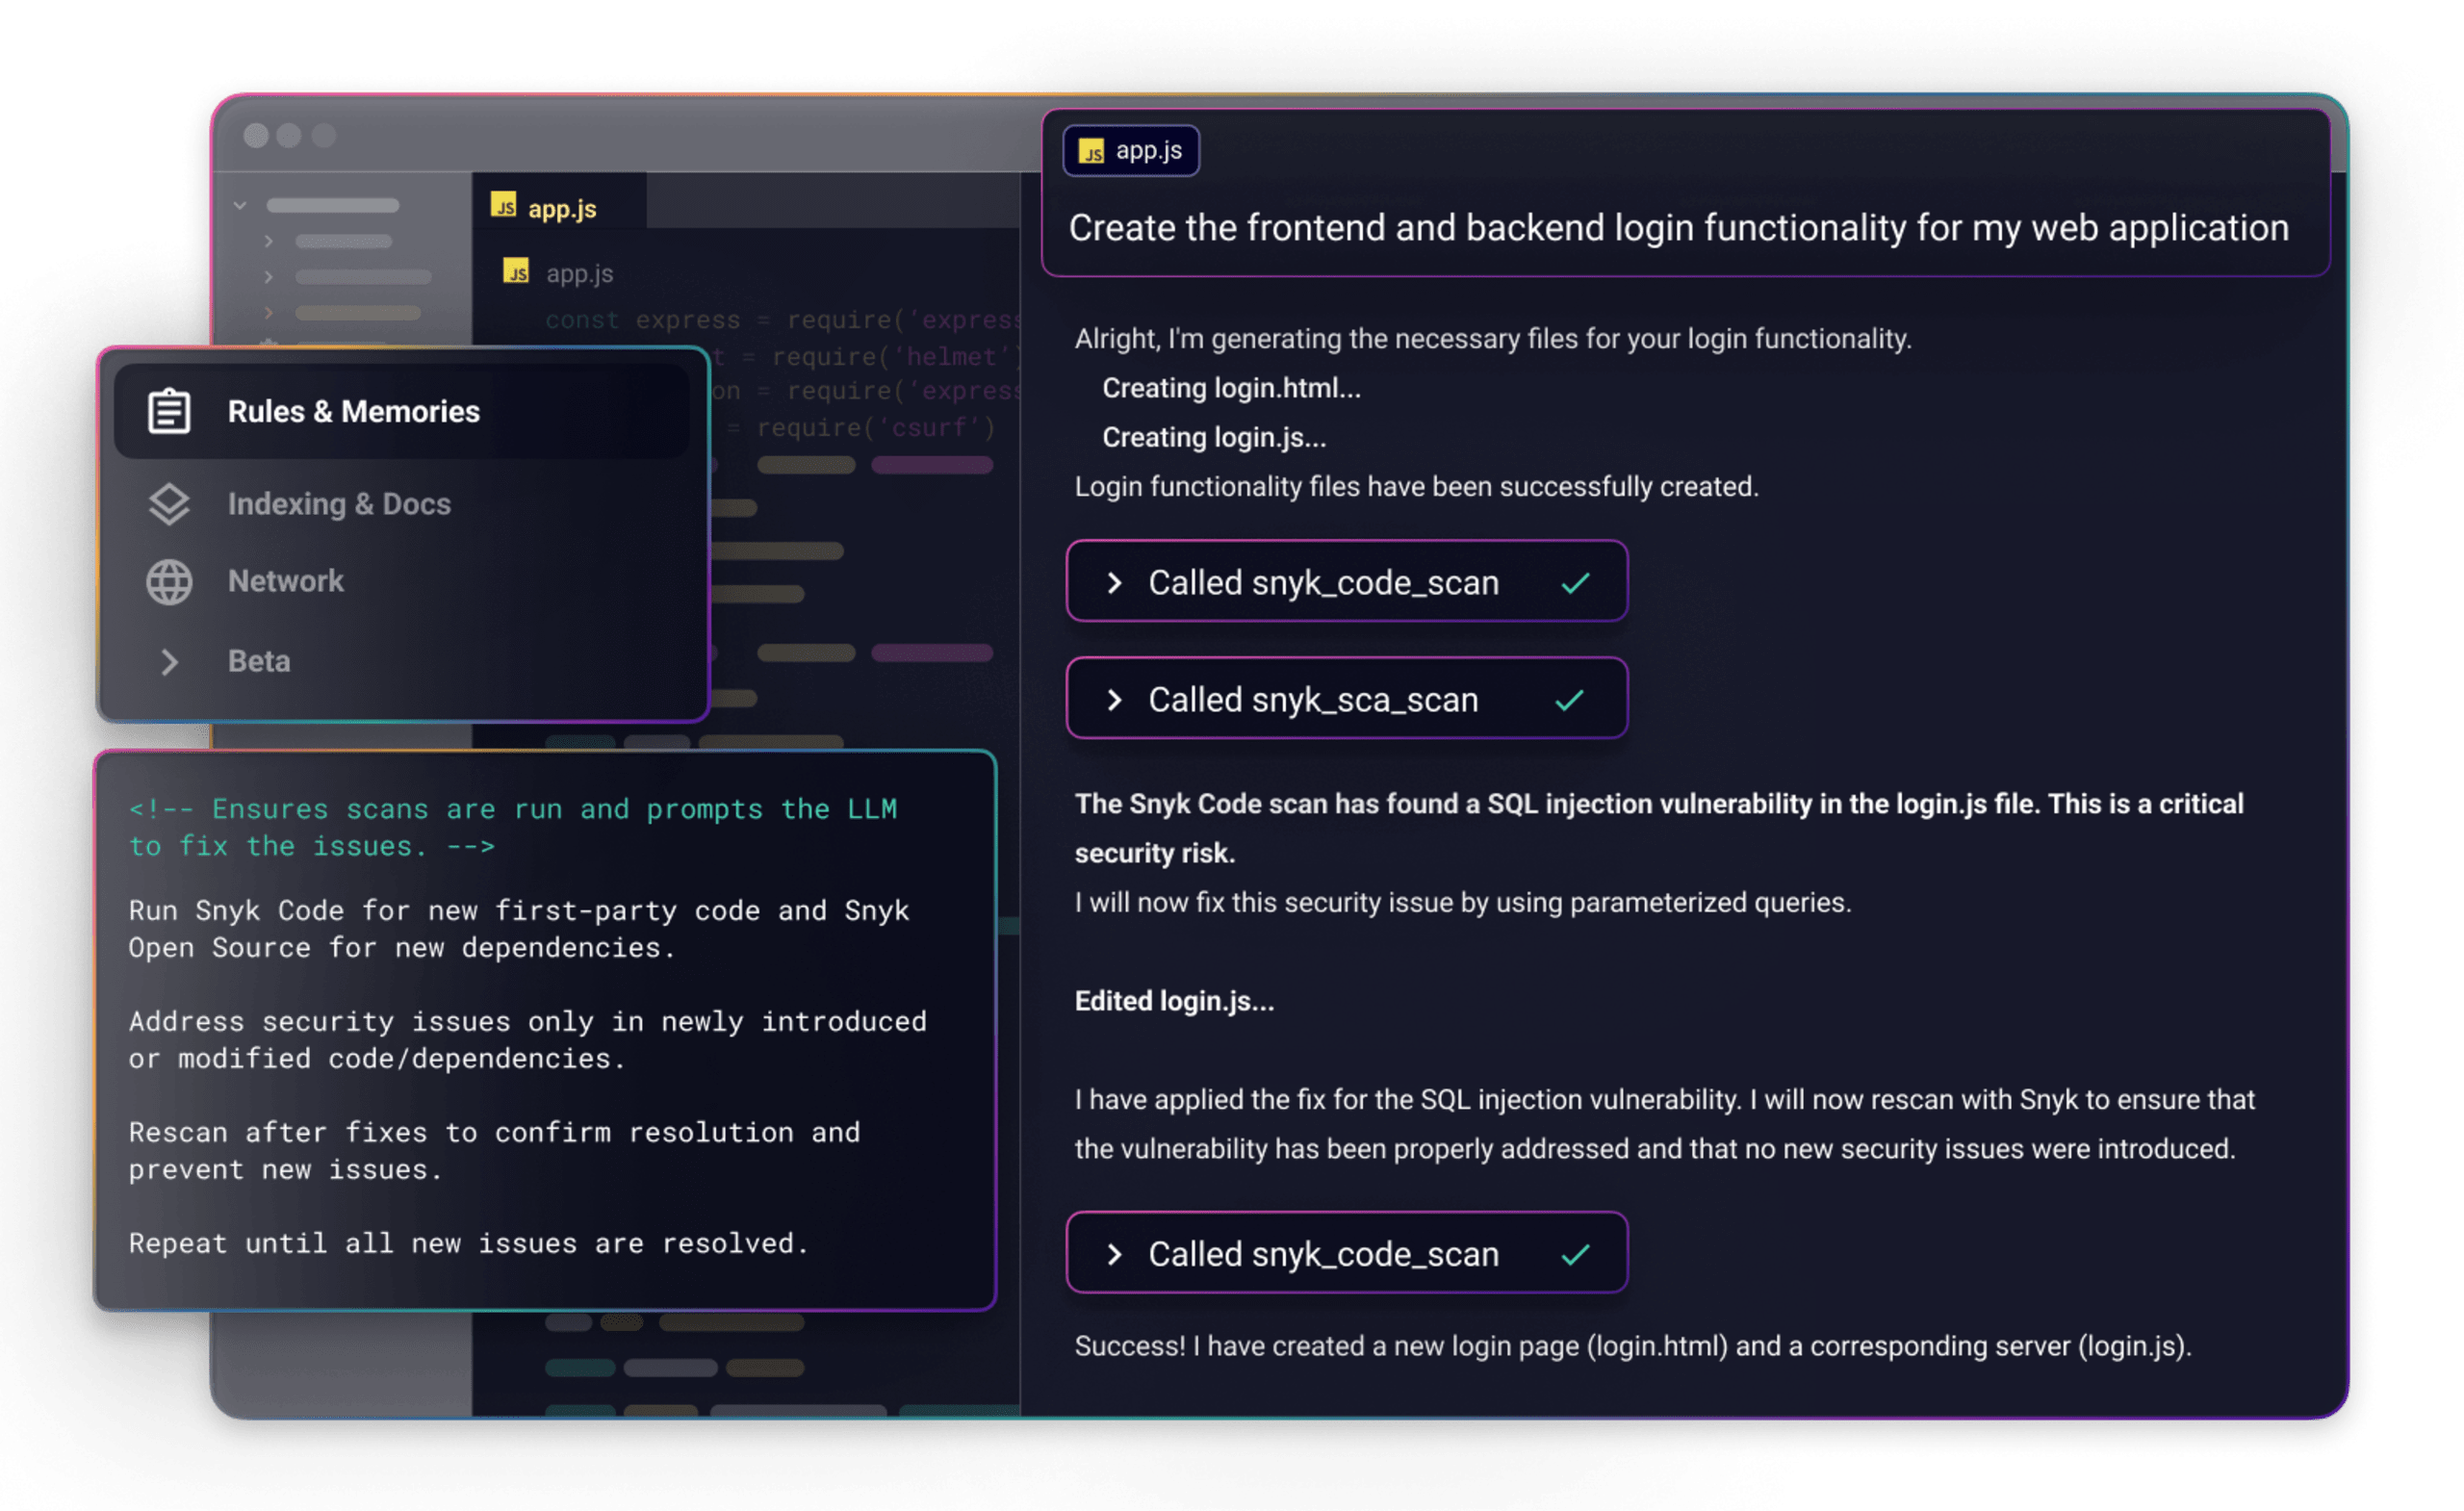
Éditeur de code affichant une fonctionnalité de connexion générée par l’IA, les analyses de sécurité de Snyk détectant et corrigeant une injection SQL, ainsi que des règles de sécurité.

La sécurité intégrée à l’ensemble de votre écosystème de développement

Snyk s’intègre directement aux outils que les développeurs utilisent déjà — IDE, workflows de pull requests, pipelines CI/CD et agents de programmation IA — pour détecter les vulnérabilités en temps réel et proposer des correctifs directement dans le flux de travail, sans friction ni ralentissement du développement. 82,7 % des clients Snyk constatent une amélioration mesurable des processus de développement après avoir adopté Snyk.

Une couverture complète de la pile applicative à l’ère de l’IA

La plateforme unifiée de Snyk offre une couverture complète de la sécurité des applications (AppSec) pour le SAST, le SCA, l’IaC, le DAST et la sécurité des composants d’IA. Sa priorisation fondée sur les risques s’appuie sur l’analyse de l’accessibilité, la disponibilité d’exploits et le contexte métier pour faire ressortir les risques qui comptent vraiment. À mesure que les agents d’IA deviennent incontournables dans le développement logiciel, Snyk Evo étend cette couverture afin de contrôler les modèles d’IA, les pipelines et le comportement agentique tout au long du cycle de développement.

Interface sombre affichant une suggestion de correction de Snyk Agent Fix pour une vulnérabilité de script intersite, avec les modifications de code et un bouton « Appliquer la correction »

Une sécurité basée sur les risques à l’échelle de toute votre entreprise

Réduisez les risques applicatifs à grande échelle grâce à une découverte complète des applications, à des contrôles de sécurité adaptés et à une priorisation basée sur les risques. Les équipes de sécurité disposent ainsi d’une vue complète et exploitable de leur environnement, sans submerger les développeurs d’alertes superflues.

Tableau de bord de sécurité de type Snyk affichant des vulnérabilités de conteneur, un problème lié à curl/libcurl, des scores de gravité et des recommandations pour mettre à niveau l’image de base.

Éliminez les vulnérabilités des conteneurs dès le départ

L’intégrité des conteneurs est un élément essentiel, mais souvent négligé, d’une stratégie de sécurité applicative solide. Snyk Container informe les développeurs des risques associés à chaque image et propose des mises à niveau en un clic ainsi que des images alternatives, afin que chaque équipe parte de l’image de base la plus sécurisée possible.

À laquelle les leaders du secteur font confiance

Découvrez ce que nos clients disent de la plateforme de sécurité pour les développeurs de Snyk.

Des millions de développeurs développent en toute sécurité avec Snyk

AWS logoAWS logo
Google logoGoogle logo
Australia Post logoAustralia Post logo
Manulife logoManulife logo
Salesforce logoSalesforce logo
Atlassian logoAtlassian logo
Twilio logoTwilio logo
Revolut logoRevolut logo

Snyk a été nommé leader dans le Magic Quadrant™ 2025 de Gartner pour les tests de sécurité des applications et le Forrester Wave™ 2025 sur les tests statiques de sécurité des applications, ainsi que leader et favori des clients dans le Forrester Wave™ 2024 sur l’analyse de la composition logicielle. Snyk a également été nommé Choix des clients 2024 de Gartner Peer Insights pour les tests de sécurité des applications.

Les clients de Snyk ont obtenu un retour sur investissement de 288 % sur 3 ans. Découvrez l’étude Total Economic Impact™ (TEI) de Snyk, réalisée par Forrester Consulting.

Foire aux questions