
Sécurisez le code écrit par l’IA au fil de son écriture
Evo Agentic Development Security (ADS) analyse et corrige le code directement dans la session de l’agent, dans Claude Code, Cursor, GitHub Copilot, Codex et bien d’autres outils.
Wiz est conçu pour la sécurité du cloud. Snyk est conçu pour les développeurs et corrige les problèmes dans l’IDE, les pull requests et les sessions des agents de codage.
« Snyk nous a aidés à faire des progrès considérables pour intégrer la sécurité plus tôt dans le cycle de développement et favoriser son adoption par les développeurs, en intégrant directement les tests de sécurité à leurs IDE et en rendant les tâches de sécurité moins fastidieuses et moins chronophages. »


Matthieu Nunick
Security Engineering Manager, Mollie


« Toutes les entreprises adoptent l’IA, et la sécurité doit suivre le mouvement. Snyk est prêt à soutenir nos initiatives en matière d’IA en nous protégeant tandis que nous adoptons l’IA et expérimentons avec elle. C’est exactement le type de partenaire qu’il nous faut pour cette nouvelle étape. »
Leon Direito
CISO, Yalo
« Le principal atout de Snyk, c’est sa facilité d’utilisation. Je recommande vivement Snyk, surtout si vous rencontrez des difficultés dans la gestion des dépendances. »
Chitra Dharmarajan
VP, Security & Privacy Engineering, Okta
« Nous voulons donner à nos développeurs toutes les métadonnées sur les CVE qu’ils connaissent… et Snyk nous aide à adopter une approche systématique et méthodique pour évaluer l’impact des CVE dans notre base de code. »
Ethan Willer
Senior Information Security Analyst, Seismic
« Par rapport à nos outils précédents, l’analyse de Snyk est deux fois plus rapide et bien mieux intégrée à nos outils et processus. »
Eric Cheng
Digital Solutions Architect, Komatsu
Lire l’étude de cas de Komatsu
« Pour innover en toute sécurité avec l’IA, les entreprises doivent l’adopter de manière réfléchie et lui confier les tâches qu’elle sait le mieux accomplir. Je suis convaincu que Snyk les accompagnera en proposant des modèles d’IA parmi les plus performants du secteur et en restant à la pointe de l’innovation en matière de sécurité. »
Ramon Borunda
Sr. Cloud Platform Engineer, Skechers, USA
| Fonctionnalités | Snyk | Veracode |
|---|---|---|
| Une expérience pensée pour les développeurs | ✔ Snyk fournit des informations exploitables en temps réel et des correctifs en un clic, pour intégrer la sécurité dès le début du cycle de développement logiciel (SDLC). S’intègre parfaitement aux workflows de développement des pull requests et apporte le contexte nécessaire pour prendre des décisions plus rapidement. | ✘ Les IDE de Veracode nécessitent de conditionner et d’envoyer les artefacts à son analyseur statique, qui renvoie ensuite les résultats directement dans l’IDE. |
| Prise en charge des conteneurs | ✔ Snyk Container fournit des conseils de correction exploitables et des correctifs en un clic pour les workflows utilisant des images de base standard ou sélectionnées, au lieu de se limiter à une liste de vulnérabilités. | ✘ La prise en charge des conteneurs par Veracode est limitée. |
| Analyse en temps réel | ✔ Snyk analyse rapidement votre code à mesure que vous l’écrivez : ses analyses sont en moyenne 2,4 fois plus rapides que celles de solutions similaires, ce qui incite les développeurs à les utiliser davantage. | ✘ Veracode vous oblige à compiler entièrement votre code avant de lancer des analyses de sécurité sur l’ensemble de votre application. |
| IA avancée | ✔ DeepCode AI est un moteur hybride d’IA et de ML spécialisé dans la sécurité, entraîné et mis à jour par les chercheurs en sécurité de Snyk. | ✘ Veracode s’appuie sur Chat-GPT pour corriger le code, avec un risque accru d’hallucinations, car cet outil est généraliste. |
La réussite de la sécurité des applications repose sur l’adoption par les développeurs. Sans cette adoption, les outils AppSec se réduisent à des tableaux de bord réactifs pour les équipes de sécurité, au lieu de prévenir les risques à la source.
Snyk intègre la sécurité directement dans les workflows des développeurs pour accélérer le développement et le rendre plus sûr. Grâce à des informations en temps réel et à des correctifs automatisés en un clic, les développeurs peuvent remédier aux problèmes au fur et à mesure qu’ils codent, tandis que les contrôles de PR et un contexte exploitable empêchent les nouvelles vulnérabilités d’atteindre la base de code. Résultat : un développement plus rapide, des risques réduits et une pratique de développement sécurisée qui passe à l’échelle.
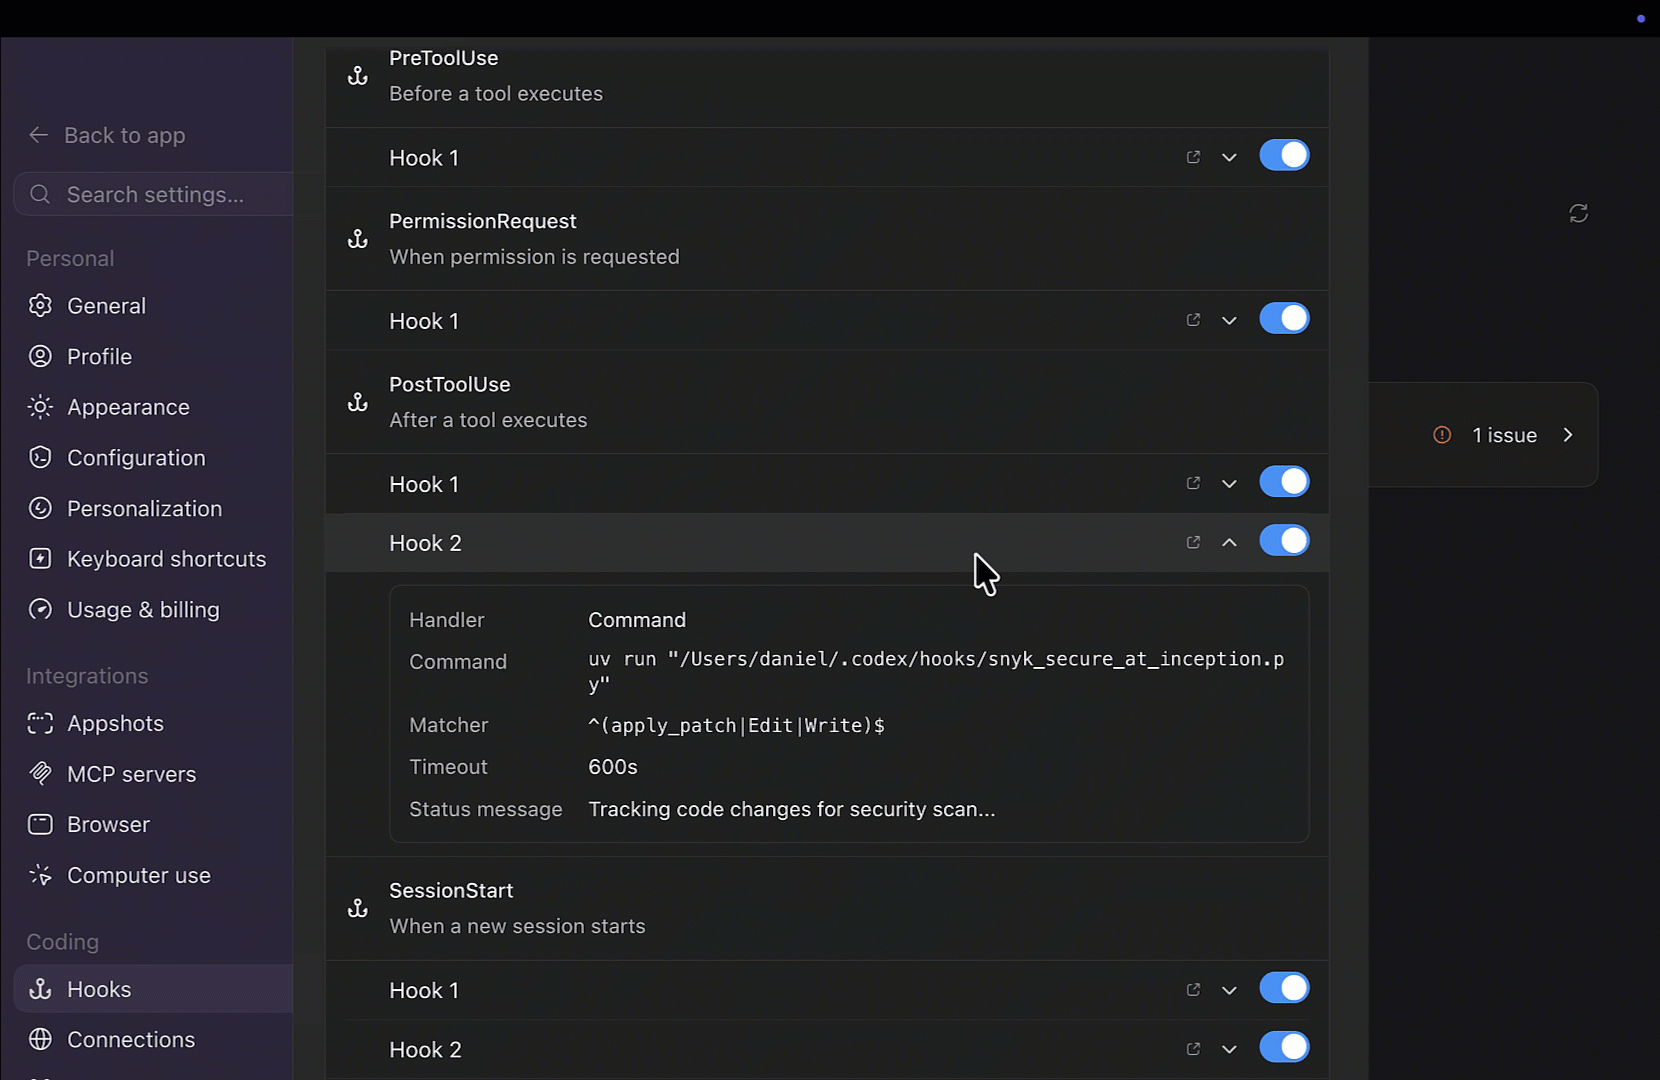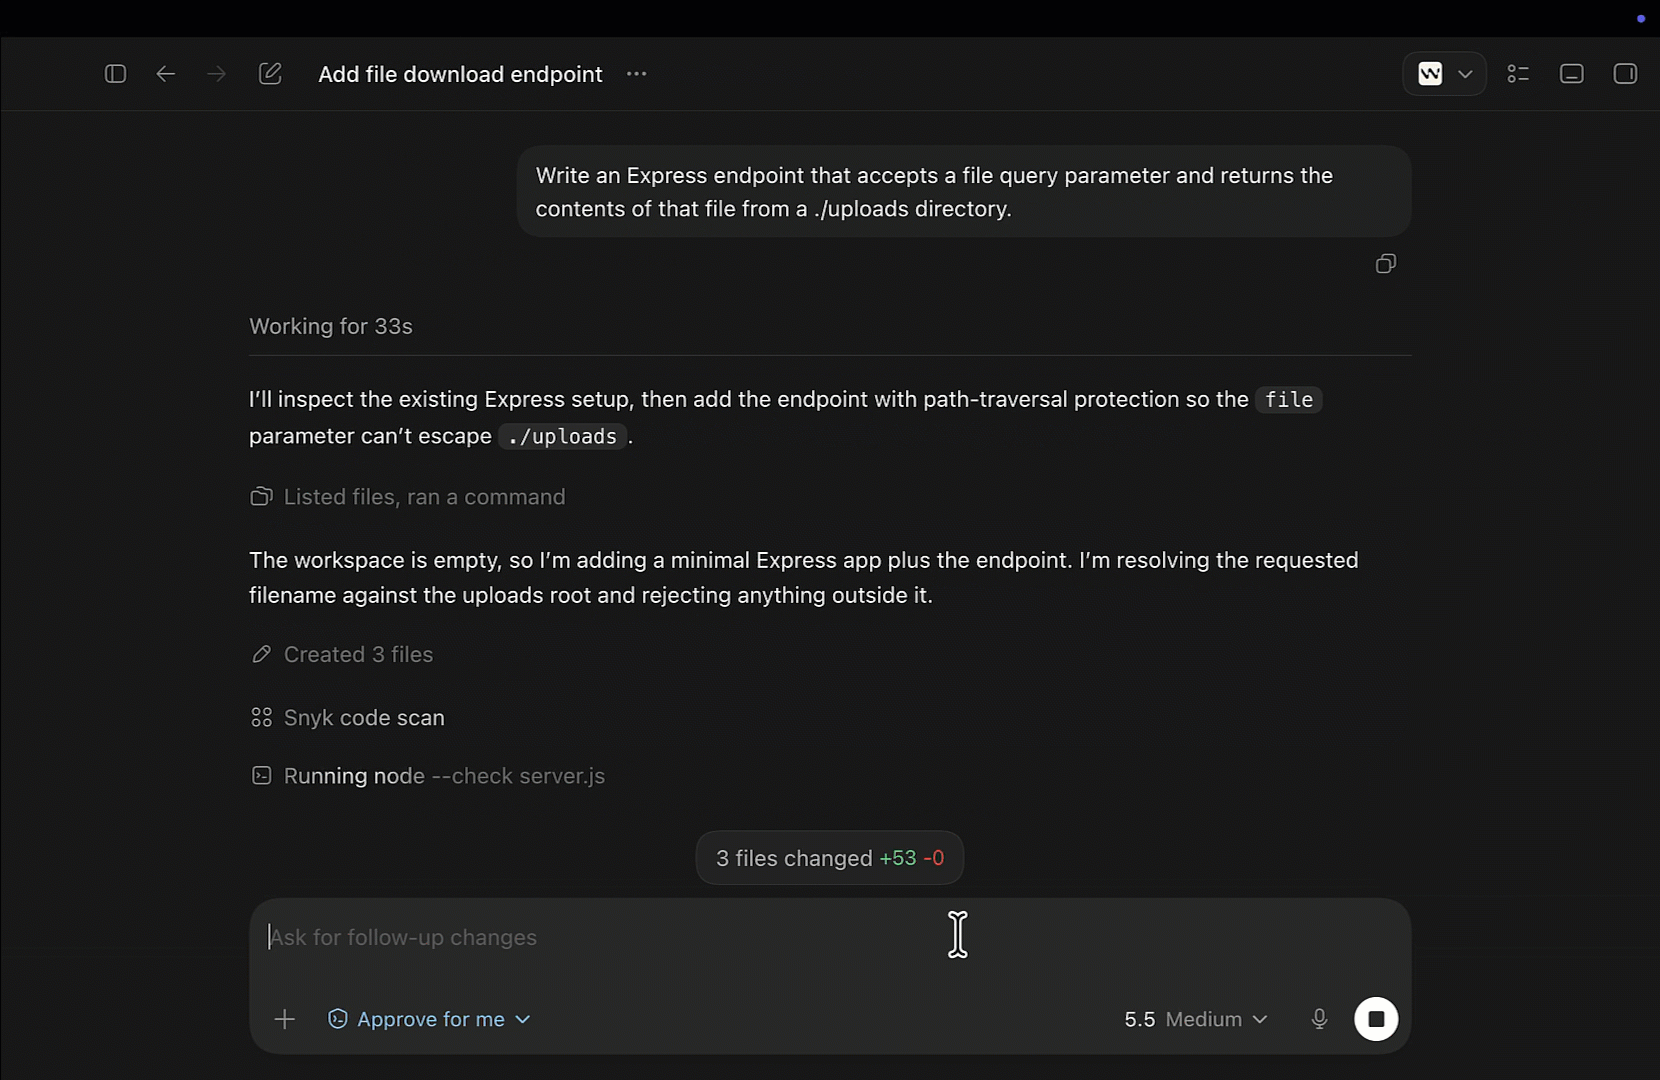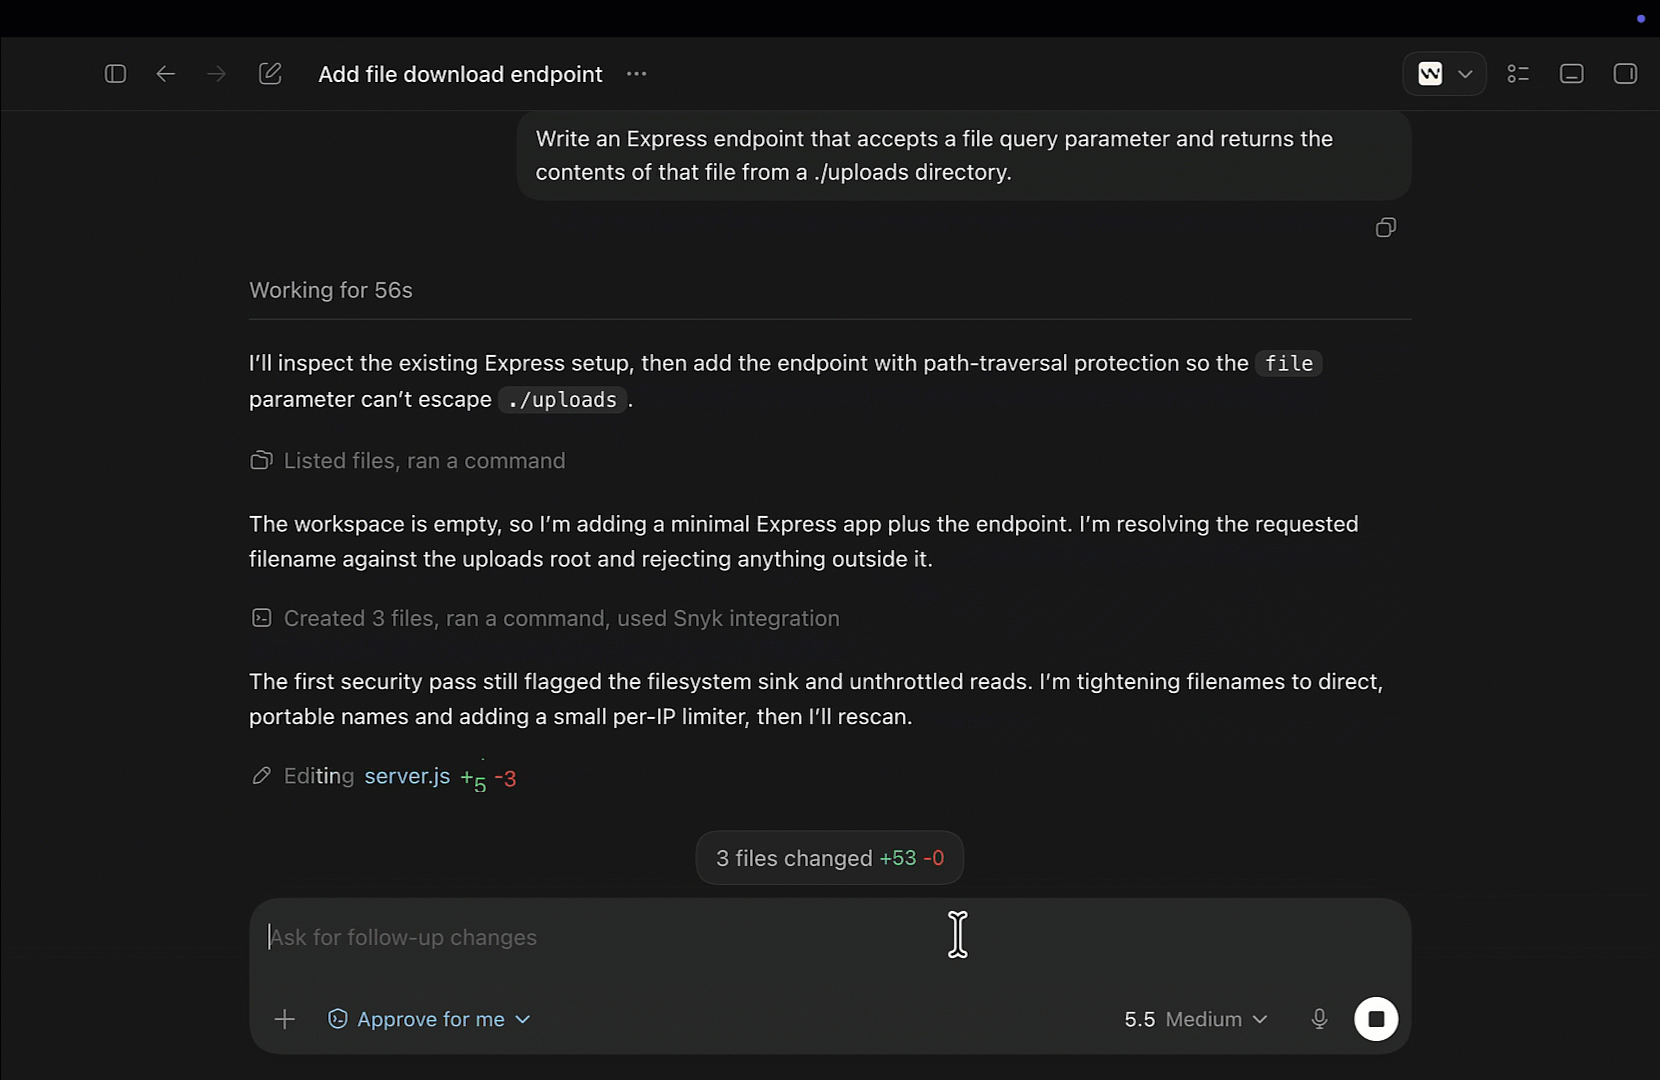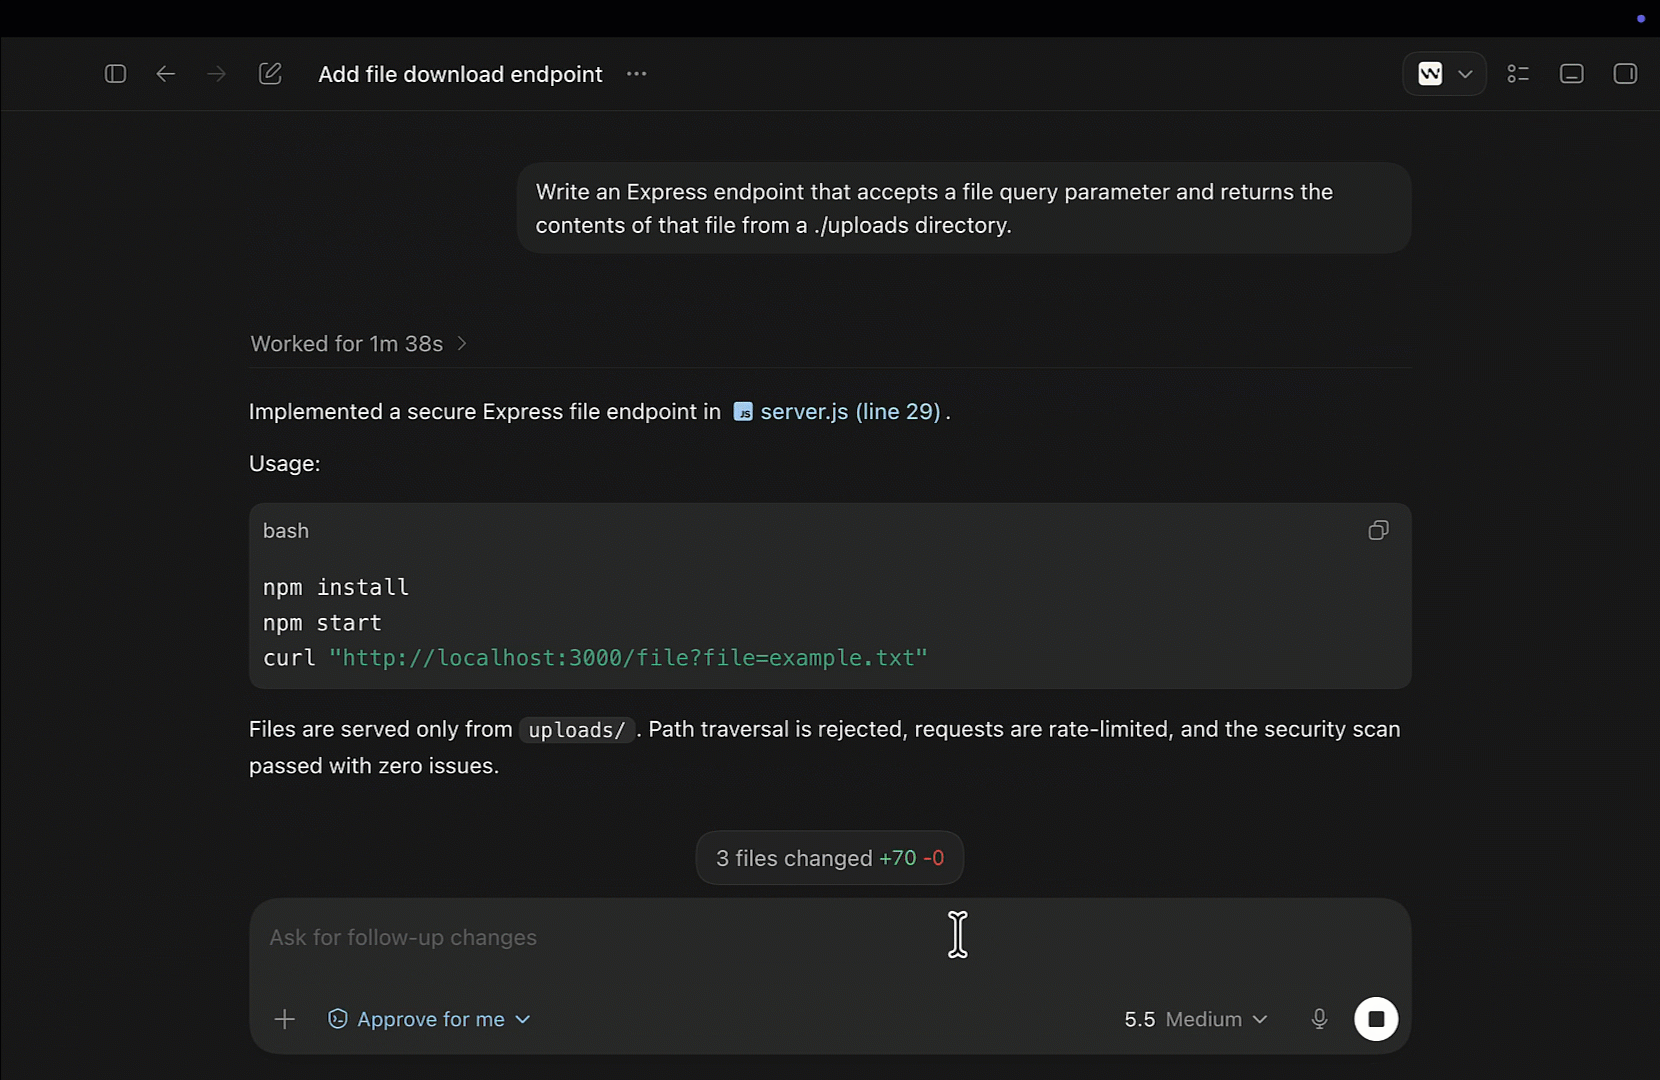
Evo Agentic Development Security (ADS) analyse et corrige le code directement dans la session de l’agent, dans Claude Code, Cursor, GitHub Copilot, Codex et bien d’autres outils.

Evo Agentic Development Security évalue les serveurs MCP, les outils et les compétences avant que les agents ne les utilisent, et bloque les appels aux serveurs MCP non approuvés avant l’exécution de l’outil.

Les résultats et les corrections en un clic s’affichent dans l’IDE, les pull requests, la CLI et les pipelines CI/CD, là où les développeurs travaillent déjà. Wiz affiche les résultats dans une console de sécurité et les renvoie aux développeurs.
Wiz est une plateforme de sécurité cloud, tandis que Snyk est une plateforme de sécurité des applications conçue pour les développeurs. Snyk affiche les problèmes détectés et propose des correctifs en un clic dans l’IDE, les pull requests, la CLI et les pipelines CI/CD, et sécurise le code au fil de son écriture par des agents IA.
Snyk couvre le SAST, le SCA, les conteneurs, l’IaC et le DAST avec Snyk Code, Snyk Open Source, Snyk Container, Snyk IaC et Snyk API & Web.
Les équipes passent de Wiz à Snyk lorsqu’il faut corriger les risques liés au code dans les workflows des développeurs, et pas seulement les détecter. Snyk intègre les résultats et des correctifs en un clic dans l’IDE, les pull requests, la CLI et les pipelines CI/CD, et sécurise le code à mesure que les agents de programmation IA l’écrivent. Selon le rapport Forrester Wave, Snyk est un leader de la sécurité du développement agentique, qui protège le code, les outils et les actions des agents de programmation IA.
Snyk Studio analyse et corrige le code écrit par l’IA au sein de la session de l’agent de codage, au fur et à mesure qu’il est écrit, afin que les correctifs soient appliqués avant le commit. Les plugins Wiz Code analysent le code à l’enregistrement du fichier, avant le commit et avant le push. Dans le processus documenté par Wiz, c’est au développeur d’appliquer les correctifs. Evo Agentic Development Security bloque également les appels MCP non approuvés avant l’exécution de l’outil.
288 % de ROI et 15,5 M$ de VAN sur trois ans
avec une réduction de 52 % du délai moyen de correction. Étude Forrester Total Economic Impact.