SNYK SECRETS

Enrayez la prolifération avant qu’elle ne commence

Bloquez les identifiants codés en dur avant leur arrivée en production grâce à une détection de haute précision fondée sur le machine learning, dans votre IDE, vos pull requests et votre CI/CD — le tout unifié au sein de la Snyk AI Security Platform.

Illustration colorée d’un cadenas sur des panneaux de code violets, symbole de la sécurité des secrets logiciels

Conçu pour la façon dont les développeurs travaillent vraiment

Les assistants de codage IA génèrent du code contenant des identifiants à la vitesse d’une machine, et les agents autonomes créent, transmettent et utilisent désormais des secrets à l’exécution, avec peu de supervision humaine. Un identifiant exposé ne peut plus attendre tranquillement dans un backlog : les attaquants utilisent de plus en plus l’IA pour l’exploiter et compromettre l’ensemble du système.

Snyk Secrets comble cette faille grâce à une détection suffisamment précise pour inspirer confiance aux développeurs, intégrée à l’ensemble du cycle de développement plutôt qu’ajoutée à la dernière étape.

Détection de haute précision

Distinguez un véritable secret d’une fausse alerte en analysant le code environnant, et pas seulement en recherchant une correspondance de motif.

Prévention à chaque étape du cycle de vie du développement applicatif (ADLC)

Bloquez les secrets dans l’IDE, les pull requests et le CI/CD avant qu’ils n’atteignent un dépôt, y compris ceux introduits par les agents de codage IA.

Gouvernance unifiée

Visualisez les risques liés aux secrets aux côtés des résultats de Snyk Code, Open Source, Container et IaC dans un seul tableau de bord.

Interface de Snyk Secrets mettant en évidence une clé secrète AWS exposée dans le code source, avec son emplacement et un bouton « Ignorer » visibles.

Un contexte qui détecte ce que les règles ne repèrent pas

Snyk Secrets analyse le code autour d’un secret potentiel — chemins d’accès aux fichiers, noms de variables, commentaires, jetons voisins — pour distinguer un identifiant actif d’une donnée de test. Son moteur multi-signaux combine l’analyse de l’entropie, la correspondance par expressions régulières et l’évaluation par apprentissage automatique afin de réduire le bruit. Il peut être étendu à l’aide d’expressions régulières personnalisées pour détecter des formats propriétaires, tels que les mots de passe de bases de données internes et les jetons créés en interne. La couverture s’étend au code source, aux fichiers de configuration et aux fichiers de propriétés dans l’ensemble de votre base de code.

Interface de sécurité du code mettant en évidence des jetons d’accès AWS et des clés secrètes codés en dur, avec des détails sur les problèmes et des conseils de correction.

Prévenir les risques tout au long du cycle de développement agentique

Snyk Secrets bloque les identifiants avant qu’ils n’atteignent un dépôt : ils sont signalés en temps réel dès leur saisie, avant même d’être ajoutés à l’index pour un commit. Les hooks Git pre-commit bloquent les commits contenant des identifiants codés en dur, les contrôles de pull request empêchent les fusions dans les branches protégées et des analyses planifiées sur GitHub, Bitbucket et Azure Repos détectent tout ce qui aurait échappé aux contrôles.

Tableau de bord détaillé des problèmes sur fond sombre, affichant 53 problèmes au total, leur répartition par niveau de gravité et un tableau des vulnérabilités liées aux secrets.

Une gouvernance unifiée pour l’ensemble du programme AppSec

Les risques liés aux secrets sont gérés au même titre que les autres risques déjà suivis par Snyk, plutôt que dans un silo distinct. Les équipes peuvent consulter les résultats concernant les secrets à côté de ceux de Snyk Code, Open Source, Container et IaC dans un tableau de bord unique, suivre les tendances en matière de détection et de correction dans chaque dépôt pour les rapports destinés à la direction, et centraliser le triage des faux positifs avec Snyk Consistent Ignores.

Détection multicouche des secrets à chaque étape du cycle de développement

Dans votre flux agentique

Détectez les secrets dès leur saisie, avant qu’un développeur ou un agent de programmation IA ne les ajoute à l’index, ne les valide ou ne les pousse.

Au commit et dans la PR

Les hooks de pré-commit et les vérifications de PR empêchent tout secret d’être fusionné dans une branche protégée.

Dans votre CI/CD et votre SCM

Des analyses planifiées sur GitHub, Bitbucket et Azure Repos font office de filet de sécurité et détectent tout ce qui aurait pu passer entre les mailles du filet.

Démarrez avec Snyk Secrets

Empêchez les identifiants codés en dur d’arriver en production grâce à une détection en temps réel et à des conseils de correction directement dans votre IDE et vos pull requests.

Ressources complémentaires

Blog

Intégrer la sécurité à chaque commit

Intégrer la sécurité à chaque commit : l’avenir de Snyk Secrets

Lire l’article complet
resource ds secrets
Buyer's Guide

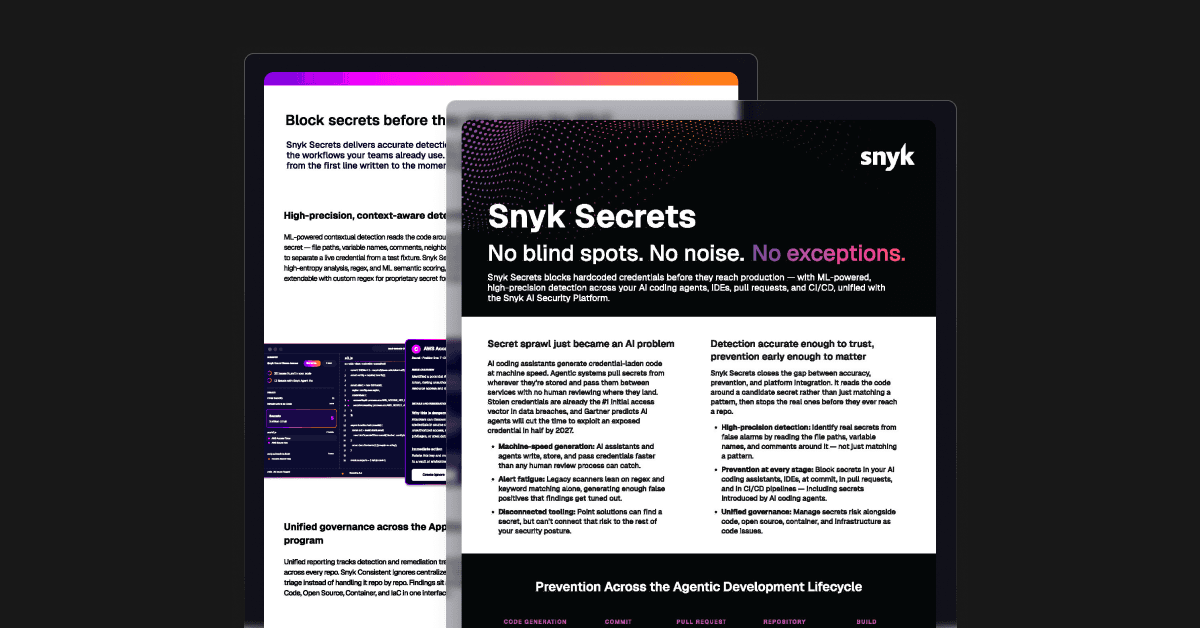
Snyk Secrets : zéro angle mort, zéro bruit, aucune exception

Découvrez Snyk Secrets en détail

Télécharger maintenant
blog feature snyk secrets
Blog

Mettez fin à la prolifération : Snyk Secrets est désormais disponible pour tous

Mettez fin à la prolifération : Snyk Secrets est désormais disponible pour tous

Lire l’article complet