Evo Agentic AppSec

Pilotez le programme, pas le backlog

Evo Agentic AppSec met une équipe d’agents de sécurité aux côtés de chaque ingénieur pour gérer l’ensemble du programme AppSec de bout en bout : comprendre, détecter, corriger et vérifier au rythme auquel l’IA crée et attaque désormais les logiciels, tout en laissant à votre équipe le soin de définir le niveau d’exigence.

Tableau de bord sombre de remédiation affichant les indicateurs d’une campagne et une boîte de dialogue de création d’une nouvelle campagne de remédiation.

L’AppSec traditionnelle a été conçue pour le rythme et le volume de travail humains

Repérer les problèmes puis se retrouver avec un backlog à traiter ne fonctionne plus lorsque le code est généré en continu et que les attaques sont automatisées.

L’IA écrit plus vite que les équipes ne peuvent relire

Les agents d’IA génèrent bien plus de code qu’une équipe ne peut en lire, et les modèles actuels introduisent plusieurs fois plus de vulnérabilités par ligne que les développeurs humains. La revue manuelle était déjà le principal goulot d’étranglement. Aujourd’hui, elle ne peut même plus suivre le rythme.

Le backlog est désormais une surface d’attaque

Pendant des années, les vulnérabilités non traitées relevaient d’un simple travail de nettoyage. Les attaquants sont eux aussi passés aux agents : ils passent les backlogs au crible et enchaînent des problèmes de faible gravité pour créer des exploits critiques, plus vite que n’importe quelle équipe humaine ne peut réagir.

Les scanners ne voient pas les faiblesses du code généré par l’IA

Les failles introduites par l’IA se concentrent dans la logique métier, les contrôles d’accès défaillants et l’authentification. Aucun motif connu de code malveillant ne permet de les détecter : les outils fondés sur des motifs n’ont donc rien à trouver.

Relay Network a réduit le délai de correction d’une vulnérabilité critique, qui est passé de plus d’une semaine à moins de 24 heures, et maintient une posture sans vulnérabilité critique ni vulnérabilité de gravité élevée dans l’ensemble de son code. « Avec le serveur MCP et Snyk, la correction est devenue beaucoup plus rapide. Nous avons énormément de dépôts : pouvoir intervenir rapidement, apporter les corrections et passer à la suite a considérablement réduit le temps de correction.

Relay NetworkRelay Network

Esaie Batoula

Security Engineer, Relay Network

Une équipe d’agents, chacun avec une mission, réunis dans un même programme

Les agents exécutent, l’intelligence de Snyk décide et les moteurs déterministes de Snyk vérifient indépendamment.

Code Scanning Agent

Associez le raisonnement de l’IA à l’analyse statique de Snyk pour détecter ce que l’analyse par correspondance de motifs ne peut pas repérer structurellement, comme les failles logiques complexes dans le code généré par l’IA.

Remediation Agent

L’agent de détection et de correction appelable : il analyse, corrige et valide dans un environnement isolé, tandis que les humains gardent la main sur la validation des fusions, pour le nouveau code comme pour le backlog existant.

Dependency Firewall

Une défense à l’installation contre les paquets malveillants et non conformes à vos politiques, qui s’interpose entre les registres publics et les vôtres avec mise en cache, mise en quarantaine et piste d’audit. 

Snyk Secrets

Prévention des fuites de secrets tout au long du cycle de développement agentique, de l’IDE et des étapes de pré-commit aux vérifications des PR et à la CI.

Agentic Security Review

Une revue de sécurité de votre dépôt menée par des agents : elle crée un modèle de l’application et des menaces, vérifie que les contrôles résistent à des menaces crédibles et fournit des résultats étayés par des preuves, accompagnés de recommandations claires pour y remédier.

Comment fonctionne le programme

Evo Agentic AppSec exécute en continu l’ensemble du cycle AppSec, sur le nouveau code comme sur tout ce qui est déjà déployé. Chaque agent a une mission et un déclencheur précis, sur la base d’un modèle partagé de votre application.

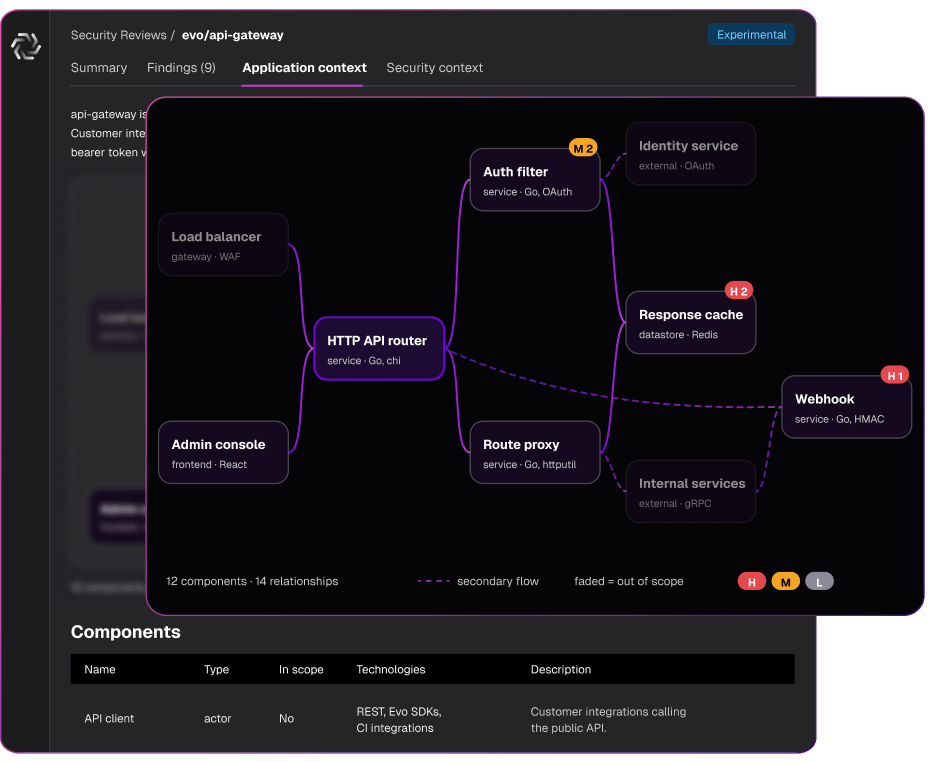
Schéma du contexte applicatif montrant un routeur d’API HTTP connecté à un répartiteur de charge, une console d’administration, un filtre d’authentification, un proxy de routage, un cache, un webhook et des systèmes externes

Comprenez et modélisez votre application

Les agents créent un graphe de contexte évolutif de l’application : architecture, flux de données, classifications, frontières de confiance et fonctionnement réel en production. À partir de celui-ci, ils élaborent un modèle de menace qui indique où chercher en priorité. Créé une fois, il est mis à jour à mesure que le code évolue et consulté par tous les autres agents.

Tableau de bord des résultats d’une revue de sécurité présentant des problèmes de gravité élevée, notamment une sortie réseau sans restriction depuis une charge de travail qui envoie des webhooks aux clients.

Trouvez l’essentiel

Le raisonnement de pointe s’exécute aux côtés des moteurs déterministes de Snyk pour détecter les défauts de logique métier et d’autorisation que les scanners ne voient pas, ainsi que les secrets exposés. Le graphe de contexte évite aux agents de tout scanner à l’aveugle et de gaspiller des tokens.

Tableau de bord Dependency Firewall affichant les politiques prioritaires qui bloquent les malwares connus, les versions en période de refroidissement et les packages non maintenus.

Prévenez les risques à la source

Stoppez les nouveaux risques avant qu’ils ne s’introduisent. Bloquez les packages malveillants et non conformes dès leur installation, et empêchez les secrets d’être intégrés au code. Étendez cette protection avec Evo Agentic Development Security (ADS) pour sécuriser le code généré par l’IA dès sa création, directement dans le workflow des développeurs. 

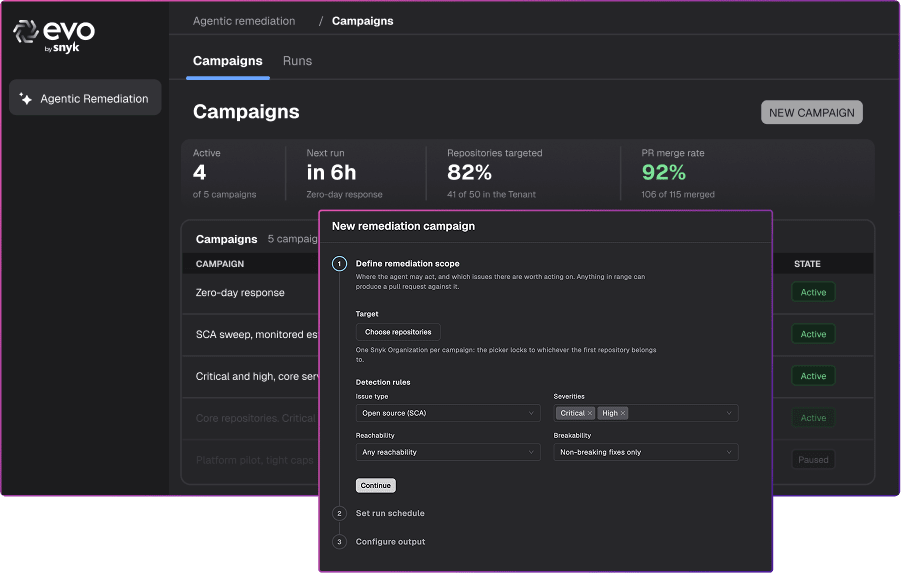
Tableau de bord sombre des campagnes de remédiation, avec une fenêtre de création d’une campagne permettant de sélectionner des dépôts, des règles de détection et des paramètres d’exécution.

Corrigez et vérifiez, les humains gardent la main sur les critères

Remediation Agent gère l’ensemble du cycle : analyse, correction et validation, tandis que les humains supervisent le processus et décident des critères de fusion. Les dix années de données de Snyk sur l’accessibilité, l’exploitabilité, la possibilité de rupture et les résultats des corrections transforment un modèle qui se contente de deviner en un agent capable de proposer des correctifs que les équipes fusionnent vraiment. Nous constatons une amélioration de 94 % du taux de correctifs fusionnables pour les problèmes SCA, de 14 % pour le SAST, ainsi qu’une réduction de 60 % du coût en tokens par rapport à un LLM standard.

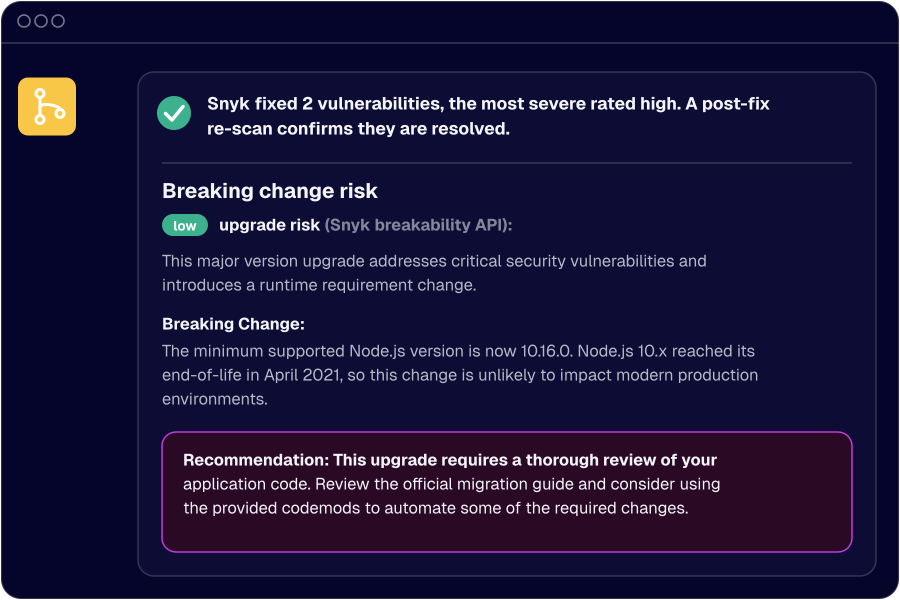
Rapport de sécurité montrant que deux vulnérabilités ont été corrigées et qu’un changement à faible risque susceptible de causer une incompatibilité nécessite l’examen d’une mise à niveau de version de Node.js.

Prouvez que le correctif tient la route

L’agent qui détecte une vulnérabilité ne peut pas être considéré comme fiable pour valider son propre correctif. Les moteurs déterministes de Snyk sont à la fois les outils utilisés par les agents et les vérificateurs indépendants de leurs découvertes. Chaque décision d’un agent est consignée dans une piste d’audit.

Le seul fournisseur qui pilote le programme, pas seulement l’analyse

Les concurrents vendent des outils et vous laissent gérer l’intégration et le retard accumulé. Snyk associe le raisonnement de pointe de l’IA à un socle unique : un graphe contextuel vivant de votre application et une couche d’intelligence reposant sur dix ans de données sur l’accessibilité, l’exploitabilité, la possibilité de compromission et les résultats des corrections.

Les moteurs déterministes de Snyk sont à la fois les outils que les agents peuvent appeler et les vérificateurs indépendants de leurs résultats. Un concurrent qui utilise un même modèle pour détecter les problèmes et évaluer ses propres corrections ne peut structurellement pas rivaliser. Snyk est aussi déjà intégré au workflow des développeurs, en toute indépendance et sans dépendance à un fournisseur.

Conçu pour les équipes responsables d’un code qu’elles n’écrivent plus à la main

Responsables AppSec et ProdSec

Pilotez le programme, pas le backlog. Une équipe d’agents prend en charge l’ensemble du cycle AppSec. Déployez à grande échelle des correctifs validés, prêts à être fusionnés, tout en réduisant le backlog. La détection avancée repère ce que les scanners ne voient pas. Chaque décision des agents est consignée dans une piste d’audit.

Développeurs

Livrez rapidement et laissez les agents sécuriser le code généré par l’IA dès sa création, dans votre IDE et au sein de votre agent. Recevez des correctifs validés, prêts à être fusionnés, que vous n’avez qu’à approuver. Evo AAS s’intègre à votre environnement de travail : dépôt, CLI ou agent de code.

RSSI et responsables de la sécurité

Défendez-vous à la vitesse de l’attaque. Mettez en place un programme continu, testé de manière offensive et auditable, et réduisez les risques systémiques sans augmenter vos effectifs. Indépendant et neutre vis-à-vis des fournisseurs, quel que soit l’agent de programmation.

Faites tourner le programme, pas le backlog.

Découvrez comment une équipe d’agents de sécurité résorbe votre backlog et sécurise le code que l’IA écrira demain.