Snyk nommé Leader dans The Forrester Wave™ : outils d’Agentic Development Security, T4 2026


4 novembre 2026
0 minutes de lecture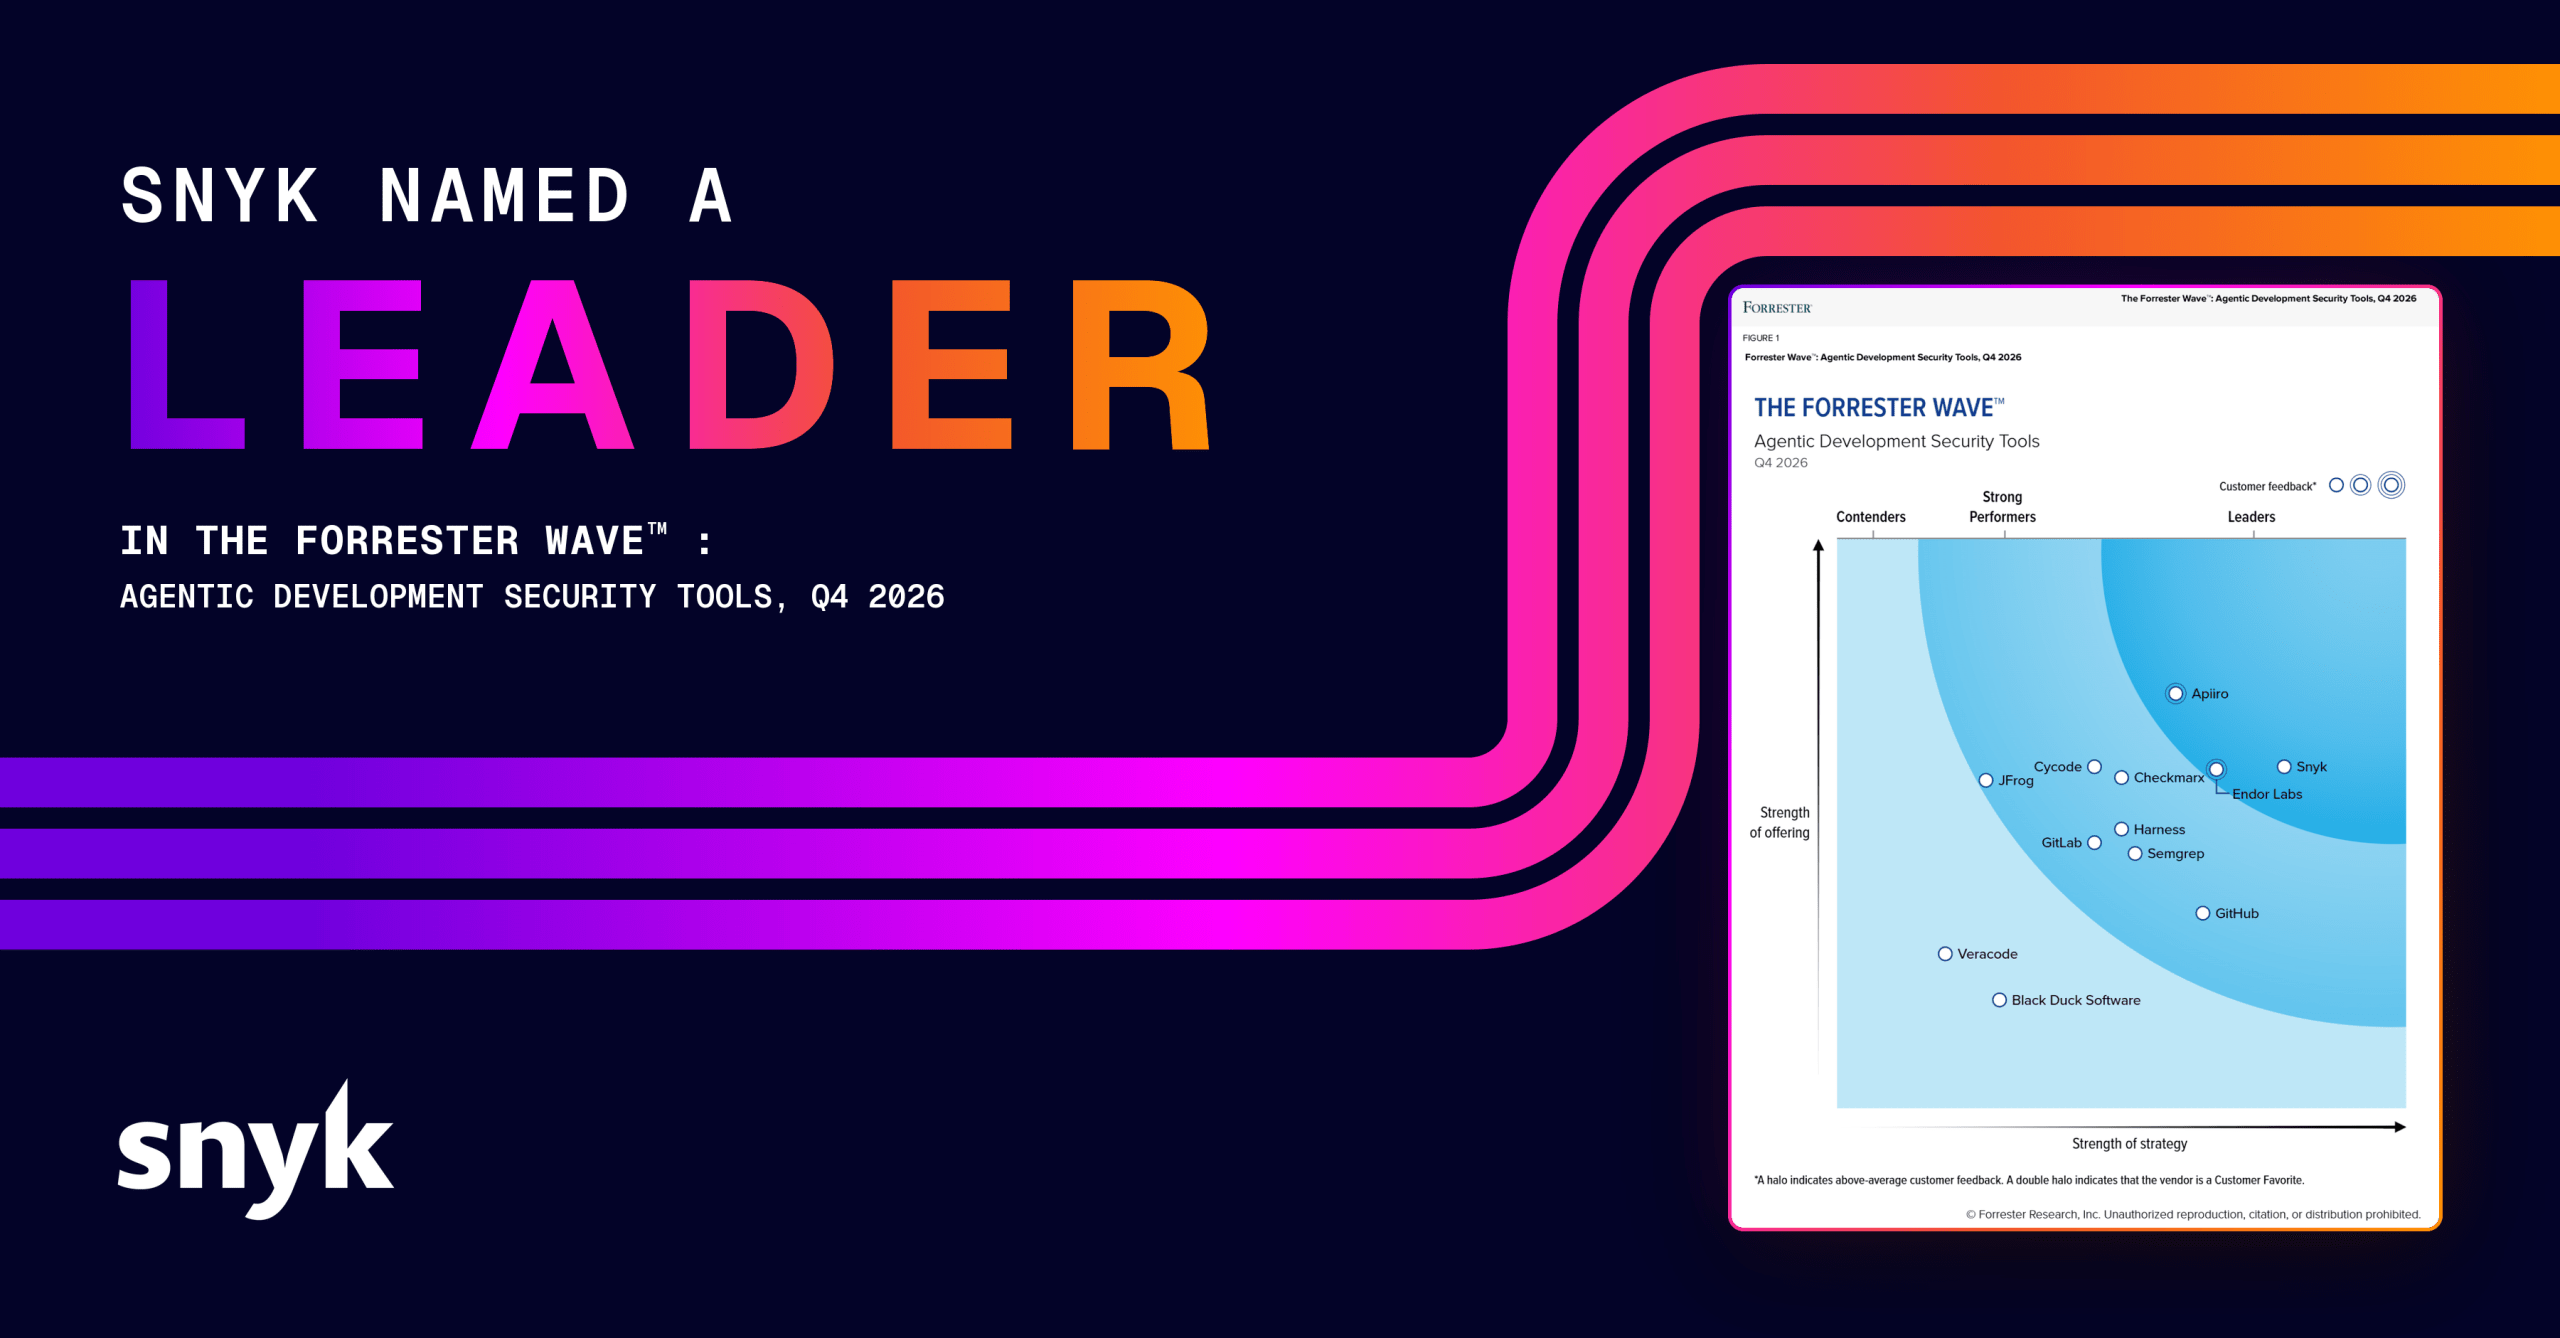
Nous sommes fiers d’annoncer que Snyk a été nommé Leader dans The Forrester Wave™: Agentic Development Security Tools, Q4 2026. Snyk a obtenu la meilleure note dans la catégorie Stratégie, ainsi que les meilleures notes possibles dans les critères suivants :
Stratégie : vision, feuille de route et écosystème de partenaires
Offre actuelle : tests dynamiques de l’IA, garde-fous pour le codage par l’IA, correction autonome du code propriétaire et expérience développeur
Le développement logiciel a changé : qui fait le travail ?
Depuis deux décennies, le développement logiciel avançait au rythme des humains : les développeurs écrivaient le code, leurs pairs le relisaient et les équipes de sécurité le testaient selon un calendrier établi. Les assistants de codage IA ont raccourci ce cycle, et les agents de codage changent désormais qui fait le travail. Forrester décrit cette évolution : « Les agents de codage IA changent la façon dont les logiciels sont développés : ils passent du rôle d’assistants des développeurs à celui d’acteurs à part entière des workflows de développement. »
L’adoption a largement dépassé le stade des projets pilotes. Selon l’enquête Stack Overflow 2026 auprès des développeurs, 66 % des développeurs qui utilisent l’IA travaillent avec des agents de codage, et 73 % de ceux qui utilisent des assistants ou des agents de codage IA y ont recours quotidiennement. Le rôle des développeurs évolue donc : ils n’écrivent plus chaque ligne, mais orchestrent les agents qui s’en chargent.
Chacun de ces agents a sa propre chaîne d’approvisionnement : il installe des packages, se connecte à des serveurs MCP, charge des compétences et invoque des outils que l’équipe de sécurité n’a peut-être jamais examinés. Comme il peut aussi exécuter des commandes, modifier des fichiers et accéder à des données sensibles, ses actions doivent être encadrées autant que son code doit être testé. Selon nous, les modèles de sécurité conçus pour analyser le code après sa rédaction n’étaient pas adaptés à la gouvernance des systèmes qui le créent.
Les attaquants évoluent eux aussi à la vitesse des machines
En 2025, l’équipe de renseignement sur les menaces d’Anthropic a mis fin à une campagne d’espionnage au cours de laquelle l’IA a réalisé, selon les estimations, 80 à 90 % des opérations tactiques, sous la supervision d’humains. Le rapport mondial 2026 sur les menaces de CrowdStrike estime à 29 minutes le délai moyen entre l’accès initial et le déplacement latéral lors d’une attaque de cybercriminalité, le cas le plus rapide observé ayant duré 27 secondes.
Ces délais changent la façon dont les équipes doivent envisager leur backlog de vulnérabilités. Les files d’attente de pull requests, le triage des tickets et les tests d’intrusion trimestriels ont été conçus pour des attaquants plus lents que les équipes chargées des corrections. La plupart des backlogs sont constitués de problèmes de gravité faible ou moyenne, traités un par un et relégués au second plan. L’IA facilite l’enchaînement de plusieurs problèmes mineurs pour créer une chaîne d’exploitation critique : le backlog devient donc une surface d’attaque plutôt qu’un simple travail de nettoyage reporté.
La pression s’accentue aussi au sein des bases de code : les données produit de Snyk montrent que le nombre de nouveaux problèmes critiques et de gravité élevée détectés a été multiplié par 10 au cours de l’année écoulée, et qu’environ huit nouveaux problèmes apparaissent pour chaque problème corrigé. Lorsque les risques se créent plus vite qu’ils ne sont corrigés, il faut adopter un autre modèle opérationnel : des agents de sécurité qui corrigent en continu, des garde-fous intégrés au workflow des agents et des tests adversariaux qui vérifient l’efficacité des contrôles.
Les applications d’IA arrivent en production plus vite que leur gouvernance
Les équipes déploient des applications d’IA et des agents en production plus vite que les processus de gouvernance ne peuvent suivre. De nombreux responsables de la sécurité cherchent encore à répondre à des questions fondamentales sur leur environnement d’IA :
Quels modèles, agents et serveurs MCP sont exécutés, et à quelles données peuvent-ils accéder ?
Quelles compétences ont été récupérées dans des registres publics, et qui les a approuvées ?
Pourriez-vous auditer les actions d’un agent au cours de la semaine passée ?
C’est l’IA fantôme à l’échelle de l’entreprise. Ses risques — injection de prompt, autonomie excessive et fuite de données, par exemple — sont comportementaux : ils se manifestent dans les décisions de l’agent autant que dans son code. C’est pourquoi l’analyse du code seule ne permet pas de les détecter. Le choix du modèle fait partie de ces risques. Dans le rapport Snyk 2026 sur l’adoption de l’IA agentique, volume III, les modèles les moins performants ont obtenu en moyenne 501 sur le critère de contournement des décisions, noté de 0 à 1 000, contre 45 pour les plus performants, soit un écart supérieur à 10 fois. Environ un tiers des références de modèles évaluées dans des environnements américains appartiennent à ce groupe le moins performant. Pour les gouverner, il faut commencer par dresser un inventaire à jour de l’environnement d’IA, notamment des modèles utilisés, et mettre en place des politiques qui s’appliquent avant toute action d’un agent.
Pourquoi cette évaluation est importante
Selon nous, l’évaluation de Forrester reflète ces changements de modèle opérationnel. Elle examine la sécurité du développement agentique sur l’ensemble du cycle de développement piloté par l’IA : le code produit par les agents, les agents et les composants qu’ils intègrent, ainsi que les applications d’IA créées par les équipes. Forrester invite les acheteurs à prendre en compte trois aspects :
Visibilité et gouvernance du développement agentique
Vérification du code généré par l’IA et des applications d’IA
Réduction des risques liés à l’IA à la vitesse des agents
Les équipes doivent désormais couvrir ces trois aspects sur une seule plateforme, qui partage le contexte entre eux. C’est la norme vers laquelle nous travaillons.
Une décennie de convictions, tournée vers le lieu où les logiciels sont désormais créés
Depuis plus de dix ans, Snyk s’appuie sur une conviction fondamentale : la sécurité doit être intégrée là où les logiciels sont créés. Nous pensons que le développement agentique déplace ce lieu de création au cœur du workflow des agents, et c’est là que la Snyk AI Security Platform est conçue pour intervenir. Le rapport de Forrester indique que « Snyk défend une vision avant-gardiste de la sécurisation du code écrit par l’IA, des agents qui l’exécutent et des applications qu’ils développent, tout en faisant progresser le développement sécurisé dès la conception et la gouvernance. »
Concernant les fonctionnalités, le rapport indique que « Snyk intègre la sécurité aux workflows des développeurs et des agents de codage IA grâce à la correction automatique et à des garde-fous de codage qui sécurisent le code généré par l’IA et les humains, et bloquent les actions risquées des agents. » Il souligne également que les « solides tests dynamiques de l’IA de Snyk révèlent des failles dans la logique métier et des chaînes de vulnérabilités, puis valident leurs résultats au moyen d’exploits fonctionnels. »
Comment Evo by Snyk sécurise chaque couche du développement piloté par l’IA
L’année dernière, Snyk a enrichi la Snyk AI Security Platform avec Evo by Snyk, une suite de solutions de sécurité natives pour les agents, conçues pour sécuriser, protéger et gouverner le développement piloté par l’IA à travers trois boucles : l’artefact de code, la main-d’œuvre IA et les applications d’IA créées par les équipes. Une couche de validation teste les trois.
Evo Agentic AppSec : sécurisez l’artefact de code. Des agents de sécurité IA qui détectent, corrigent et bloquent les vulnérabilités à la vitesse de rédaction du code par les agents, chaque résultat étant vérifié de manière indépendante. Cela inclut Snyk Secrets, qui bloque les identifiants exposés.
Evo Agentic Development Security (ADS) : protégez la main-d’œuvre IA. Gouverne ce que les agents de codage IA utilisent, font et génèrent, des serveurs MCP et compétences qu’ils intègrent jusqu’au code qu’ils écrivent. Cela inclut Snyk Studio, qui fournit des conseils en temps réel dans les workflows de codage par l’IA.
Evo AI-SPM : gouvernez chaque application d’IA que vous créez. Découvre les modèles, agents, compétences et serveurs MCP utilisés dans vos logiciels et en évalue les risques, génère un AI-BOM à jour et transforme les politiques d’IA en contrôles applicables.
Evo Continuous Offensive Security (COS) : validez chaque boucle. Teste en continu les applications et les agents d’IA en s’appuyant sur le red teaming des agents, puis fournit des preuves validées de ce qu’un attaquant pourrait réellement exploiter. Ainsi, aucune boucle n’évalue son propre travail.
À mesure que l’IA prend en charge une part croissante du développement logiciel, nous estimons que ses résultats doivent être vérifiés par une couche distincte et déterministe. C’est pourquoi Snyk associe le raisonnement avancé de l’IA à ses moteurs déterministes et à dix années de veille sur la sécurité, afin que les entreprises puissent adopter l’IA à plein régime tout en restant responsables de ce qu’elles livrent.
Ce que cela signifie pour les équipes qui développent avec des agents IA
Selon Forrester : « Snyk convient bien aux entreprises qui souhaitent accélérer le développement agentique tout en intégrant directement la sécurité aux workflows des agents. » Pour les équipes qui évaluent ce marché, trois questions permettent de distinguer les outils conçus pour le développement agentique de ceux qui ont été adaptés à cette approche :
Gouvernance : Pouvez-vous voir et contrôler ce que vos agents utilisent, font et génèrent avant la mise en production ?
Correction : Votre rythme de correction suit-il celui de l’apparition des nouveaux risques, dans le nouveau code comme dans le backlog existant ?
Preuves : Quels éléments de preuve indépendants montrent que vos contrôles résistent à un véritable attaquant ?
Nous remercions nos clients, nos partenaires et la communauté des développeurs, dont les commentaires contribuent chaque jour à façonner la plateforme. Nous continuerons d’investir au cœur de la boucle des agents, là où les logiciels sont désormais créés. Notre mission reste la même : donner aux innovateurs de l’IA les moyens d’agir, en toute sécurité.
Vous souhaitez comprendre dans son ensemble comment Forrester a évalué ce marché ? Obtenez gratuitement votre exemplaire du rapport.
Vous souhaitez découvrir comment Snyk sécurise le code, les agents et les applications d’IA dans votre environnement ? Parlez à un expert pour voir la plateforme en action.
DÉCOUVREZ EVO EN ACTION
Sécurisez l’adoption de l’IA à grande échelle avec Evo
Bénéficiez d’une suite de solutions de sécurité natives pour les agents, qui sécurisent, protègent et gouvernent le développement piloté par l’IA sur trois fronts : les artefacts de code, les agents IA et les applications d’IA développées par vos équipes.
À propos de Forrester
Forrester ne cautionne aucune entreprise, aucun produit, aucune marque ni aucun service mentionné dans ses publications de recherche et ne conseille à personne de choisir les produits ou services d’une entreprise ou d’une marque sur la base des évaluations figurant dans ces publications. Les informations reposent sur les meilleures ressources disponibles. Les opinions reflètent un jugement formulé à un instant donné et sont susceptibles d’évoluer. Ce rapport fait partie d’un ensemble plus vaste de ressources Forrester, comprenant des modèles interactifs, des cadres d’analyse, des outils, des données et un accès aux conseils d’analystes. Pour en savoir plus, découvrez l’objectivité de Forrester ici.