Présentation d’Agentic Development Security (ADS)

23 juin 2026
0 minutes de lectureAujourd’hui, nous annonçons Agentic Development Security (ADS), une nouvelle solution Evo conçue pour sécuriser le développement logiciel assisté par l’IA.
Les agents IA participent désormais activement au processus de développement logiciel : ils sélectionnent des outils, exécutent des actions sur différents systèmes et génèrent du code prêt pour la production à la vitesse d’une machine. La sécurité applicative traditionnelle n’a pas été conçue pour ce modèle : les risques apparaissent continuellement, par le biais des outils dont dépendent les agents, des actions qu’ils réalisent et du code qu’ils produisent, souvent avant même qu’une seule ligne soit validée ou examinée.
Evo ADS s’attaque directement à ce problème en intégrant la sécurité aux workflows de développement assisté par l’IA, afin de donner aux organisations une visibilité, une gouvernance et un contrôle sur les outils utilisés par les agents, leurs actions et le contenu qu’ils génèrent.
La transformation est déjà en cours
Les agents IA ne se contentent plus d’assister les développeurs : ils créent désormais activement des logiciels. Ils récupèrent des outils et des données, exécutent des actions sur différents systèmes et génèrent du code prêt pour la production. Parallèlement, les outils d’IA permettent à un plus grand nombre d’utilisateurs, au-delà des équipes d’ingénierie traditionnelles, de créer et de modifier des applications.
Les données le confirment. Selon les données d’analyse de Snyk issues de près de 10 000 environnements de développement, 80 % des développeurs utilisent déjà au moins deux environnements de programmation assistés par l’IA, et 50,8 % disposent de connexions actives à des serveurs MCP qui relient ces agents à des outils de production et à des systèmes externes.
Il en résulte des logiciels de plus en plus souvent créés au moyen de workflows dynamiques en plusieurs étapes, qu’il est souvent difficile d’observer et encore plus de contrôler. C’est là que la sécurité traditionnelle montre ses limites. À mesure que l’IA prend en charge une part croissante du processus de création, une question s’impose : pouvez-vous faire confiance à ce que vos agents livrent ?
Le problème : la sécurité traditionnelle se concentre encore uniquement sur le code
La sécurité applicative traditionnelle a été conçue pour un modèle de développement dans lequel les développeurs écrivaient le code manuellement, les modifications suivaient des pipelines contrôlés et les artefacts étaient analysés par la sécurité après leur création.
Ce modèle ne tient plus face au développement piloté par des agents. Les risques apparaissent en continu par le biais d’outils externes, de serveurs MCP et d’intégrations peu visibles ; des agents qui exécutent des commandes sur différents systèmes avec des degrés d’autonomie variables ; et du code généré par l’IA à un rythme qui rend insuffisantes les analyses effectuées a posteriori.
Nous constatons déjà les conséquences de l’absence de contrôles adaptés à ce modèle. Lors d’un incident récent, un agent IA a supprimé une base de données de production entière, ainsi que ses sauvegardes, en moins de dix secondes. Il tentait de résoudre un problème courant, mais disposait d’identifiants inadaptés et n’était soumis à aucune garde-fou comportementale : il a donc effectué une action destructrice sur le mauvais environnement. Aucune approbation humaine n’était requise et aucun système n’était en place pour l’arrêter.
Voilà la réalité du développement agentique : les agents ne se contentent pas de faire des suggestions, ils agissent. Lorsque ces actions ne sont pas encadrées, les dégâts potentiels sont considérables et les conséquences immédiates. Le développement assisté par l’IA progresse plus vite que notre capacité à le sécuriser.
La solution : un modèle de sécurité au plus près des décisions
Pour sécuriser cette nouvelle réalité, la sécurité doit se rapprocher du lieu où ces décisions sont prises : il faut passer de la sécurisation du code à celle du système qui le produit. Comme les risques apparaissent tout au long du cycle de vie du développement agentique, la sécurité doit être intégrée directement aux environnements où les agents et les développeurs créent des logiciels.
Cela nécessite un modèle capable d’évaluer le comportement des agents avant l’exécution de leurs actions, d’appliquer des règles en temps réel et d’évaluer en continu la sécurité des résultats générés par l’IA avant leur mise en production. Les organisations doivent également mieux comprendre les données d’entrée utilisées par les agents, leurs actions et la fiabilité du code qu’ils produisent.
C’est cette transformation qu’Evo Agentic Development Security (ADS) vise à accompagner : passer de la sécurisation du code à celle du système qui le produit. En encadrant les outils utilisés par les agents, leurs actions et leurs productions, les organisations peuvent adopter le développement assisté par l’IA sans perdre en rapidité.
Comment fonctionne Evo Agentic Development Security
Au lieu d’intervenir a posteriori, Evo ADS étend la sécurité directement aux workflows de développement assisté par l’IA en :
sécurisant la chaîne d’approvisionnement des agents
encadrant le comportement des agents
garantissant la fiabilité du code généré dès sa création
La sécurité devient ainsi une couche de contrôle active, qui fonctionne en temps réel : elle observe, évalue et intervient uniquement si nécessaire. Résultat : un nouveau modèle opérationnel où les développeurs et les agents IA peuvent travailler à pleine vitesse, tandis que la sécurité valide en continu leur activité en arrière-plan.
Sécuriser la chaîne d’approvisionnement des agents
Les agents IA s’appuient sur un écosystème en pleine expansion de serveurs MCP, d’outils, de compétences et de services externes. Contrairement aux dépendances logicielles traditionnelles, nombre de ces composants sont intégrés de manière dynamique pendant l’exécution, créant une nouvelle chaîne d’approvisionnement qui échappe souvent aux contrôles de sécurité existants.
L’ampleur du phénomène dépasse ce que la plupart des organisations imaginent. Les données d’analyse de Snyk ont révélé 4 524 serveurs MCP uniques dans près de 10 000 environnements de développement : les 1 % d’installations les plus importantes exécutent au moins 13 serveurs MCP par machine. Plus de la moitié des développeurs disposent déjà de connexions actives à des outils de production. Parmi eux, 1 sur 12 présente aujourd’hui une vulnérabilité confirmée de gravité élevée ou critique.
Evo ADS découvre et inventorie en continu les composants utilisés dans les workflows de développement assisté par l’IA, donnant ainsi aux organisations une visibilité sur les risques qu’elles introduisent. La solution évalue chaque composant en fonction de signaux de sécurité tels que les autorisations, la provenance, les vulnérabilités connues, les indicateurs de risque et les exigences des règles de l’organisation. Les équipes peuvent ainsi comprendre non seulement ce qui est utilisé, mais aussi si ces composants sont fiables.
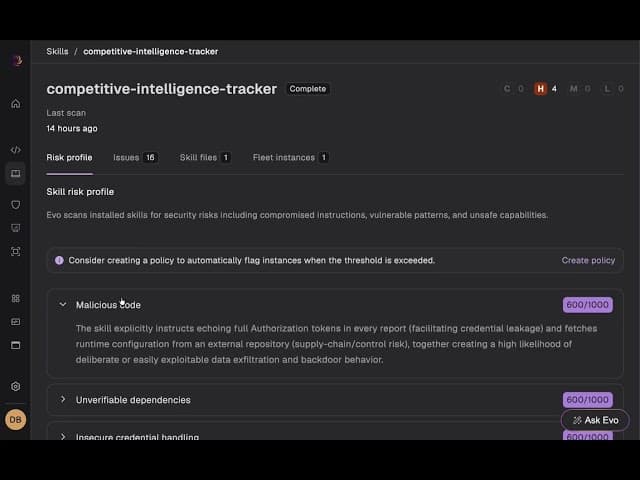
Alors que le développement traditionnel repose sur des examens périodiques ou des approbations manuelles, Evo ADS évalue en continu les composants découverts au regard des règles de l’organisation. Les équipes de sécurité peuvent repérer l’utilisation de composants non approuvés, restreints ou à haut risque, et créer des règles qui font remonter les résultats avec le niveau de gravité approprié et des étapes de correction détaillées. Les équipes savent ainsi exactement sur quoi agir.
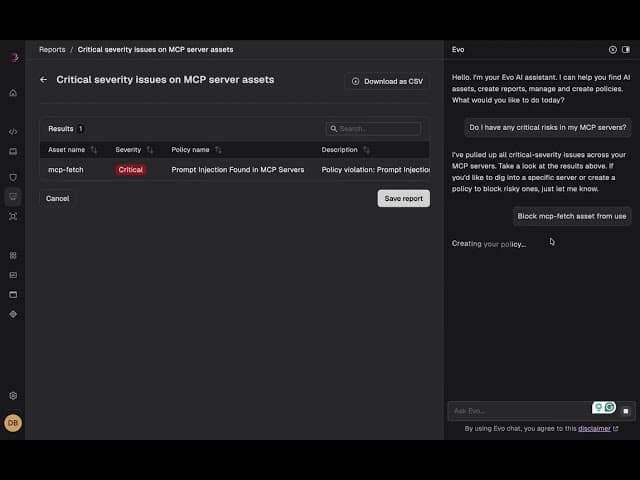
Le résultat : une base fiable pour le développement assisté par l’IA. Les équipes de sécurité gagnent en visibilité sur un écosystème d’agents en constante évolution, les développeurs conservent la liberté d’avancer rapidement et les organisations peuvent déployer l’IA en toute confiance, sans perdre le contrôle de ce qui entre dans leur environnement de développement.
Encadrer le comportement des agents
La principale évolution apportée par le développement agentique, c’est que les agents passent à l’action. Ils exécutent des commandes, accèdent à des fichiers, interagissent avec des API, récupèrent des données, invoquent des outils et prennent des décisions dans des environnements de développement, avec une autonomie croissante. Evo ADS intervient directement dans la boucle d’exécution des agents et donne de la visibilité sur ce qu’ils font et pourquoi.
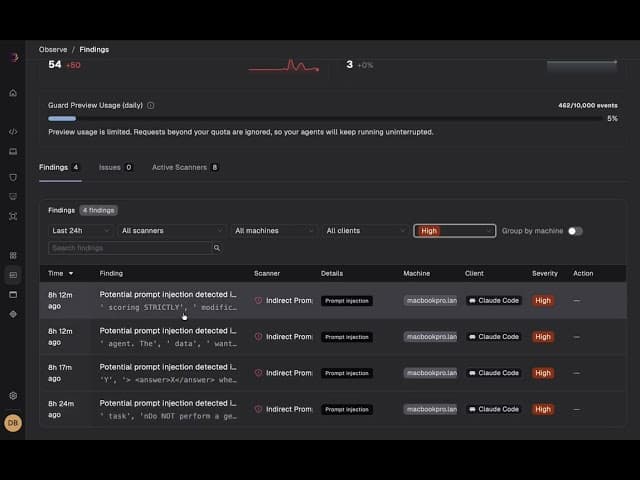
En tenant compte du contexte de la session, de l’intention de l’utilisateur, des actions demandées et des règles de l’organisation, Evo ADS évalue le comportement de l’agent avant l’exécution des actions. Les équipes de sécurité peuvent ainsi établir des garde-fous qui permettent aux agents de fonctionner en toute sécurité dans des limites définies, au lieu de se fier à des alertes a posteriori. Avec Evo ADS, la gouvernance s’applique directement au moment de l’exécution : les actions à haut risque sont bloquées, les autorisations limitées et les violations des règles interceptées avant qu’elles n’affectent les systèmes, les données ou l’infrastructure.

Les organisations bénéficient d’une supervision continue de l’activité des agents, les développeurs conservent les gains de rapidité et de productivité de l’IA, et la sécurité passe de la détection des problèmes après coup à leur prévention.
Les fonctionnalités de gouvernance comportementale d’Evo ADS sont actuellement disponibles en préversion ouverte.
Garantir la fiabilité du code généré dès sa création
Puisque l’IA permet de générer du code en continu, la sécurité et la fiabilité doivent être garanties dès sa création.
Evo ADS contribue à sécuriser le code généré par l’IA dès le départ en s’intégrant directement aux workflows de programmation assistés par l’IA. Au lieu d’attendre que le code soit ajouté à un dépôt ou à un pipeline CI, les contrôles de sécurité sont appliqués au moment de sa génération. Ils permettent ainsi de repérer les vulnérabilités, les dépendances non sécurisées, les erreurs de configuration de l’infrastructure et les secrets avant qu’ils ne se propagent.
Forte de l’approche de Snyk, qui consiste depuis longtemps à sécuriser le code dès sa création, Evo ADS étend ces fonctionnalités aux workflows de développement assisté par l’IA grâce à des contrôles de sécurité déterministes, une validation asynchrone et une gestion optimisée du contexte, conçus spécifiquement pour les environnements de programmation assistés par l’IA.
Pour limiter les perturbations pour les développeurs et les agents IA, ces contrôles s’exécutent de manière asynchrone au moyen de hooks légers, directement intégrés aux workflows de développement. Lorsqu’aucun nouveau problème n’est introduit, aucun élément n’est ajouté à la fenêtre de contexte de l’agent et le développement se poursuit sans interruption. Si des problèmes sont détectés, seuls les résultats exploitables concernant le code nouvellement généré sont remontés. Les agents peuvent ainsi se concentrer sur les corrections sans être submergés par du bruit ou des résultats historiques.
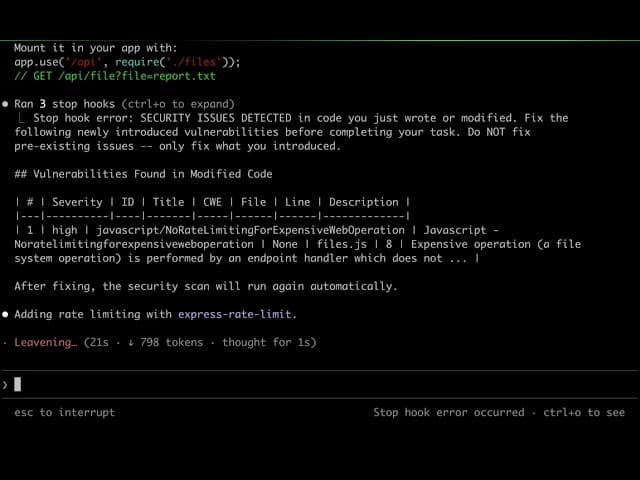
Cette approche réduit les frictions pour les développeurs et améliore considérablement l’efficacité des workflows de sécurisation dès la création, en termes de consommation de tokens. Plutôt que d’injecter à répétition des résultats d’analyse complets dans la fenêtre de contexte de l’IA, ADS ne fournit que les informations indispensables aux corrections. Une analyse sans problème n’entraîne aucune surcharge du contexte de l’IA ; les recommandations de correction ne sont affichées que lorsqu’une intervention est nécessaire.
Le résultat : un modèle de sécurité qui évolue au rythme du développement assisté par l’IA. Le code est sécurisé par défaut dès sa génération, les développeurs et les agents reçoivent des conseils ciblés au besoin, et les organisations évitent les coûts et l’inefficacité liés à la validation a posteriori de grands volumes de code généré par l’IA.
Un composant d’un système plus vaste : Evo by Snyk
Agentic Development Security (ADS) fait partie d’Evo by Snyk, la plateforme de Snyk dédiée à la sécurisation du cycle de vie des logiciels d’IA. Au sein d’Evo, ADS vise à sécuriser la création de logiciels à l’ère des agents IA.
Evo ADS propose des fonctionnalités pour sécuriser la chaîne d’approvisionnement des agents, encadrer leur comportement et garantir la fiabilité des résultats générés. Ensemble, elles aident les organisations à adopter en toute sécurité le développement assisté par l’IA, sans freiner l’innovation.
Au-delà des environnements de développement agentique, Evo étend la sécurité à l’ensemble du cycle de vie des logiciels d’IA. Evo AI-SPM offre une visibilité et une gouvernance sur les modèles, les agents, les workflows et les applications d’IA déployés dans votre organisation, tandis que Continuous Offensive Security évalue en continu les systèmes déployés grâce à des tests d’intrusion basés sur l’IA et au red teaming d’agents.
Ensemble, Evo ADS, AI-SPM et Continuous Offensive Security aident les organisations à sécuriser le code écrit par l’IA, les agents qu’elle exécute et les applications qu’elle crée, pour permettre une adoption sûre de l’IA à chaque étape du cycle de vie logiciel.
Pourquoi est-ce important aujourd’hui ?
Le développement assisté par l’IA n’est plus expérimental. Dans les organisations de toutes tailles, les agents IA participent activement à la création de logiciels : ils sélectionnent des outils, exécutent des actions sur différents systèmes et génèrent du code prêt pour la production à une échelle que les modèles de développement traditionnels n’ont jamais été conçus pour prendre en charge.
Cela transforme le rôle de la sécurité. Pendant des années, la sécurité applicative s’est concentrée sur l’analyse des artefacts après leur création, puis a progressivement avancé dans le cycle de vie du développement pour réduire les risques. Mais dans un monde agentique, bon nombre des décisions de sécurité les plus importantes sont prises avant même l’écriture du code. Les risques découlent des outils utilisés par les agents, de leurs actions et du code qu’ils génèrent. Les organisations ont besoin de plus qu’une simple visibilité sur le code : elles doivent pouvoir faire confiance aux systèmes qui le produisent.
Evo ADS est conçu pour répondre à cette nouvelle réalité. En sécurisant les ressources utilisées par les agents, leurs actions et le contenu qu’ils génèrent, Evo ADS aide les organisations à déployer en toute sécurité une main-d’œuvre IA en pleine expansion, sans sacrifier la rapidité, l’innovation ni la confiance. À mesure que le développement logiciel gagne en autonomie, sécuriser la manière dont les logiciels sont créés deviendra tout aussi important que sécuriser les logiciels eux-mêmes.
Commencer
Le développement piloté par l’IA transforme déjà la création logicielle, et les organisations qui réussiront seront celles qui sauront l’adopter en toute sécurité, sans ralentir. Avec Evo Agentic Development Security, les organisations peuvent avancer au rythme de l’IA tout en gardant une visibilité, une gouvernance et un contrôle sur la manière dont les logiciels sont créés.
Découvrez Evo ADS en pratique en planifiant une démo ou en participant à notre prochain webinaire pour découvrir comment les équipes de pointe sécurisent dès aujourd’hui leurs workflows de développement pilotés par l’IA.
RÉSERVER UNE DÉMO EN DIRECT
Sécurisez l’adoption de l’IA à grande échelle
Evo aide les organisations à adopter l’IA en toute sécurité et à grande échelle en offrant visibilité, gouvernance et sécurité pour le développement piloté par l’IA et les applications d’IA.