Comment Snyk garantit une adoption sécurisée de l’IA
27 mars 2024
0 minutes de lectureLa révolution de l’IA transforme les secteurs, les processus et jusqu’à la nature même du développement logiciel. Dans cette ère de transformation, il est essentiel de comprendre non seulement l’évolution et les applications de l’IA dans le développement logiciel, mais aussi comment Snyk, la plateforme de sécurité pour développeurs de référence, exploite l’IA de manière innovante pour renforcer la sécurité.
L’évolution de l’IA dans le développement logiciel
L’histoire de l’IA remonte aux années 1950, jalonnée d’objectifs ambitieux et d’étapes majeures. À ses débuts, la recherche en IA s’intéressait à l’IA symbolique (aussi appelée « IA à l’ancienne »). Cette approche représente les problèmes à l’aide de symboles lisibles par l’humain et s’appuie sur la logique pour les résoudre. Fondée sur des règles, cette première IA a posé les bases des systèmes à base de règles et des systèmes experts, donnant un aperçu de la capacité des machines à imiter le raisonnement humain.
À la fin du XXe siècle, l’IA a quitté l’ère symbolique et connu une transformation majeure en adoptant les principes de l’apprentissage automatique. Ce tournant a permis aux systèmes d’IA d’évoluer en apprenant directement à partir des données. Aujourd’hui, nous vivons l’ère passionnante de l’apprentissage profond et des réseaux neuronaux, où les systèmes d’IA peuvent traiter et analyser d’immenses volumes de données en reproduisant les schémas neuronaux complexes du cerveau humain.
Les progrès de l’apprentissage profond ont ensuite donné naissance à l’IA générative (genAI), marquant un tournant vers des modèles capables d’apprendre à partir de données, de générer du contenu inédit et même d’écrire du code. Des outils comme GPT (transformer génératif préentraîné) ont montré des capacités remarquables à comprendre, prédire et générer du contenu semblable à celui d’un humain — texte, images et vidéos — ouvrant de nouvelles perspectives pour les applications de l’IA dans le développement logiciel. Toutefois, en raison du fonctionnement de cette technologie, tous les outils de genAI peuvent parfois produire des résultats erronés, voire entièrement inventés mais crédibles, appelés « hallucinations ».
L’IA dans le développement logiciel moderne : applications et exemples
Aujourd’hui, les développeurs utilisent l’IA à différentes étapes du développement logiciel, de l’automatisation des tâches répétitives à l’amélioration de la créativité et de l’efficacité. Ses usages les plus courants sont les suivants :
Génération de code
Programmation en binôme
Refactorisation du code
Fourniture de modèles
Ajout de commentaires
Résumé du code
Rédaction de fichiers « readme »
Résolution des bogues et des problèmes
Parmi ces tâches, les trois principaux cas d’usage présentent les risques les plus élevés pour la sécurité du code et des entreprises. Ils permettent d’ajouter, de modifier et de supprimer du code source, ce qui peut entraîner l’introduction involontaire de vulnérabilités logicielles aux conséquences graves pour les organisations.
Une étude de McKinsey montre que les développeurs peuvent accomplir des tâches de programmation deux fois plus vite avec des assistants de programmation genAI. En revanche, le rapport 2023 de Snyk sur la sécurité du code généré par l’IA et d’autres études, comme celle menée par l’université Stanford, ont également montré que ces assistants fondés sur l’IA rendaient le code moins sécurisé.
Une arme à double tranchant : avantages et risques
Si les assistants de programmation genAI aident les développeurs à gagner en productivité, ils génèrent et ajoutent également aux applications des quantités de code qui augmentent de manière exponentielle. Cela entraîne plusieurs risques liés au code généré par l’IA :
Qualité et fiabilité : la qualité et la fiabilité du code généré par l’IA peuvent varier, car les données d’entraînement sont parfois incomplètes ou biaisées. Cela peut provoquer des hallucinations, des erreurs et des suggestions de packages inexistants, susceptibles de faciliter des attaques de la chaîne d’approvisionnement.
Confiance aveugle : le code généré par l’IA peut donner aux développeurs un faux sentiment de garantie et de sécurité. Pourtant, s’en remettre sans réserve au code généré par l’IA n’est guère différent de copier-coller du code trouvé sur Stack Overflow sans le vérifier. Comme tout nouveau code intégré, le code généré par l’IA doit être testé pour détecter les problèmes de sécurité avant d’être validé.
Vulnérabilités de sécurité : les défauts des modèles d’IA ou les biais des données d’entraînement peuvent introduire des vulnérabilités dans le code généré par l’IA. Par exemple, nous avons montré que Copilot peut aggraver les problèmes présents dans les bases de code non sécurisées et introduire des vulnérabilités.
Atteintes aux licences et violations de propriété intellectuelle : le code généré par l’IA fonctionne comme une « boîte noire » et peut intégrer à vos applications du code provenant de différentes sources et soumis à divers types de licences, exposant ainsi votre organisation à des risques d’atteinte aux licences et de violation de la propriété intellectuelle. Par ailleurs, si un GPT est entraîné en continu sur les requêtes qu’il reçoit, des éléments de propriété intellectuelle pourraient être transmis par inadvertance comme données d’entraînement.
Comment Snyk aide les développeurs à adopter l’IA en toute sécurité
Les risques et les avantages de l’IA ont entraîné un nouveau déplacement vers la gauche dans le cycle de vie du développement logiciel (SDLC), ainsi qu’un besoin correspondant : permettre aux développeurs d’utiliser les assistants de programmation IA en toute sécurité, sans ralentir leur travail. Pour cela, il est possible d’associer les outils de programmation IA à une plateforme de sécurité de référence comme Snyk, qui fournit :
Une sécurité au rythme du développement de l’IA, grâce à l’analyse du code source directement depuis l’IDE et à une analyse en temps réel.
Des résultats précis, avec moins de faux positifs et de faux négatifs, grâce à une approche hybride de l’IA exclusive qui intègre une analyse approfondie multi-fichiers, inter-fichiers et des flux de données, complétée par un réglage minutieux réalisé par des experts humains.
Une intégration étroite avec les workflows Git des développeurs, leurs outils de développement et la CI/CD, pour une visibilité complète sur les problèmes dès le début et tout au long du SDLC.
DeepCode AI : l’IA hybride de Snyk pour l’analyse statique
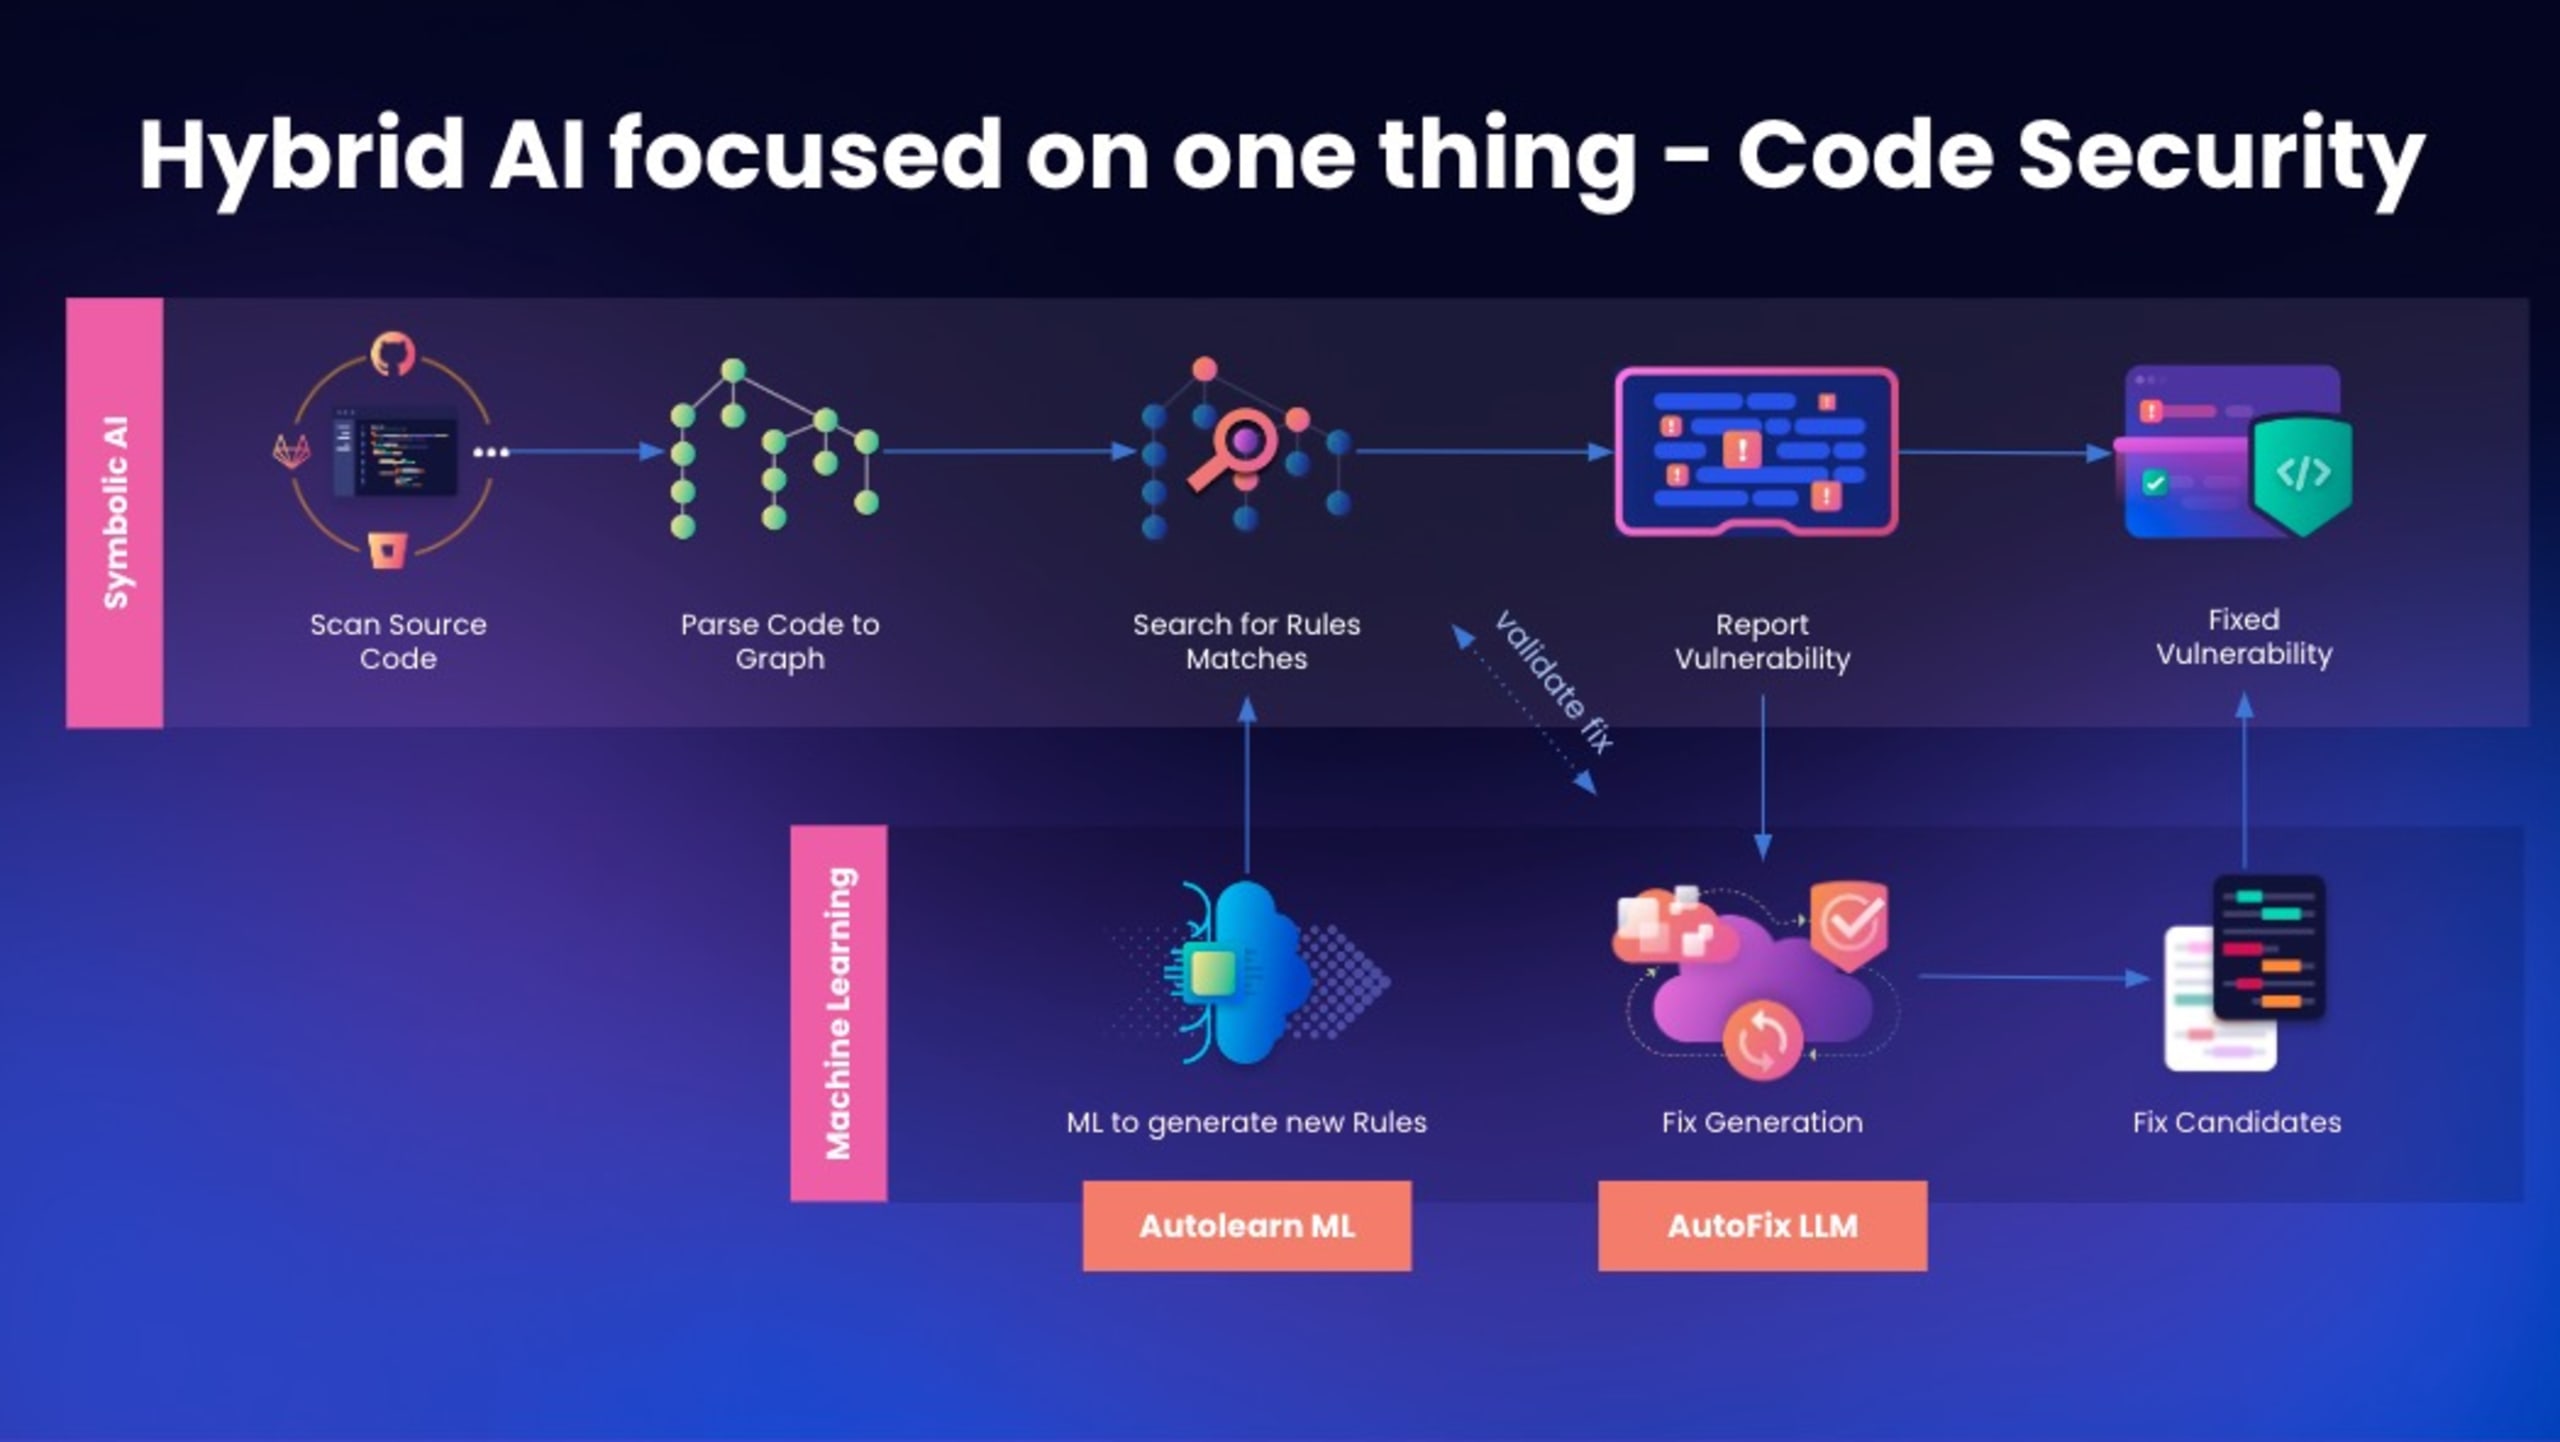
DeepCode AI est notre technologie d’IA exclusive qui alimente Snyk et associe les deux grandes approches de l’IA : l’IA symbolique à base de règles et la genAI fondée sur les réseaux neuronaux et l’apprentissage automatique. Lorsque Snyk analyse le code source, il l’analyse syntaxiquement pour créer des graphes d’événements. Ces graphes offrent une vue abstraite des flux de données, des mécanismes de nettoyage et des points d’entrée, puis sont transmis au moteur d’IA symbolique de Snyk, fondé sur des règles, afin de détecter les problèmes de sécurité du code. Lorsqu’un problème est détecté, Snyk signale la vulnérabilité à l’utilisateur, ainsi que le flux de données, la source et le point d’entrée. Grâce à l’apprentissage automatique, DeepCode AI apprend en continu à partir de dépôts open source (assortis de licences précises autorisant un usage commercial) pour détecter et créer de nouvelles règles, qui sont ajoutées au moteur d’IA symbolique après vérification et sélection minutieuses par les analystes en sécurité.
Lorsqu’une vulnérabilité est détectée, la nouvelle fonctionnalité Snyk Agent Fix de Snyk génère des correctifs potentiels. Mais avant que DeepCode recommande un correctif à l’utilisateur, il soumet la version corrigée du code au moteur d’IA symbolique pour une analyse de sécurité. Cela garantit que le code proposé corrige le problème sans en introduire de nouveaux.
Cette approche hybride de l’IA de Snyk offre davantage de robustesse, de précision et de rapidité. Les développeurs peuvent ainsi analyser leur code en temps réel dans leurs IDE, gagner considérablement en productivité et réduire les changements de contexte.
Les fonctionnalités de Snyk qui utilisent déjà l’IA
L’IA n’est sous les feux des projecteurs que depuis peu, mais Snyk exploite son potentiel depuis des années. En fait, l’IA contribue largement à la rapidité et à la précision de référence que nous proposons aux développeurs et aux entreprises. Plusieurs composants de la plateforme Snyk exploitent l’IA :
Snyk Vulnerability Database (VulnDB) : Snyk surveille différentes bases de données de sécurité, des réseaux sociaux et des canaux communautaires afin de repérer les éléments susceptibles d’intéresser notre équipe de recherche en sécurité. Grâce à diverses techniques d’IA, nos équipes peuvent découvrir des exploits existants et nouveaux visant des bibliothèques et des frameworks open source. Cette base de données de vulnérabilités est utilisée par les produits Snyk Open Source et Snyk Container.
Snyk Code utilise l’IA pour analyser rapidement et en temps réel les problèmes de sécurité du code. L’analyse SAST de Snyk repose sur l’approche de l’IA symbolique, ce qui améliore sa précision (Snyk a obtenu une précision de 72 % au benchmark OWASP, contre 53 % pour une autre marque réputée) et fournit aux développeurs une analyse des flux de données.
Ajout de nouvelles règles Snyk Code : Snyk s’appuie sur des algorithmes d’apprentissage automatique pour créer et maintenir ses ensembles de règles SAST, en apprenant continuellement à partir de centaines de projets open source sélectionnés avec soin. Nos experts en sécurité vérifient ensuite les règles afin que Snyk Code reste à jour, dynamique et fiable.
Snyk Agent Fix avec Snyk Code : Snyk utilise Snyk Agent Fix pour proposer des correctifs aux développeurs dans leurs IDE. Notre approche hybride de l’IA leur permet non seulement de détecter rapidement les problèmes, mais aussi de les corriger efficacement et en amont, dans leur IDE. Des recherches montrent que Snyk Agent Fix surpasse divers modèles de référence grâce à son analyse efficace des programmes.
Règles personnalisées Snyk Code : Snyk permet aux équipes de créer des règles personnalisées pour leurs analyses SAST grâce à l’IA suggestive, afin d’adapter les règles Snyk Code à leurs besoins métier spécifiques.
Analyse des vulnérabilités exploitables : DeepCode AI de Snyk peut parcourir rapidement Snyk Vulnerability Database pour analyser les fonctions concernées et créer un graphe d’appels. Cela permet de déterminer si une fonction vulnérable associée à un package open source est appelée par votre application, ce qui augmente le risque d’exploitation. Cette fonctionnalité est actuellement en bêta fermée et prend en charge des langages de programmation populaires comme Java, Javascript et Typescript.
Adoptez l’IA en toute sécurité avec Snyk
Les outils et solutions fondés sur l’IA peuvent réellement améliorer la productivité des développeurs et réduire les délais de mise sur le marché des entreprises. Toutefois, comme vous l’avez vu, il faut mettre en place des garde-fous adaptés pour gérer prudemment le profil de risque global des applications et protéger les entreprises dans un contexte en constante évolution. Grâce à une technologie révolutionnaire et à une expertise de pointe en sécurité, Snyk peut être votre partenaire de sécurité et vous aider à innover avec l’IA en toute confiance et en toute sécurité.
Commencez à sécuriser le code généré par l’IA
Créez gratuitement votre compte Snyk pour commencer à sécuriser le code généré par l’IA en quelques minutes. Vous pouvez aussi réserver une démonstration avec un expert pour découvrir comment Snyk répond à vos besoins en sécurité des développeurs.