Guide complet de la sécurité des applications : outils et bonnes pratiques
Ce guide sur la sécurité des applications vous apporte toutes les informations nécessaires pour rester protégé en 2025.
Écrit par

0 minutes de lecture
Qu’est-ce que la sécurité des applications (AppSec) ?
La sécurité des applications, ou AppSec, est un aspect essentiel du développement logiciel. Elle vise à identifier, corriger et prévenir les failles de sécurité dans les applications. Elle repose sur la mise en place d’un cycle de développement logiciel sécurisé, afin d’améliorer les pratiques de sécurité et de garantir l’intégrité, la confidentialité et la disponibilité des données.
La sécurité des applications (AppSec) est une pratique essentielle. Elle permet de détecter, prévenir et corriger les failles de sécurité dans les applications logicielles, de bout en bout. Elle ne se limite pas au code : elle couvre aussi les paramètres système, la conception, les bases de données, les API et les réseaux sur lesquels les applications s’exécutent. L’objectif principal de l’AppSec est de renforcer la sécurité et de veiller à ce que les données traitées par les applications restent protégées, confidentielles et accessibles. Cela permet de les protéger contre les nouvelles menaces en ligne.
Pourquoi la sécurité des applications est-elle importante ?
La sécurité des applications est essentielle, car les applications, en particulier celles conçues pour le cloud, servent de passerelles vers les serveurs et les réseaux et constituent un vecteur d’attaque idéal pour les acteurs malveillants. Elles sont donc des cibles de choix. En intégrant la sécurité dès le début du développement, l’AppSec permet de détecter les faiblesses avant qu’elles ne soient exploitées.
Les acteurs malveillants perfectionnant sans cesse leurs méthodes pour pénétrer les logiciels, la sécurité doit être une activité continue, profondément intégrée au processus de développement.
Les bonnes pratiques de sécurité des applications permettent de déceler les vulnérabilités avant que les attaquants ne les exploitent pour compromettre les réseaux et les données. Il est également important de tenir compte de la sécurité des données des applications afin de protéger les données sensibles, telles que les informations client.
Les vulnérabilités peuvent provenir d’un simple défaut de configuration ou de l’utilisation d’un composant logiciel présentant une vulnérabilité connue. Le problème est répandu : selon le rapport 2021 de Snyk sur l’état de la sécurité des applications cloud natives, plus de 56 % des organisations ont subi un incident lié à une erreur de configuration ou à une vulnérabilité connue non corrigée dans leurs applications cloud natives. Toutes ces vulnérabilités ne présentent pas nécessairement un risque majeur pour la sécurité, mais les pirates les évaluent pour déterminer lesquelles pourraient leur permettre de s’introduire dans les systèmes.

Les problèmes les plus courants sont les mauvaises configurations et les vulnérabilités connues qui n’ont pas été corrigées.
Les organisations de toutes tailles doivent également être conscientes des risques liés aux erreurs de configuration, en particulier celles qui traitent des données très sensibles (comme les établissements financiers).
Comment renforcer la sécurité AppSec ?
Pour renforcer la sécurité des applications, les entreprises doivent mettre en œuvre une approche à deux volets :
Amélioration des processus
Culture de la sécurité intégrée dès le début. Intégrez la sécurité à la conception, à la planification et au codage, au lieu de la laisser aux étapes ultérieures.
Cycle de développement logiciel sécurisé (SDLC) + modélisation des menaces. Définissez les exigences de sécurité dès le départ, effectuez une modélisation des menaces, appliquez des normes de codage sécurisé, intégrez des tests et surveillez et corrigez les applications en continu.
Formation et sensibilisation des développeurs. Proposez régulièrement des formations pratiques à la sécurité, sensibilisez aux 10 principaux risques OWASP et encouragez la responsabilité des développeurs, de la planification au déploiement.
Outils et automatisation
Outils SAST, DAST et RASP intégrés au développement. Utilisez les méthodes de test statique de sécurité des applications (SAST), de test dynamique de sécurité des applications (DAST) et d’analyse de la composition logicielle (SCA), et intégrez-les aux IDE, aux demandes de fusion et aux pipelines CI/CD pour détecter les vulnérabilités au plus tôt.
WAF, analyse des dépendances et contrôles CI/CD. Déployez des WAF pour filtrer et bloquer le trafic malveillant avant qu’il n’atteigne votre application. Ils constituent une première ligne de défense contre les attaques web courantes.
Pratiques continues
Conception et codage sécurisés. Protégez-vous contre l’injection, les XSS, les débordements de tampon, les défaillances du contrôle d’accès et les erreurs de configuration en validant les entrées, en assainissant les sorties et en utilisant des bibliothèques sécurisées.
Gestion des correctifs et hygiène de configuration. Appliquez régulièrement des correctifs aux logiciels tiers, aux bibliothèques, aux systèmes d’exploitation et à l’infrastructure afin d’atténuer les risques liés aux vulnérabilités connues et aux erreurs de configuration.
Tests de sécurité, journalisation et surveillance. Effectuez des évaluations continues — SAST, DAST, tests d’intrusion et audits — tout au long du développement et après le déploiement afin de détecter les problèmes en constante évolution.
Cloud et communauté
Renforcez la sécurité des pipelines cloud natifs. Les erreurs de configuration et les vulnérabilités non corrigées sont les principales causes des compromissions cloud natives. Utilisez l’analyse automatisée pour valider en continu votre infrastructure, votre IaC et vos secrets.
Appuyez-vous sur OWASP et Snyk pour obtenir des conseils et des références. Consultez Snyk Labs pour découvrir les toutes dernières vulnérabilités, expérimentations AppSec et recherches.
Snyk AI Security Platform propose des outils tels que Snyk Code, Snyk Open Source et Snyk IaC pour surveiller et corriger les problèmes de sécurité. Ces outils s’intègrent au processus de travail des développeurs pour automatiser au maximum la sécurité et protéger efficacement les applications.
Comment réaliser une analyse des écarts en sécurité applicative
Dans ce guide, nous vous expliquons comment réaliser une analyse des écarts en sécurité applicative afin d’améliorer la visibilité sur vos actifs, la couverture AppSec et la priorisation.
Risques courants liés à la sécurité des applications et leurs conséquences ?
La sécurité des applications modernes est un sujet vaste et complexe. Voici les cinq principaux défis auxquels les organisations sont couramment confrontées :
Catégorie | Risques et problèmes OWASP associés |
Vulnérabilités héritées | Défaillances du contrôle d’accès, injection, conception non sécurisée, erreurs de configuration, échecs d’authentification, atteintes à l’intégrité |
Risques liés aux tiers et à l’open source | Composants vulnérables et obsolètes ; risques liés à la chaîne logistique propres aux logiciels open source |
Approche DevSecOps | Conception non sécurisée, atteintes à l’intégrité, sécurité des pipelines, outils de détection précoce |
Trouver des spécialistes qualifiés | Lacunes en matière de compétences et pénurie de personnel qui nuisent à l’efficacité de la sécurité |
Absence d’outils centralisés | Opérations cloisonnées, visibilité insuffisante et couverture inefficace entre les équipes |
Examinons chacun de ces défis plus en détail :
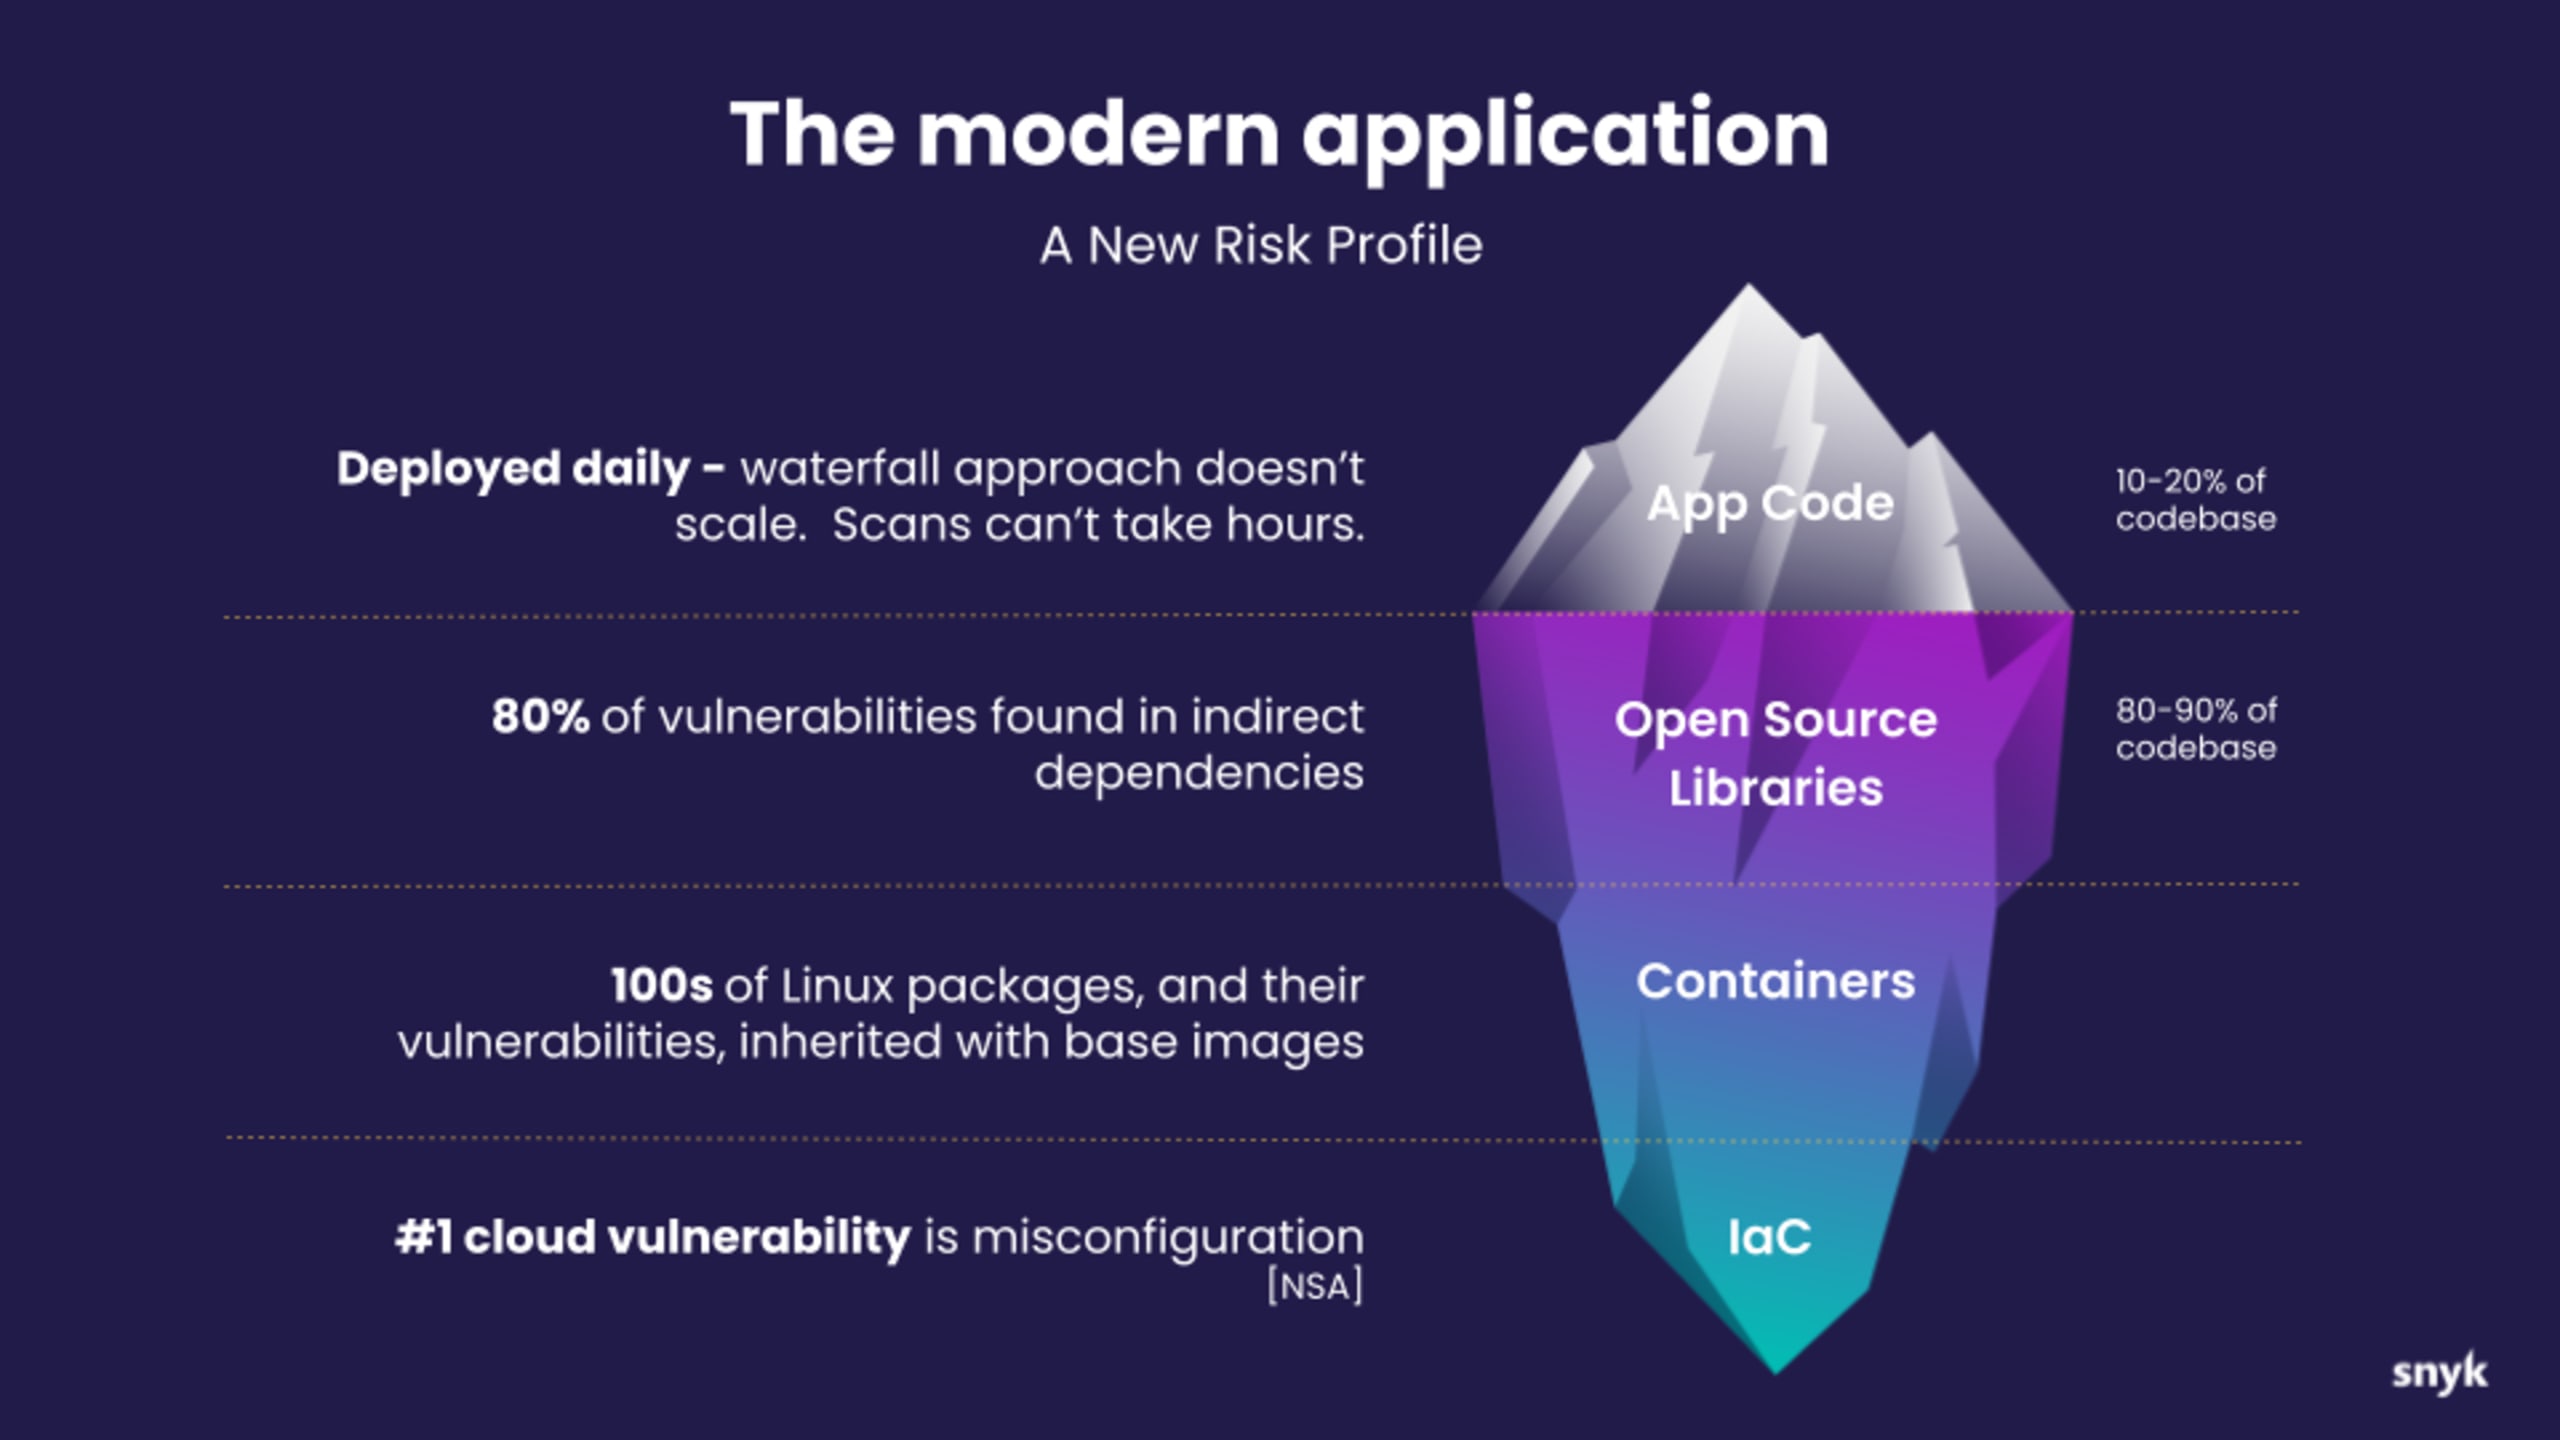
Vulnérabilités héritées
Il s’agit de failles provenant de votre propre base de code, liées à des choix de conception ou de mise en œuvre.
Les systèmes logiciels subissent une forme d’entropie : ils évoluent constamment, deviennent plus complexes et doivent être mis à jour et améliorés.
Établir les priorités parmi les vulnérabilités, déterminer les correctifs, les mises à jour et les opérations de maintenance les plus importantes est un travail essentiel et continu.
Le code hérité continue d’occuper une place importante dans les environnements de nombreuses organisations. Les équipes de sécurité doivent l’analyser et prioriser les correctifs les plus importants. Le code ancien est moins attrayant que celui des applications flambant neuves, et moins de personnes souhaitent travailler dessus, mais il nécessite tout de même une attention particulière en matière de sécurité.
Les outils de sécurité les plus récents ne sont souvent pas conçus pour traiter le code hérité. Si le code n’est ni maintenu ni sécurisé, les problèmes s’accumulent au fil du temps.
Vulnérabilités des composants tiers et open source
Elles proviennent de bibliothèques ou de composants externes qui échappent à votre contrôle direct.
L’utilisation généralisée de bibliothèques tierces et open source en fait des vecteurs d’attaque intéressants. Les dépendances transitives (ou indirectes) sont particulièrement préoccupantes, car les développeurs peuvent utiliser des packages vulnérables sans le savoir.
Cependant, les attaquants externes ne sont pas la seule source de préoccupation concernant les dépendances open source. Les mainteneurs eux-mêmes peuvent publier des packages contenant du code malveillant ou des vulnérabilités.
Il est impossible de détecter manuellement toutes ces vulnérabilités. Pour sécuriser les dépendances open source, vous avez donc besoin d’outils qui vous indiquent quoi mettre à jour, et quand, et détectent les nouvelles vulnérabilités dès leur apparition. Outre les outils d’analyse, l’application de politiques peut contribuer à intégrer la sécurité aux projets dès le départ. Les équipes doivent élaborer des politiques conformes aux bonnes pratiques et choisir des outils capables de les faire respecter. Le cadre OpenSSF, par exemple, définit des règles auxquelles les projets logiciels open source doivent se conformer. Si tout le monde l’utilisait, les outils de sécurité seraient peut-être moins nécessaires, mais cela ne risque pas d’arriver de sitôt.
Adopter une approche DevSecOps pour l’AppSec
En plus des outils de sécurité, il est essentiel d’adopter une approche shift left et d’intégrer la sécurité tout au long du processus de développement. Traditionnellement, les analyses étaient effectuées tard dans le cycle de développement logiciel. Les résultats étaient ensuite transmis aux équipes de développement pour correction, faisant des équipes de sécurité un goulot d’étranglement pour les autres secteurs de l’entreprise. Les outils eux-mêmes accentuaient ce problème en compliquant encore la tâche des développeurs : le grand nombre de faux positifs faisait perdre du temps aux équipes lors du triage.
Cette approche héritée convenait aux organisations qui utilisaient une méthode en cascade pour publier leurs logiciels. Mais le développement logiciel moderne exige une intégration agile plus étroite entre la sécurité et le développement. Détecter et corriger les problèmes plus tôt dans le développement rend le processus plus efficace, tant pour les équipes de sécurité que pour toutes les autres personnes concernées.

Les tests décalés vers la gauche intègrent les bonnes pratiques de test le plus tôt possible dans le pipeline CI/CD.
Les tests shift left intègrent les bonnes pratiques de test le plus tôt possible dans le pipeline CI/CD.
Trouver des spécialistes qualifiés
Au-delà de l’approche shift left, la dimension humaine de la sécurité est importante. Trouver des spécialistes de la sécurité qualifiés est une priorité, et les équipes de sécurité doivent elles-mêmes améliorer leur formation, mettre en place des processus efficaces et analyser leurs outils. Elles peuvent ainsi adopter une approche de sécurité plus intégrée, dans laquelle les analyses s’exécutent en parallèle des pipelines CI/CD afin que les développeurs puissent facilement appliquer les correctifs. Les organisations ont du mal à recruter du personnel expérimenté en cybersécurité : le ratio entre développeurs et spécialistes de la sécurité est d’environ 100:1. De plus en plus d’organisations misent donc sur la formation des développeurs et l’automatisation pour renforcer la sécurité.
Absence d’un outil de gestion centralisé
Les professionnels de la sécurité sont chargés de gérer le niveau de risque auquel une organisation accepte de s’exposer. Penser qu’il est possible de ramener ce risque à zéro est, au mieux, naïf et, au pire, contre-productif. Un aspect essentiel de la gestion des risques consiste à évaluer les vulnérabilités des applications et à déterminer lesquelles traiter, quand et comment.
Les équipes de sécurité des applications ont besoin d’outils pour les accompagner. Elles doivent surveiller en permanence et évaluer la posture de sécurité d’une application, et s’assurer qu’elles utilisent les bonnes mesures de sécurité des applications pour suivre l’impact de leur travail. La posture de sécurité correspond à l’ensemble des connaissances en matière de sécurité à tous les niveaux de l’application. À partir de ces informations, les équipes de sécurité doivent trier les problèmes et constituer un backlog des éléments à traiter dans le cadre du processus de sécurité des applications.
Enfin, l’équipe de sécurité doit surveiller les problèmes du backlog et veiller à ce qu’ils soient traités correctement et dans les délais. Les meilleurs outils centralisent l’ensemble de ces rapports essentiels et les présentent aux parties prenantes dans un tableau de bord unique.
Les trois niveaux de l’architecture de sécurité des applications
L’architecture d’une application moderne comporte trois niveaux. Chacun présente des risques qui lui sont propres et auxquels il faut répondre. Voici un aperçu de leur composition et des risques potentiels associés à chacun.
1. Le niveau supérieur : les clients
Ce niveau supérieur, qui peut être une interface web, une interface pour l’Internet des objets (IoT) ou une interface mobile, est l’endroit où les utilisateurs interagissent avec une application. Les développeurs front-end s’attachent à offrir une expérience performante et de qualité aux utilisateurs finaux. Cependant, chaque type d’interface présente son propre profil de menace : la sécurité ne doit donc pas être négligée. Le front-end peut être attaqué de nombreuses façons, notamment par injection et par des attaques par déni de service.
2. Le niveau intermédiaire : l’application
C’est à ce niveau que sont traitées les données recueillies auprès des utilisateurs. L’architecture à plusieurs niveaux contribue à protéger contre les exploits en créant une sorte de pare-feu entre les utilisateurs finaux et les données. D’autres outils, comme des contrôles d’accès finement réglés, peuvent également contribuer à sécuriser ce niveau intermédiaire.
3. Le niveau inférieur : le back-end
Il comprend les systèmes d’exploitation, l’infrastructure cloud, les conteneurs — tout ce qui sert à exécuter les applications et à stocker les données. La plupart des attaques visent à compromettre ce niveau. Il est donc important de sécuriser le back-end à l’aide de configurations sécurisées, de réseaux correctement configurés et d’un chiffrement robuste des données.
Schéma de l’architecture d’une application moderne
Le schéma ci-dessous présente l’architecture d’une application moderne. Le front-end s’appuie sur une couche de logique métier et de données qui expose une API au front-end et s’exécute dans le cloud (par exemple, AWS, Azure ou Google Cloud).
À gauche, le code source définit le client et la logique, les packages de vos dépendances, les spécifications cloud (à l’aide de l’IaC) et les fichiers de conteneur qui définissent la configuration des conteneurs dans lesquels votre application s’exécutera.
À droite se trouve la gestion de la production en cours. Les consoles de gestion cloud de production sont des cibles particulièrement intéressantes pour les pirates : si quelqu’un prend le contrôle de votre console de gestion cloud, il peut s’en servir pour prendre le contrôle de machines afin de miner des bitcoins, entre autres utilisations non autorisées.
Il est important d’orchestrer la sécurité sur l’ensemble des niveaux afin de garantir qu’elle puisse être gérée et mise en œuvre. Cela peut aussi présenter des avantages secondaires, comme la détection de la fraude au clic, qui peut entraîner une surconsommation des ressources cloud.
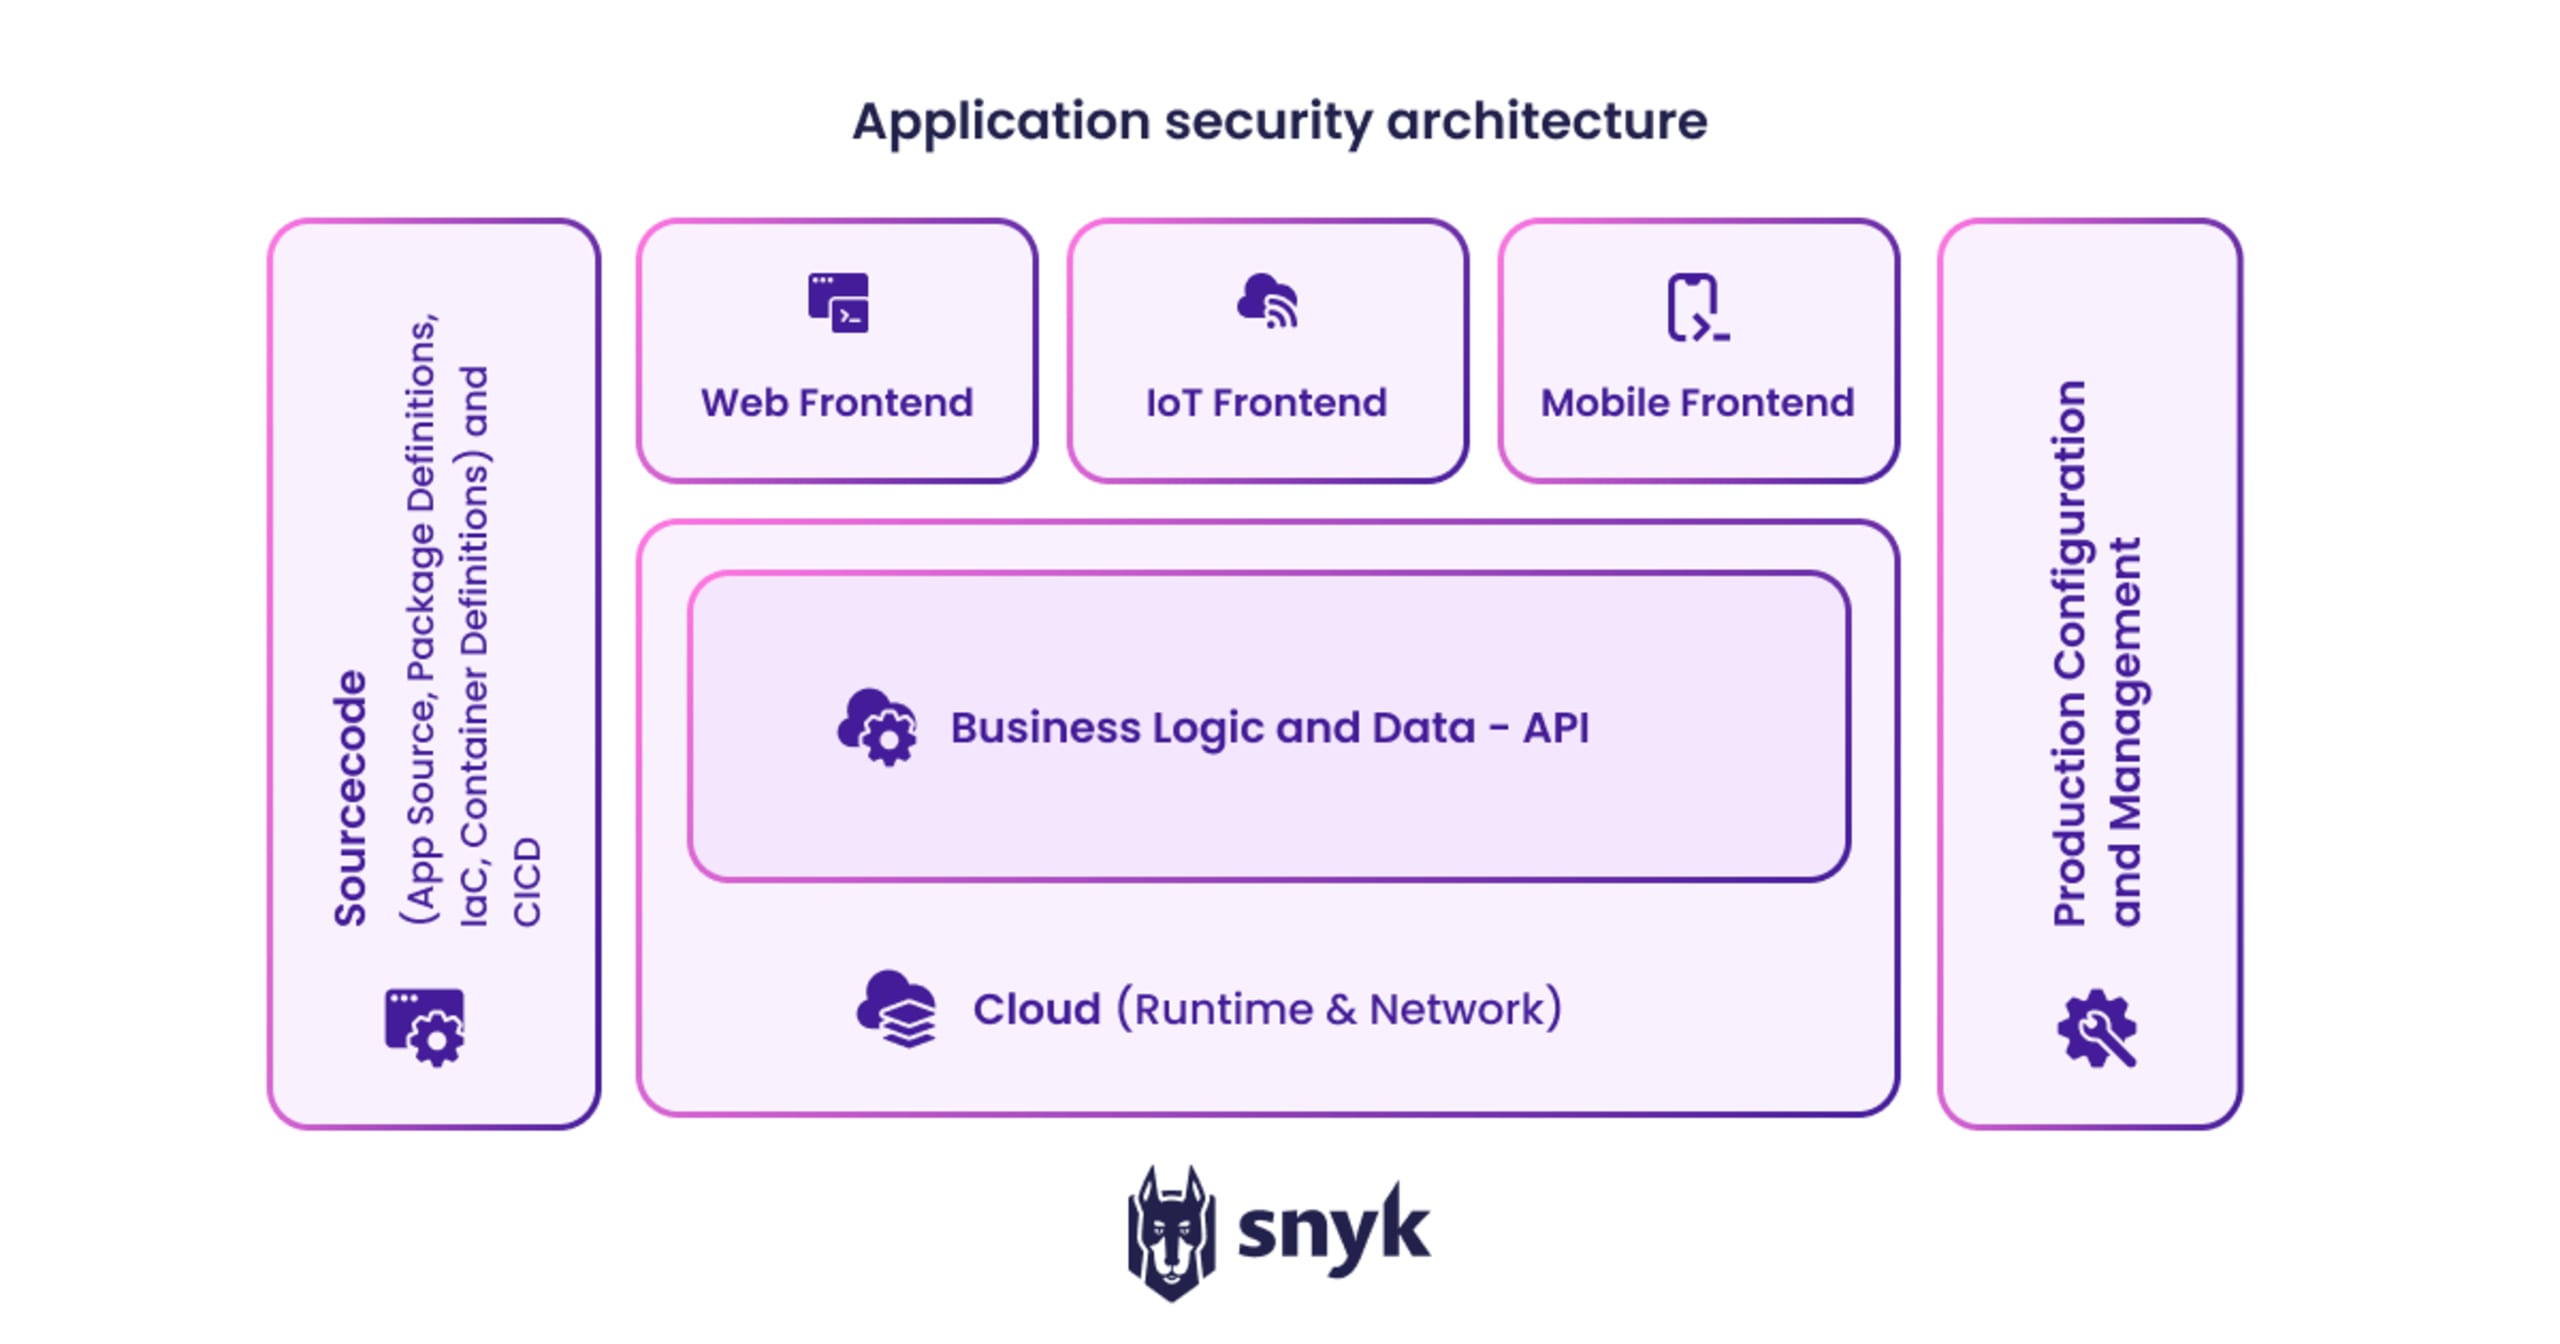
Schéma de l’architecture de sécurité des applications
Bonnes pratiques en matière de sécurité des applications
Les 3 piliers de la sécurité des applications
La sécurité efficace des applications repose sur trois piliers principaux :
Technologie, notamment les outils de processus et de formation
Processus, notamment les politiques, les principes et les contrôles
Personnes qui ont besoin d’être sensibilisées et formées à la sécurité (par exemple, pour prévenir le phishing)
Voici les principales bonnes pratiques en matière de sécurité des applications :
Technologie : évaluez vos outils
Commencez par définir un ensemble complet d’outils capables de s’intégrer les uns aux autres et adaptés à vos ressources et à votre budget. N’oubliez pas que les meilleurs outils fournissent des recommandations : pour en tirer le meilleur parti, des personnes doivent les mettre en œuvre.
Découvrez les nouveaux outils disponibles et évaluez leurs fonctionnalités.
Planifiez votre feuille de route en matière d’outils. Quelle est leur évolution ? Quelle est votre vision des outils ? Répondront-ils aux besoins de votre entreprise à l’avenir ?
Processus : soyez clair
Commencez par définir vos processus de sécurité des applications. Consignez-les par écrit pour y voir plus clair.
Testez vos processus. Fonctionnent-ils vraiment ? Mieux vaut découvrir les problèmes pendant les tests que lors d’une urgence.
Conservez un référentiel de processus. Regroupez-les au même endroit. Cela facilite l’intégration des nouvelles recrues et permet de repérer les chevauchements entre processus.
Personnes : valorisez leur rôle
Les équipes de sécurité et les développeurs sont des travailleurs du savoir. Ils doivent être « mis à niveau », tout comme les logiciels eux-mêmes. Le domaine de la sécurité évolue constamment, mais la communauté du développement regorge d’informations, de formations et d’événements. Formez vos équipes et investissez en elles afin qu’elles comprennent l’évolution des menaces et des pratiques d’atténuation.
Investissez dans tous les niveaux de sécurité. Tout le monde, des agents d’entretien aux PDG, doit connaître l’importance de la sécurité et les règles à respecter.
Favorisez une culture d’ouverture, même pour les petits problèmes. « REPÉREZ, SIGNALEZ, RÉGLEZ » doit être votre devise. Impossible de résoudre un problème si personne n’en parle.
Quels sont les meilleurs outils et technologies utilisés en sécurité des applications ?
Les outils d’analyse sont essentiels à la sécurité des applications, car ils permettent aux développeurs de tester les applications avant leur mise en production. Ils se présentent sous de nombreuses formes : certains analysent directement le code source, tandis que d’autres évaluent une application en lui soumettant des entrées. Voici six types courants d’outils d’analyse :
Tests statiques de sécurité des applications (SAST) : le SAST est une méthode de test en boîte blanche qui accède au code source au repos, identifie les faiblesses susceptibles d’entraîner une vulnérabilité, puis génère un rapport.
Tests interactifs de sécurité des applications (IAST) : cette forme de test de sécurité des applications analyse le code source à la recherche de vulnérabilités pendant l’exécution de l’application et simule les interactions courantes d’un utilisateur.
Analyse de la composition logicielle (SCA) : également appelée analyse de provenance, cette méthode permet d’analyser tous les composants logiciels et bibliothèques tiers. Ces outils aident à identifier les vulnérabilités connues et à signaler les correctifs ou mises à jour disponibles.
Tests dynamiques de sécurité des applications (DAST) : le DAST évalue la posture de sécurité d’une application en lui appliquant différents types d’attaques pendant son exécution. Il ne nécessite pas d’accéder au code source de l’application : c’est donc une méthode de test en boîte noire.
Tests de sécurité des applications en tant que service (ASTaaS) : dans ce cas, l’organisation fait appel à une entreprise externe pour effectuer tous les tests de ses applications. L’ASTaaS associe généralement des méthodes de sécurité statiques et dynamiques, notamment les tests d’intrusion et l’évaluation des interfaces de programmation d’applications (API).
Fuzzing : le fuzzing teste une application en lui soumettant des données aléatoires afin de détecter d’éventuels bogues. Il complète l’IAST, le DAST, le SAST et d’autres formes de test.
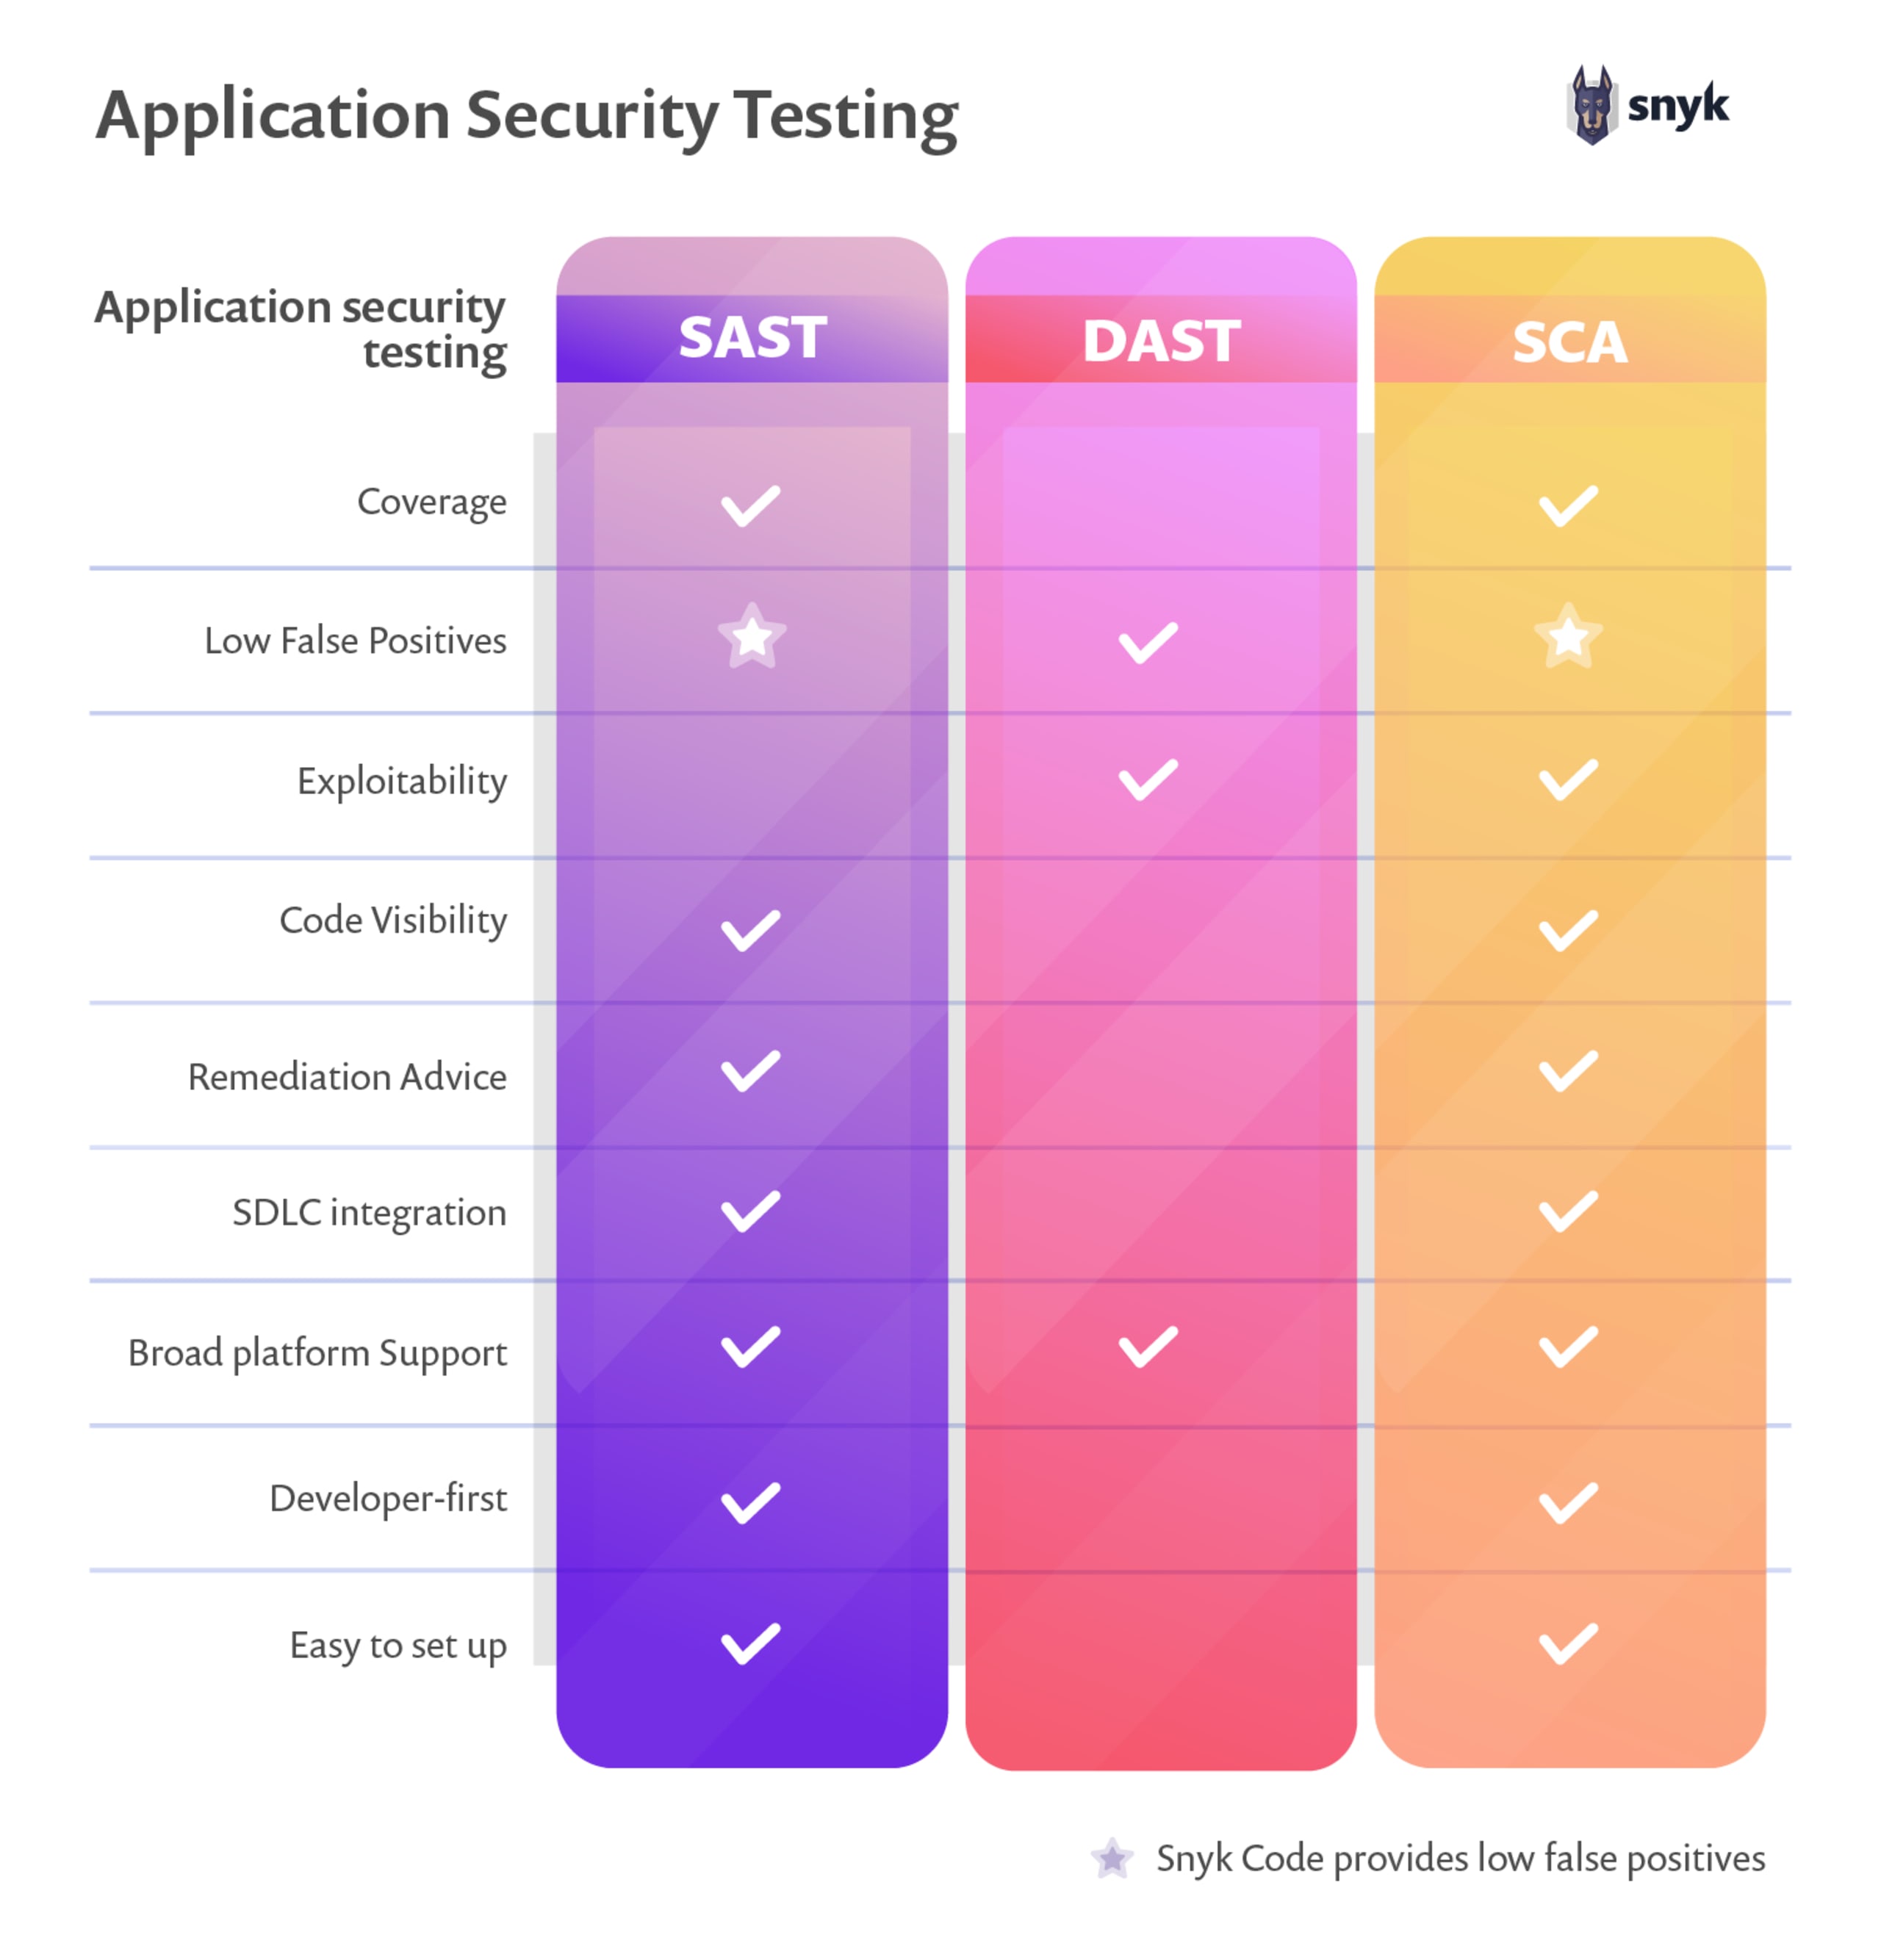
SAST vs DAST vs SCA
La sécurité des applications avec Snyk
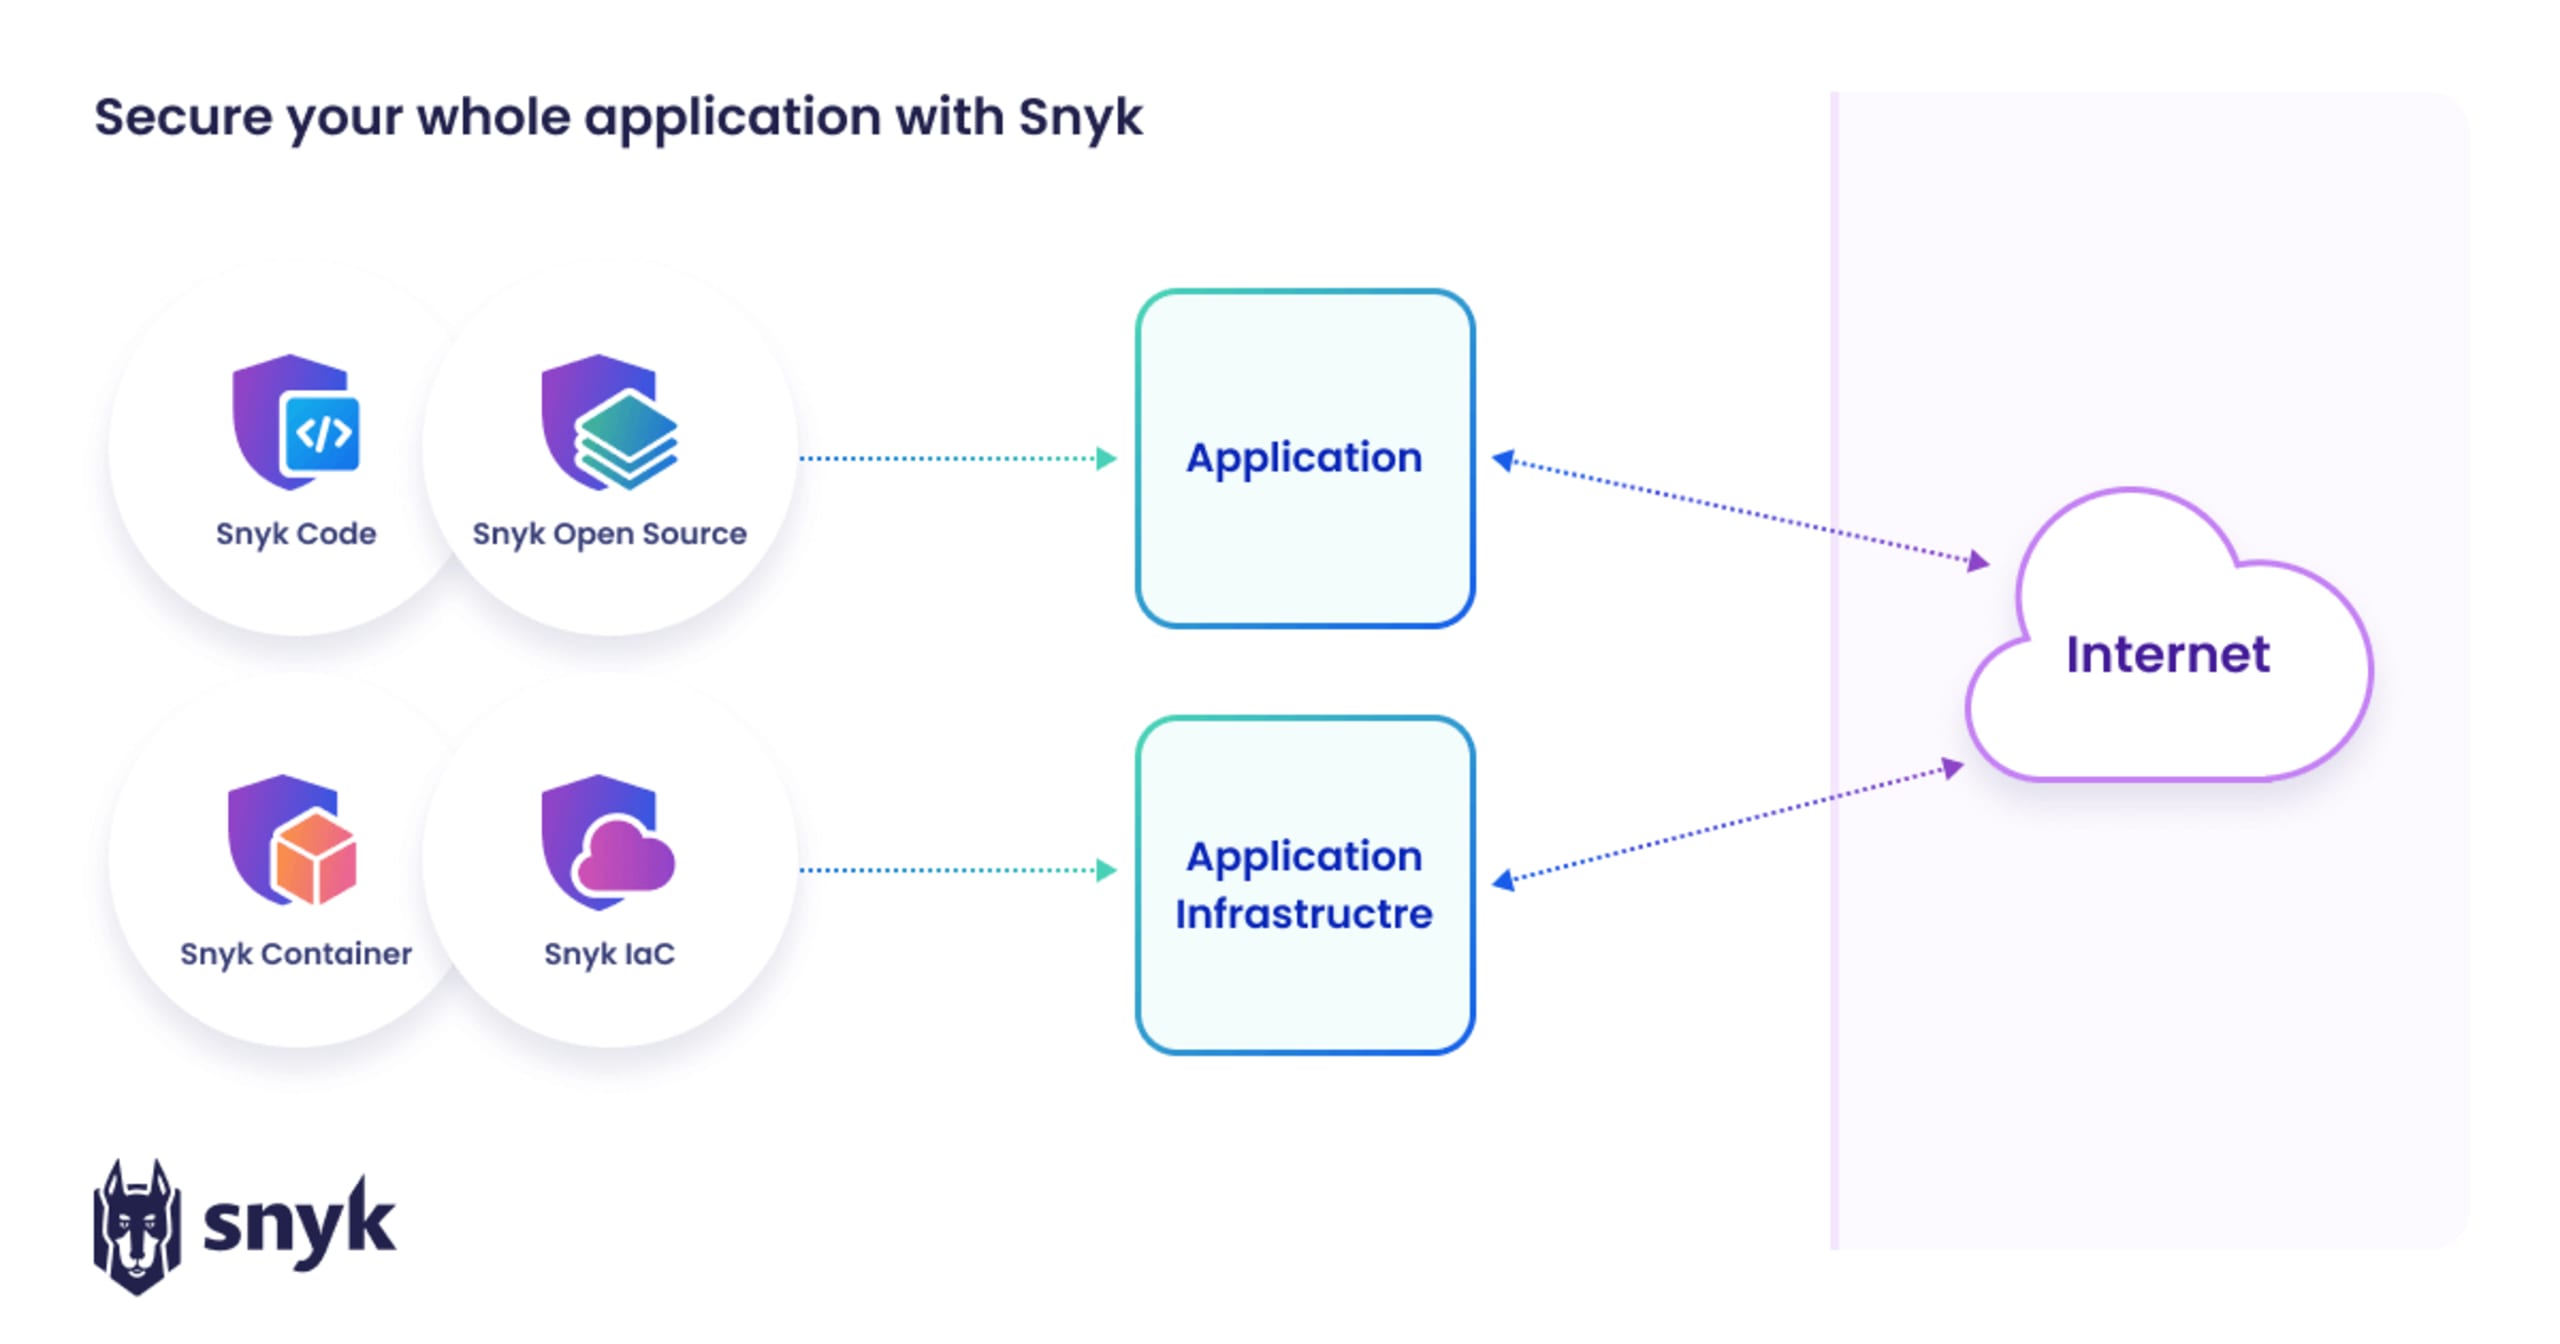
Snyk est une technologie essentielle pour la sécurité des applications, car elle assure une surveillance de bout en bout et propose des mesures correctives qui s’intègrent aux workflows existants des développeurs. Ses outils comprennent :
Snyk Code : un outil SAST conçu pour les développeurs, qui facilite et accélère la correction des problèmes.
Snyk Open Source : un outil d’analyse de la composition logicielle (SCA) qui détecte et hiérarchise les vulnérabilités open source.
Snyk Container : un outil qui sécurise les conteneurs, de l’image de base jusqu’à l’exécution.
Snyk IaC : un outil qui aide les développeurs à rédiger des configurations IaC sécurisées.
Snyk AppRisk : un outil ASPM qui aide à découvrir les actifs et à vérifier qu’ils sont couverts par des outils de sécurité et exempts de vulnérabilités.
Voici une représentation visuelle de la manière dont la suite d’outils Snyk s’intègre à la sécurité des applications :
Les outils Snyk constituent la prochaine étape naturelle pour automatiser autant que possible la sécurité des développeurs. Snyk poursuit son évolution vers la sécurisation des applications à l’exécution, grâce à son partenariat avec Sysdig et à sa récente acquisition de Fugue. Ensemble, ces outils aident les développeurs à assurer la sécurité des applications tout au long de leur cycle de vie.
Exemples de sécurité des applications
Consultez nos études de cas pour découvrir comment des organisations ont utilisé Snyk afin d’améliorer leurs processus et leur posture de sécurité des applications grâce à des workflows adaptés aux développeurs.
« L’équipe de sécurité de Glovo a constaté une réduction de 78 % des vulnérabilités critiques dans ses dépendances et son code grâce à Snyk. Elle a également réduit de 40 % son délai moyen de correction, démontrant ainsi sa capacité à livrer plus rapidement du code plus sécurisé. »
Glovo
FAQ sur l’AppSec
Qu’est-ce que le cycle de vie de la sécurité des applications ?
Le cycle de vie de la sécurité des applications évolue en parallèle du cycle de vie du développement logiciel (SDLC). Les méthodes de sécurité traditionnelles consistent à attendre qu’une application soit à un stade avancé de son développement — voire qu’elle soit déjà en production — pour la sécuriser. Les pratiques de développement modernes intègrent ces mesures plus tôt dans le processus. Les équipes de sécurité et de développement doivent donc intégrer la sécurité dès les premières étapes du SDLC et jusqu’à l’environnement d’exécution.
Comment sécuriser une application ?
La sécurité des applications commence dès les premières étapes de la planification : la modélisation des menaces et les principes de sécurité dès la conception permettent d’intégrer la sécurité à l’application. Elle se poursuit pendant le développement et les tests, lorsque des outils d’analyse peuvent s’intégrer aux workflows des développeurs pour automatiser les tests de sécurité. Comme les développeurs sont de plus en plus responsables des conteneurs et de l’infrastructure nécessaires à l’exécution de l’application, cet environnement doit lui aussi être sécurisé.
Que sont les contrôles de sécurité des applications ?
Les contrôles de sécurité des applications sont des mesures concrètes mises en place pour appliquer les normes de sécurité. Dans la hiérarchie de la sécurité, les politiques définissent un cadre à l’échelle de l’organisation, tandis que les normes établissent des règles précises fondées sur ces politiques. Les contrôles permettent ensuite d’appliquer ces normes. Par exemple, la politique d’une entreprise peut imposer l’utilisation exclusive d’algorithmes de chiffrement spécifiques fondés sur la cryptographie à courbes elliptiques. Les normes définissent alors où appliquer cette politique dans les applications, et les contrôles en automatisent idéalement la mise en œuvre.
Qu’est-ce que la sécurité des données applicatives ?
La sécurité des données applicatives consiste à protéger les informations sensibles de l’entreprise et les données clients traitées et stockées par les applications logicielles contre les menaces telles que les accès non autorisés, la modification ou la suppression. Elle constitue un élément essentiel de votre stratégie globale de sécurité des applications.
Quelle est la différence entre la sécurité des applications, la sécurité du cloud et la sécurité des réseaux ?
La sécurité des applications vise à protéger les logiciels eux-mêmes — leur code, leur logique, leurs interfaces et les données qu’ils traitent — contre les vulnérabilités et les attaques. Elle s’appuie sur des pratiques telles que le développement sécurisé, les tests statiques et dynamiques, la protection à l’exécution et la vérification de la sécurité des dépendances tierces. À l’inverse, la sécurité des réseaux protège la couche d’infrastructure — les données en transit, les défenses périmétriques, la segmentation du réseau, les pare-feu, les VPN et les systèmes de détection des intrusions — afin d’empêcher tout accès non autorisé aux systèmes et aux données.
La sécurité du cloud couvre ces deux domaines, mais met l’accent sur la protection des environnements cloud, notamment de l’infrastructure, des configurations, de la gestion des identités et des accès, ainsi que de la conformité. Elle répond aux risques propres à la mutualisation des ressources, aux erreurs de configuration et aux API cloud natives. Dans le cloud, la sécurité des applications agit au niveau des applications, tandis que la sécurité des réseaux peut consister à sécuriser les réseaux virtuels ou à imposer des communications sécurisées entre les composants des services.
Quels sont les principes fondamentaux d’une architecture sécurisée dès la conception ?
La sécurité dès la conception est une approche d’ingénierie qui intègre la sécurité comme une caractéristique fondamentale des systèmes dès les premières étapes de leur conception, plutôt que de l’ajouter a posteriori. Elle consiste à anticiper les attaques et à concevoir des systèmes de manière à limiter les conséquences des compromissions, en appliquant des principes tels que le moindre privilège, la réduction de la surface d’attaque, la défense en profondeur et l’assurance continue. Des pratiques complémentaires — comme la simplicité (KISS), la transparence de la conception (sans compter sur le secret pour assurer la sécurité), la séparation des responsabilités et des paramètres par défaut sécurisés — renforcent la robustesse des systèmes en réduisant leur complexité et en améliorant leur contrôle.
Quel rôle joue le Zero Trust dans la sécurité des applications ?
Le Zero Trust est un modèle de sécurité fondé sur le principe « ne jamais faire confiance, toujours vérifier » : chaque interaction avec un utilisateur, un appareil ou une application doit faire l’objet d’une authentification et d’une autorisation continues, quel que soit l’emplacement ou le périmètre réseau. Appliqué à la sécurité des applications, le Zero Trust garantit que l’accès aux applications et aux API n’est accordé qu’au moyen de contrôles rigoureux tenant compte du contexte. Il impose le principe du moindre privilège et assure une surveillance en temps réel pour détecter les comportements anormaux.
Ce modèle part également du principe qu’une brèche peut survenir. Il favorise donc des stratégies architecturales — telles que la microsegmentation, le chiffrement des communications, la gestion des identités et des accès (IAM) et l’analyse comportementale continue — qui limitent le temps de présence des attaquants et leurs déplacements latéraux au sein des systèmes. Il renforce ainsi la résilience des applications et réduit l’impact potentiel des attaques.
Comment sécuriser les conteneurs et les charges de travail Kubernetes du point de vue de la sécurité des applications ?
La sécurisation des applications conteneurisées et des charges de travail Kubernetes nécessite une stratégie à plusieurs niveaux. Commencez par analyser les images de conteneurs afin d’y détecter les vulnérabilités connues avant leur déploiement, imposez la signature des images et intégrez des contrôles de sécurité de l’Infrastructure as Code (IaC) dès le début du pipeline CI/CD. Utilisez des contrôles natifs de Kubernetes, tels que les contrôleurs d’admission, le contrôle d’accès basé sur les rôles (RBAC) et les politiques réseau, pour valider les charges de travail, contrôler les accès et sécuriser les communications entre les pods et les services.
Veillez également à appliquer les bonnes pratiques : utiliser des systèmes d’exploitation hôtes renforcés, exécuter les conteneurs avec les privilèges strictement nécessaires et réévaluer en continu la configuration du cluster afin d’éviter les erreurs de configuration, comme des espaces de noms exposés publiquement ou des rôles trop permissifs.
Quels KPI et indicateurs les RSSI doivent-ils suivre pour mesurer la maturité de la sécurité des applications ?
Les RSSI doivent suivre des indicateurs qui témoignent à la fois des progrès réalisés dans la réduction des risques et du degré d’intégration de l’AppSec au sein des équipes. Parmi les KPI AppSec les plus utiles figurent le nombre de vulnérabilités exploitables, le délai moyen de correction (MTTR) et l’alignement sur les référentiels de conformité : la plateforme Snyk aide à suivre et à visualiser chacun de ces indicateurs. Tout aussi importants, les indicateurs qui reflètent l’engagement des équipes et la couverture, comme le pourcentage de projets intégrant le SAST/DAST, le taux de correction des vulnérabilités et l’adoption des outils AppSec par les développeurs.
Libérez tout le potentiel du DevSecOps avec Snyk
Surmontez la complexité des applications et les hallucinations de l’IA, tout en favorisant la collaboration entre les équipes de développement et de sécurité grâce aux analyses de Snyk et d’Accenture.