Tests de sécurité des applications (AST) : les principales questions et réponses
Les différents types de tests de sécurité des applications et les outils de test de sécurité logicielle.
Écrit par

0 minutes de lecture
La rapidité avec laquelle les développeurs créent et publient des logiciels impose un cycle de tests continu à chaque étape du cycle de développement. Les tests de sécurité des applications sont ainsi devenus une étape essentielle du cycle de création et de publication des logiciels. Selon un rapport Verizon de 2020, 43 % des violations de données étaient dues à des attaques contre des applications web. Pour créer des applications sécurisées, il faut les tester régulièrement et corriger les vulnérabilités connues dès leur apparition. Les solutions de sécurité des applications, comme Snyk, aident les développeurs et les équipes de sécurité à suivre le rythme du développement tout en restant protégés.
Qu’est-ce que les tests de sécurité des applications ?
Les tests de sécurité des applications reposent sur un ensemble d’outils et de pratiques qui aident les développeurs à gérer et à corriger toutes les vulnérabilités de leur base de code. La complexité des applications actuelles exige des développeurs qu’ils utilisent différents outils de détection des vulnérabilités, fondés sur diverses méthodes de test. Certains de ces outils analysent la base de code pour détecter les problèmes courants, tandis que d’autres effectuent des tests dynamiques sur des déploiements en cours d’exécution.
Les composants open source accélèrent le cycle de développement, mais peuvent aussi introduire du code non sécurisé si l’équipe de sécurité n’audite pas tous les extraits de code. Pour préserver la sécurité de leur base de code, les équipes doivent recourir à différents types de tests de sécurité des applications tout au long du cycle de développement sécurisé. Pensez également à effectuer des tests spécifiques de sécurité des applications web si votre application est accessible en ligne.
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.
Types d’outils de test de sécurité des applications
À chaque étape du cycle de vie d’une application, les équipes de sécurité peuvent utiliser des outils spécifiques pour la protéger :
Tests statiques de sécurité des applications (SAST) : recherchent les vulnérabilités dans le code source de l’application (au repos) et fournissent un aperçu de sa sécurité en temps réel.
Tests dynamiques de sécurité des applications (DAST) : vérifient la sécurité à l’exécution en testant différents types d’attaques contre l’application en cours d’exécution. Le DAST ne nécessite pas d’accéder au code source de l’application.
Tests d’intrusion des applications : des professionnels des tests d’intrusion évaluent l’application face aux dernières cyberattaques, notamment les vulnérabilités susceptibles d’être déclenchées par les actions des utilisateurs. Ces tests peuvent être réalisés à l’aide d’outils dédiés ou confiés à un prestataire externe.
Tests interactifs de sécurité des applications (IAST) : recherchent les vulnérabilités connues dans les fonctions de l’application en simulant différents scénarios d’utilisation et d’interaction.
Tests de sécurité des applications mobiles (MAST) : associent d’autres types de tests de sécurité des applications à des vecteurs d’attaque propres aux mobiles (par exemple, les points d’accès Wi-Fi malveillants ou les appareils mobiles jailbreakés).
Analyse de la composition logicielle (SCA) : analyse l’origine des bibliothèques utilisées dans une application. Les bibliothèques open source populaires disposent souvent de listes publiques de bugs, ce qui rend cette technique particulièrement efficace.
Analyse de sécurité des bases de données : vérifie que la base de données utilisée respecte les bonnes pratiques, notamment en matière de mots de passe robustes et d’installation des derniers correctifs de sécurité.
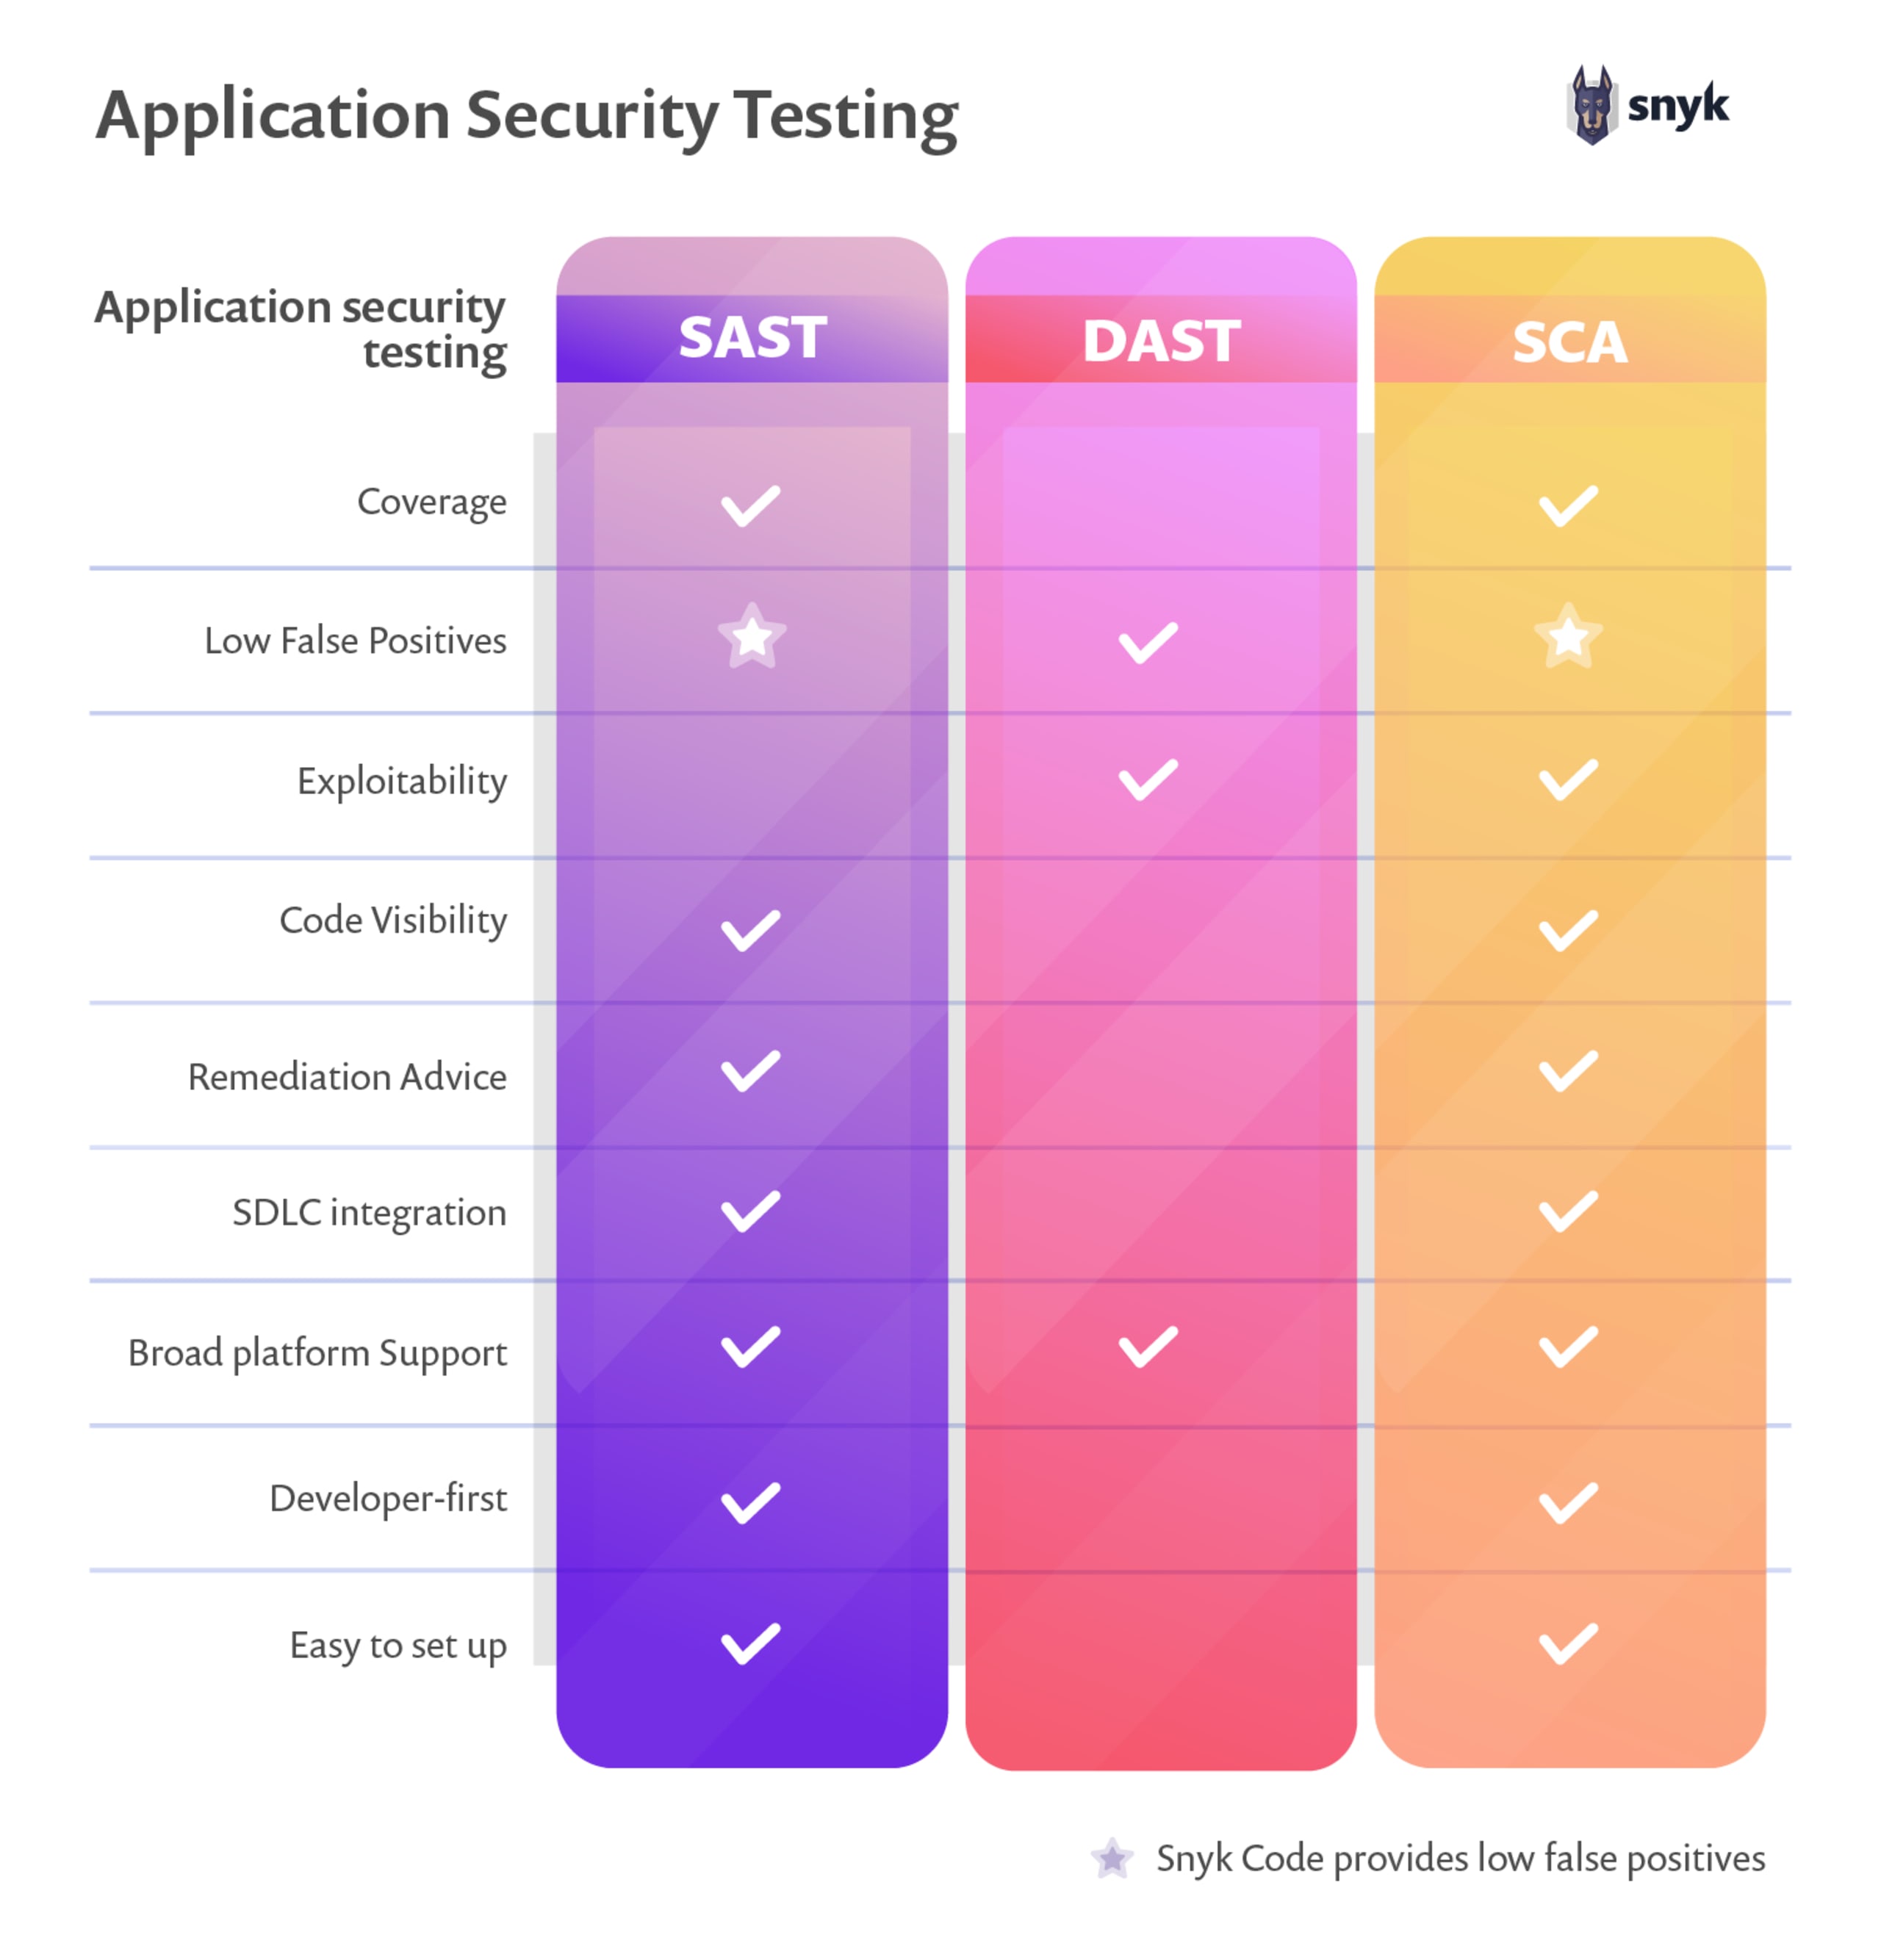
SAST vs DAST vs SCA
Quels outils de test de sécurité des applications utiliser ?
Il existe de nombreux outils de test de sécurité des applications pour aider les équipes à sécuriser leurs logiciels. Le choix de l’outil adapté dépend bien sûr du type de tests à réaliser. Plusieurs bons outils SAST open source sont disponibles, comme LGTM et Snyk CLI. Si vous privilégiez le DAST, OWASP ZAP et le scanner Arachni sont d’excellents choix. Arachni propose également une assistance commerciale. Pour l’IAST, la plupart des outils disponibles sont propres à un éditeur, mais Contrast Community Edition (CE) est un outil IAST gratuit et complet pour les applications Java et .NET.
Snyk propose un ensemble de solutions de sécurité des applications robustes, dont un scanner de vulnérabilités open source, qui aide à détecter, hiérarchiser et corriger automatiquement les vulnérabilités des dépendances open source tout au long du processus de développement.
En fonction de l’environnement de développement utilisé pour créer et publier les logiciels, les outils d’analyse de la sécurité des applications peuvent détecter les vulnérabilités tôt et permettre aux équipes d’appliquer des correctifs ou de remplacer des composants avant la mise en production.
Processus de test de sécurité des applications
Le processus de test de sécurité des applications peut varier considérablement selon le type de test nécessaire. Le SAST cible la base de code et s’intègre donc idéalement à un pipeline CI/CD. Le DAST cible les systèmes en cours d’exécution ; il peut être automatisé, mais nécessite un déploiement fonctionnel qui reproduit l’environnement de production. Contrairement au DAST, l’IAST s’exécute au sein du système que vous souhaitez tester. Il doit donc être intégré à la base de code avant le déploiement.
Les équipes doivent rechercher les nouvelles vulnérabilités, les injections SQL, la manipulation d’URL, l’usurpation d’identité, le code malveillant et les attaques par script intersites (XSS). Les testeurs doivent maîtriser les protocoles HTTP afin d’éviter la manipulation d’URL au moyen de requêtes HTTP GET. Si l’application transmet des informations importantes dans la chaîne de requête, elle n’est pas sécurisée.
Pour prévenir les attaques XSS, les testeurs doivent vérifier que l’application rejette toutes les requêtes HTML et les scripts externes. Ils doivent configurer le système d’exploitation du serveur qui exécute l’application conformément aux bonnes pratiques de sécurité. Il est également essentiel de sécuriser tous les autres services exécutés sur le serveur, car chaque point d’entrée constitue un vecteur d’attaque potentiel. Les données personnelles des clients doivent aussi être protégées conformément aux lois sur la protection des données.
Les développeurs doivent impérativement examiner tous les aspects de la sécurité de leur application à chaque commit. Les bons outils peuvent aider les équipes à automatiser la majeure partie de leurs tests pendant le cycle de développement. Si vous ne sécurisez pas vos applications avant leur publication, vous risquez une violation aux conséquences graves, comme une panne du serveur ou l’exposition des dossiers utilisateurs.
Bonnes pratiques de test de sécurité logicielle
Les tests continus à chaque étape du cycle de développement sont essentiels. Voici quelques conseils supplémentaires pour aider les développeurs à sécuriser leurs applications en permanence.
Identifiez les systèmes essentiels à l’activité : des tests fréquents sont indispensables pour tous vos systèmes essentiels à l’activité et peuvent même être imposés par la réglementation.
Testez tous les composants dès le début : plus votre équipe commence tôt les tests, moins elle risque de rencontrer ultérieurement des problèmes de sécurité et des vulnérabilités critiques, et plus l’application sera sécurisée.
Hiérarchisez la correction et la remédiation : connaître l’existence d’une vulnérabilité ne suffit pas ; les équipes doivent s’efforcer de la corriger dès qu’elle apparaît.
Consultez notre checklist de sécurité des applications pour découvrir d’autres bonnes pratiques.
Tests de sécurité des applications avec Snyk
Snyk permet de tester la sécurité des applications à chaque étape du cycle de développement et s’intègre à vos outils existants grâce à notre solution de sécurité des applications. Les vulnérabilités des packages qui ne sont pas corrigées peuvent entraîner des violations majeures et compromettre les services.
Sécurisez vos applications avec notre outil pensé pour les développeurs
Des conseils efficaces et concrets en sécurité des applications, dans vos IDE, dépôts, conteneurs et pipelines.
Essayez notre outil de vérification du code pour évaluer rapidement la sécurité de votre code et commencer à créer des applications sécurisées avec Snyk.