Mettre en œuvre efficacement la sécurité Shift Left
Écrit par

0 minutes de lecture
Qu’est-ce que la sécurité Shift Left ?
La sécurité Shift Left consiste à intégrer les contrôles de sécurité le plus tôt et le plus souvent possible dans le cycle de développement logiciel (SDLC), dans le cadre d’une démarche DevSecOps. Les vulnérabilités détectées plus tôt dans le développement sont beaucoup plus faciles et moins coûteuses à corriger.
Aujourd’hui, la plupart des entreprises s’appuient sur la technologie et les logiciels pour se démarquer sur le marché. Dans ce contexte, la vitesse de développement n’a jamais été aussi importante. Attendre qu’il soit trop tard pour corriger les vulnérabilités de sécurité logicielle peut coûter cher et exposer les entreprises à des risques inutiles. C’est pourquoi il est important d’intégrer la sécurité dès le départ : c’est ce qu’on appelle la sécurité Shift Left.
Mais pour décaler efficacement la sécurité vers la gauche, il ne suffit pas de remettre aux développeurs une liste de problèmes à corriger ou de leur fournir un outil conçu pour l’équipe de sécurité. Les développeurs ont besoin d’outils adaptés à leurs besoins et du soutien continu de l’équipe de sécurité tout au long du processus.
Examinons de plus près la sécurité Shift Left, les dangers d’une sécurité qui intervient trop tard, ainsi que quelques bonnes pratiques et outils pour vous lancer.
L’importance de la sécurité Shift Left
La sécurité Shift Left permet aux équipes de sécurité de suivre le rythme des méthodes de développement agiles, tout en gérant les nouveaux risques associés aux technologies cloud.
Les méthodes agiles et les pratiques DevOps ont transformé le développement et la livraison des logiciels. Elles accélèrent le cycle qui va de l’écriture du code à la création de valeur pour les clients, puis à l’apprentissage tiré du marché et à l’adaptation. Les équipes de développement autonomes livrent des logiciels en continu, plus rapidement que jamais, et prennent leurs décisions technologiques et de mise en œuvre sans intermédiaire.
À mesure que le reste de l’entreprise évolue, les équipes de sécurité doivent répondre à des exigences croissantes et deviennent souvent un goulot d’étranglement dans des cycles de développement rapides. Les outils et pratiques traditionnels de sécurité des applications, conçus pour une époque plus lente, antérieure au cloud, placent les équipes de sécurité sur le chemin critique de la livraison d’applications de haute qualité. La responsabilité de définir et de mettre en œuvre les garde-fous de sécurité adaptés à leurs processus incombe donc davantage aux développeurs.
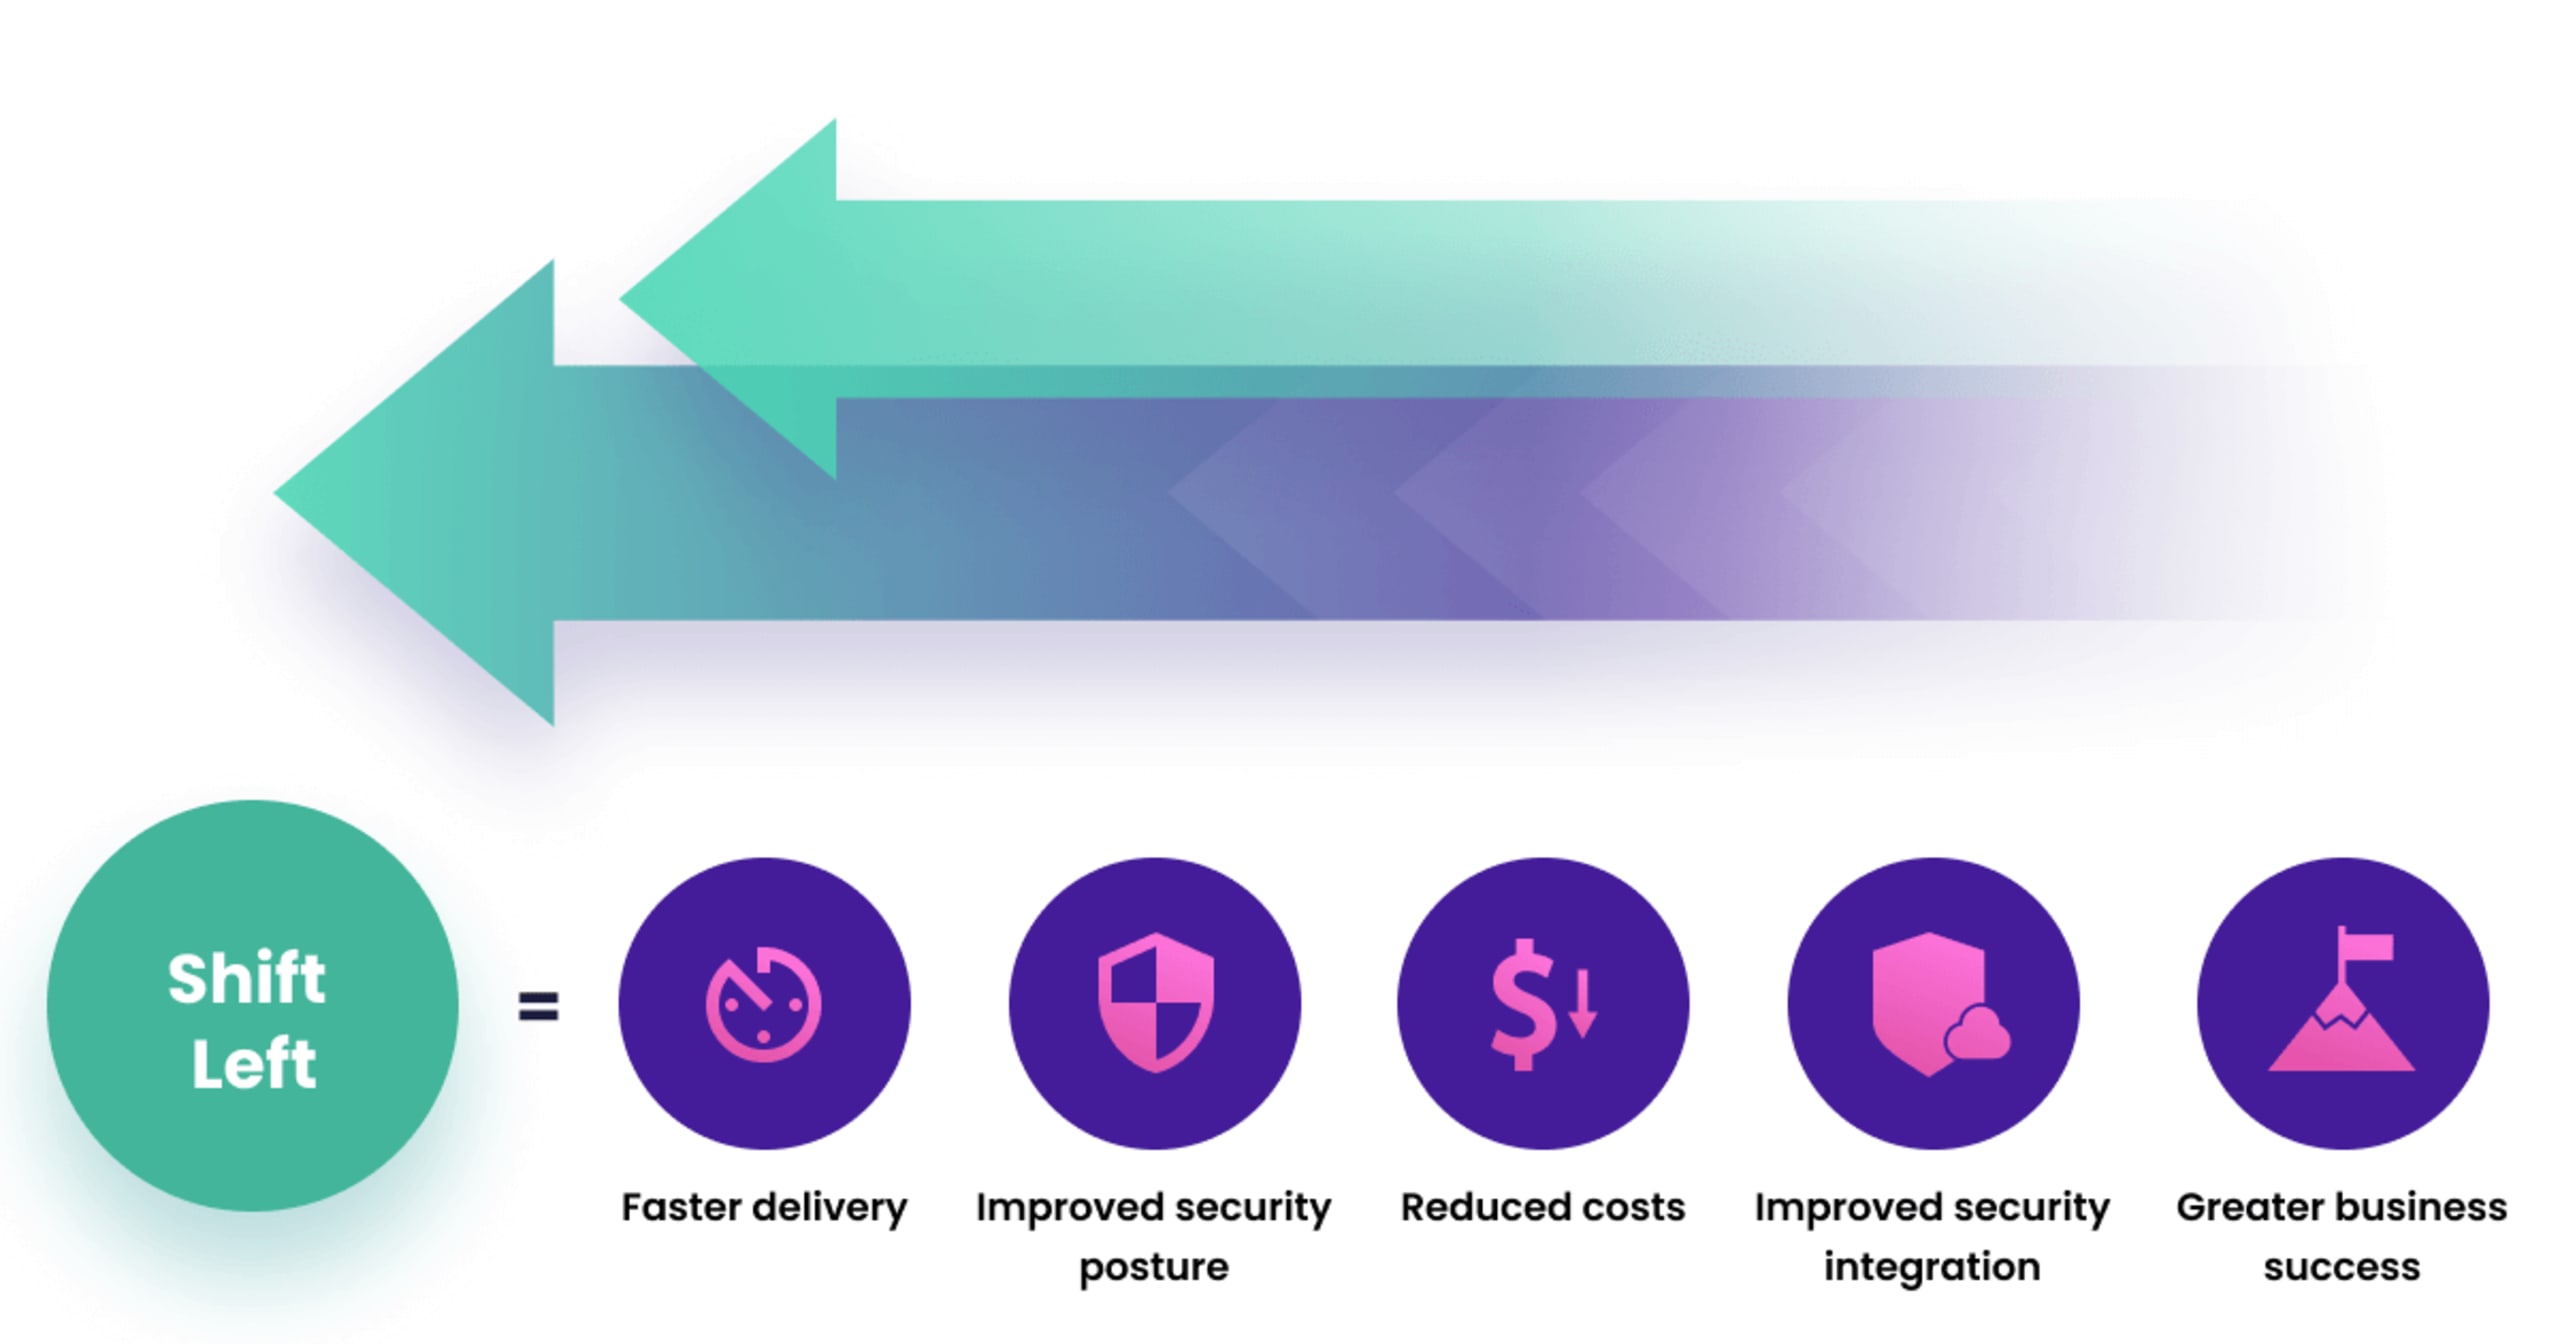
Les avantages de la sécurité Shift Left
Les dangers d’une sécurité qui intervient trop tard
Les logiciels open source sont désormais omniprésents dans le monde du développement logiciel. Les écosystèmes de développement dépendent de plus en plus de bibliothèques et de packages open source tiers pour simplifier le développement. Si elles ne sont pas détectées, les vulnérabilités présentes dans ces dépendances open source peuvent traverser le processus de build. De plus en plus d’entreprises prennent conscience de l’impact des logiciels open source sur leur posture de sécurité globale.
Bien sûr, comme toutes les technologies, les conteneurs et l’infrastructure as code (IaC) posent également des défis et des menaces spécifiques en matière de sécurité. Lorsque la communauté open source crée et partage des images de conteneurs et des configurations Kubernetes, les vulnérabilités qu’elles contiennent se retrouvent dans les environnements d’exploitation.
La sécurité ne consiste plus seulement à empêcher les vulnérabilités d’atteindre le code propriétaire. Dans les applications cloud native modernes, elle concerne le code, les dépendances directes et transitives, les images de conteneurs et les configurations IaC. Reporter les contrôles de sécurité n’est plus une option : attendre qu’une application soit prête à être déployée pour l’examiner entraîne soit de longs retards, soit des vulnérabilités non détectées.
Qu’est-ce que le test Shift Left ?
Le test Shift Left intègre les pratiques de test logiciel, notamment les contrôles de sécurité, le plus tôt possible dans le SDLC. Les équipes de développement et d’exploitation disposent ainsi des processus et des outils nécessaires pour partager la responsabilité de la livraison de logiciels sécurisés et de haute qualité. Le test et les outils Shift Left aident les entreprises à publier plus souvent en évitant les bugs courants et les goulots d’étranglement liés aux problèmes de sécurité.

3 étapes pour commencer les tests shift left
Que sont les outils de sécurité Shift Left ?
Les outils de sécurité Shift Left recherchent les vulnérabilités connues et classent les résultats. Ils permettent de repérer les tendances et les schémas récurrents. Comme les attaques exploitent souvent la couche applicative pour accéder aux systèmes, ces outils sont essentiels pour renforcer la sécurité de la couche applicative. Ils aident les développeurs à rechercher les vulnérabilités connues (ou les erreurs de code) pendant les phases de build et de mise en production. Face à l’apparition constante de nouvelles vulnérabilités, les outils de sécurité Shift Left offrent de nombreux avantages.
Outils de sécurité Shift Left
Découvrons cinq des outils de sécurité Shift Left les plus populaires :
Test statique de sécurité des applications (SAST) : le SAST analyse la structure du code source au repos. Il identifie les faiblesses susceptibles de provoquer une vulnérabilité, puis génère un rapport.
Test dynamique de sécurité des applications (DAST) : le DAST teste une application en cours d’exécution à partir de spécifications, sans nécessiter de connaissance approfondie de son fonctionnement interne. Les outils DAST analysent le code en cours d’exécution pour repérer les problèmes liés aux requêtes, aux réponses, aux interfaces, aux scripts, aux injections, à l’authentification et aux sessions, à l’aide du fuzzing.
Analyse de la composition logicielle (SCA) : également appelée analyse des origines, cette méthode permet d’analyser tous les composants et toutes les bibliothèques logicielles provenant de sources externes. Ces outils détectent les vulnérabilités connues et signalent à l’utilisateur les correctifs ou mises à jour disponibles.
Test interactif de sécurité des applications (IAST) : en combinant des approches statiques et dynamiques, les outils IAST hybrides testent les applications et les flux de données à l’aide de cas de test prédéfinis. Selon les résultats, l’outil peut recommander des cas de test supplémentaires.
Test de sécurité des applications en tant que service (ASTaaS) : dans ce modèle, l’entreprise fait appel à un prestataire externe pour effectuer tous les tests de ses applications. L’ASTaaS combine généralement des méthodes de sécurité statiques et dynamiques, notamment des tests d’intrusion et l’évaluation des interfaces de programmation d’applications (API).
Lancez-vous dans les compétitions Capture The Flag
Apprenez à résoudre des défis Capture The Flag en regardant à la demande notre atelier virtuel d’initiation.
Bonnes pratiques de sécurité Shift Left
Voici plusieurs pratiques pour décaler la sécurité vers la gauche :
Définissez des politiques de sécurité Shift Left : les politiques de sécurité constituent un bon point de départ. Elles peuvent définir automatiquement et de manière cohérente des limites avant le début du travail, et fournir les informations essentielles à l’efficacité des processus de développement, notamment en matière de sécurité.
Évaluez où et comment les logiciels sont créés : à mesure que vos développeurs se familiarisent avec les pratiques de programmation sécurisée, il est judicieux de réexaminer votre SDLC. Comprendre où et comment vos logiciels sont créés vous aidera à déterminer les petites étapes qui permettront d’intégrer les tests plus tôt dans le cycle de vie. Vous pourrez également repérer les outils adaptés à votre base de code.
Adoptez l’automatisation de la sécurité : les équipes de développement devraient adopter des outils d’automatisation de la sécurité. Celle-ci s’appuie sur des processus logiciels pour détecter, examiner et corriger par programmation les menaces externes qui visent les applications et les systèmes. L’automatisation accélère ainsi le cycle de développement et réduit le délai de mise sur le marché.
Intégrez les correctifs de sécurité au fil de la création du code : idéalement, la sécurité doit être intégrée au processus de développement à mesure qu’il avance, et les retours doivent être fournis aussi rapidement que possible. Les développeurs obtiennent ainsi des retours sur le code sur lequel ils travaillent et peuvent appliquer rapidement les correctifs.
Intégrez la visibilité à votre culture : l’un des principaux objectifs de la sécurité Shift Left est de préserver la sécurité du code pendant et après sa mise en production. Pour cela, les équipes doivent bénéficier d’une visibilité permanente sur la sécurité des applications. Elles peuvent alors corriger les problèmes au besoin en publiant des mises à jour logicielles.
Mettre en œuvre la sécurité Shift Left
La sécurité Shift Left est un pilier de la mise en œuvre réussie d’une stratégie DevSecOps, mais elle doit être déployée de manière responsable. Pour cela, il faut permettre aux développeurs d’intégrer la sécurité à leurs workflows de développement existants, sans friction ni obstacle, et avec un niveau de supervision adapté. Mais à mesure que les développeurs prennent davantage en charge les enjeux de sécurité cloud native, nous devons reconnaître que leurs outils seront différents de ceux de la génération précédente, conçus pour les équipes d’exploitation.
Découvrez comment Snyk vous aide à détecter et corriger les vulnérabilités
Découvrez la plateforme de sécurité de Snyk, conçue pour les développeurs, qui leur permet de détecter et de corriger les vulnérabilités tout au long du cycle de développement logiciel.