CLI
Détectez et corrigez les vulnérabilités dans le code JavaScript, les bibliothèques open source et les conteneurs de vos projets et pipelines.
Sécurité applicative pour JS
De votre première ligne de code à votre dernière dépendance npm, Snyk protège vos applications JavaScript directement depuis votre IDE, votre CLI et vos workflows Git.
Ou inscrivez-vous avec Bitbucket et d’autres options
En utilisant Snyk, vous acceptez de respecter nos politiques, notamment nos Conditions d’utilisation et notre Politique de confidentialité.
Snyk vous aide à sécuriser votre code JavaScript et vos bibliothèques npm directement depuis votre IDE, vos dépôts Git et votre CLI.
Utilisez Snyk dans votre CLI ou intégrez-le facilement à votre IDE et à vos dépôts Git.
Snyk surveille en continu vos applications pour détecter les vulnérabilités en temps réel.
Appliquez des correctifs de sécurité optimisés par l’IA directement dans votre IDE ou fusionnez des pull requests de correction.
Snyk prend en charge de nombreux gestionnaires de paquets, frameworks, bibliothèques et IDE JavaScript.


En intégrant l’analyse de sécurité et des conseils de correction à votre CLI, votre IDE et vos dépôts Git, les développeurs avancent plus vite et les équipes de sécurité consacrent moins de temps aux revues de bas niveau.

Détectez et corrigez les vulnérabilités dans le code JavaScript, les bibliothèques open source et les conteneurs de vos projets et pipelines.
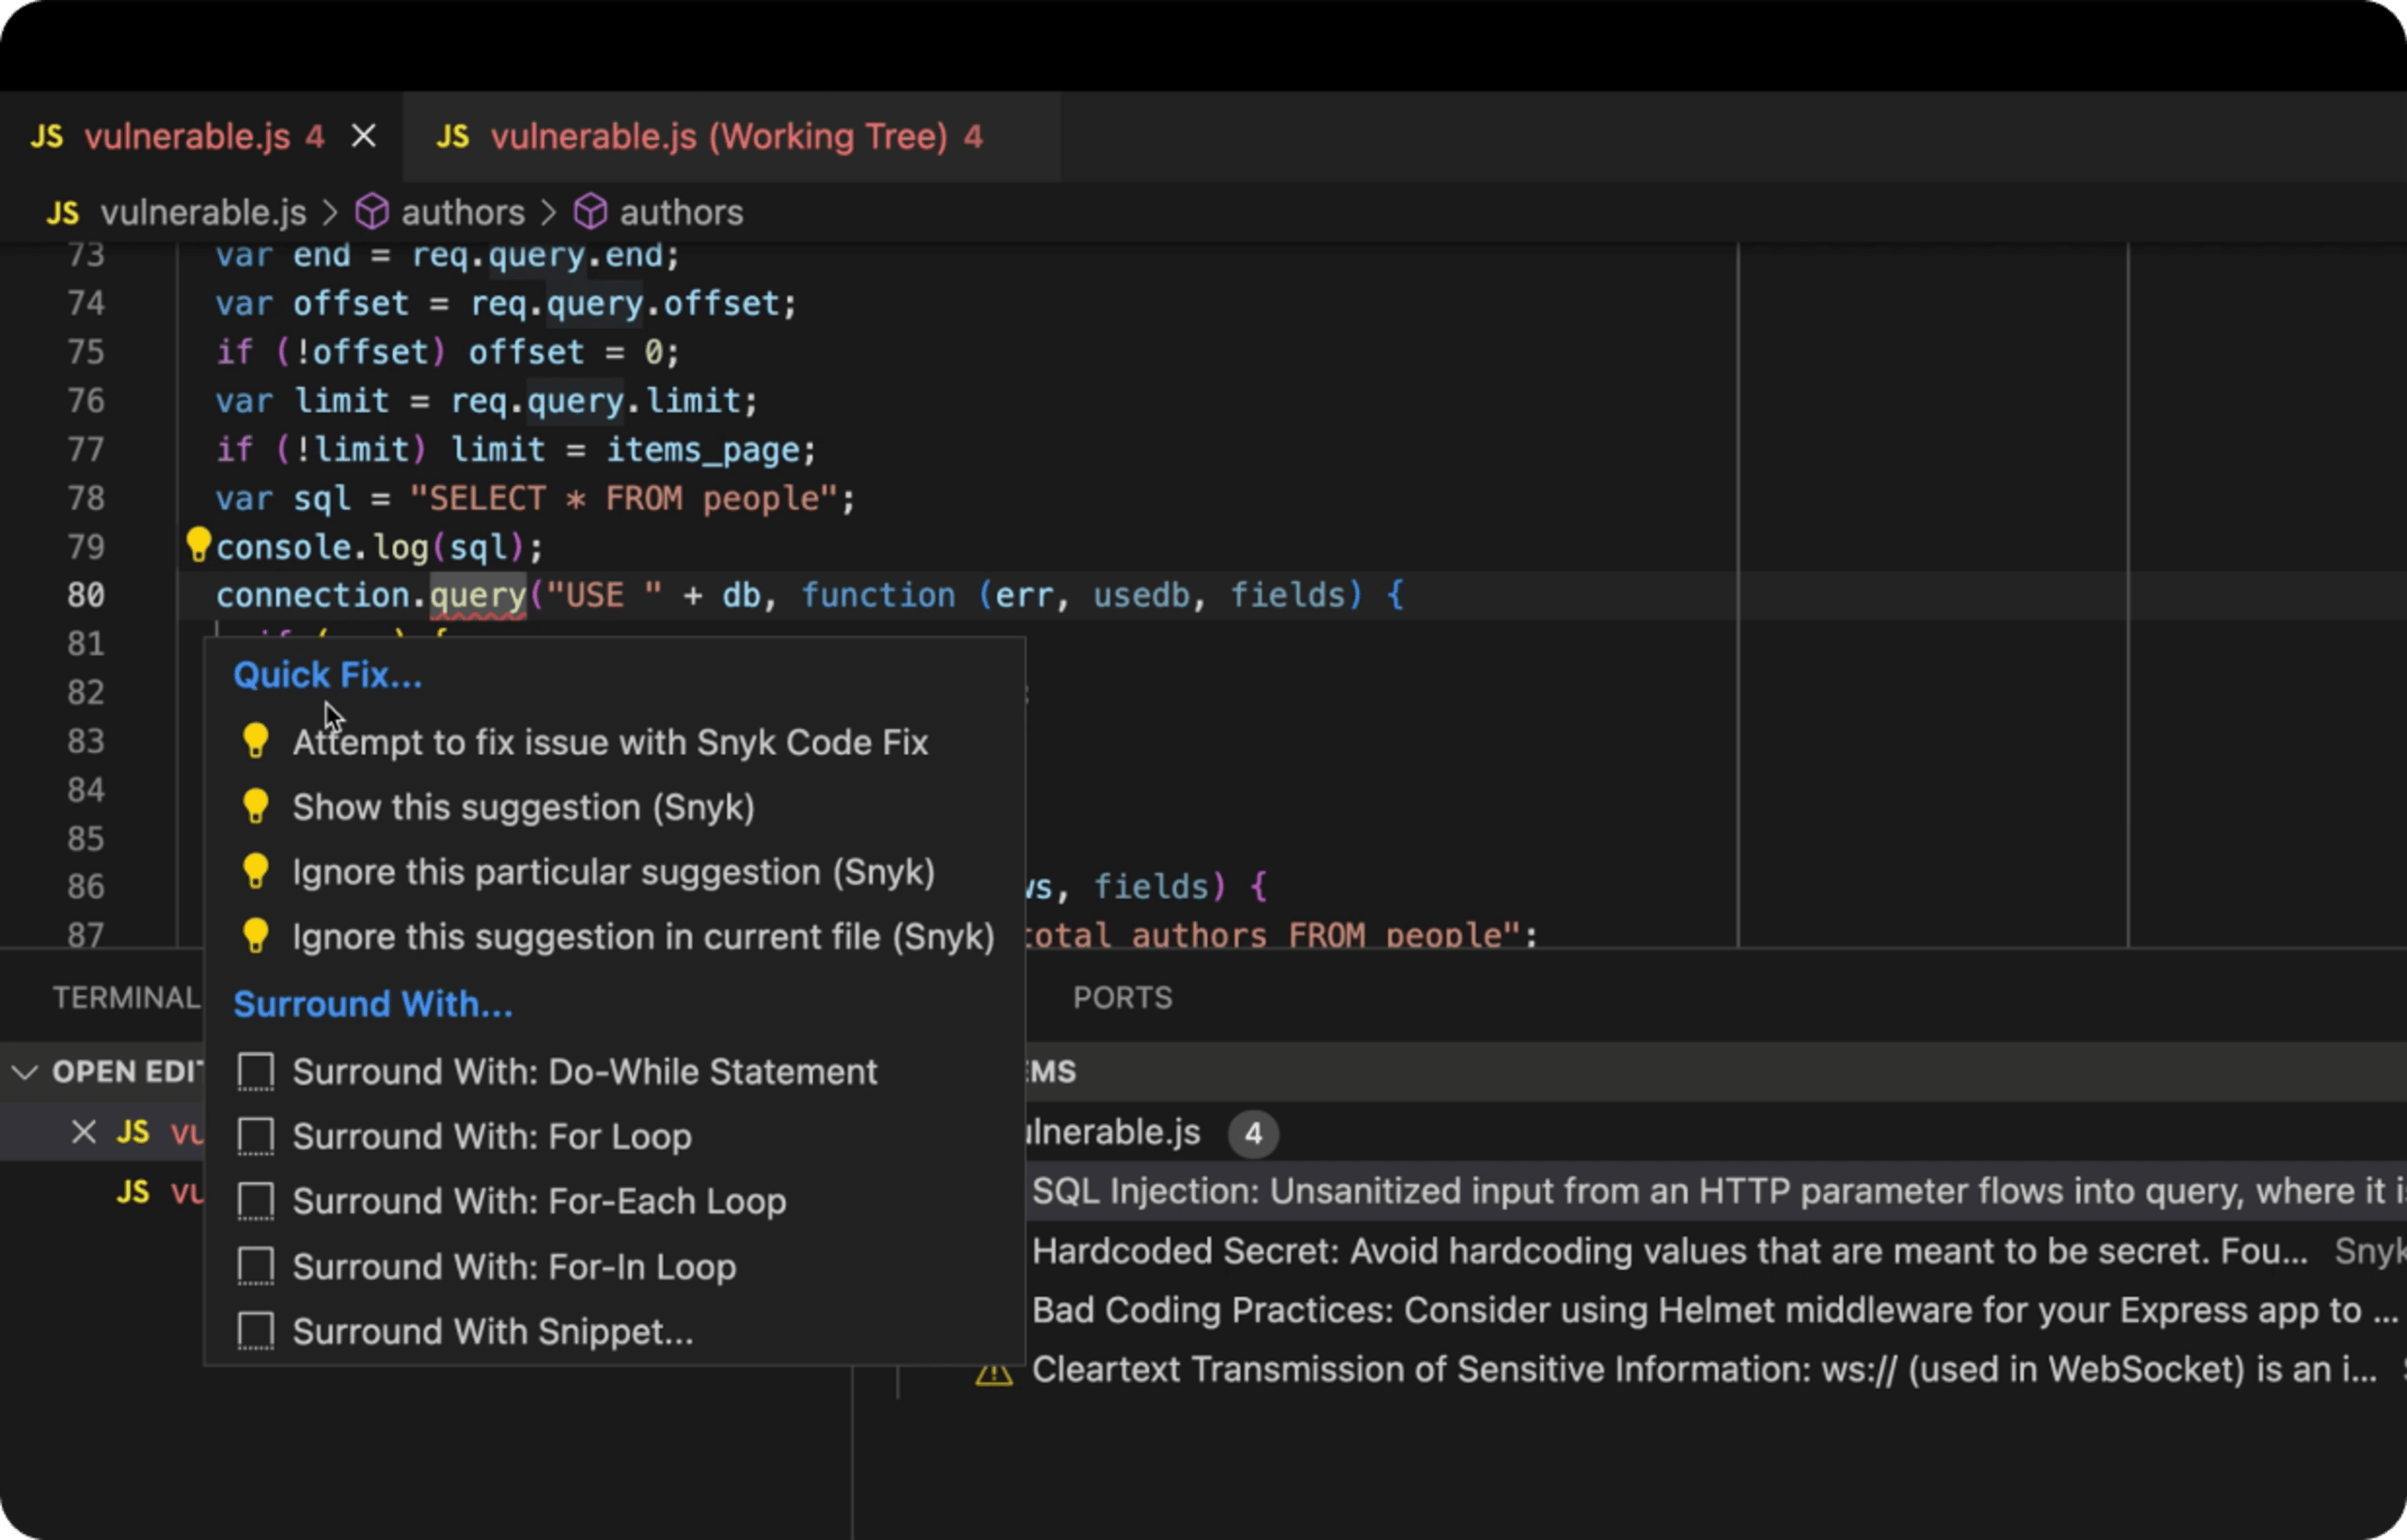
Analysez votre code JavaScript en temps réel et recevez des suggestions de correction générées par l’IA, directement dans vos IDE préférés, notamment Visual Studio Code et Eclipse.

Déployez du code JavaScript sécurisé grâce aux contrôles de vulnérabilités dans les pull requests de Snyk, aux corrections en un clic et à la surveillance continue.
Détectez et corrigez gratuitement les vulnérabilités JavaScript avec Snyk.
Aucune carte de crédit requise.
Ou inscrivez-vous avec Azure AD Docker ID Bitbucket
En utilisant Snyk, vous acceptez de respecter nos politiques, notamment nos Conditions d’utilisation et notre Politique de confidentialité.
Selon les données d’analyse de Snyk, un projet JavaScript moyen présente 47 vulnérabilités. Découvrez les principales vulnérabilités du code JavaScript et des projets open source les plus susceptibles d’apparaître dans vos projets, d’après les résultats des analyses de Snyk et les recherches en sécurité.
Top 10 des vulnérabilités JavaScript dans le code selon Snyk
Lire le rapport
Top 10 des vulnérabilités des logiciels open source JavaScript selon Snyk
Lire le rapportApprenez à protéger vos applications contre les vulnérabilités JavaScript courantes grâce à des leçons interactives à suivre à votre rythme.


Découvrez nos aide-mémoire et nos articles de blog pour connaître les bonnes pratiques et sécuriser vos projets JavaScript.
Snyk prend en charge vos langages préférés pour vous permettre de sécuriser vos applications tout au long du cycle de développement logiciel.


Sécurisez vos applications grâce à l’analyse des vulnérabilités de Snyk et à ses recommandations de correction.
Aucune carte bancaire requise.
Ou inscrivez-vous avec Azure AD Docker ID Bitbucket
En utilisant Snyk, vous acceptez de respecter nos politiques, notamment nos Conditions d’utilisation et notre Politique de confidentialité.
JavaScript n’est pas intrinsèquement dangereux, mais les développeurs peuvent introduire des vulnérabilités dans leur code JavaScript s’ils ne maîtrisent pas suffisamment la sécurité de ce langage ou travaillent sans l’aide d’outils de sécurité comme Snyk
Les vulnérabilités JavaScript comprennent les attaques XSS et CSRF, les injections, la pollution de prototype et bien d’autres. Pour en savoir plus sur les vulnérabilités JavaScript et découvrir comment les corriger, consultez Snyk Learn.
Snyk analyse vos applications JavaScript en temps réel pour détecter les vulnérabilités et vous propose des correctifs pour y remédier rapidement.
Snyk peut détecter les vulnérabilités du code JavaScript, des bibliothèques open source et des conteneurs. Parmi les exemples de vulnérabilités JavaScript figurent les attaques XSS basées sur le DOM, l’absence de limitation du nombre de requêtes et la traversée de répertoires.
Snyk s’intègre facilement à vos outils et workflows existants tout au long du cycle de développement logiciel (SDLC), notamment à la CLI, aux IDE, aux dépôts Git et aux registres de conteneurs. Snyk prend en charge les IDE JavaScript tels que WebStorm, Visual Studio Code et Eclipse, pour vous permettre de détecter et de corriger les vulnérabilités JavaScript directement dans votre code, avec des conseils de correction. Snyk s’intègre à vos solutions SCM préférées pour assurer une surveillance continue des dépôts, analyser les pull requests et proposer des pull requests de correction.