S’associer à Sysdig pour sécuriser Kubernetes, du développement à l’exécution

16 février 2022
0 minutes de lectureAujourd’hui, nous sommes ravis d’annoncer notre partenariat avec Sysdig pour réunir la sécurité des conteneurs et de Kubernetes, du code au cluster. Ensemble, Snyk et Sysdig aident les développeurs à sécuriser le code et les conteneurs pendant le développement, à protéger l’environnement Kubernetes en production et à transmettre aux développeurs les retours et la visibilité issus de la production, tout en éliminant le bruit lié aux vulnérabilités des conteneurs. Les conteneurs sont une technologie fondamentale du mouvement DevOps, et Kubernetes a apporté l’évolutivité et la flexibilité nécessaires au déploiement de multiples charges de travail conteneurisées sur tous les clouds. Pour la première fois, une solution de sécurité couvre désormais l’ensemble du cycle des pratiques DevOps pour les charges de travail conteneurisées. Elle permet aux développeurs de créer des conteneurs plus sûrs pour exécuter leurs applications, afin de renforcer la sécurité en production et de mettre en place une boucle de retours continue pour corriger les problèmes critiques.
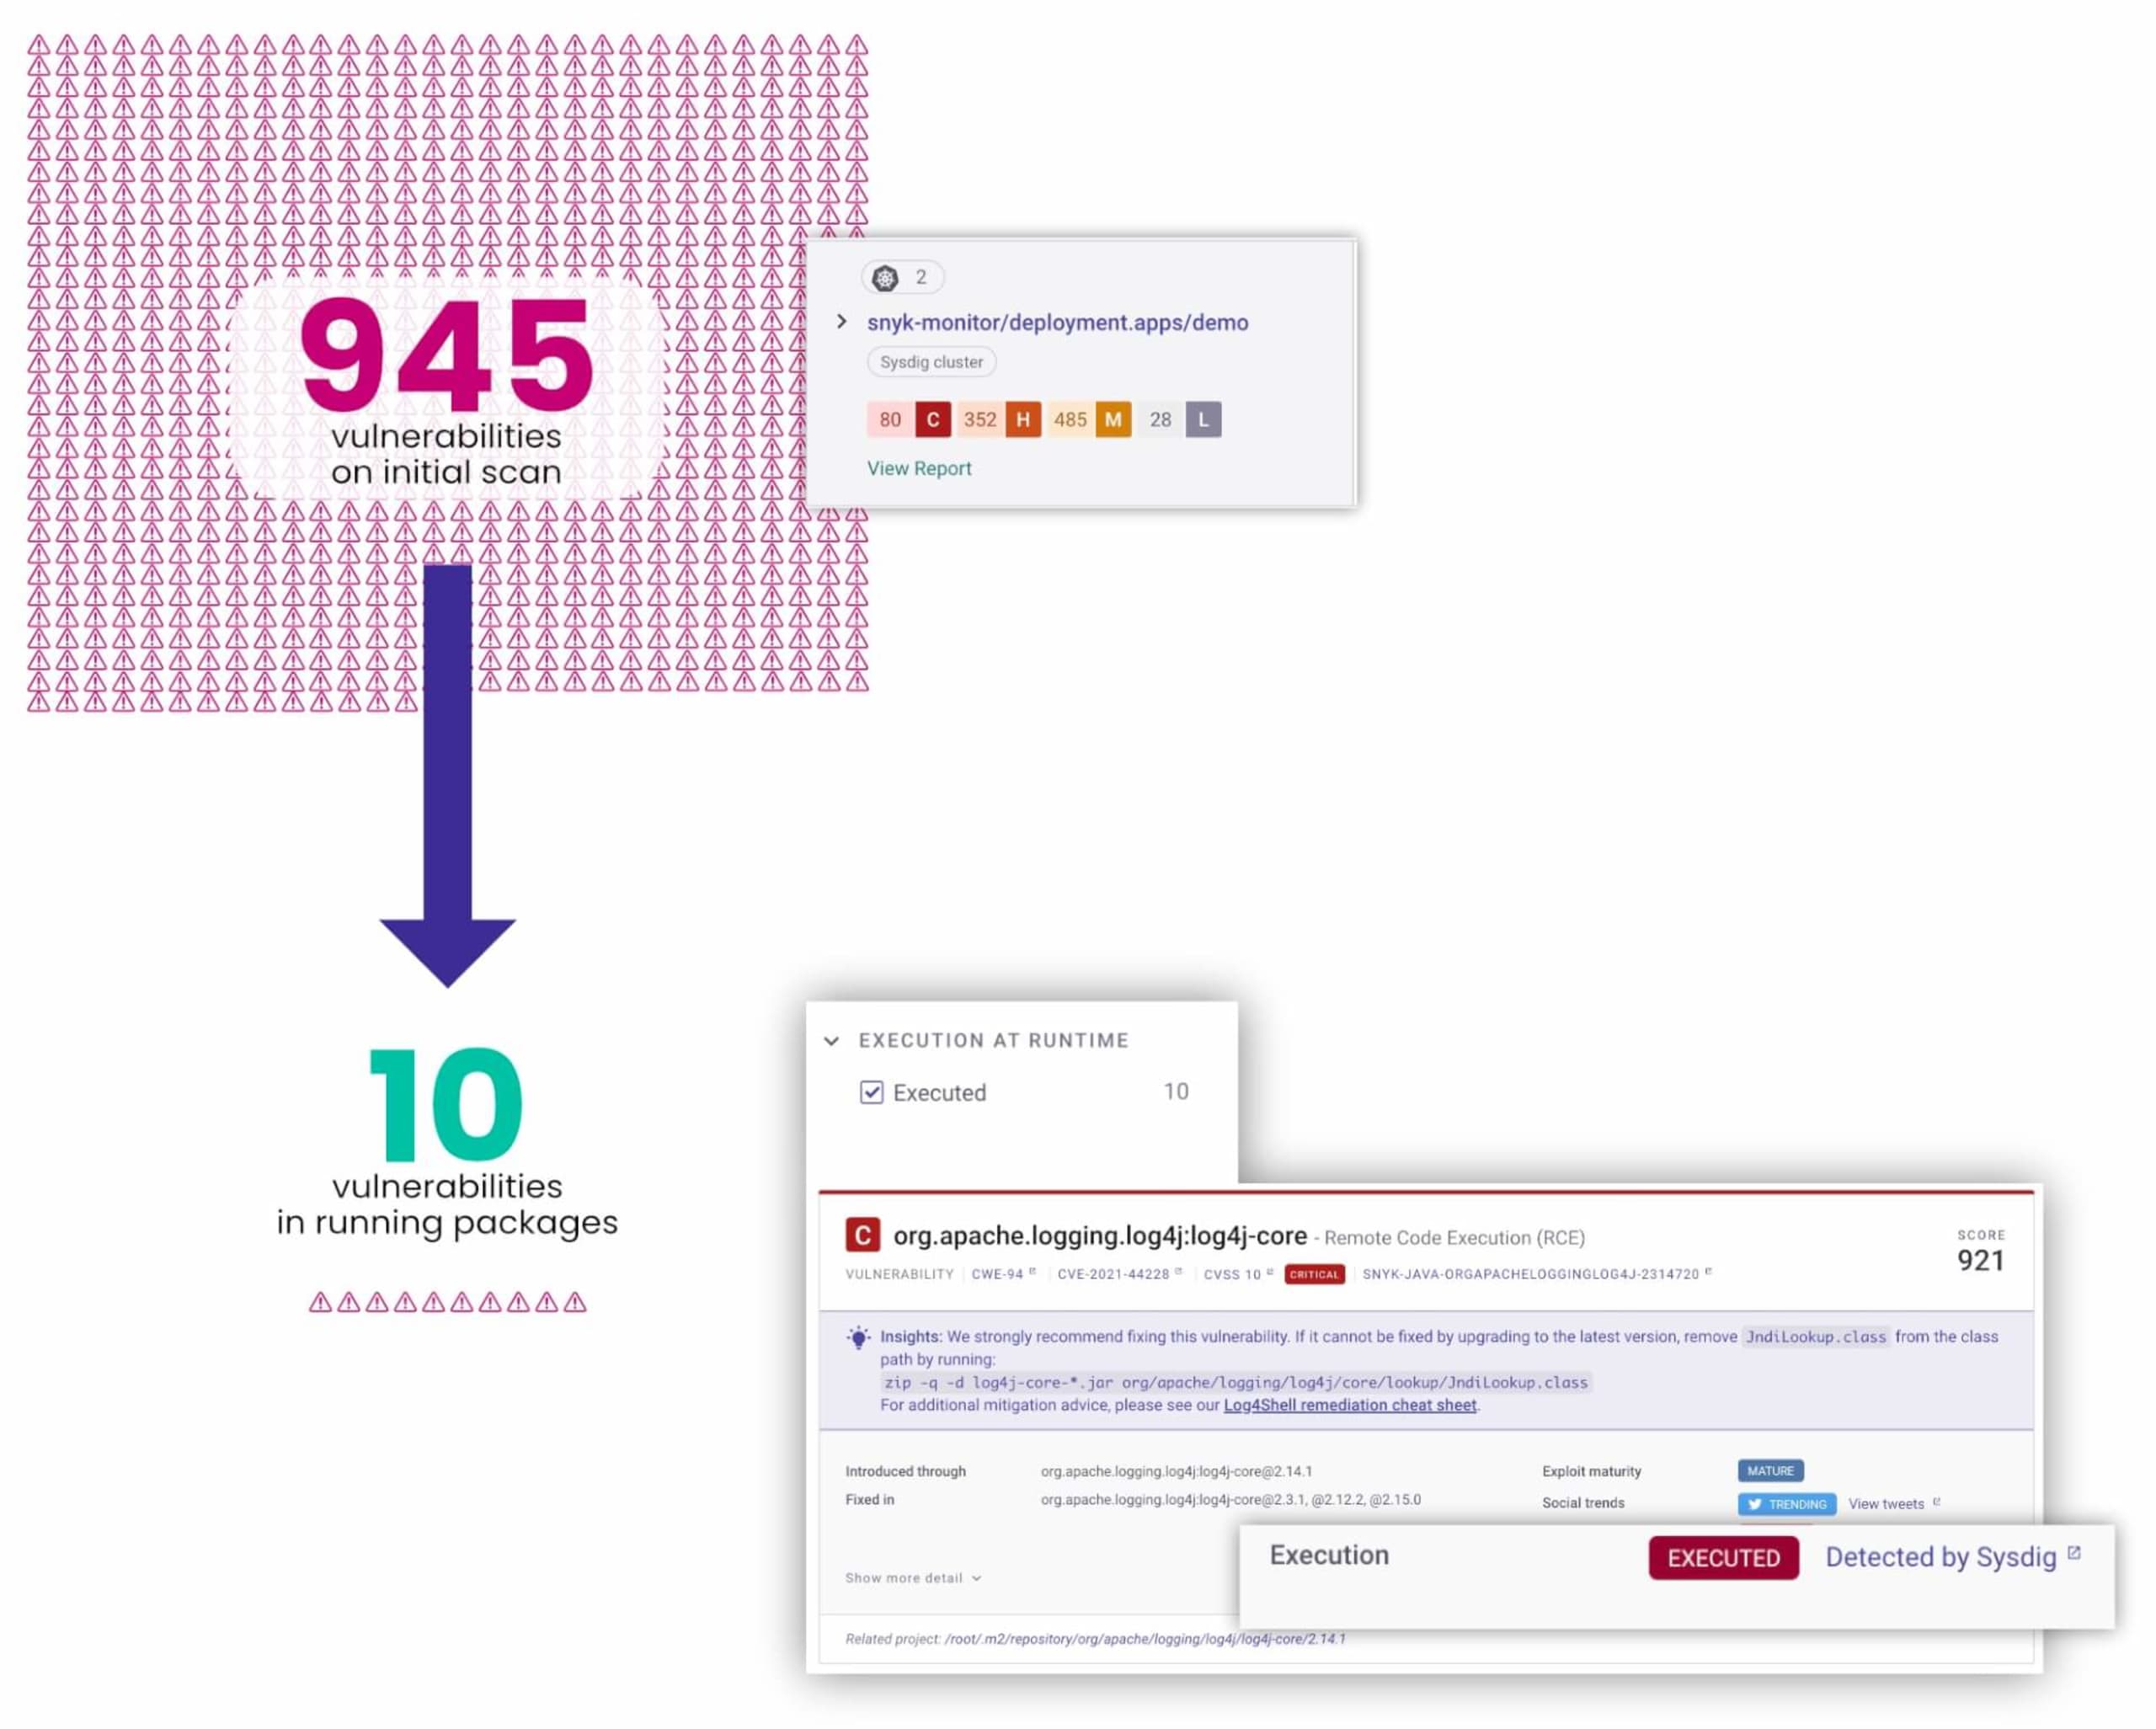
Combiner sécurité du développement et de l’exécution pour éliminer le bruit des vulnérabilités
Les développeurs doivent déjà gérer un volume croissant de tâches de sécurité touchant plusieurs aspects d’une application : le code et ses dépendances, la configuration du déploiement, ainsi que les conteneurs qui acheminent et exécutent le code. Dans le même temps, les équipes de sécurité et d’exploitation chargées des environnements en production doivent gérer ces vulnérabilités et ces problèmes à grande échelle : des centaines de vulnérabilités réparties sur des milliers de conteneurs et de nombreux clusters. Elles ont besoin que les développeurs participent à la résolution des problèmes de sécurité. Mais les vulnérabilités des conteneurs sont particulièrement difficiles à traiter, en raison du manque d’expertise en systèmes au sein des équipes de développement et de la lourdeur des outils de détection hérités. Résultat : certaines vulnérabilités peuvent mettre jusqu’à six mois à être corrigées, ce qui alourdit le backlog de sécurité des développeurs et brouille la perception des risques pour les équipes de sécurité et d’exploitation.
Snyk Container fournit déjà des retours rapides dès le début du développement et indique aux utilisateurs de conteneurs lorsqu’il existe de meilleures images de base. Ces images alternatives sont plus sécurisées, à jour et souvent plus légères. Cette seule étape peut éliminer au moins 70 % des vulnérabilités initiales. Mais 30 % des vulnérabilités subsistent ; or, certaines images de conteneurs en comptent des centaines, et traiter ces 30 % peut représenter une tâche décourageante pour les développeurs.
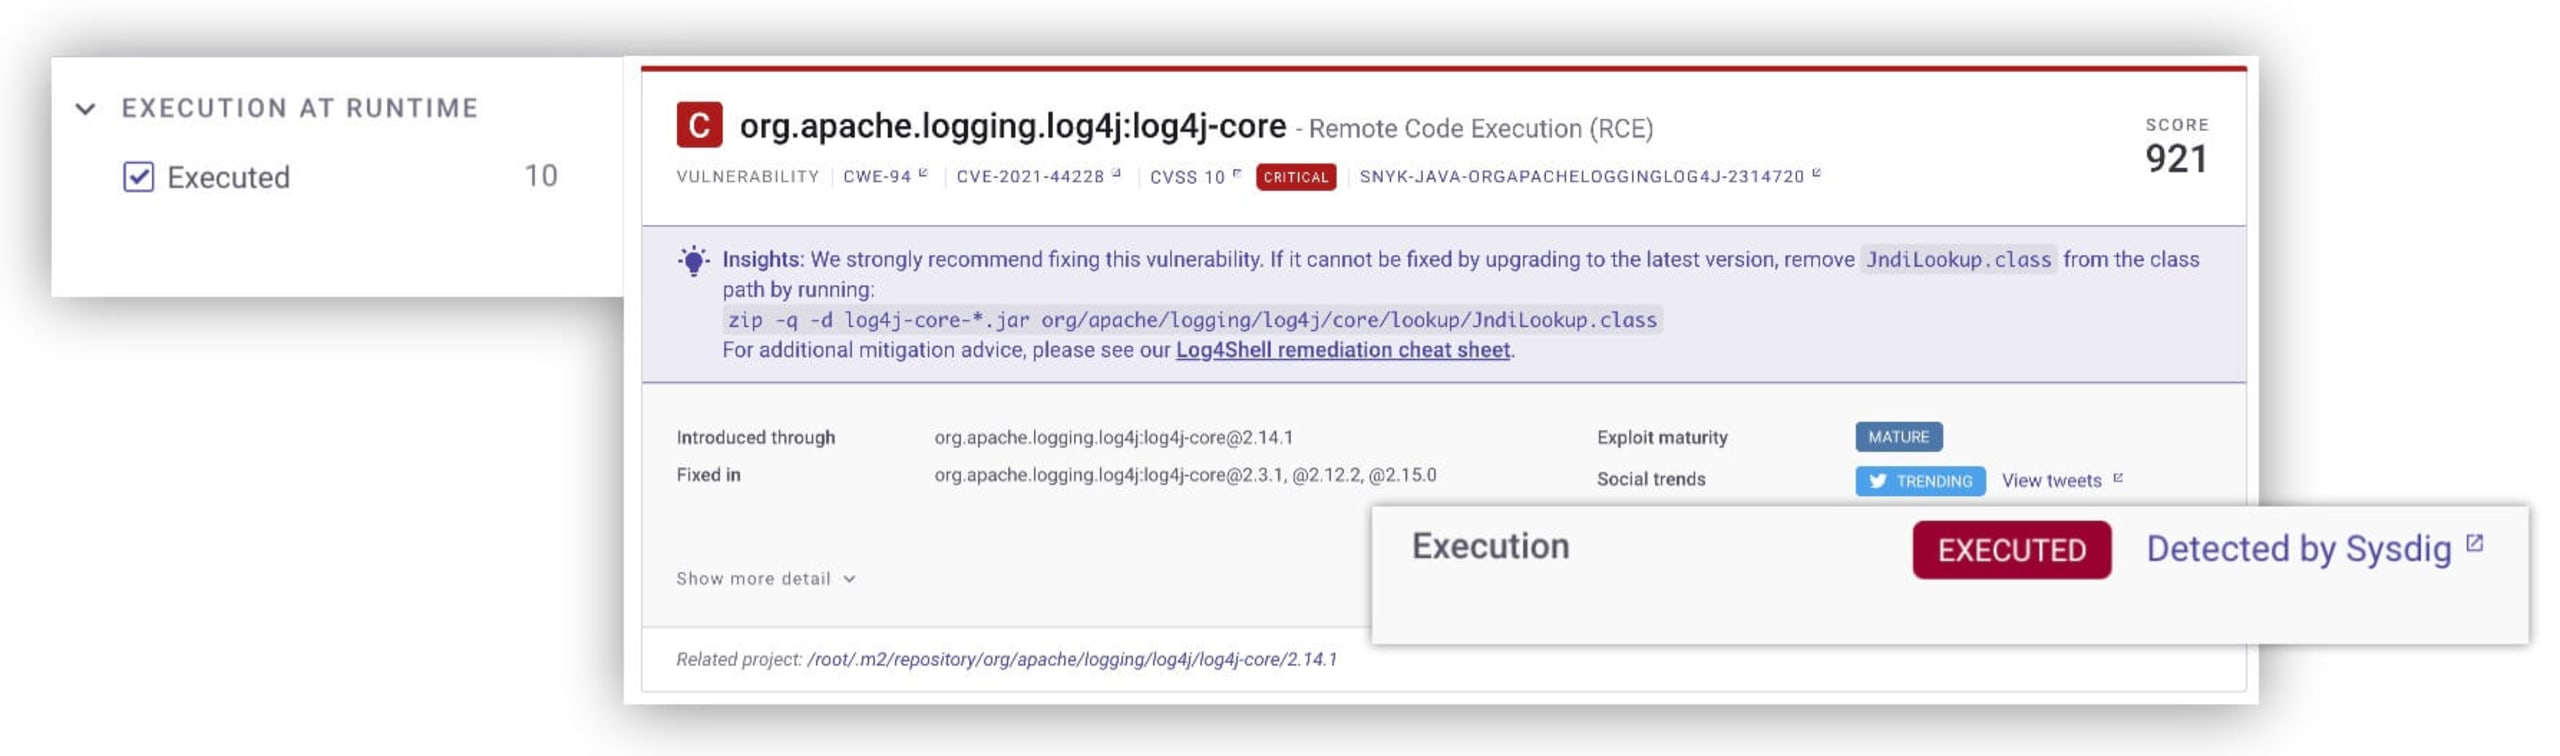
Grâce aux informations fournies par Sysdig sur l’exécution, nous pouvons désormais hiérarchiser plus efficacement les vulnérabilités des conteneurs. Le conteneur n’est plus une collection opaque et bruyante de packages et de vulnérabilités : les développeurs voient précisément quels packages sont utilisés lorsque leur conteneur s’exécute, ainsi que les vulnérabilités qui affectent ces packages. Ils peuvent clairement repérer les problèmes à traiter en priorité et, grâce à ces informations supplémentaires, corriger plus rapidement les problèmes critiques. Les équipes de sécurité et d’exploitation peuvent ainsi se concentrer sur les menaces en temps réel et la réponse aux incidents, plutôt que sur les tâches fastidieuses de gestion des vulnérabilités.
Pourquoi nous nous associons à Sysdig
Nous sommes ravis de nous associer à Sysdig, car nous partageons une même vision : donner aux organisations qui adoptent le DevSecOps une vue complète de la sécurité et des performances tout au long du cycle de vie des applications et de la pile cloud native. Notre intégration technique porte sur les conteneurs et Kubernetes, mais la combinaison des plateformes complètes de Snyk et de Sysdig sécurise l’ensemble : du code écrit par un développeur dans son IDE à toute l’infrastructure qui exécute le cluster Kubernetes. Elle fournit aux développeurs, aux équipes de sécurité et aux équipes d’exploitation les outils nécessaires pour gérer les vulnérabilités, répondre aux menaces en temps réel et les analyser, ainsi que surveiller et dépanner les clusters et les applications. Pour découvrir le point de vue de Sysdig sur la façon dont la hiérarchisation intégrée rapproche les développeurs et les équipes SecOps afin de cibler les corrections, consultez leur article de blog.
Ressources complémentaires
Pour vous aider à démarrer et à découvrir l’intégration en action, nous avons prévu deux webinaires.
Rejoignez-nous le 2 mars à 15 h pour un webinaire avec démonstration, organisé par Security Boulevard et animé par des experts de Snyk, Sysdig et AWS.
Le 10 mars, Sysdig et Snyk feront à nouveau équipe pour présenter comment utiliser la nouvelle intégration afin d’éliminer le bruit, du code à la production.
Nous avons hâte que vous l’essayiez et que vous nous fassiez part de vos impressions. Nous planifions déjà les prochaines fonctionnalités de notre intégration avec Sysdig et serions ravis de connaître vos idées sur les moyens de vous aider à continuer d’utiliser les conteneurs et Kubernetes en toute sécurité.