Comment choisir un outil de sécurité pour votre code généré par l’IA

9 janvier 2024
0 minutes de lecture« Encore un outil d’IA ! » Oui, nous vous entendons. Pourtant, l’IA est là pour durer et les outils de programmation par IA générative, en particulier, donnent des maux de tête aux responsables de la sécurité. Nous avons récemment expliqué pourquoi dans notre article Pourquoi vous avez besoin d’un compagnon de sécurité pour le code généré par l’IA.
L’achat d’un nouvel outil de sécurité pour sécuriser le code généré par l’IA est une décision importante. Il doit répondre aux besoins de votre équipe de sécurité comme à ceux de vos développeurs, et s’appuyer sur une feuille de route pour ne pas devenir obsolète. Alors, par où commencer pour choisir le bon outil, capable de sécuriser de manière fiable votre code généré et de satisfaire vos développeurs, dans un contexte où les outils d’IA se multiplient partout ?
Depuis huit ans, Snyk propose des solutions de sécurité qui interviennent le plus tôt possible dans le cycle de développement logiciel, avant les autres solutions du marché. Aujourd’hui, nous mettons notre expérience à profit pour partager les cinq principaux critères à prendre en compte lors de l’achat d’un outil de sécurité.
SÉCURITÉ DU CODE IA
Guide d’achat sur la sécurité du code généré par l’IA
Découvrez comment sécuriser votre code généré par l’IA avec le Guide d’achat sur la sécurité du code généré par l’IA de Snyk.
1. Analyse en temps réel dans l’IDE
Un développeur se concentre sur la création. Un bon outil de sécurité doit lui permettre de le faire en sécurisant les applications de manière fiable, sans interrompre ses workflows de développement. C’est particulièrement important pour garantir l’adoption durable et réussie d’un outil de sécurité. C’est pourquoi l’outil que vous choisissez doit suivre le rythme des développeurs, accéléré par l’IA, et ne pas perturber leur travail.
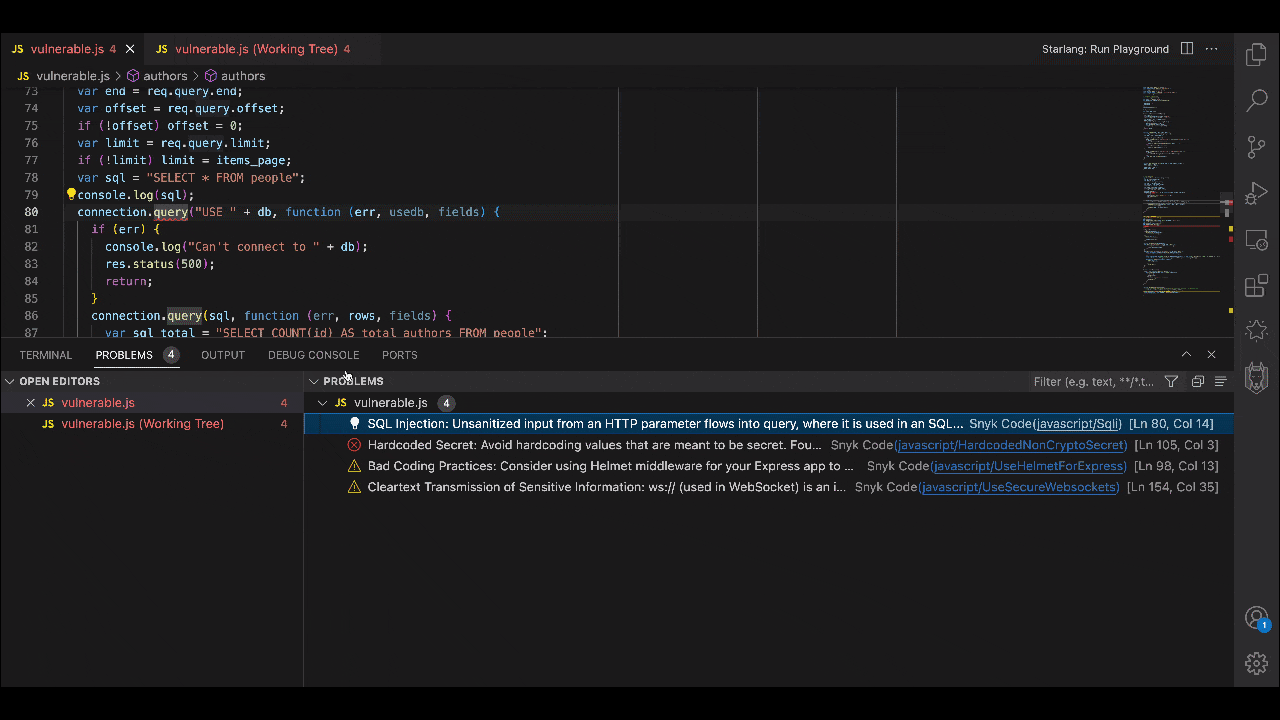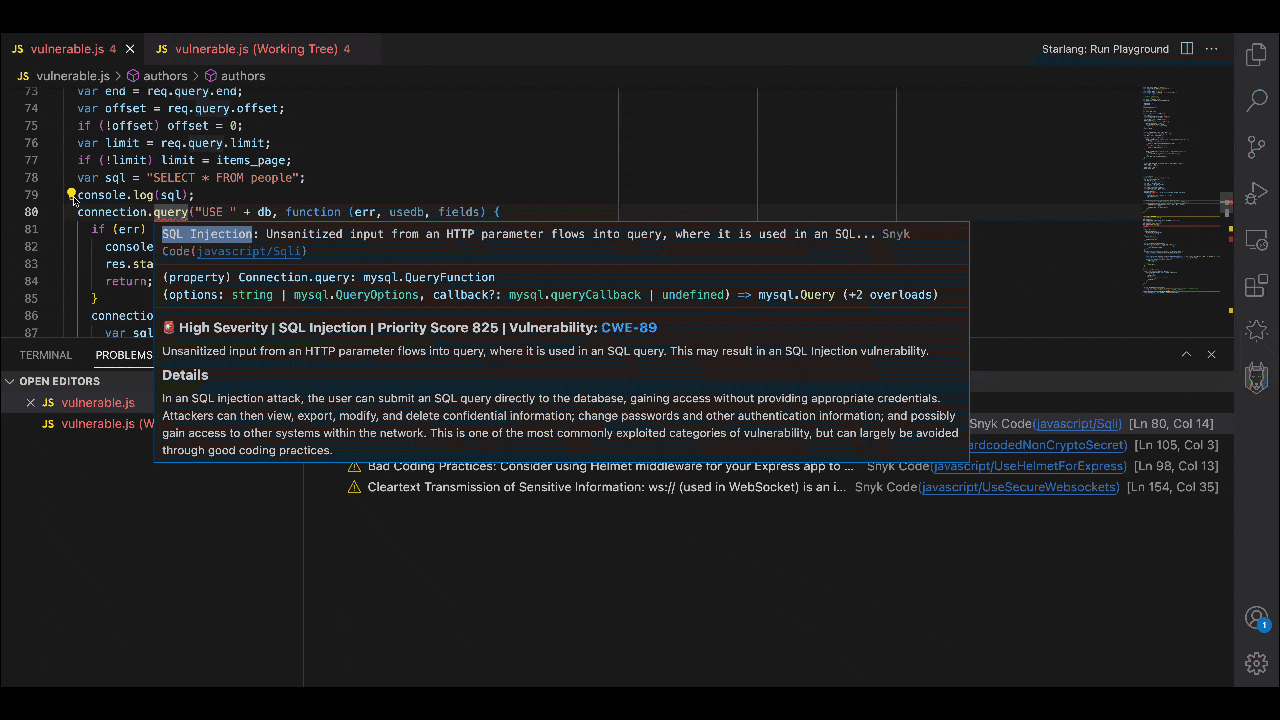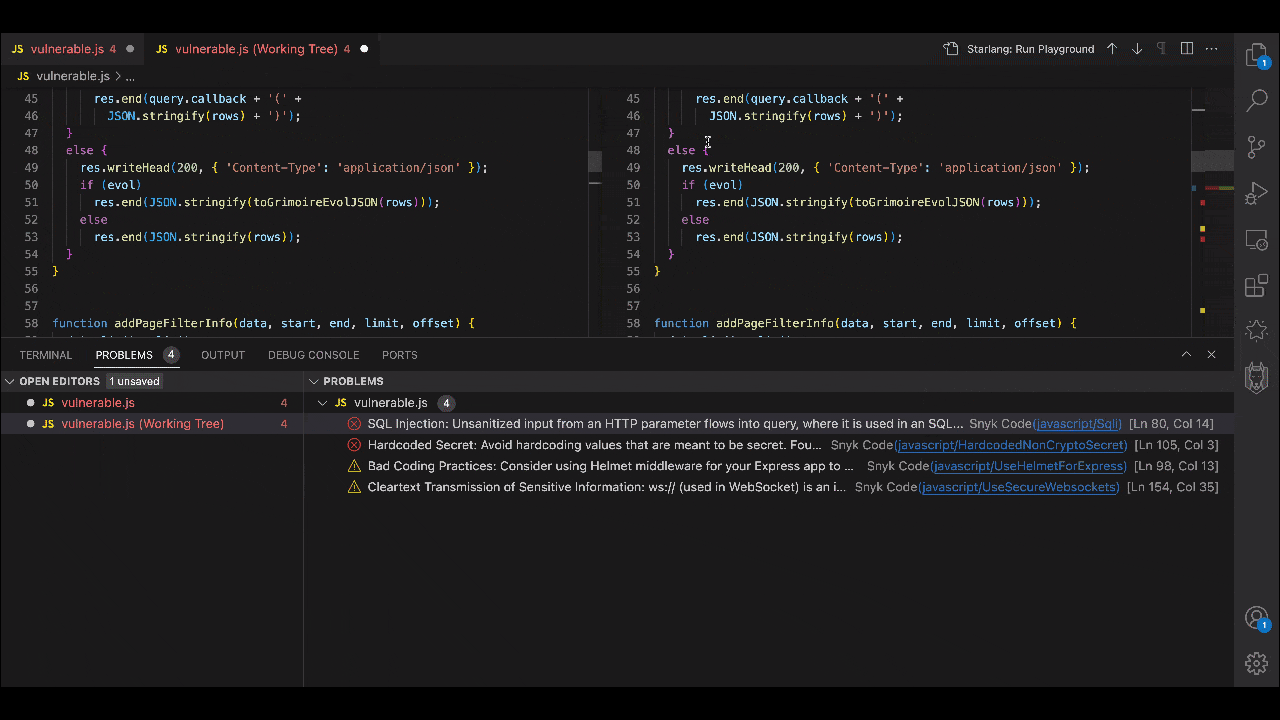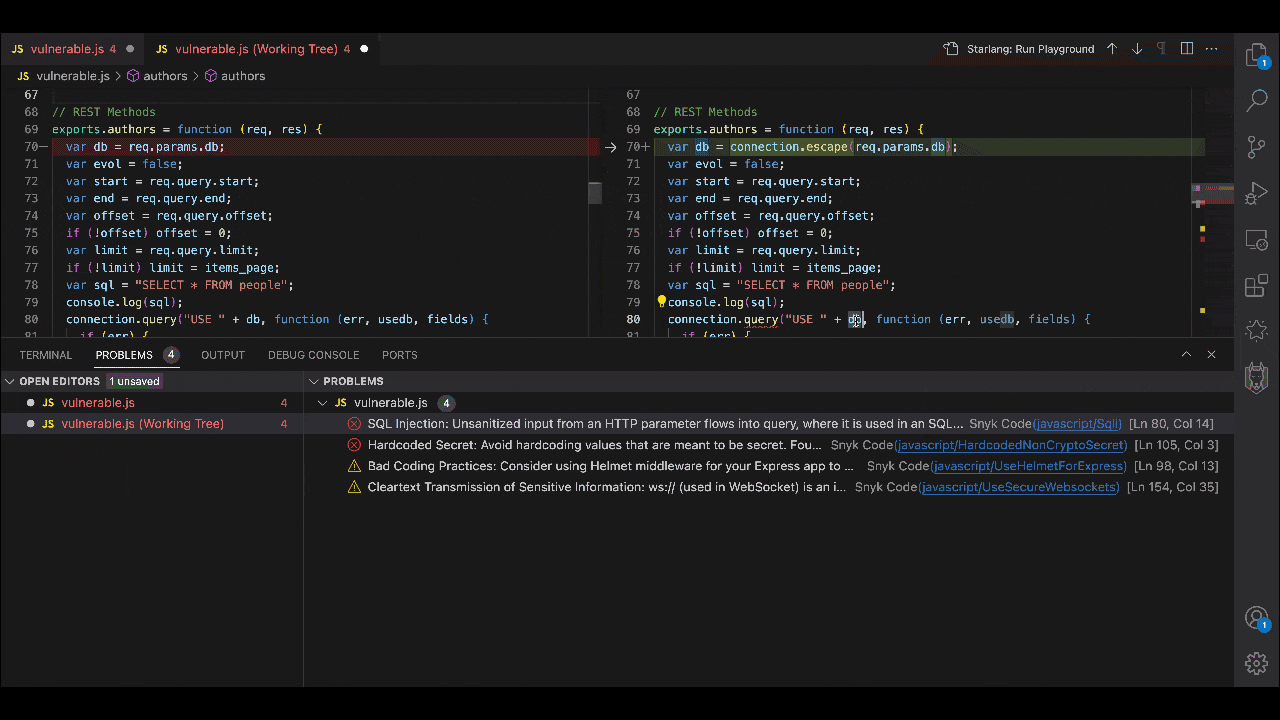
Notre technologie DeepCode AI propriétaire est le moteur de Snyk Code. Elle explique pourquoi Snyk est plus rapide : quelques secondes, et non des minutes ou des heures, suffisent pour examiner le code et proposer des corrections en temps réel, en analysant votre code source en toute discrétion dans l’IDE, afin de s’intégrer parfaitement au workflow habituel de vos développeurs.
Au lieu d’interrompre les développeurs et de les faire patienter pendant que le code est testé hors de leur environnement de travail, Snyk travaille à leurs côtés pendant qu’ils codent et détecte les erreurs dès qu’elles surviennent, avec des retours en temps réel et des actions concrètes à mener. Snyk analyse le code en moyenne 2,4 fois plus vite que les autres solutions et peut ainsi suivre le rythme des générateurs de code par IA.
2. Des résultats précis qui évitent les hallucinations de l’IA
Comme nous l’avons expliqué dans un récent article de blog, la nature même de cette technologie signifie que toute IA générative produit des hallucinations. D’où l’intérêt d’un outil de sécurité conçu spécifiquement pour gérer les risques par une équipe d’experts en sécurité. Les experts qui connaissent bien l’IA savent que les résultats de l’IA générative ne peuvent pas être considérés comme sûrs et doivent faire l’objet de contrôles de sécurité capables de suivre son rythme.
Snyk comprend cette limite de l’IA générative, mais aussi ses immenses avantages. Forts de notre solide expérience en sécurité, nous avons donc élaboré une approche robuste de la gestion des risques, affinée au fil des années d’épreuves sur le terrain. Snyk est conçu spécifiquement pour sécuriser le code, avec plusieurs niveaux de vérification et l’une des plus grandes et des plus fiables bases de données de modèles de code vulnérables et de correctifs, qui s’enrichit au fil du temps pour suivre les dernières pratiques de programmation. Dans notre technologie unique DeepCode AI, nous avons conçu une combinaison d’IA symbolique et générative et de plusieurs méthodes d’apprentissage automatique, en associant notre technologie à une supervision humaine.
Snyk combine la capacité de l’IA générative à créer des correctifs de code avec une IA symbolique rigoureuse et réglementée, dotée d’une base de connaissances de pointe et de règles adaptées, qui encadre et vérifie les résultats de l’IA générative. Tandis que DeepCode AI surveille des centaines de milliers de dépôts open source, des experts en sécurité collaborent avec notre IA pour détecter rapidement les nouveaux modèles non sécurisés et en tirer des enseignements. Ils affinent et actualisent notre base de données et nos règles afin de réduire les faux positifs et de vous prémunir contre les dernières failles, car les machines ne savent pas penser ! Cette alliance entre IA hybride et intelligence humaine garantit une grande précision sans hallucinations, pour des entreprises comme Snowflake, Intuit et Neiman Marcus.
3. Analyse approfondie entre les fichiers
De nombreux outils et composants de sécurité de l’IA se contentent d’analyser des blocs de code isolés, des extraits ou des fichiers de code source uniques. Or, comme le sait toute personne travaillant dans la sécurité, cela ne suffit pas.
Il est important d’examiner une application entière et tous ses fichiers de code source. En effet, une application comprend de nombreux fichiers de code source, bien au-delà du seul fichier ouvert et de ses dépendances. La circulation des données dans l’application et leurs interactions avec l’ensemble du code source varient à chaque ajout de code. Pour comprendre l’effet d’un nouveau bloc de code sur l’application, un outil de sécurité doit en saisir toute la structure et les fonctions afin de déterminer si le code généré par l’IA est sûr.
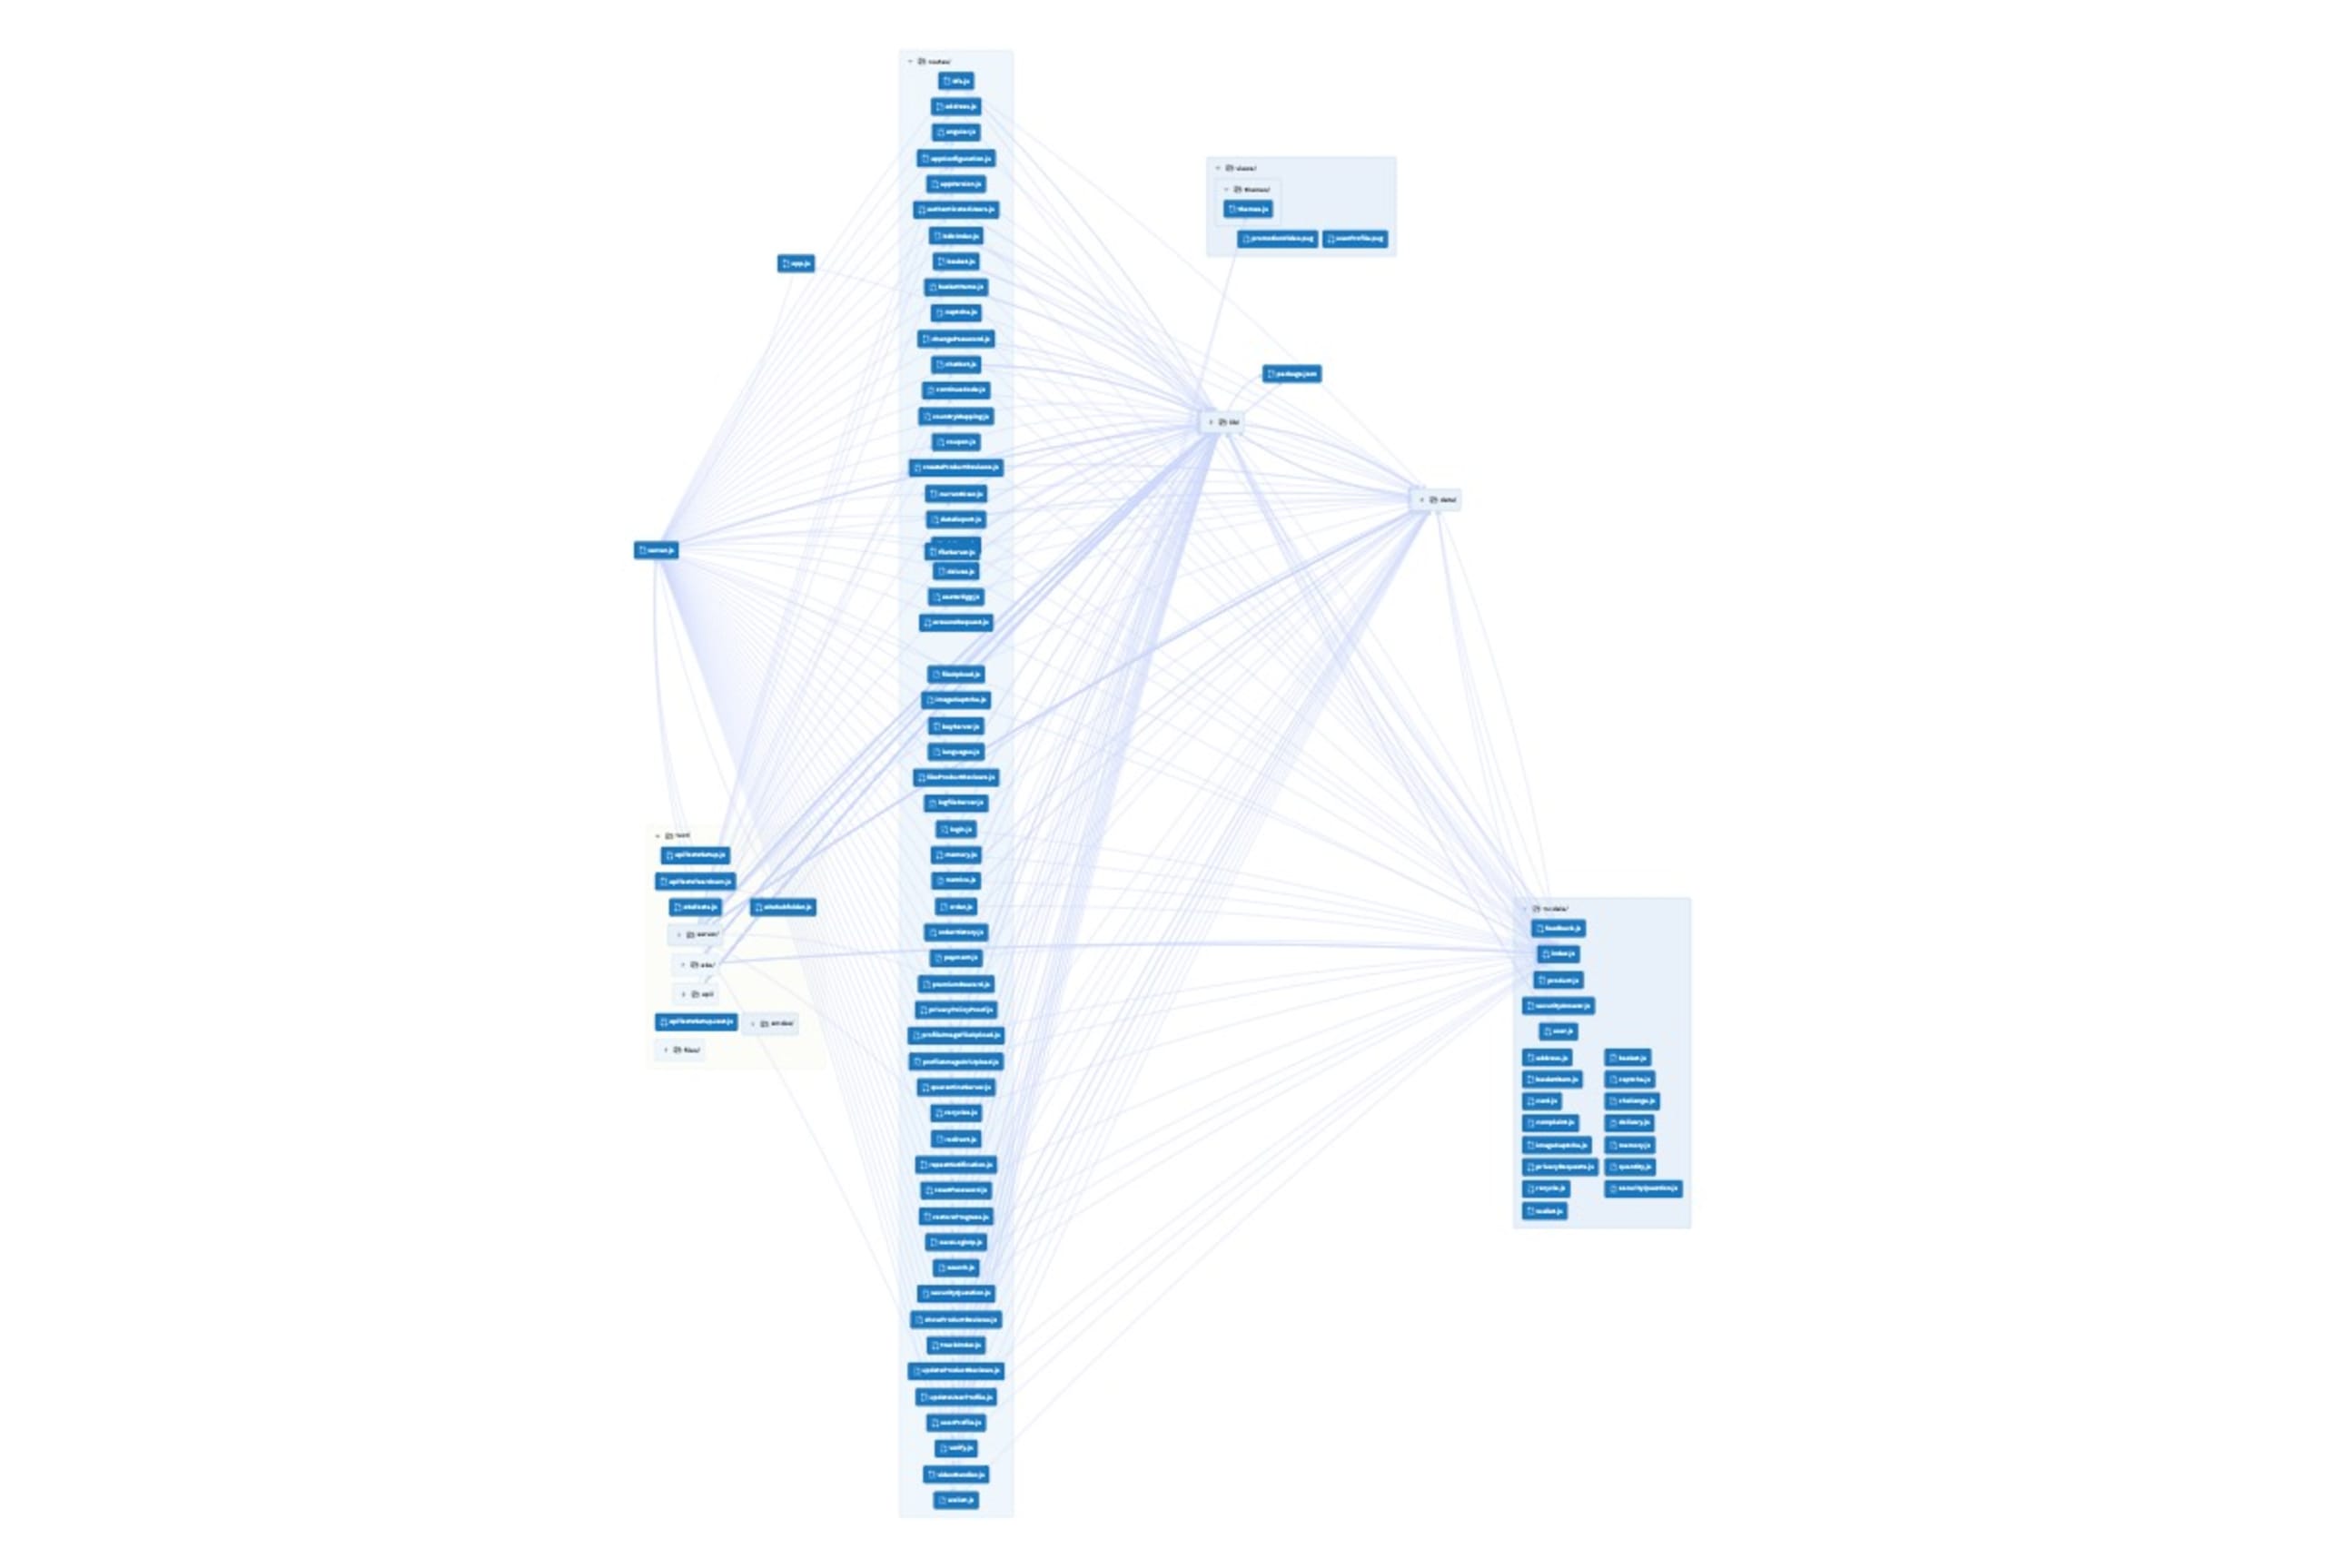
Le code affiché dans l’IDE provient d’une application, dont la structure complète est représentée au niveau des fichiers dans le schéma ci-dessus, à l’aide de CodeSee.
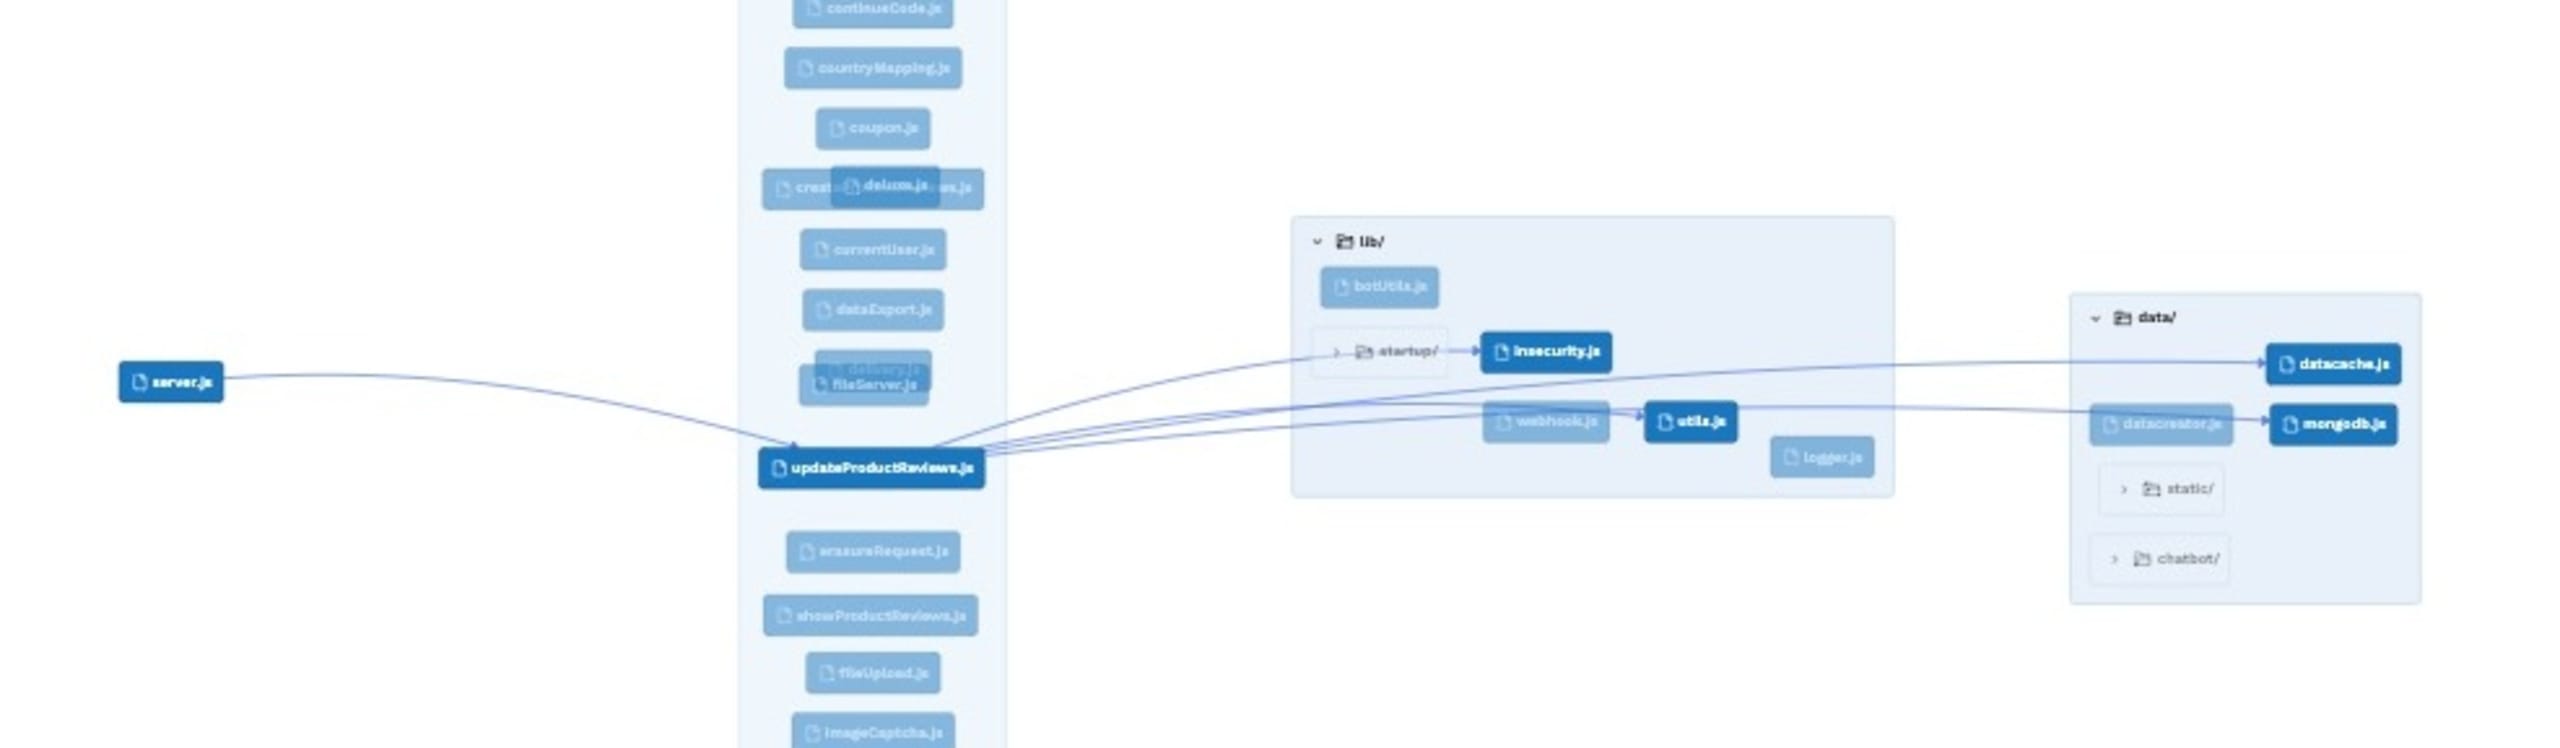
La plupart des outils SAST ne s’exécutent pas dans l’IDE, car leur implémentation est très difficile. Et lorsqu’ils le font, ils n’examinent qu’une partie limitée de l’application. Dans l’exemple ci-dessous, le fichier updateProductReviews est ouvert pour modification. La plupart des scanners SAST intégrés à l’IDE n’examinent que ce fichier, voire les fichiers qui lui sont directement liés, et passent ainsi à côté de plus de 90 % de l’application.
Snyk sait comment raisonnent les équipes de sécurité et les acteurs malveillants potentiels. Nous savons que les applications du monde réel sont vastes et complexes, qu’elles contiennent beaucoup de code ancien et de dépendances variées. Snyk ne se contente pas d’examiner des extraits ou des blocs de code isolés : chaque fois que du nouveau code est ajouté, nous analysons l’application dans son ensemble, en étudiant les interactions entre chaque bloc de code et le reste de l’application, et en suivant la circulation des données dans l’application.
Plus précisément, l’analyse inter-fichiers de Snyk révèle les interactions entre un extrait de code et tous les fichiers avec lesquels il interagit dans une application. Elle filtre le bruit et fait ressortir toutes les menaces pertinentes. Snyk fournit ainsi des résultats plus précis et utiles, et explique clairement son raisonnement à vos développeurs pour qu’ils comprennent le problème et sachent comment le corriger. En bref, Snyk hiérarchise les risques, réduit les faux résultats, puis génère des correctifs adaptés — dont l’absence de nouvelles vulnérabilités a été vérifiée — pour vous aider, vous et vos développeurs, à travailler plus efficacement et plus facilement.
4. Rapports automatisés directement dans la plateforme
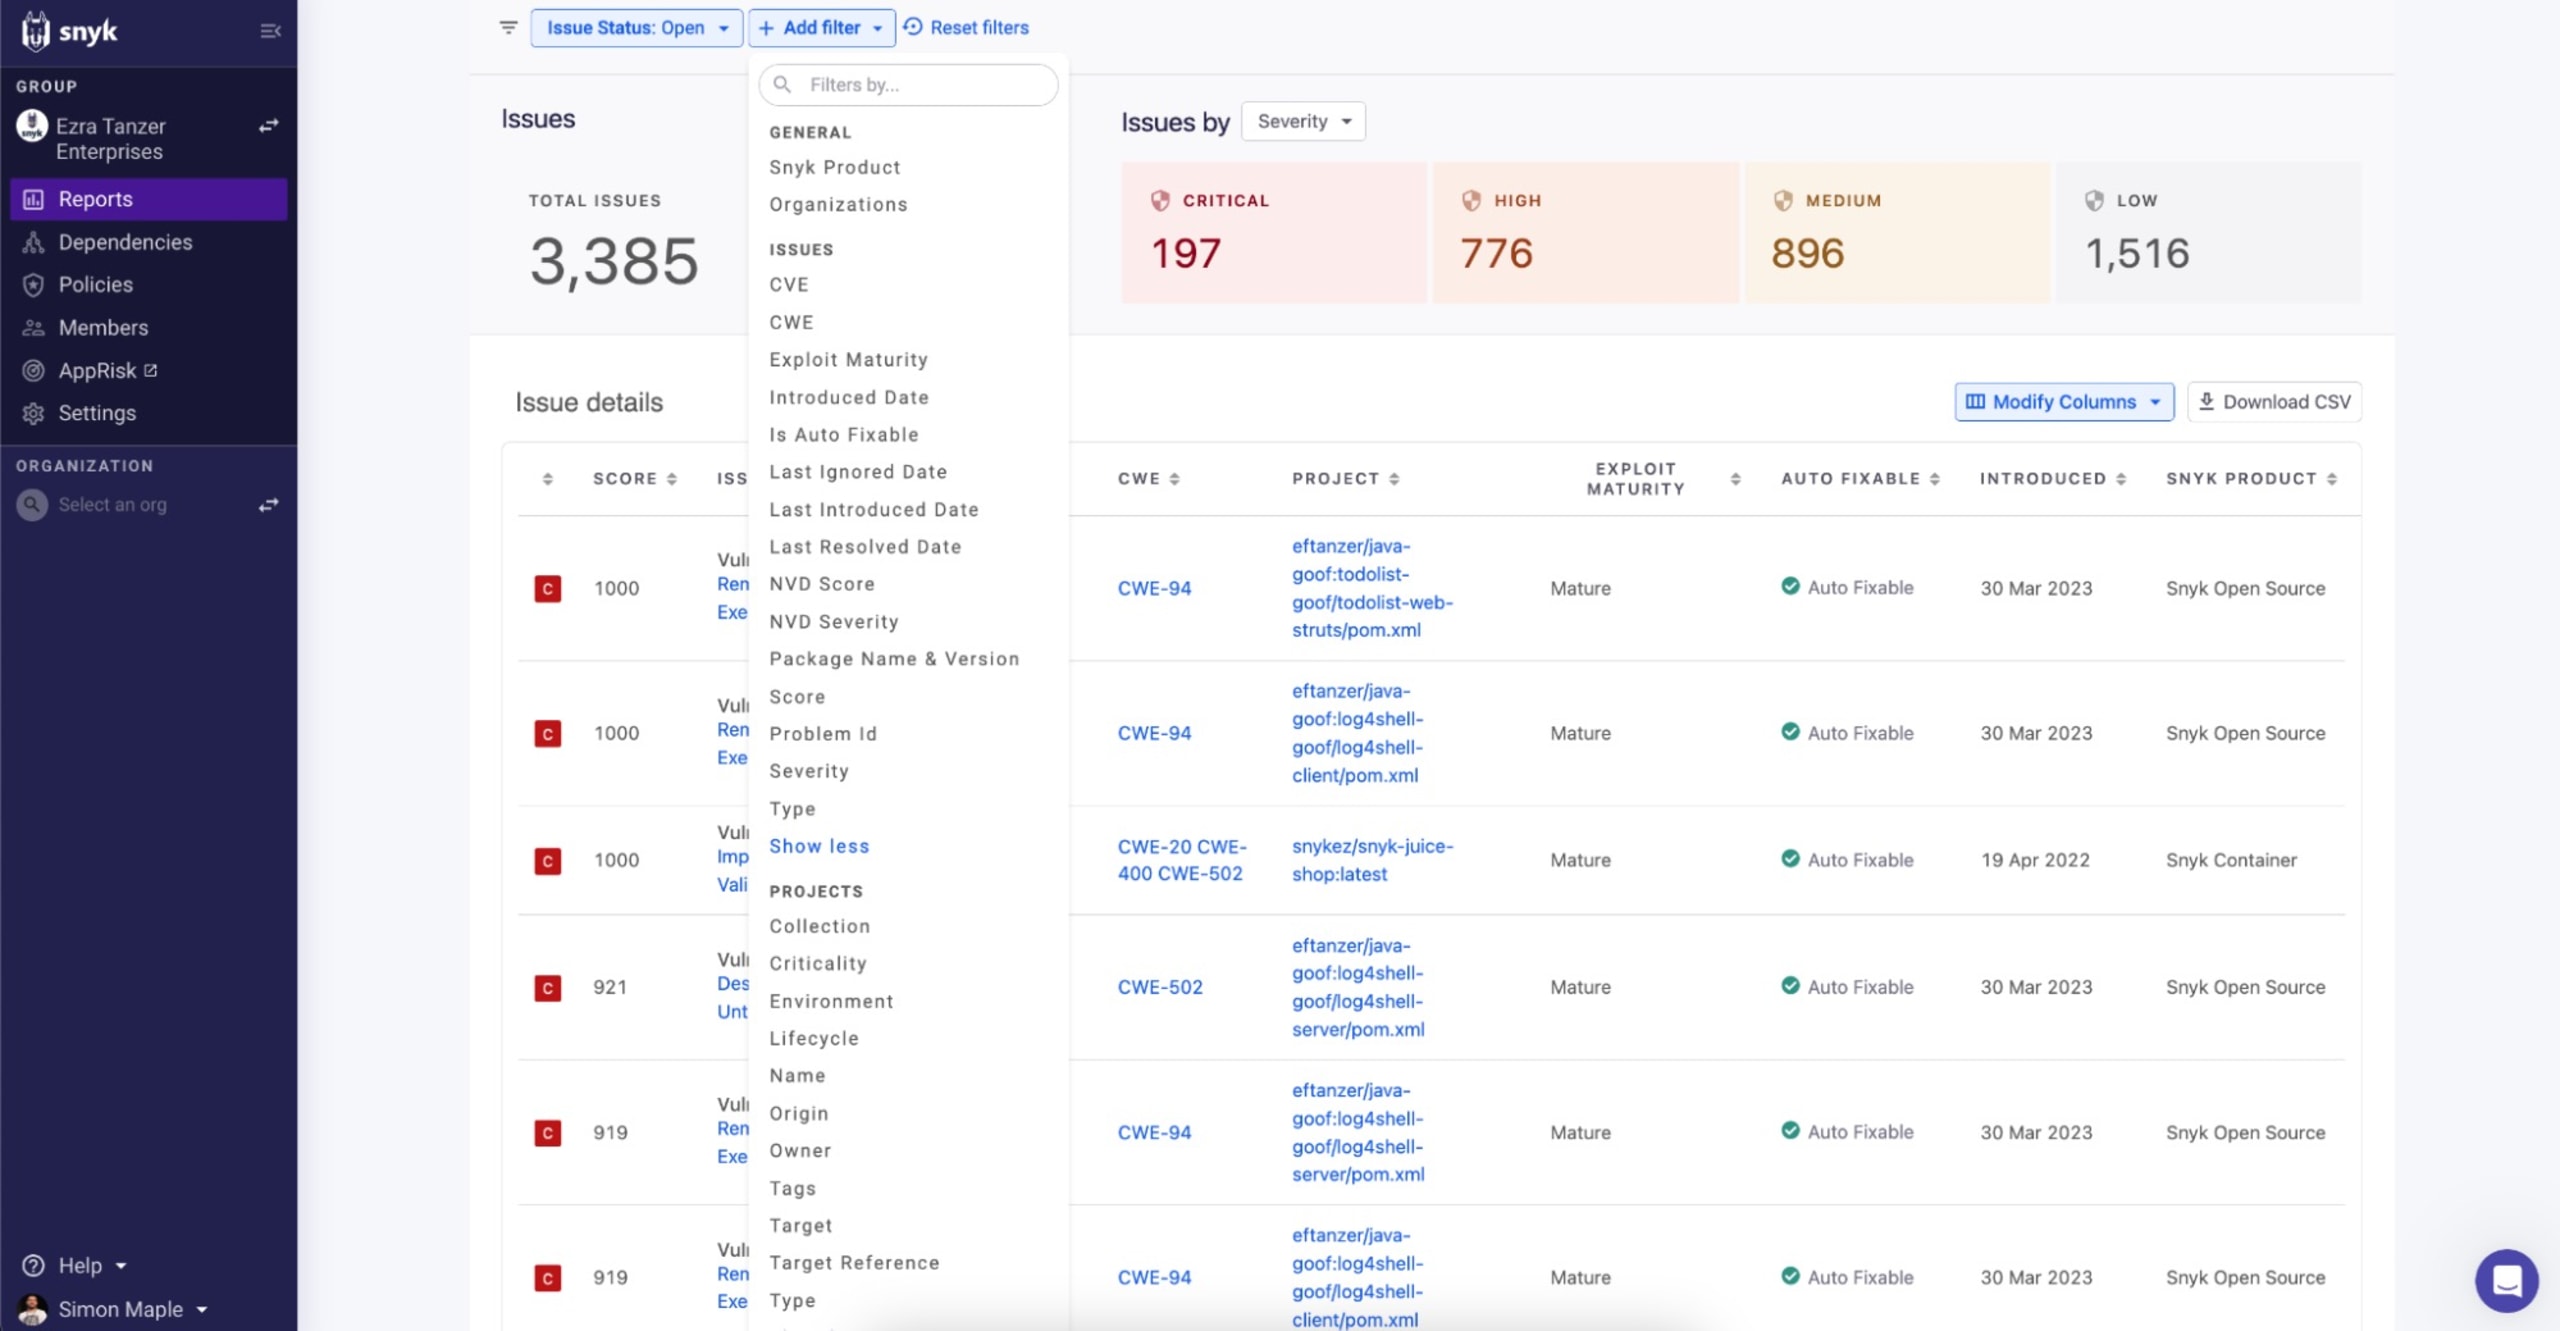
Tous les responsables de la sécurité doivent répondre à des exigences d’audit et de conformité, et la création de rapports peut être fastidieuse. Il vous faut donc un outil de sécurité pragmatique qui hiérarchise les risques et présente une vue d’ensemble centralisée des risques dans la plateforme. Pour prendre des décisions stratégiques éclairées, suivre vos progrès ou évaluer votre niveau de risque global, vous devez en effet avoir une visibilité sur les failles et les tendances de sécurité dans toute l’organisation, sans avoir à rassembler vous-même des données disparates.
La fonction de reporting de Snyk est intégrée à la plateforme et optimisée pour vous donner une visibilité complète sur vos données de sécurité. Centralisée dans toutes les vues et pour toutes les équipes, elle permet d’établir des priorités plus précises grâce à des filtres, par exemple le degré de maturité des exploits, la possibilité de corriger les vulnérabilités et le Risk Score, qui prend en compte des éléments tels que la possibilité d’atteindre la vulnérabilité, la criticité du projet et la distinction entre projets de production et de développement. Ces options facilitent la conformité grâce à des rapports automatisés et personnalisés, directement dans votre plateforme, pour une expérience fluide.
5. Indépendance et capacité à évoluer selon vos besoins
Dans ce paysage de l’IA en constante évolution, les assistants de programmation par IA que vous utilisez aujourd’hui ne seront peut-être plus ceux que vous voudrez utiliser dans un an. Il est donc judicieux de garder vos options ouvertes en choisissant un outil de sécurité qui ne vous oblige pas à utiliser un assistant de programmation par IA particulier.
Nous l’avons bien compris. C’est pourquoi Snyk n’est limité à aucun outil de programmation par IA : nous pouvons nous intégrer aux outils d’IA que vos développeurs apprécient, aujourd’hui comme demain.
Enfin, un dernier élément essentiel pour appliquer les bonnes pratiques et assurer une bonne gouvernance : il est préférable de vérifier que l’entreprise qui génère votre code n’est pas affiliée à celle qui le protège. Dans le cas contraire, un ensemble de contrôles et de contre-pouvoirs indispensables disparaît. Snyk se consacre uniquement à la sécurité. Nous sommes donc indépendants des outils de programmation par IA et entièrement tournés vers la gestion de vos risques.
Gartner Leader des tests de sécurité des applications
La sécurité est cruciale : c’est pourquoi les experts en sécurité se forment pendant des années. La responsabilité qui incombe aux responsables de la sécurité souligne encore davantage son importance, car des sanctions juridiques peuvent parfois être imposées aux responsables de la sécurité à la suite de graves violations de sécurité. Voilà pourquoi vous devez choisir votre outil de sécurité avec soin, plutôt que d’opter pour la solution la plus pratique ou la moins chère.
La plateforme Snyk est le fruit de nombreuses années d’expérience en sécurité, de recherches universitaires et de perfectionnement de nos technologies et méthodes. Nous avons conçu avec soin un outil qui répond aux besoins à la fois des équipes de sécurité et des développeurs.
« En tant que responsable de la sécurité, ma première responsabilité est de veiller à ce que tout le code que nous créons, qu’il soit généré par l’IA ou écrit par des humains, soit sécurisé dès sa conception. Grâce à l’analyse statique par IA de Snyk Code et à sa dernière innovation, DeepCode AI Fix, qui propose dans l’IDE des correctifs testés du point de vue de la sécurité et pouvant être appliqués automatiquement, nos équipes de développement et de sécurité peuvent désormais livrer des logiciels plus rapidement et en toute sécurité. »
-Steve Pugh, CISO de NYSE/ICE
Snyk a également été récemment désigné « Leader » dans le Gartner Magic Quadrant 2023 des tests de sécurité des applications, « Leader » dans le Forrester Wave 2023 de l’analyse de la composition logicielle, et a été reconnu par les clients comme un choix privilégié dans le Gartner Peer Insights 2022 pour les tests de sécurité des applications.
Téléchargez le Guide d’achat Snyk sur la sécurité du code généré par l’IA
Pour commencer à choisir des garde-fous de sécurité pour les assistants de programmation par IA, l’outil de sécurité retenu doit exécuter rapidement des analyses le plus tôt possible dans le cycle de développement, de préférence directement dans l’IDE sur le code source. Il doit exploiter plusieurs modèles d’IA pour produire des résultats plus précis, effectuer des analyses approfondies du code en tenant compte du contexte complet de l’application, proposer des fonctions de reporting intégrées optimisées pour exploiter pleinement vos données de sécurité et être indépendant des outils utilisés, afin de laisser à vos développeurs la liberté de choisir leur environnement.
Malgré tout le bruit qui entoure actuellement l’IA, une liste de caractéristiques et de critères clés peut vous aider à réduire considérablement le choix des outils de sécurité pour votre code généré par l’IA.
Pour savoir comment choisir un outil de sécurité pour votre code généré par l’IA, téléchargez notre Guide d’achat sur la sécurité du code généré par l’IA ou réservez dès aujourd’hui une démonstration avec un expert.