Utiliser les rapports Snyk pour une sécurité fondée sur les données


9 décembre 2022
0 minutes de lectureNote de la rédaction : 6 février 2023
Obtenez une vue unique de la conformité de vos environnements cloud grâce au nouveau rapport sur les problèmes de conformité cloud de Snyk Cloud.
Le mois dernier, nous avons annoncé la bêta ouverte de la nouvelle version remaniée des rapports Snyk. Depuis, nous sommes impressionnés par la créativité dont nos clients font preuve pour exploiter ces nouvelles fonctionnalités et répondre à toutes sortes de questions de sécurité.
Cela ne nous étonne pas. Les nouveaux rapports ont été conçus pour faciliter l’accès aux données sur l’ensemble de la plateforme Snyk (y compris Snyk Code !) et fournir aux clients des outils d’analyse flexibles leur permettant de filtrer et d’examiner les données à leur guise. Ces nouvelles fonctionnalités comprennent le filtrage et le tri des données, des options de partage, des rapports intégrés et, bien sûr, des données de reporting Snyk Code.
Le mot « données » est ici essentiel. Un accès facile à des données précises (et la possibilité de les explorer à des fins de recherche) est devenu indispensable au fonctionnement d’une entreprise. Les données de sécurité ne font pas exception. Les données de sécurité de Snyk sont essentielles pour comprendre, gérer et atténuer efficacement les risques. Nos nouvelles fonctionnalités de reporting fournissent les outils nécessaires pour y accéder et les analyser.
Alors, que peut-on faire avec les données et les fonctionnalités de reporting de Snyk ?
Établir des priorités
La priorisation est sans doute l’un des cas d’usage les plus importants pour exploiter les données de Snyk. Toutes les organisations cherchent à relever le même défi — déterminer comment traiter un arriéré interminable de problèmes avec des ressources limitées — mais leurs stratégies diffèrent. L’approche la plus courante consiste à traiter d’abord les risques élevés, généralement en produisant des rapports sur les problèmes présentant un niveau de gravité critique ou élevé. D’autres approches de gestion des risques s’appuient toutefois sur des indicateurs différents, comme le retour sur investissement ou l’impact sur l’activité.
La bonne nouvelle, c’est que les données de Snyk répondent à de nombreuses stratégies grâce à un vaste ensemble de filtres, qui ne cesse de s’enrichir.
S’attaquer aux problèmes les plus faciles à résoudre
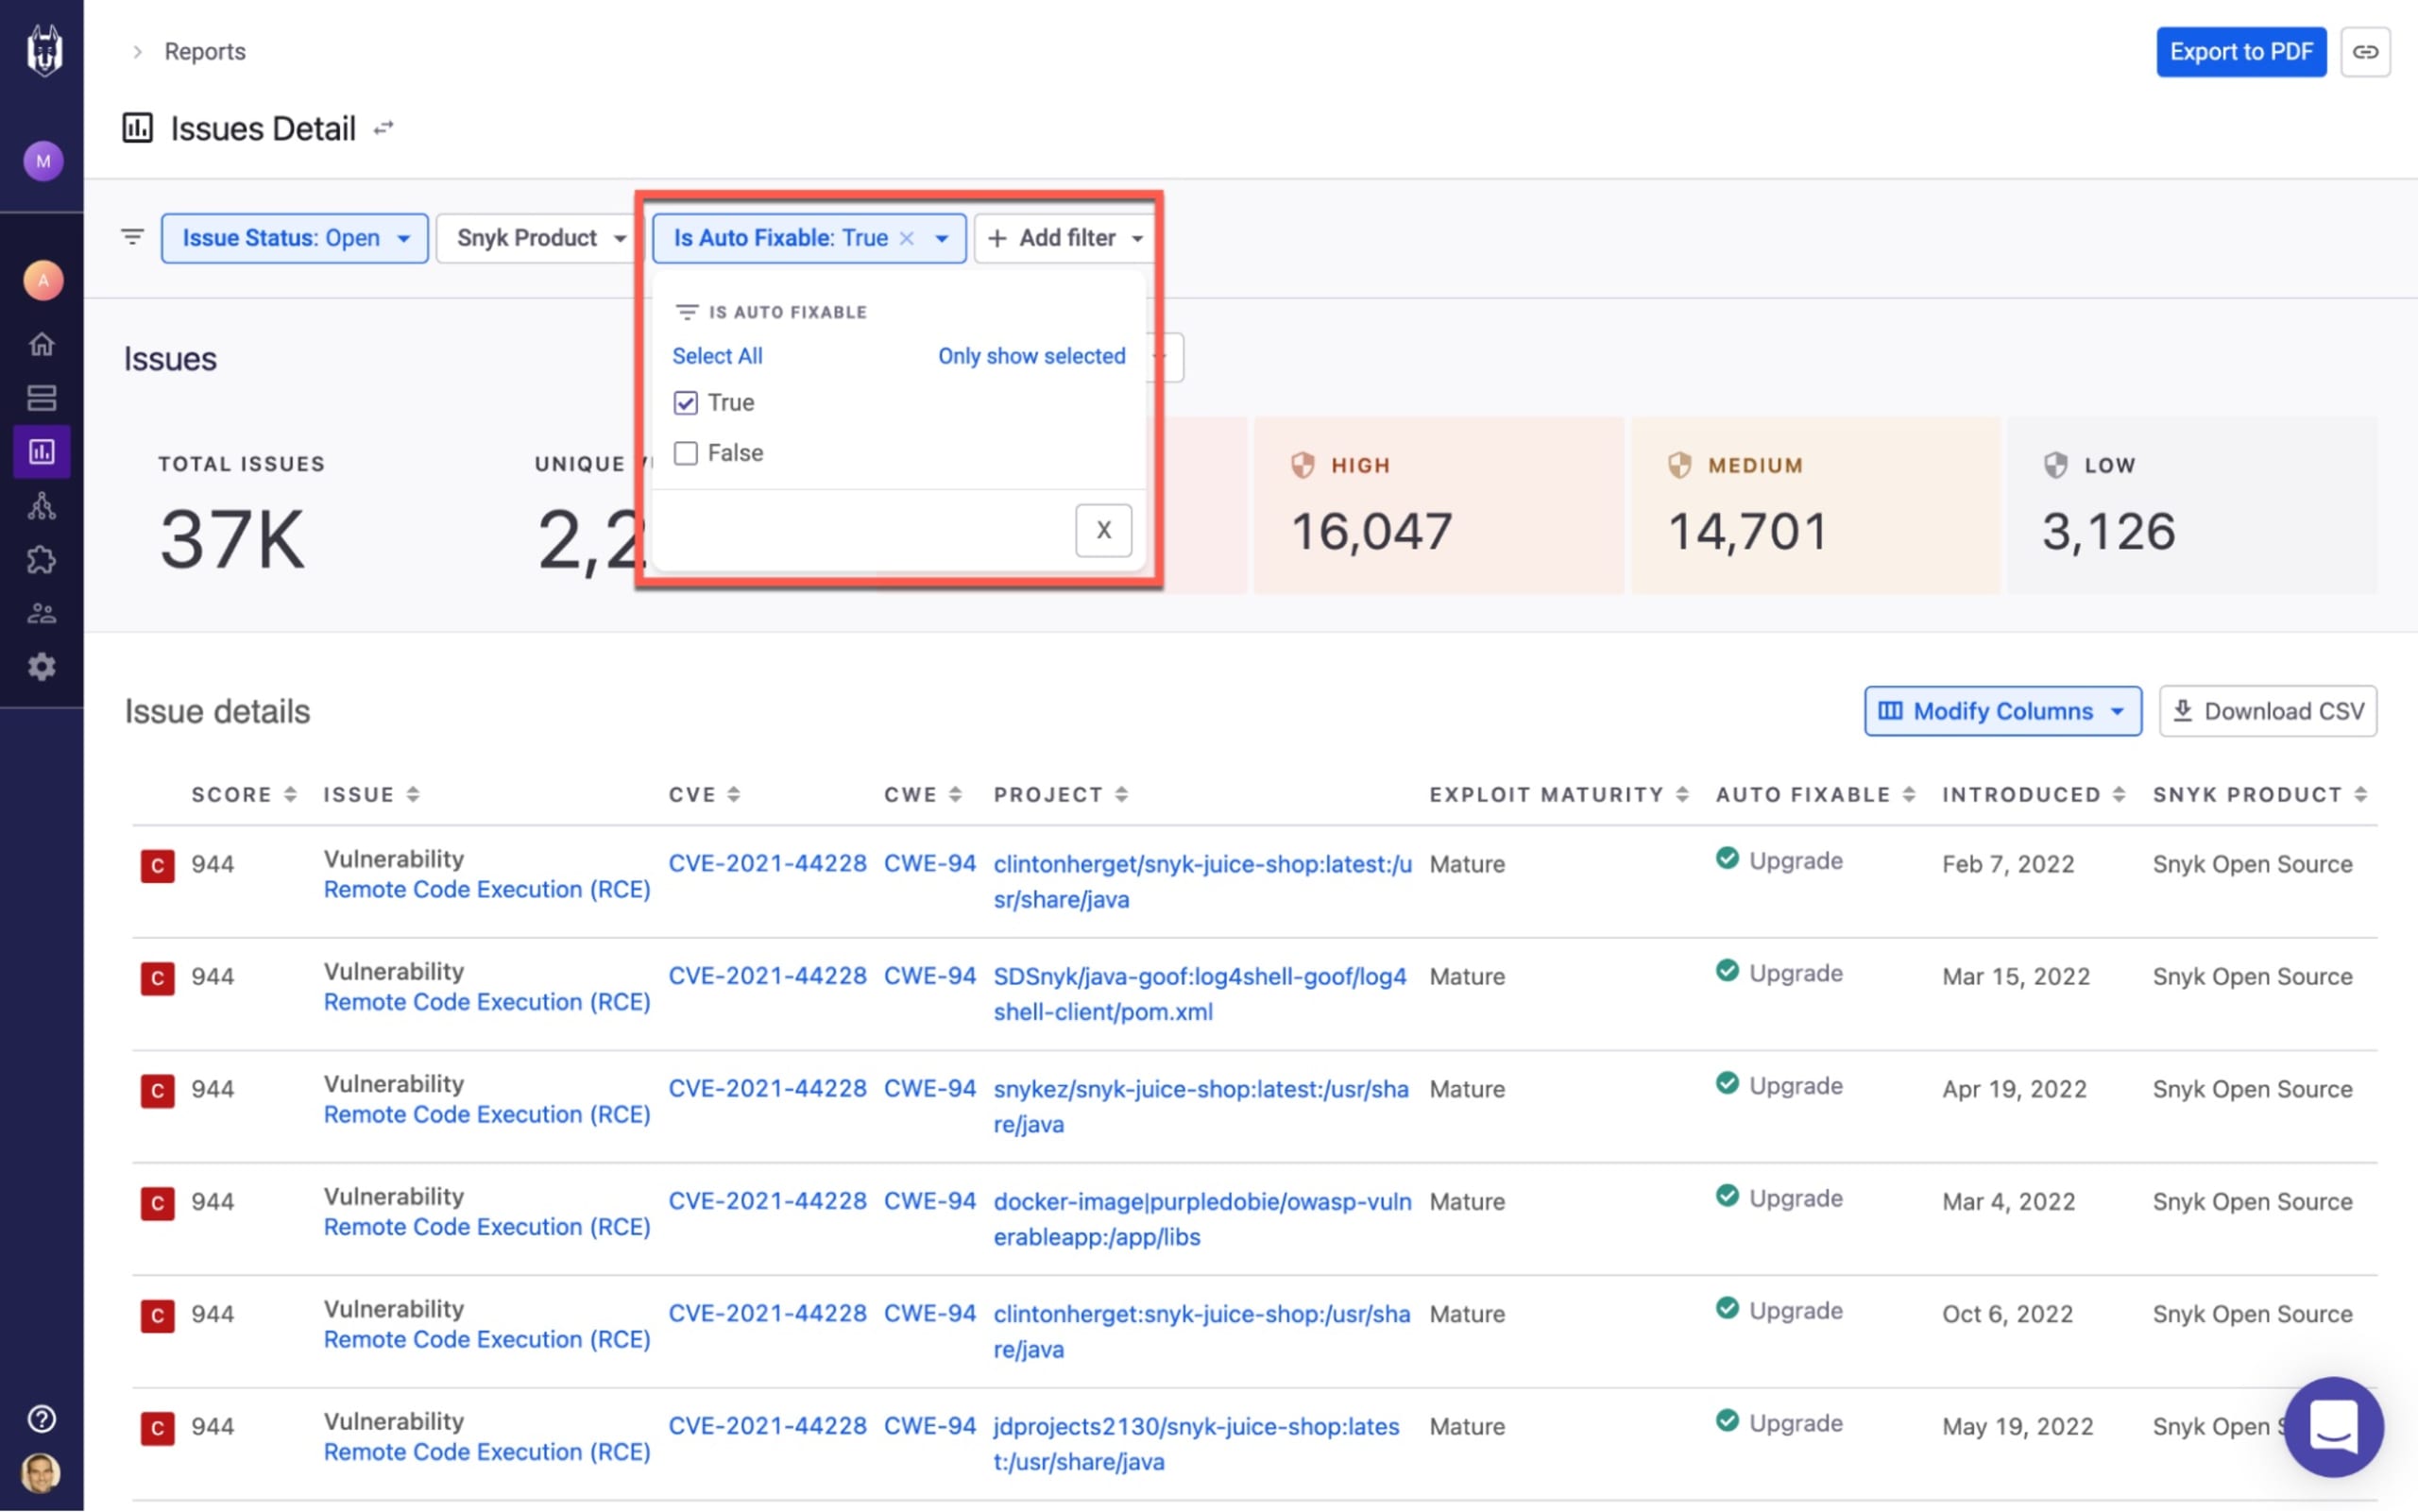
Certaines équipes de sécurité privilégient davantage les résultats que d’autres et cherchent les moyens les plus rapides et les plus simples de réduire les risques. Les clients qui utilisent Snyk peuvent rapidement filtrer le rapport Issues Detail de Snyk pour identifier les vulnérabilités critiques, puis générer une PR de correction automatique pour les corriger. C’est ainsi qu’on s’attaque aux problèmes les plus faciles à résoudre.
Maximiser l’impact sur l’activité
Une autre stratégie de priorisation courante consiste à concentrer ses efforts sur les joyaux de l’organisation : les applications ou projets essentiels à l’activité. Par exemple, corriger une vulnérabilité dans une application interne isolée est probablement moins urgent que d’en corriger une dans une application front-end destinée aux clients, n’est-ce pas ?
Dans le rapport Issues Detail de Snyk, vous pouvez filtrer les problèmes selon divers attributs de projet et tags, afin de créer des rapports par criticité du projet, étape du cycle de vie, application ou unité opérationnelle.

Exploiter le Priority Score de Snyk
Le Priority Score de Snyk combine des facteurs clés qui indiquent le degré d’urgence d’un problème : score CVSS, niveau de gravité, disponibilité d’un correctif, maturité de l’exploit, tendance du problème et atteignabilité (pour les projets Java uniquement). Filtrer les rapports par Priority Score est utile lorsqu’aucune stratégie de priorisation n’est définie et que vous souhaitez vous concentrer sur les problèmes à haut risque.

Mesurer
Mettre en place un programme de sécurité au sein d’une organisation est déjà une tâche difficile en soi. Suivre les progrès et évaluer si vous êtes sur la bonne voie pour réussir l’est tout autant.
Avant de vous précipiter pour analyser les performances d’une équipe ou d’une autre, comprenez ce que vous mesurez. Il est facile d’extraire un chiffre, mais comment savoir si le résultat est bon ou mauvais ? La première étape consiste à définir clairement des KPI et des SLA. Une fois ces indicateurs en place, vous pouvez commencer à assurer leur suivi et à les comparer à des références.
Pour définir de bons SLA, il est recommandé de s’appuyer sur des attentes réalistes. Par exemple, définissez un SLA qui donne la priorité à la résolution des problèmes critiques et de gravité élevée. Évaluez les ressources dont vous disposez et fixez un délai de résolution raisonnable. Consultez les différentes équipes impliquées dans le processus et utilisez les rapports Snyk pour établir une référence et étayer vos définitions.
Voici quelques exemples d’indicateurs clés que les rapports Snyk peuvent vous aider à suivre, ainsi que des détails sur la manière de les utiliser pour mesurer la réussite.
Délai moyen de résolution (MTTR)
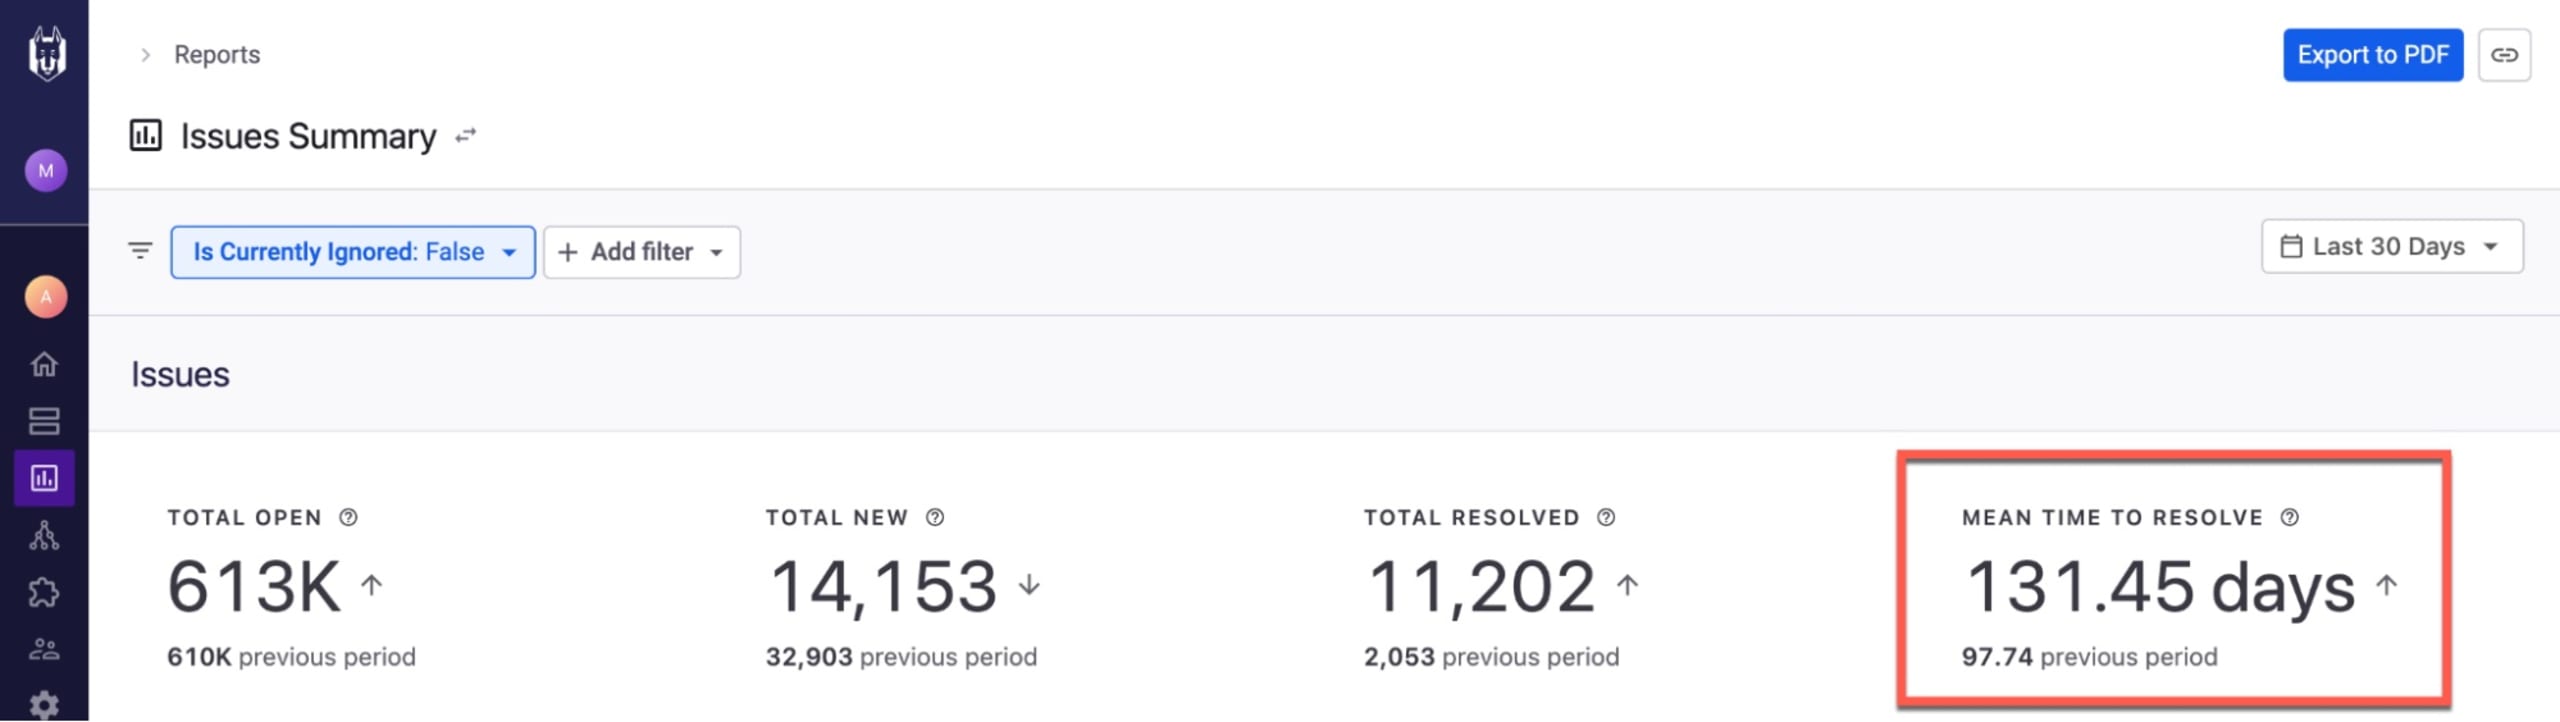
En gestion des vulnérabilités, le temps est essentiel. Plus vite vous réagissez à une vulnérabilité zero-day, moins votre organisation est exposée. Le délai moyen de résolution (MTTR) est donc l’un des indicateurs considérés comme un KPI. Il correspond au délai moyen entre la première détection d’un problème et sa résolution.
À mesure que votre programme de sécurité gagne en maturité, vous pouvez vous attendre à voir le MTTR diminuer dans l’ensemble de l’organisation, signe d’une amélioration. Toutefois, la valeur précise que vous visez doit être définie en fonction du niveau de risque que votre organisation juge acceptable.
Dans le rapport Issues Summary de Snyk, vous pouvez suivre votre MTTR et repérer les tendances au fil du temps. Par exemple, l’indicateur Mean Time To Resolve en haut du rapport vous permet de comparer facilement différentes périodes sélectionnées dans le sélecteur de dates :
Nombre de problèmes ouverts au fil du temps
En règle générale, le nombre de problèmes détectés par Snyk continuera probablement d’augmenter. C’est prévisible, compte tenu de la nature de l’activité. À mesure que votre organisation se développe, davantage de projets et d’applications sont analysés, ce qui entraîne également une hausse du nombre cumulé de problèmes de différents types. Vous pouvez donc vous attendre à des pics lors de l’intégration initiale de Snyk ou de l’analyse d’applications supplémentaires.
Le nombre de problèmes résolus devrait également augmenter à mesure que votre programme gagne en maturité et que davantage d’équipes de développement participent aux efforts de correction.
La différence entre ces deux valeurs à un moment donné correspond au nombre de problèmes ouverts qui restent à traiter (nombre de problèmes détectés - nombre de problèmes corrigés = nombre de problèmes ouverts).
Le graphique Issues Identified and Resolved du rapport Issues Summary de Snyk vous permet de vérifier que cette tendance se confirme au sein de votre organisation.
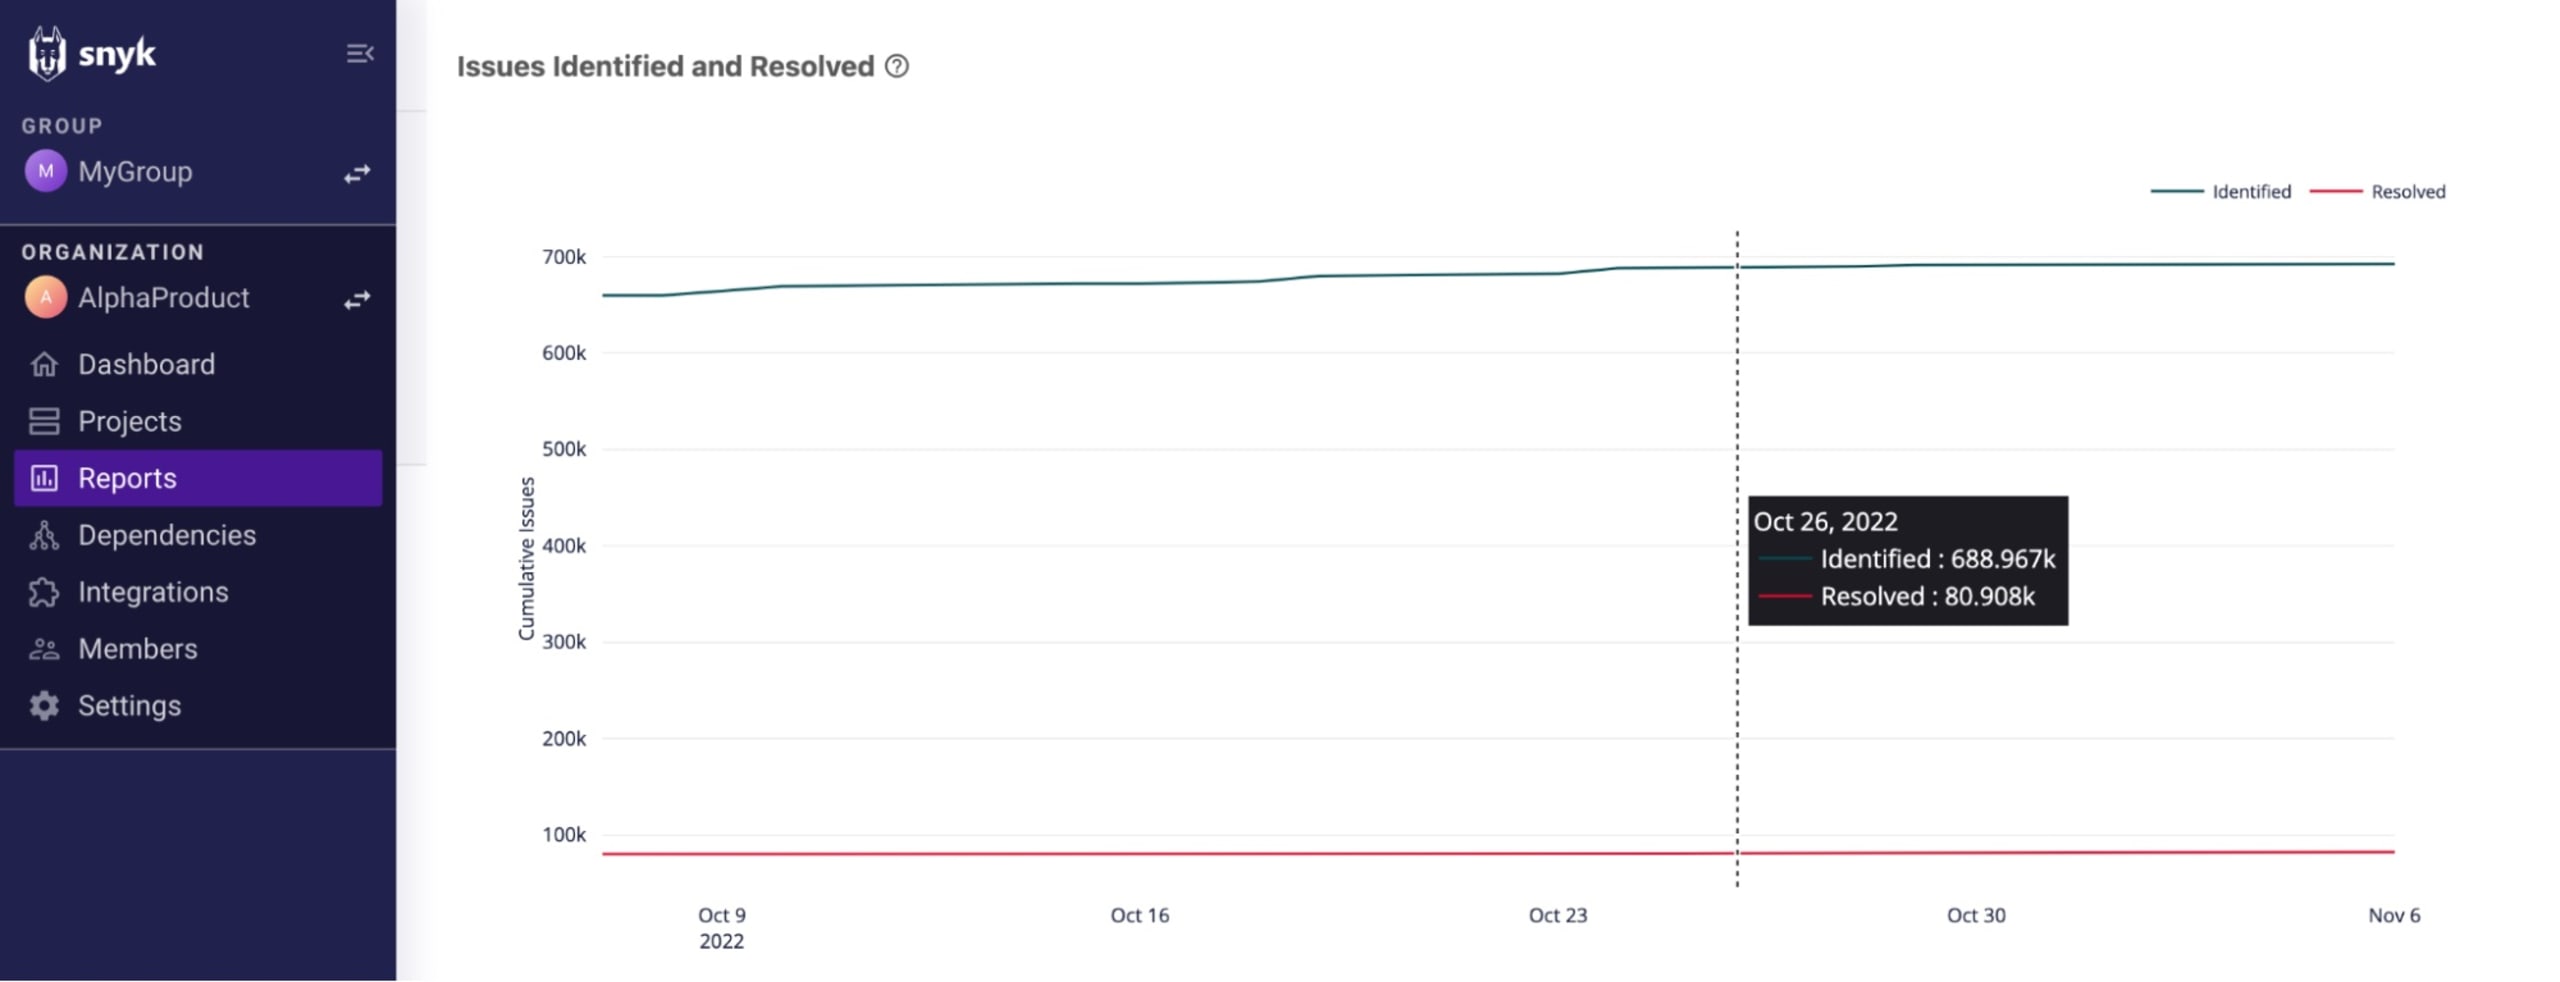
Vous pouvez utiliser les filtres disponibles pour comparer différentes périodes. Lors de l’intégration, par exemple, vous pouvez vous attendre à un écart plus important entre les deux valeurs que quelques mois après la mise en œuvre. Vous pouvez également comparer les équipes et les projets à l’aide des filtres de tags et d’attributs de projet.
Fenêtres d’exposition et délais de résolution
Les rapports Snyk vous fournissent plusieurs indicateurs qui peuvent vous aider à évaluer l’état général de votre sécurité au fil du temps et à suivre les progrès de votre programme de sécurité.
Tout d’abord, vous pouvez suivre votre fenêtre d’exposition à n’importe quel moment.
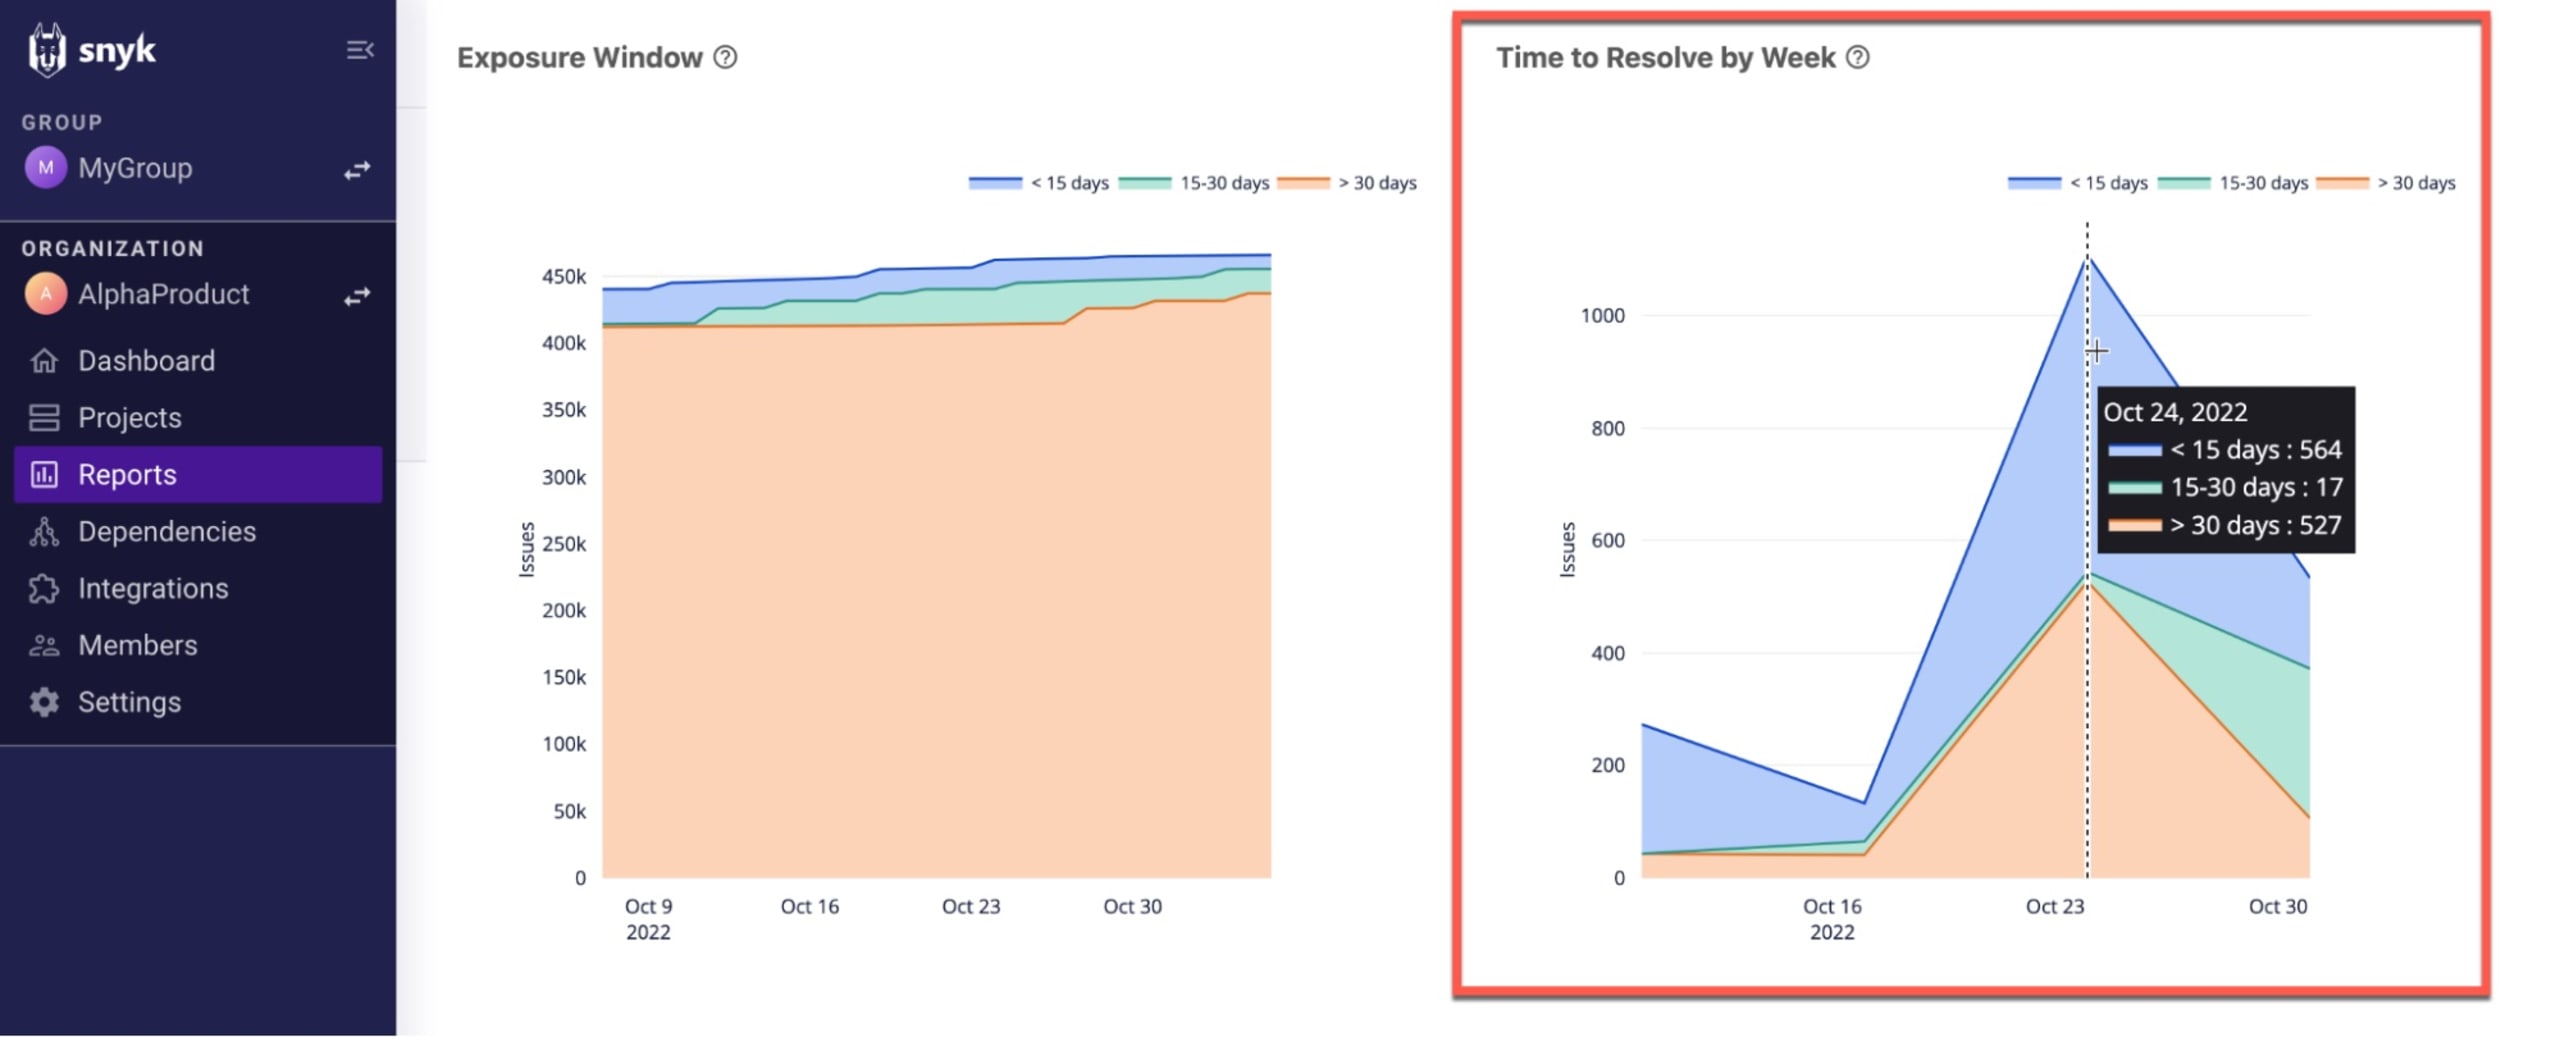
Snyk définit la fenêtre d’exposition comme la durée pendant laquelle les problèmes restent ouverts et calcule cet indicateur selon trois tranches d’ancienneté : < 15 jours, 15 à 30 jours et > 30 jours. Dans le graphique Exposure Window du rapport Issues Summary de Snyk, vous devriez voir augmenter le nombre de problèmes dans la tranche bleue, qui correspond aux problèmes résolus en moins de 15 jours :
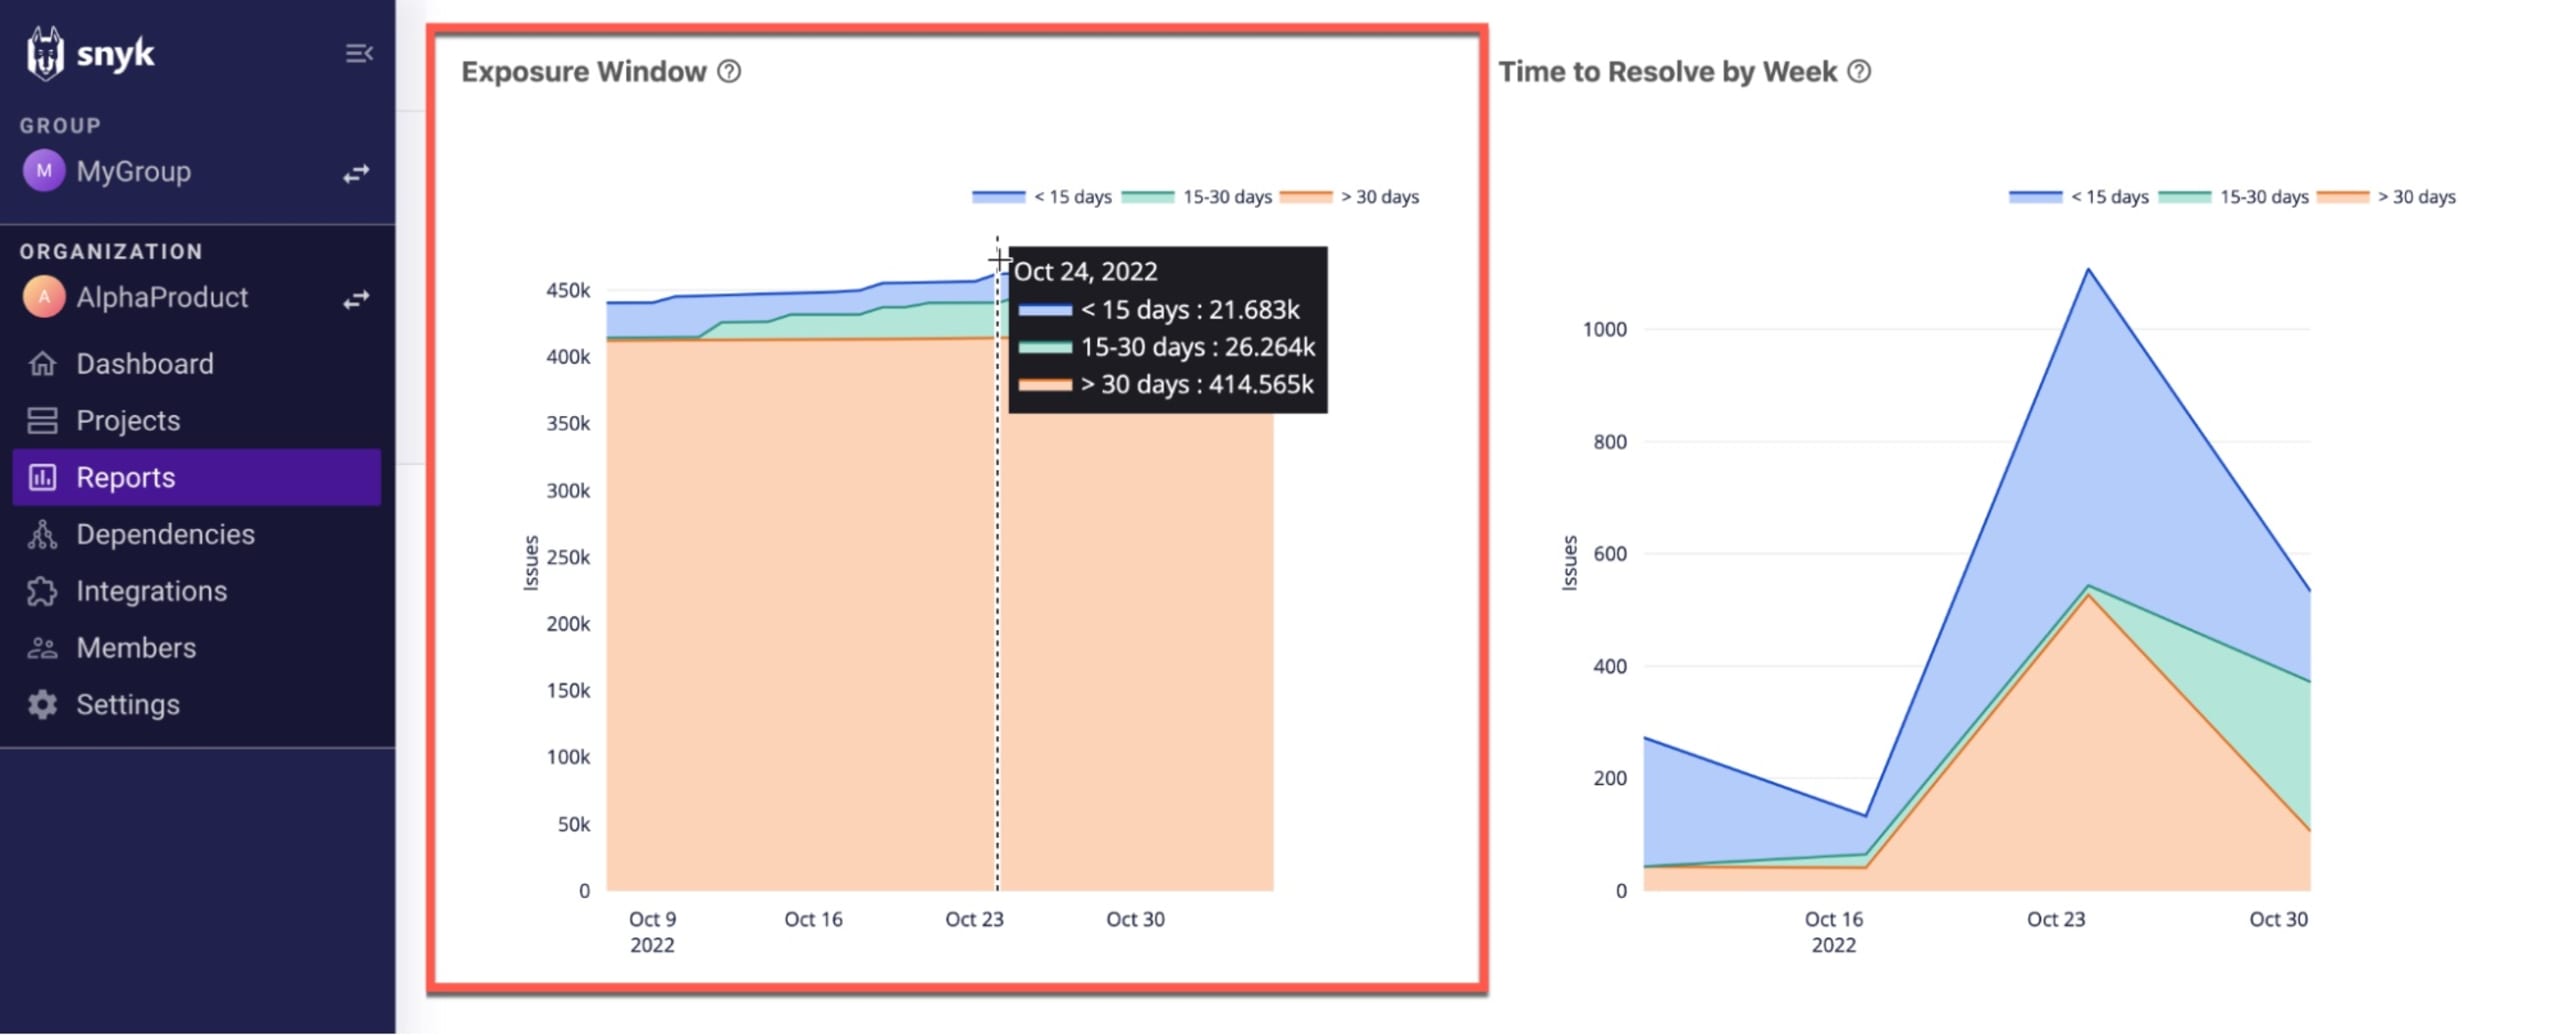
Dans le graphique adjacent Time to Resolve by Week, vous pouvez examiner plus en détail les performances de vos équipes en fonction du temps. Le graphique indique le nombre de problèmes résolus chaque semaine, selon des tranches similaires : < 15 jours, 15 à 30 jours et > 30 jours. Pour la semaine sélectionnée dans l’exemple ci-dessous, 564 problèmes ont été résolus en moins de 15 jours, 17 ont nécessité entre 15 et 30 jours et 527 ont pris plus de 30 jours.
Démontrer votre conformité
La preuve de l’existence d’une évaluation des risques de sécurité et d’un programme de gestion des vulnérabilités est souvent exigée des organisations qui cherchent à se conformer à des normes réglementaires ou de conformité telles que PCI DSS et ISO 27001.
Par exemple, la loi américaine Health Insurance Portability and Accountability Act (HIPAA) stipule que :
[Les entités concernées doivent] mener une évaluation précise et approfondie des risques et vulnérabilités potentiels pesant sur la confidentialité, l’intégrité et la disponibilité des informations de santé électroniques protégées détenues par l’entité concernée.
À cette fin, les rapports de sécurité peuvent vous aider à communiquer à votre auditeur des informations sur votre exposition actuelle et passée aux risques, ou à démontrer l’existence du programme de tests de sécurité et de gestion des vulnérabilités que vous avez mis en place.
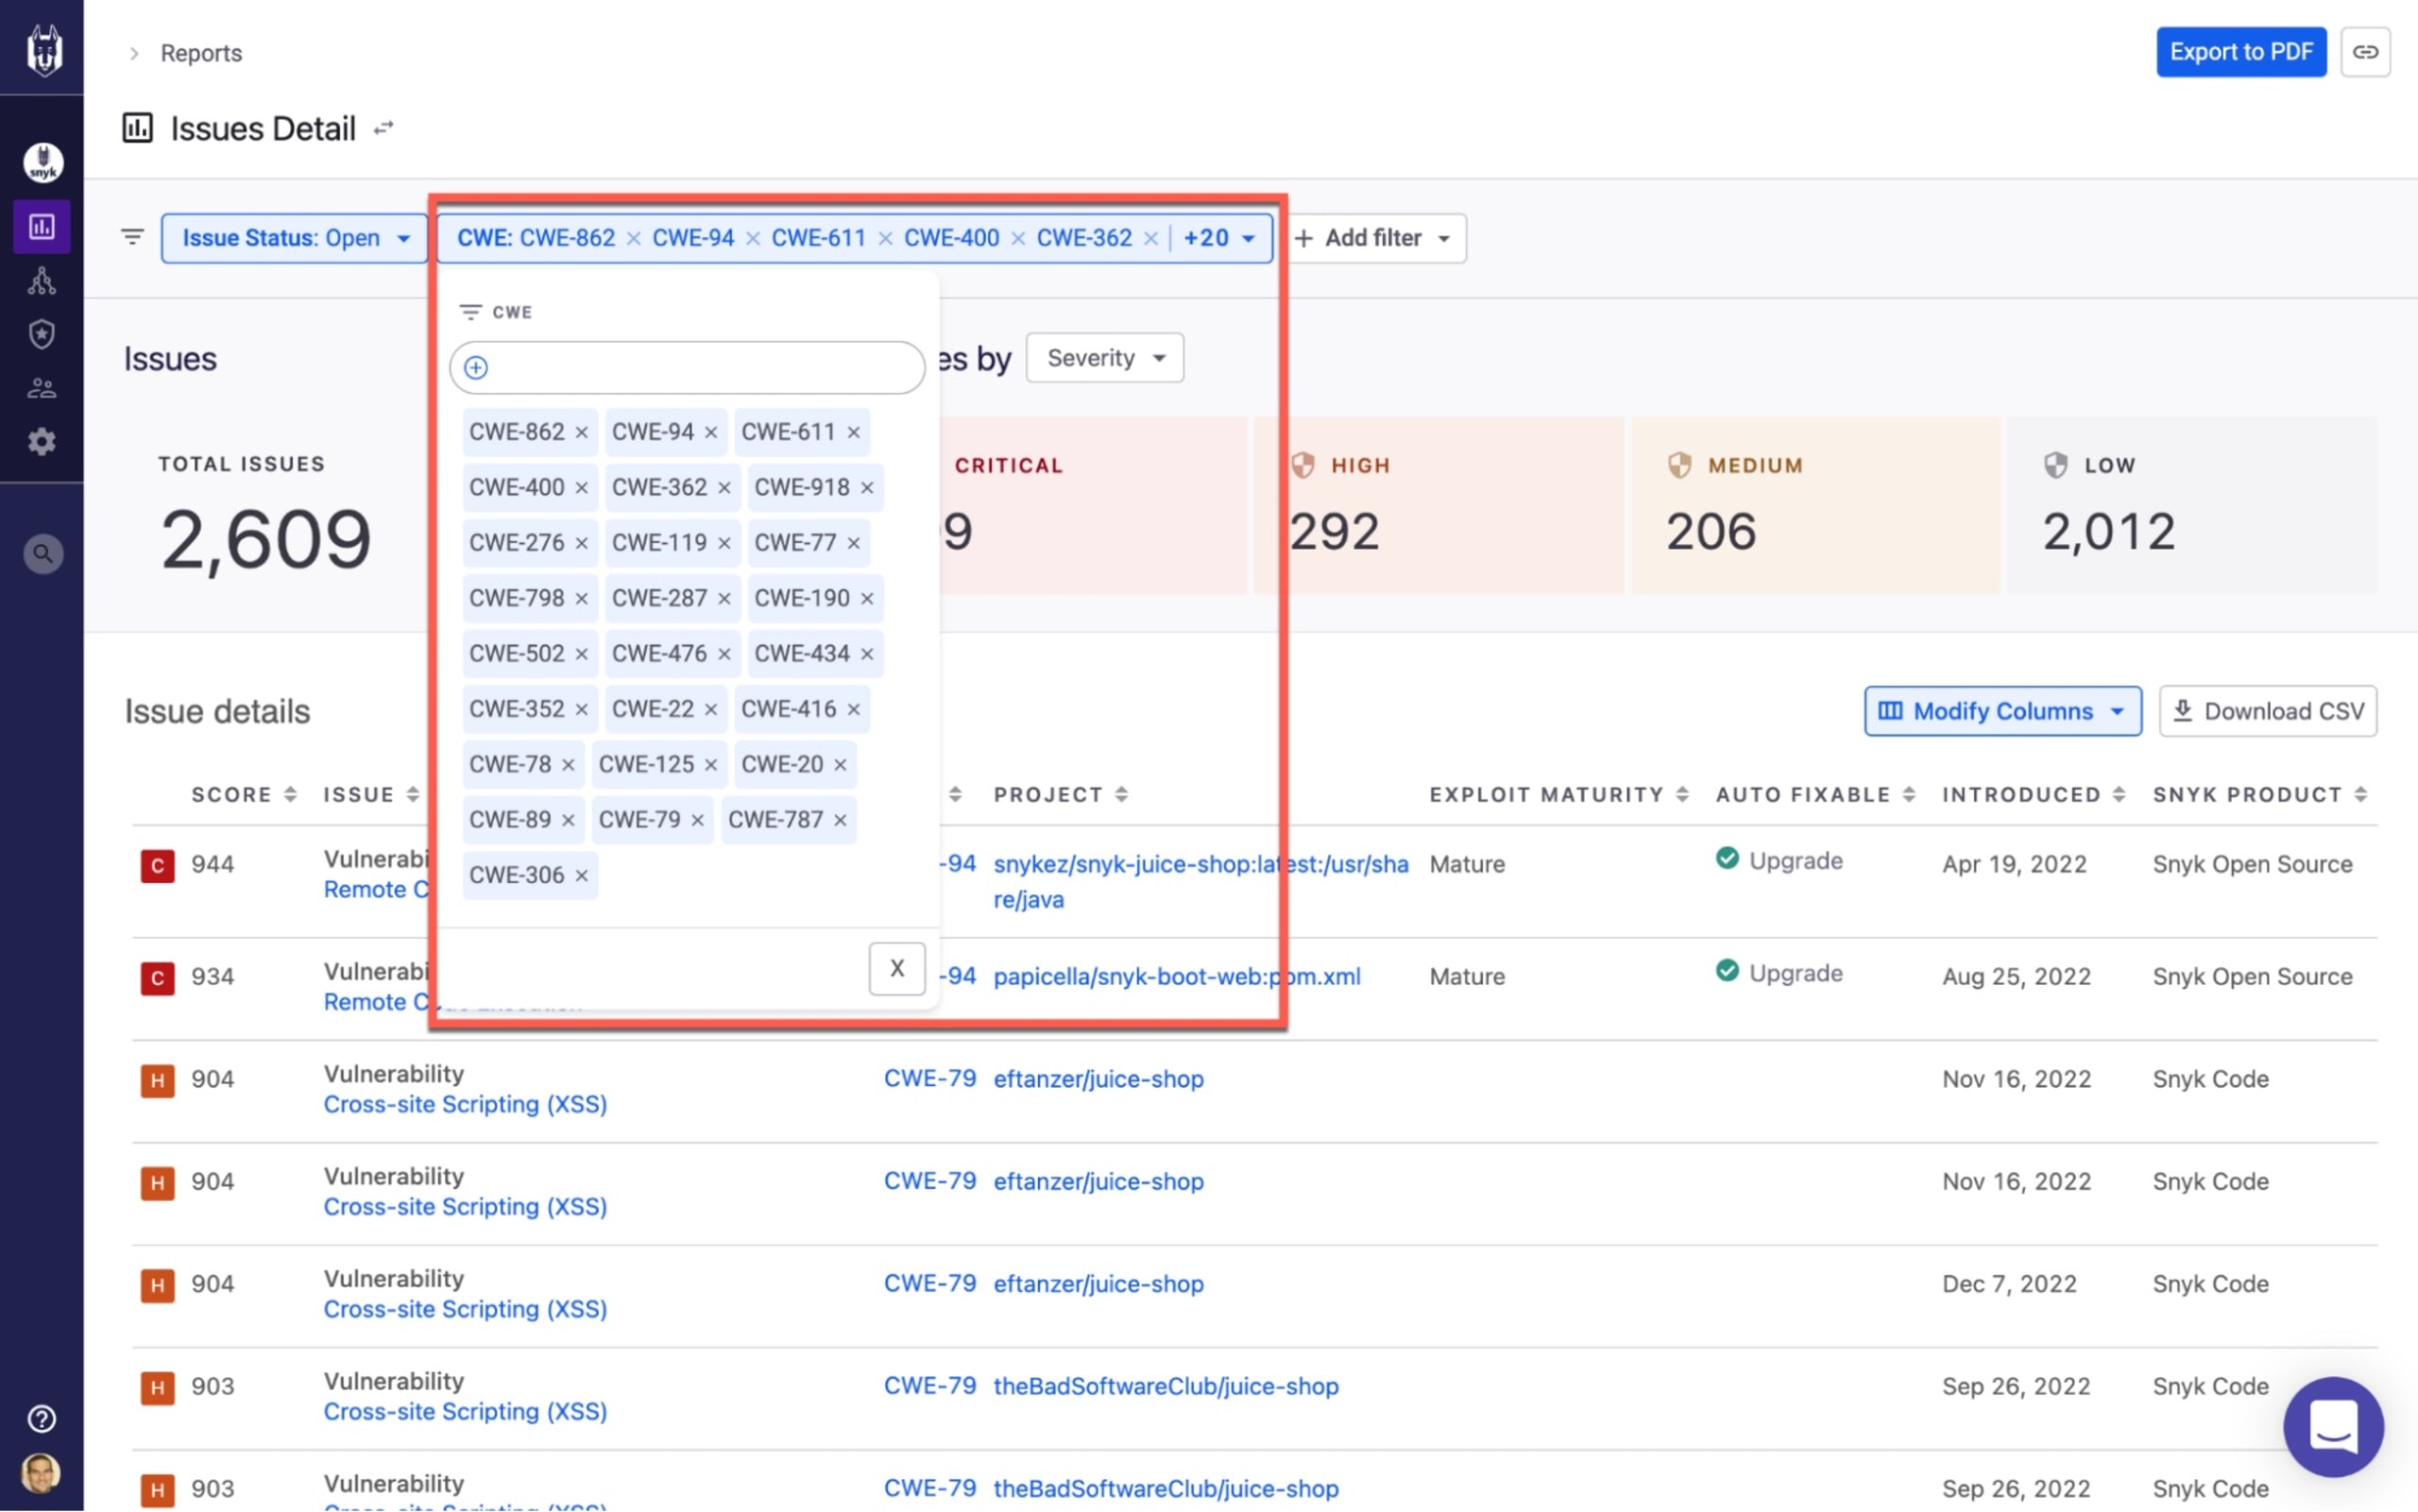
Par exemple, grâce aux nouveaux filtres CWE et CVE du rapport Issue Details de Snyk, vous pouvez démontrer votre conformité à des référentiels souvent utilisés comme guides de référence par les mesures réglementaires, tels que OWASP Top 10 ou SANS Top 25 :
Rapport Issues Details filtré pour correspondre au SANS Top 25
Exporter et partager des rapports
L’accès aux données de sécurité et la possibilité de les analyser vous donnent une meilleure visibilité sur les risques. Mais pour exploiter ces données et favoriser des échanges plus constructifs au sein de l’organisation, vous devez pouvoir les diffuser facilement.
Les données que vous partagez, le moment où vous les partagez et les personnes avec qui vous les partagez relèvent bien sûr entièrement de votre choix. Voici toutefois quelques exemples de la manière dont nos clients partagent les données de Snyk :
Performances - souvent utilisées par les équipes de sécurité des applications ou de sécurité des produits, ces données regroupent des indicateurs par équipe de développement ou par projet et sont partagées chaque mois.
Réponse aux incidents - ces rapports sont générés à la demande, puis selon un calendrier défini, par les équipes de sécurité des applications ou de sécurité des produits qui traquent les vulnérabilités zero-day dans différents projets.
Répartition des risques - généralement utilisées pour informer les responsables d’équipes de développement chaque mois ou chaque trimestre, ces données mettent l’accent sur les organisations ou les projets qui présentent le niveau de risque le plus élevé.
Posture de sécurité - ces données servent à partager une vue d’ensemble avec les cadres de l’équipe de sécurité ou d’autres parties prenantes de l’entreprise, comme les membres de la direction et du conseil d’administration.
Voici quelques exemples de façons de présenter les données de sécurité de Snyk aux autres équipes de votre organisation. Pour profiter de ces vues, vous pouvez utiliser les rapports intégrés de Snyk (Issues Details, Vulnerability Details, Issues Summary) ainsi que les options de filtrage avancées.
Voyons comment Snyk vous aide concrètement à partager les données.
Partage d’URL
Les rapports Snyk permettent de partager facilement une même vue entre plusieurs équipes grâce à des URL persistantes. À mesure que vous explorez les données à l’aide des options de filtrage disponibles, les filtres sont intégrés à l’URL, que vous pouvez copier et partager avec d’autres utilisateurs de votre compte Snyk. Le bouton Copy URL en haut à droite simplifie encore davantage le processus.
Exporter des données
Les données de Snyk peuvent être exportées au format CSV ou PDF depuis différents rapports intégrés. Il vous suffit d’explorer les données jusqu’au niveau de détail souhaité, puis de cliquer sur Export to PDF ou Download CSV dans les rapports proposés.

Et ensuite ?
La priorisation, le reporting interéquipes, le suivi des résultats et la conformité sont les cas d’usage les plus courants, mais il existe d’autres façons d’exploiter les données de sécurité de Snyk. Nous les présenterons ultérieurement. En attendant, voici quelques conseils généraux pour tirer le meilleur parti des nouveaux rapports Snyk.
Formation. Avant d’envoyer votre premier rapport au conseil d’administration, familiarisez-vous avec les rapports Snyk. Snyk vous permet de les explorer facilement en toute autonomie, mais nous proposons aussi des ressources supplémentaires pour vous aider, vous et votre équipe, à en maîtriser le fonctionnement : documentation en ligne, formation à votre rythme.
Définissez vos objectifs. Comme indiqué, avant d’évaluer votre posture de sécurité et de mesurer vos progrès, vous devez savoir par rapport à quoi vous effectuez ces mesures. Ce n’est pas aussi simple qu’il y paraît ; nous vous recommandons donc de vous appuyer sur des référentiels tels que l’OWASP Top 10 ou le Top 10 de Snyk.
Enregistrez vos rapports. Lorsque vous avez trouvé une vue des données de sécurité de Snyk qui vous est utile, enregistrez-la en ajoutant l’URL à vos favoris pour pouvoir la consulter ultérieurement. Nous simplifierons l’enregistrement des rapports à l’avenir.
Les fonctionnalités décrites ci-dessus sont disponibles en bêta ouverte pour tous les clients Snyk disposant d’un forfait Snyk Business ou Snyk Enterprise. Pour commencer à les utiliser, il vous suffit de les activer sur la page Snyk Preview dans l’interface Snyk (cliquez sur Settings, puis sur Snyk Preview). Cette bêta ouverte fait suite à une bêta fermée et à une période de tests approfondis. Si vous rencontrez un problème, nous serions ravis de recueillir vos commentaires !