Présentation d’Insights : aidez-vous à vous concentrer sur les principaux risques de votre organisation


7 juin 2023
0 minutes de lectureLes applications modernes sont conçues et déployées dans des environnements toujours plus complexes et dynamiques. Évaluer et hiérarchiser les problèmes de sécurité introduits par ces applications sans tenir compte de ce contexte conduit inévitablement à concentrer les efforts de correction sur les mauvais problèmes. Non seulement les risques réels passent alors inaperçus, mais le temps précieux des développeurs est gaspillé, ce qui accroît leur frustration et érode leur confiance envers les équipes de sécurité.
C’est pourquoi nous sommes ravis de vous présenter Insights, une fonctionnalité unique qui fournit aux organisations une vision de leurs applications, du code au cloud, afin d’aider les équipes de développement et de sécurité à mieux gérer leur posture de sécurité applicative en identifiant, en hiérarchisant et en corrigeant les problèmes les plus risqués ! Insights aide déjà ses premiers utilisateurs à réduire considérablement le bruit dans leurs backlogs et à se concentrer sur les principaux risques pour leur activité !
« Comprendre où concentrer nos efforts de correction a toujours été un défi majeur. Avec Insights, Snyk nous fournit le contexte nécessaire pour nous limiter à quelques vulnérabilités, ce qui rend leur hiérarchisation beaucoup plus efficace. »
Alessandro Manno, Tech Lead Cloud Engineer chez facile.it
Insights sera disponible en bêta ouverte à partir du 12 juillet.
Hiérarchiser les vulnérabilités en silos
Les organisations doivent faire face à des milliers, voire des dizaines de milliers de problèmes de sécurité dans leurs backlogs. Comme il est impossible, et généralement inutile, de corriger chaque problème et de maintenir une posture entièrement sécurisée, les équipes de sécurité doivent régulièrement décider quels problèmes sont les plus urgents et demander aux développeurs de les traiter en priorité.
Aujourd’hui, ce processus s’effectue en silos.
Les outils d’analyse de la composition logicielle (SCA) servent à détecter, hiérarchiser et corriger les vulnérabilités des composants open source et des conteneurs. Les outils d’analyse statique de sécurité des applications (SAST) font de même pour les problèmes liés au code, et ainsi de suite. Bien que les niveaux de gravité fondés sur le CVSS constituent un bon point de départ pour hiérarchiser les problèmes dans chaque catégorie, ils ne donnent qu’une vision cloisonnée, statique et théorique du risque réel associé à un problème donné.
Les risques des logiciels modernes nécessitent du contexte
Aujourd’hui, cependant, les problèmes de sécurité ne sont pas isolés dans des silos. Ils s’inscrivent dans l’architecture très complexe et dynamique des applications modernes, qui comprend non seulement le code source de l’application, mais aussi les conteneurs et Kubernetes, les bases de données auxquelles l’application se connecte, l’environnement cloud dans lequel elle s’exécute, et bien plus encore.
Ces composants et les relations complexes qui les unissent ont un impact direct sur le risque concret que représentent les problèmes de sécurité. Par exemple, une vulnérabilité Log4j détectée dans un conteneur déployé et accessible depuis Internet présente probablement un risque plus élevé que la même vulnérabilité détectée dans un conteneur de préproduction sans accès direct à Internet.
Sans ce contexte applicatif, hiérarchiser efficacement les problèmes devient impossible. Des problèmes qui présentent peu ou pas de risque pour l’activité peuvent être considérés à tort comme plus prioritaires que des problèmes réellement plus risqués. Lorsque les risques réels sont ignorés et que les développeurs perdent du temps sur des problèmes sans importance, la frustration augmente et la confiance envers les équipes de sécurité s’érode.
C’est précisément là qu’Insights entre en jeu.
Comprenez vos applications pour hiérarchiser les risques
Insights est conçu pour vous fournir le contexte applicatif nécessaire afin de mieux comprendre les risques associés aux problèmes de sécurité et de prendre des décisions de hiérarchisation plus rapides et plus efficaces.
Pour cela, Insights agrège et met en corrélation les données de l’ensemble de la plateforme Snyk afin de créer une vue à 360° de votre application. Celle-ci inclut tous les composants qui la constituent, ainsi que le contexte de son déploiement en production. Cette vue aide Insights à mieux évaluer le risque associé à un problème de sécurité donné, en répondant notamment aux questions suivantes : le problème concerne-t-il votre environnement ? Le code à l’origine du problème est-il déployé ? Et ainsi de suite.
Voyons de plus près comment Insights fournit ces informations et comment vous pouvez les exploiter.
Explorer vos problèmes de sécurité
Après avoir activé Insights, vous accédez à une nouvelle page Insights depuis le menu de navigation principal de l’interface de l’application Snyk.
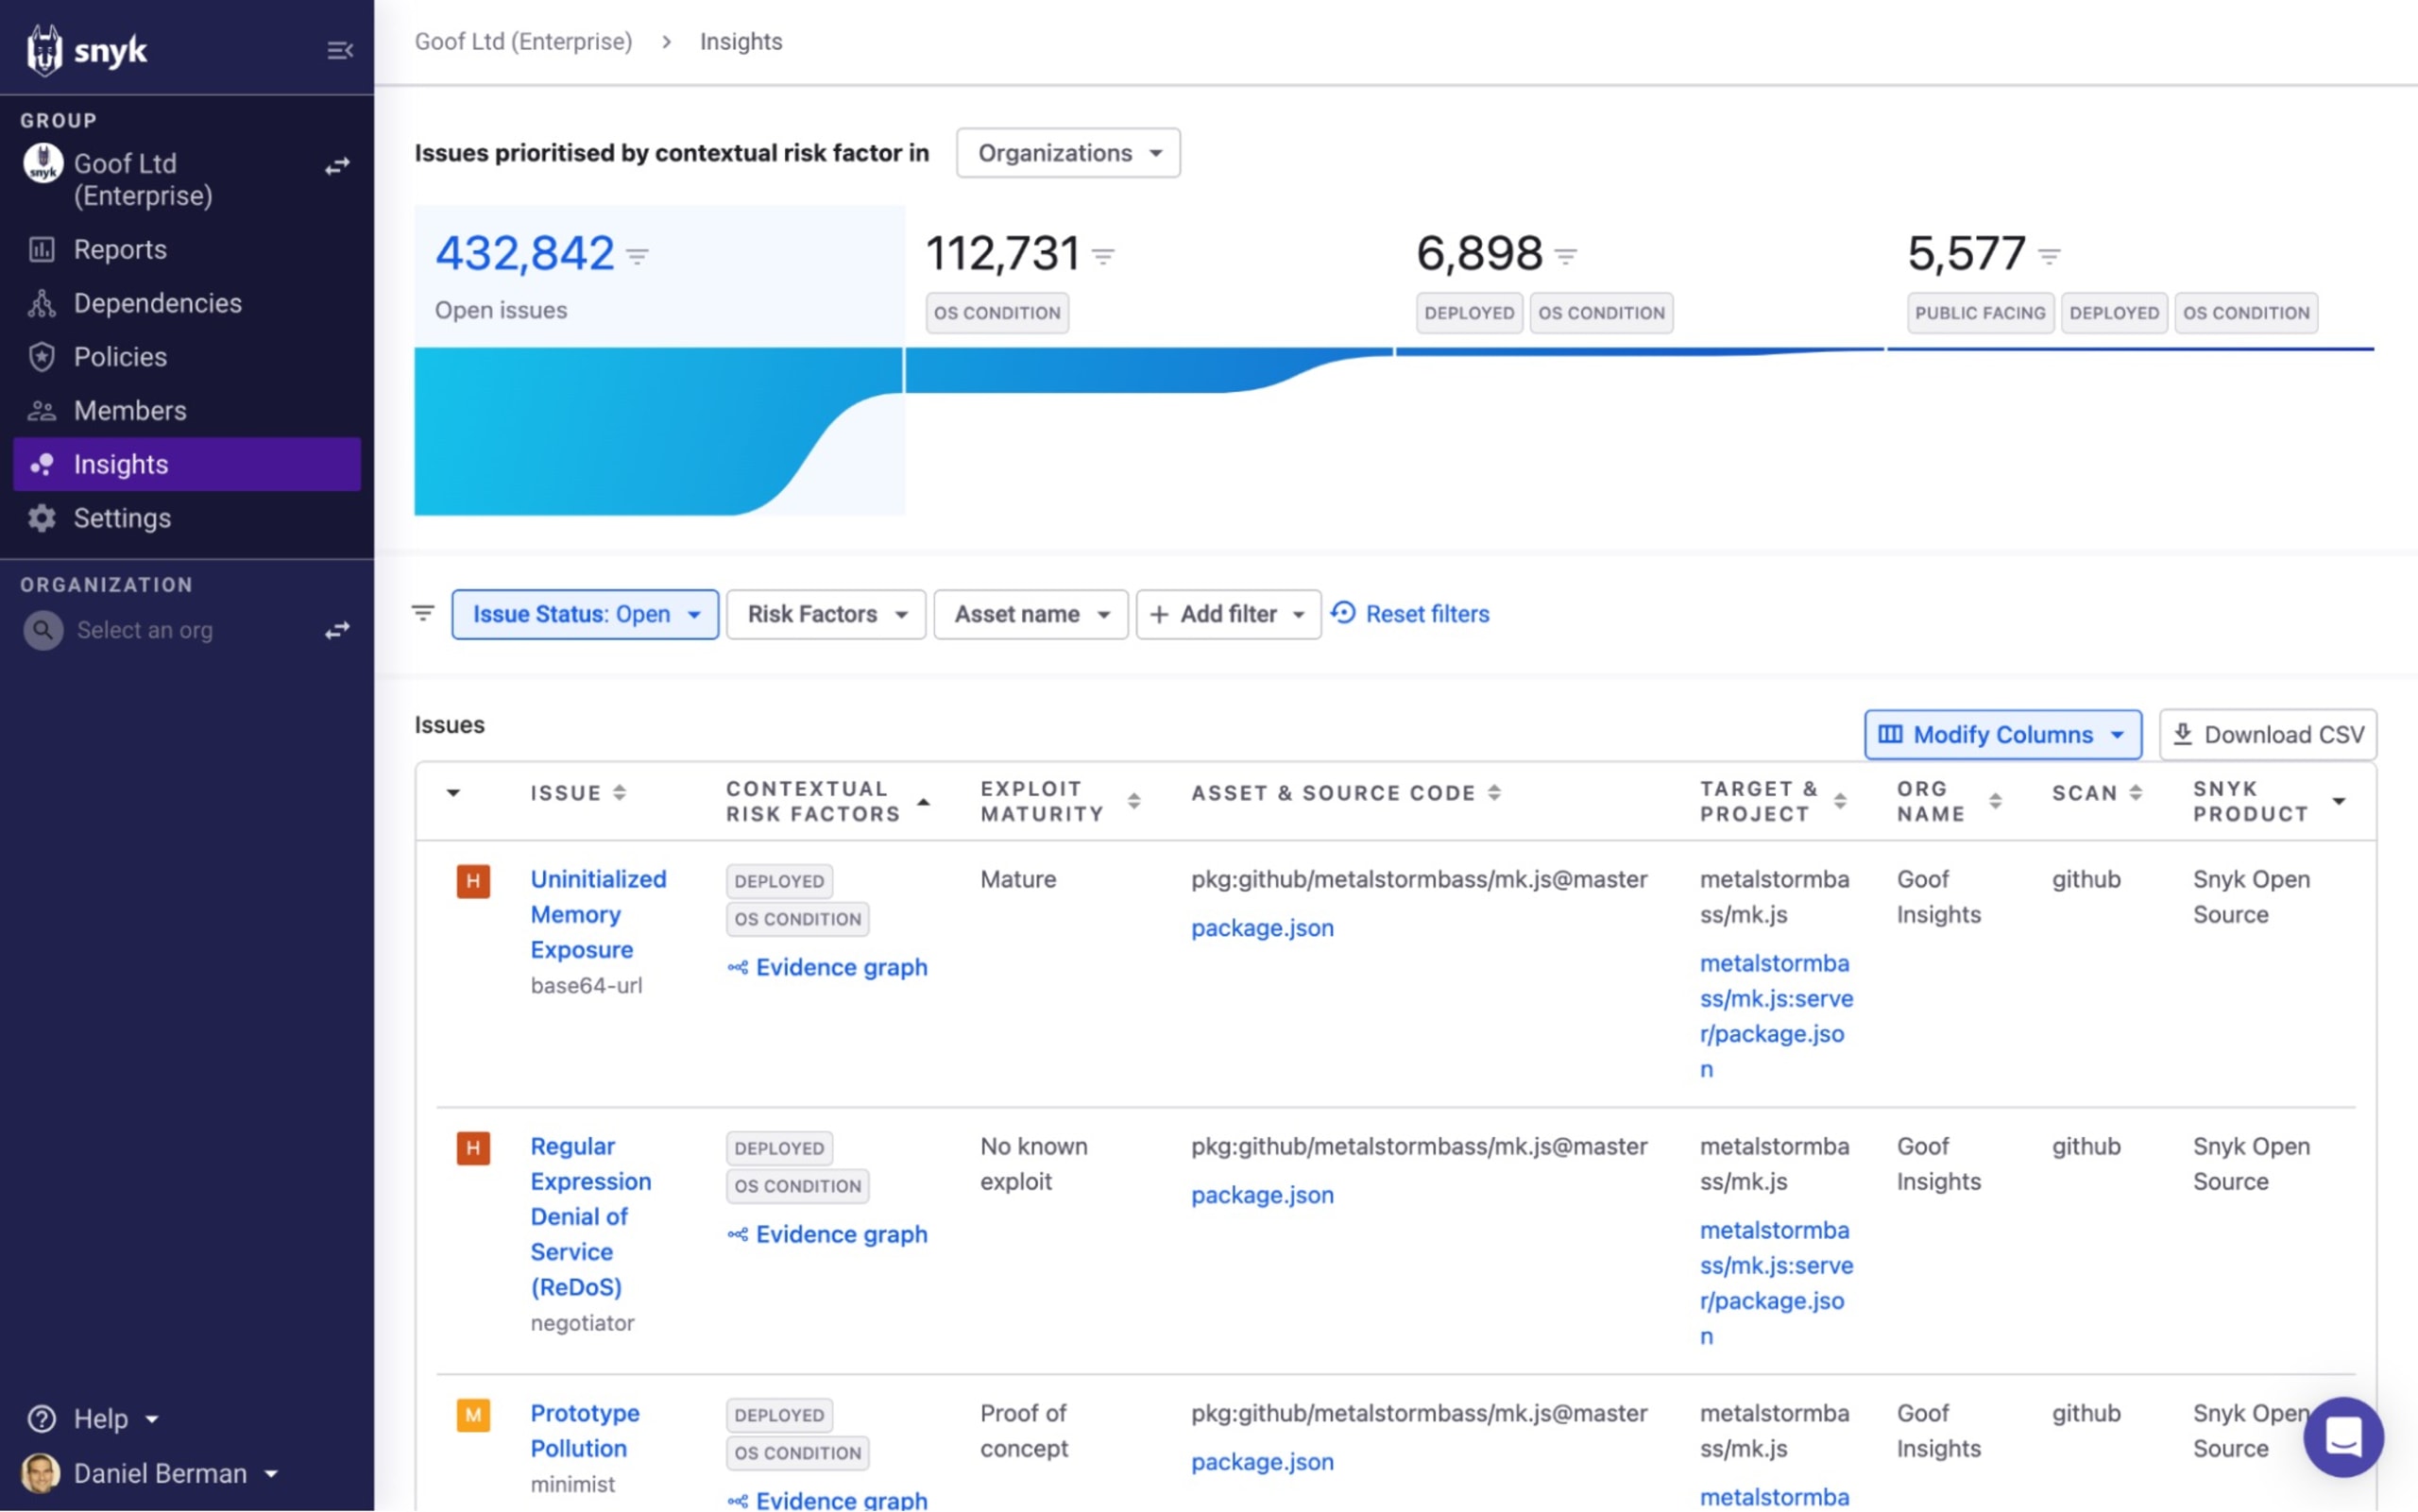
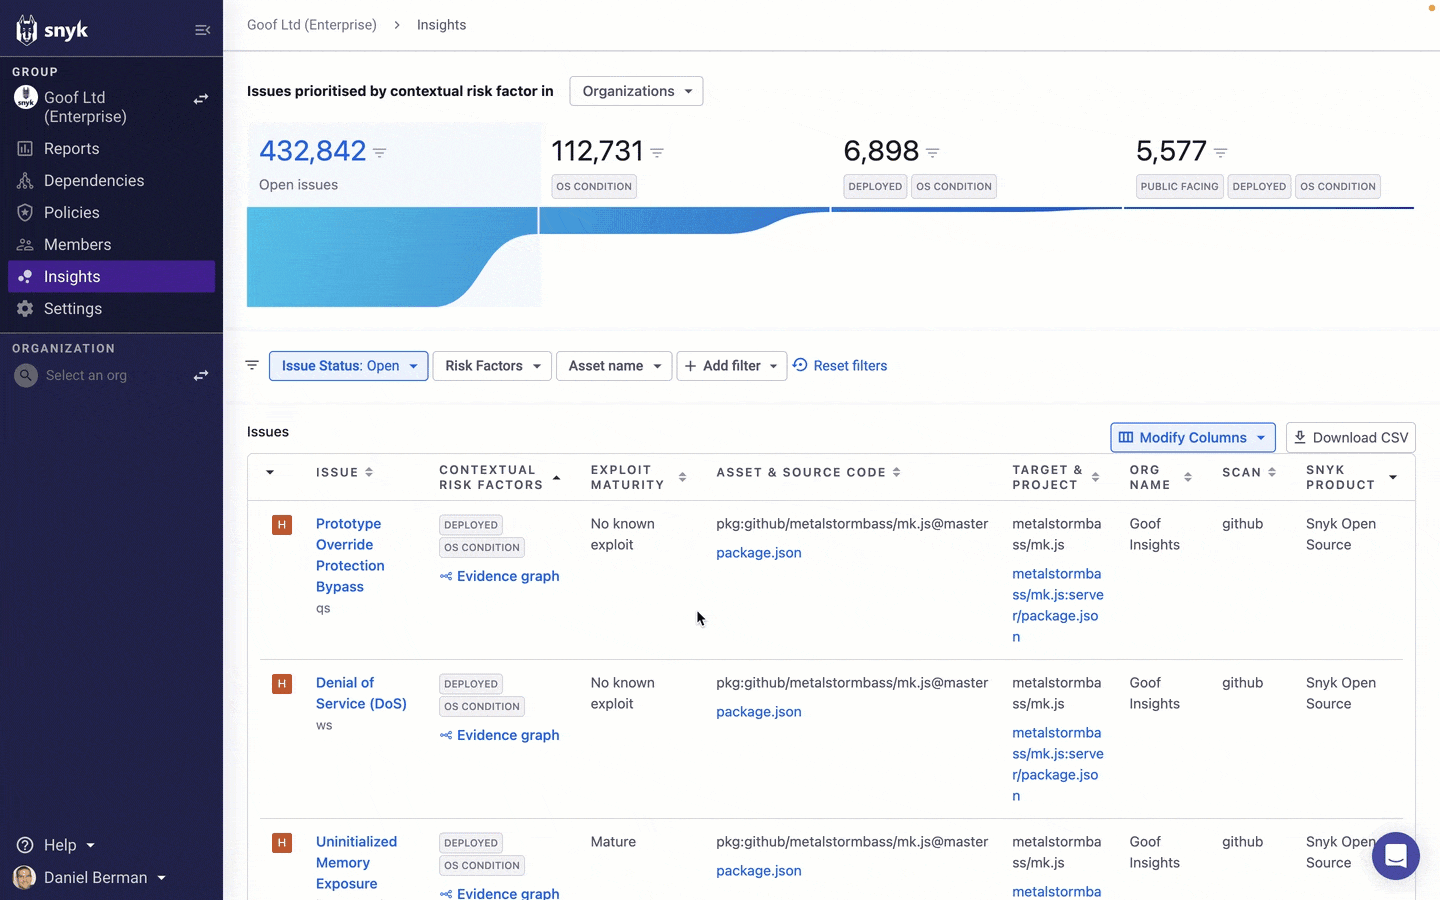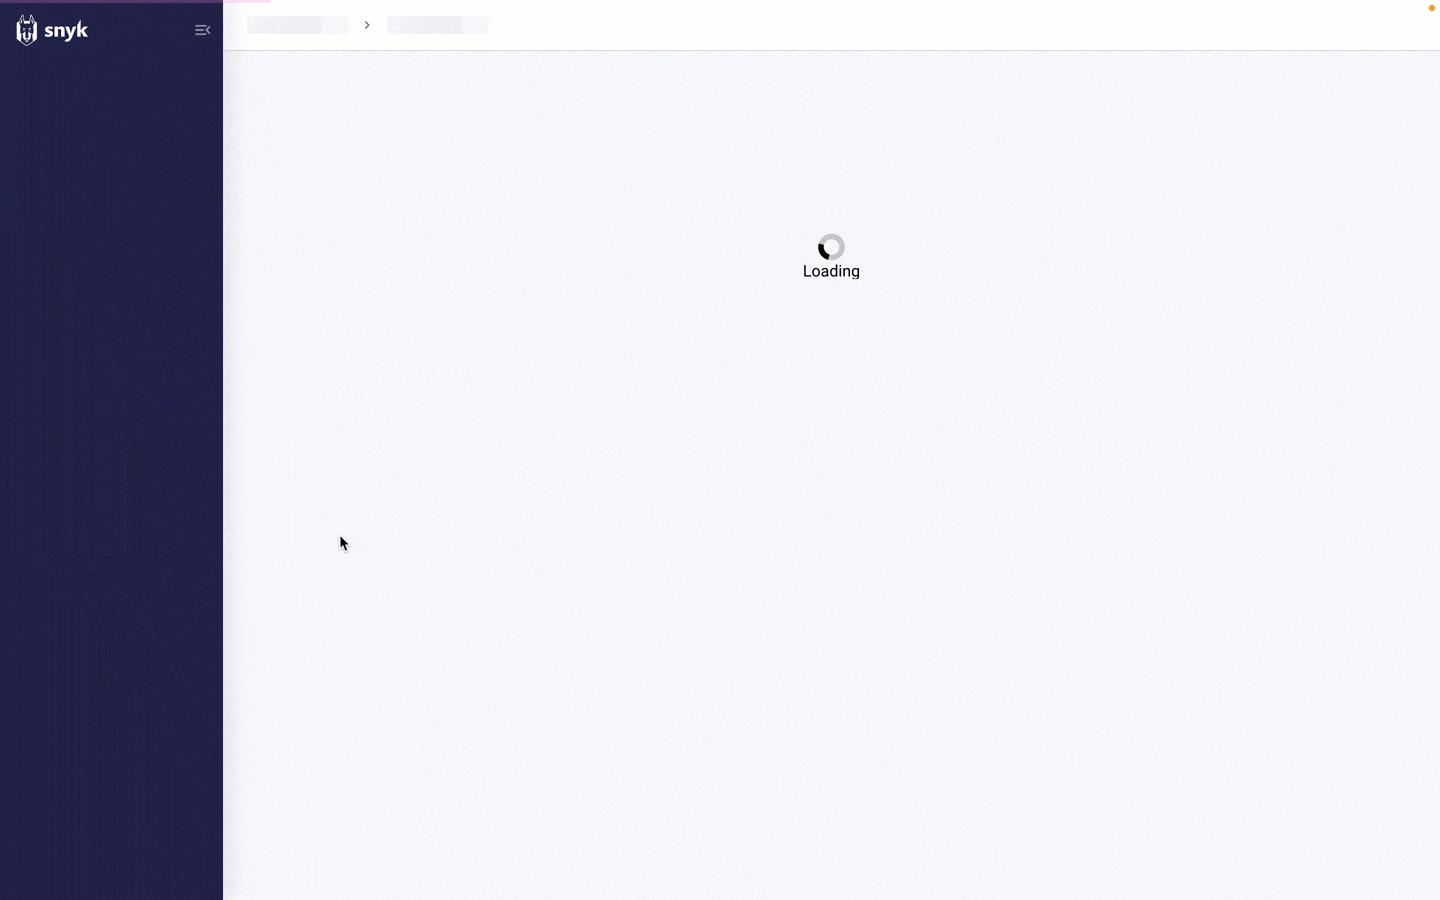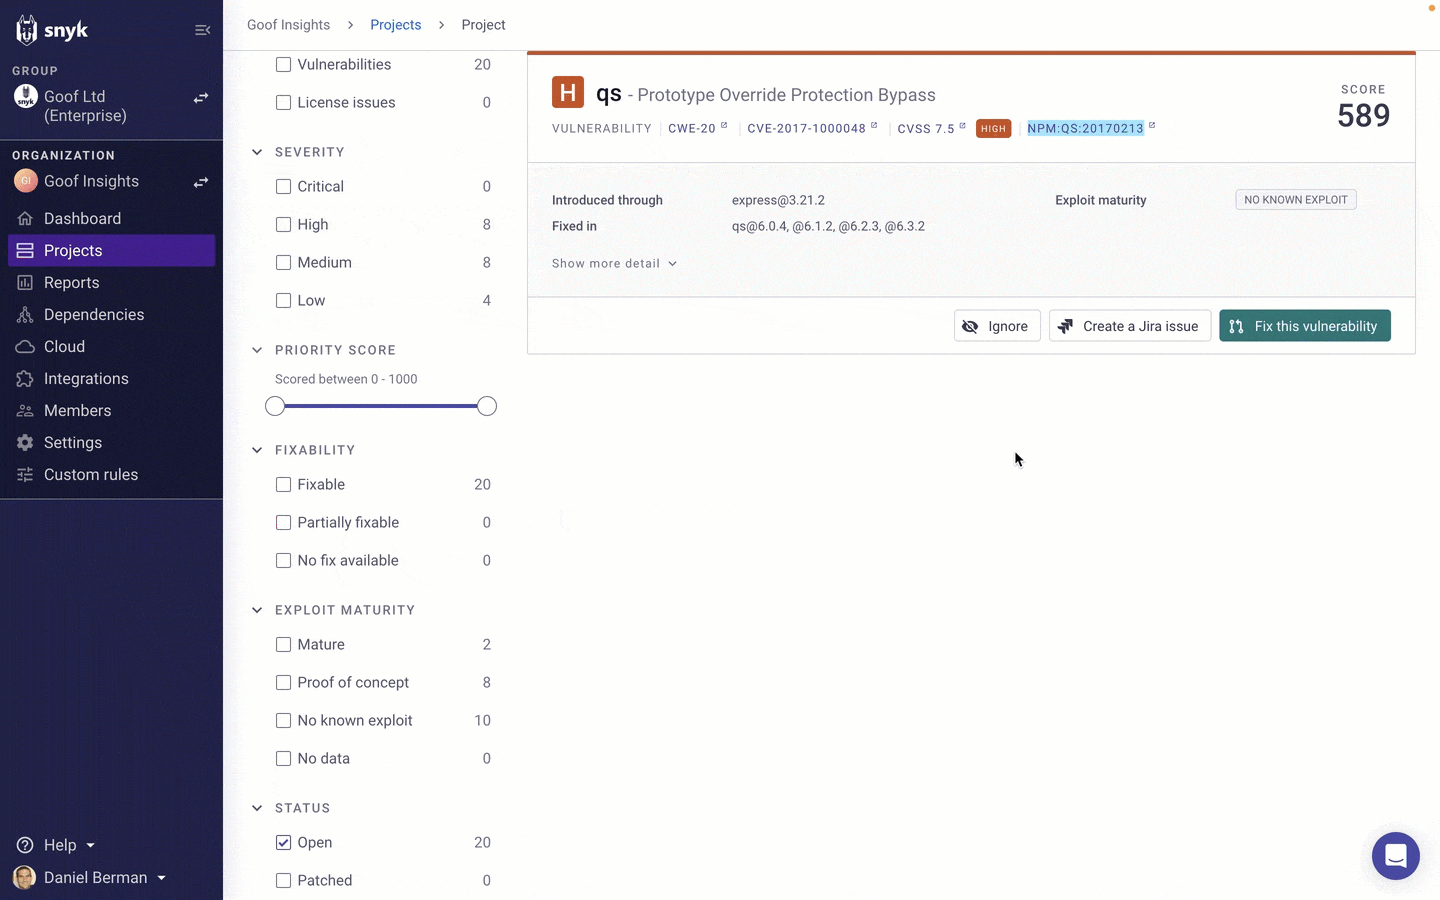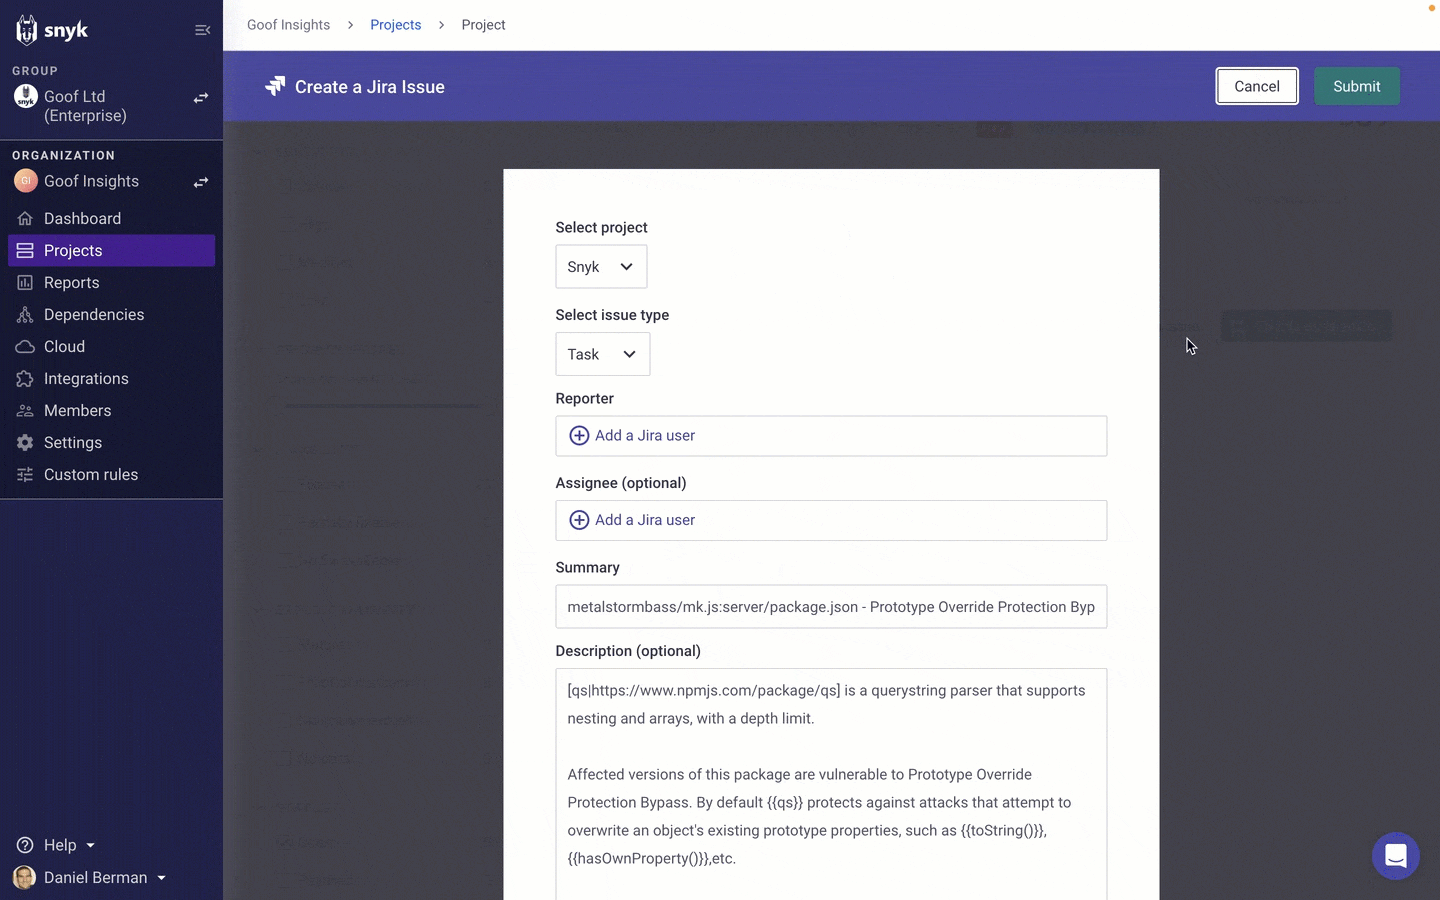
En haut de la page, une vue en entonnoir présente rapidement vos problèmes et les répartit selon les facteurs de risque contextuels pris en charge par Insights. L’entonnoir comporte quatre segments :
Problèmes ouverts : tous les problèmes ouverts détectés par Snyk.
Condition du système d’exploitation : tous les problèmes ouverts détectés par Snyk qui concernent le système d’exploitation.
Condition du système d’exploitation et déployé : tous les problèmes ouverts détectés par Snyk qui concernent le système d’exploitation et sont associés à un conteneur déployé.
Condition du système d’exploitation, déployé et exposé au public : tous les problèmes ouverts détectés par Snyk qui concernent le système d’exploitation, sont associés à un conteneur déployé et disposent d’un chemin d’accès à Internet configuré.
En cliquant sur un segment de l’entonnoir, vous filtrez automatiquement la liste des problèmes en fonction des facteurs de risque correspondants.
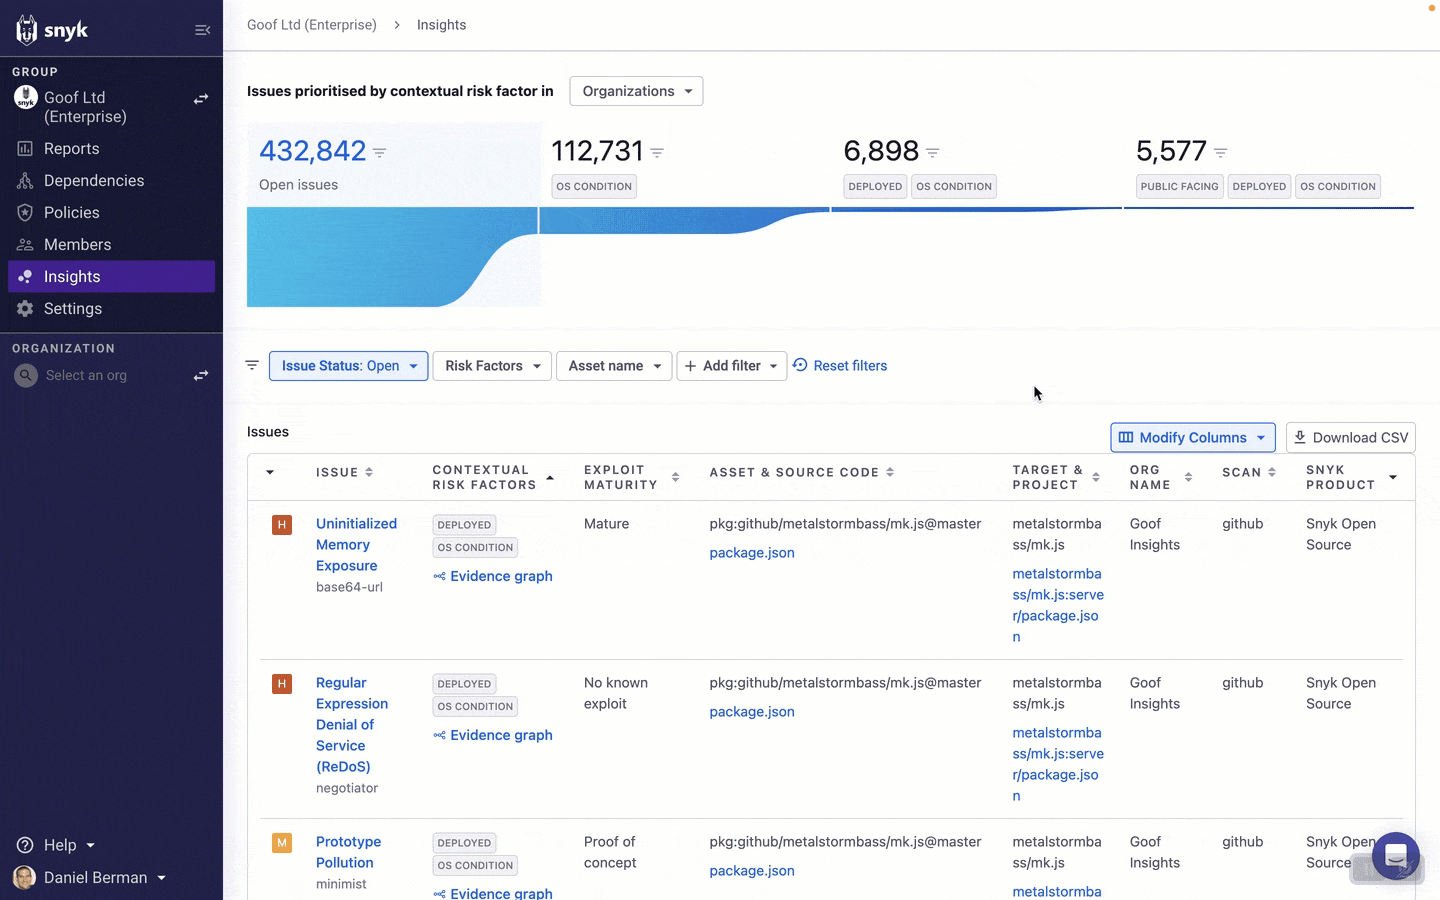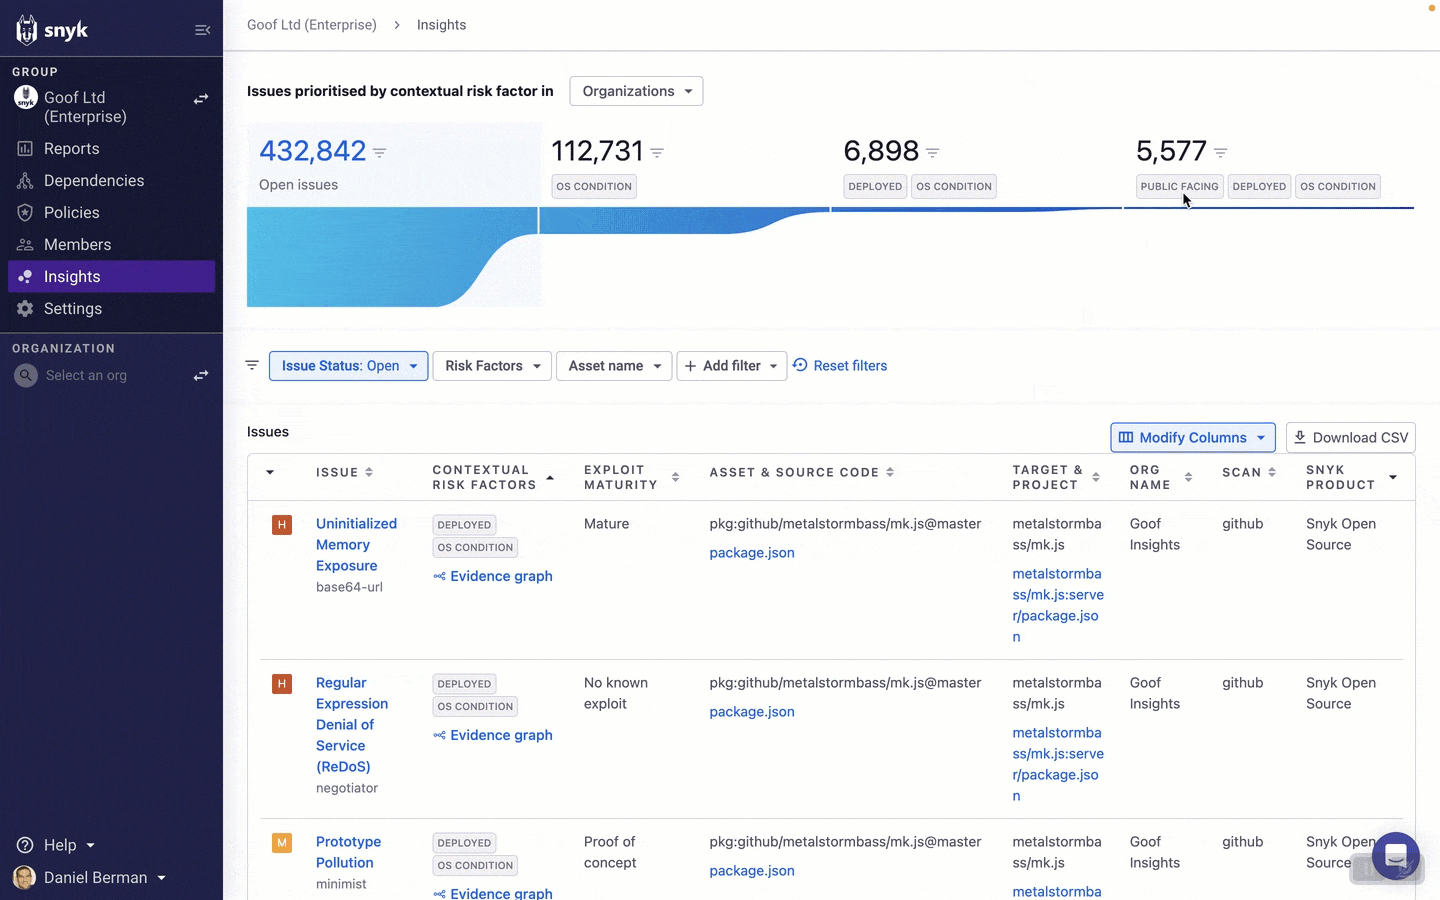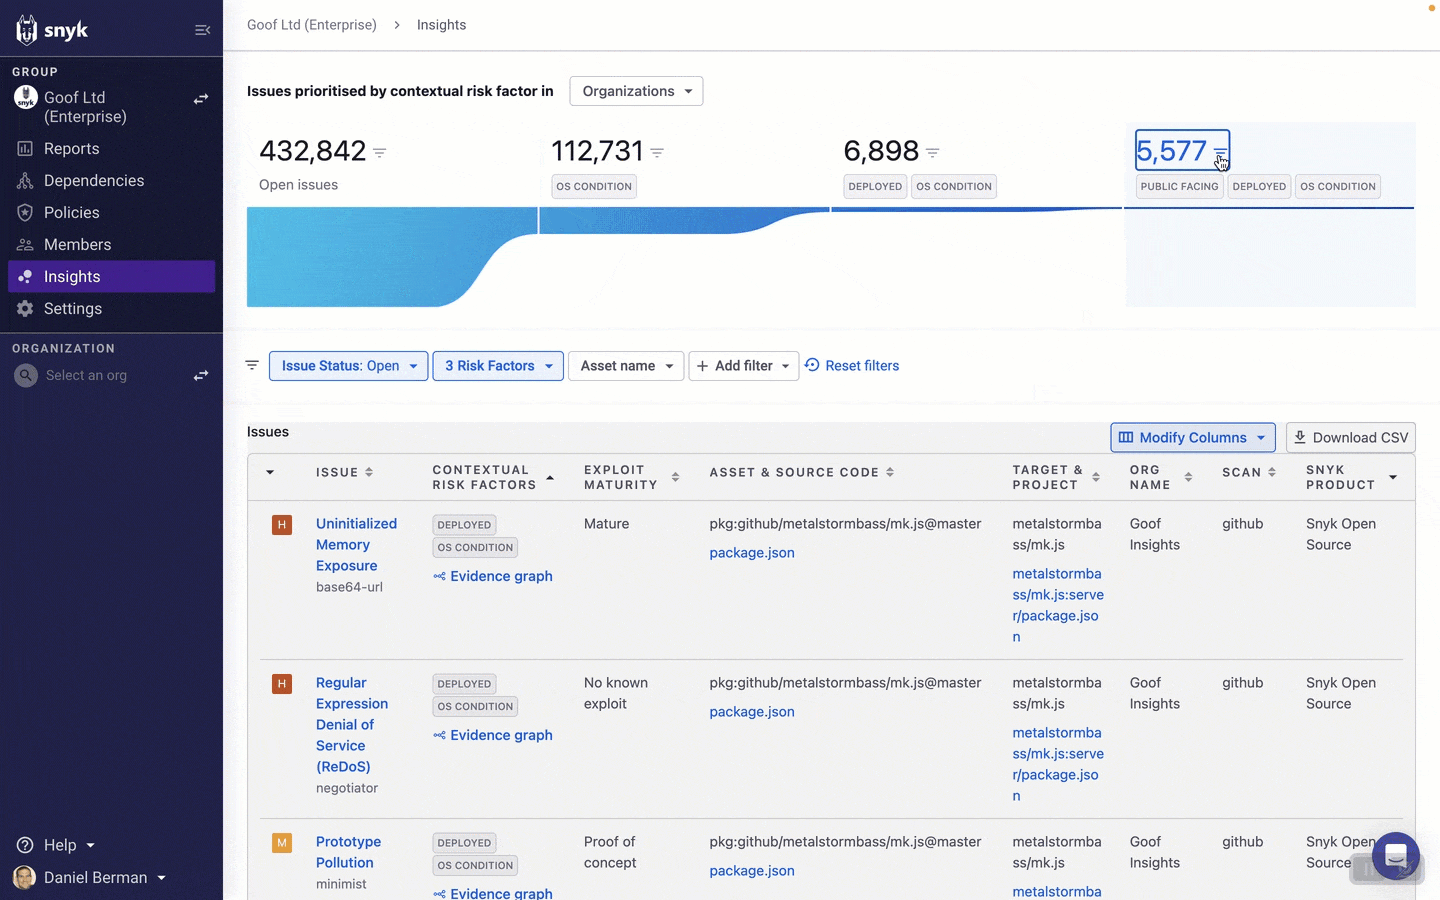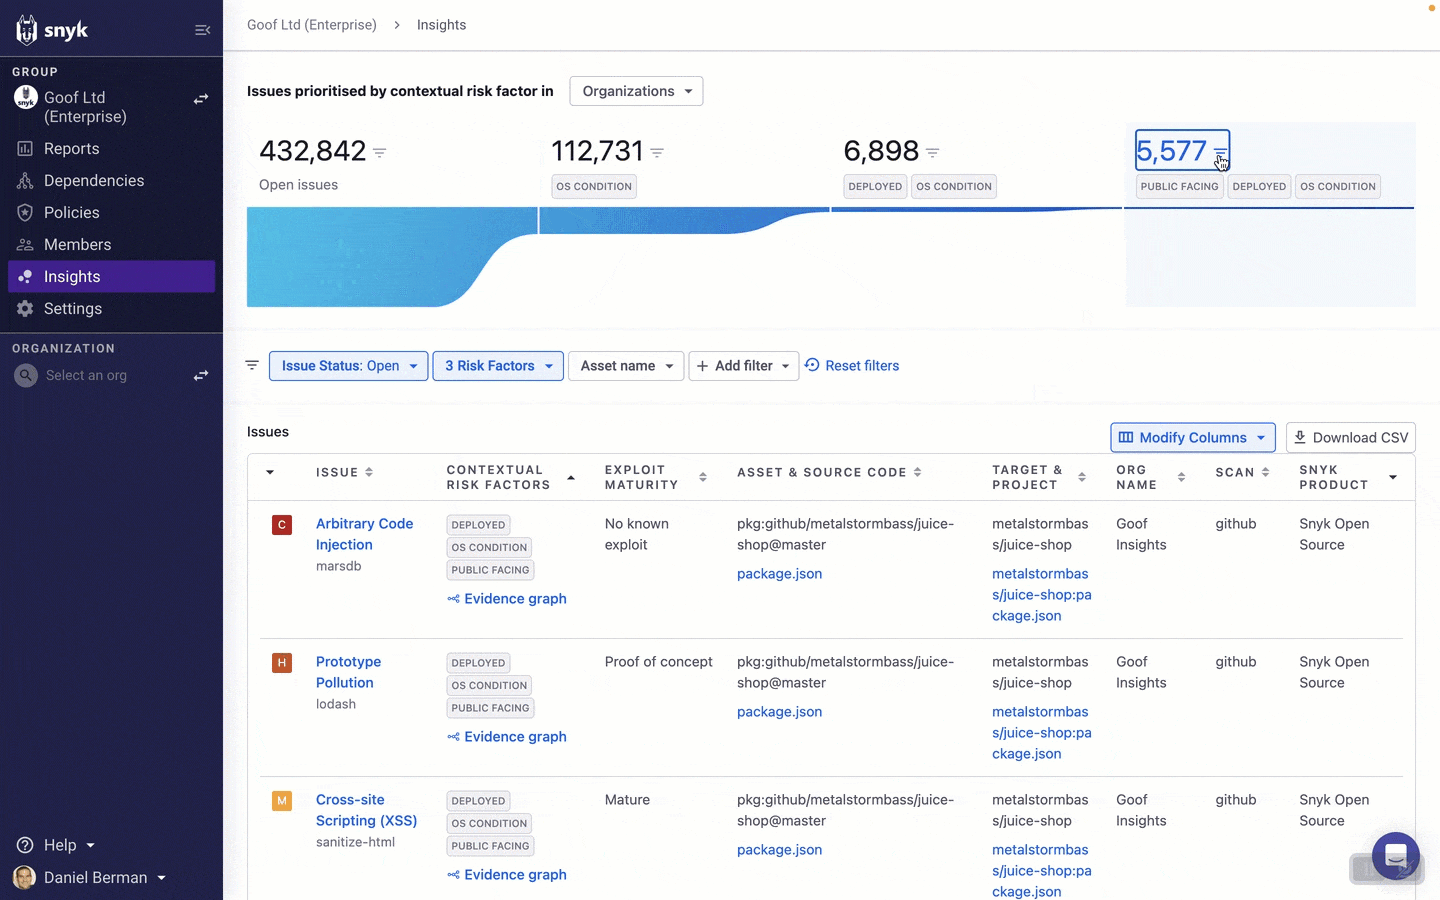
Vous pouvez ensuite continuer à explorer les problèmes à l’aide de la vaste gamme de filtres disponibles sur la page Insights. Ils vous aideront à affiner la liste et à mieux cibler vos efforts de correction.
Les filtres que vous choisissez pour la liste des problèmes sur la page Insights dépendent de vos pratiques de gestion des problèmes, de vos politiques internes et de votre situation. Voici quelques exemples utiles.
Hiérarchiser vos ressources les plus importantes
Grâce au modèle de votre application créé par Insights, Snyk comprend mieux les différentes ressources qui la composent. En filtrant par nom de ressource, vous pouvez limiter la liste des problèmes à ceux qui concernent une ressource ou un actif spécifique. Par exemple, pour concentrer les efforts des développeurs sur un service essentiel à l’activité qui traite des informations sensibles, vous pouvez sélectionner le conteneur correspondant dans le menu des filtres.
Hiérarchiser les problèmes de gravité critique et élevée
Les problèmes de gravité critique et élevée qui concernent votre système d’exploitation, sont déployés et exposés au public présentent un risque important pour votre organisation. Les filtrer à l’aide des facteurs de risque d’Insights et du filtre de gravité est donc un outil puissant. Pour les problèmes liés aux composants open source, vous pouvez affiner encore davantage votre sélection en filtrant selon la disponibilité d’un exploit éprouvé.
Hiérarchiser les équipes
De nombreux grands clients de Snyk organisent leurs différentes unités opérationnelles ou équipes de développement d’applications au sein de plusieurs organisations Snyk afin de mieux gérer la sécurité à grande échelle. Insights étant disponible au niveau du groupe Snyk, vous pouvez facilement filtrer par organisation à l’aide du filtre situé au-dessus de la vue en entonnoir ou de la barre de filtres au-dessus de la liste.
Une fois la liste des problèmes filtrée, vous pouvez partager cette vue avec d’autres membres de votre organisation en cliquant sur le bouton Télécharger le fichier CSV.
Comprendre les risques grâce au contexte
En affinant la liste des problèmes à l’aide des facteurs de risque identifiés par Insights, vous pouvez vous concentrer sur ceux qui présentent un risque plus élevé.
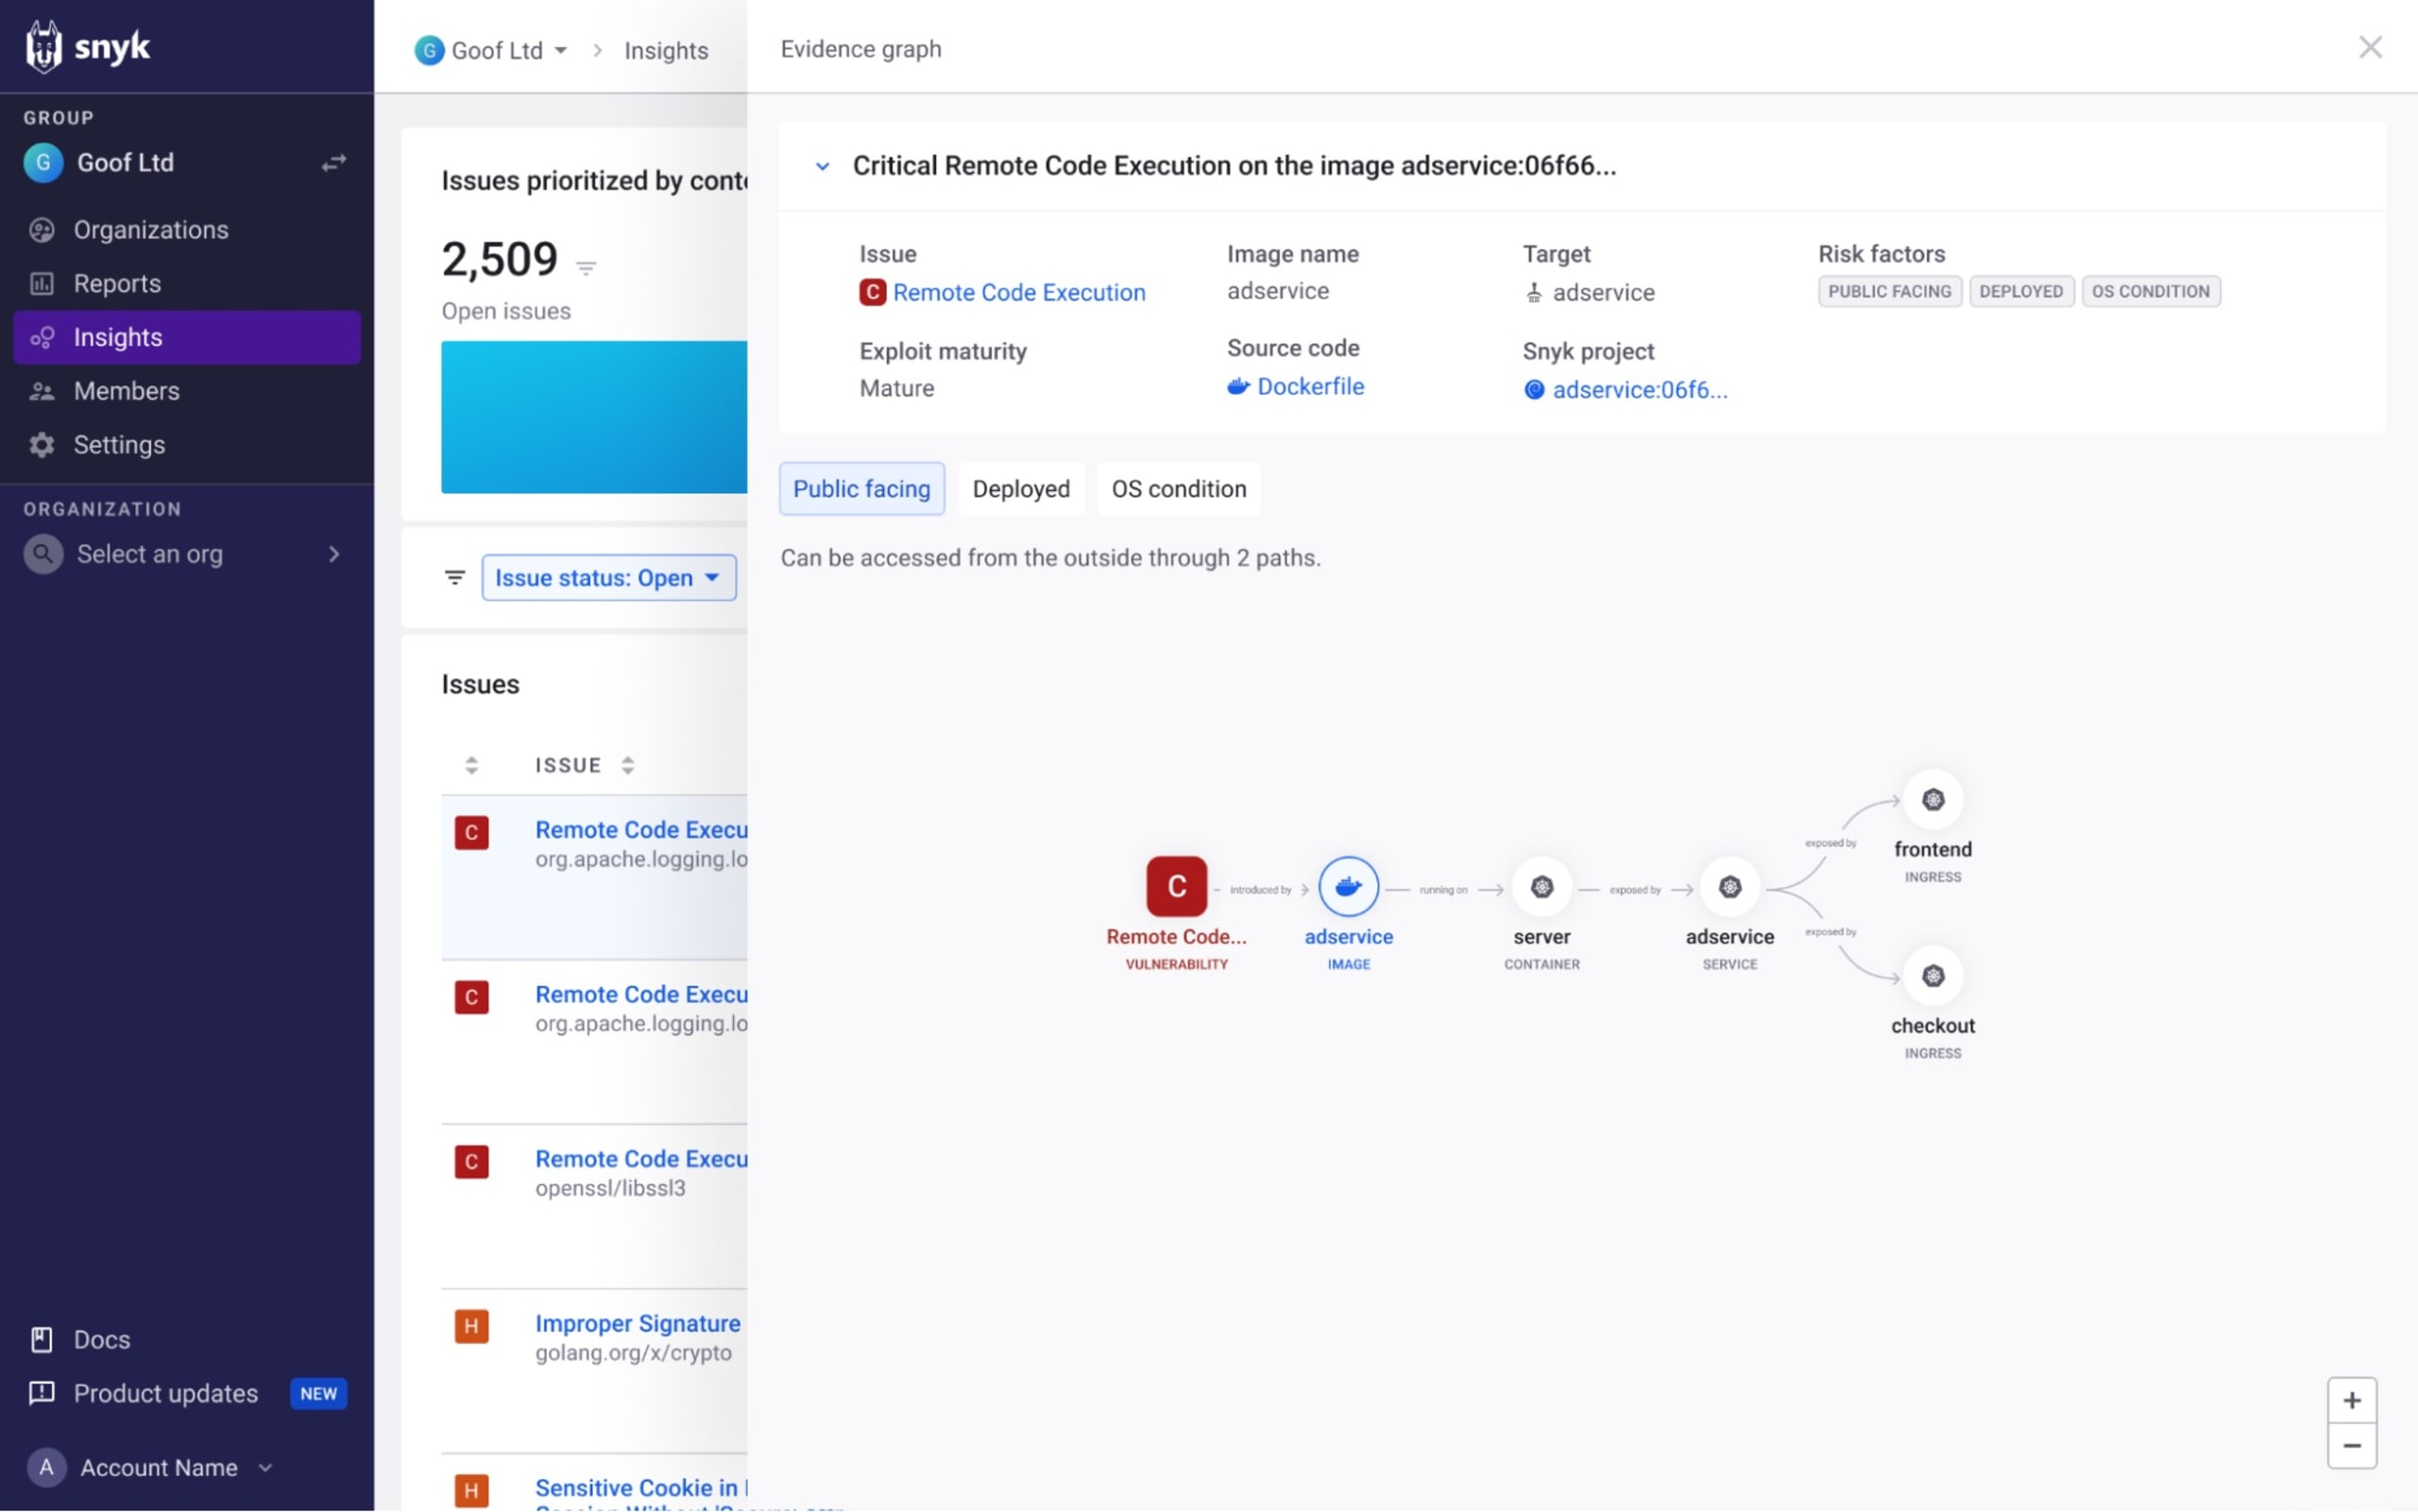
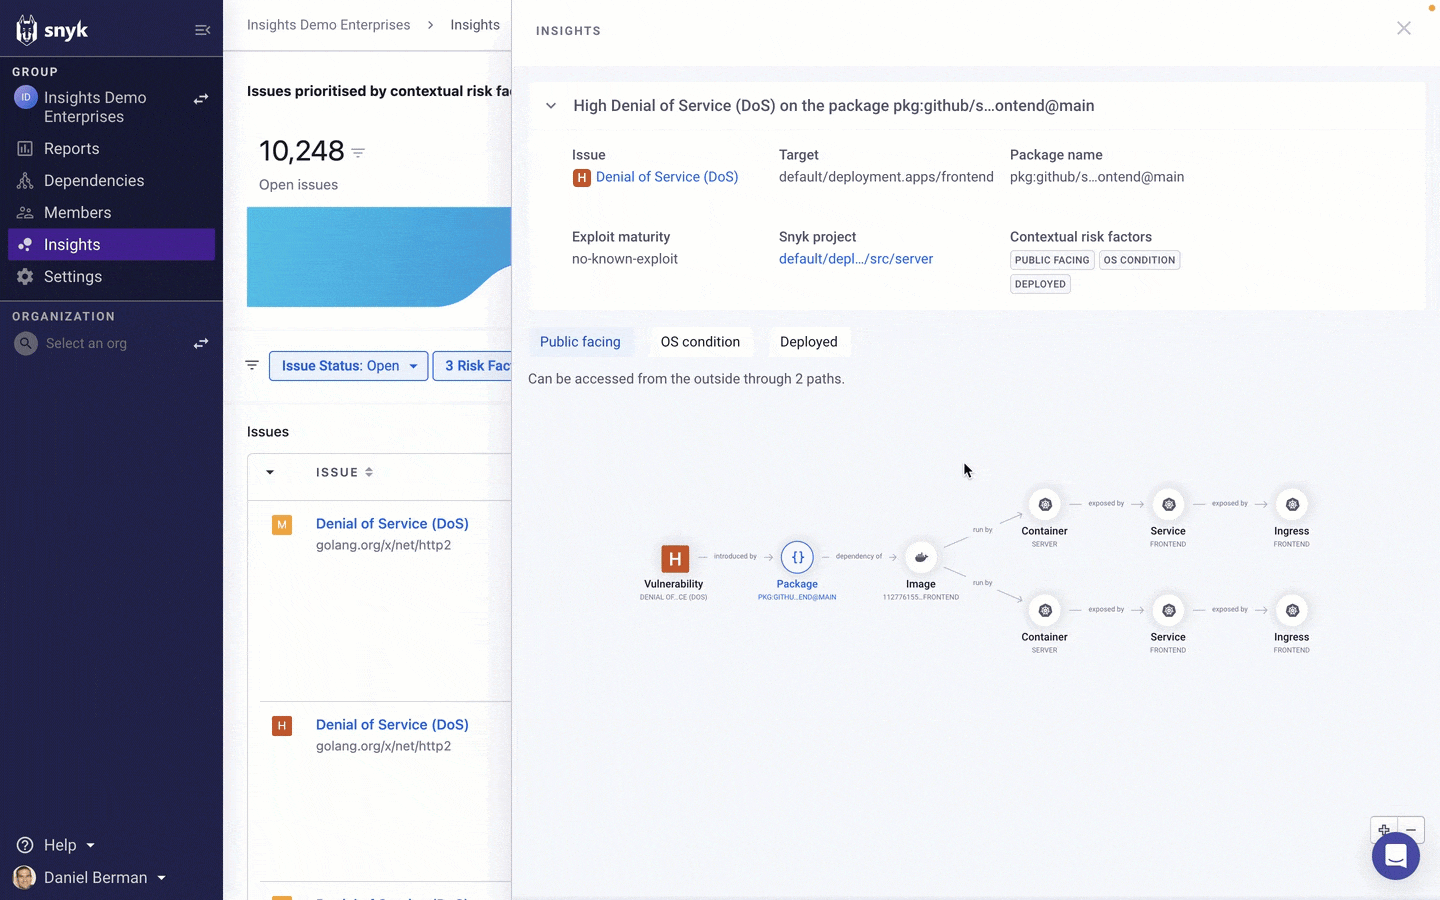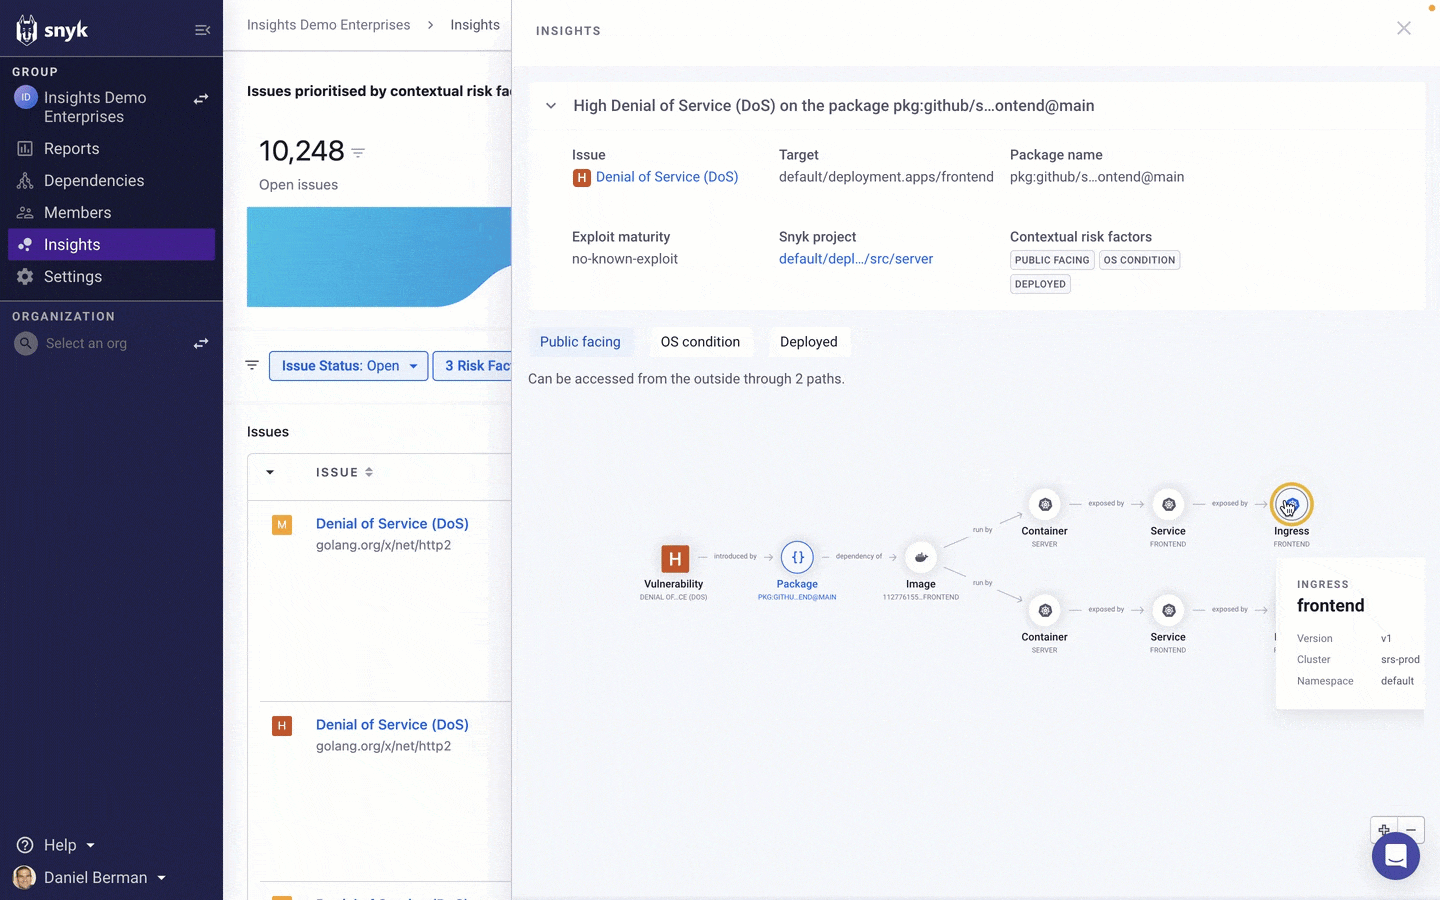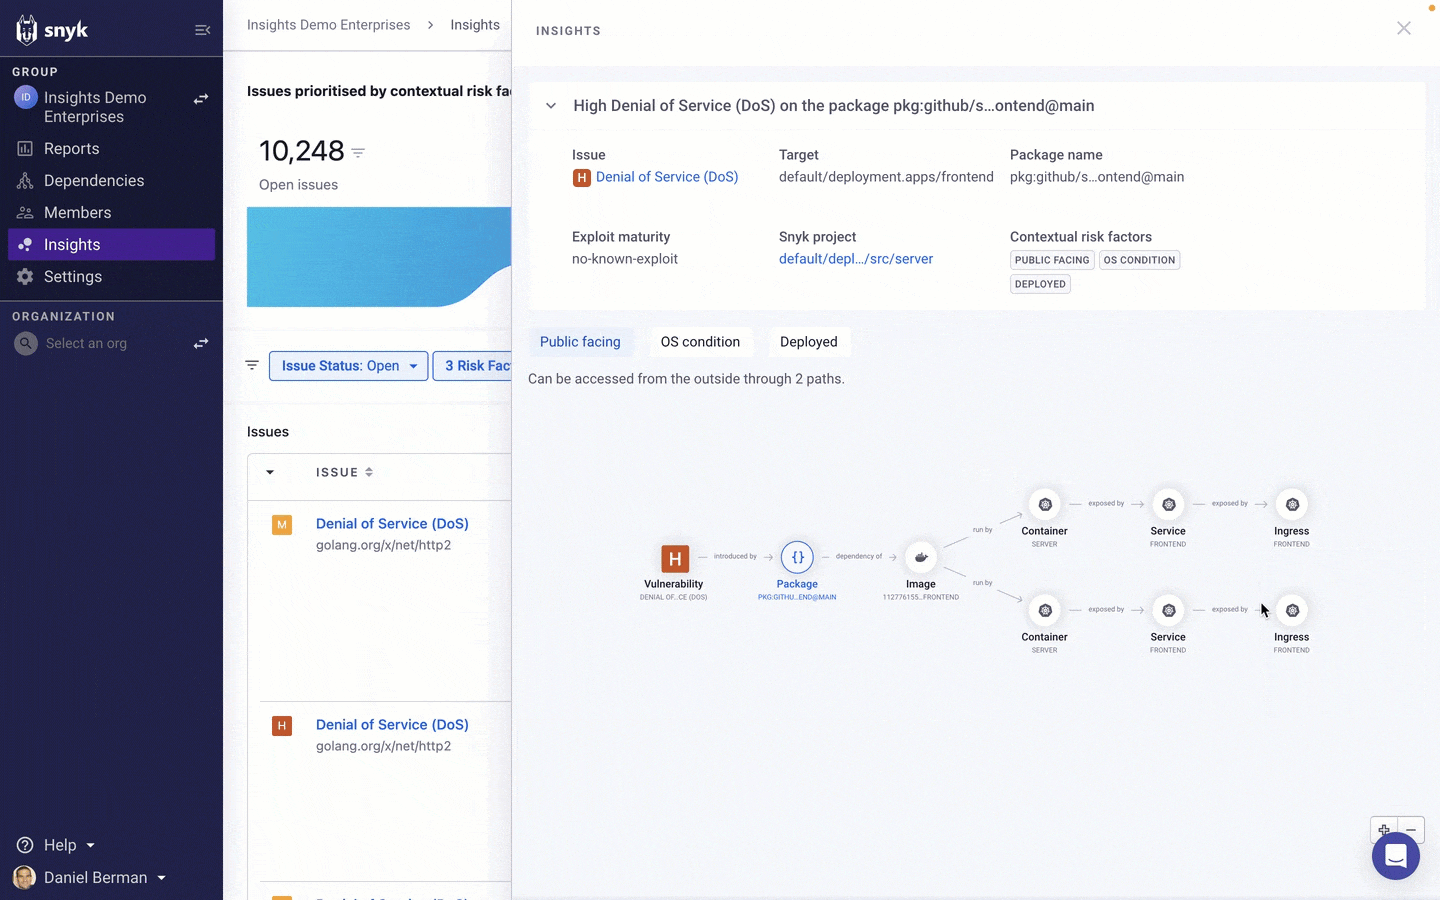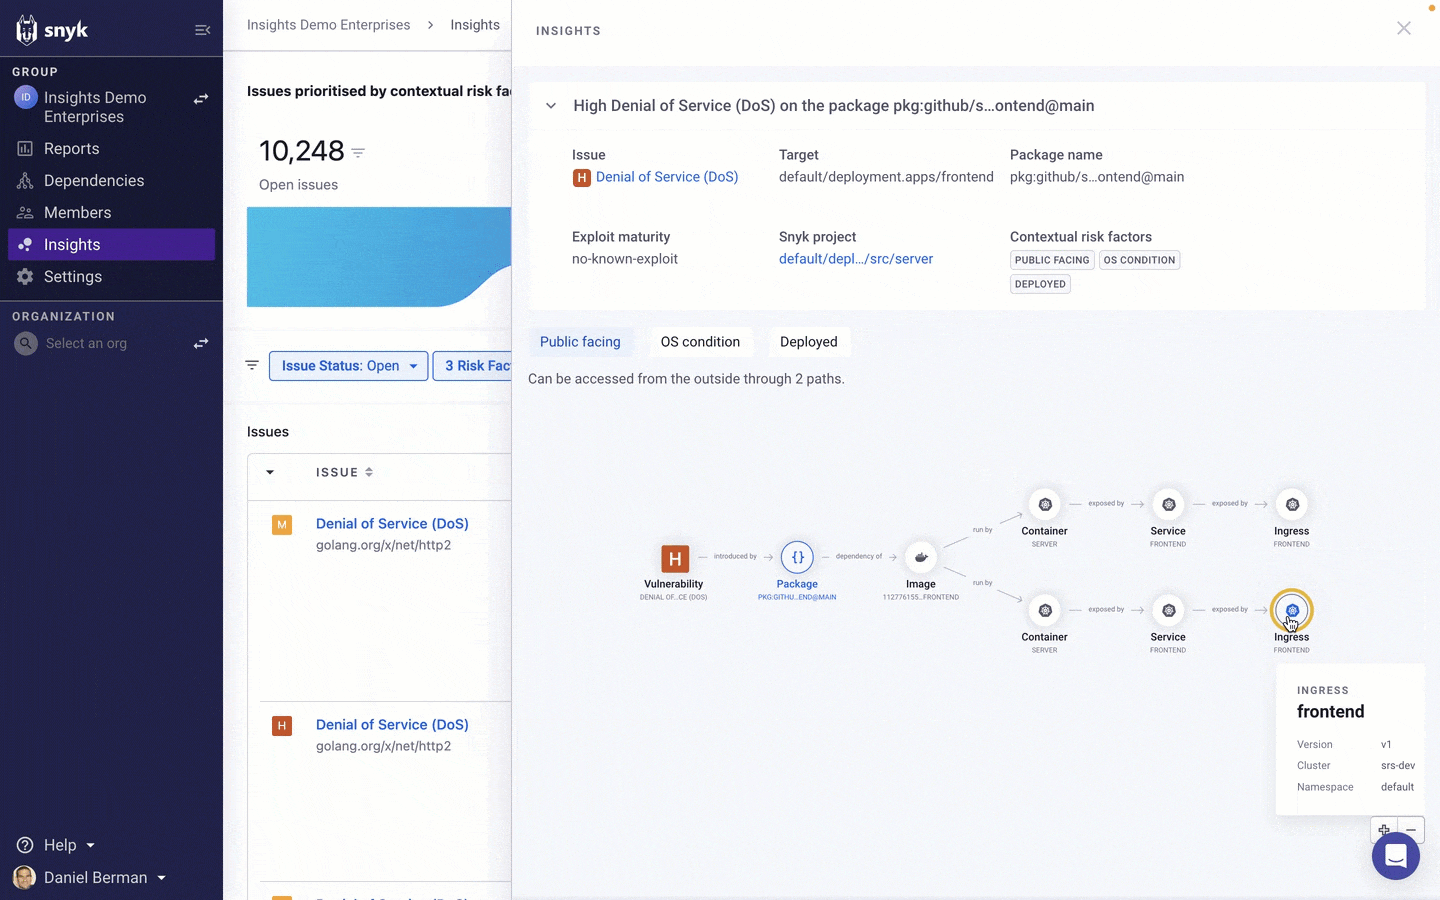
Pour vous aider à mieux comprendre ces problèmes et la manière dont la configuration de l’application augmente la probabilité qu’ils soient exploités, Insights fournit un graphe de preuves qui décrit les différentes ressources composant votre application et leurs liens avec le problème concerné.
Dans la colonne Facteurs de risque contextuels, cliquez sur le lien Graphe de preuves :
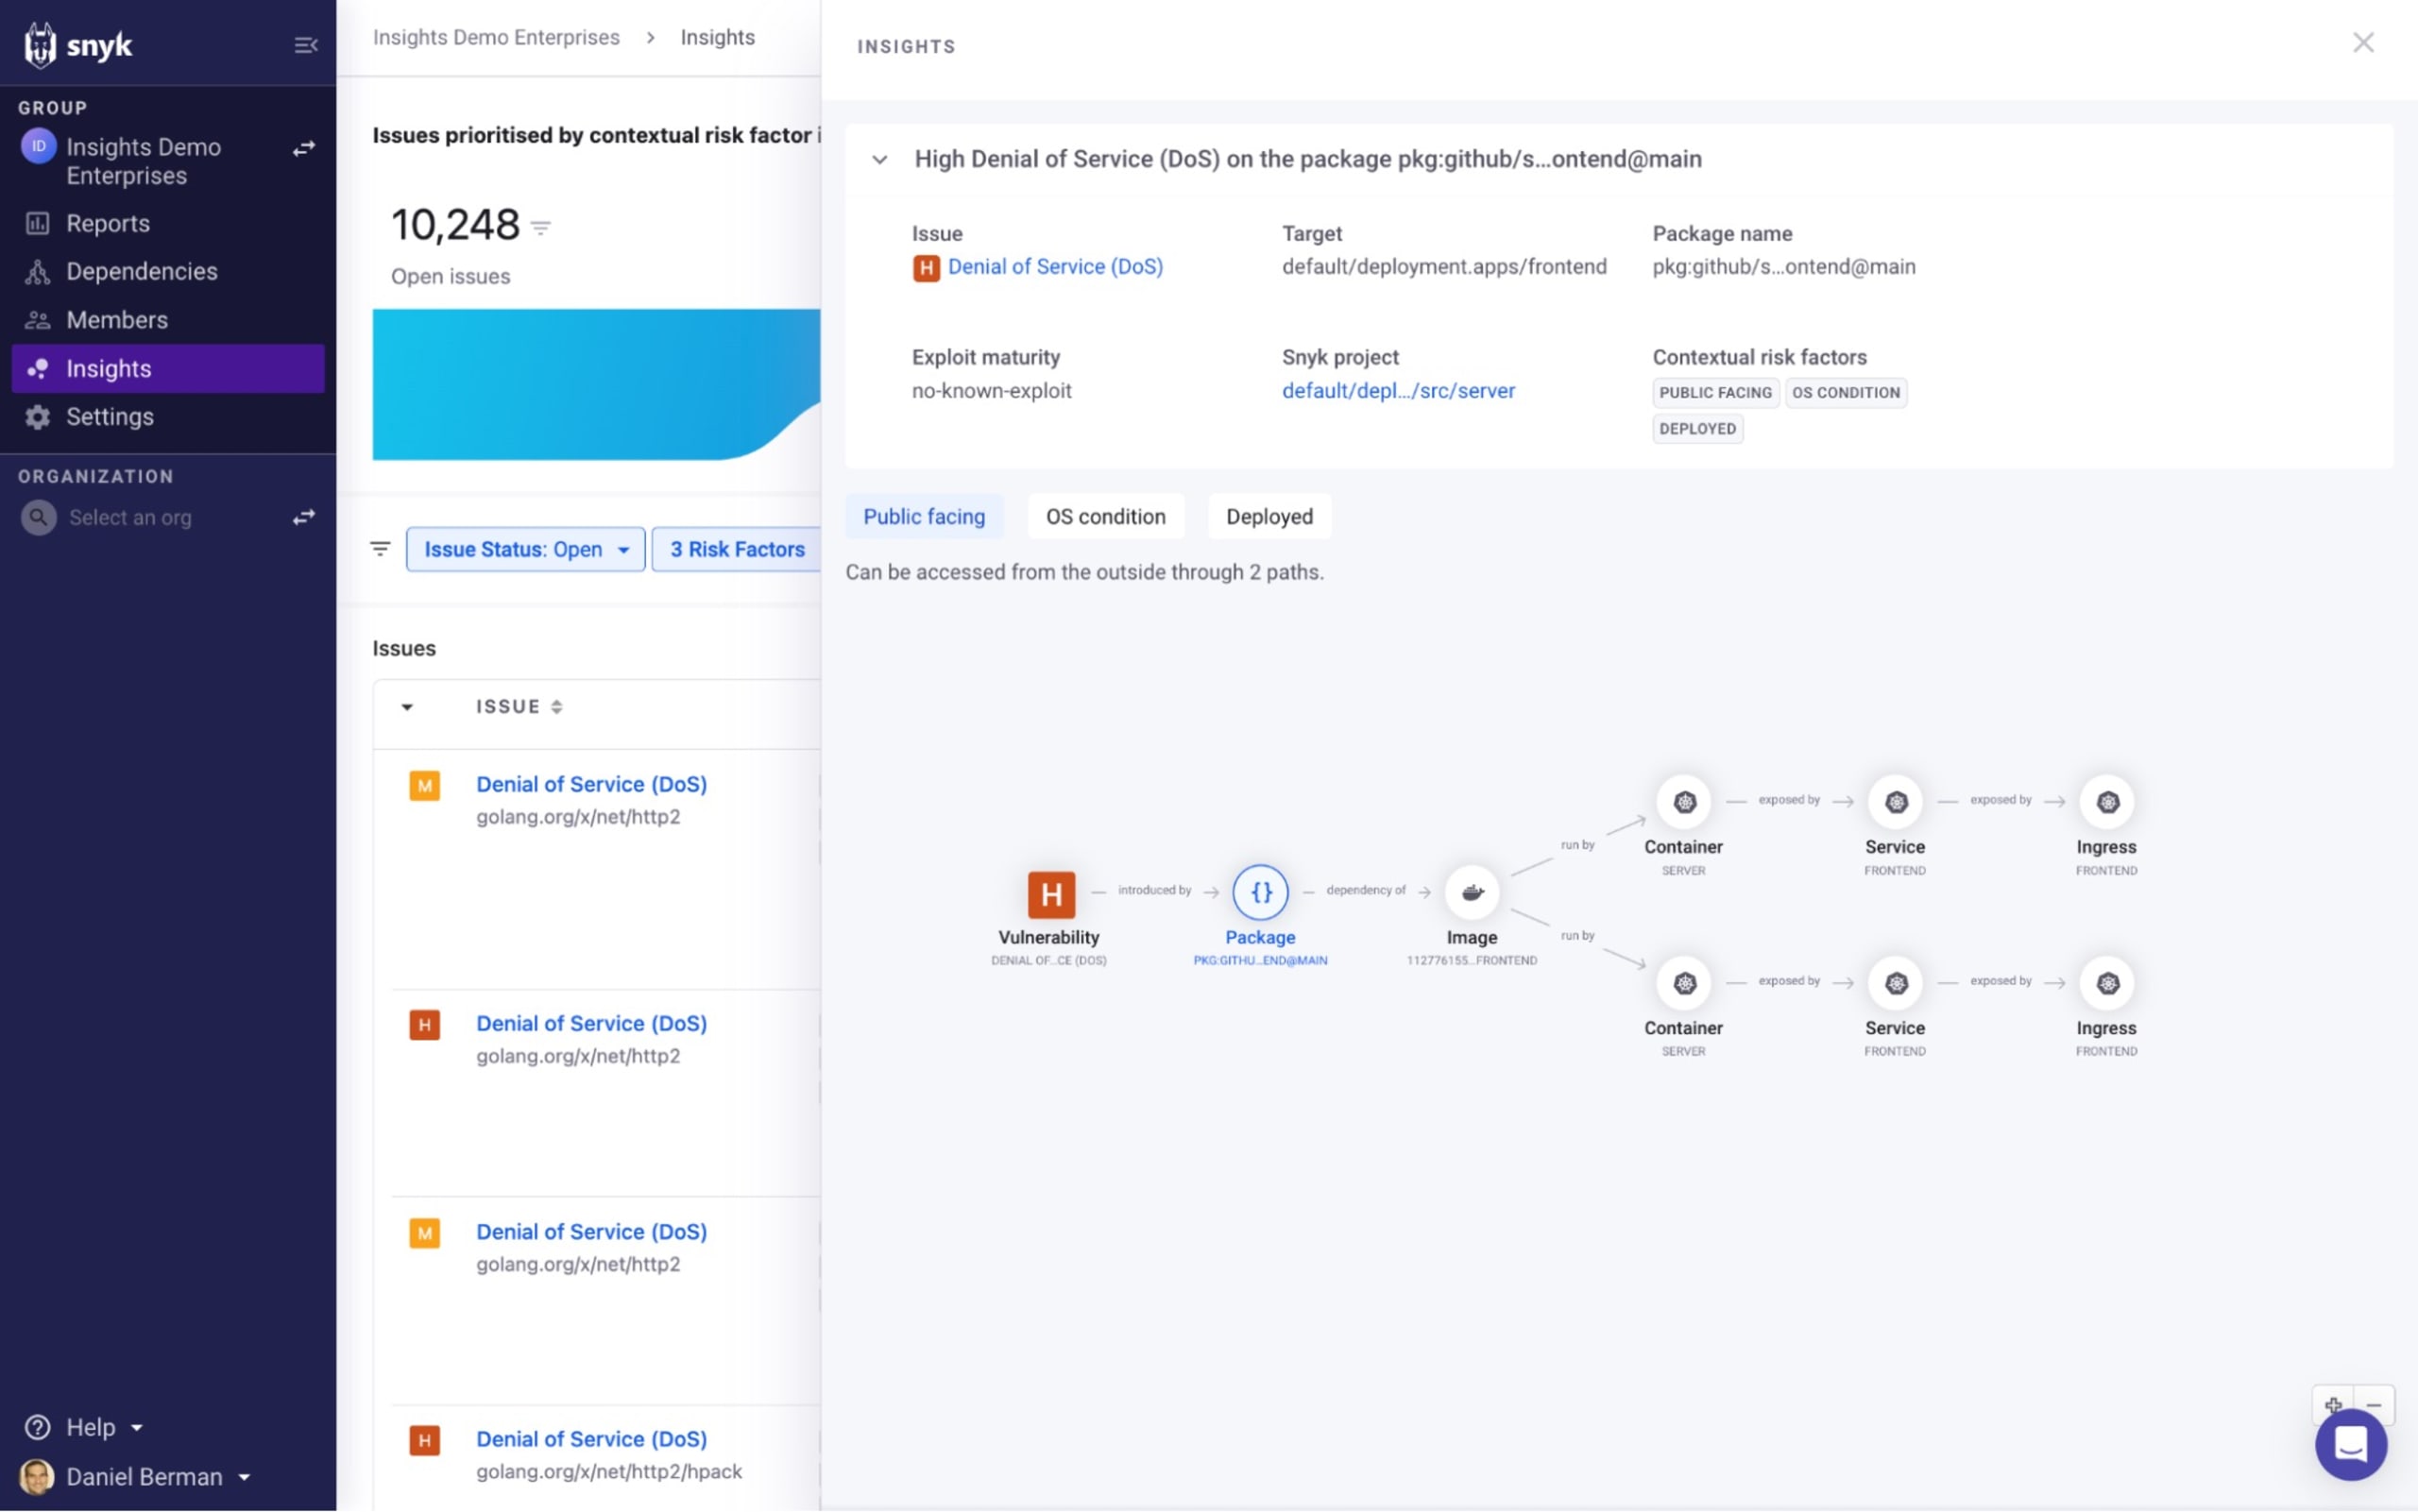
Dans l’exemple ci-dessus, Insights a détecté une vulnérabilité de gravité élevée dans un package source associé à deux conteneurs déployés, chacun disposant d’un chemin d’entrée vers Internet configuré. Vous pouvez ainsi comprendre comment la configuration de l’application augmente la probabilité que cette vulnérabilité soit exploitée.
Le graphe est interactif : vous pouvez zoomer, dézoomer et déplacer les éléments pour les organiser différemment. En sélectionnant un élément, vous obtenez des informations supplémentaires. Dans cet exemple, nous constatons que l’un des conteneurs s’exécute dans un cluster Kubernetes de développement, tandis que l’autre s’exécute dans notre environnement de production.
Insights fournit également un lien vers le code source, ce qui vous aide à identifier rapidement la personne responsable du code à l’origine du problème et à savoir comment le corriger.
L’ensemble de ce contexte constitue un outil précieux pour expliquer à l’équipe de développement pourquoi il est important de corriger le problème : il indique le risque, comment celui-ci est apparu et, surtout, où la correction doit être apportée et par qui.
Maintenant que vous comprenez le risque associé au problème, l’étape suivante consiste à déterminer comment le résoudre. En cliquant sur le problème dans la liste, vous l’ouvrez dans la page Projects. Vous pouvez alors décider de créer un ticket Jira, d’ouvrir une pull request de correction, voire de l’ignorer si le contexte fourni par Insights indique qu’il ne présente pas un risque suffisant pour justifier une action immédiate.
Vers une gestion simplifiée de la sécurité des applications
Si la livraison continue et les technologies cloud native permettent aux organisations de livrer des logiciels plus rapidement et de préserver leur avantage concurrentiel, elles compliquent également la gestion de leur posture de sécurité applicative.
Grâce au CI/CD, les développeurs introduisent du nouveau code toujours plus souvent et rapidement. Les applications sont plus complexes que jamais et comprennent un nombre croissant de composants aux relations complexes. Parallèlement, le nombre de problèmes de sécurité dans les backlogs continue d’augmenter, ce qui réduit la visibilité des équipes de sécurité et frustre les développeurs.
Pour relever ces défis, un programme de sécurité doit s’appuyer sur une compréhension automatisée, continue et globale des applications modernes. Cette compréhension doit porter non seulement sur les problèmes de sécurité introduits par une application, mais aussi sur les différentes ressources qui la composent, ainsi que sur les processus de développement associés à sa conception, sa création et son déploiement. Grâce à ces informations, les équipes de développement peuvent prendre de meilleures décisions de conception sécurisée dès le début et tout au long du développement, tandis que les équipes de sécurité peuvent mieux identifier et hiérarchiser les principaux risques pour l’organisation.
Insights vise à vous apporter cette compréhension. Consultez l’enregistrement à la demande de SnykLaunch pour en savoir plus.
Insights sera disponible en bêta ouverte pour les clients disposant du forfait Enterprise à partir du 12 juillet. Si vous souhaitez essayer Insights, contactez votre responsable de compte Snyk pour vérifier que vous remplissez les conditions requises, puis inscrivez-vous à la bêta.