Drei Wege, wie Snyk Software-Lieferketten 2022 sicherer gemacht hat

12. Januar 2023
0 Min. LesezeitSnyk startete 2022 mit einer starken Grundlage für die Absicherung Ihrer Software-Lieferkette. Dazu gehören der von Ihnen geschriebene Code, die Open-Source-Bibliotheken und -Pakete, die Ihr Code nutzt, die Komponenten im Build-Prozess und die Infrastructure-as-Code-Konfigurationen (IaC) für die Systeme, auf denen Ihre Anwendung läuft. Im Laufe des vergangenen Jahres ist die Sicherheit von Software-Lieferketten stärker ins Blickfeld gerückt: Bedrohungen wie Log4Shell Ende 2021 veranlassten die US-Regierung, Executive Orders zu erlassen, die Anbieter dazu verpflichten, nachzuweisen, dass ihre Software sicher entwickelt wird.
Falls Sie auf diesem Blog gelandet sind und nicht wissen, was Snyk ist, was wir tun oder wie das zur Absicherung von Software-Lieferketten beiträgt, finden Sie hier eine kurze Einführung. Snyk bietet eine Security-Plattform, bei der Entwicklerinnen und Entwickler an erster Stelle stehen und die Tools zur Absicherung des gesamten SDLC umfasst. Unser Produkt für statische Anwendungssicherheitstests (SAST) – Snyk Code – gibt Entwicklern konkrete Empfehlungen zur Risikominderung, und zwar 10- bis 50-mal schneller als herkömmliche SAST-Lösungen. So lassen sich Code-Prüfungen direkt in der IDE durchführen, ohne die Produktivität zu beeinträchtigen. Snyk Open Source hilft dabei, Schwachstellen in Open-Source-Softwarepaketen zu erkennen, zu priorisieren und konkrete Empfehlungen zu ihrer Behebung zu geben. Snyk Container hilft Entwicklern, sichere und aktuelle Basis-Images auszuwählen, und zeigt genau, an welcher Stelle beim Erstellen der Container Schwachstellen hinzukommen. Damit geht die Lösung über den branchenüblichen Ansatz hinaus, einfach eine lange Liste von Schwachstellen auszugeben. Und wenn Ihre Anwendungen schließlich bereit für den Betrieb sind, verfolgt Snyk Cloud einen entwicklerorientierten, anwendungszentrierten Ansatz, um Schwachstellen in der Cloud-Infrastruktur zu finden und zu beheben – von dem Zeitpunkt an, an dem die Infrastruktur als Code (IaC) definiert wird, über die Bereitstellung bis hin zum Betrieb der Ressourcen in der Cloud. Außerdem erkennt die Lösung Abweichungen in Ihrer Cloud-Infrastruktur, wenn Definition und tatsächlicher Zustand auseinanderdriften.
Auch 2022 hat Snyk seinen entwicklerorientierten Ansatz für Softwaresicherheit weiter ausgebaut und mehrere wichtige Verbesserungen an den bestehenden Lösungen vorgenommen. Sehen wir uns drei zentrale Funktionen an, die im vergangenen Jahr eingeführt wurden und die Sicherheit Ihrer Lieferkette verbessern können.
1. Der von Ihnen geschriebene Code
Was kommt zuerst: der Code, den Sie schreiben, oder die Programmiersprache beziehungsweise das Framework, mit dem Sie ihn erstellen? Wir unterstützen Sie in jedem Fall. Snyk Code wurde um mehrere neue Funktionen erweitert: Sie fördern nicht nur bessere Programmierpraktiken in der IDE, sondern machen es auch noch einfacher, die Funktionen in IDEs zu nutzen. Weitere Informationen zum neuen Language Server, zu den Verbesserungen der Snyk-IDE-Unterstützung, zu den Erweiterungen unserer SAST-Lösung und zu weiteren Möglichkeiten, wie wir die Developer-Security-Plattform von Snyk 2022 gestärkt haben, finden Sie hier.
2. Die Bibliotheken, die Sie nutzen und auf die Sie sich verlassen
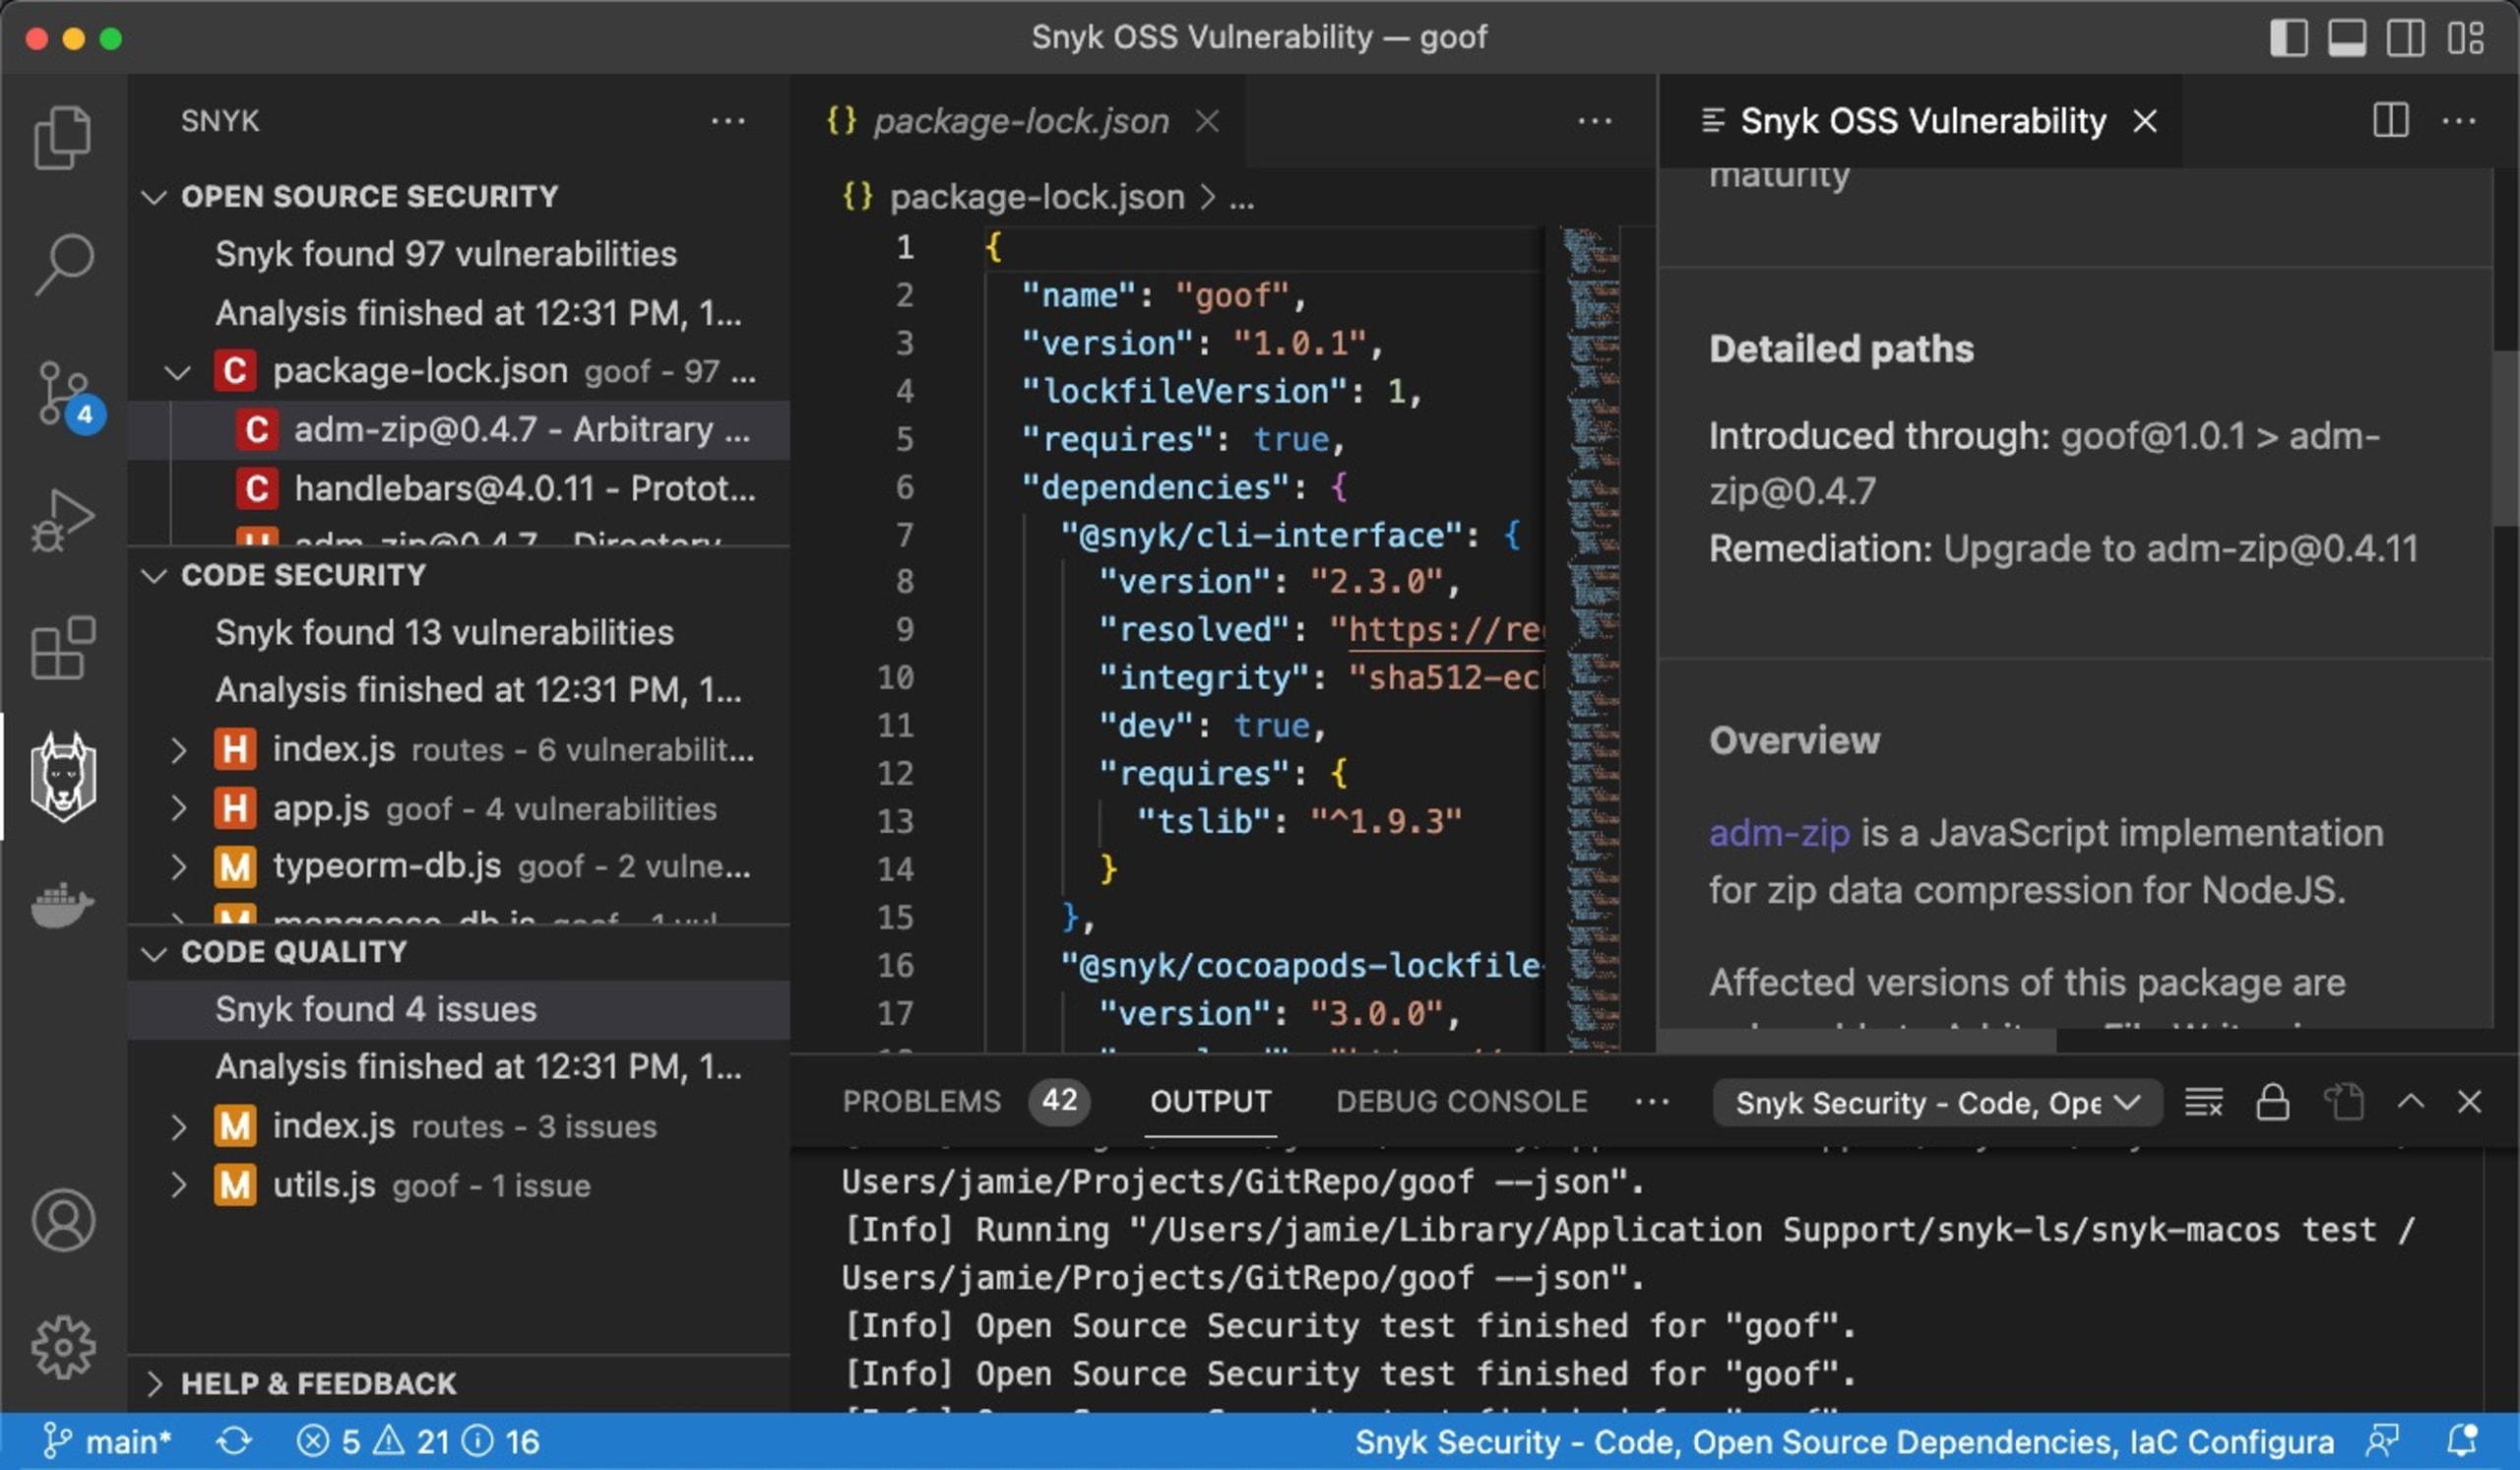
Je nach Unternehmen und Art der entwickelten Lösungen stammen 70 bis 90 % des Codes einer Anwendung aus Open-Source-Bibliotheken und -Paketen. Das zeigt der Bericht „2022 State of Open Source Security“ von Snyk und der Linux Foundation. Das bedeutet, dass der Großteil des von Entwicklern genutzten Codes außerhalb ihrer Kontrolle liegt. Umso wichtiger ist es für Unternehmen, genau zu wissen, was in ihren Anwendungen enthalten ist. Snyk Open Source konnte bereits anfällige Bibliotheken und Pakete über die Kommandozeile und CI/CD-Pipelines identifizieren. 2022 erweiterte Snyk die IDE-Unterstützung auf Visual Studio Code. Damit lassen sich Probleme direkt in der IDE anzeigen und Entwickler erhalten leicht verständliche Empfehlungen zur Behebung im jeweiligen Kontext.
Sicherheitslücken während der Entwicklung zu finden und zu beheben, ist deutlich weniger zeitaufwendig und kostspielig, als dies nach der Bereitstellung einer Anwendung zu tun. Als Mitglied der Open Source Security Foundation (OpenSSF) weiß Snyk, dass die Umsetzung bewährter Sicherheitspraktiken bei den Entwicklern beginnen muss – denn sie entscheiden, wie ihre Anwendungen erstellt werden und welche Bibliotheken zum Einsatz kommen.
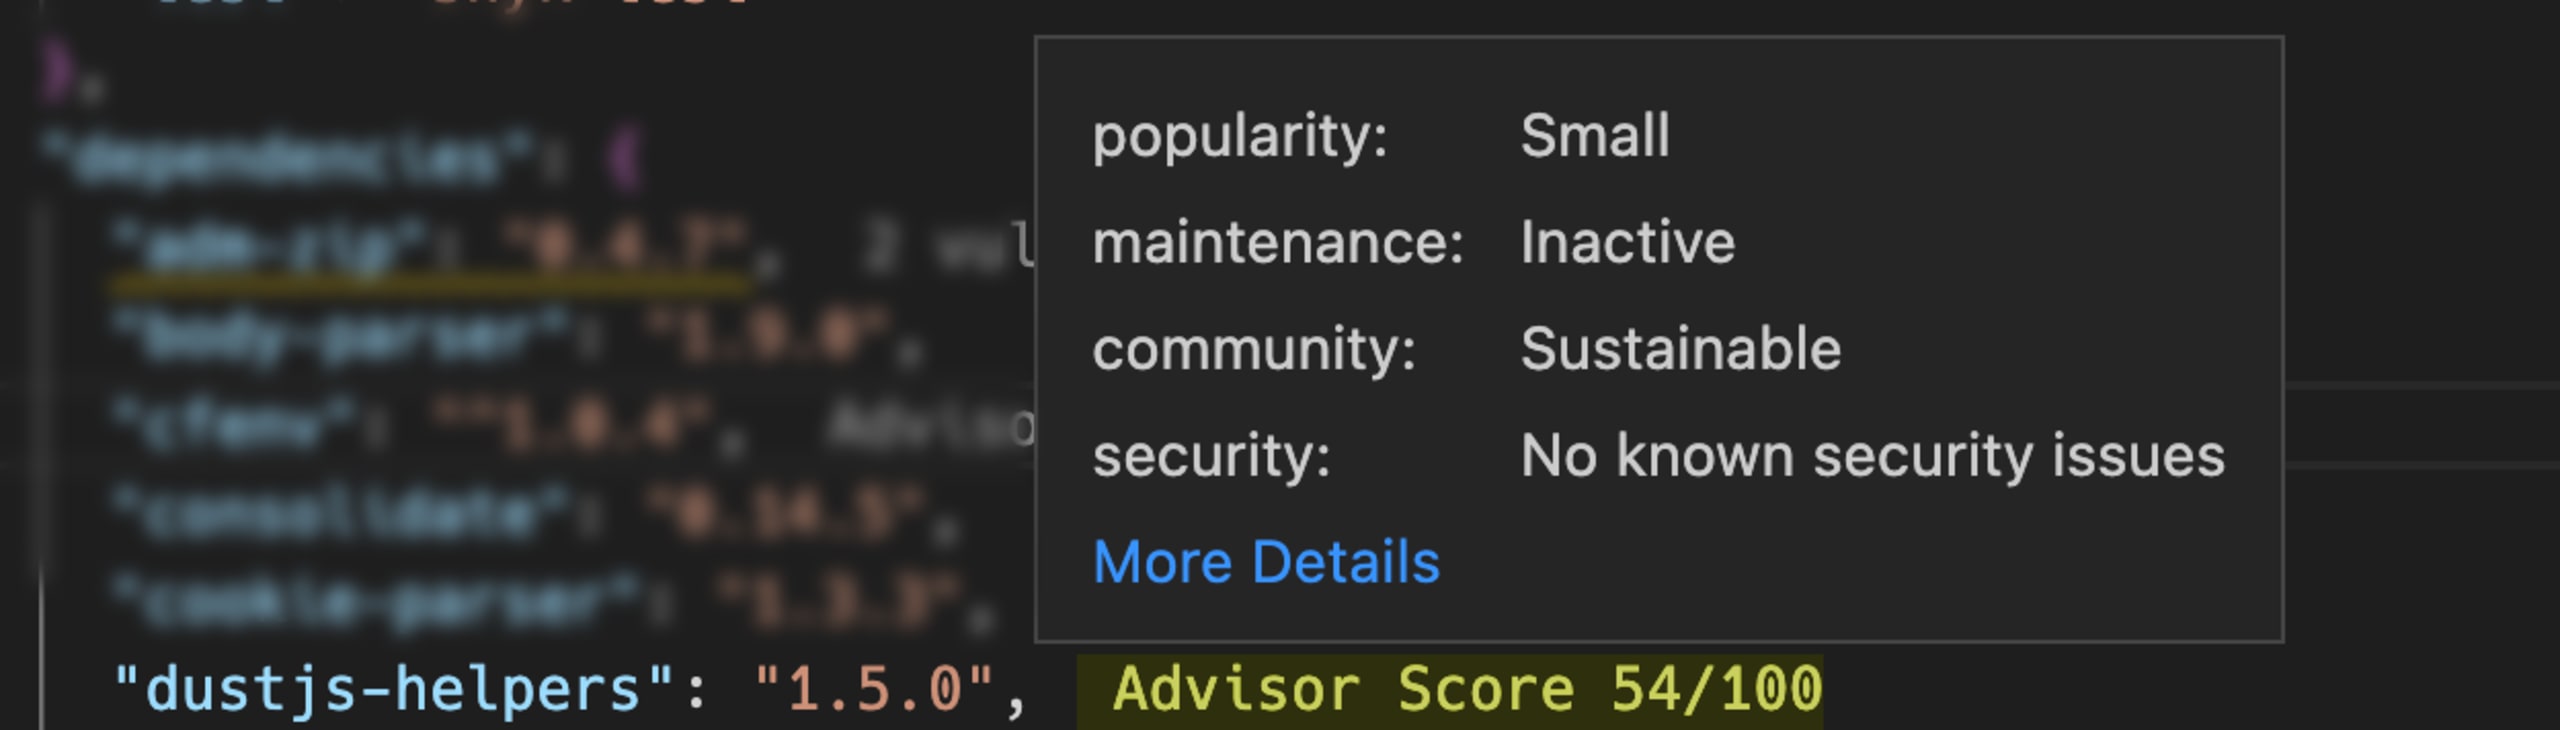
Schwachstellen in IDEs zu erkennen, ist eine Möglichkeit, Aufwand und Reibungsverluste zu verringern. Sicherheit bedeutet jedoch mehr, als nur bekannte Schwachstellen zu erkennen. Angesichts der vielen genutzten Open-Source-Pakete sollten Entwickler auch Faktoren wie die Häufigkeit der Wartung, die Größe der Maintainer-Community und die Beliebtheit eines Pakets berücksichtigen.
All diese Faktoren geben Hinweise darauf, ob Schwachstellen schnell behoben werden, sobald sie entdeckt werden. Snyk Advisor ist schon seit einiger Zeit auf der Snyk-Website verfügbar. Wir haben Advisor außerdem in die IDE integriert, damit Entwickler die Sicherheit ihrer Pakete einschätzen können – selbst wenn diese aktuell keine Schwachstellen aufweisen.
Sie tun alles, um Schwachstellen aus Ihrer Software herauszuhalten. Trotzdem lassen sie sich nicht immer vermeiden. Neue Schwachstellen werden regelmäßig entdeckt, nachdem Bibliotheken bereits im Einsatz sind – manchmal sogar erst Jahre später. Daher müssen Unternehmen schnell feststellen können, aus welchen Bestandteilen ihre Anwendungen bestehen. Genau hier kommt eine Software-Stückliste (Software Bill of Materials, SBOM) ins Spiel.
Eine SBOM bietet eine verschachtelte oder hierarchische Übersicht über die Bestandteile einer Anwendung. Snyk Open Source wurde von Anfang an dafür entwickelt, die Software-Lieferkette abzusichern: Entwickler können damit sichere Open-Source-Pakete von Beginn an auswählen, ihren Code während des gesamten SDLC auf anfällige Pakete prüfen und Anwendungen kontinuierlich auf neue Schwachstellen überwachen. Snyk Open Source ermöglicht jetzt eine erweiterte Suche nach Schwachstellen und Fehlerbehebungen und unterstützt den Export von SBOMs über die CLI. Mit dem neuen Befehl snyk sbom können Sie Ihre SBOM im offenen Standardformat CycloneDX exportieren. So erhalten Sie einen vollständigen Überblick über die Bestandteile Ihrer Anwendungen, einschließlich transitiver Software-Abhängigkeiten. Die SBOM-Unterstützung beschränkt sich nicht auf einfache Exportfunktionen: Wir haben auch einen SBOM-Prüfer hinzugefügt, mit dem Sie die Sicherheit Ihrer SBOM überprüfen können:
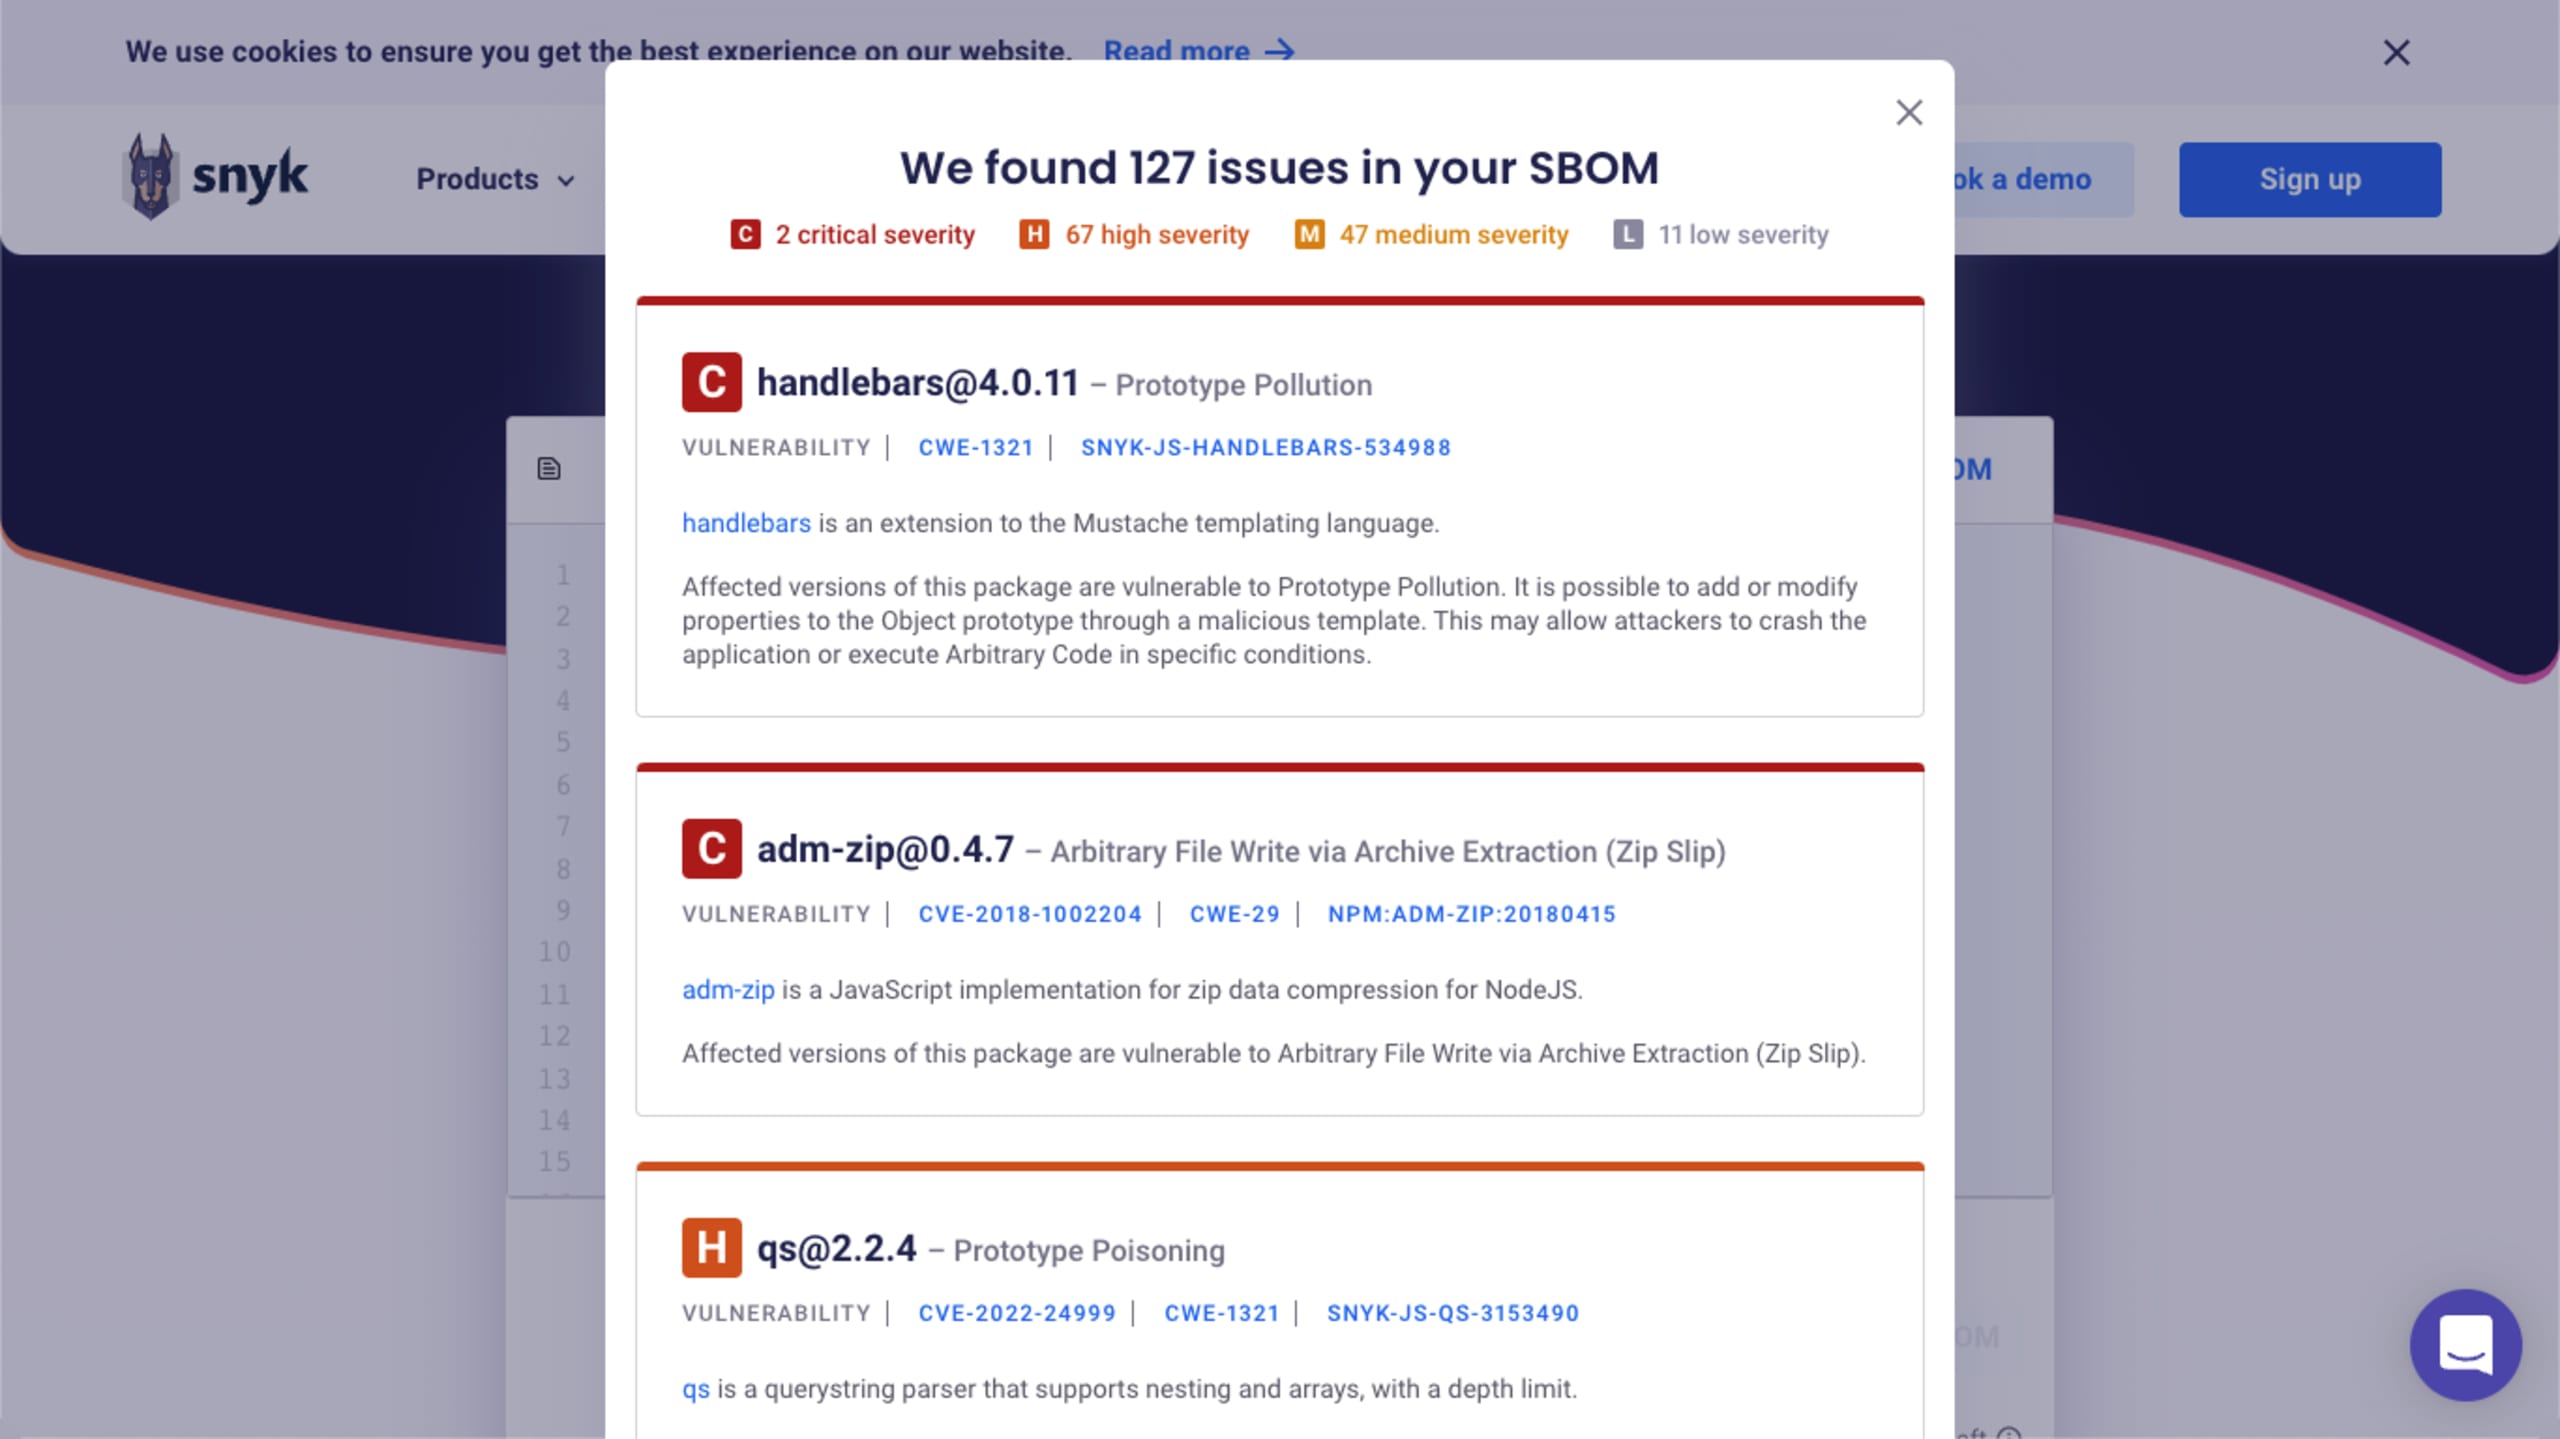
Außerdem haben wir unsere Package-Issues-API allgemein verfügbar gemacht. Damit können Kunden Schwachstellen für ein bestimmtes Paket anhand seiner Package-URL (purl) abfragen, einem führenden Paketbenennungsformat für SBOMs. Darüber hinaus haben wir einen Snyk-Provider zum Open-Source-Projekt Bomber beigetragen.
3. Und die Container, die Sie ausführen
Ähnlich wie moderne Anwendungen stark auf Open-Source-Bibliotheken und -Pakete angewiesen sind, nutzen Entwickler häufig öffentliche Basis-Images als Grundlage für die Software-Container, die sie erstellen und bereitstellen. Viele davon stammen von Docker Hub und werden als „Official Images“ angeboten – beliebte Container-Images, von denen mehrere von Docker veröffentlicht und gepflegt werden. Ausgehend von diesen Basis-Images fügen Entwickler ihren Code oder kompilierte Anwendungen sowie die erforderlichen Pakete hinzu. 2022 haben wir die Erkennung von Basis-Images und Upgrade-Empfehlungen für die Versionen 8 und 9 von Red Hat Universal Base Image (UBI) hinzugefügt.
Snyk Container verfolgt bereits beliebte Docker-Images und empfiehlt Basis-Images. Darüber hinaus bietet die Lösung automatisierte Fehlerbehebungen durch die Erstellung von Pull Requests (PRs) mit einem Klick. So können Teams schnell und einfach zu sichereren Versionen öffentlicher Images wechseln. 2022 haben wir die Möglichkeit hinzugefügt, kuratierte oder „goldene“ Images als „Custom Base Images“ zu kennzeichnen und in die Empfehlungslogik aufzunehmen (verfügbar als offene Beta). Dieses Muster ist in vielen Unternehmen beliebt: Entwickler müssen sich dadurch nicht um die meisten Container-Pakete kümmern. Die neue Funktion von Snyk Container hilft Ihren Entwicklern, den besten Einstiegspunkt zu finden und gleichzeitig Richtlinien einzuhalten. Dabei kommt dieselbe Logik zur automatischen Fehlerbehebung zum Einsatz, die zuvor nur für Docker Official Images verfügbar war. So können Unternehmen eigene Basis-Images definieren und kuratieren und erhalten noch mehr Kontrolle über die Sicherheit ihrer Software-Lieferkette.
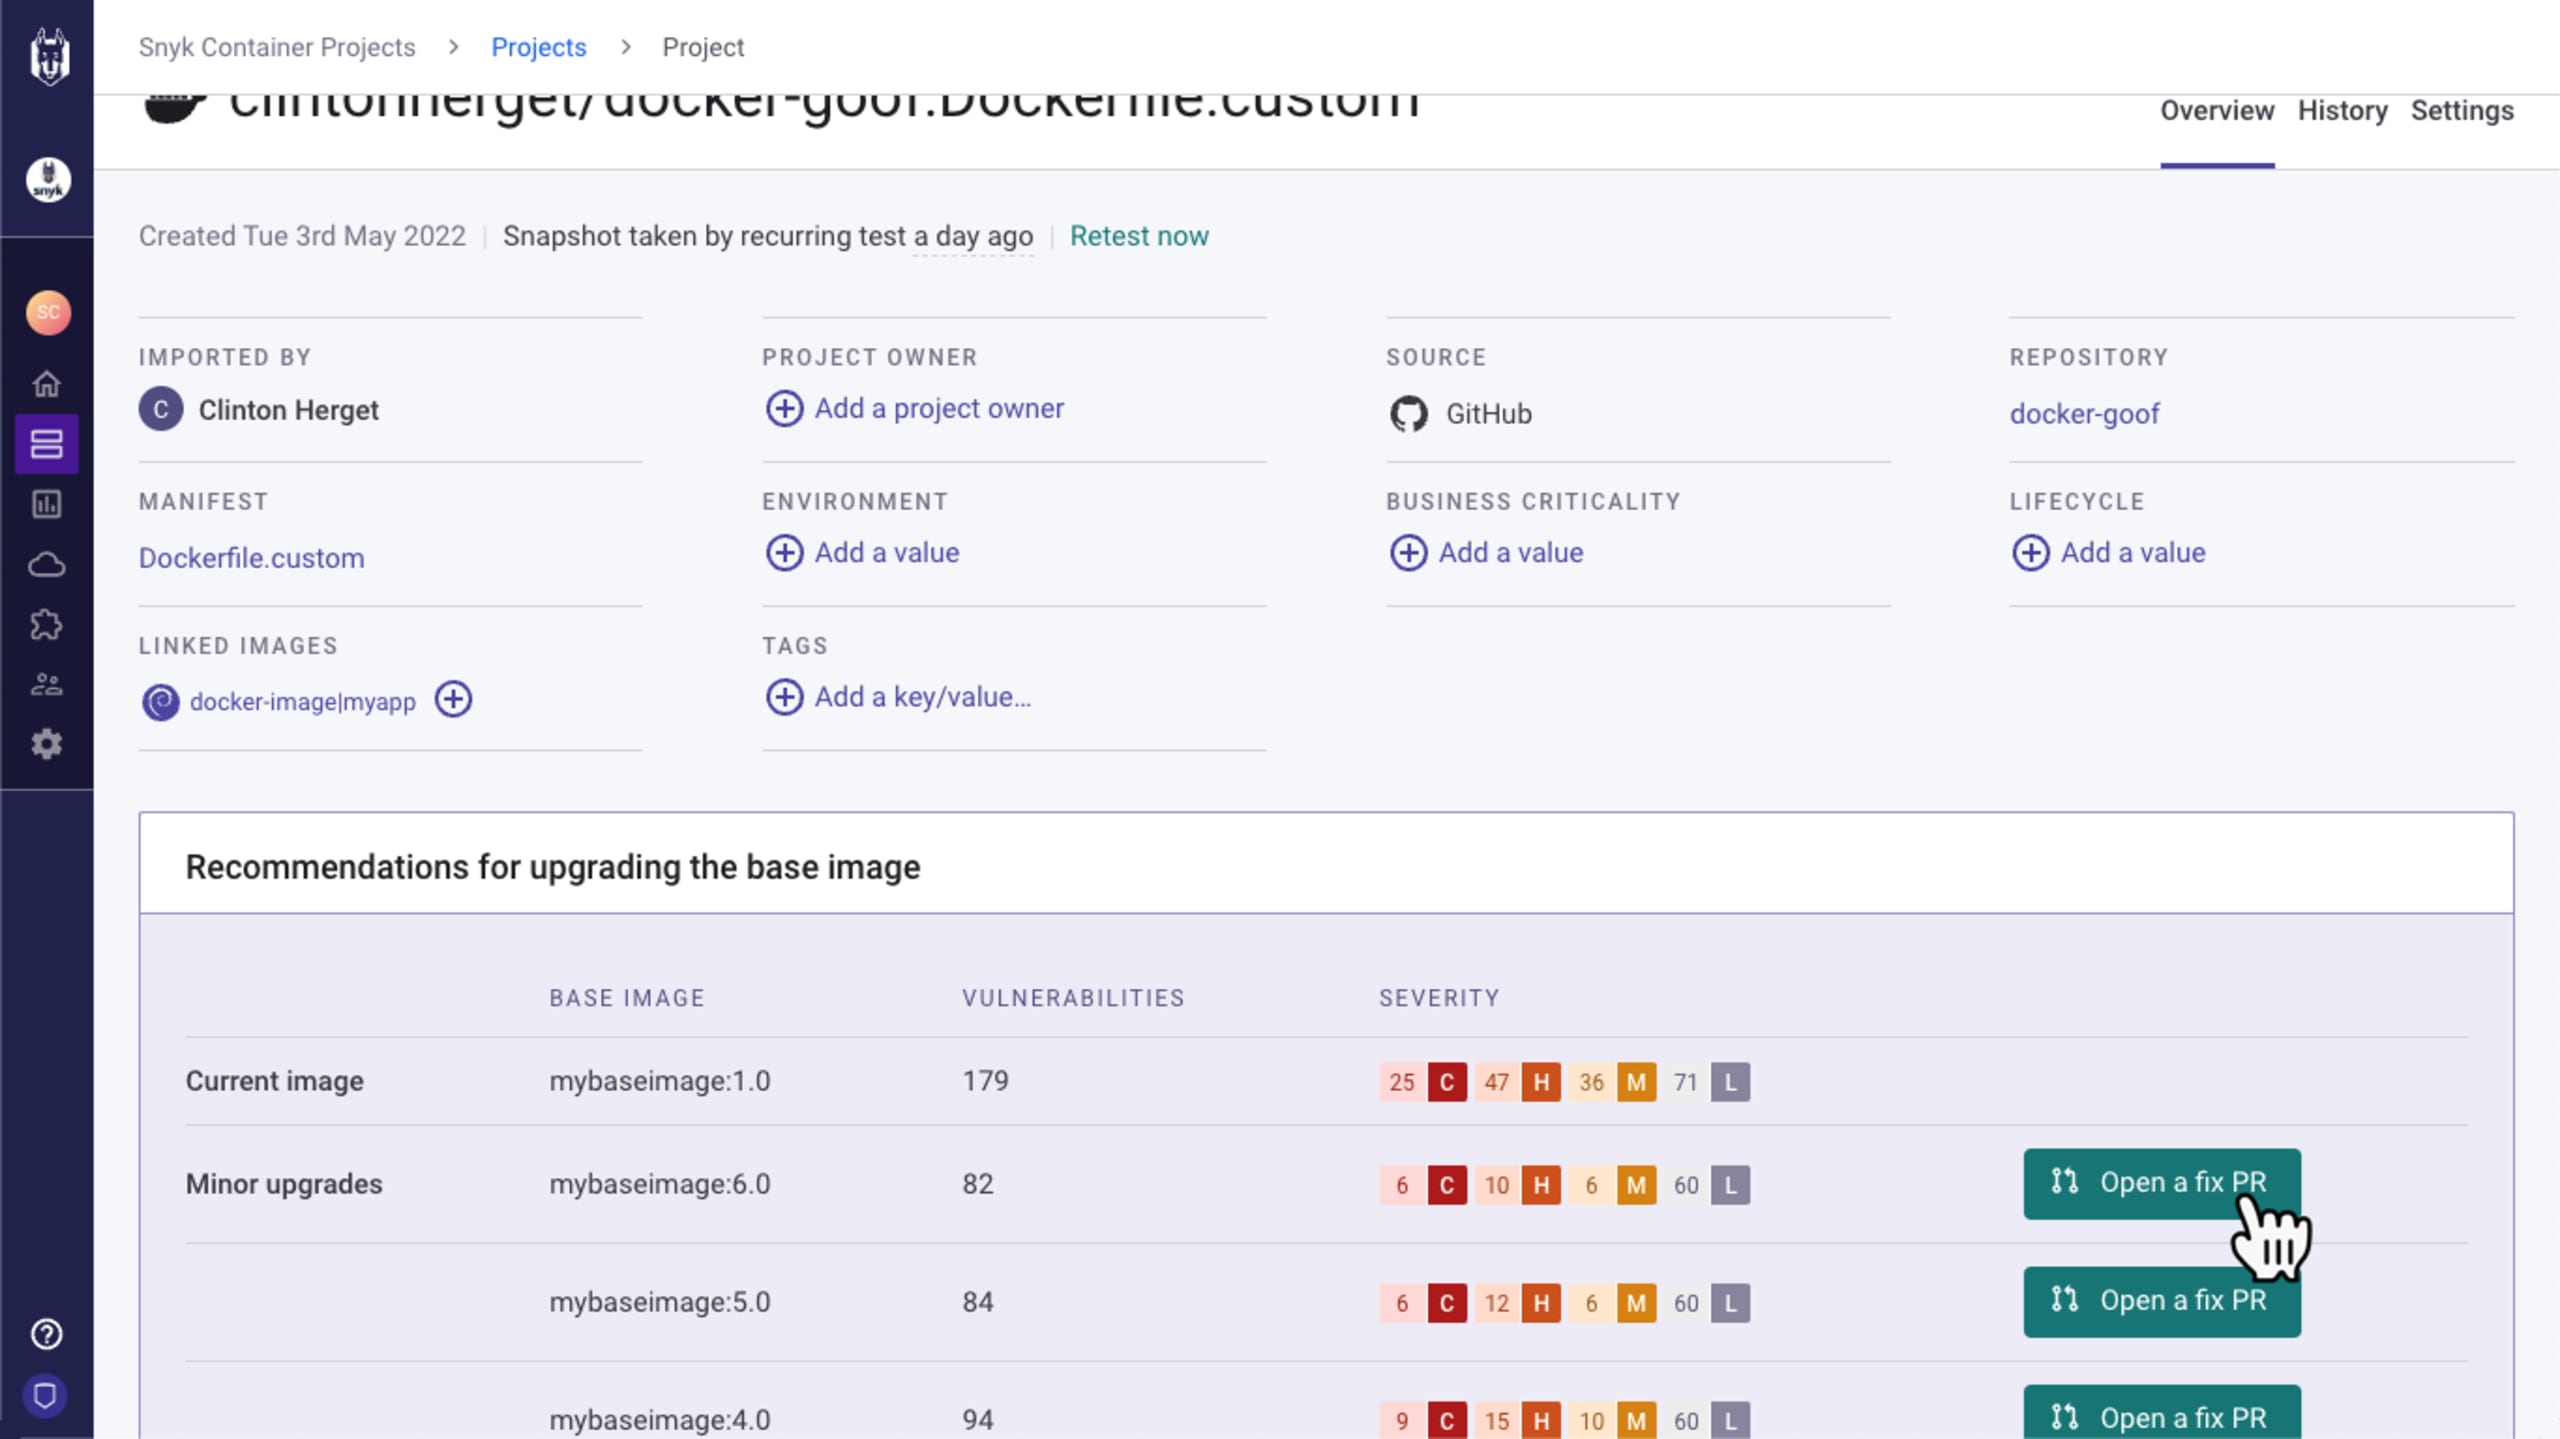
Entwicklerorientierte Tools sollen Entwickler dort abholen, „wo sie arbeiten“. Mit Snyk Container-Scans können sie die Tools nutzen, die ihnen bereits zur Verfügung stehen, um sicherere Container zu erstellen. Aus betrieblicher Sicht liefert die 2022 eingeführte Integration von Snyk und Sysdig zusätzlichen Kontext aus laufenden Workloads. So lassen sich Fehlerbehebungen besser priorisieren und Ihre Software-Lieferkette noch weiter absichern.
Auf ins Jahr 2023!
In diesem Blog habe ich zwar weit mehr als drei Neuerungen erwähnt, doch aus Sicht der Lieferkette sind dies die wichtigsten Erkenntnisse für Snyk im Jahr 2022:
Neue Language-Server-Unterstützung für optimierte IDE-Plugins
SBOM-Erstellung, Tools und Unterstützung
Empfehlungen für benutzerdefinierte und „goldene“ Basis-Images
Laufzeitintegrationen
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.
Wir hoffen, dass auch Sie 2022 erfolgreich waren, und wünschen Ihnen ein noch besseres Jahr 2023!