Snyks Developer-Security-Plattform 2022 weiter gestärkt

9. Januar 2023
0 Min. Lesezeit2022 war erneut ein Rekordjahr für die Snyk-Plattform.
Die Snyk-Plattform half immer mehr Kunden dabei, Probleme in sämtlichen Komponenten ihrer Anwendungen zu finden und zu beheben. 2022 konnten damit über 2.500 Kunden mehr als 6,7 Millionen Projekte importieren, über 3 Milliarden Tests ausführen und mehr als 5 Millionen Probleme beheben!
Hinter den Kulissen entwickelten und stärkten die Platform-R&D-Teams von Snyk die Modularität, Erweiterbarkeit, Einheitlichkeit und Skalierbarkeit der Plattform – und natürlich auch ihre Sicherheit. Diese Grundlagen ermöglichen es, neue Funktionen für die gesamte Snyk-Plattform schnell bereitzustellen, ohne Leistung oder Ausfallsicherheit zu beeinträchtigen.
2022 war auch ein Jahr der Innovation für die Snyk-Plattform. Eine Reihe neuer Plattformfunktionen unterstrich unser kontinuierliches Engagement für ein optimiertes, einheitliches Nutzererlebnis über alle Elemente der Developer-Security-Plattform von Snyk hinweg. Gleichzeitig können Kunden und Partner Snyk erweitern und an ihre individuellen Workflows anpassen.
Sehen wir uns einige der Plattform-Highlights aus dem Jahr 2022 genauer an.
Die Arbeit mit Snyk so einfach wie möglich machen
Ein optimiertes Nutzererlebnis ist ein wichtiger Bestandteil unserer Vision für Developer Security und war daher auch 2022 ein zentraler Schwerpunkt.
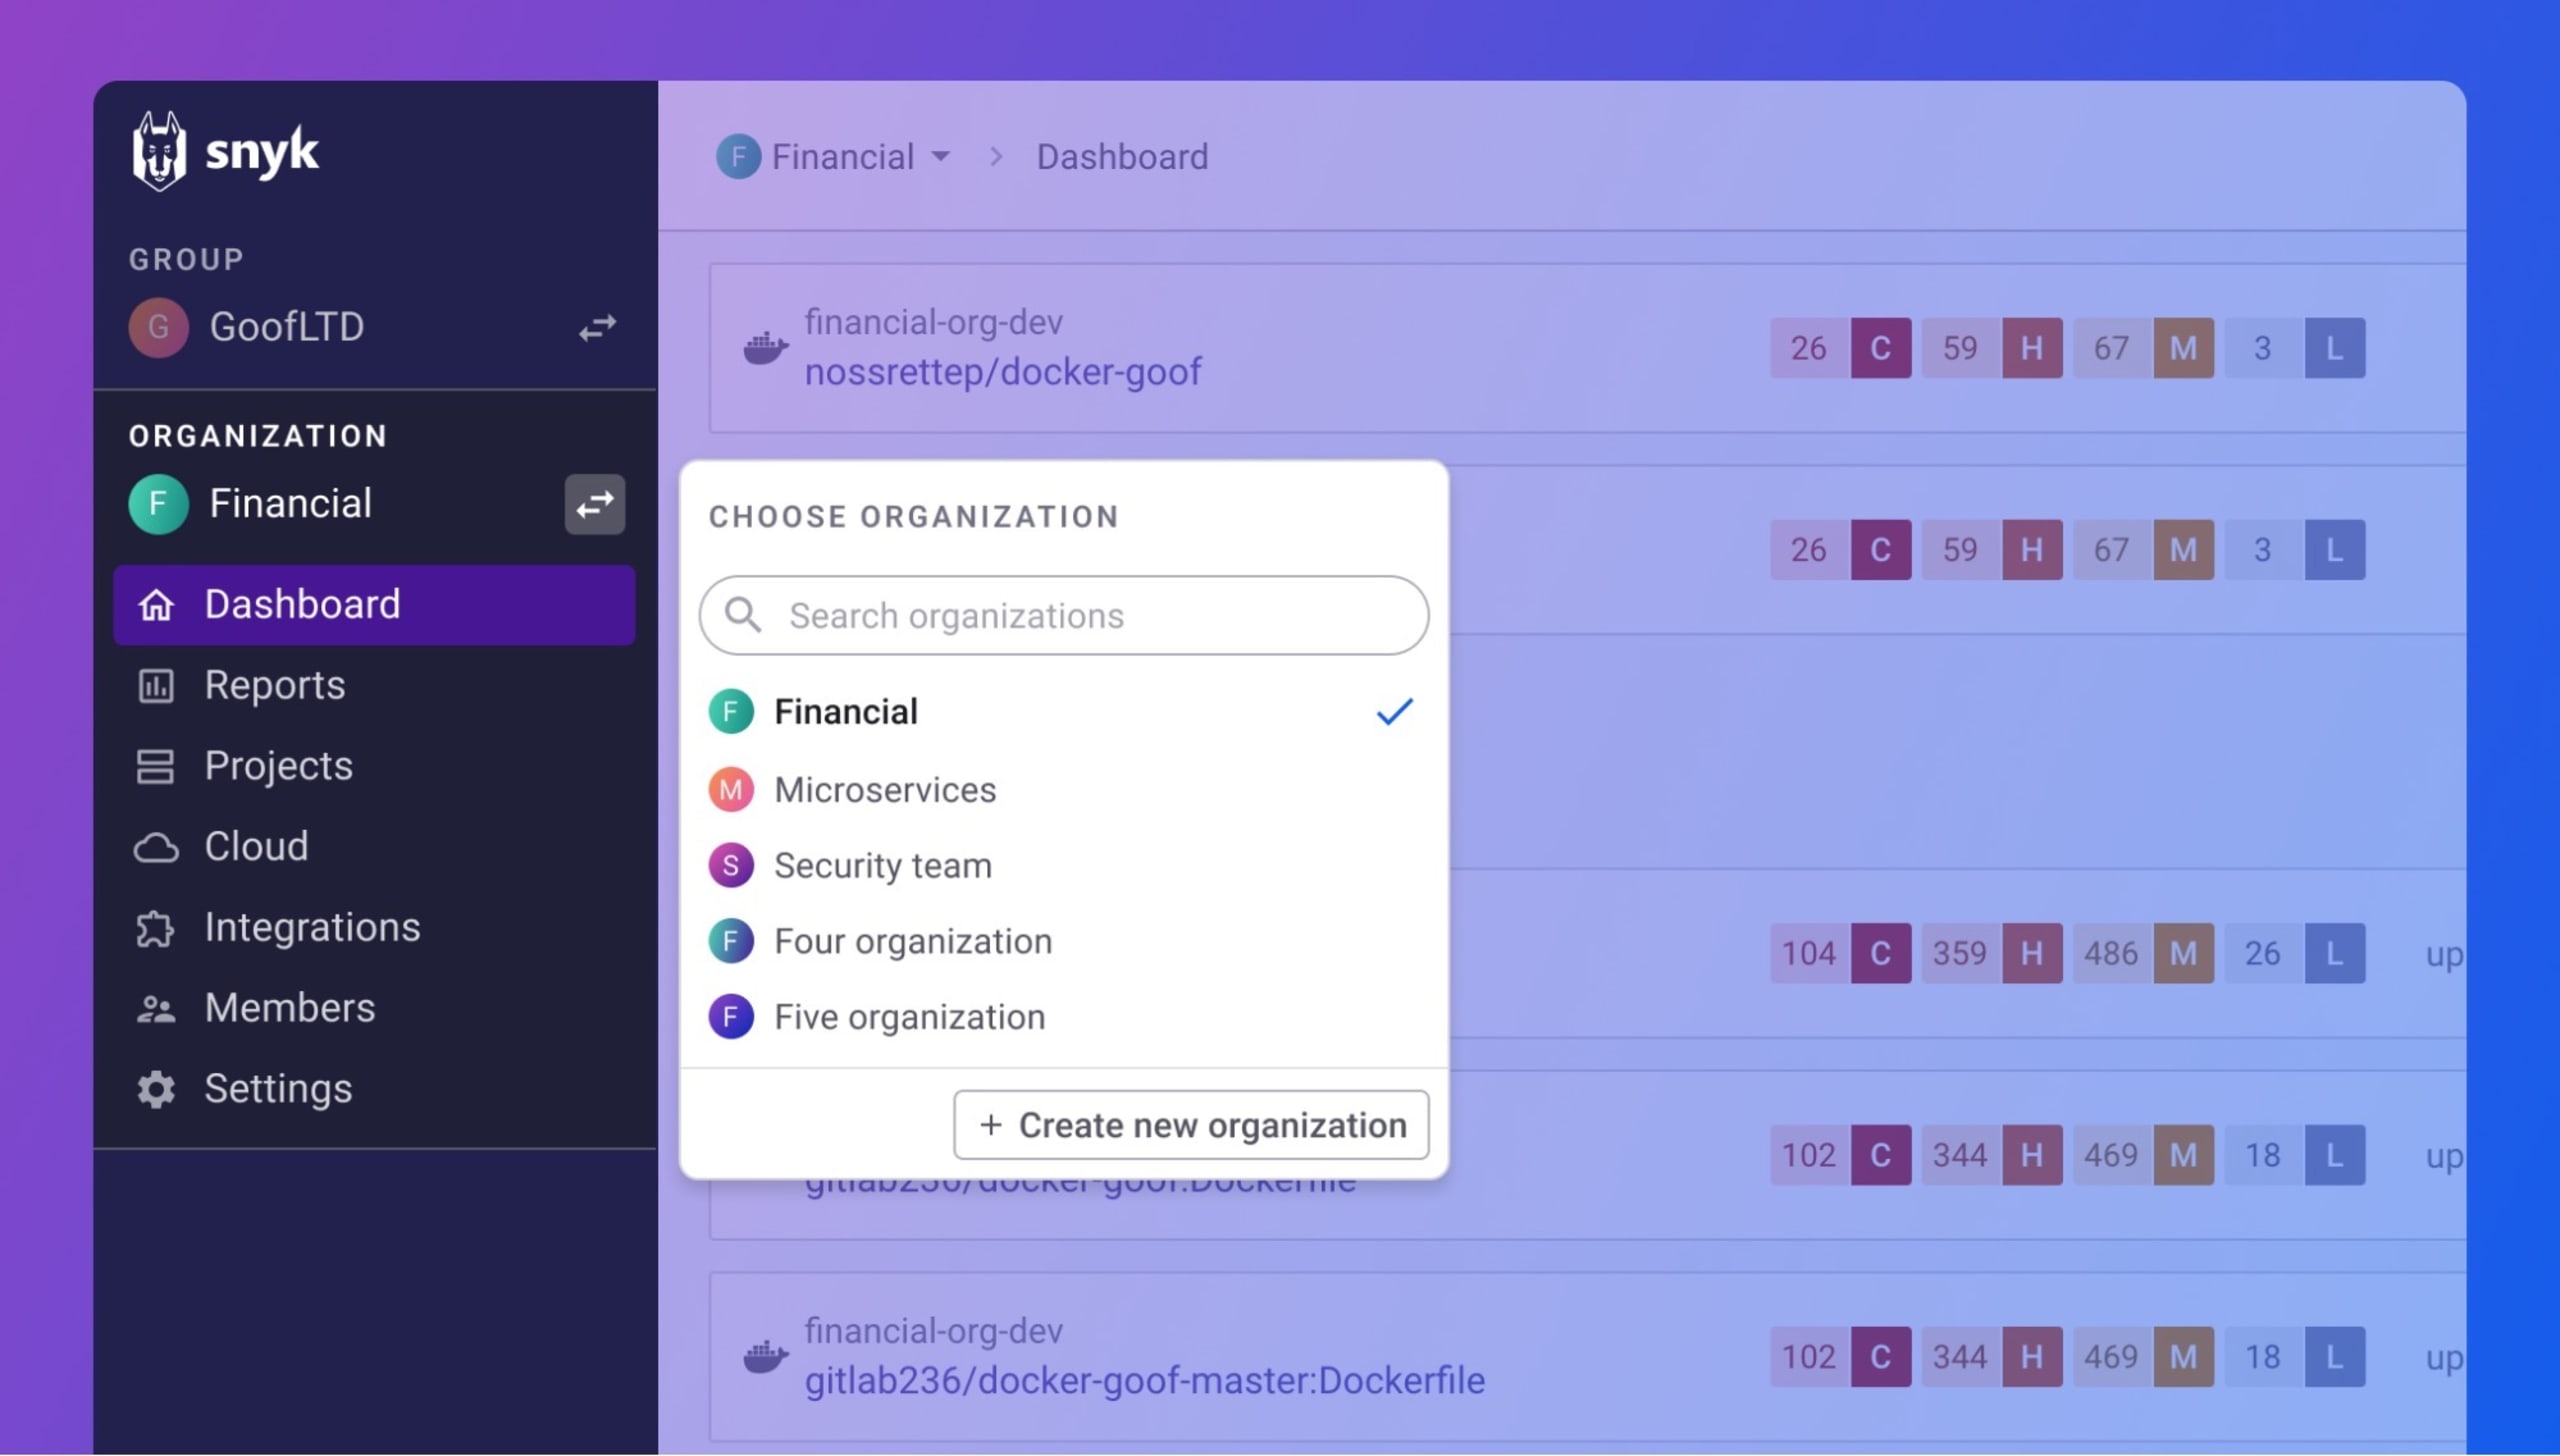
Damit Entwicklungs- und Sicherheitsteams die Snyk-Plattform möglichst einfach in ihre alltäglichen Sicherheitsprozesse integrieren können, haben wir eine völlig neue Benutzeroberfläche eingeführt. Sie umfasst standardisierte UI-Komponenten, eine aktualisierte Farbpalette und weitere Elemente, mit denen unsere Nutzer noch mehr aus Snyk herausholen können. Zu den sichtbaren Änderungen gehören eine neue vertikale Seitenleiste, eine Breadcrumb-Navigation sowie neue Auswahlmenüs für Gruppen und Organisationen.
In einigen Bereichen der Snyk-Benutzeroberfläche, die bei Kunden zuvor für Frustration gesorgt hatten, wurden deutliche Leistungsverbesserungen eingeführt. Auf der Seite „Projekte“ haben wir beispielsweise eine Seitennummerierung sowie eine einfachere Möglichkeit zur Organisation von Projekten ergänzt. Dadurch konnte die Ladezeit der Seite um bis zu 90 % reduziert werden!
Auch die Benutzerverwaltung haben wir verbessert: Mit der Einführung benutzerdefinierter RBAC-Rollen können größere Unternehmen jetzt einfacher ein Berechtigungsmodell nach dem Prinzip der geringsten Rechte umsetzen. Snyk-Gruppenadministratoren können eigene Benutzerrollen erstellen und diesen bestimmte Berechtigungen zuweisen. So erhalten die richtigen Personen zur richtigen Zeit Zugriff auf die passenden Ressourcen – abgestimmt auf die Organisationsstruktur und die Zugriffsrichtlinien des Unternehmens.
Mehr Transparenz im Bereich Sicherheit
Der Zugriff auf Sicherheitsdaten sowie die Möglichkeit, diese Daten zu analysieren und darüber zu berichten, sind entscheidend für die nötige Transparenz und ein wirksames Sicherheitsprogramm, das auf Vertrauen zwischen Entwicklungs- und Sicherheitsteams beruht. Die kürzlich angekündigten neuen Reporting-Funktionen von Snyk wurden entwickelt, um unseren Nutzern genau diese Transparenz zu bieten. Sie sind erst der Anfang einer umfassenden Modernisierung der gesamten Datendienste von Snyk.
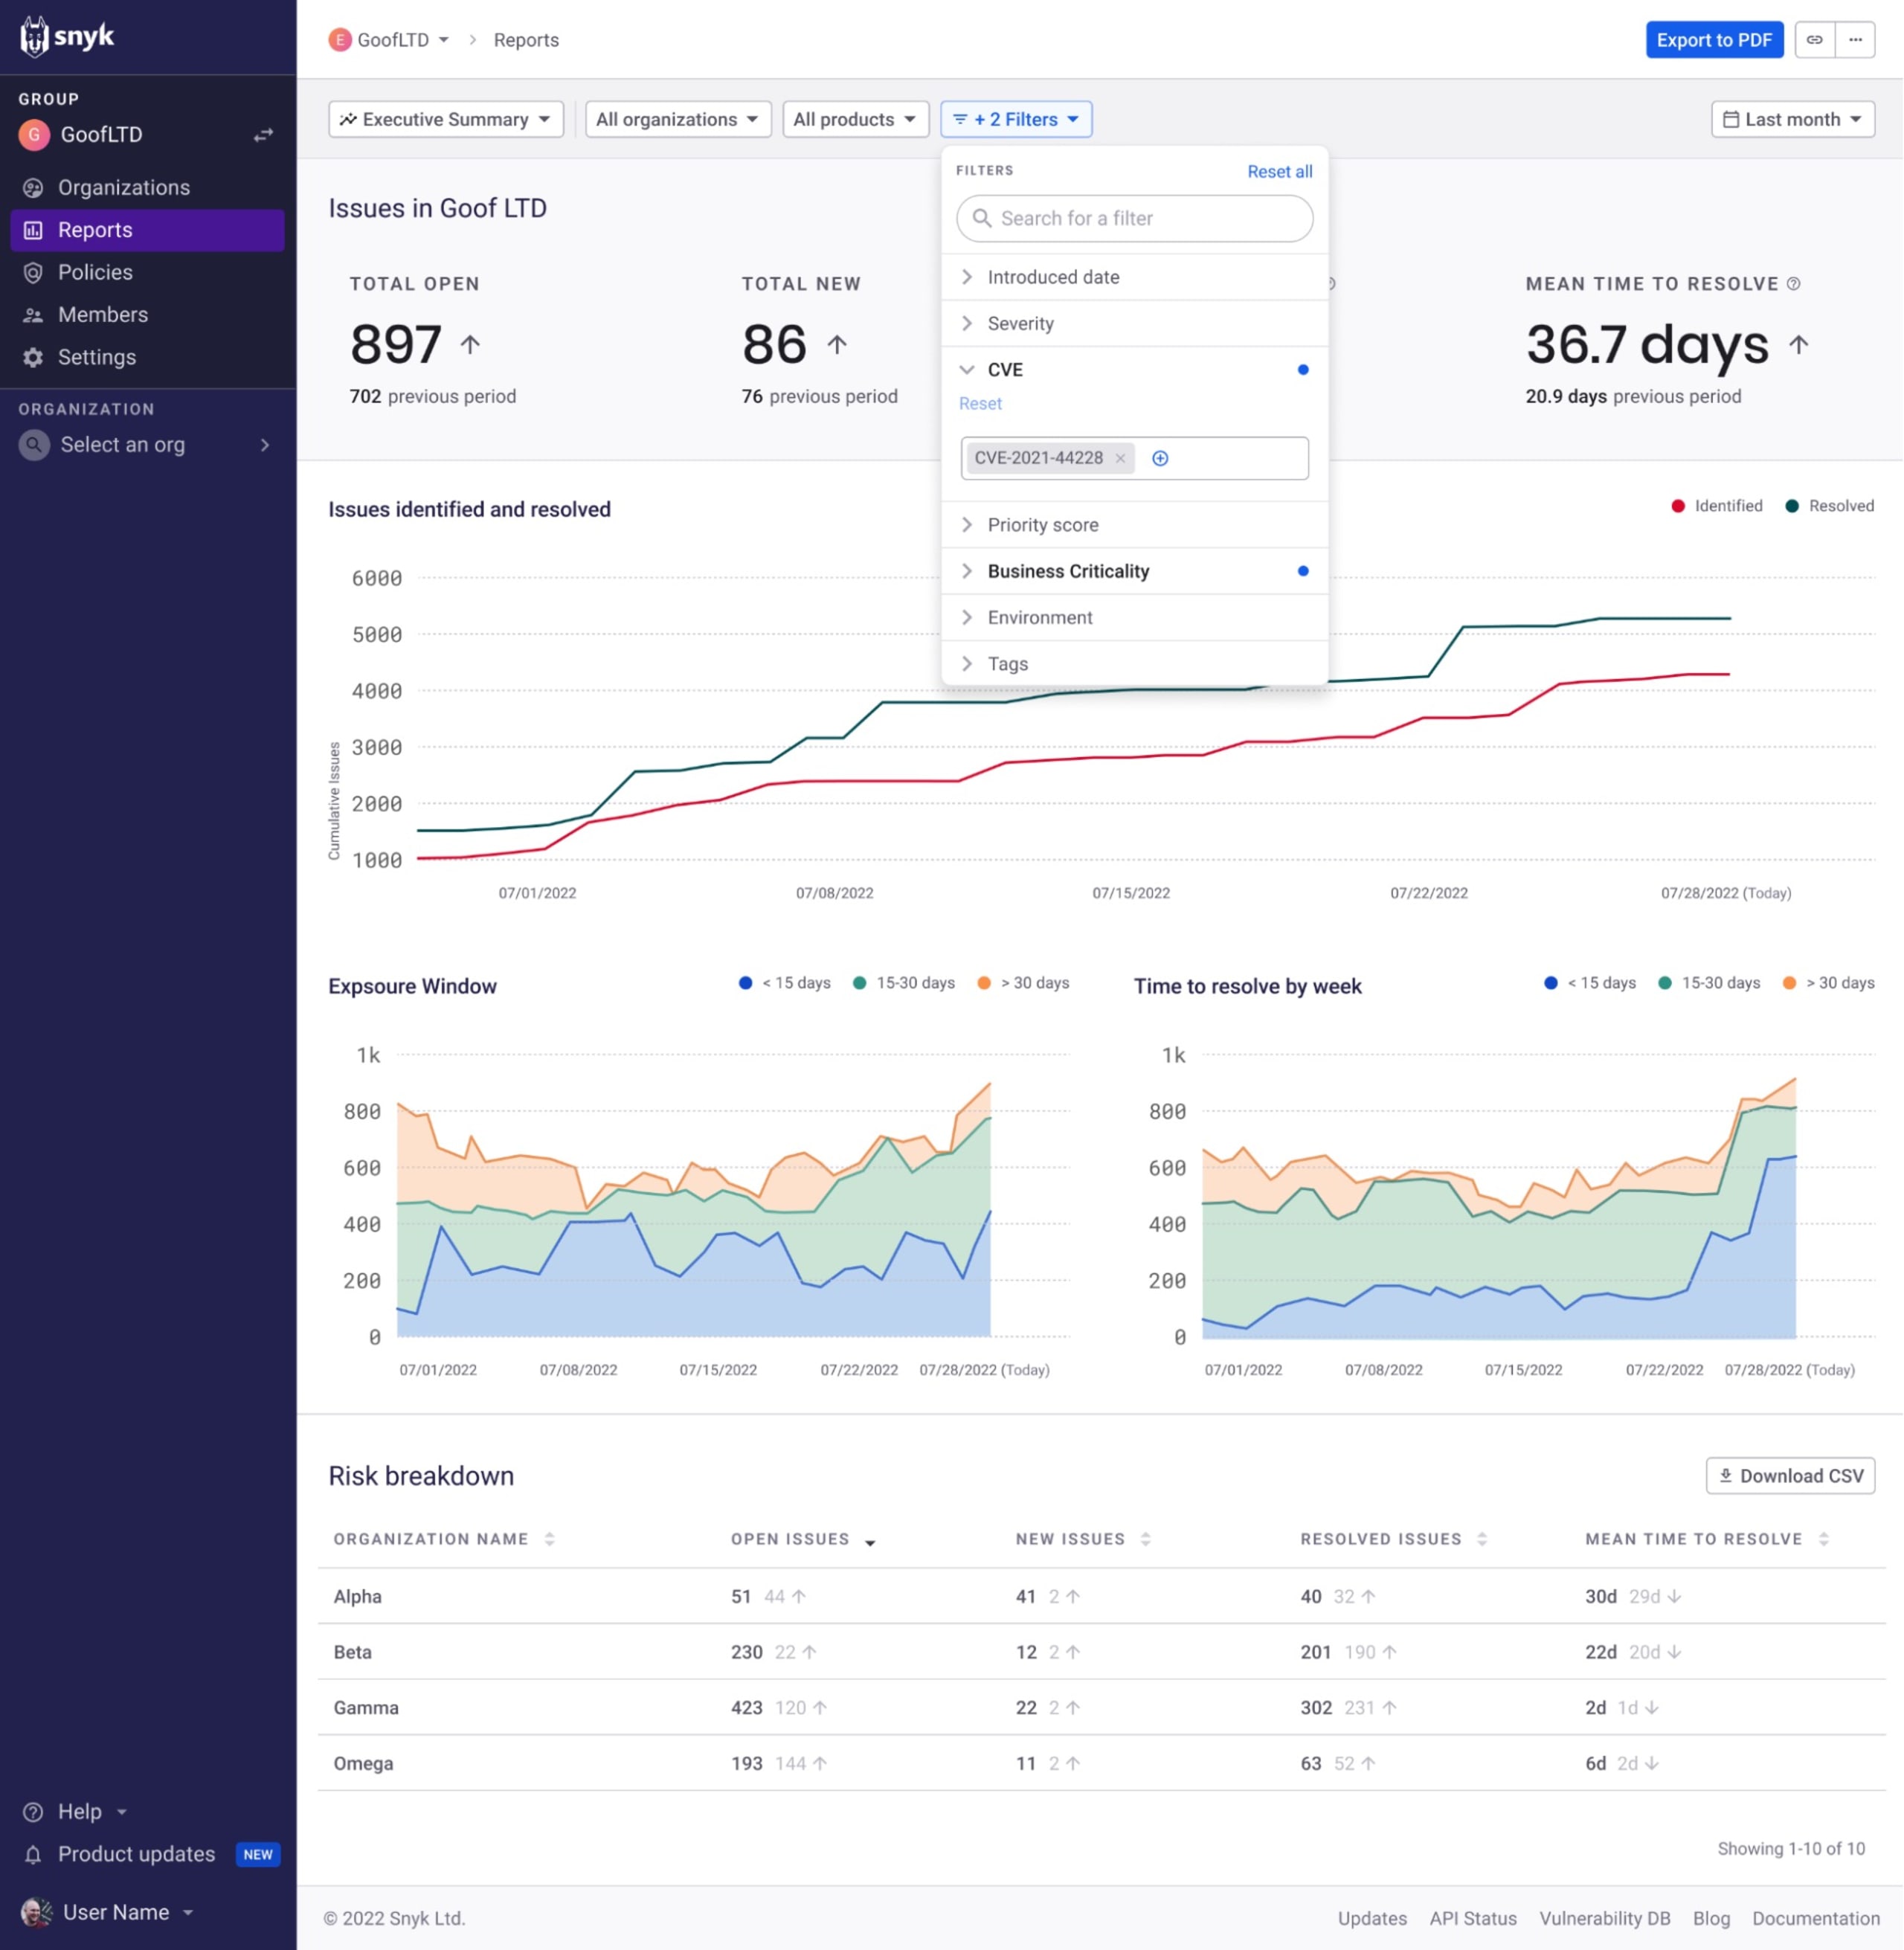
Falls Sie die Ankündigung verpasst haben: Zu den neuen Funktionen gehören vor allem eine völlig neue Reporting-Oberfläche sowie eine verbesserte Leistung und Datenaktualität. Damit lassen sich die Sicherheitsdaten von Snyk besonders einfach aufrufen, analysieren und teilen. Wichtig ist auch, dass das neue Reporting Daten zu Snyk Code (SAST-Probleme in eigener Software) umfasst. Nutzer erhalten damit an einem zentralen Ort einen umfassenden Überblick über alle Komponenten moderner Anwendungen. Dank neuer Analysefunktionen mit umfangreichen Filter- und Sortieroptionen sowie integrierten Berichten können verschiedene Stakeholder und Teams die Antworten auf ihre Sicherheitsfragen finden.
Seit der Ankündigung nutzen viele unserer Kunden die neuen Funktionen. Außerdem erfahren wir, wie sich die Sicherheitsdaten von Snyk für Developer Security einsetzen lassen. Weitere Informationen zu diesen Anwendungsfällen und Best Practices finden Sie in diesem Blogbeitrag.
Sicherheitsinformationen auf höchstem Niveau bereitstellen
2022 verbesserte Snyk die Forschungsmethoden des eigens dafür zuständigen Sicherheitsexpertenteams, optimierte automatisierte, KI-gestützte Prozesse zur Aufbereitung von Sicherheitsinformationen und arbeitete weiterhin eng mit der Community und der Wissenschaft zusammen, um Schwachstellen offenzulegen und besser zu erfassen.
Das Ergebnis: die Entdeckung von mehr als 1.100 Zero-Day-Schwachstellen. 90 % davon waren schädliche Pakete, die für Supply-Chain-Angriffe eingesetzt werden können und mit Snyks Engine zur Erkennung schädlicher Pakete identifiziert wurden. Durch die Zusammenarbeit mit der Community und der Wissenschaft konnten außerdem 180 verschiedene Schwachstellen in beliebten Open-Source-Paketen aufgedeckt werden.
Damit unsere Kunden Korrekturen effizienter priorisieren können, haben wir Schwachstellen außerdem mit zusätzlichen Metadaten versehen. Für bestimmte Schwachstellen, die bei unseren Kunden häufig vorkommen, haben wir von Hand zusammengestellte, schwachstellenspezifische Informationen zur Priorisierung und Behebung ergänzt:
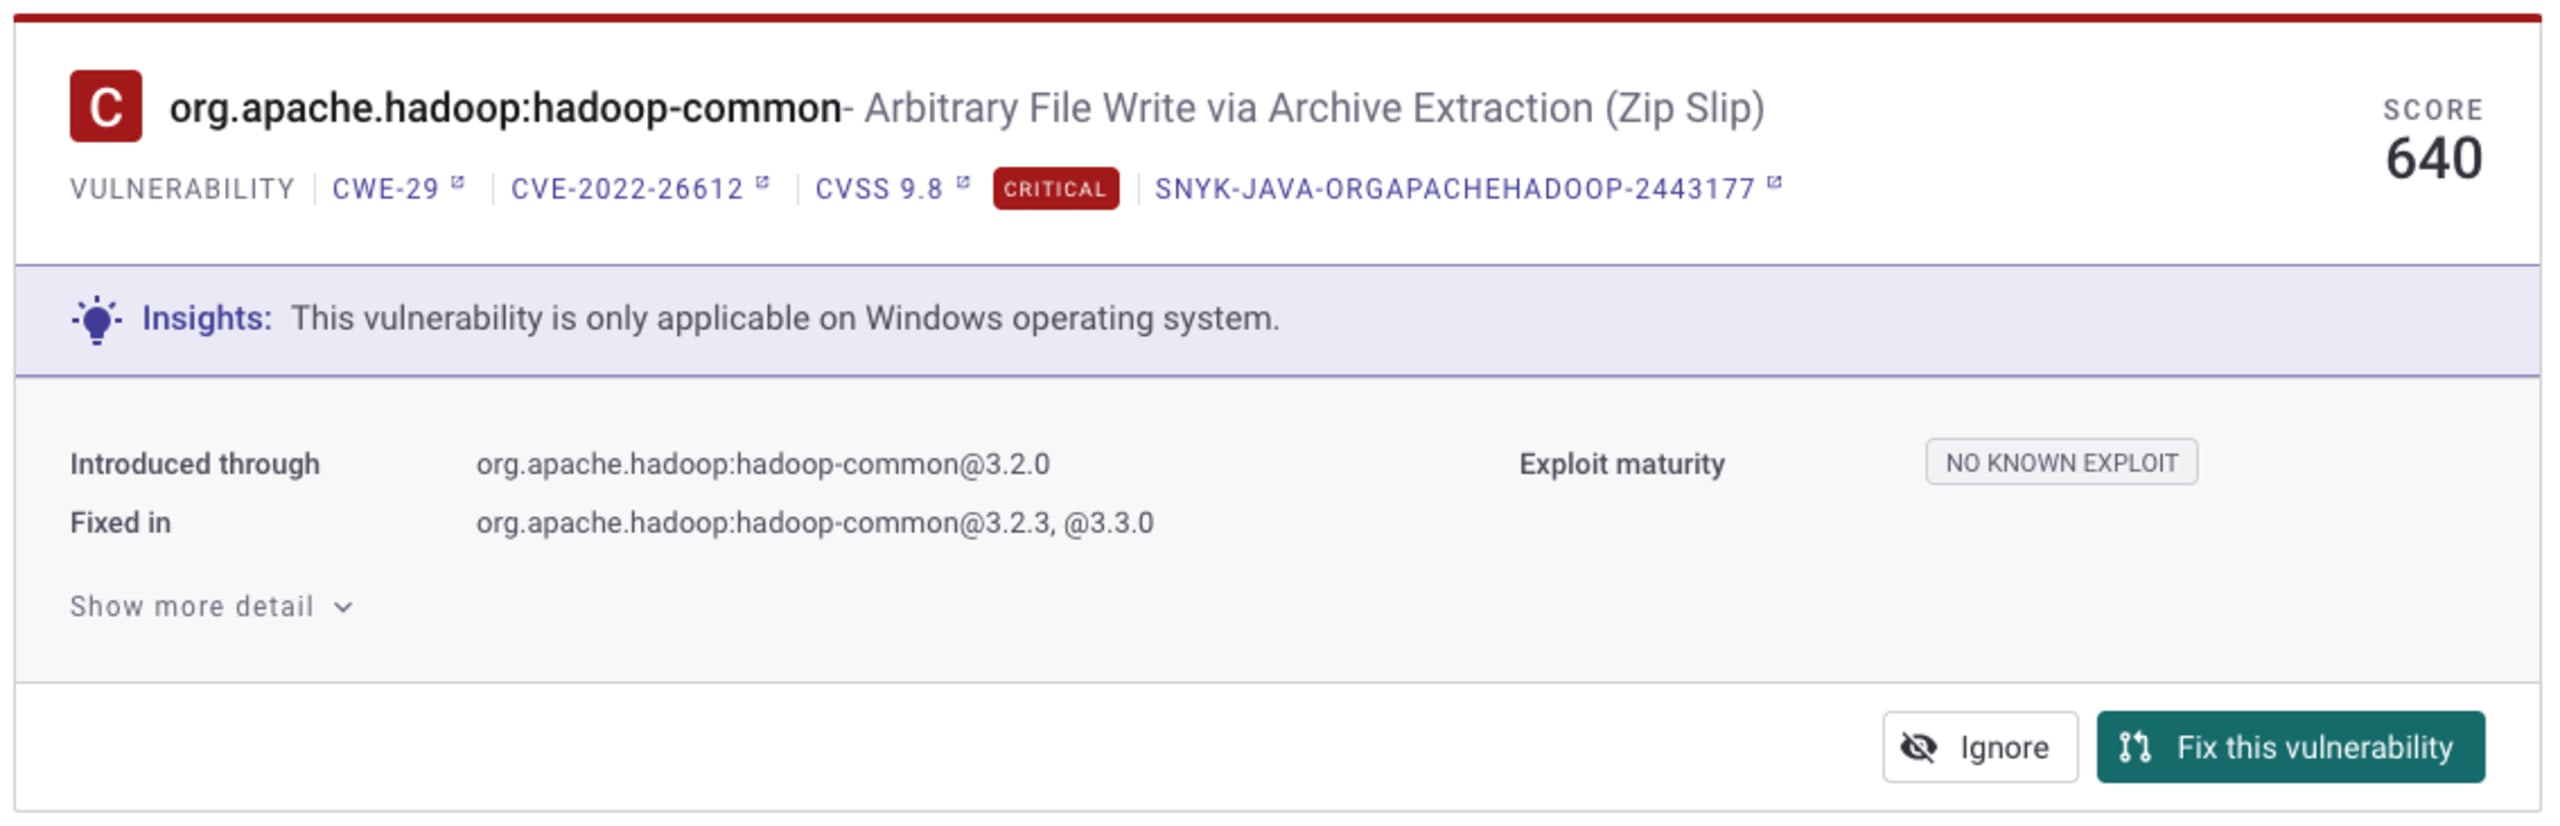
Voraussetzungen für die Ausnutzung beschreiben die Merkmale der Umgebung oder Konfiguration, unter denen eine Schwachstelle ausgenutzt werden kann. Im folgenden Beispiel kann eine Schwachstelle mit kritischem Schweregrad nur ausgenutzt werden, wenn sie auf einem Windows-Server bereitgestellt wird. Auf einem Linux-Server lässt sie sich nicht ausnutzen und kann daher niedriger priorisiert werden.
Alternative Empfehlungen zur Risikominderung zeigen, wie sich eine Bedrohung eindämmen lässt, wenn eine Aktualisierung von Paketen oder Container-Images nicht infrage kommt.
Da verschiedene Unternehmen unterschiedliche CVSS-Analysemethoden nutzen, haben wir Schwachstellen außerdem mit mehreren CVSS-Bewertungen ergänzt, beispielsweise von NVD und Red Hat. Im Laufe des Jahres 2023 werden Bewertungen weiterer Softwareanbieter und Forschungsgruppen hinzukommen.
Snyk in mehr Workflows integrieren
Unsere Vision für Developer Security umfasst auch die Bereitstellung einer einfachen Möglichkeit für Kunden und Partner, die Snyk-Plattform in verschiedene individuelle Tools und Workflows zu integrieren. Im vergangenen Jahr haben wir die zentralen Bausteine für die Erweiterbarkeit von Snyk gestärkt, eine neue REST-API eingeführt, unser Modell zur Entwicklung von Snyk Apps verbessert und das TAPP-Programm von Snyk angekündigt.
Die Funktionen der Snyk-Plattform basieren auf der Snyk-API. Sie ermöglicht es, Snyks Sicherheitsfunktionen individuell anzupassen, zu integrieren und in Kunden- oder Partner-Workflows zu automatisieren. Im Laufe des Jahres 2022 haben wir eine neue Version unserer API eingeführt. Die neue REST-API basiert auf der OpenAPI-3-Spezifikation und bietet ein einheitliches, benutzerfreundliches und leicht nutzbares API-Framework. Im Vergleich zur Vorgängerversion bringt sie wichtige Verbesserungen mit sich, darunter eine einheitliche Versionierung, Seitennummerierung und Zwischenspeicherung sowie eine deutlich höhere Leistung. Wir ergänzen die neue API nach und nach um weitere Endpunkte und planen, den Großteil der bestehenden Endpunkte bis Ende 2023 auf die neue Version zu migrieren. So können Nutzer, Kunden und Partner Snyk-Workflows einfacher erweitern, anpassen und automatisieren.
Unter teilweiser Nutzung dieser neuen REST-API wurden Snyk Apps verbessert – das Modell von Snyk zur Entwicklung von Integrationen in die Snyk-Plattform. Auch neue Snyk-Integrationen wie die Bitbucket-Cloud-App wurden auf dieser Grundlage entwickelt. Snyk Apps sind derzeit als Beta verfügbar. Sie erweitern die Funktionen der Snyk-Plattform und ermöglichen unseren Partnern, ein Snyk-Erlebnis zu schaffen, das den Anforderungen ihrer Kunden entspricht. Eine Snyk App kann beispielsweise Sicherheitstests von Anwendungen als Teil eines Build-Tools automatisieren. Eine andere könnte die Ergebnisse von Snyk-Sicherheitstests an ein Tool für das Incident-Management übertragen.
Snyk Apps bilden auch die Grundlage für das neue Snyk Technology Alliance Partner Program (TAPP), das im April angekündigt wurde. Es ermöglicht Unternehmen mit Fokus auf Anwendungsentwicklung und Entwickler, Lösungen von Snyk zu entwickeln, zu integrieren und gemeinsam zu vermarkten. Erfahren Sie, welche Unternehmen dem Programm kürzlich beigetreten sind, darunter führende Technologieunternehmen wie MongoDB, die Linux Foundation, Trend Micro, Rapid7, VMware und viele weitere. Wenn Sie mehr über Snyk TAPP erfahren und Partner werden möchten, füllen Sie diesen kurzen TAPP-Fragebogen aus, um den Prozess zu starten.
Unternehmen bei der Einhaltung von Anforderungen an den Speicherort von Daten unterstützen
Die Snyk-Plattform wird als Software-as-a-Service (SaaS) bereitgestellt. Kunden profitieren dadurch von einer höheren Kapitalrendite, einer schnellen Wertschöpfung und sofortigem Zugriff auf die Innovationen von Snyk. Unsere mandantenfähige Architektur nutzt modernste Cloud-Technologien und wurde im Hinblick auf sehr hohe Standards für den Umgang mit Daten entwickelt und betrieben. Sie erfüllt damit die Sicherheits- und Compliance-Anforderungen der großen Mehrheit unserer Kunden.
Wir wissen jedoch auch, dass einige Unternehmen strengere Anforderungen an Sicherheit, Datenspeicherung und Zuverlässigkeit stellen. Im Laufe des Jahres 2022 haben wir neue Bereitstellungsoptionen eingeführt, damit diese Unternehmen die Snyk-Plattform nutzen und gleichzeitig ihre Anforderungen an die Data Governance erfüllen können. Den Anfang machte ein neues Rechenzentrum in der EU (Frankfurt), gefolgt von einem neuen Rechenzentrum in Sydney, Australien. Mit diesen Bereitstellungsoptionen bleiben Kundendaten innerhalb der jeweiligen geografischen Region. Außerdem führte Snyk Private Cloud ein – eine Bereitstellungsoption mit Single-Tenant-Architektur für Unternehmen, die eine vollständige Datentrennung benötigen.
Diese neuen Bereitstellungsoptionen zeigen, dass Snyk weiterhin in Sicherheit und Compliance auf Unternehmensniveau investiert. Snyk setzt kontinuierlich auf die Einhaltung strenger Sicherheitsmaßnahmen und erfüllt die Anforderungen der EU-Datenschutz-Grundverordnung, der Normen ISO 27001 und ISO 27017 sowie des Standards SOC 2 Typ II. Wir setzen uns uneingeschränkt dafür ein, neue Anforderungen an Data Governance und Datenschutz zu erfüllen, sobald sie entstehen und von unseren Kunden benötigt werden.
Mehr in Weiterbildung und Lernressourcen für Entwickler investieren
Von Entwicklern kann man nicht erwarten, Sicherheitsexperten zu sein. Sie brauchen leicht verständliche Lernangebote, die sich in den Entwicklungsprozess integrieren lassen.
Snyk Learn, Snyks Online-Lernplattform für Entwickler, wurde 2022 umfassend erweitert. Neue Kurse decken weitere Ökosysteme und Schwachstellen ab. Die OWASP Top 10 werden vollständig abgedeckt – mit mehreren Lektionen in vielen der OWASP-Module. Daraus entstand eine neue Funktion namens Learning Paths. Sie sind eine wertvolle Ressource für Entwickler, die ihre Sicherheitskenntnisse und -fähigkeiten verbessern möchten. Die Lernpfade führen Sie auf einer strukturierten Lernreise durch die Themen. Der erste Lernpfad behandelt die OWASP Top 10. 2023 folgen weitere!
Snyk Training startete 2022 eine preisgekrönte Website mit kurzen Selbstlernkursen, in denen Entwickler und Sicherheitsteams erfahren, wie sie Snyk implementieren, konfigurieren und nutzen. Interessenten und Neukunden können sich auf die Implementierung vorbereiten und mehr über Integrationsmöglichkeiten für Snyk, Best Practices für die Konto- und Organisationsstruktur sowie die Einrichtung von Single Sign-on und Benutzerbereitstellung erfahren. Außerdem lernen sie wichtige Aspekte rund um die Implementierung kennen. Organisationsadministratoren erfahren, wie sie eine Organisation einrichten und verwalten oder den standardmäßigen Snyk-Test in der PR-Automatisierung nutzen.
Die Weiterbildung für Entwickler umfasst auch die Arbeit mit Snyk in einer IDE oder über die CLI sowie Lernpfade, in denen Entwickler mit Snyk Open Source und Snyk Code Schwachstellen finden und beheben.
Schwachstellen-Scans für die Einhaltung gesetzlicher Vorgaben verständlich machen
In diesem Jahr haben wir ein enormes Wachstum bei der Zahl der Unternehmen verzeichnet, die die Einhaltung regulatorischer Standards wie SOC 2, PCI DSS und ISO 27001 anstreben. Insbesondere viele unserer Kunden aus stark regulierten Branchen (Finanzdienstleistungen, Gesundheitswesen usw.) haben uns mitgeteilt, dass sie die Schwachstellen-Scanberichte von Snyk regelmäßig als Compliance-Nachweis verwenden. Wir haben uns sehr über das Feedback gefreut, dass Snyk unseren Kunden die Reaktion auf Audits erleichtert. Deshalb haben wir die Gelegenheit genutzt und einen Compliance-Spickzettel erstellt. Diese Ressource ordnet die Snyk-Funktionen fünf wichtigen Kategorien zu (Berichterstellung, Verwaltung der OSS-Lizenz-Compliance, Snyk Learn und Verwaltung von Cloud-Richtlinien) und zeigt, wie die Funktionen von Snyk gängigen Compliance-Kontrollen entsprechen.
Darüber hinaus ist Snyk eine Partnerschaft mit Vanta eingegangen, dem führenden Anbieter für Compliance-Automatisierung, um wachsenden Teams die Einhaltung von Compliance-Vorgaben noch weiter zu erleichtern. Nachdem Snyk Ihre Apps auf Tausende bekannte Schwachstellen gescannt hat, können Vanta-Kunden ganz einfach ihre Snyk API verbinden, damit die Scanergebnisse automatisch in vorkonfigurierte Compliance-Berichte übernommen werden. Diese Berichte können als Nachweis für die gefragtesten Branchenstandards wie SOC 2, HIPAA, DSGVO, ISO 27001 und weitere dienen.
Ausblick auf 2023
Wir freuen uns auf das Jahr 2023. Da wir die Grundlagen der Snyk-Plattform weiter gestärkt haben, sind wir zuversichtlich, dass das kommende Jahr für unsere Kunden äußerst erfolgreich sein wird.
Für 2023 planen wir, das einheitliche Nutzererlebnis über alle Snyk-Produkte hinweg weiter zu verbessern und die Arbeit mit der Snyk-Plattform im großen Maßstab umfassend zu optimieren – vom Import über die Verwaltung bis zur Berichterstellung für Projekte. Wir wissen, dass die Priorisierung für unsere Kunden weiterhin eine Herausforderung darstellt. Deshalb planen wir Änderungen, mit denen sich leichter erkennen lässt, welche Probleme ein Risiko darstellen und welche verworfen werden können.
Bei den Integrationen werden wir weiterhin daran arbeiten, Snyk noch einfacher in die Tools und Workflows unserer Kunden und Partner einzubinden. Wir werden spannende Integrationen mit neuen und bestehenden Technologiepartnern einführen und weiter in unsere neue API investieren.
Bleiben Sie also auf dem Laufenden – und ein frohes neues Jahr!


