Ankündigung: individuell anpassbare rollenbasierte Zugriffskontrollen für Snyk

29. Juni 2022
0 Min. LesezeitWir freuen uns, die neuen rollenbasierten Zugriffskontrollen von Snyk vorzustellen. Sie geben Admins mehr Flexibilität bei der Verwaltung des Snyk-Zugriffs in ihrer Organisation!
Wenn Ihre Entwicklungs- und Sicherheitsteams wachsen, ist es entscheidend, dass alle Teammitglieder, die Snyk verwenden, nur die Berechtigungen haben, die sie für ihre Arbeit benötigen. Sie müssen sicherstellen, dass alle ihre Aufgaben problemlos erledigen können und gleichzeitig Sicherheits- und Compliance-Probleme vermieden werden. Ein Entwickler muss beispielsweise Schwachstellen in seinem Code finden und beheben können, sollte aber keine Abrechnungsdaten von Snyk ändern dürfen.
Snyk bietet bereits vorkonfigurierte Benutzerrollen, die festlegen, welche Aktionen Benutzer mit diesen Rollen auf der Snyk-Plattform ausführen können: Group Admin, Group Member, Org Admin und Org Collaborator. Diese Rollen sind vordefiniert und können nicht geändert werden. Da jede Organisation anders aufgebaut ist, kann dieses Modell zu starr sein. Manche Kunden empfinden eine bestimmte Rolle möglicherweise als zu freizügig, während andere die Berechtigungen derselben Rolle erweitern möchten.
Was ist also neu?
Auf vielfachen Wunsch und aufbauend auf dem Prinzip der geringsten Berechtigungen führt Snyk ein flexibleres Modell für die rollenbasierte Zugriffskontrolle (RBAC) ein. Group Admins können Benutzern jetzt genau die Berechtigungen erteilen, die sie für ihre Arbeit auf der Snyk-Plattform benötigen – und nur diese. Dazu erstellen sie eigene Rollen und weisen ihnen gezielte Berechtigungen zu. So haben die richtigen Personen zur richtigen Zeit Zugriff auf die richtigen Ressourcen – im Einklang mit der internen Struktur und den Zugriffsrichtlinien Ihrer Organisation.
Derzeit unterstützte Hauptfunktionen:
Einfach zu bedienen – Group Admins können über die Snyk-Benutzeroberfläche selbstständig mit wenigen Klicks eigene Rollen erstellen.
Flexibel – Beschränken Sie die Berechtigungen benutzerdefinierter Rollen anhand einer umfassenden Liste vordefinierter Berechtigungen auf Organisationsebene.
Unterstützung von Servicekonten – Group Admins können benutzerdefinierte Rollen sowohl einem Servicekonto der Organisation als auch den Mitgliedern der Organisation zuweisen.
Unterstützung für angepasstes SSO – Neue benutzerdefinierte Rollen können ohne weitere Konfiguration mit Ihrer angepassten SSO-Einrichtung verwendet werden.
Wichtig! In dieser Version können Rollen für Organisationen angepasst und Mitgliedern sowie Servicekonten der Organisation zugewiesen werden. In der nächsten Phase wird Snyk den Zugriff auf Gruppenebene unterstützen (z. B. Richtlinien, Verwaltung von Gruppenmitgliedern, Berichte usw.).
Erstellen Sie benutzerdefinierte Rollen nach Ihren Anforderungen
In Snyk lässt sich ganz einfach eine neue Rolle erstellen.
Als Group Admin können Sie unter den Gruppeneinstellungen eine neue Seite für Mitgliedsrollen öffnen.
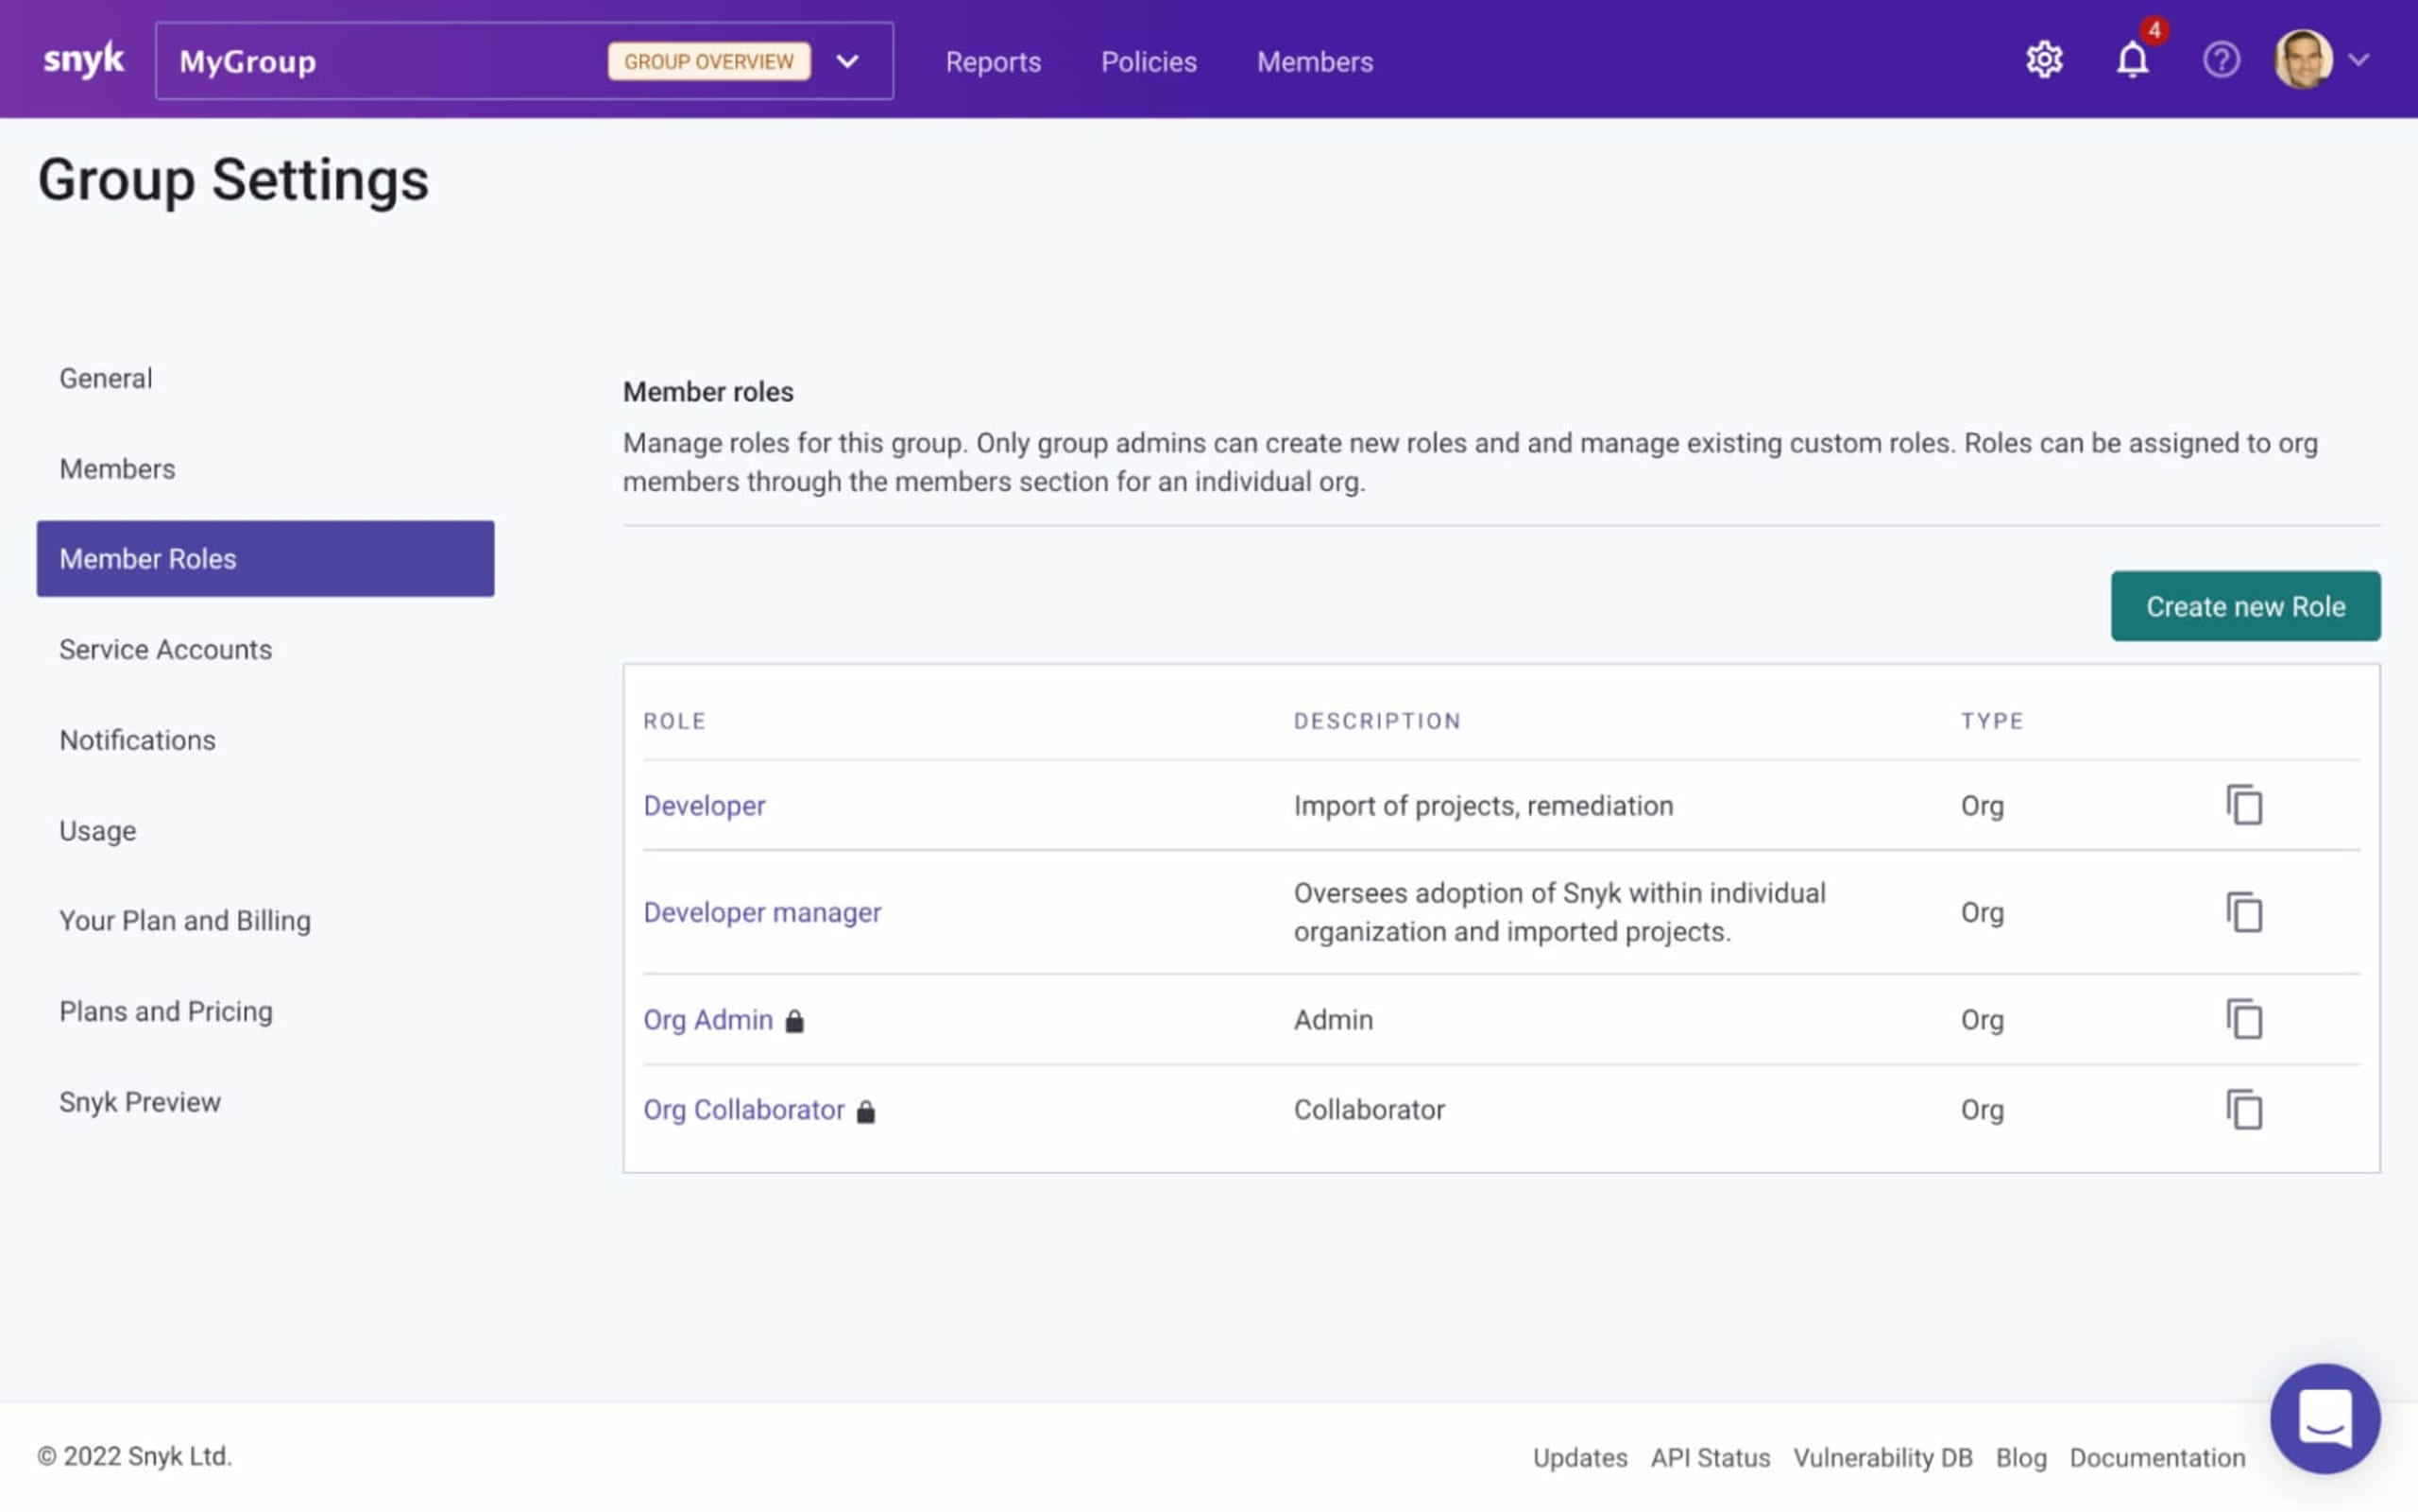
Dort sehen Sie eine Liste der Snyk-Standardrollen – Org Admin und Org Collaborator. Wenn Sie auf eine dieser Rollen klicken, wird eine weitere Seite mit den zugewiesenen Berechtigungen geöffnet, die nicht geändert werden können.
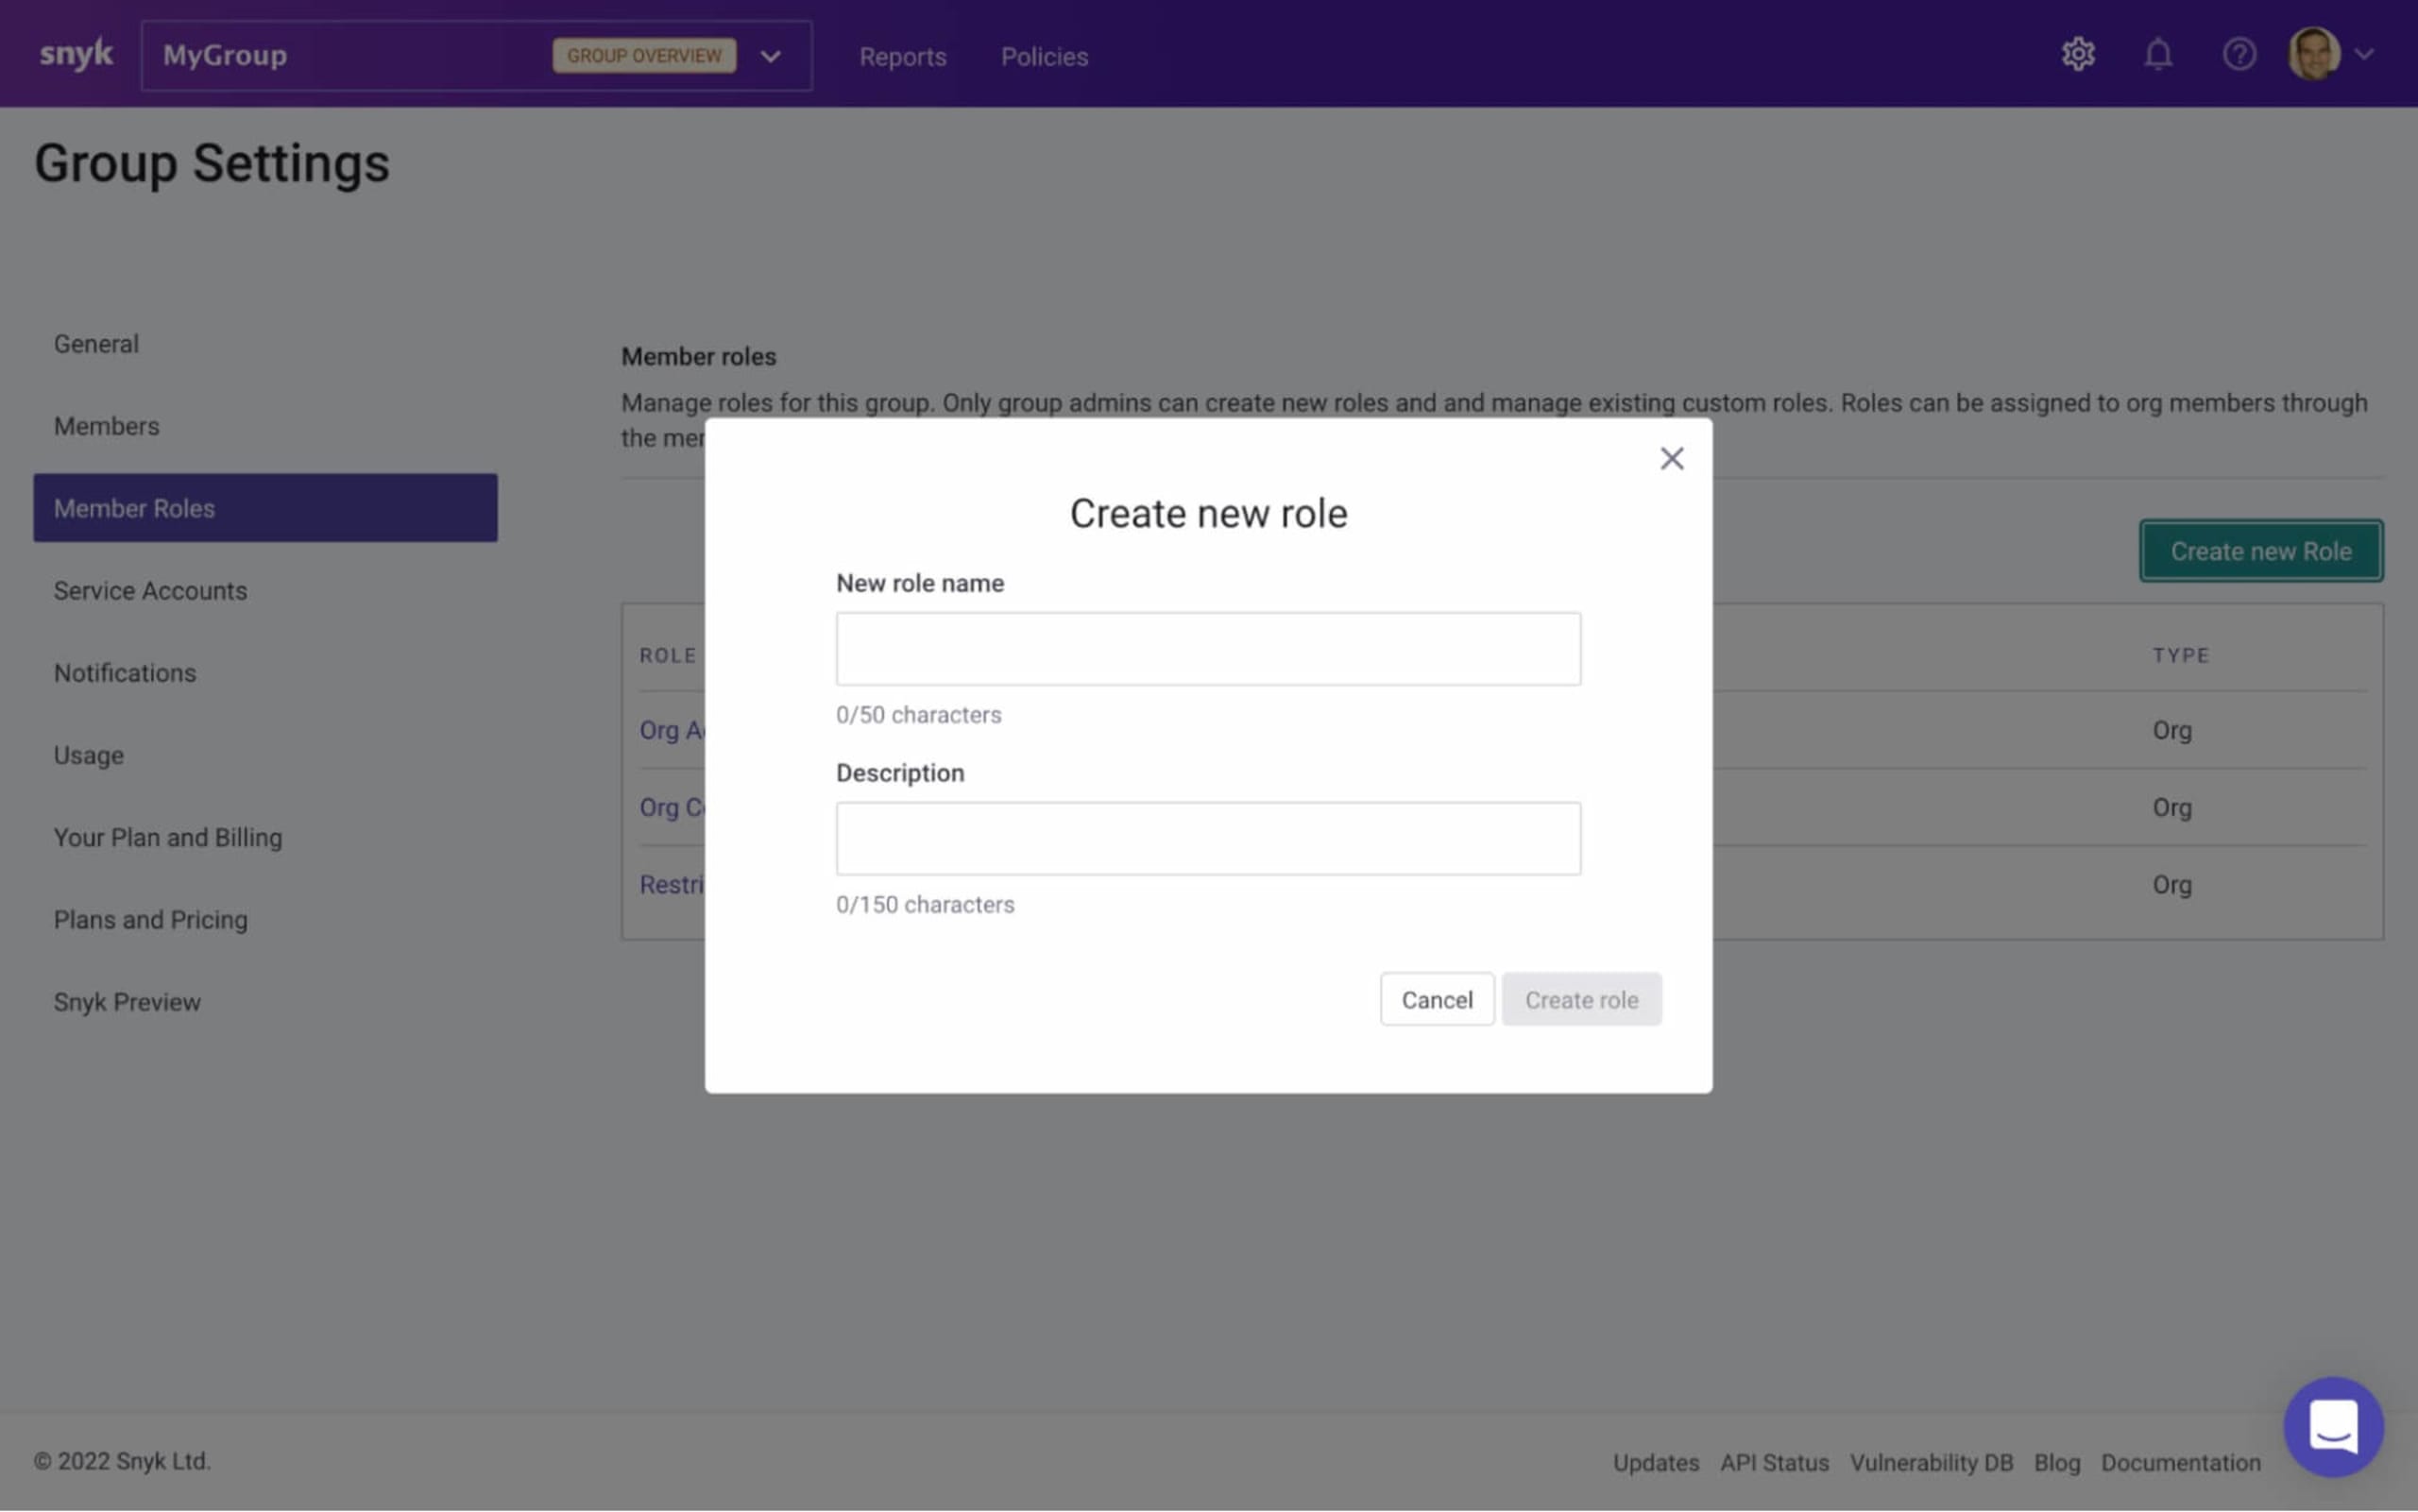
Um eine eigene Rolle zu erstellen, klicken Sie einfach auf die Schaltfläche Neue Rolle erstellen. Geben Sie im daraufhin angezeigten Fenster einen Namen und eine Beschreibung für die Rolle ein (Rollennamen müssen eindeutig sein):
Wählen Sie als Nächstes die Berechtigungen aus, die Sie der Rolle zuweisen möchten.
Die Berechtigungen sind in Kategorien gruppiert. Unter der Kategorie Organisationsverwaltung finden Sie beispielsweise Berechtigungen zum Erstellen, Bearbeiten und Entfernen einer Organisation. Unter der Kategorie Verwaltung ignorierter Projekte finden Sie Berechtigungen für den Zugriff auf die Funktionen zum Ignorieren von Snyk.
Gemäß dem Prinzip der geringsten Berechtigungen sind standardmäßig alle Kategorien und darin enthaltenen Berechtigungen nicht ausgewählt. Um Ihrer neuen Rolle bestimmte Berechtigungen zuzuweisen, wählen Sie diese einfach aus:
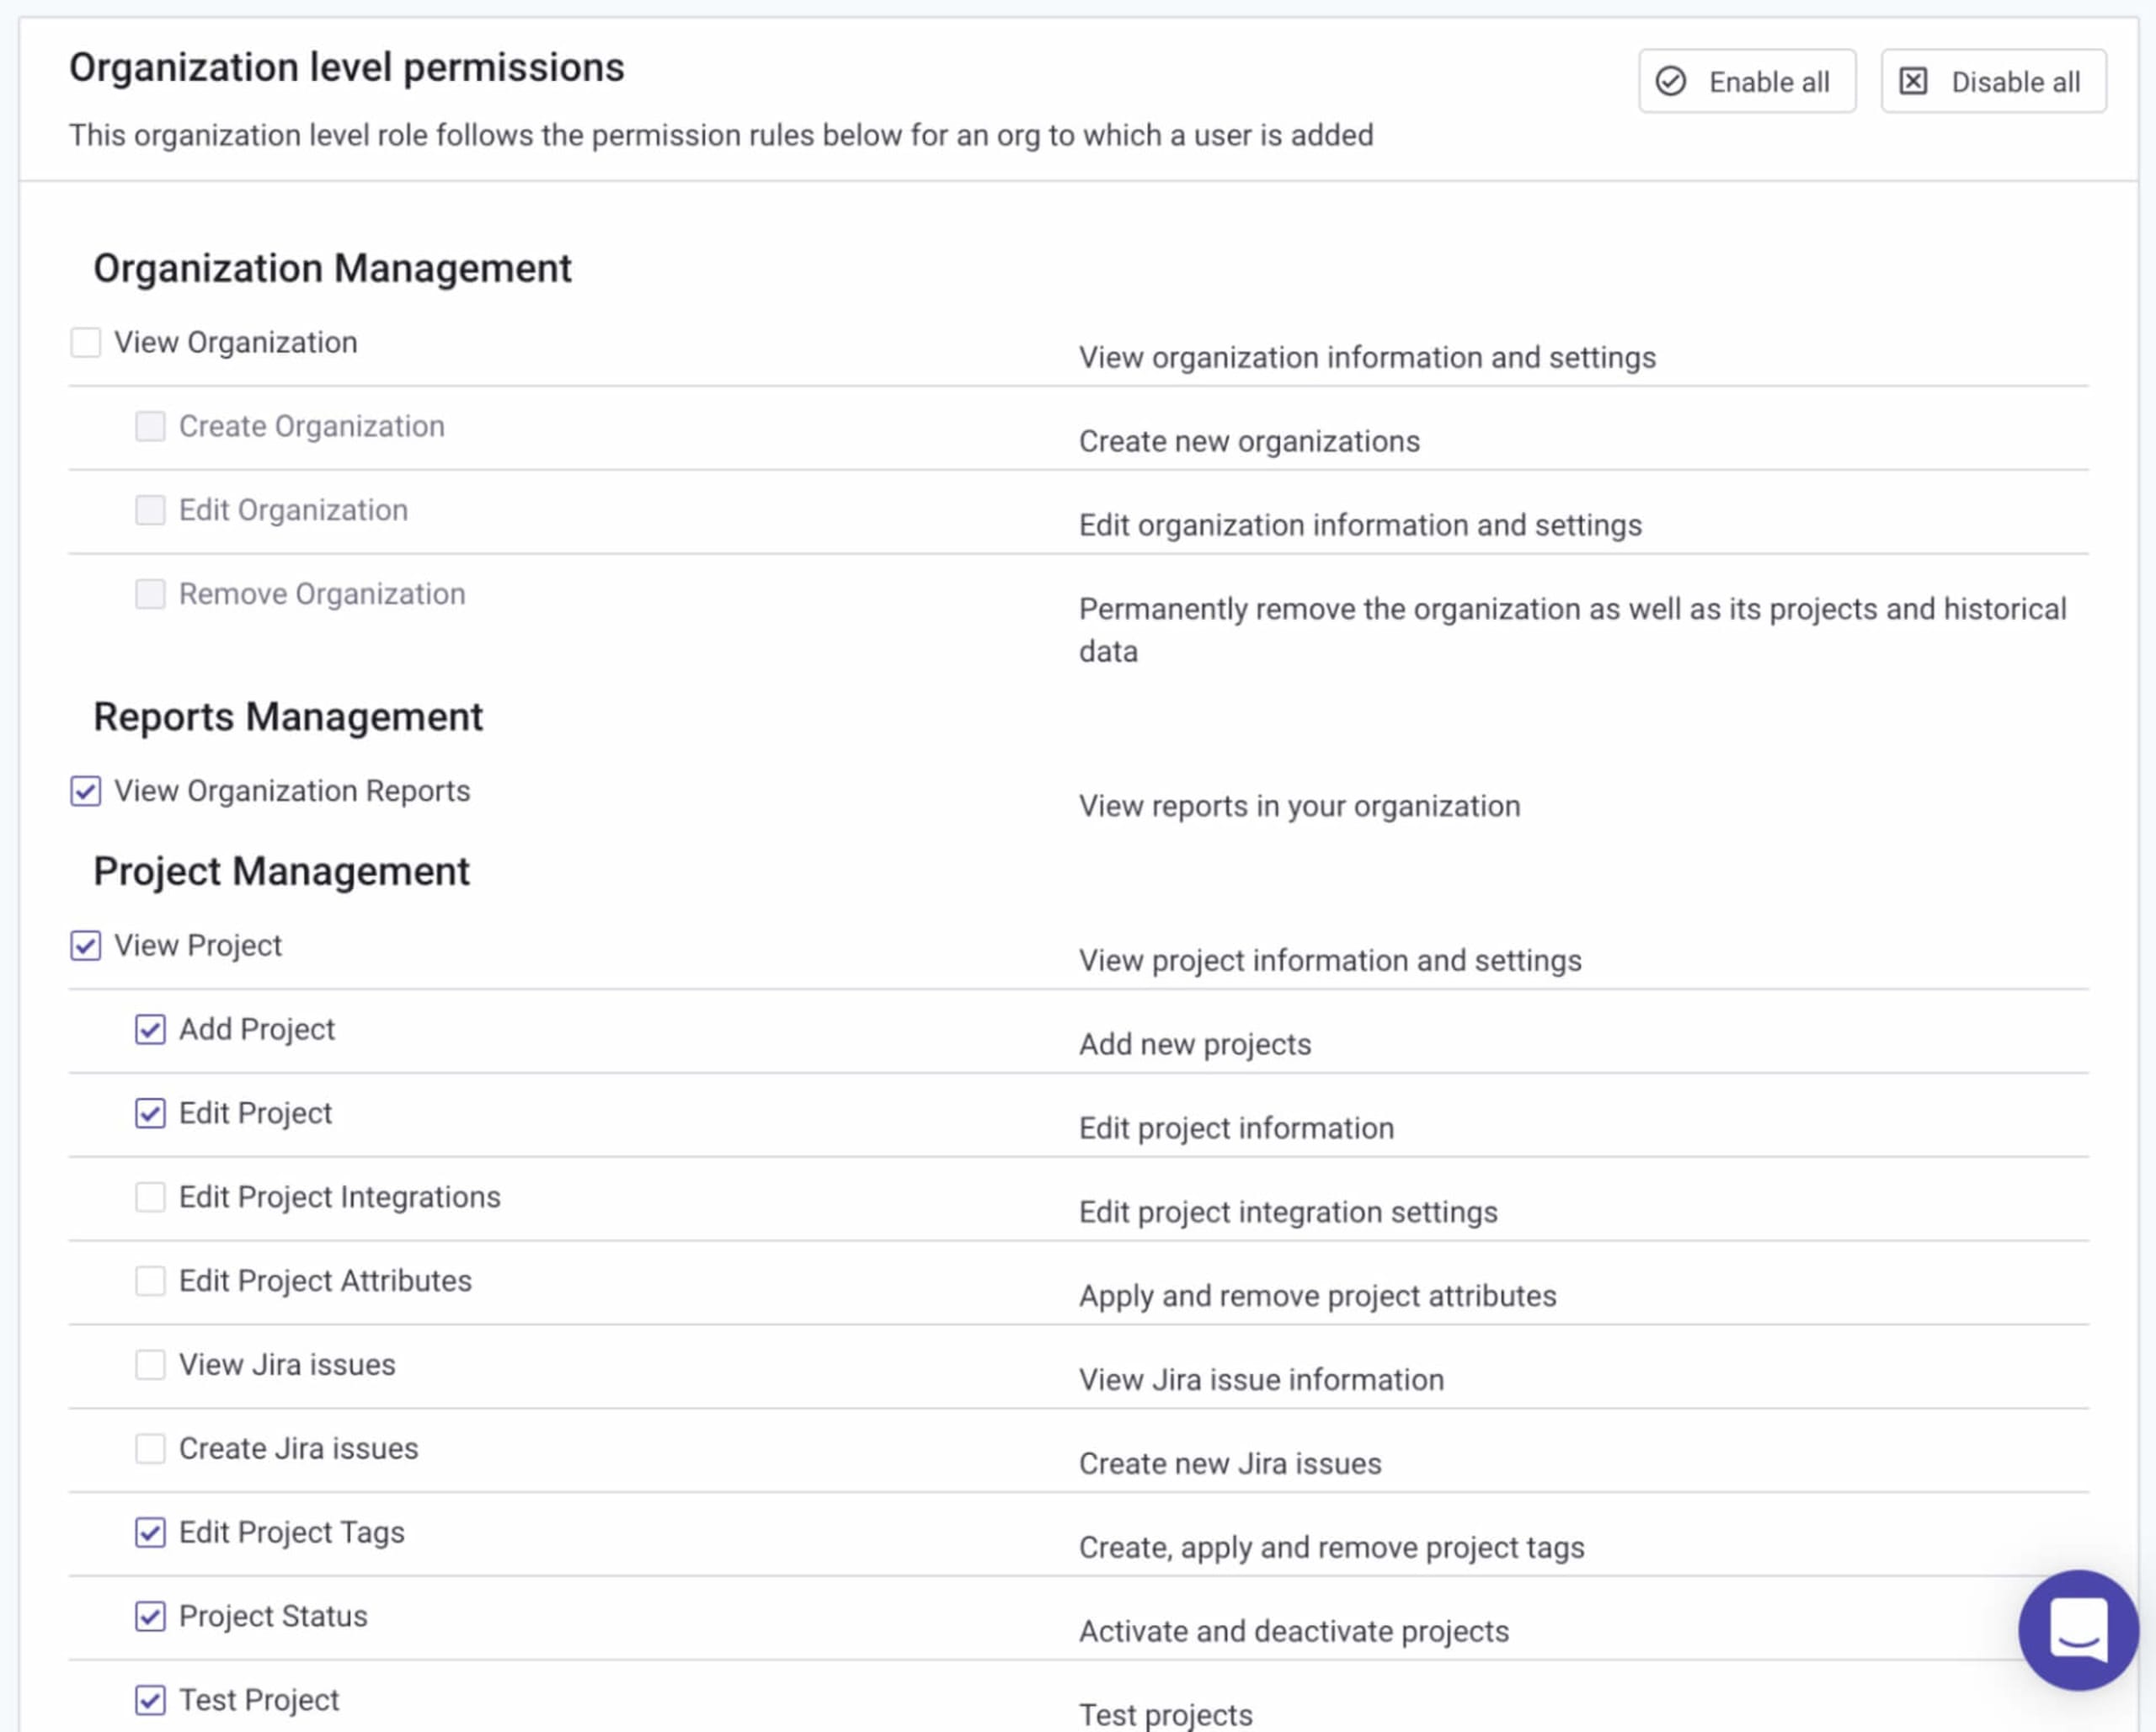
Klicken Sie abschließend unten auf der Seite auf Rollenberechtigungen aktualisieren. Die neue Rolle wird mit den ausgewählten Berechtigungen erstellt und auf der Seite „Mitgliedsrollen“ aufgeführt.
Sie können diese Rolle jederzeit bearbeiten, um ihr neue Berechtigungen zuzuweisen oder bereits zugewiesene Berechtigungen zu entziehen.
Benutzerdefinierte Rollen Benutzern zuweisen
Nach dem Erstellen können Sie Ihre benutzerdefinierte Rolle auf verschiedene Weise einem Mitglied einer Snyk-Organisation zuweisen.
Wählen Sie in der Snyk-Benutzeroberfläche die Organisation aus, in der Sie Rollen zuweisen möchten, und öffnen Sie den Tab Mitglieder.
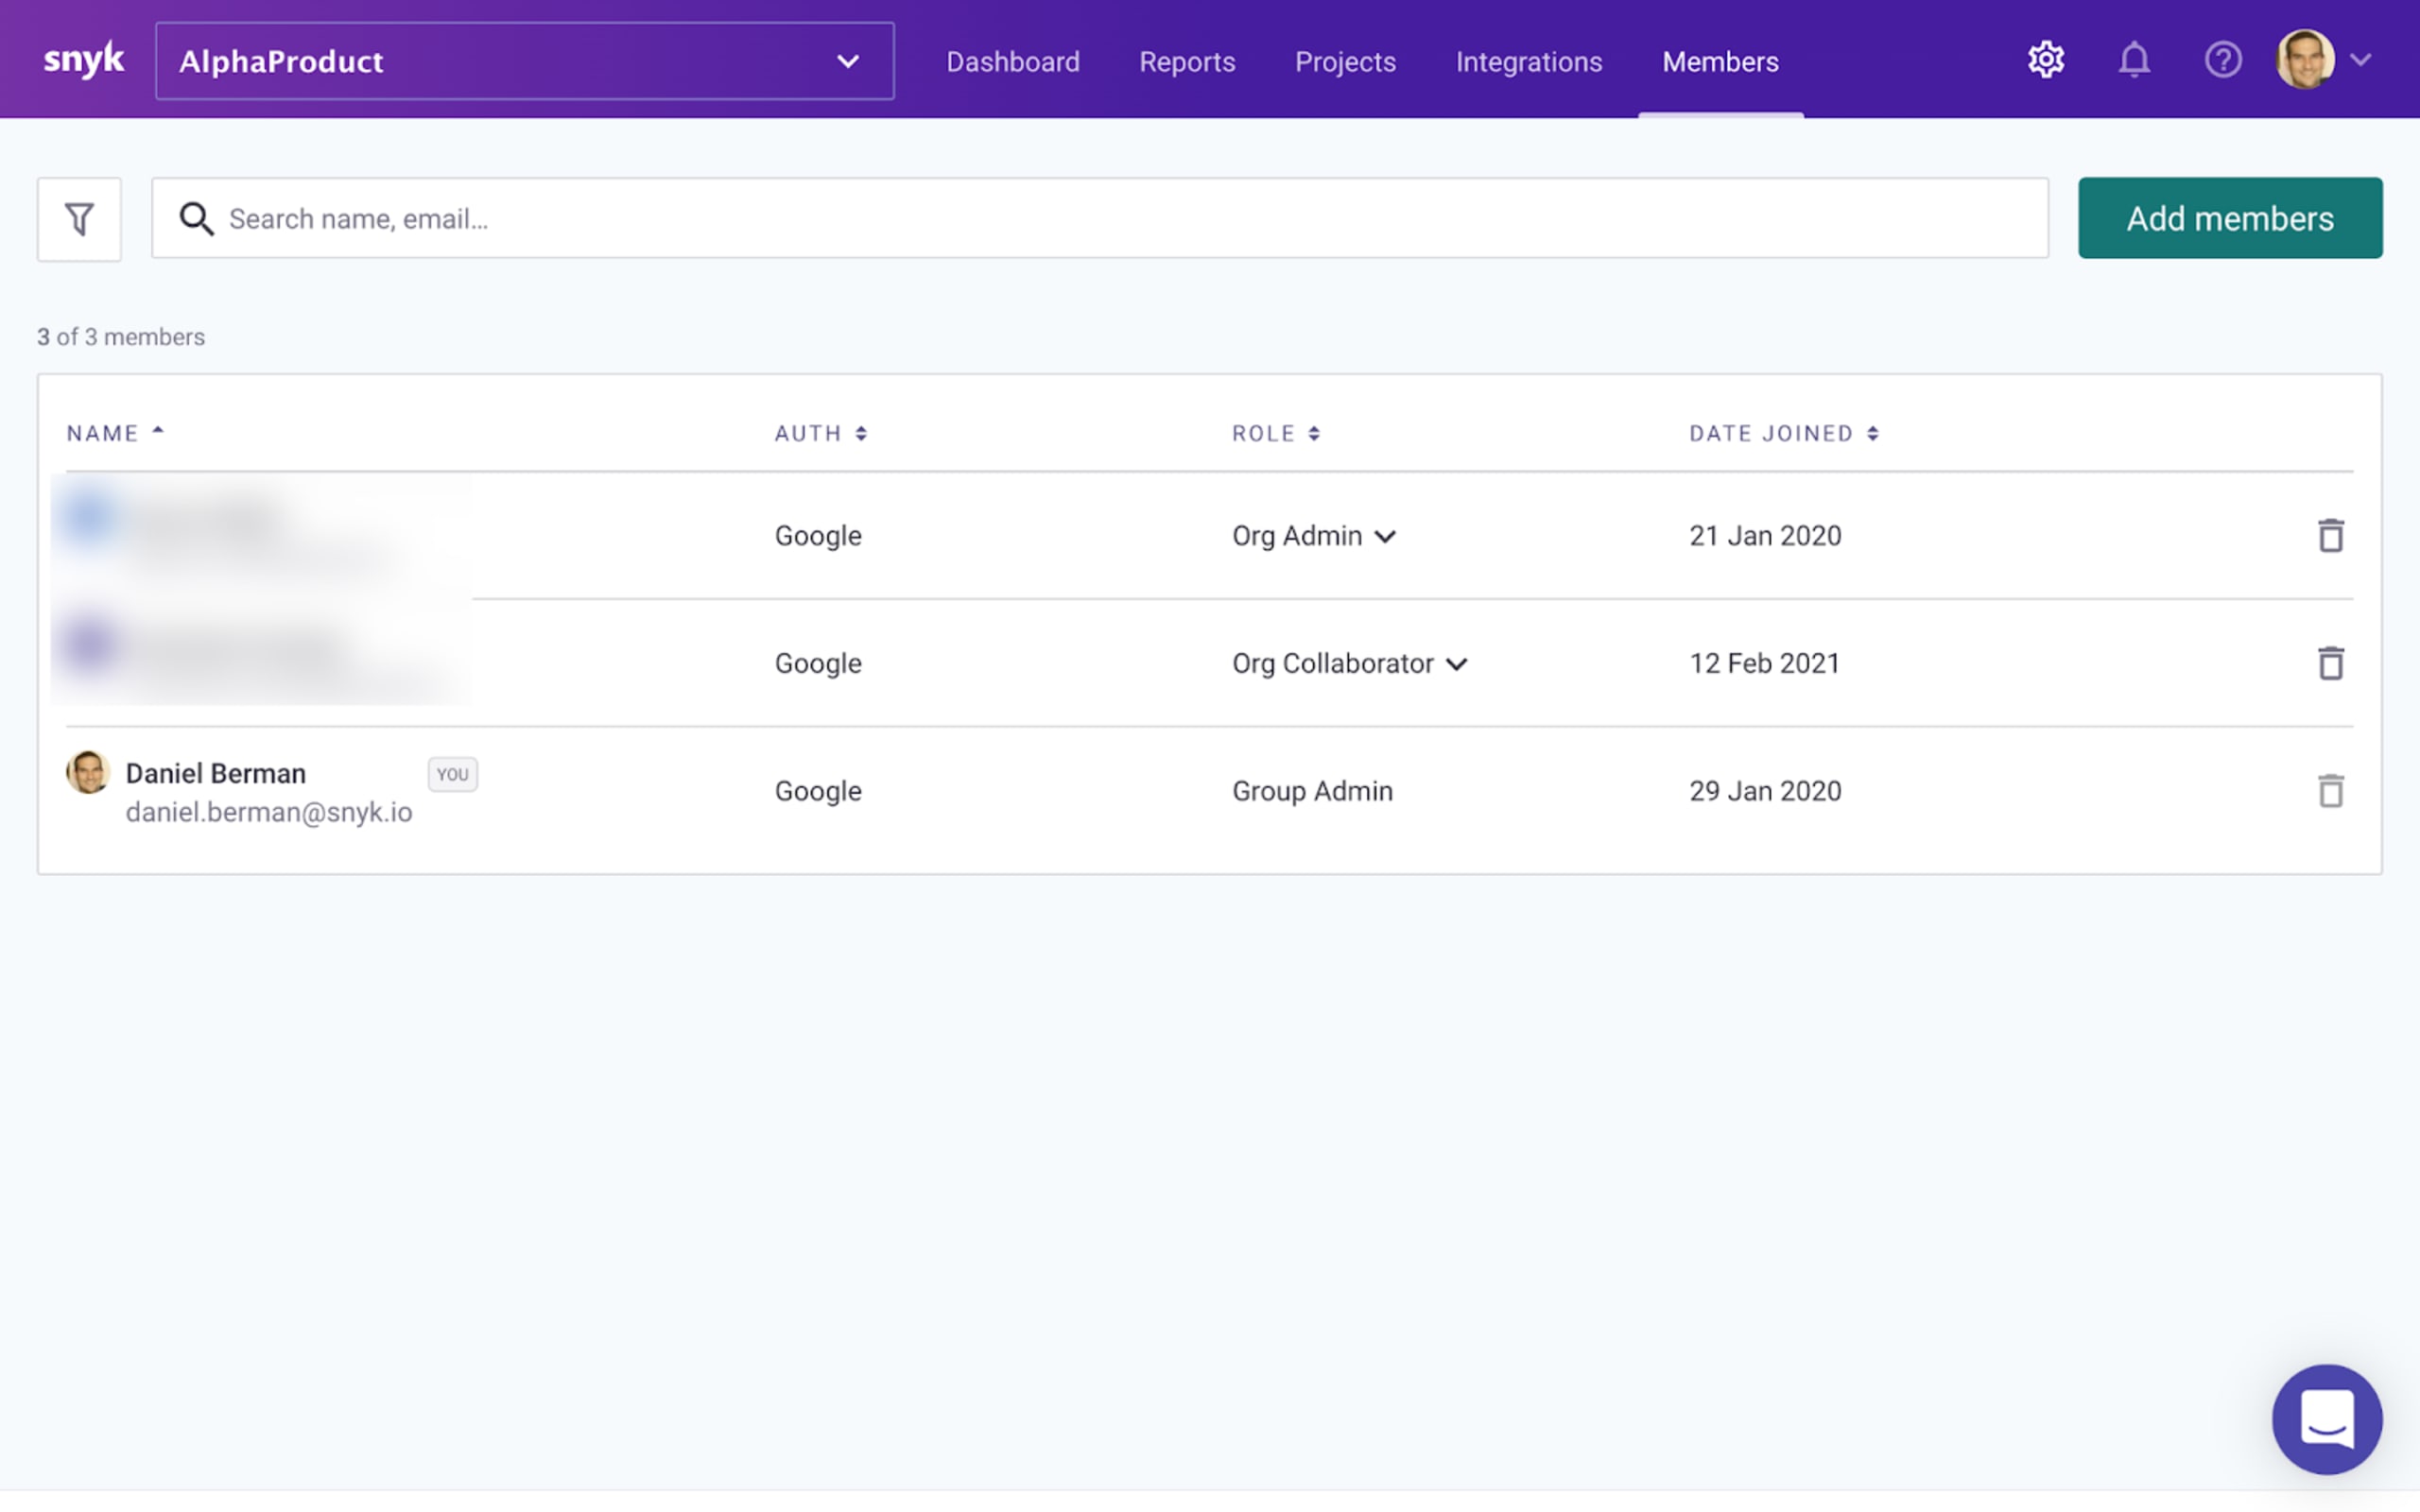
Wenn Sie die Rolle eines bestehenden Mitglieds ändern möchten, klicken Sie in der Spalte „Rolle“ auf die aktuell zugewiesene Rolle und wählen Sie Ihre benutzerdefinierte Rolle im Dropdown-Menü aus.
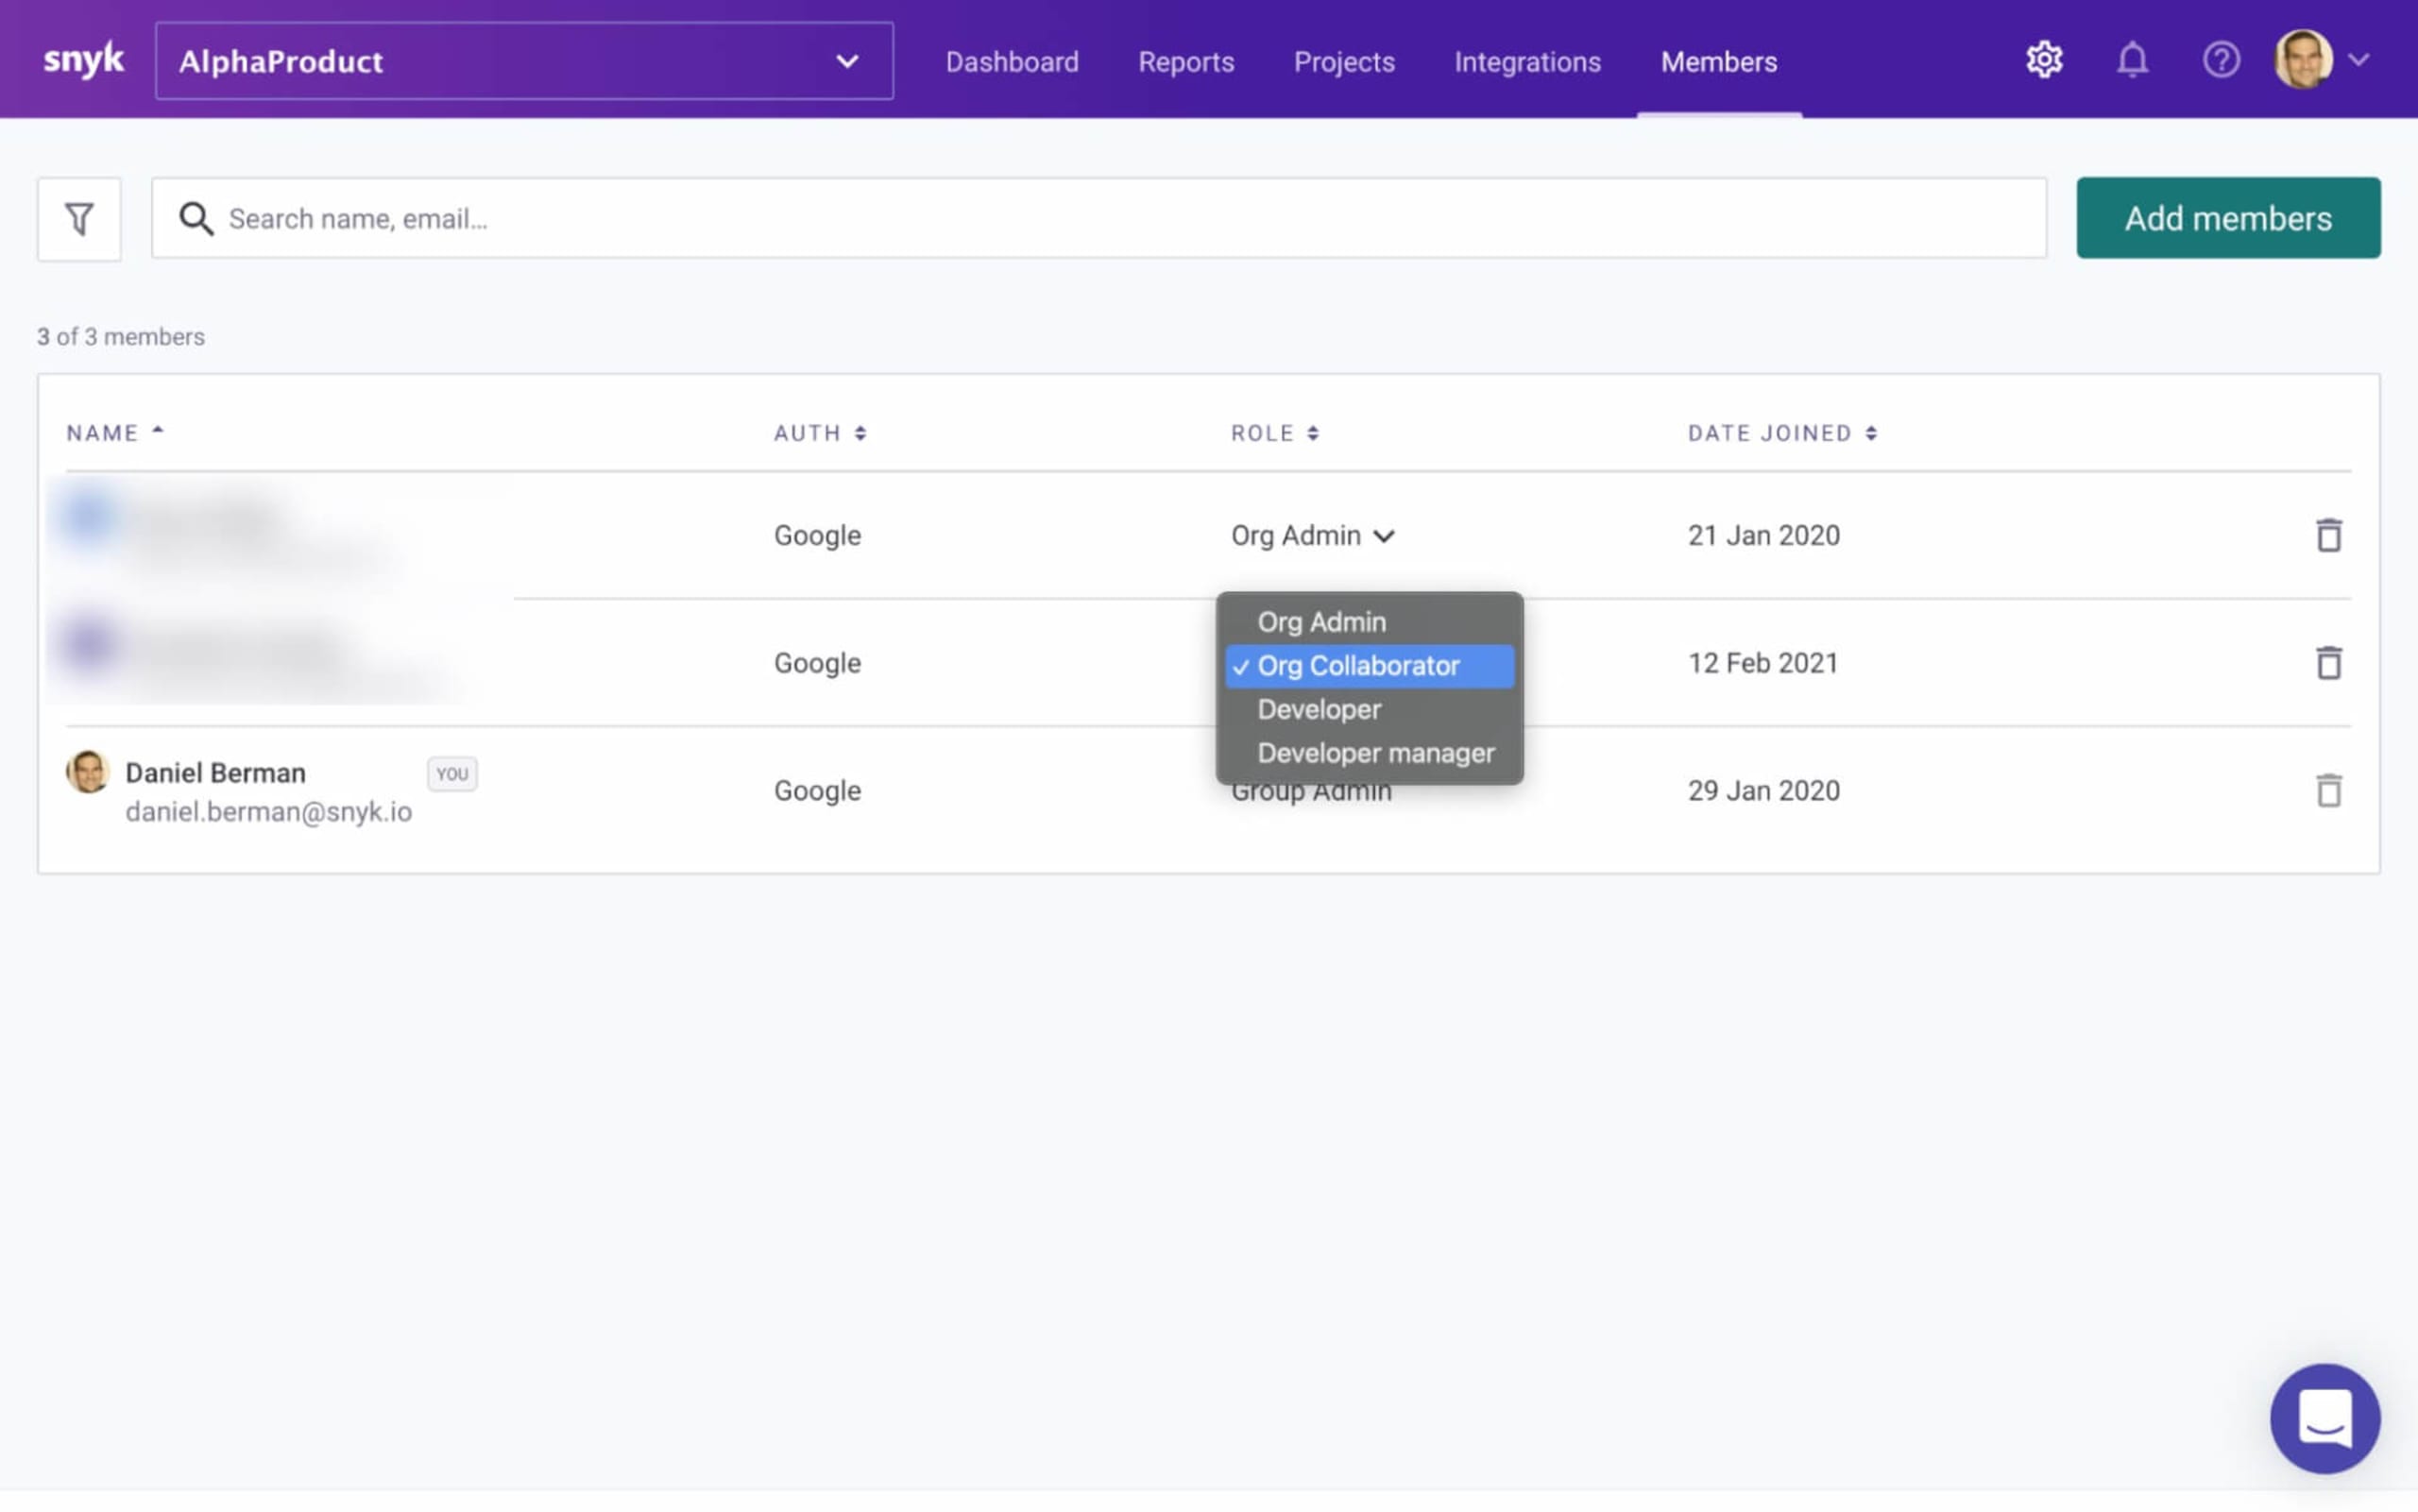
Sie können die Rolle eines bestehenden Mitglieds auch über die Snyk API ändern.
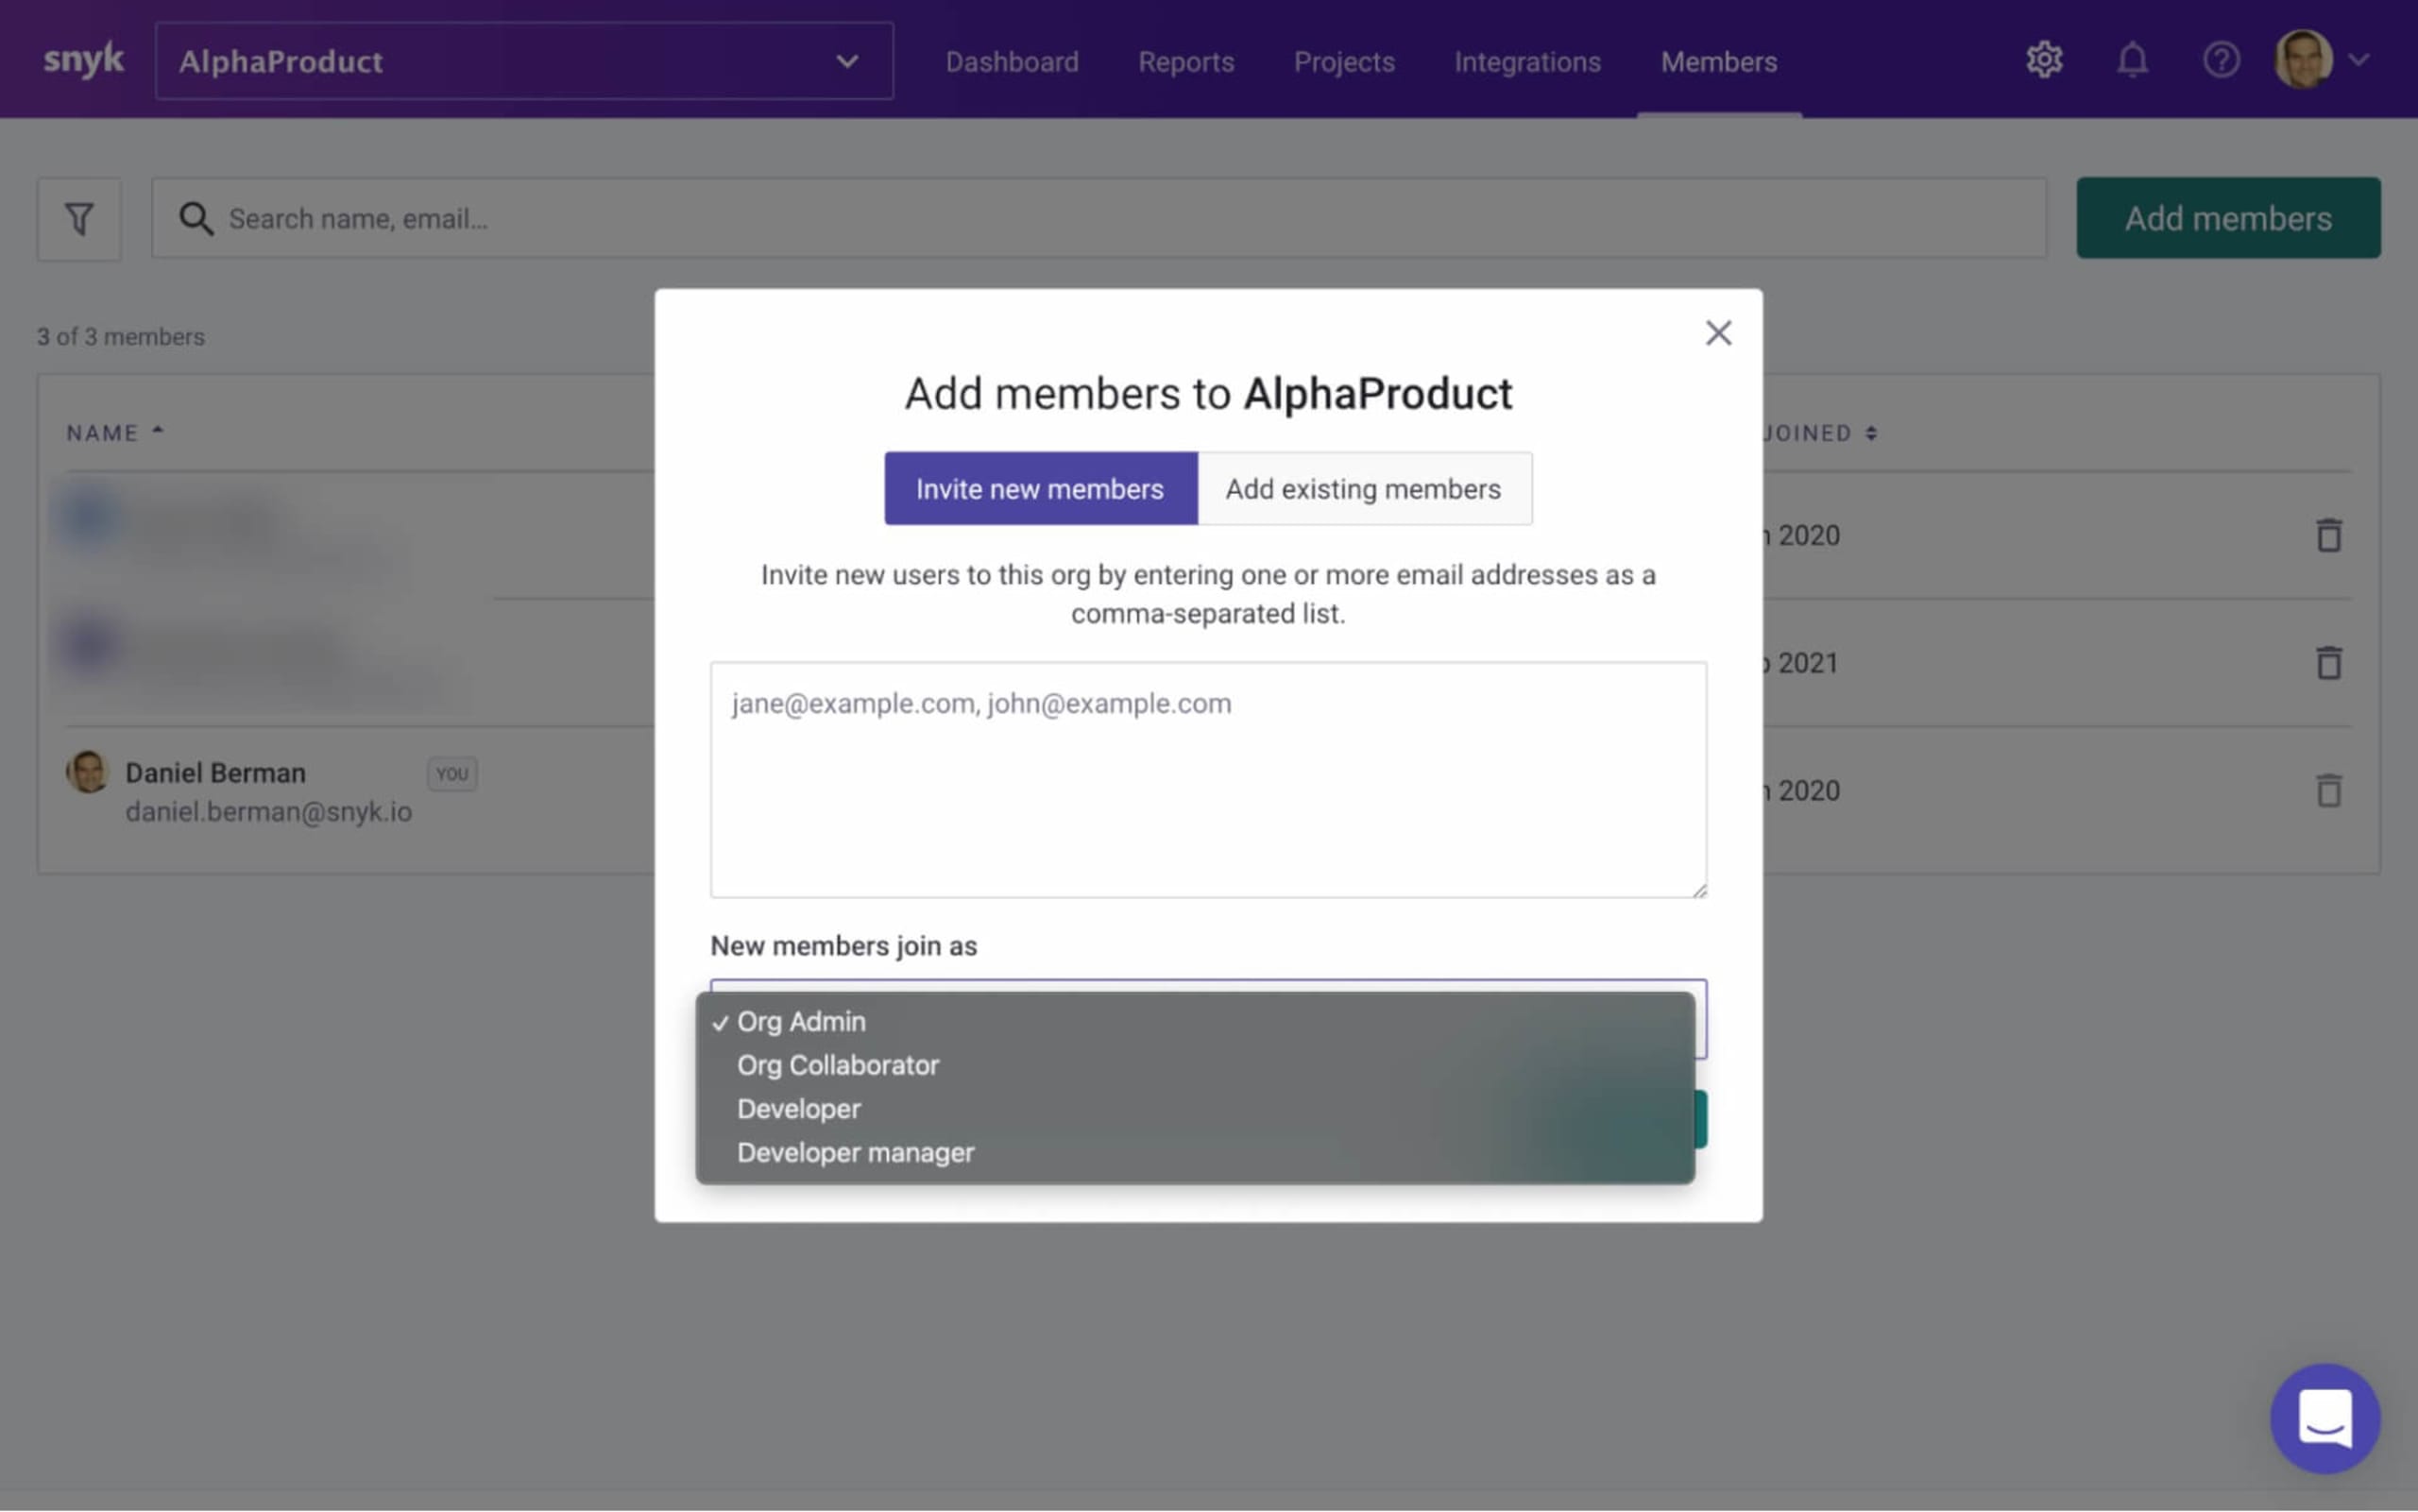
Was ist mit neuen Mitgliedern? Sie können Ihre neue benutzerdefinierte Rolle ganz einfach jedem neuen Mitglied zuweisen, wenn es einer Organisation hinzugefügt wird.
Klicken Sie auf Mitglieder hinzufügen und weisen Sie Ihre benutzerdefinierte Rolle über das Dropdown-Menü Neue Mitglieder treten bei als zu.
Beispiele für benutzerdefinierte Benutzerrollen
Jede Organisation ist anders aufgebaut und umfasst unterschiedliche Teams, Benutzer und Verantwortlichkeiten. Genau das macht die Möglichkeit, benutzerdefinierte Rollen zu erstellen, so leistungsstark: Als Group Admin können Sie Benutzerrollen an die Struktur Ihrer Organisation anpassen. Im Folgenden finden Sie einige Beispiele. Denken Sie jedoch daran: Es sind lediglich Beispiele. Wie Sie diese Rollen definieren und Berechtigungen zuweisen, liegt ganz bei Ihnen!
Die Entwicklerrolle
Damit Entwickler Probleme tatsächlich finden, priorisieren und beheben können, benötigen sie umfassenden Zugriff auf ihre Projekte und die von Snyk-Tests identifizierten Probleme. In manchen Organisationen dürfen Entwickler Probleme allerdings nicht ignorieren. Auf Abrechnungsinformationen von Snyk müssen sie aber ganz sicher nicht zugreifen können, oder? Sie können daher eine Entwicklerrolle mit genau den erforderlichen Berechtigungen erstellen und so sicherstellen, dass Entwickler für ihre Aufgaben den passenden Zugriff auf die Snyk-Plattform erhalten.
Die Rolle der Entwicklungsleitung
Für die Leitung eines Entwicklerteams ist der Umfang der erforderlichen Berechtigungen wahrscheinlich größer. Das variiert natürlich von Unternehmen zu Unternehmen und hängt vom Reifegrad und Aufbau des Application-Security-Programms ab. Wahrscheinlich sind jedoch detailliertere Berechtigungen für die Projektverwaltung erforderlich. Die Möglichkeit, Projekte zu bearbeiten und Jira-Tickets zu erstellen, gehört beispielsweise wahrscheinlich zur Rolle der Entwicklungsleitung, auch wenn sie nicht unbedingt für einzelne Entwickler vorgesehen ist.
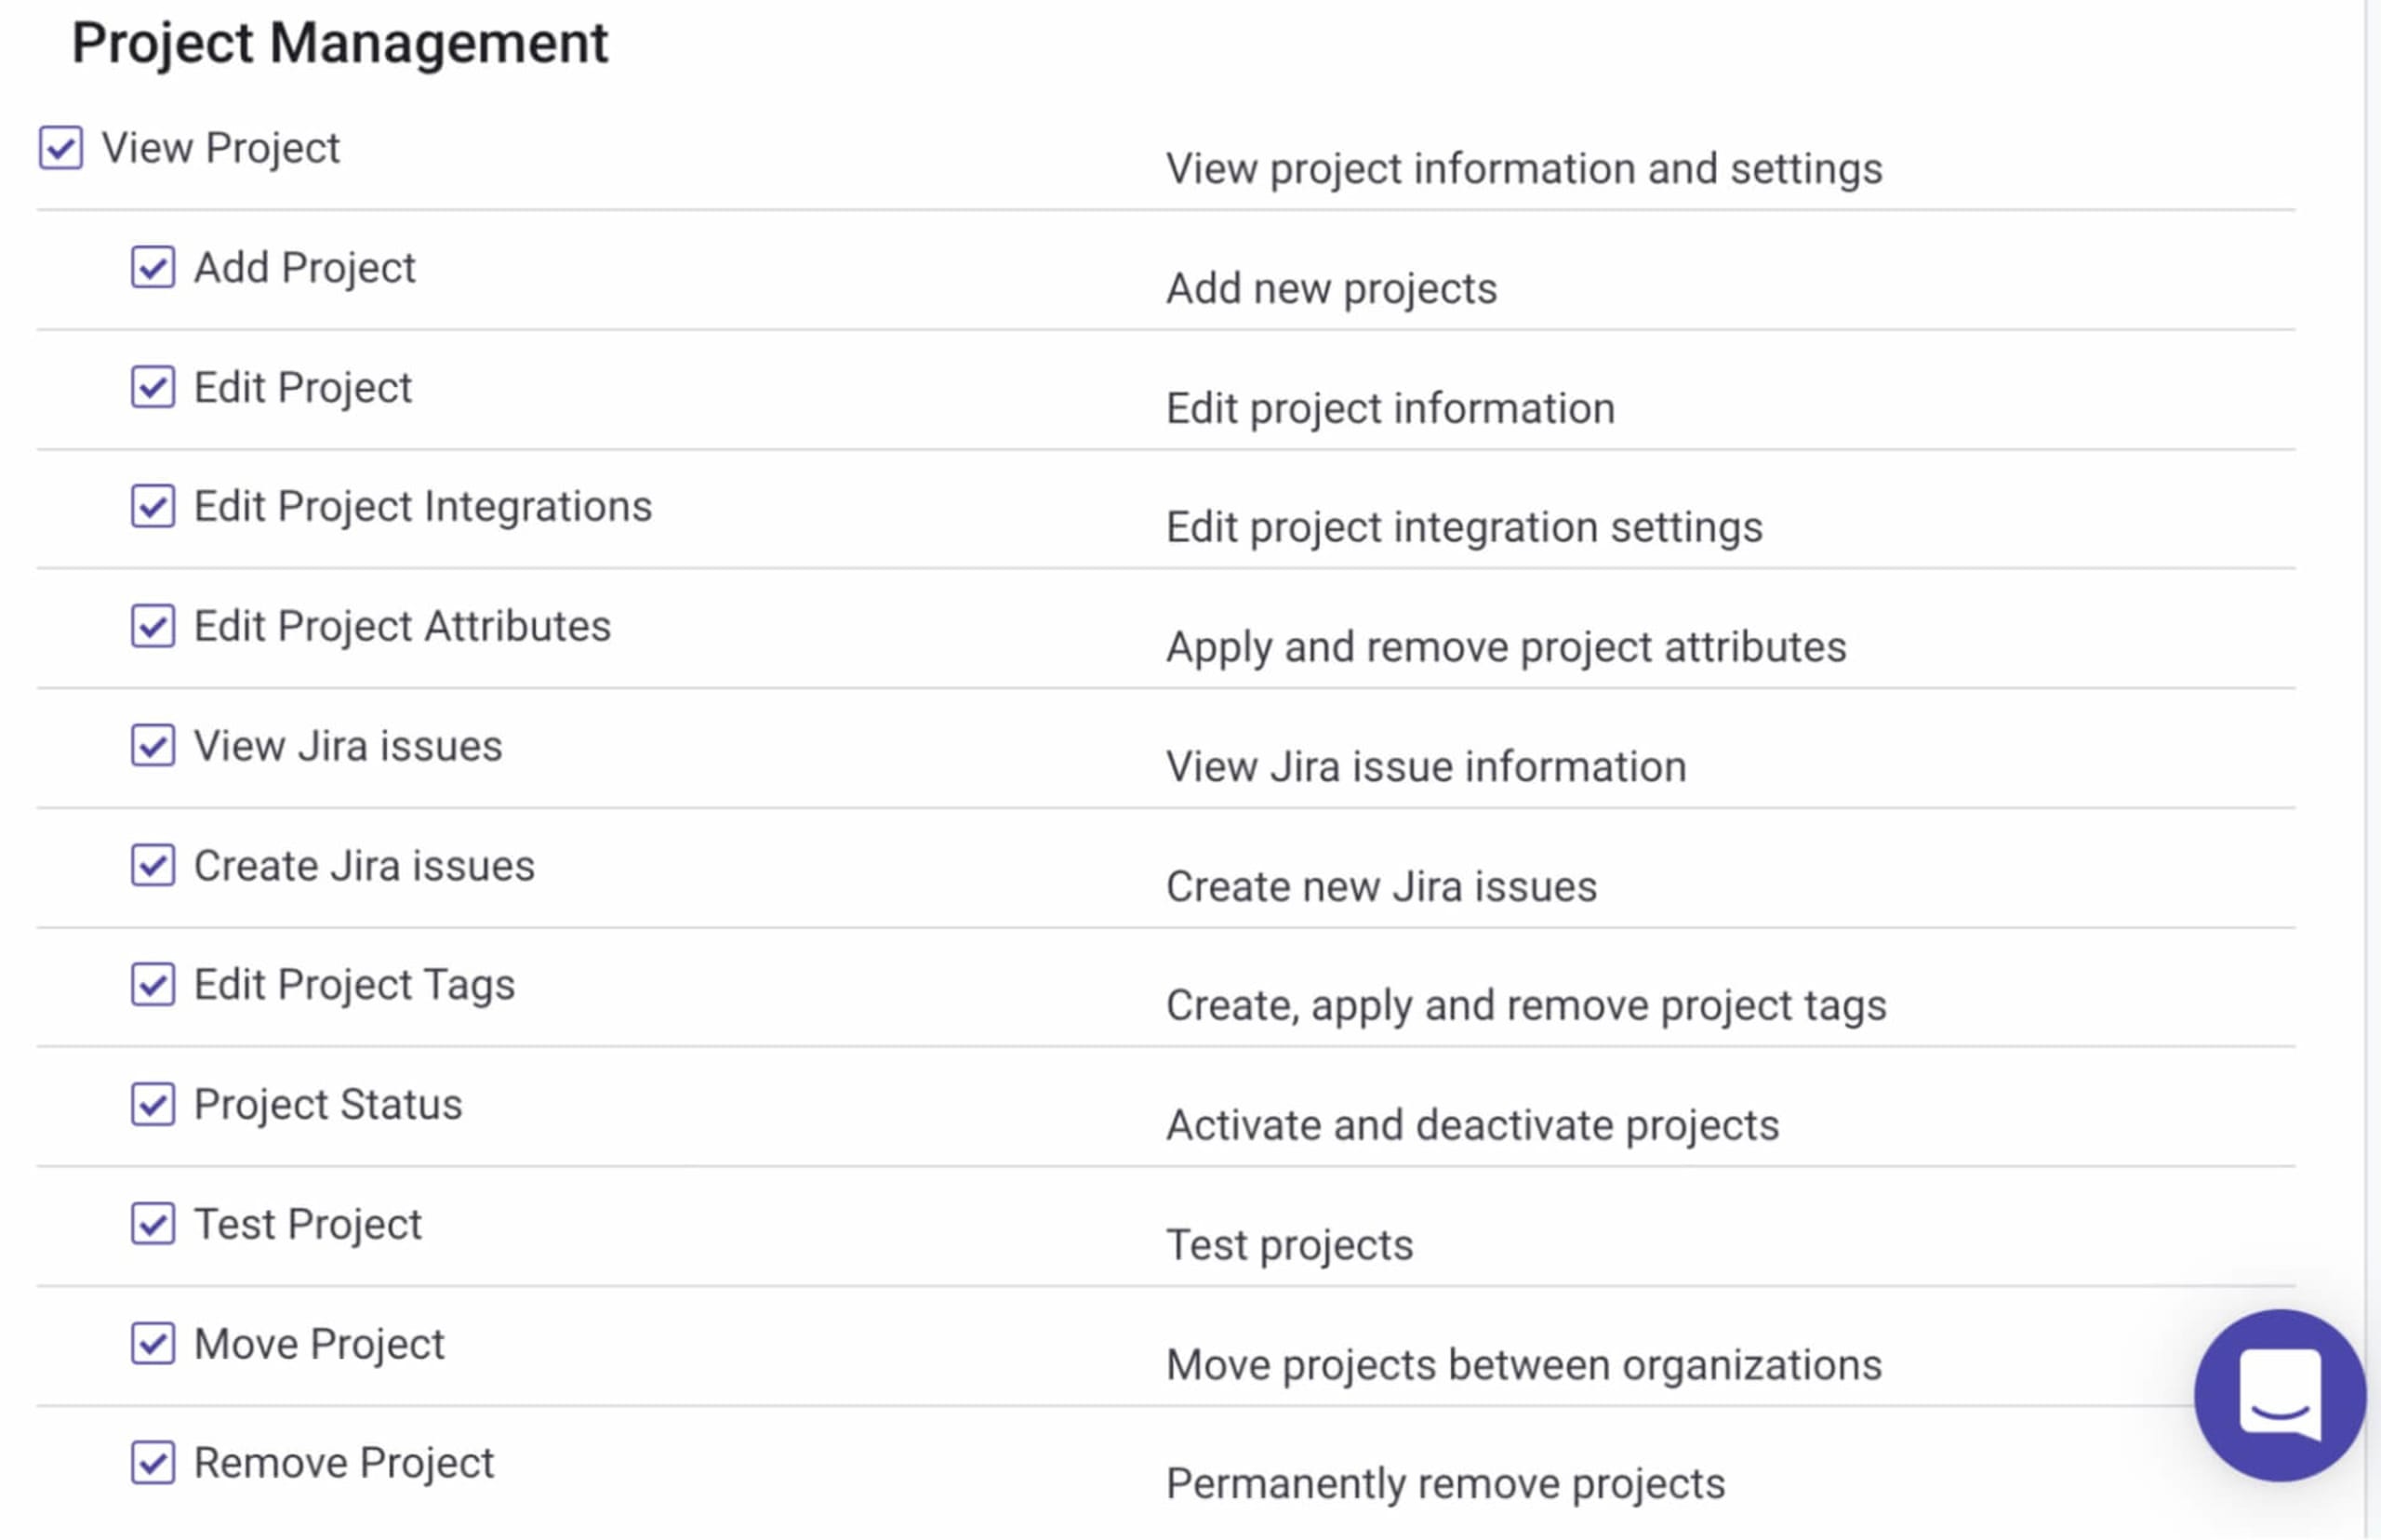
Die Rolle der Anwendungssicherheit
In Organisationen, in denen das Application-Security-Team die Bereitstellung von Snyk beaufsichtigt, können Berechtigungen für die Verwaltung von Organisationen, Projekten und Benutzern erforderlich sein. Zudem benötigt diese Rolle die Möglichkeit, die Nutzung von Snyk durch die Entwicklungsteams zu überblicken und den Fortschritt des Application-Security-Programms insgesamt zu verfolgen. Wahrscheinlich werden dieser Rolle auch Berechtigungen für Berichte und zum Ignorieren von durch Snyk identifizierten Problemen zugewiesen.
Governance in großem Maßstab unterstützen
Seit jeher verfolgt Snyk die Vision, Entwickler dabei zu unterstützen, mehr Verantwortung für die Sicherheit ihrer Anwendungen zu übernehmen, und Sicherheitsteams zugleich in die Lage zu versetzen, sie dabei anzuleiten.
Funktionen wie Richtlinien, Berichte und jetzt auch die Möglichkeit, Benutzerrollen anzupassen, geben Sicherheitsteams gemeinsam die nötige Kontrolle und Transparenz. So können sie sicherstellen, dass Entwickler die Snyk-Plattform effektiv zum Finden und Beheben von Problemen in ihren Anwendungen nutzen – innerhalb der vorgegebenen Grenzen und gemäß den internen Anforderungen der Organisation.
Dieses Gleichgewicht zu finden, ist nicht einfach. Genau dabei soll die Developer-Security-Plattform von Snyk Ihnen helfen.
Wie immer sind wir auf Ihr Feedback angewiesen. Zu den geplanten Verbesserungen gehören die Unterstützung von Berechtigungen auf Gruppenebene, mehreren Gruppen und der API. Wenn Sie jedoch eine bestimmte Funktion benötigen, lassen Sie es uns bitte über die üblichen Snyk-Kommunikationskanäle wissen.
Die neuen RBAC-Funktionen zur individuellen Anpassung von Rollen stehen Kunden mit unserem Enterprise-Tarif zur Verfügung. Probieren Sie sie jetzt aus!