Snyk in 30: Open-Source-Sicherheit für Atlassian Bitbucket Cloud

15. Dezember 2022
0 Min. LesezeitIn unserem neuesten Snyk in 30 haben Jason Lane (Director of Product Marketing) und ich (Marco Morales, Partner Solutions Architect) Snyk Open Source vorgestellt, mit einem Schwerpunkt auf unserer Integration mit Bitbucket Cloud.
Sie sprachen darüber, warum Open-Source-Sicherheit für die moderne App-Entwicklung unverzichtbar ist, und gaben Tipps für einen ganzheitlichen Ansatz für Anwendungssicherheit, der über das bloße Shift-left-Prinzip hinausgeht. Zum Abschluss der Session gab es eine Demo der Snyk App für Bitbucket Cloud. Sie zeigte, wie Entwicklerinnen und Entwickler direkt in einem nativen Bitbucket-Workflow auf eine hohe Anzahl an Schwachstellen sowie detaillierte, kontextbezogene Informationen zugreifen können. Heute stellen wir Ihnen die Highlights dieses Webinars vor. Wenn Sie mehr erfahren möchten, können Sie sich den ganzen Vortrag ansehen.
Warum Open-Source-Sicherheit wichtig ist
Früher wurden Anwendungen von Grund auf neu entwickelt und bestanden fast ausschließlich aus proprietärem Code aus dem eigenen Haus. Heute nutzen Entwicklerinnen und Entwickler vorhandene Open-Source-Bibliotheken, um Software in beispiellosem Tempo zu verbessern und zu entwickeln.
Open Source bringt auch neue Risiken mit sich, die es nicht gab, als Unternehmen hauptsächlich proprietären Quellcode verwendeten. Open-Source-Risiken rücken Jahr für Jahr bei immer mehr Unternehmen in den Fokus – auch wegen Zero-Day-Schwachstellen in Open-Source-Software wie Log4Shell. Deshalb gibt es Snyk: Wir unterstützen Entwicklungsteams dabei, Sicherheitslücken und Lizenzprobleme in Open-Source-Abhängigkeiten zu finden und zu beheben.
Die Rolle von Open Source im modernen SDLC
Obwohl Open-Source-Sicherheit unverzichtbar ist, räumen Entwicklerinnen und Entwickler ihr beim Erstellen von Software meist keine Priorität ein. Andere Ziele wie Geschwindigkeit und Funktionalität stehen oft vor der Sicherheit. Das ist nachvollziehbar: In der Vergangenheit galt Sicherheit als „Blocker“, der pünktliche Releases verhinderte und Entwicklungsteams zu Nacharbeiten zwang. Ansätze wie DevSecOps sollen Entwicklerinnen und Entwicklern mehr Kontrolle geben. Doch oft greifen sie zu kurz, weil sie die Teams mit zu vielen Tools, Berichten und Warnmeldungen überlasten und letztlich keine klaren Empfehlungen zur Behebung liefern.
Stattdessen müssen sich alle Sicherheitstools – einschließlich Lösungen für Open-Source-Sicherheit – nahtlos in bestehende Entwicklungsprozesse einfügen. Alle Tools von Snyk lassen sich in gängige Entwicklungspipelines wie Atlassian Bitbucket und Github integrieren. Außerdem bieten wir praxisorientierte Anleitungen und Schulungen direkt in den gewohnten Workflows von Entwicklerinnen und Entwicklern. Snyk hilft, Kontextwechsel zu minimieren, damit sie Schwachstellen schnell beheben und direkt weiter programmieren können.
Open-Source-Sicherheit muss außerdem Teil eines ganzheitlichen Ansatzes für Anwendungssicherheit sein. Moderne Apps nutzen zahlreiche Komponenten wie Infrastructure as Code (IaC), Container und Cloud-Services. Für Entwicklerinnen und Entwickler laufen all diese Elemente an einem Ort zusammen: in ihrer CI/CD-Pipeline. Das berücksichtigt Snyk mit einer umfassenden Sicherheitsplattform – vom Code bis zur Cloud und zurück zum Code. Als Teil dieser Plattform ist Snyk nicht einfach ein eigenständiges Tool. Die Lösung bezieht den Kontext der gesamten Anwendung ein – ihre Cloud-Infrastruktur, den Quellcode und ihre Container –, um umfassende Informationen zu jeder Open-Source-Komponente bereitzustellen.

Snyk Open Source für Atlassian Bitbucket
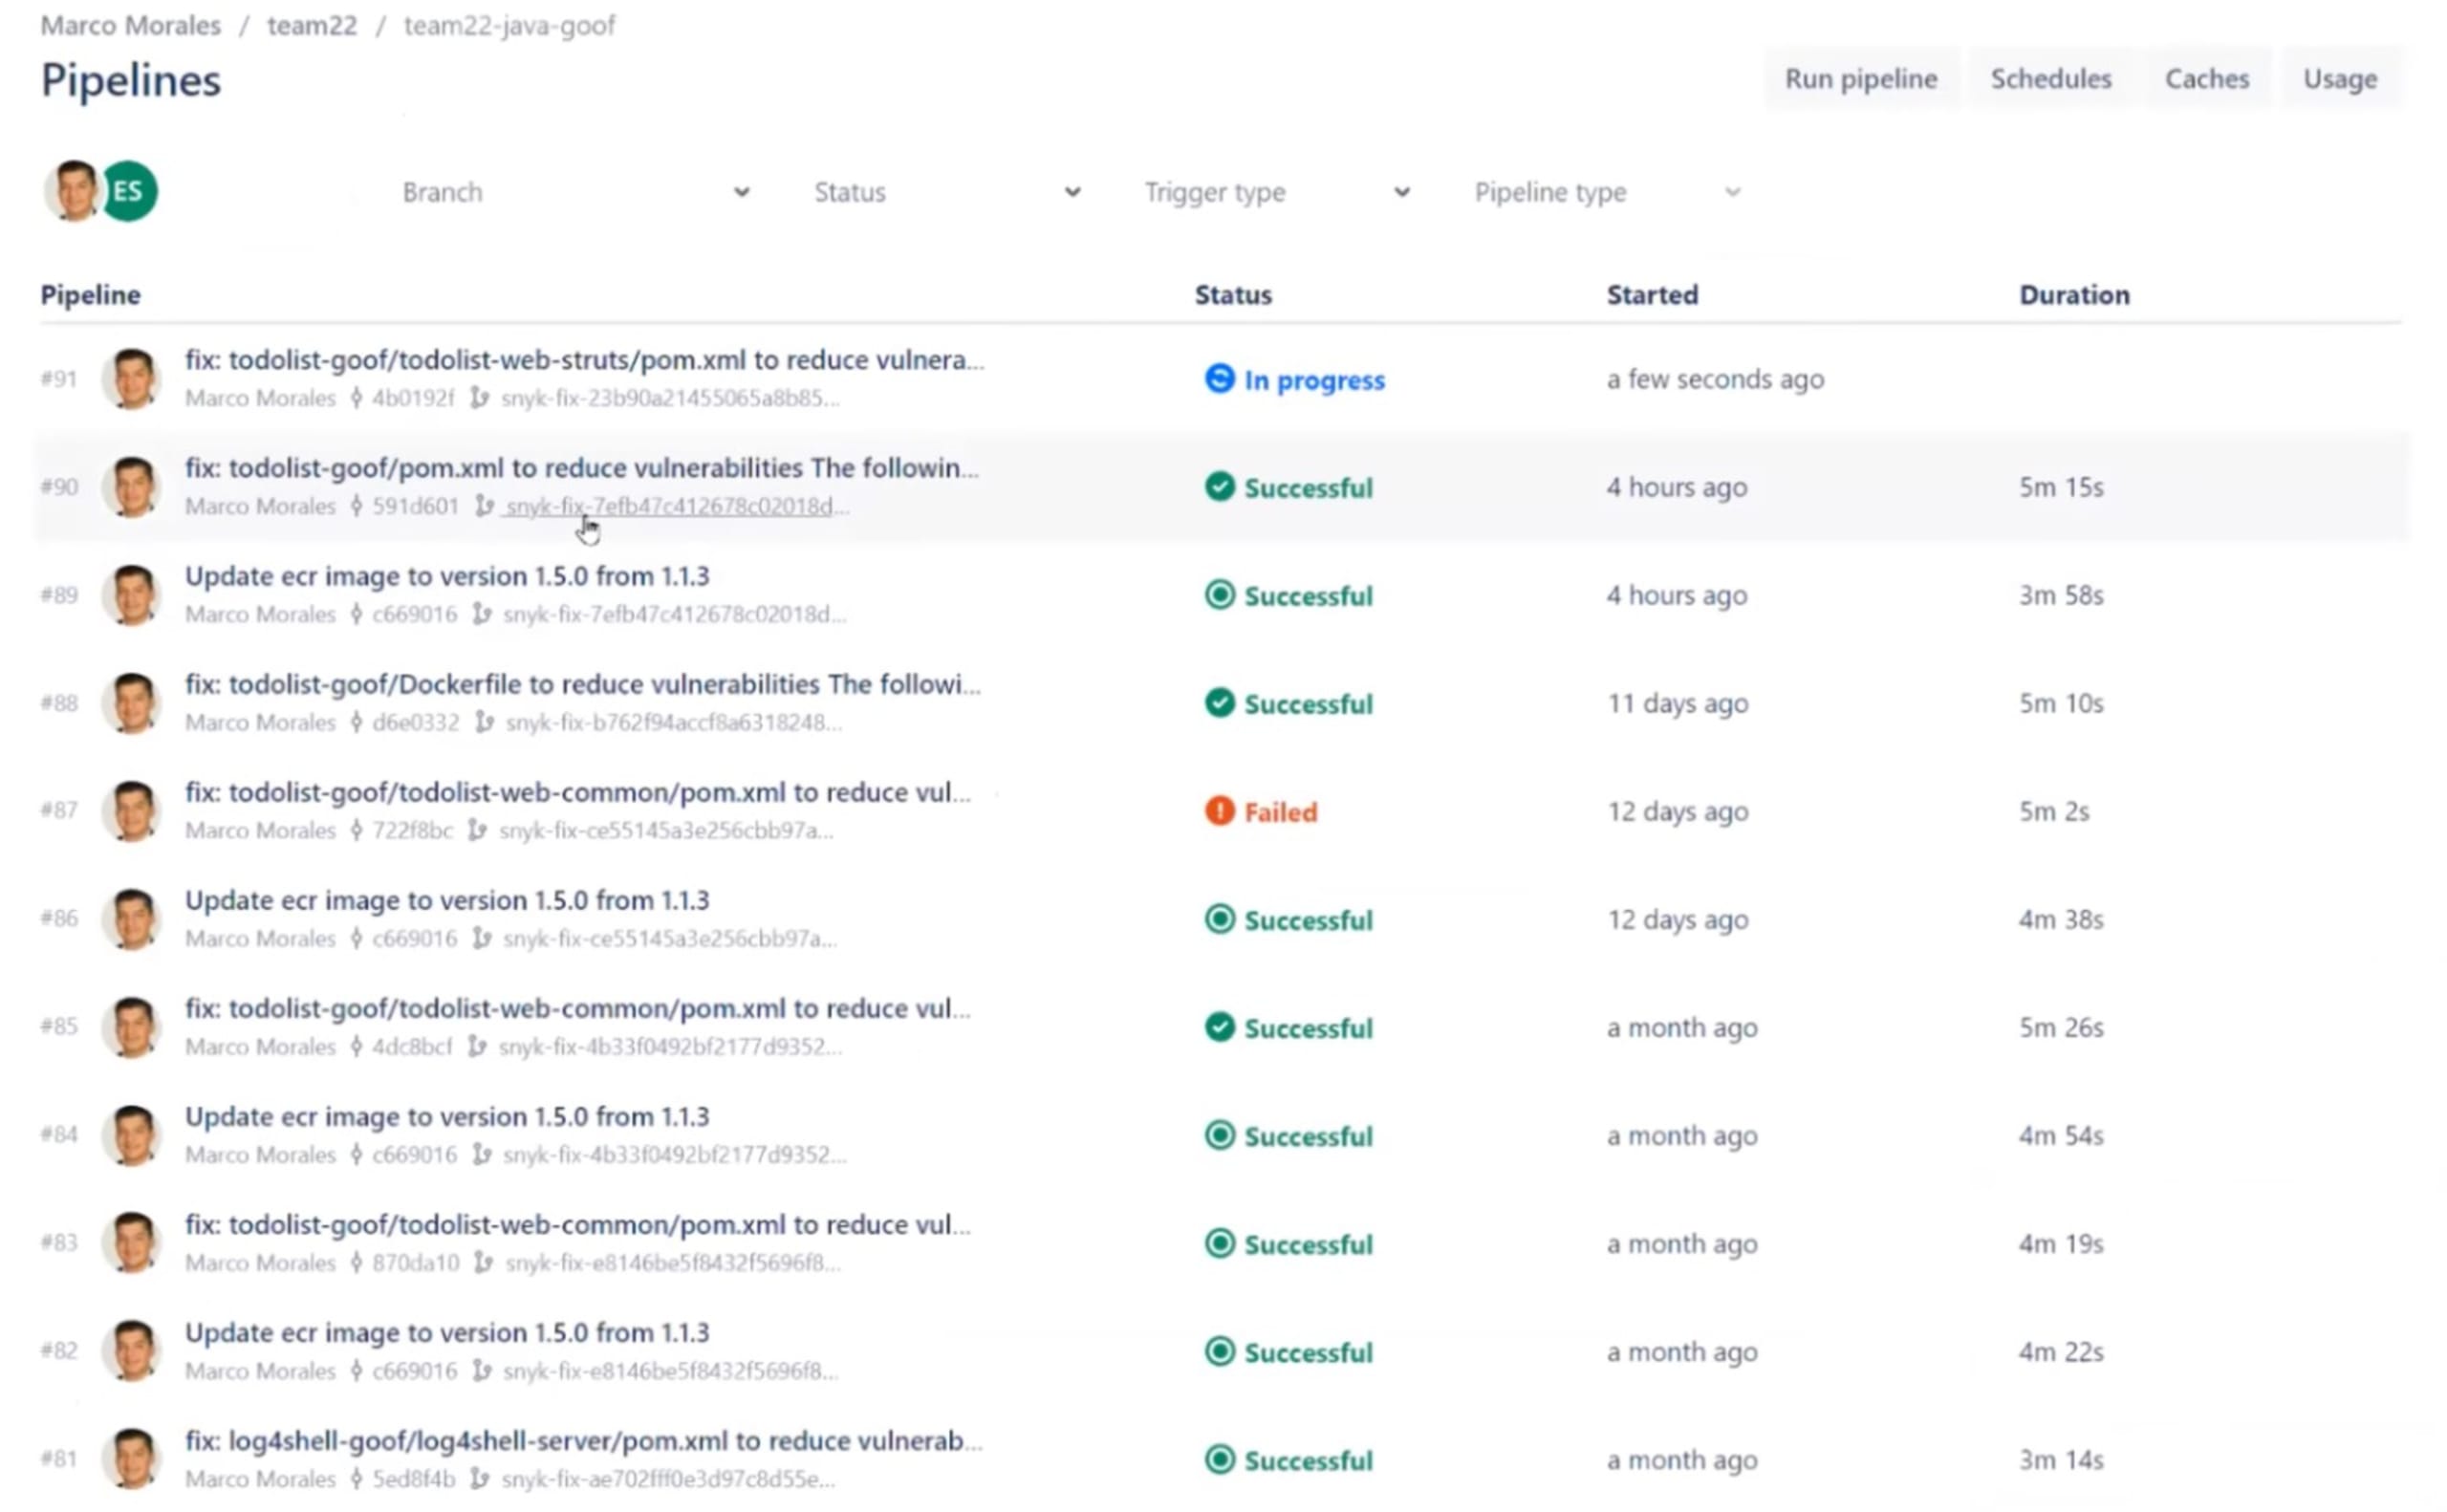
Da Atlassian Bitbucket so weit verbreitet ist, lag es nahe, die Plattform in unsere Integrationen aufzunehmen. In unserem Snyk-in-30-Democast haben wir diese neue Snyk-Bitbucket-Integration vorgestellt. Hier sind einige Highlights der Demo:
Schwachstellendaten und Empfehlungen zur Behebung abrufen
Mit Snyk können Teams Details zu jeder Schwachstelle direkt in ihrer Bitbucket-Umgebung einsehen. Nutzerinnen und Nutzer können einfach in ihrem Workspace auf einen Tab klicken, um eine Übersicht und die empfohlenen nächsten Schritte für jede gefundene Schwachstelle aufzurufen. Diese Informationen werden in einer Bitbucket-Snyk-Präsentationsschicht angezeigt und umfassen:
Informationen zur Schwachstelle, einschließlich der Version der Open-Source-Komponente, in der die Schwachstelle enthalten ist, und der Gründe, warum sie ein Risiko für die betreffende Anwendung darstellt
Ein Priority Score, der anhand von Faktoren wie CVSS, Ausnutzbarkeit, Trends in der Community, Erreichbarkeit und Behebbarkeit berechnet wird
Empfehlungen zur Behebung, zum Beispiel die Empfehlung einer vertrauenswürdigen Version der Komponente sowie einfache Schritte für das Zurücksetzen auf diese Version
Da diese Informationen direkt in Bitbucket verfügbar sind, kann jede Person mit Zugriff auf das Repository auch diese Sicherheitseinblicke einsehen.

Korrekturen während der Entwicklung priorisieren
Dank dieser Details zu Schwachstellen können Entwicklungsteams Open-Source-Risiken direkt in ihrer Bitbucket-Pipeline einfach bewerten und minimieren. Auf der Übersichtsseite jeder Schwachstelle sehen Teams außerdem zeitnahe Warnmeldungen mit ausführlichen Hintergrundinformationen und Referenzen. So können Entwicklerinnen und Entwickler schnell erkennen, welche Schwachstellen für ihre Umgebungen kritisch sind, und die Behebung priorisieren.

Mit Bitbucket und Jira die nächsten Schritte angehen
Diese neue Snyk-Bitbucket-Integration erleichtert Teams außerdem die Behebung von Open-Source-Risiken per Mausklick. Nutzerinnen und Nutzer können einfach einen Bitbucket-Pull-Request erstellen und dann aus einer vollständigen Liste gefundener Schwachstellen auswählen, welche sie beheben möchten. Daraufhin setzt Snyk die betreffende Open-Source-Komponente automatisch auf eine sichere Version zurück. Die Details zu den Schwachstellen aus der Präsentationsschicht werden ebenfalls in diesen Pull-Request übernommen.
Für Unternehmen mit einem Team, das Sicherheitsprobleme triagiert, gibt es alternativ die Möglichkeit, ein vorausgefülltes Jira-Ticket zu erstellen. Dank dieser Automatisierung lassen sich Schwachstellendetails in Sekundenschnelle an die zuständigen Teammitglieder weitergeben.

Erfahren Sie mehr über unsere Integration mit Bitbucket
Wir unterstützen Sie dabei, Sicherheit in die gewohnten Umgebungen Ihrer Entwicklungsteams zu integrieren – für ein ganzheitliches, entwicklerorientiertes Erlebnis, das bestehende CI/CD-Pipelines nicht beeinträchtigt. Unsere Plattform für Entwicklersicherheit lässt sich in zahlreiche gängige Entwicklungstools integrieren, von CI/CD bis hin zu Cloud-Services und vielem mehr.

Wenn Sie Bitbucket nicht nutzen, Ihr Unternehmen aber Github, Jenkins oder andere CI/CD-Pipeline-Tools verwendet, sehen Sie sich unsere weiteren Integrationsoptionen an.
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.