Artikel

Bleiben Sie mit Sicherheitseinblicken und Best Practices von den führenden Expertinnen und Experten bei Snyk auf dem Laufenden.

Anzeige 161 - 180 von 379 artikel
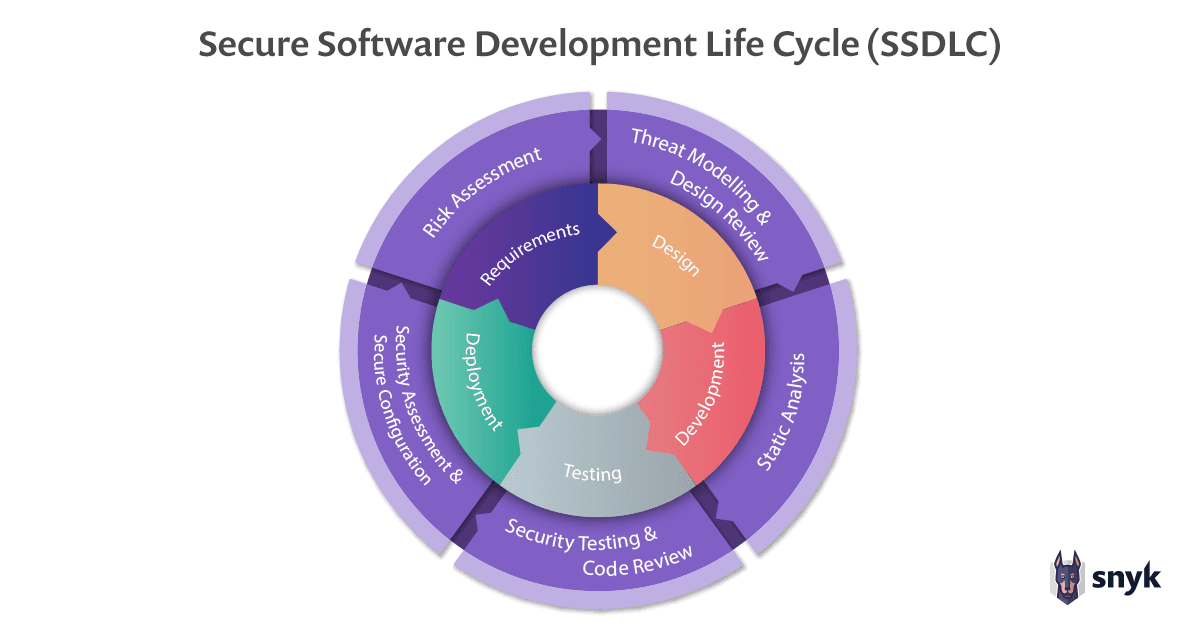
Softwareentwicklungslebenszyklus (SDLC): Phasen und Methoden

Erfahren Sie mehr über die Phasen und Methoden des SDLC (Software Development Life Cycle), die den gesamten Softwareentwicklungsprozess Schritt für Schritt definieren.

feature ctf challenge

Arten von CTF-Herausforderungen

Die Entwicklung von CTFs war eine dynamische Reise: von einfachen textbasierten Herausforderungen hin zu komplexen, vielseitigen Events, bei denen ein breites Spektrum an Cybersicherheitskompetenzen auf die Probe gestellt wird.

feature ctf challenge

CTF-Tools

CTFs (Capture the Flag) sind Wettbewerbe, bei denen Teilnehmende verschiedene Herausforderungen aus der Cybersicherheit lösen, etwa Schwachstellen ausnutzen, Reverse Engineering, digitale Forensik und Kryptografie, um eine „Flag“ zu finden. Für diese Aufgaben gibt es zahlreiche CTF-Tools. Die Teilnehmenden verfügen in der Regel über ein Toolkit, das auf die verschiedenen CTF-Kategorien abgestimmt ist.
blog feature snyk code green

Prompt Injection nutzt unsichtbaren PDF-Text, um die Kreditwürdigkeitsprüfung durch LLMs zu bestehen

Wir nutzen LLMs für einen realitätsnahen Anwendungsfall aus dem Bankwesen, um die tatsächlichen geschäftlichen Auswirkungen von Prompt Injection im Zusammenhang mit adversarialer KI-Sicherheit zu verstehen.

feature ctf challenge

CTF-Plattformen und Übungsmöglichkeiten

Capture-the-Flag-Wettbewerbe (CTFs) sind bei Cybersecurity-Begeisterten, Studierenden und Fachleuten eine beliebte Möglichkeit, ihre Fähigkeiten in einer spielerischen Umgebung zu testen und auszubauen. Im Laufe der Jahre sind verschiedene Plattformen mit CTF-Herausforderungen und Übungsumgebungen entstanden.

Prioritisation header

Umfassender Leitfaden zur Anwendungssicherheit: Tools und Best Practices

Anwendungssicherheit umfasst Maßnahmen während des Entwicklungszyklus einer Anwendung, die Schwachstellen reduzieren, die Sicherheit verbessern und vertrauliche Daten schützen.

Compliance FEATURE cropped

Risiken und Auswirkungen von Datenlecks: Ursachen und Prävention

Wer die Risiken und Auswirkungen von Datenlecks kennt, kann die eigene Organisation besser schützen. Erfahren Sie mehr über Datenlecks, ihre Ursachen und wie Sie sie verhindern können.

RAG vs. CAG: Die wichtigsten Unterschiede bei KI-Generierungsstrategien

Vergleichen Sie RAG- und CAG-Generierungsstrategien für KI. Erfahren Sie mehr über die wichtigsten Unterschiede und Abwägungen bei Genauigkeit und Latenz – und finden Sie den besten Ansatz, um LLMs mit externen Daten zu erweitern.

Die Einstellung von Entwicklern zu Sicherheit verstehen

Erfahren Sie, warum Entwickler Sicherheitspraktiken übernehmen, welche Hindernisse es gibt und wie Sie es ihnen erleichtern, sicher zu bleiben.

Adversarial Inputs to Classifiers Understanding the Threat of Adversarial AI

Agentische KI vs. generative KI

Entdecken Sie die wichtigsten Unterschiede zwischen agentischer und generativer KI und erfahren Sie, warum sie für Innovation, Automatisierung und Sicherheitsplanung entscheidend sind.

feature security

8 KI-MCP-Server, die Content-Creator-Workflows beschleunigen

Entdecken Sie 8 leistungsstarke MCP-Server, die Content-Erstellungs-Workflows revolutionieren. Von der Videogenerierung bis zur SEO-Optimierung: Diese KI-gestützten Tools vereinfachen die Produktion, fördern die Kreativität und eröffnen Creatorn neue Möglichkeiten.

Package Lock Files blog

Paket-Halluzinationen: Auswirkungen und Gegenmaßnahmen

Angreifer können Fehler in generativen KI-Tools ausnutzen, und diese können Pakete halluzinieren. Erfahren Sie, wie Sie Paket-Halluzinationsangriffe mit Snyk erkennen und verhindern.

Was ist KI-Jailbreaking? Strategien zur Abwehr von LLM-Jailbreaking

LLM-Jailbreaking liegt vor, wenn adversariale Prompts unbeabsichtigte Aktionen erzwingen. Entdecken Sie die besten Strategien, um Jailbreaking in GenAI-Modellen einzudämmen und abzuwehren.

feature datacenters black

Datenexfiltration stoppen, bevor sie beginnt: 9 bewährte Strategien

Lernen Sie 9 Strategien kennen, um Datenexfiltration zu erkennen und zu verhindern – von Insider-Bedrohungen bis zu KI-gestützten Angriffen, bevor sensible Daten Ihre Umgebung verlassen.

feature red team blue team

Was ist RAG und wie lässt es sich schützen?

Erfahren Sie, wie Retrieval-Augmented Generation (RAG) LLMs mit Ihren Daten verbessert. Lernen Sie die wichtigsten RAG-Sicherheitsrisiken kennen und entdecken Sie Best Practices zum Schutz Ihrer KI.

SAST annoucment

Statische Anwendungssicherheitstests (SAST): Scans

Erfahren Sie mehr über die 7 Phasen von Scans mit Static Application Security Testing (SAST), die Vor- und Nachteile und darüber, wie SAST Ihren Quellcode schützen kann.

blog feature parlay announcement

Generative KI mit DevSecOps für mehr Sicherheit nutzen

Erfahren Sie mehr über die wichtigsten Vorteile sicherer KI-Coding-Tools für stärkere DevSecOps-Praktiken mit Snyk.

illustration hero ai deepcode

Shadow AI: Die verborgenen Risiken in Ihrem Unternehmen aufdecken

Decken Sie die verborgenen Risiken von Shadow AI in Ihrem Unternehmen auf – von Datenlecks und Compliance-Problemen bis hin zu Sicherheitslücken. Erfahren Sie, warum Shadow AI eine Bedrohung darstellt und wie Sie mit wirksamen Governance-Strategien sicherere KI-Innovation ermöglichen.
blog feature fast sast

StarChat

Entdecken Sie StarChat: einen speziell entwickelten internen KI-Assistenten, der das Schreiben von StarLang-Code vereinfacht.

Produktsicherheit vs. Anwendungssicherheit: Was ist der Unterschied?

Erfahren Sie mehr über die Unterschiede zwischen Produkt- und Anwendungssicherheit, um sicherere Produkte und Anwendungen zu entwickeln.