Artikel

Bleiben Sie mit Sicherheitseinblicken und Best Practices von den führenden Expertinnen und Experten bei Snyk auf dem Laufenden.

Anzeige 141 - 160 von 379 artikel

Unternehmenssicherheit: So bleiben Sie auch im großen Maßstab sicher

Unternehmenssicherheit umfasst Technologien, Praktiken und Prozesse, mit denen digitale Assets, Systeme und Daten vor Bedrohungen und Schwachstellen geschützt werden.

Wie wird KI in der Cybersicherheit eingesetzt?

Erfahren Sie, wie das Aufkommen von KI den Umgang von Unternehmen mit Cybersicherheit verändert und wie verschiedene KI-Modelle die Effizienz von Cybersicherheitsprogrammen steigern.

blog feature supply chain sbom

Einsteigerleitfaden: MCP-Architektur visuell verstehen

Ein visueller Einstieg in die Architektur des Model Context Protocol (MCP). Lernen Sie MCP Hosts, Clients und Server, Transporttypen und die Erweiterung von LLMs über Function Calling und REST-APIs hinaus kennen.

feature ctf challenge

Übertragbare Security-Kompetenzen durch CTFs erwerben

prioritize the security backlog

Jenseits der Vorhersehbarkeit: Nichtdeterministische generative KI in der heutigen Cyberbedrohungslandschaft absichern

Erfahren Sie, wie Sie nicht-determinative generative KI-Systeme in einer sich wandelnden Cyberbedrohungslandschaft absichern. Entdecken Sie zentrale Risiken, Auswirkungen in der Praxis und Expertenstrategien für den resilienten Einsatz von KI.
Leitfaden zu Cloud-Compliance-Tools

Berücksichtigen Sie bei der Auswahl eines Cloud-Compliance-Tools Funktionen wie Policy as Code und historische Berichte, damit Sie Ihre Compliance aufrechterhalten und überprüfen können.

Ethical Hacking: Vulnerability-Disclosure-Programm (VDP) vs. Bug-Bounty (BB)

Wie unterscheidet sich ein Bug-Bounty-Programm (BB) von anderen Vulnerability-Disclosure-Programmen (VDP)? Erfahren Sie, wie Unternehmen VDPs nutzen, um ihre Anwendungen zu schützen.

snyk code blog

Sicherheitsautomatisierung verstehen

Erfahren Sie mehr über Sicherheitsautomatisierung – eine praktische Notwendigkeit für jeden erfolgreichen Softwarebetrieb. Erkennen Sie eingehende Cyberbedrohungen und priorisieren Sie Maßnahmen zur Behebung.

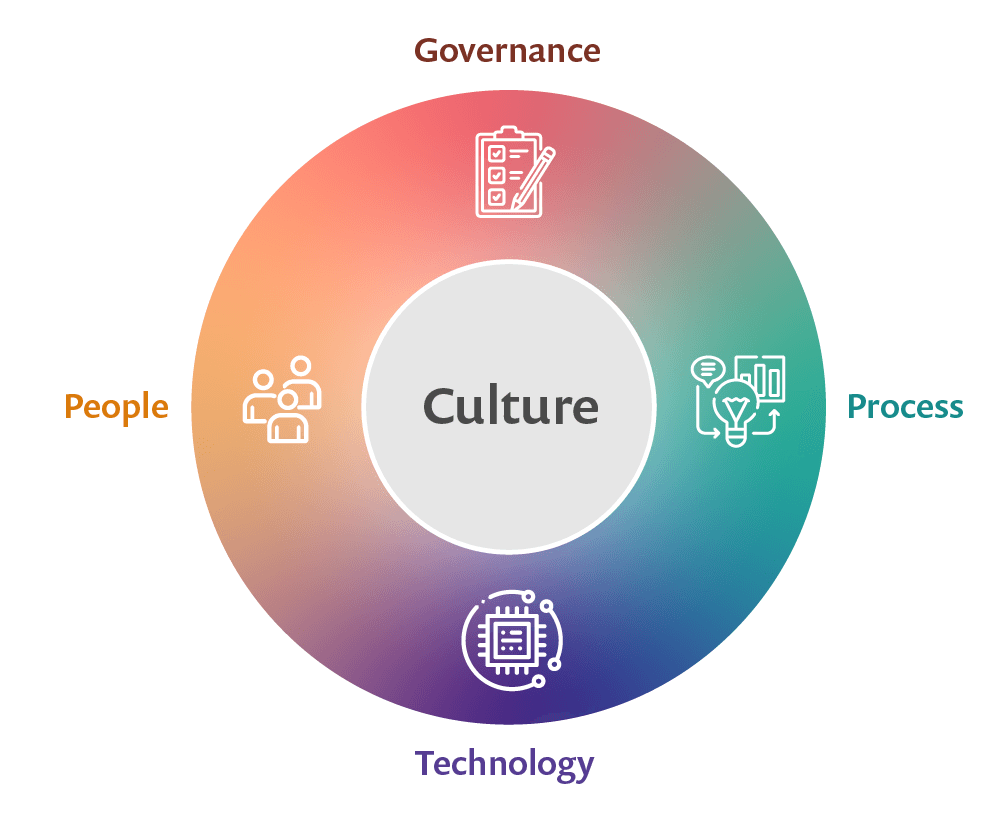
DevSecOps-Kultur

Online-Medien und Marketing sind voller Begriffe wie DevSecOps-Methodik, DevSecOps-Modell oder DevSecOps-Techniken. Um erfolgreich zu sein, müssen Unternehmen jedoch verstehen, dass DevSecOps in erster Linie eine Kultur ist. Im Mittelpunkt der DevSecOps-Kultur steht die Zusammenführung der normalerweise in Silos organisierten Bereiche Entwicklung, Security und Operations zu einem kollaborativen Modell gemeinsamer Verantwortung. Sie soll Fingerzeigen und Verantwortungsabwälzung überwinden und stattdessen Empathie sowie gemeinsame Ziele zwischen den verschiedenen Disziplinen im Unternehmen fördern.

feature snyk iac green

Cloud Security Posture Management erklärt

Wenn viele Unternehmen in die Cloud wechseln, gehen sie davon aus, dass der Cloud-Anbieter – sei es Amazon Web Services (AWS), Google Cloud, Microsoft Azure oder ein anderer – vollständig für die Cloud-Sicherheit verantwortlich ist.

Der umfassende Leitfaden zu AI Bills of Materials (AIBOMs)

Dieser Leitfaden ist Ihre zentrale Anlaufstelle für AI Bills of Materials (AIBOMs). Erfahren Sie, wie Sie ein Inventar Ihres KI-Modells erstellen.

Eine Zusammenfassung der Sicherheitsnews mit einem CrewAI-KI-Agenten erstellen

Erfahren Sie, wie Sie mit dem CrewAI-Framework einen KI-Agenten erstellen, der kritische Sicherheitslücken aus der Snyk-Datenbank kuratiert und zusammenfasst. Automatisieren Sie Ihren Sicherheitsnews-Feed und bleiben Sie mühelos auf dem Laufenden.
Was bedeutet Sicherheit auf Enterprise-Niveau?

Mit einem Sicherheitsansatz auf Enterprise-Niveau können Unternehmen ihre Softwareentwicklung durchgängig schützen.

Ethical Hacking: Erkenntnisse dokumentieren

Ethical Hacker sollten ihre Erkenntnisse in detaillierten Berichten festhalten. Erfahren Sie mehr über die verschiedenen Berichtstypen und wie Sie sie erstellen.

Risikobasiertes Schwachstellenmanagement (RBVM): Was ist das und wie wird es umgesetzt?

Risikobasiertes Schwachstellenmanagement (RBVM) ist eine relativ neue AppSec-Praxis, mit der Unternehmen Risiken im Kontext betrachten und die wichtigsten Behebungen priorisieren können.

blog feature fast sast

So sichern Sie Ihre GitHub-Actions-Workflows mit Snyk ab und erhöhen die JavaScript-Sicherheit

Snyk stellt einen vorkonfigurierten, benutzerdefinierten Snyk-GitHub-Actions-Workflow bereit, den Sie zu Ihrer CI hinzufügen können. Damit müssen Sie Vulnerability-Scans nicht direkt mit der Snyk CLI verwalten.
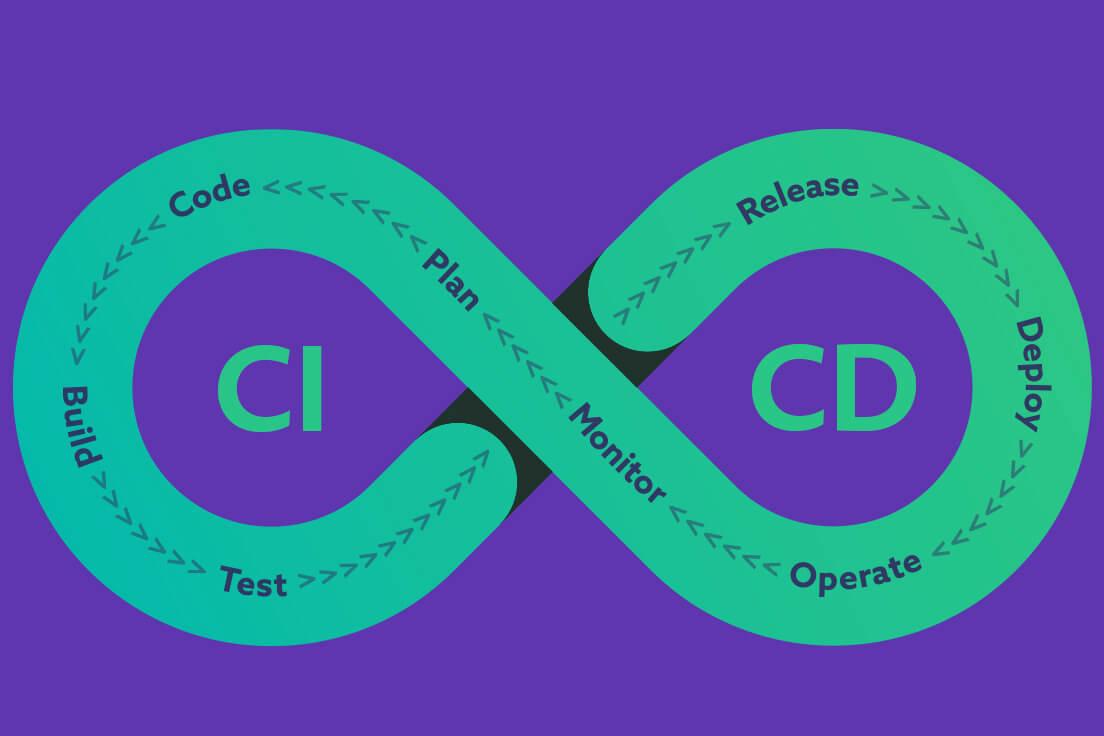
Was ist CI/CD? CI/CD-Pipelines und Tools erklärt

Erfahren Sie mehr über CI/CD, Continuous Integration und Continuous Delivery, CI/CD-Pipelines und Frameworks. CI/CD als Grundlage für DevSecOps.

Entwicklungsteams verstehen

Damit Entwicklerinnen und Entwickler Sicherheitstools und -praktiken annehmen, müssen Sie Verständnis und Empathie für Ihre Entwicklungsteams aufbringen.

Cloud-Sicherheitsautomatisierung

Unternehmen, die Cloud Computing einführen möchten, nennen Sicherheit und Compliance als zwei der drei größten Hindernisse: 35 % der Cybersicherheitsexperten gaben an, dass Sicherheit ihr größtes Hindernis ist, während 31 % Compliance nannten (Statista).

blog feature multithreading

Leitfaden zur Software Composition Analysis: 5 zentrale Herausforderungen für SCA

Der Code, der heute viele – ja, die meisten – Anwendungen antreibt, enthält Open-Source-Komponenten.