Artikel

Bleiben Sie mit Sicherheitseinblicken und Best Practices von den führenden Expertinnen und Experten bei Snyk auf dem Laufenden.

Anzeige 341 - 360 von 379 artikel
Blog iac header

Infrastructure as Code in der DevSecOps-Welt

Erfahren Sie mehr über Infrastructure as Code (IaC), was genau dahintersteckt und welche Auswirkungen der Einsatz von IaC in der Praxis auf die Sicherheit hat.

Snyk Funding

Copyleft: Der Aufstieg von Open-Source-Softwarelizenzen

Erfahren Sie mehr über die beliebtesten Copyleft-Lizenzen, ihre Bedingungen und Konditionen sowie die Unterschiede zwischen Copyleft und Copyright. Finden Sie heraus, was am besten zu Ihrem Team passt.

Node How even quick async functions can block the Event Loop starve

Lizenzierung und Sicherheitsaspekte von Node.js

Da die Node.js-Laufzeitumgebung immer beliebter wird, ist es wichtig, die Lizenzierung sowie die Sicherheitsrisiken für Ihre Webanwendungen zu kennen.

Introducing open source security runtime monitoring

Application Security Testing (AST) – die wichtigsten Fragen und Antworten

Application Security Testing ist ein wichtiger Schritt im SSDLC. Erfahren Sie mehr über die verschiedenen Arten von Application-Security-Tests und Tools für AppSec-Tests und legen Sie los mit der Entwicklung sicherer Apps.

Blog Design Snyk Code

Zentrale Komponenten der DevOps-Pipeline

Eine DevOps-Pipeline hilft Teams mithilfe einer Kombination aus Tools und Methoden, Software schnell und effizient zu erstellen, zu testen und bereitzustellen. Erfahren Sie, wie sie funktioniert und wie Sie sie einsetzen.

SAST annoucment

Sichere Programmierung: Best Practices für alle Entwickler

Sichere Programmierung bedeutet, Code in einer höheren Programmiersprache nach strengen Prinzipien zu schreiben, um potenzielle Schwachstellen zu vermeiden

Leitfaden zum Docker-Security-Scanning

Erfahren Sie mehr über Docker-Security-Scanning und wie Sie mit dem Scannen Ihrer Container-Images in Docker und anderen Registries beginnen.

state of cloud native application security report post

Sicherheitslücken in Anwendungen: Codefehler und Sicherheitsrisiken vermeiden

Eine Sicherheitslücke in einer Anwendung ist ein Fehler oder eine Schwachstelle im Code, die von böswilligen Akteuren ausgenutzt werden kann und möglicherweise zu einem Sicherheitsvorfall führt.

blog header Top Application Security Acronyms

Die 10 wichtigsten Application-Security-Abkürzungen

Hier erfahren Sie alles über AppSec-Abkürzungen, die Sie kennen müssen, um die Ergebnisse eines kürzlich durchgeführten Penetrationstests oder einer statischen Codeanalyse problemlos besprechen zu können.

Dynamische Anwendungssicherheitstests (DAST)

Erfahren Sie mehr über dynamische Anwendungssicherheitstests (DAST), eine Form des Black-Box-Tests, bei der Ihre Anwendung von außen geprüft wird, während die Software tatsächlich ausgeführt wird.

Interaktive Anwendungssicherheitstests (IAST)

Erfahren Sie mehr über IAST, eine Testmethode für Anwendungssicherheit, die Ihre Anwendung während der Ausführung auf Schwachstellen prüft – und warum IAST für Sie möglicherweise nicht infrage kommt.

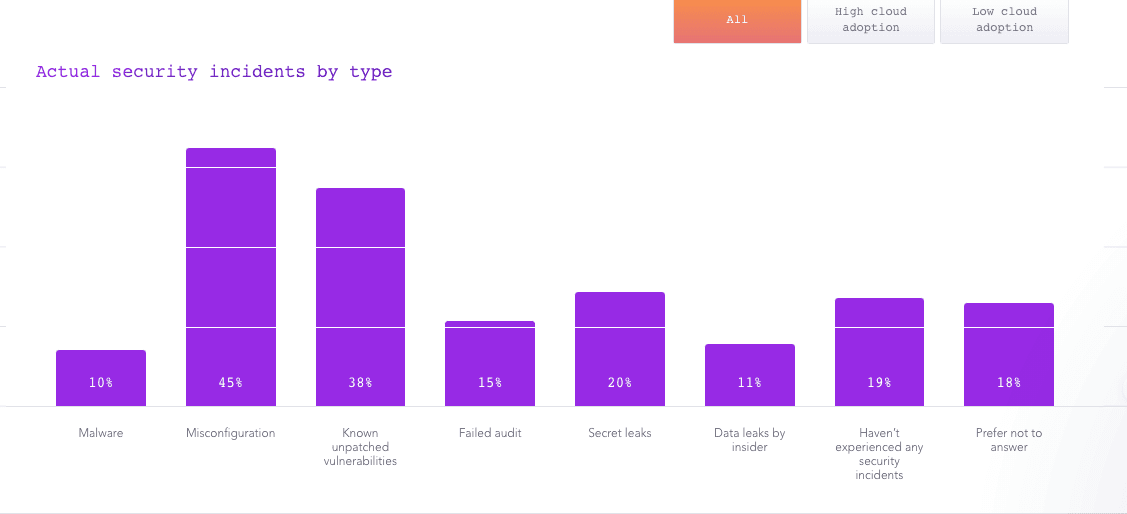
security incidents by type

Anwendungs-Sicherheitsrichtlinien für sichere Entwicklungsprozesse etablieren

Erfahren Sie, wie Sie Anwendungs-Sicherheitsrichtlinien etablieren – einen ausgereiften Prozess, der mit dem Tempo Ihrer Organisation Schritt hält und Ihren Kunden Vertrauen vermittelt.

blog feature snyk code party

Fintech-Cybersicherheit: Sicher mit Open Source entwickeln

Fintech-Unternehmen sind attraktive Ziele für Hacker. Deshalb ist Cybersicherheit im Fintech-Bereich so wichtig. Erfahren Sie mehr darüber, wie Sie Ihre Plattform schützen.

Advancing DevSecOps

Kontinuierliche Sicherheit in DevSecOps

Erfahren Sie, wie kontinuierliche Sicherheitsprozesse Ihre DevSecOps-Kultur und -Prozesse stärken und Ihnen helfen, Ihren Code in jeder Phase des SDLC abzusichern.

Ein detaillierter Einblick in Cyber-Bedrohungsinformationen

Während Unternehmen zunehmend Cloud-native-Technologien einsetzen, machen sich fast 60 % mehr Sorgen um ihre Sicherheitslage.

blog hero security video

Die Bedeutung von Code-Qualität

Code-Qualität ist entscheidend für die Entwicklung hochwertiger, sicherer Anwendungen. Erfahren Sie mehr über Code-Qualität, sichere Entwicklung und den Code-Checker von Snyk.

blog feature snyk container pink

CaaS: Container as a Service erklärt

CaaS (Container as a Service) erklärt und mit alternativen Lösungen für das Outsourcing Ihrer Container-Deployments verglichen.

blog hero snyk code green

Die drei Säulen für die Umsetzung sicherer Coding-Standards

Erfahren Sie mehr darüber, wie Sie sichere Coding-Standards umsetzen und sichere Software schneller denn je bereitstellen.

blog hero snyk iac green

Blue-Green-Deployment-Strategie erklärt

Erfahren Sie, wie sich Blue-Green-Deployment-Strategien in die IaC-Phasen Ihrer CI/CD-Pipelines integrieren lassen – für reibungslose Deployments ohne Ausfallzeiten.

blog feature snyk apps

Anwendungssicherheitskontrollen erklärt

In der Sicherheitshierarchie stehen Anwendungssicherheitskontrollen unter Standards und Richtlinien. Richtlinien legen die Rahmenbedingungen für Anwendungssicherheit und Schutz fest, während Standards Regeln zur Durchsetzung dieser Rahmenbedingungen definieren.