Das Modell der geteilten Verantwortung für Cloud-Sicherheit
Artikel von

0 Min. Lesezeit
Was ist das Modell der geteilten Verantwortung?
Cloud-Sicherheit ist eine gemeinsame Verantwortung von Cloud-Anbietern und Kunden. Wie das Modell der geteilten Verantwortung aussieht, hängt vom jeweiligen Anbieter und den genutzten Services ab. In der Regel ist der Kunde für die Absicherung seiner Daten, seines Betriebssystems und seines clientseitigen Netzwerks verantwortlich, während der Cloud-Anbieter die Infrastruktur absichert, auf der die Cloud-Services ausgeführt werden.
Welchen Zweck hat das Modell der geteilten Verantwortung für die Cloud-Sicherheit?
Die Cloud bietet erhebliche Sicherheitsvorteile, da Unternehmen nicht mehr ihr gesamtes Rechenzentrum absichern müssen. Beim Cloud Computing übernimmt der Cloud-Anbieter einen Teil dieser Verantwortung – aber nicht die gesamte. Das Modell der geteilten Verantwortung soll sicherstellen, dass beide Parteien – Cloud-Anbieter und Kunde – wissen, für welche Bereiche der Umgebung sie verantwortlich sind. So lassen sich Sicherheitslücken und Schwachstellen minimieren.
Welche Verantwortung hat der Kunde im Modell der geteilten Verantwortung?
Die Verantwortung des Kunden hängt vom Cloud-Anbieter und der Art der Cloud-Bereitstellung ab. Bei einer Software-as-a-Service-Lösung (SaaS) ist der Kunde beispielsweise nur für seine Daten und die Zugriffskontrollen der Anwendung verantwortlich. Bei einer Infrastructure-as-a-Service-Lösung (IaaS) übernimmt der Kunde mehr Verantwortung für die Anwendungssicherheit, die Netzwerksicherheit und das Betriebssystem.
Beispiele für das Modell der geteilten Verantwortung in der Cloud
Alle großen Public-Cloud-Anbieter arbeiten nach einem Modell der geteilten Verantwortung. Hier einige Beispiele dafür, wie sie dieses Modell jeweils umsetzen:
AWS
AWS erklärt: „AWS ist für den Schutz der Infrastruktur verantwortlich, auf der alle in der AWS Cloud angebotenen Services ausgeführt werden. Diese Infrastruktur umfasst die Hardware, Software, Netzwerke und Einrichtungen, die AWS Cloud-Services ermöglichen.“ Erfahren Sie hier mehr über die Sicherheit bei AWS.
Azure
Microsoft Azure ist für die Absicherung physischer Hosts, des Netzwerks und des Rechenzentrums verantwortlich. Kunden bleiben für Daten, Geräte und Konten verantwortlich. Die Verantwortung für Anwendungen, Netzwerkkontrollen und Betriebssysteme hängt vom jeweiligen Cloud-Modell ab.
Google Cloud
In seinem Whitepaper zur Sicherheitsübersicht erklärt Google, dass das Unternehmen erstklassige Sicherheit für seine Infrastruktur bietet. Doch auch Google folgt einem Modell der geteilten Verantwortung: „Sie sind stets für den Schutz Ihrer Daten verantwortlich, wir für den Schutz der zugrunde liegenden Infrastruktur.“
Jeder Anbieter hat seine eigene Vorstellung von geteilter Verantwortung. Die Aufteilung der Zuständigkeiten in einem solchen Modell geht jedoch über den einzelnen Anbieter hinaus. Dieses Diagramm zur Verantwortungsmatrix zeigt, wie sich Rollen und Zuständigkeiten je nach Cloud-Modell unterscheiden – unabhängig davon, welchen Anbieter Sie nutzen.
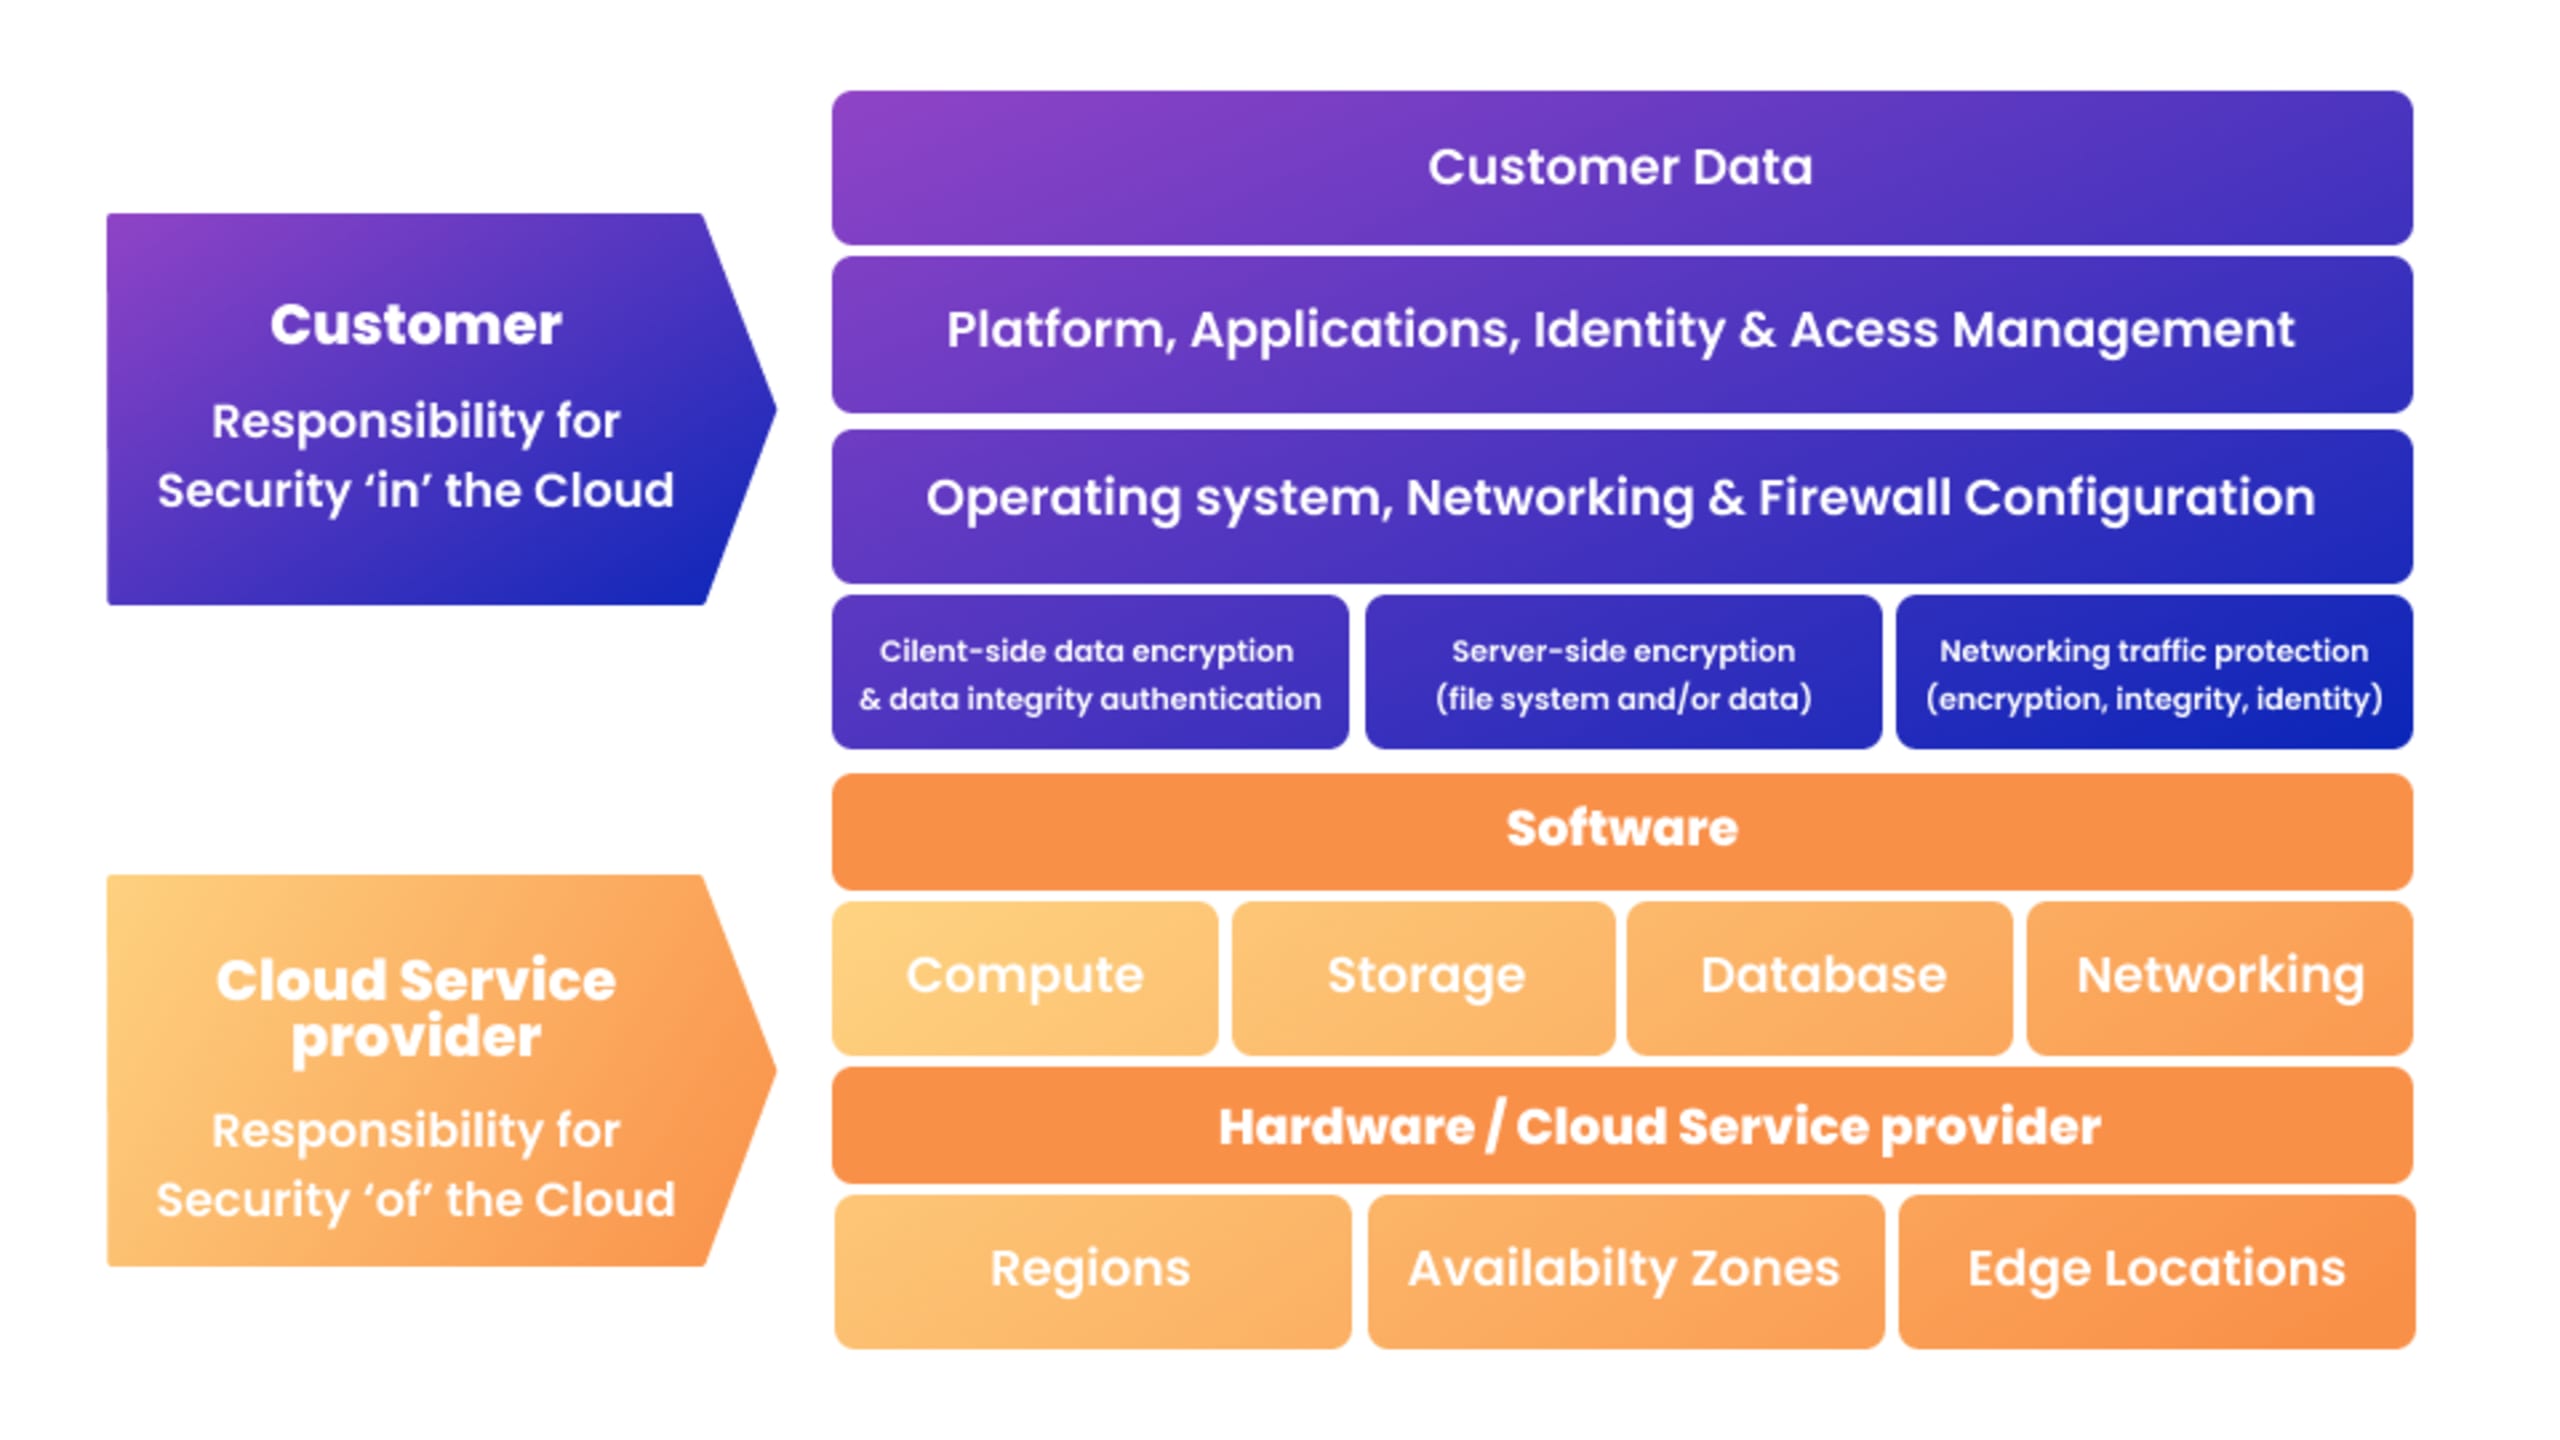
Geteilte Verantwortung bei IaaS, PaaS, CaaS und IaaS
Neben den anbieterspezifischen Aspekten hängt das Modell der geteilten Verantwortung für Sicherheit auch von der Art der Cloud-Computing-Lösung ab. Dazu gehören Infrastructure as a Service (IaaS), Platform as a Service (PaaS), Containers as a Service (CaaS) und Software as a Service (SaaS).
IaaS
Mit IaaS können Unternehmen ihre Computing-Ressourcen schnell skalieren, ohne in lokale Ressourcen investieren und diese warten zu müssen. Der Cloud-Anbieter betreibt und verwaltet die Infrastruktur, auf der die Services ausgeführt werden. Zu den IaaS-Angeboten gehören Amazon EC2 und Google Compute Engine (GCE).
Verantwortung des Cloud-Anbieters: Physische Sicherheitskontrollen für die Infrastruktur
Verantwortung des Cloud-Kunden: Anwendungen, Betriebssystem und Daten
Gemeinsame Verantwortung: Netzwerkkontrollen und Host-Infrastruktur
PaaS
PaaS bietet eine vollständige Entwicklungsumgebung zum Erstellen von Tools und Anwendungen. Dazu gehören neben der zugrunde liegenden Infrastruktur (wie bei IaaS) auch Entwicklungstools und Datenbankverwaltung.
Verantwortung des Cloud-Anbieters: Netzwerkkontrollen und Host-Infrastruktur
Verantwortung des Cloud-Kunden: Anwendungen und Daten
Gemeinsame Verantwortung: Zugriffs- und Anwendungskontrollen
CaaS
Container sind ein etabliertes Entwicklungstool: Über 78 % der Produktions-Workloads werden als Container oder serverlos bereitgestellt. CaaS-Angebote wie Amazon Elastic Container Service (ECS) und Azure Container Instances (ACI) erleichtern die Ausführung von Anwendungen in der Cloud mit Containern, ohne dass Sie die zugrunde liegende Infrastruktur konfigurieren oder verwalten müssen. Sie ähneln PaaS, sind aber nicht auf einen bestimmten Technologie-Stack beschränkt.
Verantwortung des Cloud-Anbieters: Die zugrunde liegende Infrastruktur
Verantwortung des Cloud-Kunden: Anwendungscode und Container-Images
Gemeinsame Verantwortung: Netzwerkkontrollen und Supply-Chain
SaaS
SaaS-Anwendungen werden über das Internet bereitgestellt, sodass Unternehmen sie im Browser nutzen können. Der Anbieter ist für die Wartung der zugrunde liegenden Server und Infrastruktur verantwortlich.
Verantwortung des Cloud-Anbieters: Alles – von der Sicherheit der physischen Infrastruktur bis hin zu den Anwendungskontrollen.
Verantwortung des Cloud-Kunden: Sensible Daten
Gemeinsame Verantwortung: Zugriffs- und Authentifizierungsverwaltung
Grauzonen im Modell der geteilten Verantwortung
Unabhängig von der Art der Cloud-Implementierung übernimmt der Cloud-Anbieter wahrscheinlich einen Teil der Sicherheitsverantwortung. Es ist wichtig, Grauzonen, in denen Sicherheitszuständigkeiten nicht klar geregelt sind, genau zu ermitteln und zu berücksichtigen. Dazu können gehören:
Anwendungen
Serverbasierte Umgebungen ermöglichen Ihnen, Anwendungen zu installieren und auszuführen. Die Verantwortung für diese Anwendungen bleibt jedoch beim Kunden.
Netzwerke
Der Cloud-Anbieter kann nur Netzwerke absichern, die direkt seiner Kontrolle unterliegen.
Zugriffsverwaltung
PaaS-Lösungen stellen eine Steuerungsebene für die Konfiguration bereit. Es liegt in der Verantwortung des Kunden, angemessene Zugriffskontrollen einzurichten.
So schützen Sie Ihre Cloud-Umgebung
Wir haben die Grundlagen des Modells der geteilten Verantwortung für die Cloud-Sicherheit behandelt. Als Nächstes geht es darum, es in Ihrem konkreten Anwendungsfall umzusetzen.
Zunächst sollten Sie beachten, dass Entwickler zunehmend dafür verantwortlich sind, die Umgebungen einzurichten und zu konfigurieren, in denen ihre Anwendungen ausgeführt werden – einschließlich Containern und der zugrunde liegenden Infrastruktur, die immer häufiger mit Infrastructure as Code (IaC) definiert wird. Deshalb müssen sie sowohl die Anwendungssicherheit ihrer Entwicklungen als auch die Aspekte der Cloud-Sicherheit berücksichtigen, die im Modell der geteilten Verantwortung relevant sind.
Schließlich benötigen sie eine Möglichkeit, laufende Anwendungen und Umgebungen kontinuierlich auf neu entdeckte Schwachstellen und Fehlkonfigurationen zu überwachen.
Indem Unternehmen Sicherheit in die Entwicklung integrieren, Konfigurationen korrekt einrichten und laufende Workloads kontinuierlich überwachen, können sie ihre Cloud-Umgebungen umfassend absichern.
Sichern Sie Ihre Konfigurationen – von der IDE bis zur laufenden Cloud.
Befähigen Sie Entwickler, Cloud-Infrastruktur sicher zu entwickeln und Probleme im IaC-Quellcode zu beheben.
Wie Snyk Ihnen helfen kann, Ihre Cloud-Umgebungen zu schützen
Die entwicklerorientierten Sicherheitstools von Snyk unterstützen die Cloud-Sicherheit: Sie geben Entwicklern die nötigen Einblicke, um potenzielle Probleme in Anwendungen oder der Cloud-Infrastruktur zu erkennen, zu priorisieren und zu beheben.
Dieser Shift-Left-Sicherheitsansatz ist aus mehreren Gründen notwendig.
Erstens hat sich der Entwicklungsprozess verändert. Agile Entwicklungsmethoden machen es erforderlich, Sicherheit kontinuierlich in den Entwicklungsprozess zu integrieren („DevSecOps“).
Zweitens hat sich die Struktur von Anwendungen verändert. Entwickler setzen Anwendungen heute aus proprietärem und Open-Source-Code zusammen und führen diesen Code anschließend in Containern aus, die mit IaC bereitgestellt werden.
Schließlich hat sich auch die herkömmliche Infrastruktur verändert. Lokale Rechenzentren wurden durch Code ersetzt, der festlegt, wo und wie eine Anwendung ausgeführt wird.
Snyk bietet mehrere Tools, mit denen sich die Sicherheitsrisiken dieser Veränderungen angehen lassen:
Snyk Open Source: Erkennt Schwachstellen in Open-Source-Komponenten und schlägt Korrekturen direkt in den vorhandenen Tools der Entwickler vor.
Snyk Code: Ein Tool für statische Anwendungssicherheitstests (SAST), mit dem Entwickler Sicherheitsprüfungen von der ersten Codezeile an integrieren können.
Snyk Container: Ein Tool zum Scannen von Containern, das dabei hilft, ein sicheres Basis-Image zu finden und Schwachstellen zu erkennen, bevor Container in die Produktion gelangen. Die Partnerschaft von Snyk mit Sysdig erweitert die Containersicherheit bis in die Laufzeit.
Snyk IaC: Ein Tool für IaC- und Cloud-Sicherheit, das Fehlkonfigurationen im IaC-Code erkennt, bevor dieser in die Produktion gelangt, laufende Konfigurationen auf Abweichungen überwacht, Compliance-Tests vereinfacht und Teams dabei unterstützt, Cloud-Probleme schnell zu beheben, indem es automatisch eine Verbindung zum relevanten IaC-Quellcode herstellt.
Die Tools von Snyk sind für Cloud-native Entwickler eine natürliche Wahl: Sie adressieren die besonderen Sicherheitsanforderungen moderner Anwendungen und lassen sich in zeitgemäße Entwicklungspraktiken wie DevSecOps integrieren. So erhalten Unternehmen neue Möglichkeiten, ihre Sicherheitslage im Rahmen eines Modells der geteilten Verantwortung zu wahren.
Sichern Sie Ihre Konfigurationen – von der IDE bis zur laufenden Cloud.
Befähigen Sie Entwickler, Cloud-Infrastruktur sicher zu entwickeln und Probleme im IaC-Quellcode zu beheben.