Snyk + Sysdig

Container-Sicherheit vom Code bis zur Laufzeit

Die Partnerschaft zwischen Snyk und Sysdig vereint die bevorzugten Plattformen für Entwicklersicherheit und Laufzeitschutz. So reduzieren Sie die Flut an Schwachstellen, bringen Kubernetes-Apps schneller auf den Weg und sichern Ihre Produktionsumgebung.

Weniger Alarmrauschen. Schnellere Reaktionen. Geringeres Risiko.

Snyk und Sysdig bieten die erste Lösung, die Silos zwischen Entwicklung, DevOps und SecOps überbrückt, um die kritischsten Schwachstellen in der Container-Build-Pipeline zu beheben. Durch die Kombination einer besonders umfassenden Sicherheitsabdeckung mit Einblicken in Schwachstellen, die zur Laufzeit in Paketen aktiv sind, schaffen wir eine gemeinsame Ausrichtung: Sicherheitsprobleme werden anhand ihrer Ausnutzbarkeit und ihres potenziellen Risikos behoben.

Von Anfang an sicher entwickeln

Sichern Sie Container bereits in der Entwurfsphase in der Kubernetes-Entwicklungs-IDE, automatisieren Sie die Auswahl sicherer, aktueller Basis-Images und erkennen Sie Probleme, die Sie bereits beim Programmieren beheben können.

Schützen Sie sich vor Runtime-Bedrohungen

Erkennen Sie Runtime-Bedrohungen und Anomalien in Containern, Kubernetes und der Cloud. Automatisieren Sie Alarmierung und Reaktion und erfassen Sie detaillierte Aktivitätsprotokolle für forensische Analysen.

Sicherheitswarnungen priorisieren und Rauschen reduzieren

Identifizieren Sie Pakete, die zur Laufzeit geladen werden, um zu priorisieren, welche Schwachstellen zuerst behoben werden sollten. So vermeiden Sie Container-Rauschen, das die Geschwindigkeit und Sicherheit der Anwendungsbereitstellung beeinträchtigt.

Die einzige Lösung, die Entwicklung, Sicherheit und Betrieb verbindet

Diagramm mit dem Titel „Snyk + Sysdig: Umfassende Container-Sicherheit“, das die Sicherheitsmaßnahmen für Entwickler und Cloud-Betrieb in den Bereichen Code, Laufzeit, Monitoring und Incident-Management für

Umfassende Container-Sicherheit

Die entwicklerfreundliche Container-Sicherheit von Snyk und der Laufzeitschutz vor Bedrohungen von Sysdig verbinden Laufzeitkontext mit frühzeitiger Erkennung und Schwachstellenmanagement.

Snyk und Sysdig decken alle Aspekte des Container- und Kubernetes-Lebenszyklus ab – von den sichersten Basis-Images über die Erkennung und Priorisierung relevanter Schwachstellen bis hin zur Überwachung laufender Workloads auf Echtzeitbedrohungen, Abweichungen und neue Schwachstellen.

Snyk-Dashboard für Schwachstellen mit einer kritischen CVE-2019-11068-Schwachstelle in libxslt, die zur Laufzeit ausgeführt und von Sysdig erkannt wurde.

Snyk Container: Entwicklerfreundliche Einfachheit

Mit Snyk Container können Sie Images schnell scannen und aktuelle Basis-Images mit weniger Schwachstellen identifizieren, um Hunderte von Schwachstellen auf einmal schnell zu beseitigen. Mit Snyk können Sie sich auf die Schwachstellen mit dem höchsten Risiko konzentrieren und anschließend wieder mit dem Programmieren weitermachen.

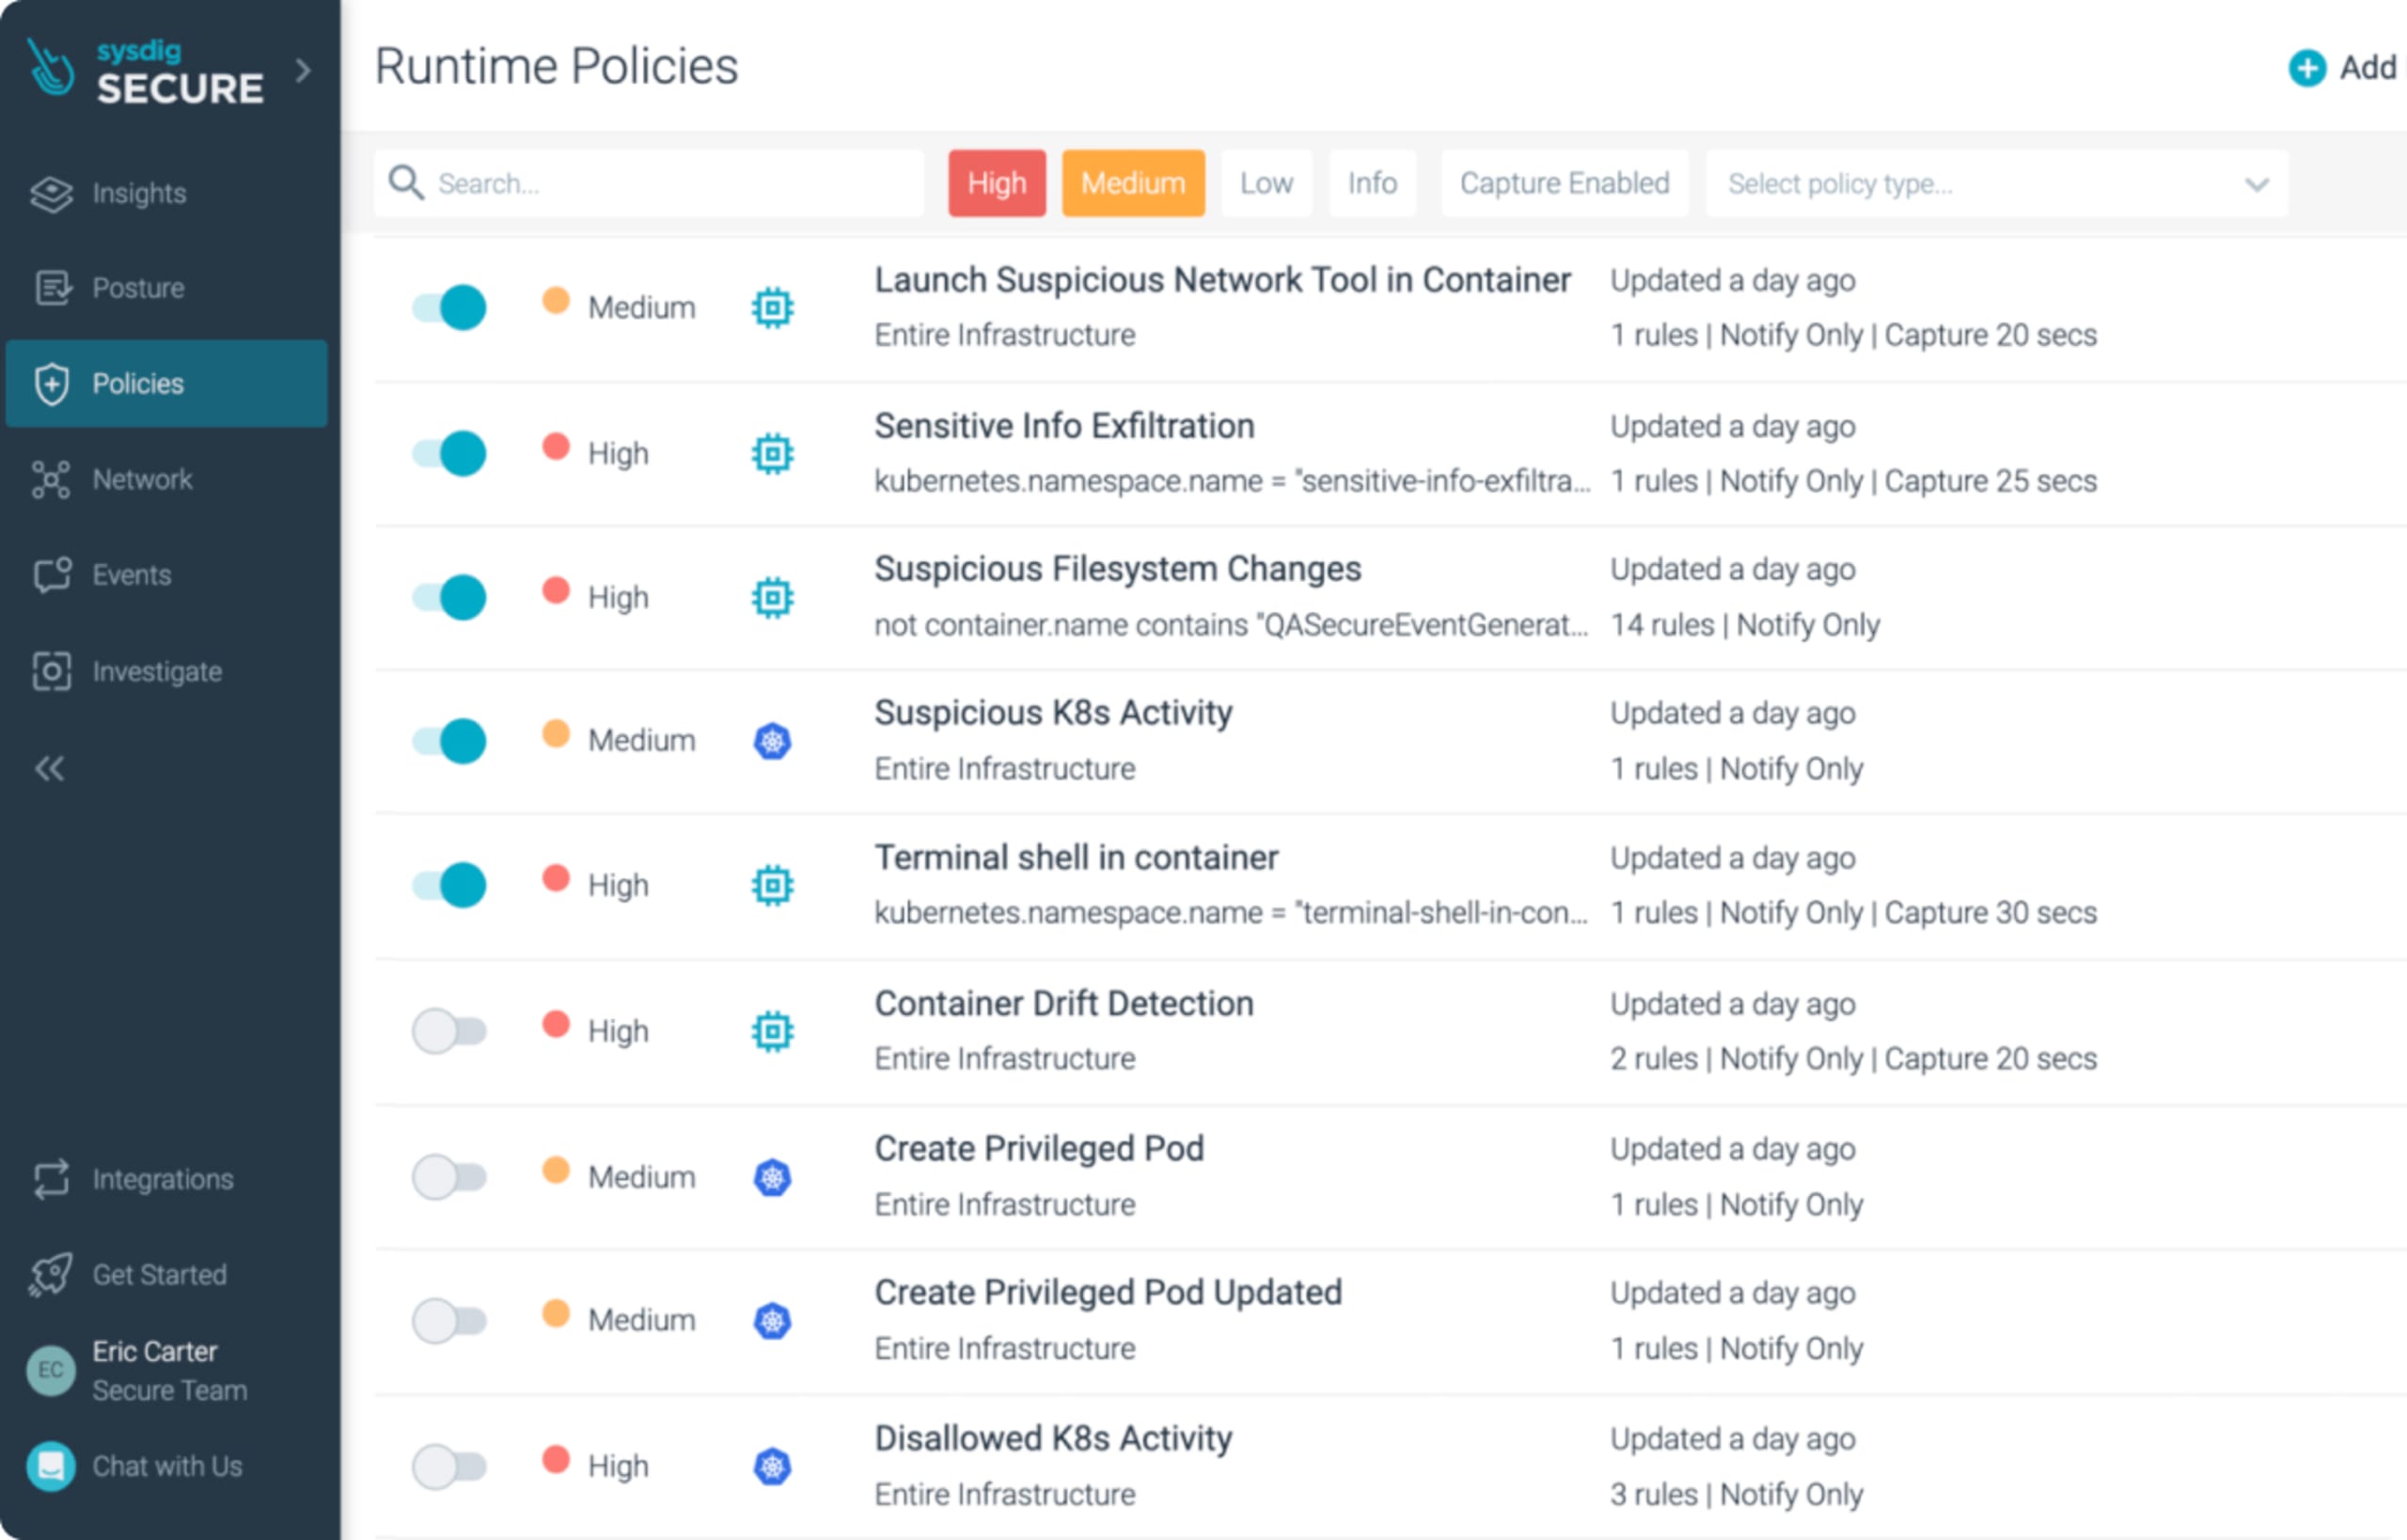
Dashboard der Sysdig Secure Runtime Policies mit Regeln für Container- und Kubernetes-Sicherheit mit hohem und mittlerem Schweregrad

Runtime-Sicherheit mit Sysdig Secure

Sysdig bietet einheitliche Container- und Cloud-Sicherheit. Runtime-Sicherheit von Sysdig Secure basiert auf dem Open-Source-Projekt Falco, erkennt Bedrohungen in Containern und Kubernetes und erfasst detaillierte Aktivitäten. So können Teams schneller auf Vorfälle reagieren.

Mit Sysdig Secure können DevOps- und SecOps-Teams Richtlinien mithilfe von ML-basiertem Image-Profiling automatisieren und mit Reaktionsmaßnahmen automatisch Abhilfe schaffen.

Diagramm zur Funktionsweise mit Snyk- und Sysdig-Kubernetes-Integrationen und einem vierstufigen Workflow zur Erkennung und Filterung von Schwachstellen.

Reduzieren Sie das Rauschen bei Schwachstellenmeldungen um bis zu 95 %

Entwicklerinnen und Entwickler mit knappen Zeitbudgets ertrinken in langen Listen nicht priorisierter Warnmeldungen, während ressourcenbeschränkte Security- und Ops-Teams Schwachstellen priorisieren, deren Behebung im Durchschnitt mehr als 200 Tage dauert.

Durch die Integration automatischer Empfehlungen für Basis-Images und Laufzeitkontext für ausgeführte Pakete lassen sich sofort bis zu 95 % der Schwachstellen beseitigen, die sonst Ihre Aufmerksamkeit erfordern würden.

Mehr über Snyk und Sysdig

feature pentesting green
Video

Container-Sicherheit vom Code bis zur Produktion

Das neue Webinar stellt die integrierte Container-Sicherheitslösung von Snyk & Sysdig vor.

feature sysdig
Blog

Gemeinsam mit Sysdig für Kubernetes-Sicherheit in Entwicklung und Laufzeit

Snyk und Sysdig haben sich zusammengeschlossen, um eine kombinierte Lösung zu entwickeln, die Sicherheit über den gesamten DevOps-Prozess hinweg gewährleistet – vom Code bis zum Kubernetes-Cluster.

feature snyk iac green
Video

Container absichern und Störsignale eliminieren

Neues Webinar mit AWS, Snyk und Sysdig: umfassende Container-Sicherheit in der Praxis.

feature snyk sysdig
Blog

Sysdigs Ankündigung zur Partnerschaft

Sysdig und Snyk nutzen Runtime-Intelligence, um irrelevante Schwachstellenmeldungen auszublenden.