Eine DevSecOps-Lösung von Snyk für Ihre Apps auf AWS

28. November 2023
0 Min. LesezeitAWS bietet die Infrastruktur, Innovationen, Services und Zuverlässigkeit, die für den Betrieb geschäftskritischer Anwendungen erforderlich sind. Deshalb arbeiten Millionen von Kunden mit AWS zusammen, um Anwendungen in der Cloud zu entwickeln, auszuführen und zu skalieren. Doch wie können Kunden die Sicherheit dieser kritischen Anwendungen proaktiv gewährleisten?
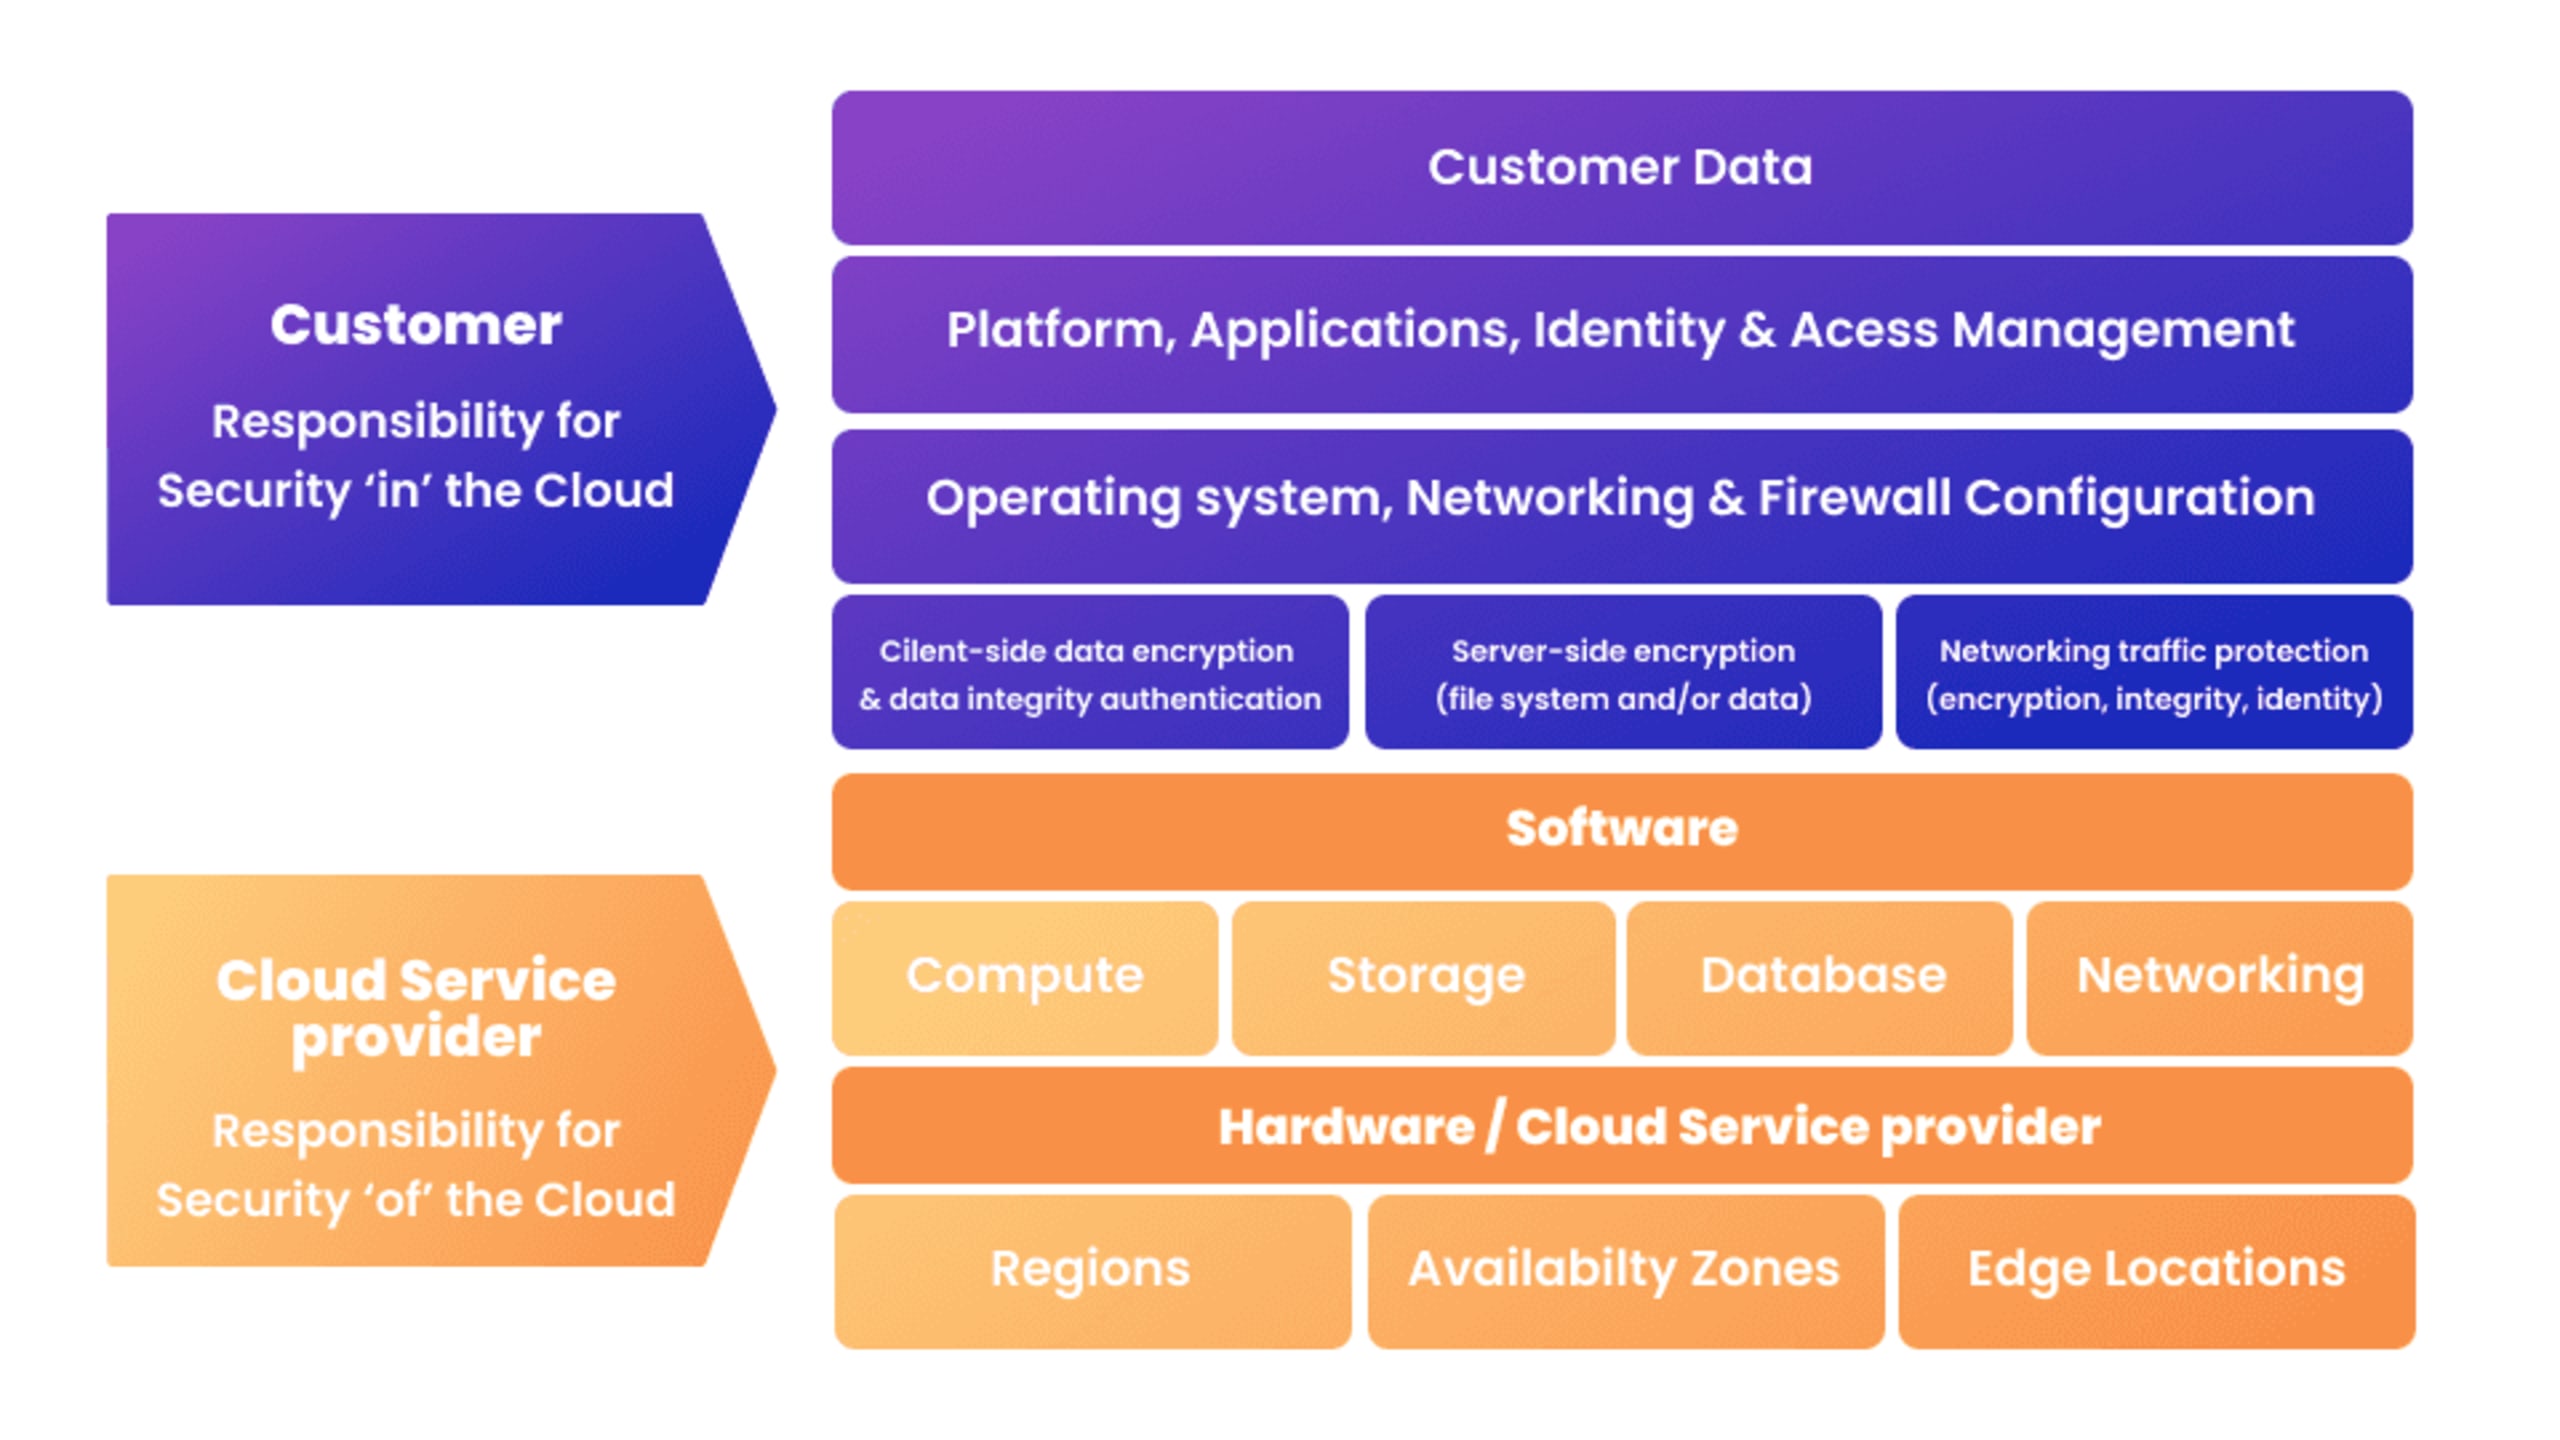
Beim AWS-Modell der geteilten Verantwortung verwaltet AWS die Sicherheit der Cloud (Hardware, Software, Netzwerke, Cloud-Einrichtungen usw.). Für die Sicherheit der Anwendungen, die in der Cloud ausgeführt werden (Betriebssysteme, Anwendungen, Dienstprogramme, Konfigurationen usw.), sind jedoch die Partner bzw. Kunden verantwortlich.
Mit Snyk erhalten Kunden die Tools, die sie benötigen, um Anwendungen mit AWS sicher zu entwickeln und auszuführen.
Drei Gründe für DevSecOps auf AWS
Ein Shift-Left-Ansatz für Sicherheit, also die Integration von Sicherheitsmaßnahmen bereits in den frühesten Entwicklungsphasen, verringert frühzeitig den Rückstand bei Sicherheitsproblemen und reduziert Codefehler, die Entwicklungsteams andernfalls später beheben müssten. Die Revolution der Cloud-Native-Technologien hat jedoch die Arbeitsweise von Entwicklungs- und Sicherheitsteams verändert: Shift Left ist inzwischen nur noch der Anfang.
Das liegt daran, dass moderne Teams verstärkt auf Microservices, Containerisierung und CI/CD-Pipelines (Continuous Integration/Continuous Delivery) setzen. Um Sicherheit nahtlos in den gesamten Software Development Lifecycle zu integrieren, ist daher ein ganzheitlicherer und kollaborativerer Ansatz erforderlich.
Skalierung: Auf eine Fachkraft für Sicherheit kommen mehr als acht Entwickler. Dadurch entsteht ein großes Ungleichgewicht zwischen dem traditionellen Sicherheitsmodell und den verfügbaren Fachkräften, die es unterstützen sollen. Da Unternehmen zudem weiterhin mehr Entwickler als Sicherheitsexperten einstellen, stellt sich zwangsläufig die Frage nach der Skalierbarkeit.
Geschwindigkeit: Traditionell stimmten Unternehmen Sicherheit und Entwicklung mithilfe des Wasserfallmodells aufeinander ab. Dieses umfasst klar voneinander abgegrenzte Phasen wie Entwurf, Implementierung, Tests und Wartung, wobei jede Phase erst nach Abschluss der vorherigen beginnt.
Heute setzen die meisten Unternehmen dagegen auf ein DevOps-Modell, das die kontinuierliche Zusammenarbeit zwischen Entwicklungs- und Betriebsteams in den Mittelpunkt stellt. Ziel ist es, Prozesse zu automatisieren und Software schneller und iterativ bereitzustellen.
Eine häufige Herausforderung bei DevOps: Das hohe Tempo und der Fokus auf kontinuierliche Integration und Bereitstellung führen mitunter zu unzureichenden Tests. Gleichzeitig müssen Sicherheitsprozesse an das schnelle Entwicklungstempo angepasst werden.Umfang: Bei der traditionellen On-Premises-Entwicklung werden Software und Infrastruktur in physischen Rechenzentren entwickelt und gewartet. Das bietet volle Kontrolle und Sicherheit, erfordert jedoch oft hohe Anfangsinvestitionen und lässt sich nur begrenzt skalieren.
Cloud-Native-Entwicklung bietet dagegen bessere Skalierbarkeit und Flexibilität sowie geringeren Betriebsaufwand. Sie bringt jedoch auch Sicherheitsherausforderungen mit sich: Unternehmen müssen Daten in verteilten Umgebungen verwalten, Microservices und Container absichern und potenzielle Schwachstellen in gemeinsam genutzter Cloud-Infrastruktur beheben. Dafür ist eine robuste und anpassungsfähige Sicherheitsstrategie erforderlich.
Shift Left ist ein guter Anfang, da dieser Ansatz vor allem die frühen Entwicklungsphasen abdeckt. Damit Sicherheit der dynamischen und sich wandelnden Entwicklung und Bereitstellung moderner Software gerecht wird, muss sie jedoch kontinuierlich während des gesamten SDLC gewährleistet sein.
Die frühzeitige Integration von Sicherheit trägt zwar dazu bei, Probleme und Rückstände zu reduzieren. Das Cloud-Native-Paradigma mit seinem Fokus auf Skalierbarkeit, Geschwindigkeit und verteilte Umgebungen bringt jedoch komplexe Herausforderungen mit sich, die kontinuierliche und anpassungsfähige Sicherheitsmaßnahmen erfordern.
Ein ganzheitlicher Sicherheitsansatz mit Snyk und AWS
Ein ganzheitlicher DevSecOps-Ansatz integriert Sicherheitspraktiken und -aspekte in den gesamten Software Development Lifecycle. So fördert er einen proaktiven und kollaborativen Umgang mit Sicherheit im DevOps-Framework.
Snyk und AWS bieten Ihnen die Sicherheitstools, die Sie benötigen, um einen 360-Grad-Blick auf den Sicherheitsstatus Ihrer Anwendungen und Cloud-Umgebung auf AWS zu erhalten und ihn zu verbessern. Mit der entwicklerorientierten Sicherheitsplattform von Snyk können Sie Sicherheitskontrollen in Ihrem AWS-Anwendungs- und Sicherheits-Stack automatisieren, um Schwachstellen in folgenden Bereichen zu finden und zu beheben:
Mit Snyk können Sie Sicherheit auf jede Komponente Ihrer Anwendung ausweiten. Snyk hilft Entwicklern, die Zeit für das Finden und Beheben von Sicherheitsproblemen in ihrem AWS-Anwendungs-Stack erheblich zu verkürzen.
Scannen Sie Open-Source-Pakete mithilfe der einzigartigen nativen Integration von Snyk mit AWS CodePipeline auf Schwachstellen.
Automatisieren Sie Sicherheitskontrollen in CI/CD mit Amazon CodeCatalyst und behalten Sie Sicherheitsprobleme in der Snyk-Benutzeroberfläche im Blick.
Scannen Sie Container-Images in Amazon ECR und nutzen Sie Empfehlungen für Upgrades von Basis-Images.
Finden und beheben Sie Fehlkonfigurationen und Compliance-Probleme in Ihren Dateien für AWS CloudFormation, Terraform oder Amazon EKS.
Nutzen Sie Amazon EventBridge, um nahezu in Echtzeit Benachrichtigungs- und Reaktions-Workflows rund um Snyk-Audit-Logs und Sicherheitsergebnisse aufzubauen.
Darüber hinaus bietet Snyk die flexiblen Kontrollen und Einblicke, die erforderlich sind, um Sicherheit zu standardisieren und Best Practices in Ihrer AWS-Umgebung durchzusetzen, ohne die Entwicklungsgeschwindigkeit zu beeinträchtigen.
Nutzen Sie die Schwachstellen-Einblicke von Snyk in Amazon Inspector, um die schwerwiegendsten Schwachstellen zuerst zu priorisieren.
Legen Sie mit individuellen Sicherheits- und Lizenzrichtlinien akzeptable Sicherheits- und Rechtsgrenzen fest und wenden Sie diese automatisch im gesamten SDLC an.
Verwenden Sie rollenbasierte Zugriffskontrollen (RBAC) und überwachen Sie die Snyk-Audit-Aktivitäten in Ihrem gesamten Anwendungsbestand in AWS CloudTrail Lake.
Übernehmen Sie Snyk-Sicherheitsergebnisse und -Ereignisse in AWS Security Hub, damit Sicherheitsteams Sicherheitsereignisse visualisieren und an automatisierte Workflows weiterleiten können.
Beschleunigen Sie das Onboarding auf der entwicklerorientierten Sicherheitsplattform von Snyk mithilfe der Integrationen von Snyk mit AWS Control Tower.
Laden Sie den vollständigen Einkaufsleitfaden zu DevSecOps auf AWS herunter
Weitere Informationen finden Sie in unserem Einkaufsleitfaden: So wählen Sie eine echte DevSecOps-Lösung für Ihre Apps auf AWS. Oder buchen Sie eine Live-Demo mit einem Sicherheitsexperten von Snyk. Erfahren Sie, warum Entwickler und Sicherheitsteams gleichermaßen auf Snyk als AppSec-Lösung setzen und was Snyk für Ihr Team leisten kann.
Wenn Sie Software von Drittanbietern über AWS Marketplace entdecken, bewerten und kaufen, besuchen Sie unseren Marketplace-Eintrag und testen Sie Snyk kostenlos direkt über AWS Marketplace!